
In this Article
لم يلمس أثر الذكاء الاصطناعي في تجريف الويب من يجمعون البيانات فحسب، بل من يحمونها أيضا. قبل أقل من خمس سنوات، كان التجريف يتركز غالبا على قواعد أساسية مثل تحليل HTML، وتدوير IP، ومحاكاة المتصفح. وكان التركيز على الحصول على استجابة HTML وإخفاء الطلبات قليلا، من دون فحوصات معقدة للسلوك أو لسياق الجلسة. أما اليوم، فقد أصبح الويب أذكى، ويرتبط ذلك مباشرة بـ AI.
تشرح هذه المقالة التحولات الرئيسية في التجريف مع ظهور تقنيات AI، بما في ذلك جوهر أنظمة مكافحة الأتمتة. ستجد هنا بعض النصائح والحيل، لذا تابع القراءة إن كان الموضوع يهمك. لدى DataImpulse شبكة تضم 90 مليون عنوان IP سكني من الطرف الأول تُستخدم كوسيلة قانونية إضافية للحفاظ على إخفاء الهوية وتجاوز الأنظمة الحالية.
حقائق أساسية
- قبل ظهور أنظمة AI، كان الحظر يستند إلى قواعد مثل حدود المعدل أو القائمة السوداء لعناوين IP. أما الآن، فتستخدم أنظمة مثل Cloudflare التعلم الآلي لتحليل الإشارات السلوكية والتقنية.
- لم يعد عنوان IP وحده يحدد ما إذا كان الطلب آمنا.
- تقيّم أنظمة AI حركات الماوس والتمرير وتوقيت النقرات وأنماط التنقل. وغالبا ما يكون ذلك أهم من المعلمات التقنية للطلب.
- لم يعد التجريف مجرد إرسال طلب، بل أصبح الظهور كمستخدم حقيقي عبر منظومة الإشارات كاملة.
- بروكسيات سكنية للتجريف ضرورية لأنها تتيح تخصيص عناوين IP وتدويرها، وترفع درجة الثقة لدى أنظمة الحماية من البوتات.
ما مشكلة أدوات التجريف التقليدية؟
تعمل الأساليب التقليدية لتجريف الويب، مثل استخدام مكتبتي Requests وBeautifulSoup أو طلبات HTTP البسيطة، بكفاءة مع المواقع الثابتة وواجهات API. وغالبا ما يُستخدم Scrapy لجمع البيانات على نطاق واسع، ما يتيح بناء عمليات زحف فعالة. لكن الويب اليوم يعتمد بصورة متزايدة على العرض باستخدام JavaScript مع بنى معقدة وفحوصات إضافية، ولذلك لم تعد هذه الأدوات قادرة دائما على الحصول على المحتوى المطلوب.
كانت الحلول الأكثر تقدما مثل Selenium هي المعيار للعمل مع مواقع الويب المعقدة، لكنها اليوم أقل كفاءة من أدوات أحدث مثل Playwright، الذي يتعامل بصورة أفضل مع مواقع SPA الديناميكية ويتميز بسرعة أكبر في سيناريوهات الأتمتة الحديثة.
وفي الوقت نفسه، لا تضمن حتى أدوات المتصفح الحديثة النجاح، إذ تستخدم المواقع بنشاط أنظمة مكافحة البوتات التي تحلل عناوين IP وبصمات المتصفح وسلوك المستخدم وتكرار الطلبات. يتطلب التجريف اليوم نهجا شاملا تكون فيه الأدوات جزءا من الحل لا أساسه.
كيف تكتشف أنظمة مكافحة البوتات الأتمتة
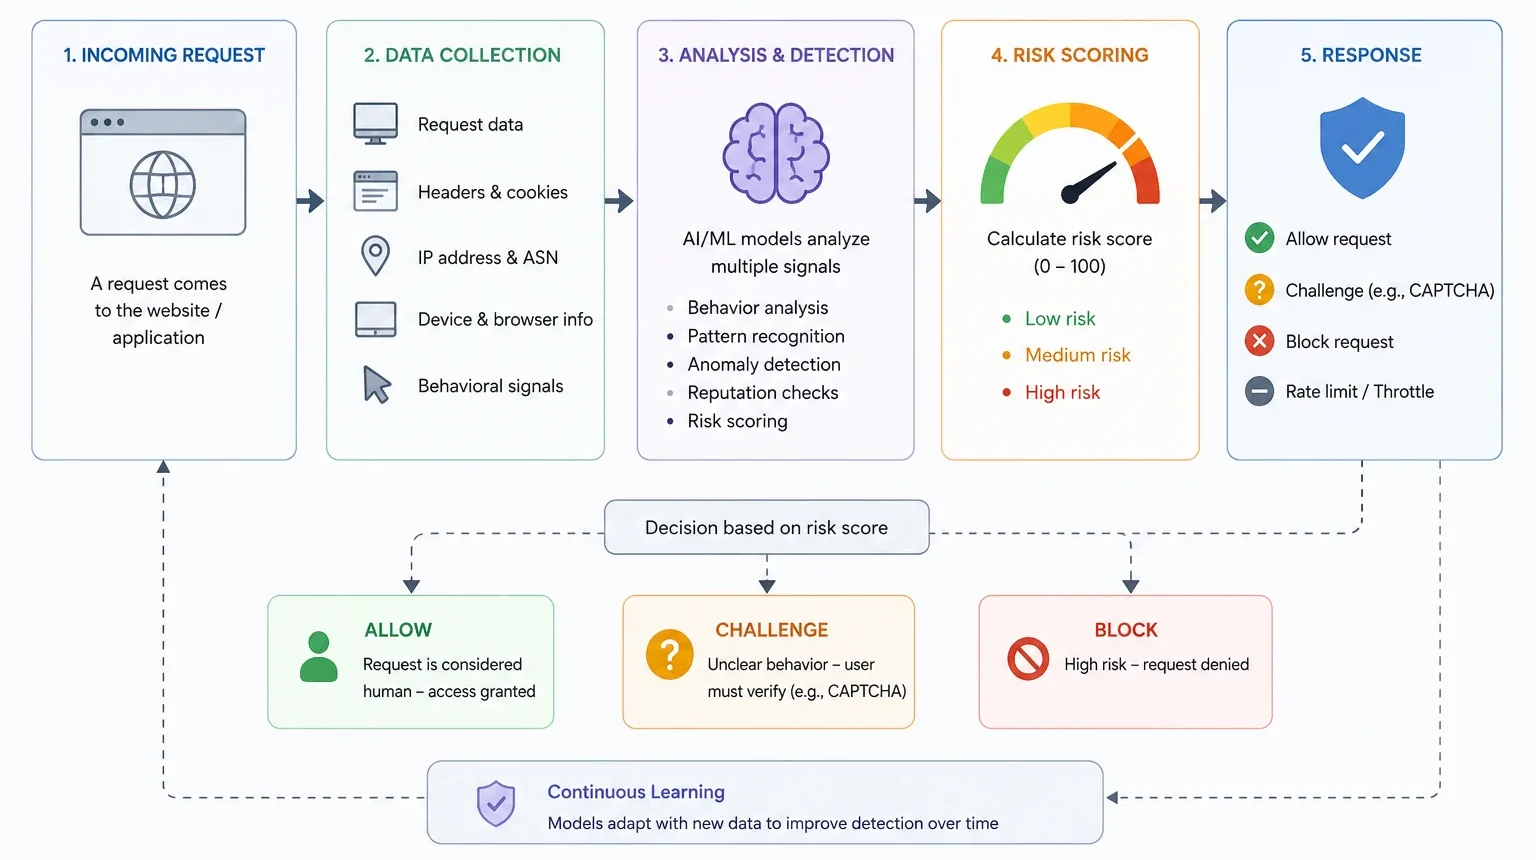
نظام مكافحة البوتات هو فعليا نظام متعدد الطبقات لتقييم المخاطر، يحلل كل طلب HTTP في الوقت الحقيقي عبر مجموعة من إشارات الشبكة والعميل والسلوك.
أولا، يفحص النظام عنوان IP، ثم TLS أو JA3 وبصمة بصمة. بعد ذلك، يحلل النظام البصمة، وعند الحاجة يشغّل تحديا في JavaScript للتحقق من التنفيذ الفعلي للشفرة. في الحلول الحالية، تُجمع كل هذه الإشارات في نموذج ML يشكل درجة مخاطر ويحدد الإجراء التالي: السماح بالطلب أو إصدار تحد أو تقييده.
-
سمعة IP
أول إشارة لمعظم الأنظمة هي عنوان IP. فهي تحلل سمعته ودولته ومزود خدمة الإنترنت وسجل استخدامه ونوع الشبكة. فعلى سبيل المثال، ترتبط الطلبات الصادرة من عناوين IP الخاصة بمراكز البيانات بالأتمتة في كثير من الأحيان، بينما تنتمي عناوين IP السكنية إلى مستخدمين حقيقيين وتكون عادة أكثر موثوقية. وإذا سبق رصد عنوان IP في تجريف جماعي أو نشاط آخر مشبوه، فقد يُحظر حتى قبل تحليل الطلب نفسه.
-
بصمة المتصفح
حتى إن بدا عنوان IP سليما، يفحص نظام مكافحة البوتات بيئة المتصفح. تنشئ بصمة المتصفح ملفا فريدا للعميل استنادا إلى عشرات الخيارات مثل User-Agent ودقة الشاشة والخطوط وبصمات Canvas وWebGL وواجهات API وميزات أخرى. وإذا بدا الجمع بين هذه المعلمات غير طبيعي أو لم يطابق المتصفح المعلن، انخفض مستوى الثقة في الطلب.
-
التحقق من HTTP وJavaScript
ينطبق المستوى التالي من التحقق على طلب HTTP نفسه وتنفيذ JavaScript. تحلل أنظمة الحماية ترويسات HTTP وتسلسلها واتساقها، وتفحص ملفات تعريف الارتباط ومعلمات أخرى لمتصفح حقيقي.
إضافة إلى ذلك، تدمج مواقع ويب كثيرة تحديات JavaScript للتأكد من أن الصفحة تُفتح بواسطة متصفح كامل الوظائف، لا عميل HTTP بسيط أو بوت.
-
التحليل السلوكي واكتشاف AI
تستخدم حلول مكافحة البوتات الحديثة نماذج التعلم الآلي لتحليل حركة الماوس وسرعة التمرير والفواصل بين النقرات ووقت التفاعل مع الصفحة وسيناريوهات التنقل.
-
تحليل أنماط حركة المرور
إلى جانب الطلبات الفردية، تحلل أنظمة مكافحة البوتات الصورة الإجمالية لحركة المرور. فهي تكتشف الأنماط المتكررة وتواتر الطلبات غير الطبيعي والمسارات المتشابهة عبر الصفحات والنشاط المتزامن من عدد كبير من عناوين IP. ويساعد هذا التحليل في تحديد نشاط التجريف المنسق الذي قد لا يظهر من الطلبات الفردية.
كيف غيّر AI اكتشاف البوتات
من الناحية التقنية، حوّل الذكاء الاصطناعي أنظمة مكافحة البوتات من محركات قائمة على القواعد إلى مسارات قرار يقودها ML. وإذا كانت القرارات تُتخذ سابقا بقواعد ثابتة، فإن كل طلب اليوم يتحول إلى مجموعة من الميزات التي تُجمع في نموذج للتعلم الآلي.
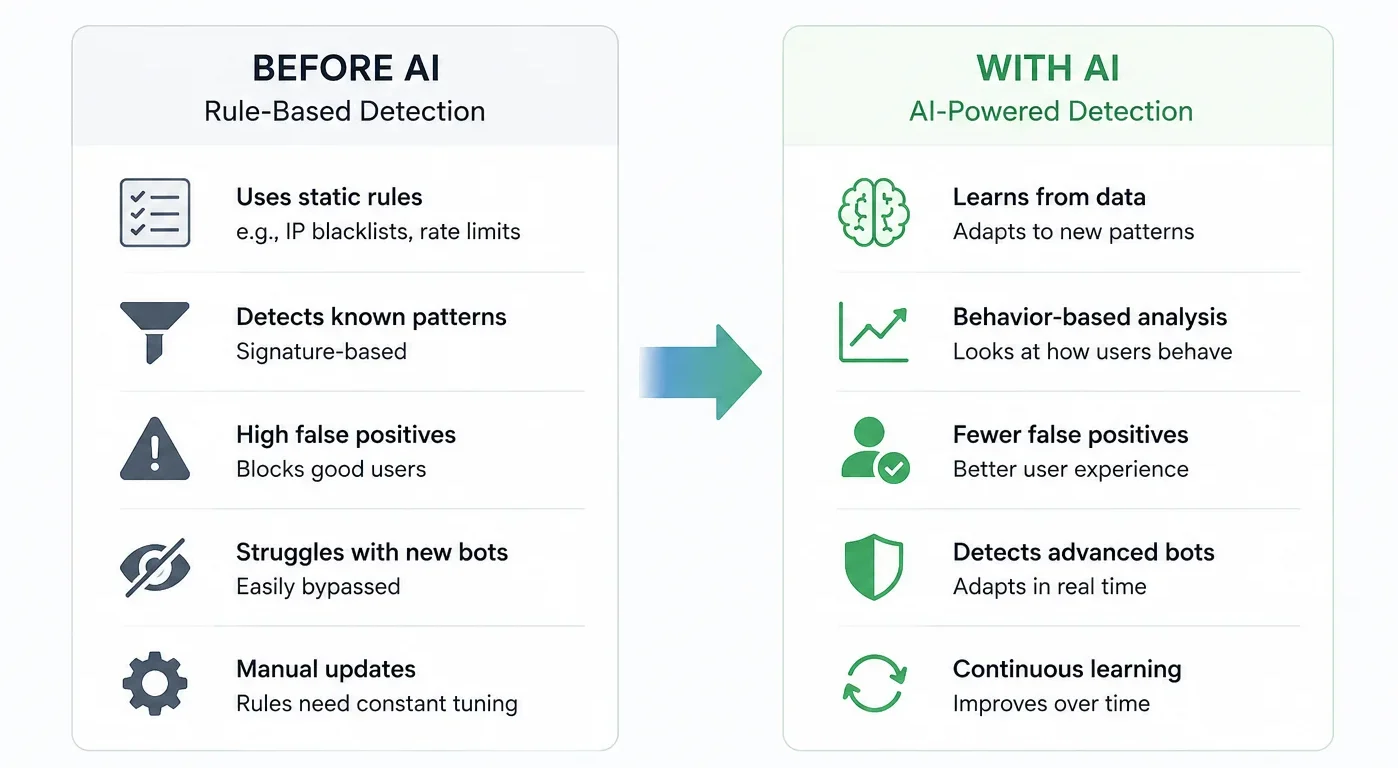
يقدّر هذا النموذج احتمال أن يكون الطلب مؤتمتا باستخدام إشارات متعددة الأبعاد. وبدلا من منطق “if/else”، يعمل النظام كدالة تُرجع درجة مخاطر تتغير ديناميكيا بحسب سياق الجلسة وسجل الطلبات وأنماط حركة المرور العالمية.
كيفية تحسين استقرار أداة التجريف ومعدل نجاحها
- استخدم بروكسيات سكنية من مزودين ذوي سمعة طيبة
جودة البروكسي أهم من عدد عناوين IP. تتمتع عناوين IP السكنية بسمعة أفضل واحتمال أقل للحظر من عناوين IP الخاصة بمراكز البيانات، خصوصا في المواقع ذات الحماية الصارمة. انتبه إلى مزودي البروكسي الذين يملكون وقت تشغيل مستقرا ومعدلا يوضح نسبة الطلبات المكتملة وتغطية جغرافية واسعة.
تقدم DataImpulse معدل نجاح يبلغ 99.51% وأسعارا أقل بنسبة 75-88% من مزودي الخدمات المميزة مثل Decodo وBright Data. لا تتطلب الخدمة أي اشتراكات، ولا تنتهي صلاحية حركة المرور. تتوفر بروكسيات بسعر $1 لكل GB في أكثر من 195 دولة.
- هيئ تدوير IP
قد يؤثر التدوير المفرط أو غير الكافي سلبا في النتائج. تختلف الاستراتيجيات باختلاف السيناريوهات. فمثلا، استخدم جلسات قصيرة مع تدوير تلقائي لجمع البيانات على نطاق واسع، أو جلسات ثابتة إذا أردت الاحتفاظ بالتفويض أو بحالة المستخدم.
- ادمج أدوات تصفح حديثة
بالنسبة إلى المواقع التي تعرض المحتوى باستخدام JavaScript، من الأفضل استخدام Playwright أو أطر أتمتة المتصفح الأخرى. فهي تحاكي سلوك المتصفح الحقيقي بدقة أكبر وتنفذ JavaScript بصورة صحيحة، ما يزيد معدل النجاح بشكل ملحوظ.
- حافظ على اتساق بصمة المتصفح
يجب أن تتطابق User-Agent وترويسات HTTP والمنطقة الزمنية ولغة المتصفح ودقة الشاشة والمعلمات الأخرى مع بعضها. على سبيل المثال، قد يبدو الجمع بين User-Agent لـ Chrome على Windows والمنطقة الزمنية لليابان ولغة المتصفح fr-FR مشبوها.
- تحكم في سرعة الطلبات
لن تفيد حتى البروكسيات الجيدة إذا أرسلت أداة التجريف مئات الطلبات في الثانية أو عملت بفواصل متطابقة تماما. تساعد قيود التزامن والتأخيرات العشوائية ضمن حدود معقولة والالتزام بحدود الموقع على تجنب الحظر.
- نفذ معالجة موثوقة للأخطاء
يجب أن تتعامل أداة التجريف تلقائيا مع الأخطاء المؤقتة أو HTTP 429 أو 403 أو انتهاء المهلة. وتحسن آليات إعادة المحاولة مع تراجع أسي وتغيير IP تلقائيا أو إعادة إنشاء الجلسة استقرار العمليات طويلة الأمد بصورة ملحوظة.
- استخدم التخزين المؤقت وتابع أداء أداة التجريف
لا تعيد إرسال الطلبات نفسها. إذا كان الموقع يستخدم ملفات تعريف الارتباط أو رموز الجلسة، فينبغي إعادة استخدامها، ومن الأفضل عدم إنشاء جلسة جديدة لكل طلب.
الأسئلة الشائعة
ما أفضل البروكسيات لتجريف الويب؟
يوصى غالبا بالبروكسيات السكنية لتجريف الويب. وتكمن ميزتها في قدرتها على جعل حركة المرور تبدو طبيعية لا مؤتمتة، لأنها تستخدم عناوين IP حقيقية من مزودي خدمة الإنترنت. بروكسيات مراكز البيانات رخيصة وسريعة، لكن يمكن اكتشافها بسهولة. لدى DataImpulse، يمكنك شراء بروكسيات سكنية ومن مراكز البيانات ومحمولة وسكنية مميزة.
ما بصمة المتصفح؟
بصمة المتصفح هي طريقة محددة للتعرف إلى المستخدمين ومراقبتهم عبر خصائص متصفحاتهم وأجهزتهم. تجمع أنظمة الحماية بيانات مثل User-Agent والمنطقة الزمنية والخطوط وواجهات API المدعومة، التي تشكل بصمة فريدة تُستخدم لتمييز المستخدم الحقيقي من الروبوت.
هل Playwright أفضل من Selenium لأنشطة التجريف الحديثة؟
نعم، في الحالات التي تحتاج فيها إلى نتائج أسرع وأتمتة أكثر استقرارا، يعمل Playwright بصورة أفضل من Selenium. ويُستخدم Selenium على نطاق واسع في الأنظمة القديمة وبيئات الاختبار.
لماذا أتلقى خطأ 403 عند التجريف؟
يوضح خطأ 403 أن الخادم تلقى الطلب لكنه لا يريد تفويضه. يحدث ذلك عادة عندما تكتشف أنظمة مكافحة الأتمتة سلوكا غير طبيعي. وقد يكون سببه بروكسيات مراكز البيانات أو بصمات غير متسقة أو ملفات تعريف ارتباط مفقودة أو أنماط غير معتادة أو معدل طلبات شديد. ولمزيد من أخطاء البروكسي المحتملة، راجع دليل DataImpulse هذا حول أسباب أخطاء البروكسي وحلولها.
هل يمكن تجاوز أنظمة مكافحة البوتات المدعومة بـ AI؟
نعم، توجد عدة طرق لتجنب الاكتشاف. قد لا يكون تدوير البروكسيات أو تغيير Uesr-Agent كافيا. في هذه الحالة، يجمع المطورون بين بروكسيات سكنية من مزود موثوق مثل DataImpulse وPlaywright وأدوات مشابهة ومنطق إعادة المحاولة وأنماط واقعية وإدارة مناسبة للجلسات.
الخلاصة
لا تبحث أنظمة مكافحة البوتات الحديثة عن البوتات، بل تبحث عن الشذوذ. ولم يعد جوهرها بسيطا اليوم. لقد انتهى نموذج تقييد IP سيئ والسماح لـ IP جيد بالوصول إلى البيانات. الآن، تبطئ مواقع الويب الاستجابات وتزيل المحتوى وتفعّل حلقات ترقيم الصفحات وتعرض اختبارات CAPTCHA. وهي تحلل كيف تتطور طلباتك بمرور الوقت. وقد يؤدي تدوير IP المتكرر إلى إنشاء نمط يجعل نشاطك أقل شبها بالبشر. من المهم اختيار النوع المناسب من البروكسي للتجريف. تتميز حركة مرور مراكز البيانات بسرعة غير طبيعية وتتشارك سجل ASN، في حين لا تبدو حركة المرور من عناوين IP السكنية شاذة لأنظمة مكافحة البوتات.
تجنب توقيت الطلبات المتوقع وطبّق التراجع الأسي بدلا من إعادة المحاولة مباشرة بعد الفشل. تقلل أفضل أدوات الزحف من التكرار، وتمتزج بصورة أكثر طبيعية، وتحافظ على جلسات متسقة. تأكد من توافر بروكسيات سكنية تساعدك على ذلك.