
In this Article
Per risolvere l’errore Your Connection Is Not Private, devi prima capire cosa sta effettivamente segnalando il browser. Il messaggio indica che il browser ha tentato di aprire una connessione HTTPS sicura, ma non ha potuto confermare che il certificato TLS del sito sia valido e attendibile.
Questo articolo spiega il significato dell’errore, cosa indicano i codici di errore del certificato più comuni e le soluzioni pratiche che puoi provare sul tuo dispositivo. Tratta anche un aspetto relativo ai proxy che interessa i lettori tecnici, oltre ai casi in cui il problema è dal lato del sito web e non c’è nulla da risolvere localmente.
DataImpulse è un fornitore etico di proxy che offre oltre 90 milioni di indirizzi IP residential, mobile e datacenter in 195 paesi. Utilizza un modello pay-as-you-go a partire da 1 dollaro per GB con traffico senza scadenza, ed è usato per web scraping, ad verification, monitoraggio dei prezzi, ricerche di mercato e gestione di più account.
Informazioni principali
- Cosa significa: l’errore Your Connection Is Not Private compare quando il browser non riesce a convalidare il certificato TLS di un sito, quindi blocca la pagina prima che venga caricato qualsiasi dato.
- Tipo di proxy migliore: rotating residential proxy, che usano IP reali di consumatori e superano il rilevamento.
- Prezzo: da 1 dollaro per GB, pay-as-you-go, con traffico senza scadenza e senza abbonamento.
- Copertura: oltre 90 Mln di IP ottenuti in modo etico in 195 paesi.
- Affidabilità: tasso di successo del 99.51%, valutazione di 4.8 su 5 su G2.
- Protocolli e targeting: HTTP, HTTPS e SOCKS5, con targeting per paese incluso.
Cosa significa Your Connection Is Not Private?
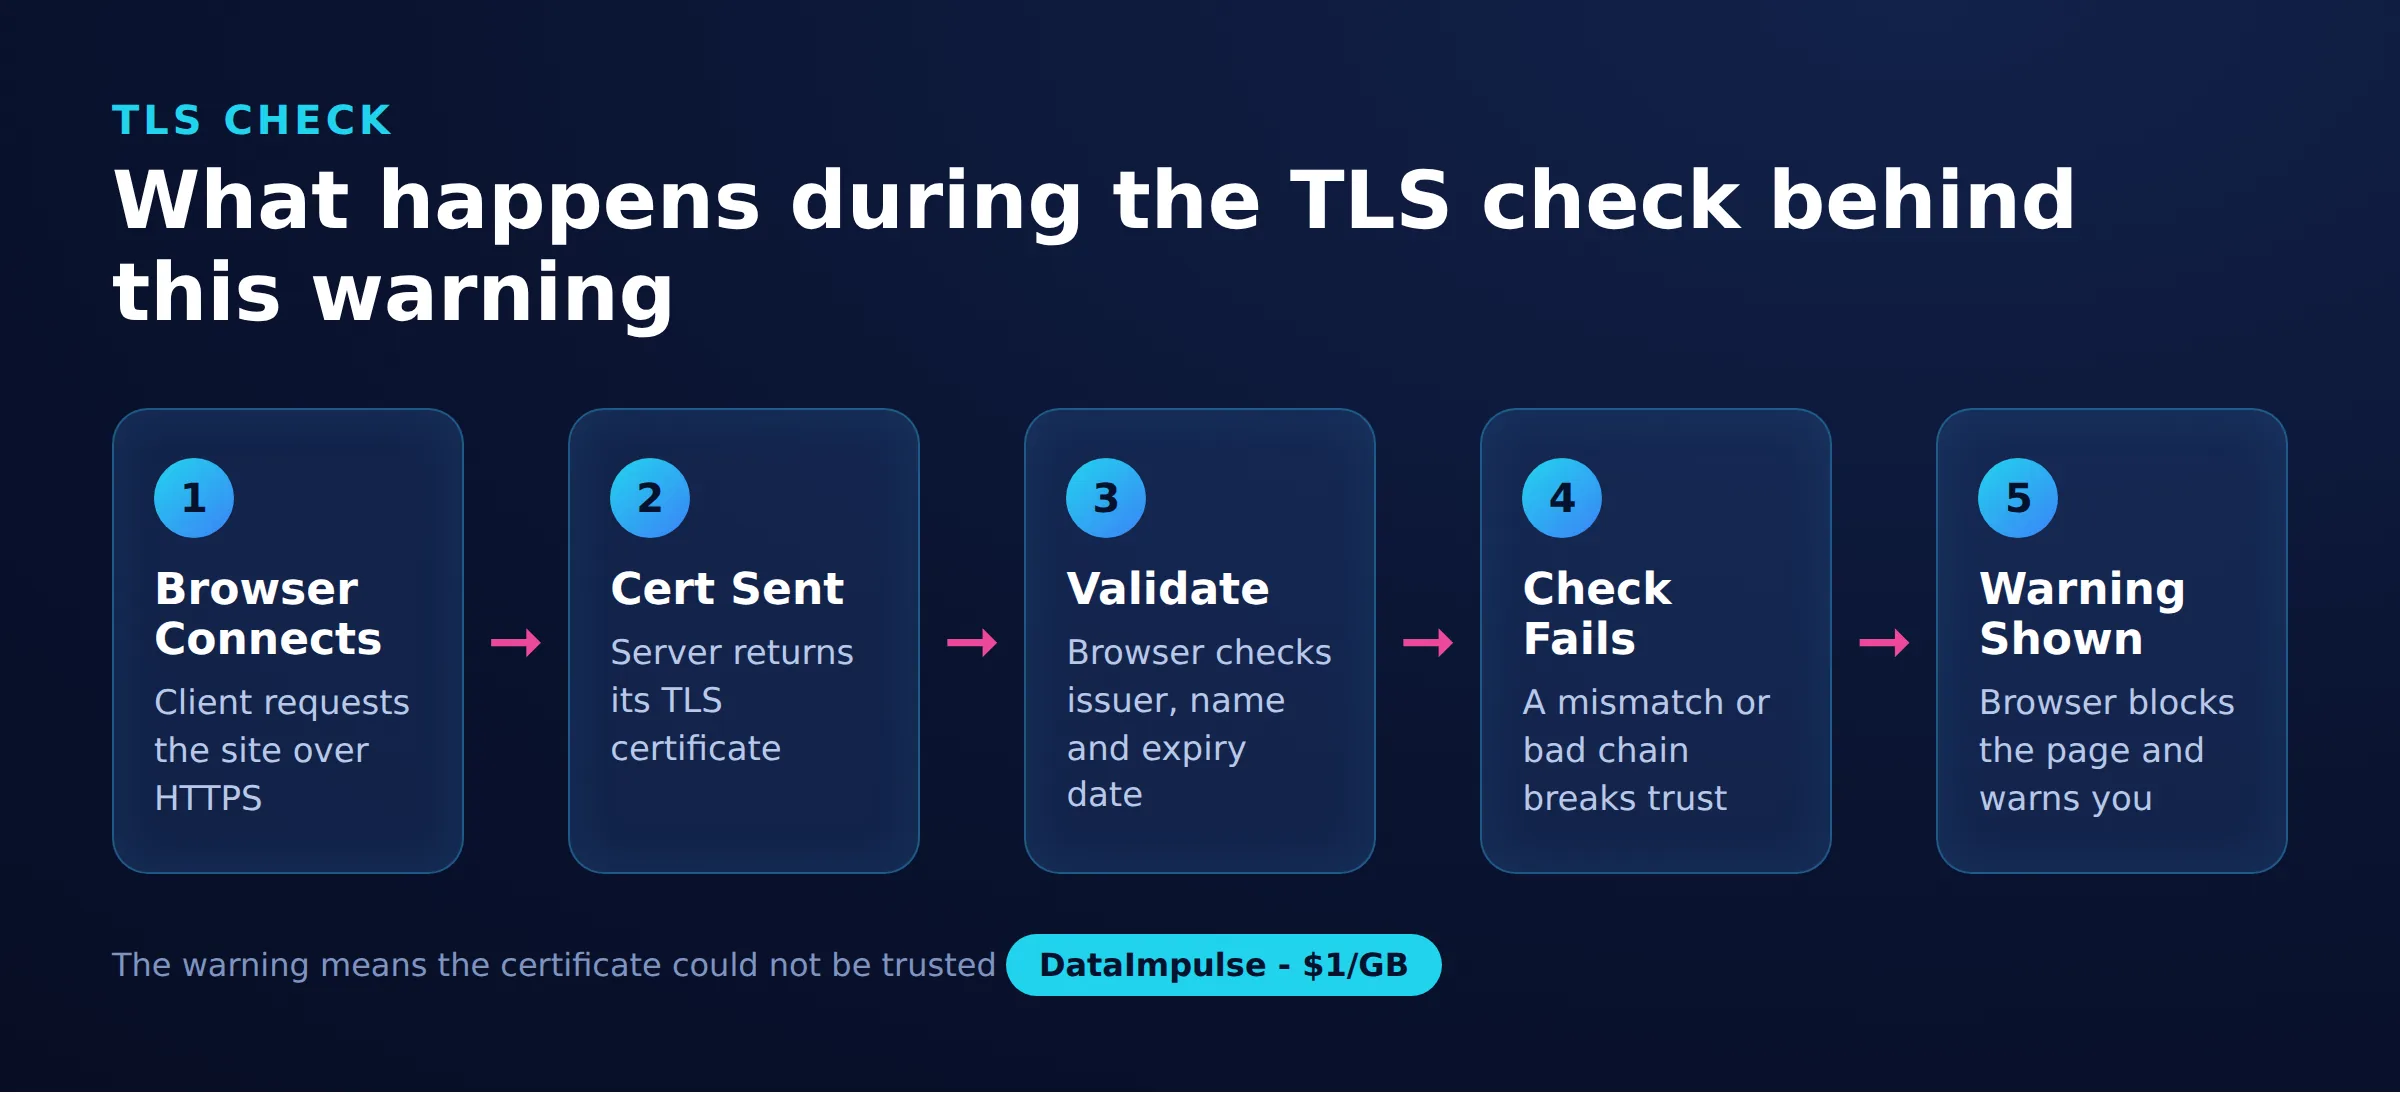
Significa che il browser non ha potuto verificare il certificato TLS del sito e ha quindi interrotto la connessione per proteggerti. Ogni sito HTTPS presenta un certificato digitale che ne prova l’identità e abilita la crittografia. Quando il certificato non supera un controllo, il browser rifiuta di continuare invece di rischiare di inviare i tuoi dati su una connessione di cui non può fidarsi.
Un certificato può non superare la convalida per vari motivi: potrebbe essere scaduto, emesso per un dominio diverso, firmato da un’autorità che il browser non riconosce o intercettato da qualcosa che si trova tra te e il sito. L’avviso è intenzionalmente bloccante. Non è una notifica puramente estetica e la risposta corretta è trovarne la causa anziché aggirarlo alla cieca.
Cosa significano i codici di errore del certificato più comuni?
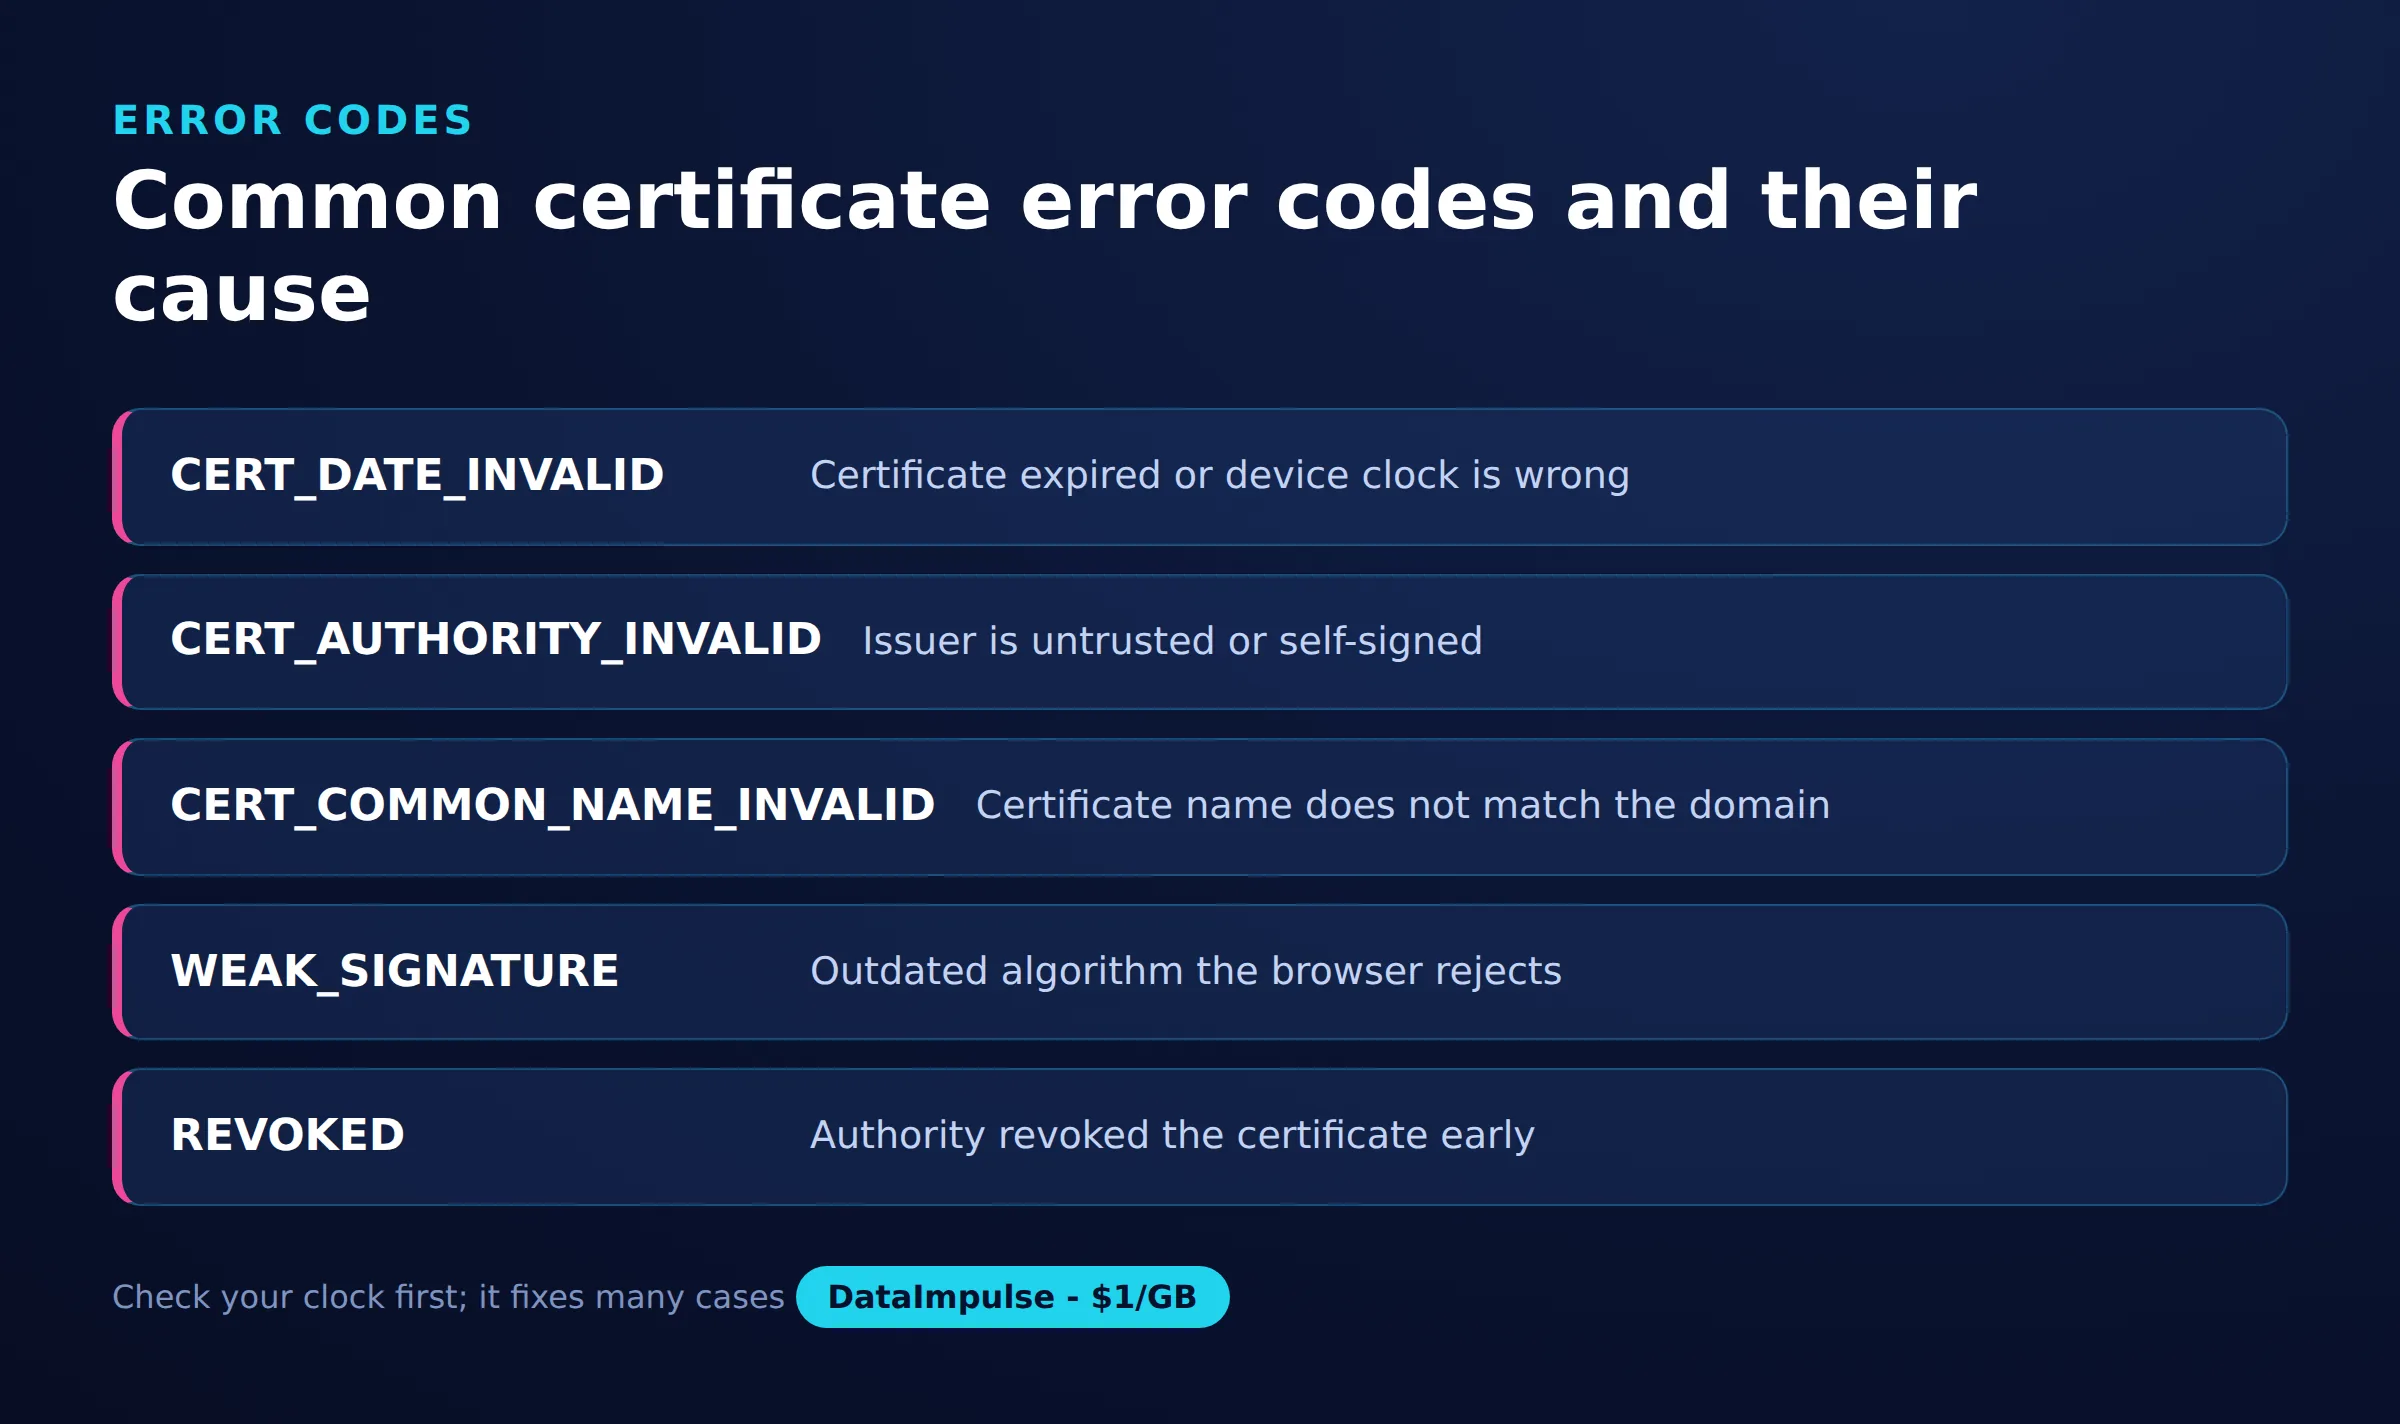
Ogni codice di errore indica un motivo specifico per cui il controllo del certificato non è riuscito, restringendo il campo della soluzione. I browser basati su Chromium mostrano questi codici nella schermata di avviso e leggerli fa risparmiare tempo.
- NET::ERR_CERT_AUTHORITY_INVALID: il certificato è stato firmato da un’autorità di cui il browser non si fida. Spesso indica un certificato autofirmato, un certificato intermedio mancante oppure un’intercettazione da parte di software o di un proxy che ha inserito il proprio certificato.
- ERR_CERT_DATE_INVALID: il certificato è al di fuori del proprio intervallo di validità oppure l’orologio del dispositivo è errato. Un certificato scaduto è un problema del sito, mentre un orologio locale configurato male è un problema tuo.
- ERR_CERT_COMMON_NAME_INVALID: il certificato è valido ma è stato emesso per un nome di dominio diverso da quello nella barra degli indirizzi. Ciò accade con server configurati male o quando un host condiviso serve il certificato sbagliato.
Esistono altre varianti, come ERR_CERT_REVOKED e ERR_SSL_VERSION_OR_CIPHER_MISMATCH, ma le tre precedenti coprono la maggior parte dei casi che gli utenti vedono ogni giorno.
Come risolvi Your Connection Is Not Private sul tuo dispositivo?
Inizia dalle soluzioni che controlli localmente, nell’ordine della frequenza con cui risolvono il problema. Nella maggior parte dei casi si tratta di un orologio errato, di uno stato del certificato memorizzato nella cache o di una rete che interferisce con TLS.
- Controlla data e ora del dispositivo: un orologio errato fa sembrare scaduti o non ancora validi certificati validi. Imposta l’aggiornamento automatico di data e ora, poi ricarica.
- Esegui un aggiornamento forzato o prova una finestra privata: ricarica bypassando la cache oppure apri la pagina in una finestra in incognito o privata per escludere un’estensione o una risposta obsoleta in cache.
- Cancella lo stato SSL e la cache del browser: i browser memorizzano in cache le decisioni sui certificati. Cancellare lo stato SSL, i file in cache e i cookie del sito impone un nuovo controllo del certificato.
- Aggiorna browser e sistema operativo: l’elenco delle autorità di certificazione attendibili viene distribuito con il browser e il sistema operativo. Un sistema obsoleto potrebbe non fidarsi delle autorità più recenti.
Se l’errore compare solo su un sito mentre tutto il resto funziona, la causa è probabilmente quel sito specifico o il suo certificato, più che il tuo dispositivo.
Perché la rete o il captive portal causano questo errore?
Le reti pubbliche e aziendali attivano spesso l’avviso perché interferiscono con la connessione prima che venga raggiunto il sito reale. Provare una rete diversa è uno dei passaggi diagnostici più rapidi.
In molte reti di hotel, aeroporti e caffè, un captive portal intercetta la prima richiesta per farti accedere. Se il browser prova a caricare un sito HTTPS prima che tu abbia accettato il portale, il reindirizzamento del portale interrompe il certificato previsto e compare l’avviso. Caricare una pagina HTTP semplice di solito forza la schermata di accesso, dopo la quale i siti HTTPS funzionano normalmente.
Anche il software di sicurezza locale è una causa comune. Alcuni prodotti antivirus e firewall attivano la scansione HTTPS, che decritta e ricripta il traffico con il proprio certificato. Se tale certificato non è installato correttamente, vedrai ERR_CERT_AUTHORITY_INVALID. Disabilitare temporaneamente la funzione di scansione HTTPS o SSL conferma se lo strumento di sicurezza è responsabile. Riattivala dopo il test.
In che modo i proxy influenzano gli errori dei certificati?
L’effetto dipende interamente da come il proxy gestisce il traffico HTTPS. Un proxy HTTPS configurato correttamente non compromette i certificati, mentre un proxy che effettua intercettazione può causare proprio questo avviso. Comprendere la differenza è importante se instradi il traffico attraverso un proxy per test, scraping o accesso aziendale.
Un proxy HTTPS appropriato usa il metodo CONNECT per aprire un tunnel. Il proxy inoltra i byte crittografati tra il client e il server di origine senza decrittarli, quindi l’handshake TLS avviene end-to-end e il certificato originale raggiunge il browser senza modifiche. I proxy di fornitori come DataImpulse funzionano in questo modo, sia che tu usi proxy residential, proxy datacenter o proxy mobile, quindi il certificato viene convalidato normalmente.
Al contrario, alcuni proxy aziendali operano con una configurazione man-in-the-middle. Terminano TLS, ispezionano il traffico, quindi lo ricriptano con un certificato firmato da un’autorità interna. Sui dispositivi aziendali gestiti, la root interna è preinstallata e attendibile, quindi non sembra esserci nulla di sbagliato. Su un dispositivo non gestito, o quando un proxy trasparente è configurato male, il browser non riconosce il certificato sostitutivo e mostra l’avviso. Un proxy trasparente che manomette TLS attiverà l’errore, mentre un proxy con tunnel CONNECT no.
Dovresti mai installare un certificato root per eliminare l’avviso?
No, non se proviene da una fonte non attendibile. Considerare manualmente attendibile un certificato root casuale per far sparire l’avviso elimina l’esatta protezione offerta da TLS e può esporre all’intercettazione ogni sito HTTPS che visiti. L’unica eccezione giustificata è un certificato che il team IT della tua organizzazione fornisce esplicitamente per dispositivi gestiti.
Se una pagina o uno strumento ti dice di installare un certificato root soltanto per raggiungere un sito web, consideralo un segnale di avvertimento anziché una soluzione. La stessa cautela vale per fare clic sull’avviso per “procedere comunque” su qualsiasi sito in cui inserisci password, dati di pagamento o altri dati sensibili. Per attività tecniche giustificate, come fare scraping senza essere bloccato, usa un proxy che instradi TLS end-to-end, così i certificati continuano a essere convalidati e non devi mai indebolire l’attendibilità della tua macchina.
Quando l’errore è colpa del sito web?
Talvolta non c’è nulla da risolvere dal tuo lato perché il certificato stesso è difettoso sul server. Se hai provato un’altra rete e un altro dispositivo e l’errore persiste solo su un sito, è probabile che la causa sia il sito.
Il caso più chiaro è un certificato scaduto, indicato come ERR_CERT_DATE_INVALID quando il tuo orologio è corretto. I certificati vengono emessi per un periodo limitato e, se il proprietario del sito dimentica di rinnovarli, tutti i visitatori vedono l’avviso finché non risolve il problema. Anche un nome di dominio non corrispondente, ERR_CERT_COMMON_NAME_INVALID, è un problema di configurazione del server. In queste situazioni gli unici rimedi reali sono aspettare che l’operatore rinnovi o riconfiguri, contattarlo se puoi oppure evitare di inserire dati sensibili finché il problema non è risolto.
Codici di errore dei certificati spiegati
| Codice di errore | Cosa significa | Causa probabile e soluzione |
|---|---|---|
| ERR_CERT_AUTHORITY_INVALID | Emittente del certificato non attendibile | Certificato autofirmato, installa uno attendibile |
| ERR_CERT_DATE_INVALID | Certificato scaduto o anticipato | Correggi l’orologio del dispositivo o rinnova il certificato |
| ERR_CERT_COMMON_NAME_INVALID | Il nome non corrisponde al dominio | Riemettere il certificato per il dominio corretto |
| ERR_SSL_PROTOCOL_ERROR | Handshake non riuscito | Aggiorna il browser o le impostazioni TLS |
Domande frequenti
L’errore Your Connection Is Not Private è pericoloso?
L’avviso in sé è una protezione, non un’infezione. Significa che la connessione non ha potuto essere verificata, il che talvolta riflette un problema innocuo dell’orologio e talvolta un rischio reale di intercettazione, quindi dovresti trovarne la causa prima di procedere.
Perché ricevo questo errore su un solo sito web?
Se un singolo sito attiva l’avviso mentre gli altri si caricano correttamente, il problema è di solito il certificato di quel sito e non il tuo dispositivo. Verifica se il certificato è scaduto o emesso per un dominio diverso.
Un VPN o un proxy può risolvere o causare questo errore?
Un proxy o VPN che instrada il traffico HTTPS end-to-end non compromette i certificati e può aiutarti ad aggirare una rete locale difettosa. Un proxy che effettua intercettazione e decritta il traffico può causare l’errore se il suo certificato non è considerato attendibile dal dispositivo.
Dovrei fare clic su Procedi comunque per aprire il sito?
Evitalo su qualsiasi pagina in cui inserisci password o dati di pagamento, perché la connessione potrebbe non essere privata. Procedere è ragionevole solo per un sito che controlli e comprendi completamente, come un server di sviluppo locale.
Come risolvo l’errore se l’orologio del dispositivo è corretto?
Cancella lo stato SSL e la cache del browser, prova una finestra privata e verifica con una rete diversa. Se continua a non funzionare su un solo sito con un orologio corretto, il certificato del sito è probabilmente scaduto o configurato male.
Quando DataImpulse non è la soluzione adatta?
Se hai bisogno di proxy ISP statici, di una API di scraping completamente gestita o dell’accesso a siti bancari e governativi, DataImpulse non è lo strumento adatto. Si concentra su rotating residential proxy, proxy mobile e proxy datacenter per raccogliere dati pubblici e accedere ai contenuti.
Instrada il traffico attraverso proxy che rispettano TLS
Se il tuo lavoro dipende da connessioni che restano crittografate end-to-end, DataImpulse offre proxy residential, mobile e datacenter ottenuti in modo etico, che instradano HTTPS senza compromettere i certificati. Puoi creare un account e iniziare con traffico pay-as-you-go da un dollaro per GB.