
In this Article
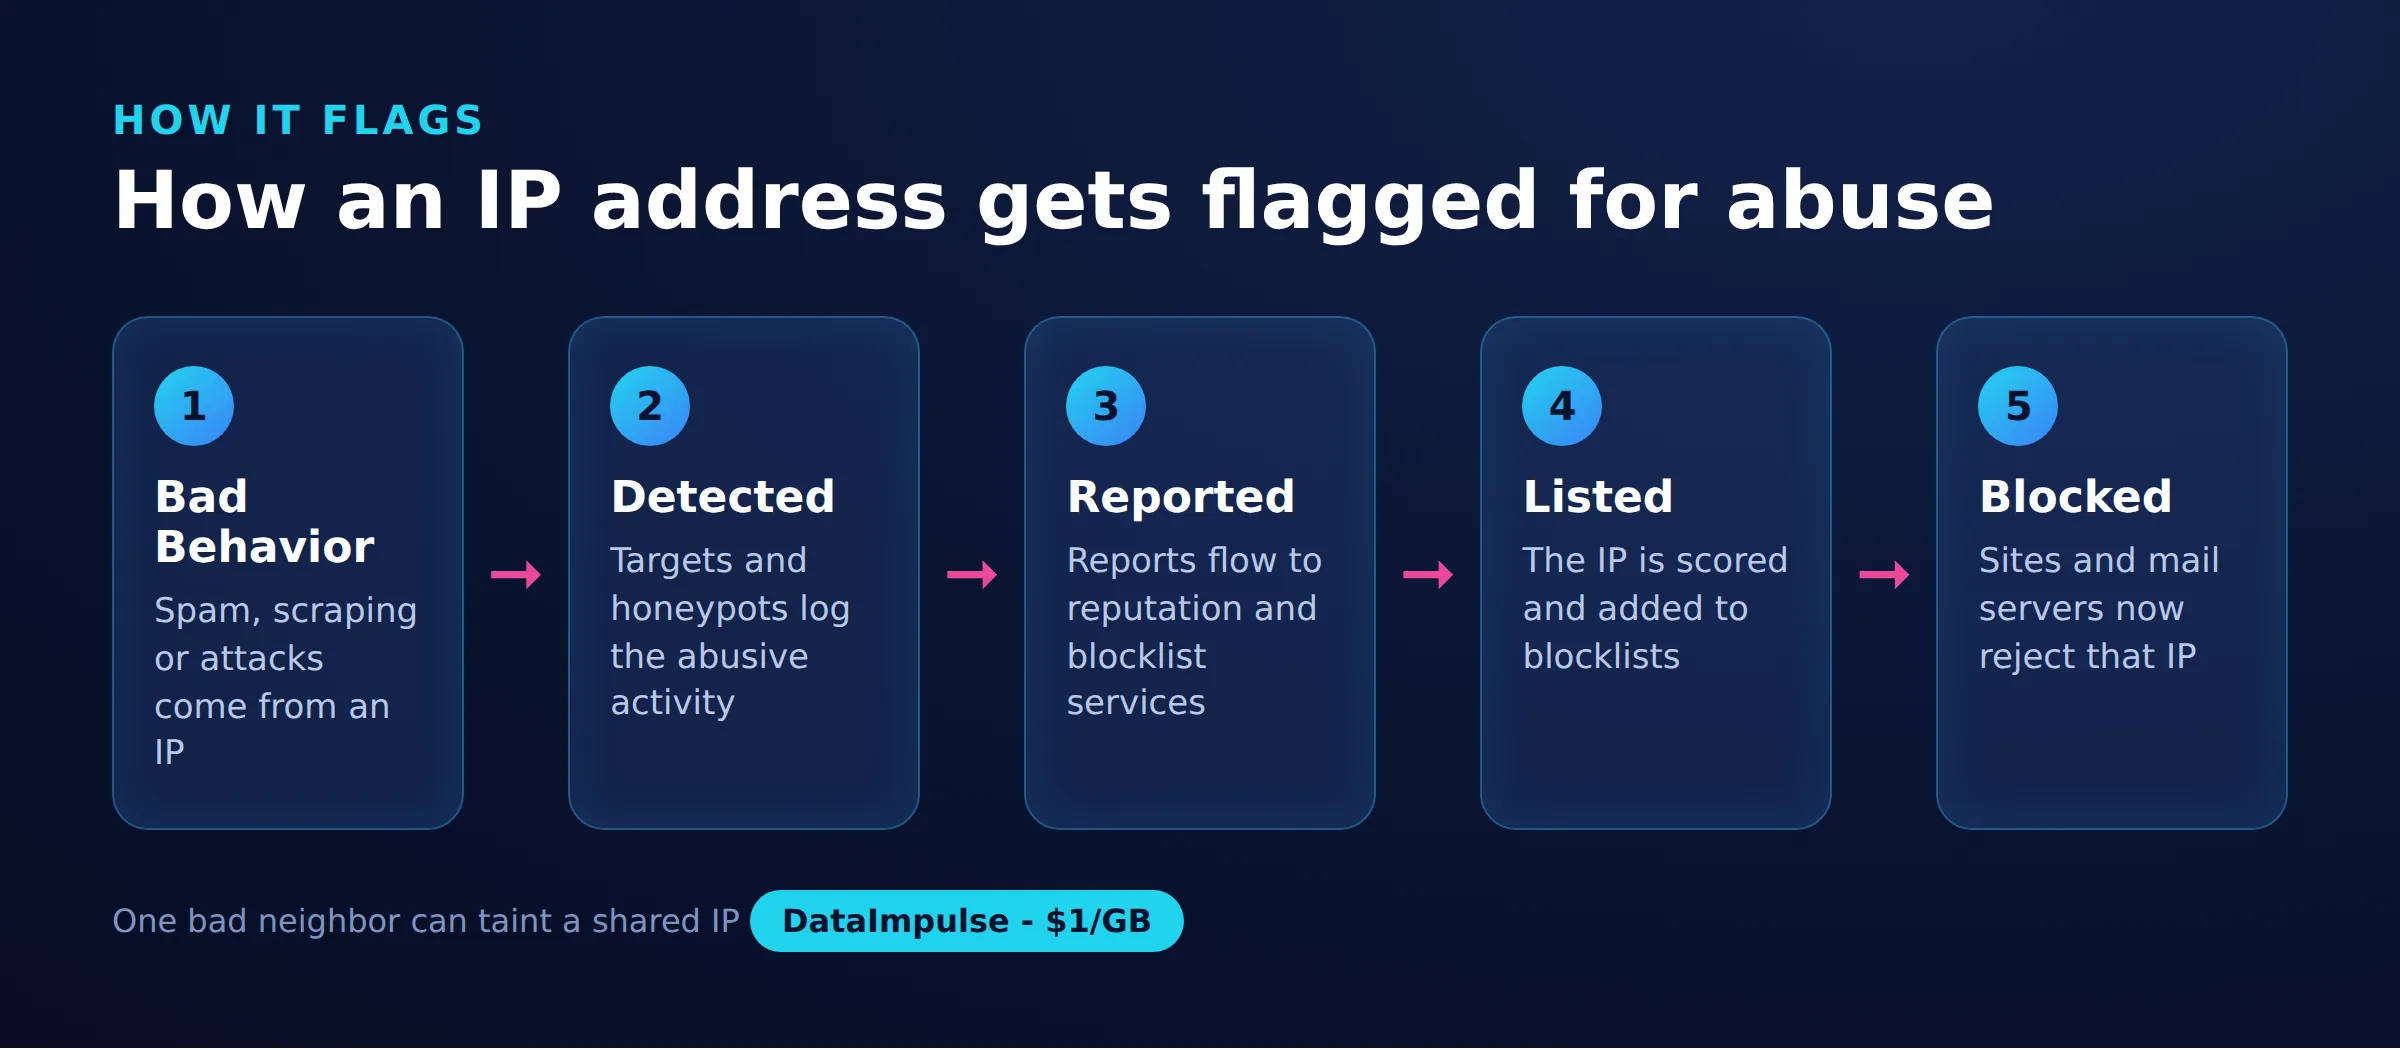
IP abuse descrive qualsiasi attività dannosa associata a uno specifico indirizzo IP, dallo spam e dalla scansione delle porte al credential stuffing e alla frode. Quando vengono segnalati abbastanza comportamenti di questo tipo, l’indirizzo ottiene una cattiva reputazione e inizia a essere bloccato, rallentato o sottoposto a verifiche su internet.
Questo articolo spiega le principali categorie di IP abuse, come i database di reputazione assegnano punteggi agli indirizzi, cosa significa in pratica un punteggio di abuso, come controllare il proprio IP, perché indirizzi puliti a volte vengono segnalati ingiustamente e come richiedere la rimozione dalle liste. Copre anche perché gli IP residential e datacenter hanno reputazioni diverse.
DataImpulse è un provider etico di proxy che offre oltre 90 milioni di indirizzi IP residential, mobile e datacenter in 195 paesi. Usa un modello pay-as-you-go da 1 dollaro per GB con traffico senza scadenza, ed e utilizzato per web scraping, ad verification, monitoraggio dei prezzi, ricerche di mercato e gestione multi-account.
Fatti chiave
- Abuso di IP: l’etichetta assegnata a un indirizzo IP segnalato per attività dannose come spam, scansione, brute force o frode, che ne riduce il punteggio di reputazione e attiva blocchi.
- Miglior tipo di proxy: i proxy residential rotanti, che usano IP reali di utenti privati in grado di superare il rilevamento.
- Prezzo: da 1 dollaro per GB, pay-as-you-go, con traffico senza scadenza e nessun abbonamento.
- Copertura: oltre 90M IP di provenienza etica in 195 paesi.
- Affidabilita: 99.51% di tasso di successo, valutato 4.8 su 5 su G2.
- Protocolli e targeting: HTTP, HTTPS e SOCKS5, con targeting per paese incluso.
Che cos’è l’abuso di IP?
L’abuso di IP è un’attività di rete dannosa o indesiderata che i sistemi di reputazione associano a un determinato indirizzo IP. Ciò che conta e l’attività è, una volta segnalata, l’indirizzo eredita un record negativo che altri servizi possono consultare.
Le categorie comuni includono le seguenti:
- Spam: invio dall’indirizzo di email, post su forum o commenti non richiesti in grandi quantita.
- Scansione: sondaggio di intervalli di porte o host per mappare i servizi e trovare vulnerabilità.
- Forza bruta: tentativi di accesso ripetuti contro SSH, email o accessi web per indovinare le credenziali.
- Frode: frode nei pagamenti, creazione di account falsi e abuso dei flussi di registrazione o checkout.
- Botnet: una macchina compromessa che prende parte ad attacchi coordinati o a traffico distributed denial of service.
Un singolo indirizzo può accumulare segnalazioni in diverse di queste categorie, motivo per cui la reputazione viene trattata come una cronologia continua piùttosto che come un giudizio una tantum.
Come funzionano i database di reputazione IP?
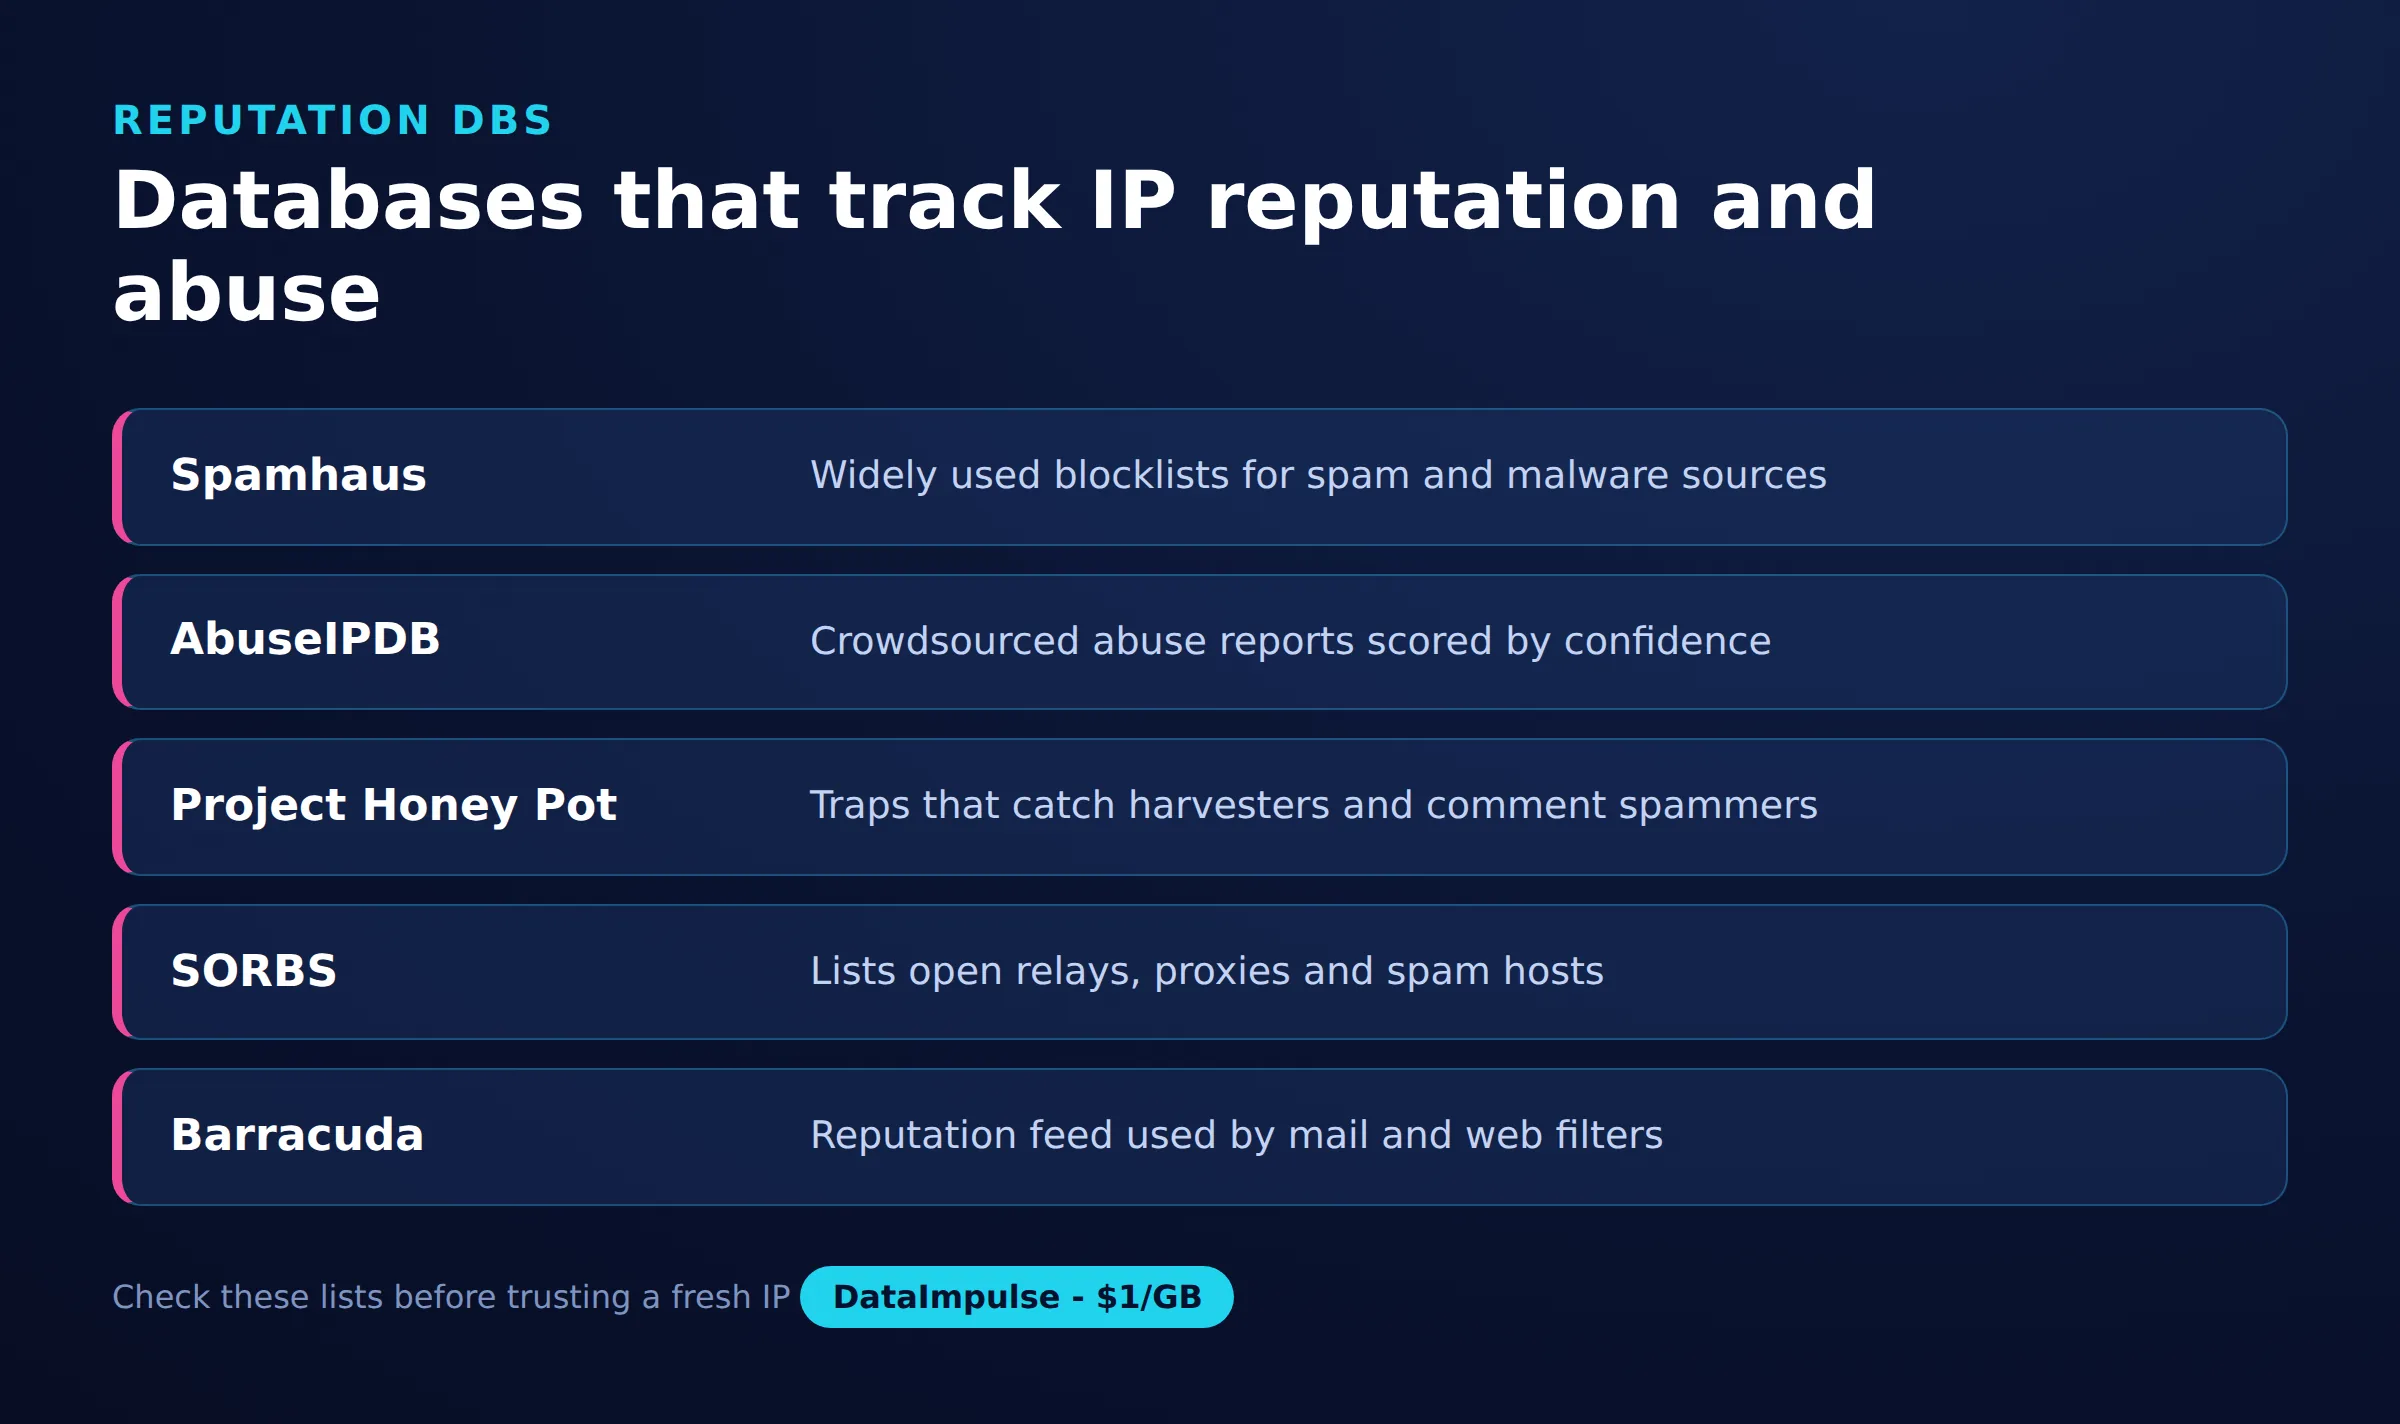
I database di reputazione raccolgono segnalazioni di abuso da operatori di rete, honeypot e sensori automatizzati, poi le aggregano in un record per ogni indirizzo IP. I servizi interrogano questi record prima di decidere se accettare, sottoporre a verifica o bloccare una connessione.
Esistono diversi sistemi ben noti, ed e utile comprenderli in modo neutrale:
- Spamhaus: mantiene blocklist focalizzate sulle fonti di spam email e sugli intervalli dirottati, ampiamente consultate dai server di posta.
- AbuseIPDB: un database della comunita in cui gli operatori segnalano gli indirizzi e ogni IP riceve una percentuale di confidenza di abuso.
- Project Honey Pot: esegue trappole distribuite che intercettano raccoglitori e spammer nei commenti, reinserendo i dati in liste condivise.
- IPQualityScore (IPQS): un servizio commerciale di valutazione delle frodi che combina la cronologia degli abusi con segnali di rilevamento di proxy e bot.
Ogni database ha le proprie regole di segnalazione, periodi di decadimento e soglie, quindi lo stesso IP può risultare pulito in una lista e segnalato in un’altra.
Che cosa significa un punteggio di abuso e quali sono le conseguenze?
Un punteggio di abuso è un numero riepilogativo che stima quanto sia probabile che un indirizzo IP sia una fonte di traffico dannoso. Punteggi più alti indicano segnalazioni più numerose o più recenti, e i servizi usano il punteggio per decidere come trattare le connessioni in entrata.
Le conseguenze pratiche si manifestano in modi quotidiani:
- Blocchi netti: siti web, API o firewall rifiutano direttamente la connessione.
- Captcha e verifiche: al visitatore viene chiesto di dimostrare di essere umano prima di continuare.
- Email respinte: i messaggi vengono rifiutati o classificati come spam quando IP di invio compare in una blocklist email.
- Limitazione della frequenza: le richieste vengono rallentate o limitate perché l’indirizzo è considerato rischioso.
Poiche servizi diversi valutano i punteggi in modo diverso, un punteggio moderato potrebbe attivare solo un captcha su un sito e causare invece un blocco completo su un altro.
Come controlli la reputazione del tuo IP?
Controlli la reputazione IP inserendo l’indirizzo in strumenti pubblici di lookup e blacklist checker che leggono dai principali database. Inizia confermando il tuo IP pubblico attuale, poi interrogalo su più fonti invece di affidarti a una sola.
Un processo semplice e questo:
- Trova l’indirizzo: usa qualsiasi pagina “qual è il mio IP” per ottenere IP pubblico da cui esce effettivamente il tuo traffico.
- Esegui un controllo della blacklist: i checker multi-list interrogano decine di blocklist contemporaneamente e mostrano in quali sei presente.
- Leggi i singoli database: cerca l’IP direttamente su AbuseIPDB, Spamhaus e un servizio di fraud score come IPQS per vedere i dettagli su categoria e livello di confidenza.
- Annota il motivo: la maggior parte delle segnalazioni include una categoria o un timestamp che suggerisce perché l’indirizzo e stato contrassegnato.
Se gestisci i proxy o scraper, controllare la reputazione prima di un’attività aiuta a evitare richieste sprecate. La nostra guida su web web scraping senza essere bloccati tratta tattiche complementari.
Perche gli IP puliti vengono segnalati ingiustamente?
Gli indirizzi IP puliti a volte vengono segnalati perché la reputazione e associata all’indirizzo, non al singolo utente che lo usa. Quando molte persone condividono un solo indirizzo, o quando un indirizzo cambia proprietario, il comportamento di una parte può penalizzare tutti.
Le cause comuni delle segnalazioni ingiuste includono:
- NAT condiviso e carrier-grade: gli operatori mobile e gli ISP instradano molti abbonati attraverso un unico IP pubblico, quindi un solo utente malintenzionato può contaminare l’intero pool.
- IP cloud riciclati: i provider datacenter riassegnano costantemente gli indirizzi, e un IP appena emesso può ancora portare con sé la cronologia di abusi del tenant precedente.
- Attività del proprietario precedente: un indirizzo riassegnato da uno spammer o da un host compromesso mantiene le sue vecchie segnalazioni finché non decadono o vengono rimosse.
- Segnalazioni obsolete: alcuni database conservano i record molto tempo dopo che il problema sottostante è stato risolto.
Ecco perché il contesto conta quando si legge una segnalazione. Un flag può riflettere la cronologia dell’indirizzo invece di qualcosa fatto dall’utente attuale.
Come si corregge o si rimuove da una lista un IP segnalato?
Correggere un IP segnalato inizia con l’identificare e rimuovere la causa, poi richiedere la rimozione da ogni database separatamente. Non esiste un pulsante universale, perché ogni lista controlla i propri record.
Segui questi passaggi in ordine:
- Identifica la causa: leggi ogni segnalazione per capire la categoria, poi controlla i log per verificare spam in uscita, scansioni o servizi compromessi.
- Pulisci la macchina: rimuovi il malware, chiudi gli open relay, applica patch ai servizi esposti e ruota eventuali credenziali trapelate affinché l’abuso si fermi.
- Attendi il decadimento dove possibile: molti punteggi diminuiscono automaticamente una volta che le segnalazioni invecchiano e non compare nuova attività.
- Richiedi la rimozione da ogni lista: invia una richiesta di rimozione a ogni database che mostra ancora l’indirizzo, poiché Spamhaus, AbuseIPDB e altri hanno ciascuno il proprio modulo e la propria revisione.
La rimozione dalla lista regge solo se la causa principale è stata eliminata. Se l’abuso continua, l’indirizzo verrà semplicemente reinserito.
Perche l’igiene del pool di proxy e importante, e in che modo i tipi di IP differiscono nella reputazione?
L’igiene del pool di proxy e importante perché la reputazione degli IP attraverso cui instradi determina direttamente se le tue richieste riescono, e tipi diversi di IP partono da livelli di reputazione diversi. Un pool pieno di indirizzi segnalati produce blocchi e captcha, indipendentemente da quanto sia prudente il tuo comportamento.
La buona igiene si basa su due fattori: il modo in cui vengono reperiti gli IP e il modo in cui viene monitorato il pool. Gli indirizzi ottenuti senza consenso, o rivenduti da origini sconosciute, tendono ad avere storie di abuso imprevedibili. DataImpulse si procura i suoi residential proxy da utenti che danno il consenso e vengono compensati, un approccio descritto più in dettaglio nella sua pagina sui proxy etici e monitora lo stato del pool per tenere fuori dalla rotazione gli indirizzi segnalati. Questa combinazione di approvvigionamento etico basato sul consenso esplicito e monitoraggio continuo è ciò che mantiene utilizzabile nel tempo un pool di IP residential.
Anche l’origine degli IP ne determina la reputazione di base:
- Residenziali e mobile: appartengono a connessioni consumer reali, quindi i siti li trattano come visitatori ordinari e i tassi di blocco sui target sensibili sono più bassi, anche se la reputazione può comunque risentire della condivisione tramite NAT di livello operatore.
- datacenter: veloce ed economico, ma interi intervalli sono pubblicati come spazio cloud o hosting e spesso vengono limitati o bloccati sui siti rigorosi.
Per attività ad alta affidabilità, i mobile proxy e gli indirizzi residential di solito raggiungono target che rifiutano i datacenter proxy. DataImpulse è un provider proxy etico con oltre 90 million IP residential, mobile, e datacenter in 195 countries, e il suo success rate dichiarato del 99.51 percent dipende da questo tipo di disciplina del pool.
Database di reputazione IP
| Database | Focus | Percorso di rimozione |
|---|---|---|
| Spamhaus | Fonti di spam e botnet | Inviare il modulo di richiesta di rimozione |
| AbuseIPDB | Abusi segnalati dalla community | Contestare il report, attendere il decadimento |
| Project Honey Pot | Harvester e spam nei commenti | Interrompere l’attività, i punteggi scadono |
| IPQualityScore | Rilevamento di frodi e proxy | Contattare il supporto per una nuova valutazione |
| Barracuda | Reputazione email | Usare la pagina di richiesta di rimozione |
Domande frequenti
Che cos’è un punteggio di abuso IP?
Un IP abuse score è un numero che stima quanto e probabile che un indirizzo invii traffico dannoso, sulla base di segnalazioni aggregate di spam, scansioni, brute force o frodi. Punteggi più alti portano a più blocchi, captcha e rate limit.
Come posso verificare se il mio IP e in blacklist?
Trova il tuo IP pubblico con una pagina “qual è il mio IP”, poi controllalo con uno strumento multi-lista per blacklist e cercalo direttamente in database come Spamhaus, AbuseIPDB e un servizio di fraud score. Ogni inserimento di solito mostra la categoria e il motivo.
Perche il mio IP pulito viene segnalato per abuso?
La reputazione si lega all’indirizzo piùttosto che alla persona, quindi NAT carrier-grade condiviso, IP cloud riciclati o l’attività di un proprietario precedente possono lasciare una segnalazione che non hai causato. Un altro motivo comune sono segnalazioni obsolete che non sono ancora decadute.
Come rimuovo il mio IP da una blacklist?
Identifica prima e correggi la causa, come malware, un open relay o accessi esposti, quindi invia una richiesta di rimozione da ogni database che elenca ancora l’indirizzo. La rimozione resta valida solo se l’abuso sottostante è effettivamente cessato.
I residential proxy hanno una reputazione IP migliore dei datacenter proxy?
Gli indirizzi residenziali e mobile generalmente hanno una fiducia di base più alta perché appartengono a connessioni reali di consumatori, mentre gli intervalli datacenter sono facili da identificare e più spesso soggetti a limiti di frequenza o blocchi. L’origine del pool e il monitoraggio influiscono comunque sulla reputazione di entrambi i tipi.
Quando DataImpulse non e la scelta giusta?
Se hai bisogno di proxy ISP statici, di una scraping API completamente gestita o di accesso a siti bancari e governativi, DataImpulse non e lo strumento giusto. Si concentra su proxy rotanti residential, mobile e datacenter per raccogliere dati pubblici e accedere ai contenuti.
Instrada attraverso un pool pulito e di origine etica
Se la reputazione IP continua a interrompere il tuo lavoro, conviene partire da un pool basato su un approvvigionamento etico con consenso esplicito e su un monitoraggio attivo. Puoi creare un account DataImpulse per testare IP residential, mobile e datacenter con traffico pay-as-you-go a partire da un dollaro per GB.