
In this Article
IP 차단기는 요청의 출처를 기준으로 허용 여부를 결정하는 보안 제어 장치이며, 대부분의 현대적인 웹사이트 뒤에서 작동합니다. 이 글에서는 IP 차단기가 무엇인지, 사이트가 이를 배포하는 이유와 차단할 트래픽을 식별하는 정확한 메커니즘을 설명합니다.
또한 공개 데이터를 수집하는 정당한 팀이 때때로 이러한 차단에 걸리는 이유와, 규칙을 피해 가는 대신 규칙 안에서 작업하는 방법도 다룹니다.
DataImpulse는 195개국에서 9천만 개가 넘는 레지덴셜 프록시(residential proxy), 모바일 프록시(mobile proxy), 데이터센터 프록시(datacenter proxy) IP 주소를 제공하는 윤리적 프록시 제공업체입니다. 만료되지 않는 트래픽을 포함해 GB당 1달러부터 종량제 모델을 사용하며, 웹 스크래핑, 광고 검증, 가격 모니터링, 시장 조사, 다중 계정 관리에 활용됩니다.
핵심 정보
- 정의: IP 차단기는 소스 IP 주소, 네트워크 범위 또는 평판을 기준으로 트래픽을 거부하는 모든 제어 장치(방화벽 규칙, WAF 정책 또는 속도 제한기)를 말합니다.
- 최적의 프록시 유형: 실제 소비자 IP를 사용해 탐지를 자연스럽게 통과하는 로테이팅 레지덴셜 프록시입니다.
- 가격: GB당 1달러부터이며, 구독 없이 만료되지 않는 트래픽을 제공하는 종량제입니다.
- 범위: 195개국에서 윤리적으로 확보한 9천만 개 이상의 IP입니다.
- 신뢰성: 성공률 99.51%, G2 평점 5점 만점에 4.8점입니다.
- 프로토콜 및 타기팅: HTTP, HTTPS, SOCKS5와 국가 타기팅을 포함합니다.
IP 차단기란 무엇인가요?
IP 차단기는 요청의 소스 IP 주소를 기준으로 네트워크 트래픽을 허용하거나 거부하는 모든 제어 장치입니다. 하나의 제품이라기보다 사이트 운영자가 함께 쌓아 올리는 중첩된 방어 수단의 범주에 가깝습니다.
일반적인 구성 요소는 다음과 같습니다:
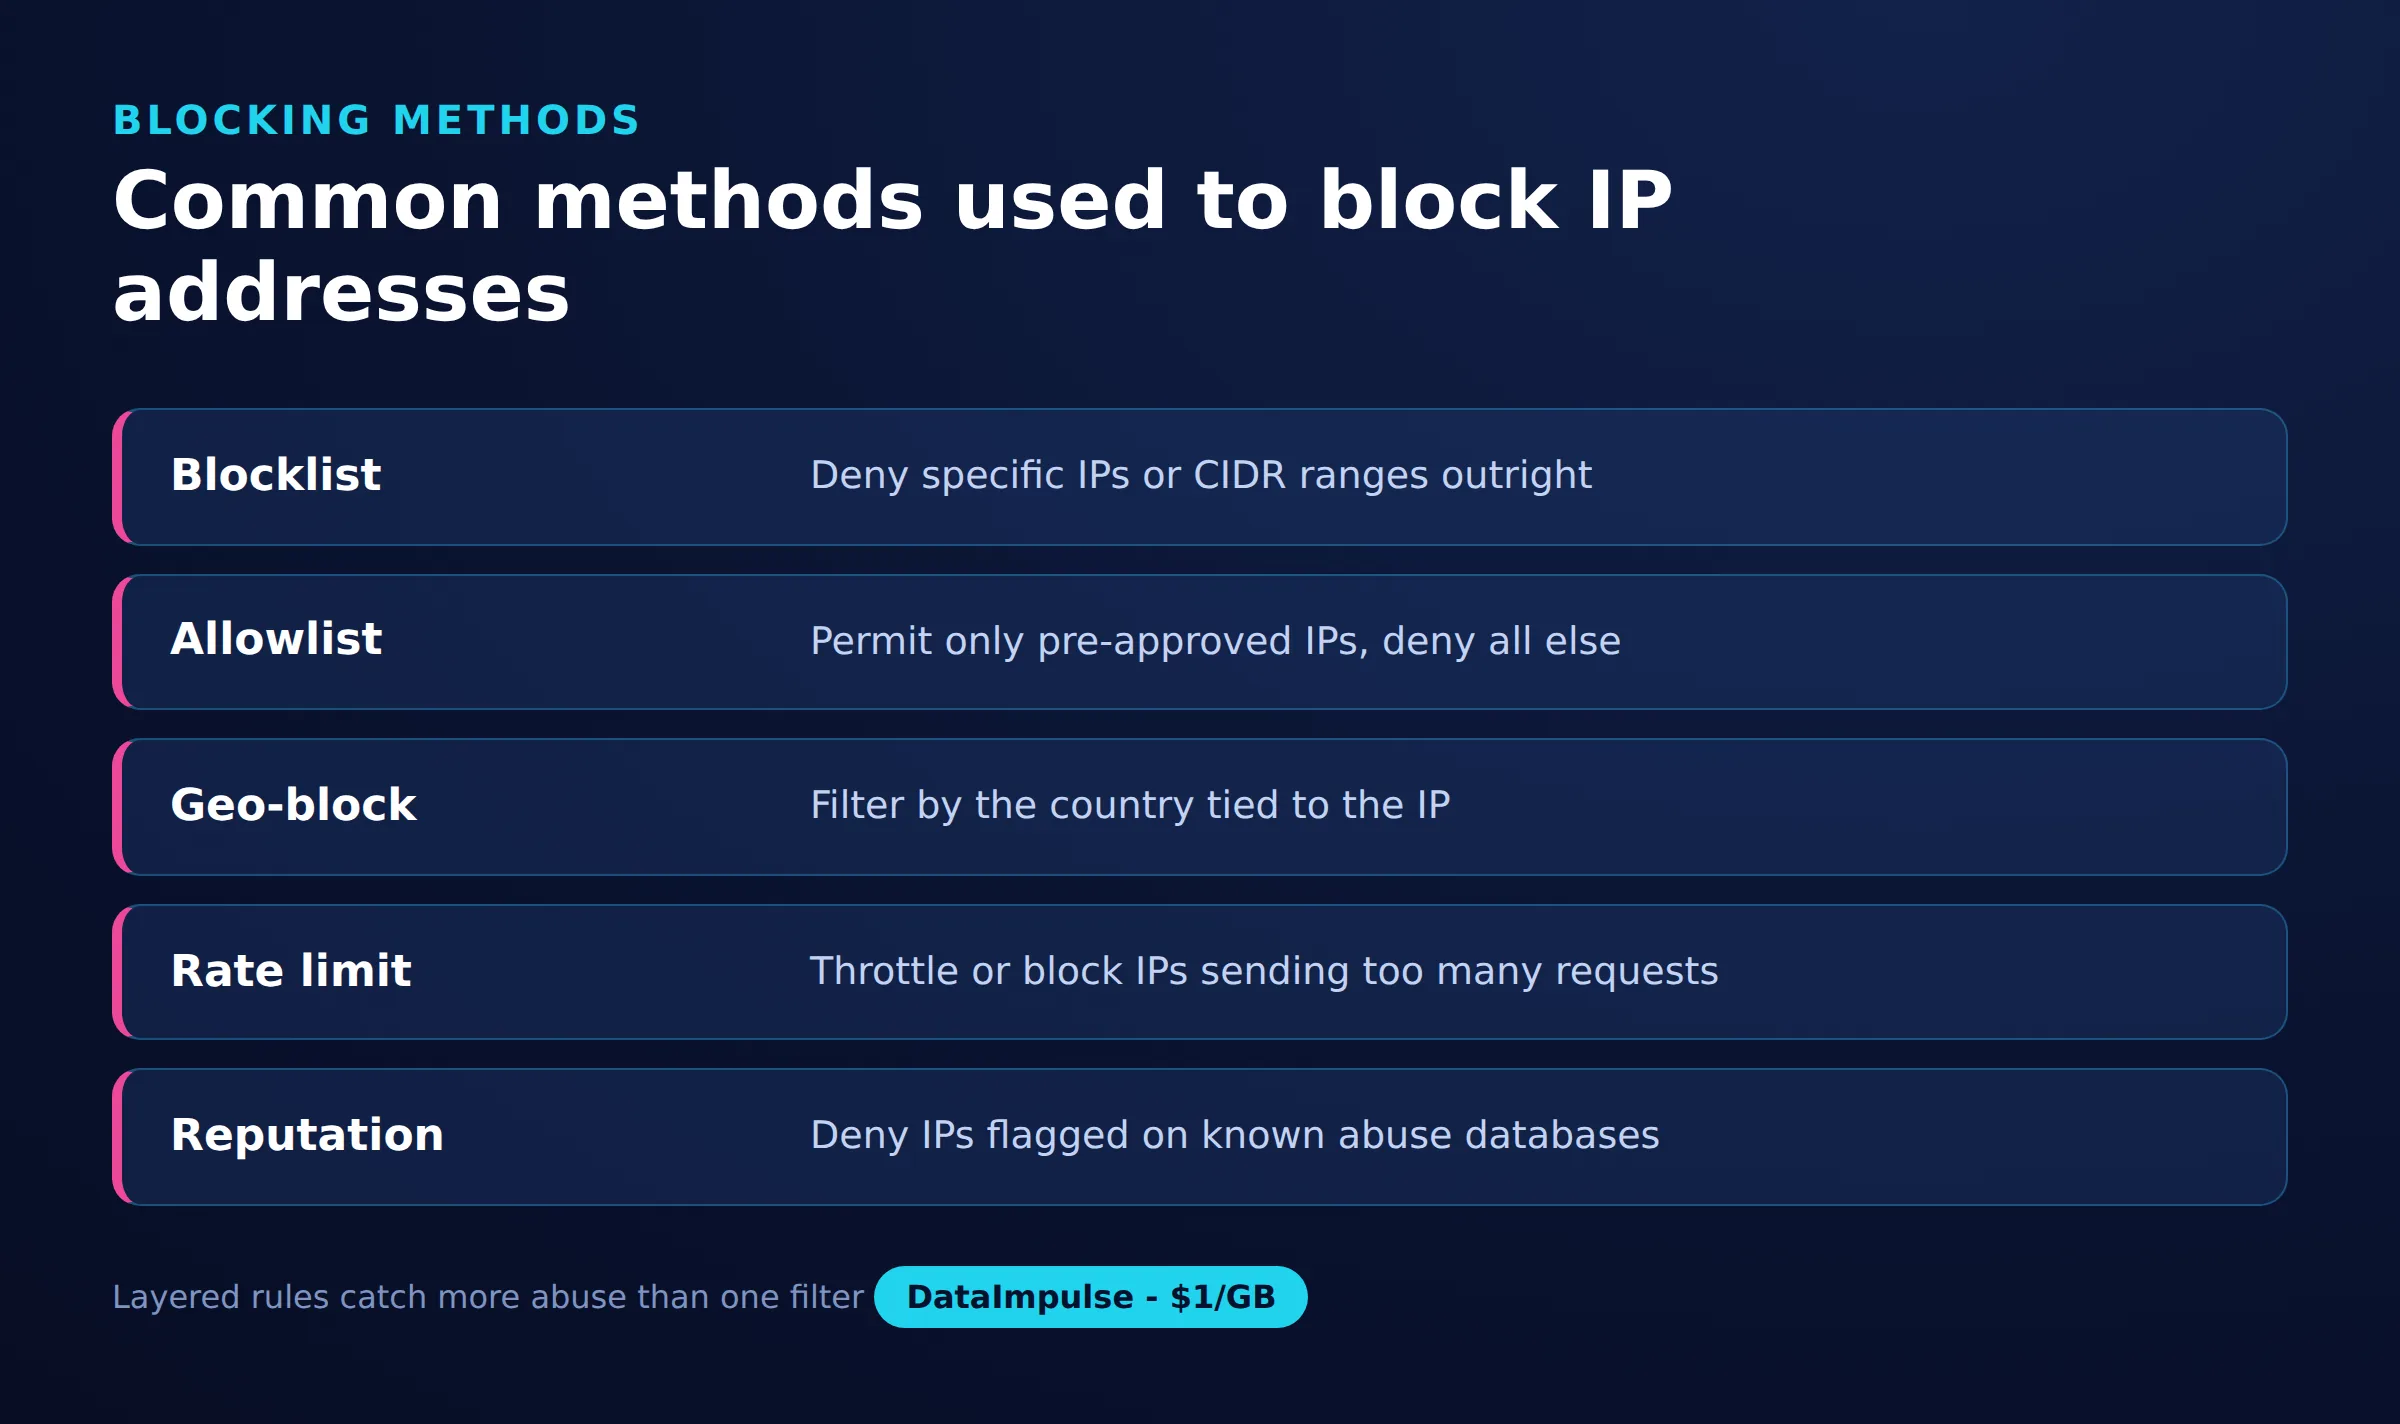
- 방화벽: 애플리케이션이 이를 보기 전에 특정 주소나 범위의 패킷을 삭제하는 네트워크 계층 규칙(예: iptables 또는 nftables)입니다.
- 웹 애플리케이션 방화벽(WAF): HTTP 요청을 검사하고 IP, 헤더 또는 패턴을 기준으로 차단하는 CDN 등의 애플리케이션 계층 필터입니다.
- fail2ban 및 유사 도구: 로그인 실패 또는 의심스러운 접근이 반복된 후 IP를 임시 차단 목록에 추가하는 로그 감시 도구입니다.
- 속도 제한기: 정해진 시간 창에서 요청 임계값을 넘은 주소를 거부하는 카운터입니다.
- 지역 차단: 주로 라이선스 또는 규정 준수 이유로 국가 전체를 허용하거나 거부하는 규칙입니다.
- 블랙리스트 및 평판 피드: 사이트가 구독하는, 알려진 악성 또는 고위험 주소의 타사 목록입니다.
웹사이트는 왜 IP 차단기를 사용하나요?
웹사이트는 악용을 줄이고 인프라를 보호하며 법적 또는 계약상 의무를 충족하기 위해 IP 차단기를 사용합니다. 그 동기는 거의 항상 임의적인 이유가 아닌 방어 목적입니다.
일반적인 이유는 다음과 같습니다:
- 악용 및 공격: 그렇지 않으면 실제 사용자의 서비스 품질을 저하시킬 자격 증명 스터핑, 스팸, 서비스 거부 트래픽을 차단합니다.
- 봇 관리: 공격적으로 웹 스크래핑하거나 재고를 독점하거나 분석을 왜곡하는 자동화 트래픽을 필터링합니다.
- 라이선스 및 지역: 운영자가 제공 권한을 가진 지역으로 콘텐츠를 제한합니다.
- 규정 준수: 제재 대상 지역을 차단하거나 데이터 처리 요구 사항을 충족합니다.
그 결과, 오작동하는 단일 주소 또는 악용과 연관된 전체 범위가 거부되어 나머지 사용자는 영향을 받지 않습니다.
IP 차단기는 무엇을 차단할지 어떻게 결정하나요?
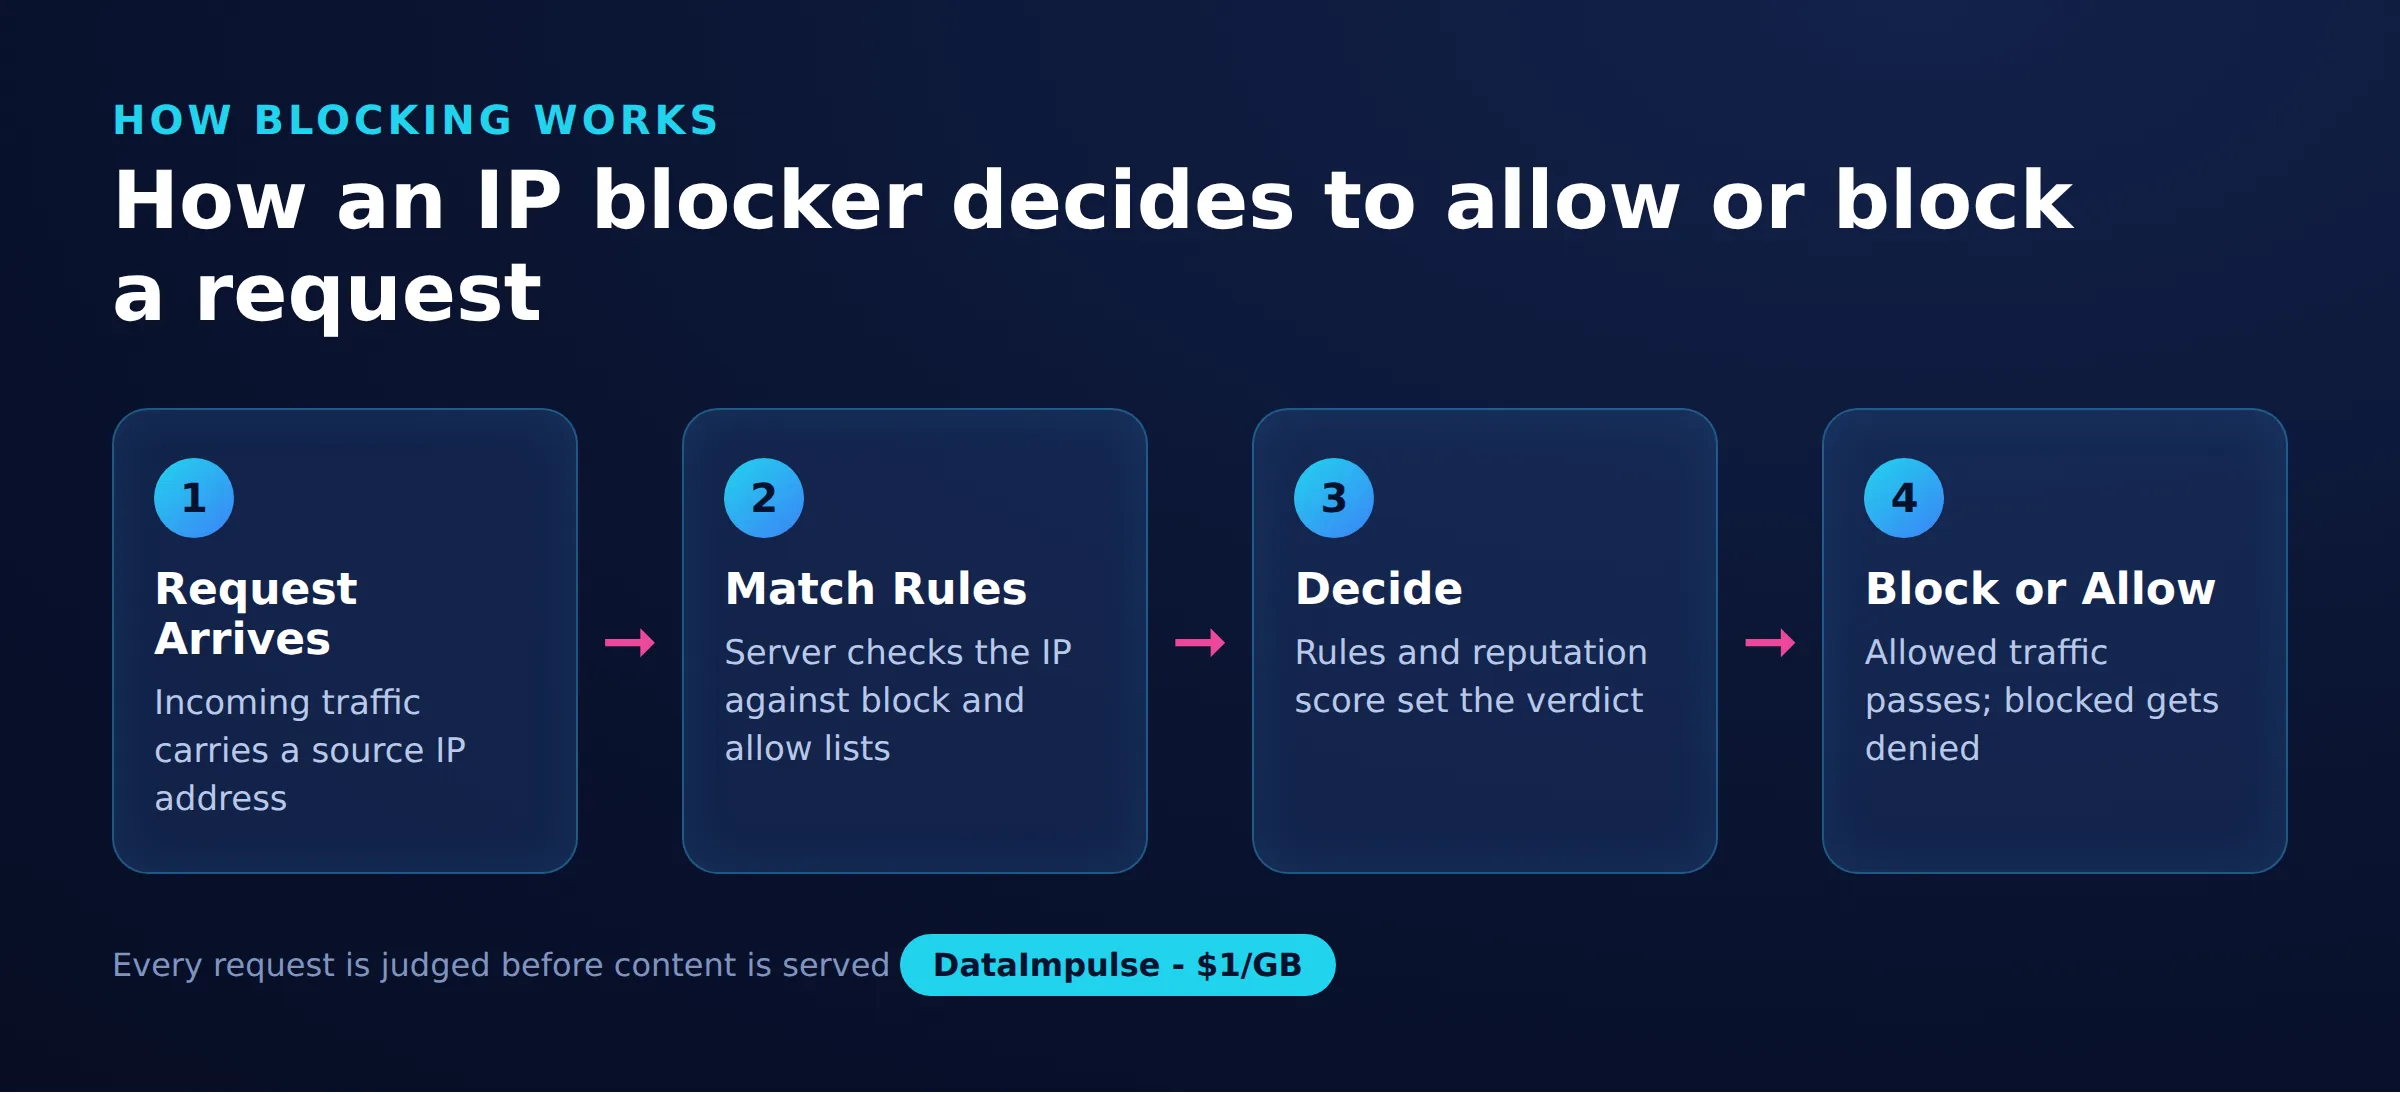
IP 차단기는 들어오는 요청을 하나 이상의 규칙과 대조하고, 어느 하나의 규칙이라도 발동하면 이를 거부합니다. 이 규칙의 단위는 단일 주소부터 전체 네트워크까지 다양합니다.
일반적인 일치 방식은 다음과 같습니다:
- 정확한 IP: 특정 주소를 거부하며, 알려진 악의적 행위자에 유용합니다.
- CIDR 범위: 주소 블록(예: 203.0.113.0/24)을 한꺼번에 거부하므로 그룹화된 인프라에 효율적입니다.
- ASN 수준: 호스팅 제공업체 네트워크와 같은 자율 시스템에 속한 모든 주소를 동일하게 취급합니다. 이 때문에 데이터센터 트래픽은 흔히 일괄 필터링됩니다.
- 평판 기반: 위협 피드와 과거 행동에서 산출한 점수가 결과를 결정하므로, 주소는 인접 주소의 위험을 물려받습니다.
- 행동 기반: 주소만이 아니라 요청 속도, 헤더 일관성, 탐색 패턴 등 클라이언트의 행동에 따라 차단이 발동합니다.
가장 단순한 수준에서 차단은 아래 iptables 및 fail2ban 예시처럼 방화벽에 한 주소의 트래픽을 삭제하라고 지시하는 한 줄입니다:
#deny a single address with iptables
iptables -A INPUT -s 203.0.113.45 -j DROP

#deny a whole /24 range
iptables -A INPUT -s 203.0.113.0/24 -j DROP

#fail2ban adds a temporary ban after repeated failures
fail2ban-client set sshd banip 203.0.113.45
운영 환경에서는 이러한 기본 요소가 WAF 대시보드와 속도 제한 구성으로 감싸이지만, 논리는 같습니다. 출처를 대조한 뒤 허용하거나 거부합니다.
정당한 스크래퍼가 IP 차단에 걸리는 이유는 무엇인가요?
정당한 데이터 수집은 악의적이어서가 아니라, 해당 차단이 막도록 조정된 트래픽 패턴처럼 보이기 때문에 흔히 IP 차단을 유발합니다. 두 가지 요인이 주된 원인입니다.
첫 번째는 공유 네트워크 범위. 저렴한 데이터센터 프록시와 클라우드 제공업체의 트래픽은 많은 행위자가 공유하는 소수의 ASN을 통과하므로, 평판 및 ASN 수준 규칙은 의도와 관계없이 전체 범위를 거부합니다. 두 번째는 공격적인 요청 속도: 하나의 주소에서 초당 많은 요청을 보내는 것은 속도 제한기가 포착하도록 만들어진 정확한 신호입니다. 두 요인을 모두 고려하는 올바른 수집기는 처음부터 차단될 가능성이 훨씬 낮습니다.
로테이팅 레지덴셜 프록시는 공개 데이터에 어떻게 도움이 되나요?
로테이팅 레지덴셜 프록시는 실제 ISP 할당 주소 다수에 요청을 분산하므로, 어떤 단일 주소에도 속도 기반 차단을 유발하는 요청량이 누적되지 않습니다. 이로써 정당한 공개 데이터 프로젝트는 사이트가 적용하는 주소별 임계값 내에 머물 수 있습니다.
이 주소들은 플래그가 지정된 데이터센터 범위가 아닌 실제 레지덴셜 연결에 속하므로 일반적인 평판을 가지며, 클라우드 트래픽을 겨냥한 ASN 수준 규칙으로 거부되지 않습니다. DataImpulse는 레지덴셜 프록시와 함께 모바일 프록시를 제공합니다. 이는 참여에 동의하고 보상을 받는 사용자에게서 확보되었기 때문에 윤리적 프록시로 설명됩니다. 주소는 도구일 뿐이며, 그 사용이 적절한지는 무엇을 어떻게 수집하는지에 전적으로 달려 있고 다음 섹션에서 이를 다룹니다.
공개 데이터는 어떻게 책임감 있게 수집해야 하나요?
책임감 있는 수집은 대상 사이트를 공동 자원으로 대하는 것을 의미합니다. 공개 데이터만 가져오고, 천천히 진행하며, 서버가 부담 신호를 보내면 물러나야 합니다. 요청 분산은 올바른 태도를 대신할 수 없습니다.
실용적인 습관은 다음과 같습니다:
- 속도 제한: 동시 요청 수를 제한하고 지연을 추가해 트래픽이 일반 사용자가 발생시킬 수준 안에 머물게 합니다.
- 지수 백오프: 429 또는 503을 받으면 엔드포인트를 반복 호출하지 말고 재시도 전에 점진적으로 더 오래 기다립니다.
- 신호 존중: robots 지시문을 읽고 사이트가 명시한 선호 사항을 존중합니다.
- 캐시 및 중복 제거: 이미 보유한 페이지를 다시 요청하지 않습니다.
의 가이드에서는 차단되지 않고 스크래핑하기를 더 자세히 다룹니다.
정당한 사용과 회피의 경계는 어디인가요?
경계는 이를 우회하는 기술적 능력이 아니라 차단 뒤에 있는 대상이 무엇인지에 따라 정해집니다. 공개 정보를 존중하며 수집하기 위해 요청을 분산하는 것은 작업 부하 관리 방식이며, 같은 도구로 로그인, 차단 또는 부정 행위 방지 제어를 무력화하는 것은 회피입니다.
지켜야 할 명확한 경계는 다음과 같습니다:
- 인증을 우회하지 마십시오: 접근 권한이 없는 로그인 제한 또는 유료 서비스에 도달하기 위해 프록시를 사용해서는 안 됩니다.
- 플랫폼 차단을 회피하지 마십시오: 계정 정지 또는 차단을 피해 가기 위해 주소를 로테이팅하는 것은 플랫폼 약관에 위배됩니다.
- 사기를 조장하지 마십시오: 프록시는 가짜 계정 생성, 광고 사기 또는 서비스에 대한 어떤 기만을 위한 도구가 아닙니다.
윤리적 프록시 서비스는 보안 또는 라이선스 제어를 무력화하기 위한 것이 아니라 적법한 공개 데이터 작업을 위한 것입니다.
IP 차단의 작동 방식
| 방식 | 작동 방식 | 일반적인 트리거 |
|---|---|---|
| 정확한 IP | 단일 주소 차단 | 알려진 악의적 행위자 |
| CIDR 범위 | 서브넷 블록 차단 | 한 네트워크의 악용 |
| ASN | 제공업체 전체 차단 | 데이터센터 또는 호스팅 트래픽 |
| 평판 피드 | 목록에 있는 주소 차단 | 낮은 평판 점수 |
| 행동 또는 속도 | 요청 패턴에 따라 차단 | 너무 많은 빠른 요청 |
자주 묻는 질문
IP 차단기와 방화벽의 차이점은 무엇인가요?
방화벽은 네트워크 계층에서 IP 차단을 구현하는 일반적인 방법 중 하나이지만, IP 차단기는 더 넓은 개념입니다. 여기에는 주소를 기준으로 트래픽을 거부하는 WAF 규칙, 속도 제한기, fail2ban, 지역 차단, 평판 피드도 포함됩니다.
데이터센터 프록시가 레지덴셜 프록시보다 더 자주 차단되는 이유는 무엇인가요?
데이터센터 프록시는 많은 행위자가 사용하는 제한된 호스팅 ASN 집합을 공유하므로 사이트는 흔히 해당 범위를 일괄 거부합니다. 레지덴셜 주소는 실제 ISP 연결에 속하고 일반적인 평판을 가지므로 ASN 수준 규칙에 걸릴 가능성이 더 낮습니다.
로테이팅 프록시가 모든 IP 차단을 우회할 수 있나요?
아니요. 로테이팅 프록시는 프로젝트가 주소별 속도 제한 아래에 머물도록 요청 분산을 돕지만, 인증, 계정 차단 또는 부정 행위 방지 제어를 무력화하지 않으며 무력화해서도 안 됩니다. 이는 피해 가야 할 장애물이 아니라 존중해야 할 경계입니다.
DataImpulse는 플랫폼 차단 회피를 돕나요?
아니요. DataImpulse는 적법한 공개 데이터 수집을 위한 윤리적 프록시 제공업체입니다. 플랫폼 차단을 회피하거나 로그인을 우회하거나 사기를 저지르기 위해 프록시를 사용하는 것은 약관에 위배되며 지원되는 사용 사례가 아닙니다.
처음부터 스크래퍼가 차단되지 않게 하려면 어떻게 해야 하나요?
공개 데이터만 수집하고 요청 속도를 낮게 유지하며, 429 및 503 응답에서는 지수 백오프를 사용하고 사이트가 명시한 선호 사항을 존중하십시오. 레지덴셜 주소에 요청을 분산하면 이러한 습관을 보완할 수는 있지만 대체하지는 못합니다.
DataImpulse가 적합하지 않은 경우는 언제인가요?
고정 ISP 프록시, 완전 관리형 스크래핑 API 또는 은행 및 정부 사이트에 대한 접근이 필요하다면 DataImpulse는 적합한 도구가 아닙니다. 공개 데이터 수집과 콘텐츠 접근을 위한 로테이팅 레지덴셜 프록시, 모바일 프록시, 데이터센터 프록시에 집중합니다.
책임감 있게 공개 데이터를 수집하세요
단일 주소에 과부하를 주지 않고 대규모로 공개 데이터를 수집해야 한다면, DataImpulse는 종량제 트래픽으로 윤리적으로 확보한 로테이팅 레지덴셜 프록시, 모바일 프록시, 데이터센터 프록시를 제공합니다. 계정 만들기로 시작해 보십시오.