
In this Article
연결이 비공개가 아님 오류를 해결하려면 먼저 브라우저가 실제로 무엇을 문제 삼는지 이해해야 합니다. 이 메시지는 브라우저가 보안 HTTPS 연결을 열려고 했지만 사이트의 TLS 인증서가 유효하고 신뢰할 수 있는지 확인하지 못했다는 뜻입니다.
이 글에서는 이 오류의 의미, 일반적인 인증서 오류 코드가 알려 주는 내용, 기기에서 시도할 수 있는 실질적인 해결 방법을 설명합니다. 또한 기술 독자에게 중요한 프록시 관련 사항과 문제가 웹사이트 측에 있어 로컬에서 해결할 방법이 없는 경우도 다룹니다.
DataImpulse는 195개국에서 9,000만 개 이상의 레지덴셜, 모바일 및 데이터센터 IP 주소를 제공하는 윤리적인 프록시 제공업체입니다. 만료되지 않는 트래픽을 포함해 GB당 1달러부터 종량제 모델을 사용하며, 웹 스크래핑, 광고 검증, 가격 모니터링, 시장 조사 및 다중 계정 관리에 사용됩니다.
핵심 정보
- 의미: 연결이 비공개가 아님 오류는 브라우저가 사이트의 TLS 인증서를 검증할 수 없을 때 표시되며, 데이터가 로드되기 전에 페이지를 차단합니다.
- 가장 적합한 프록시 유형: 탐지를 자연스럽게 통과하는 실제 소비자 IP를 사용하는 로테이팅 레지덴셜 프록시입니다.
- 가격: GB당 1달러부터, 구독 없이 만료되지 않는 트래픽을 포함한 종량제입니다.
- 범위: 195개국에서 윤리적으로 확보한 9,000만 개 이상의 IP입니다.
- 신뢰성: 성공률 99.51%, G2에서 5점 만점에 4.8점입니다.
- 프로토콜 및 타기팅: 국가 타기팅이 포함된 HTTP, HTTPS 및 SOCKS5입니다.
연결이 비공개가 아님은 무엇을 의미하나요?
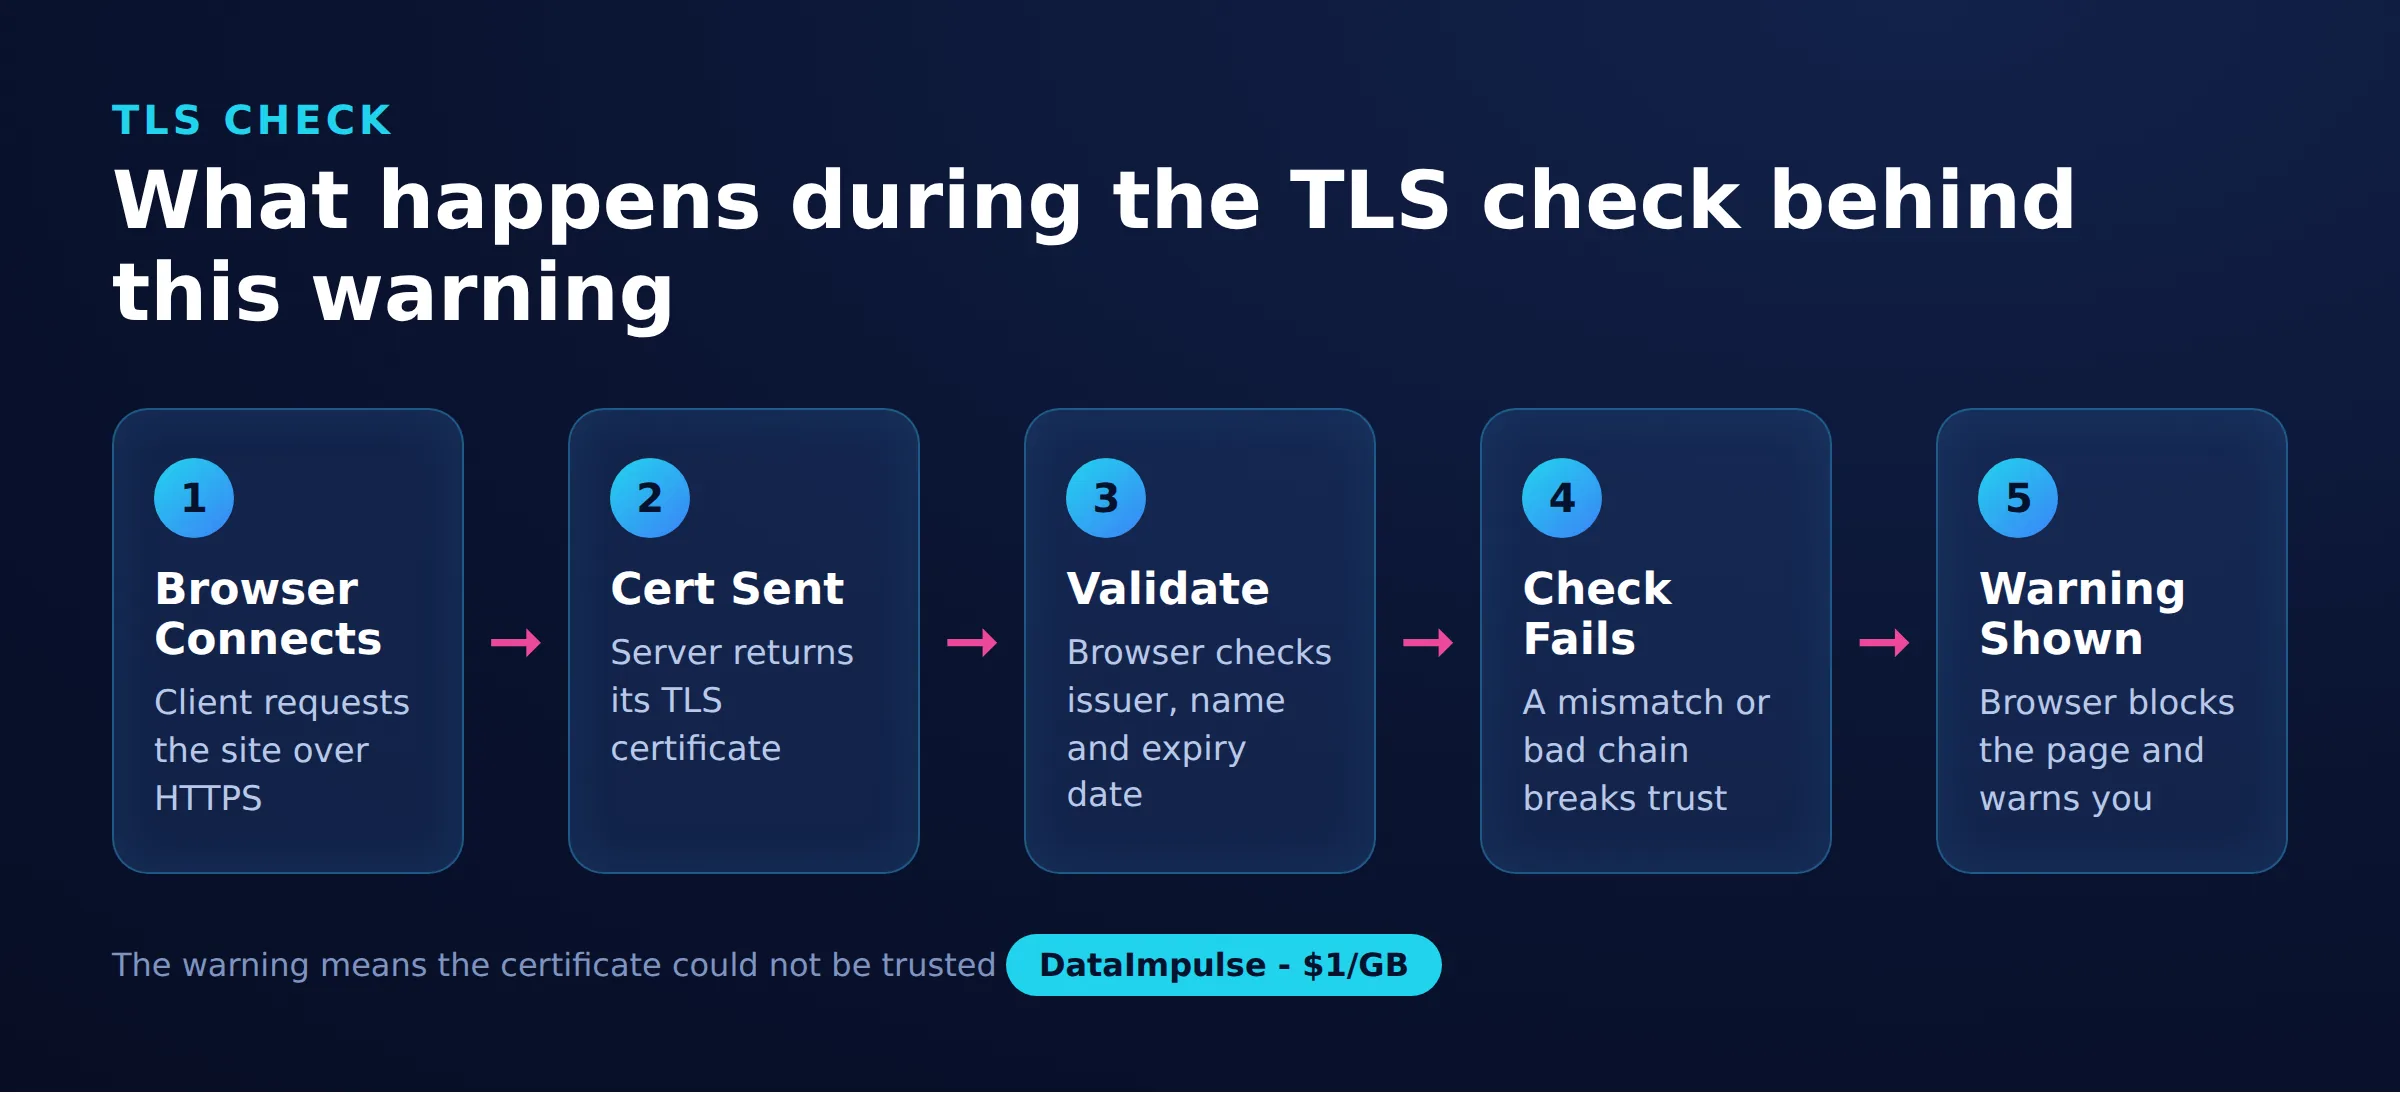
브라우저가 사이트의 TLS 인증서를 확인하지 못해 사용자를 보호하려고 연결을 중단했다는 의미입니다. 모든 HTTPS 사이트는 신원을 증명하고 암호화를 가능하게 하는 디지털 인증서를 제시합니다. 해당 인증서가 검사를 통과하지 못하면 브라우저는 신뢰할 수 없는 연결로 데이터를 전송할 위험을 감수하기보다 계속 진행하지 않습니다.
인증서 검증이 실패하는 데에는 여러 이유가 있습니다. 인증서가 만료되었거나, 다른 도메인용으로 발급되었거나, 브라우저가 인식하지 못하는 기관이 서명했거나, 사용자와 사이트 사이의 무언가가 이를 가로챘을 수 있습니다. 이 경고는 의도적으로 차단합니다. 단순한 외형상의 알림이 아니므로 무작정 우회하기보다 원인을 찾아야 합니다.
일반적인 인증서 오류 코드는 무엇을 의미하나요?
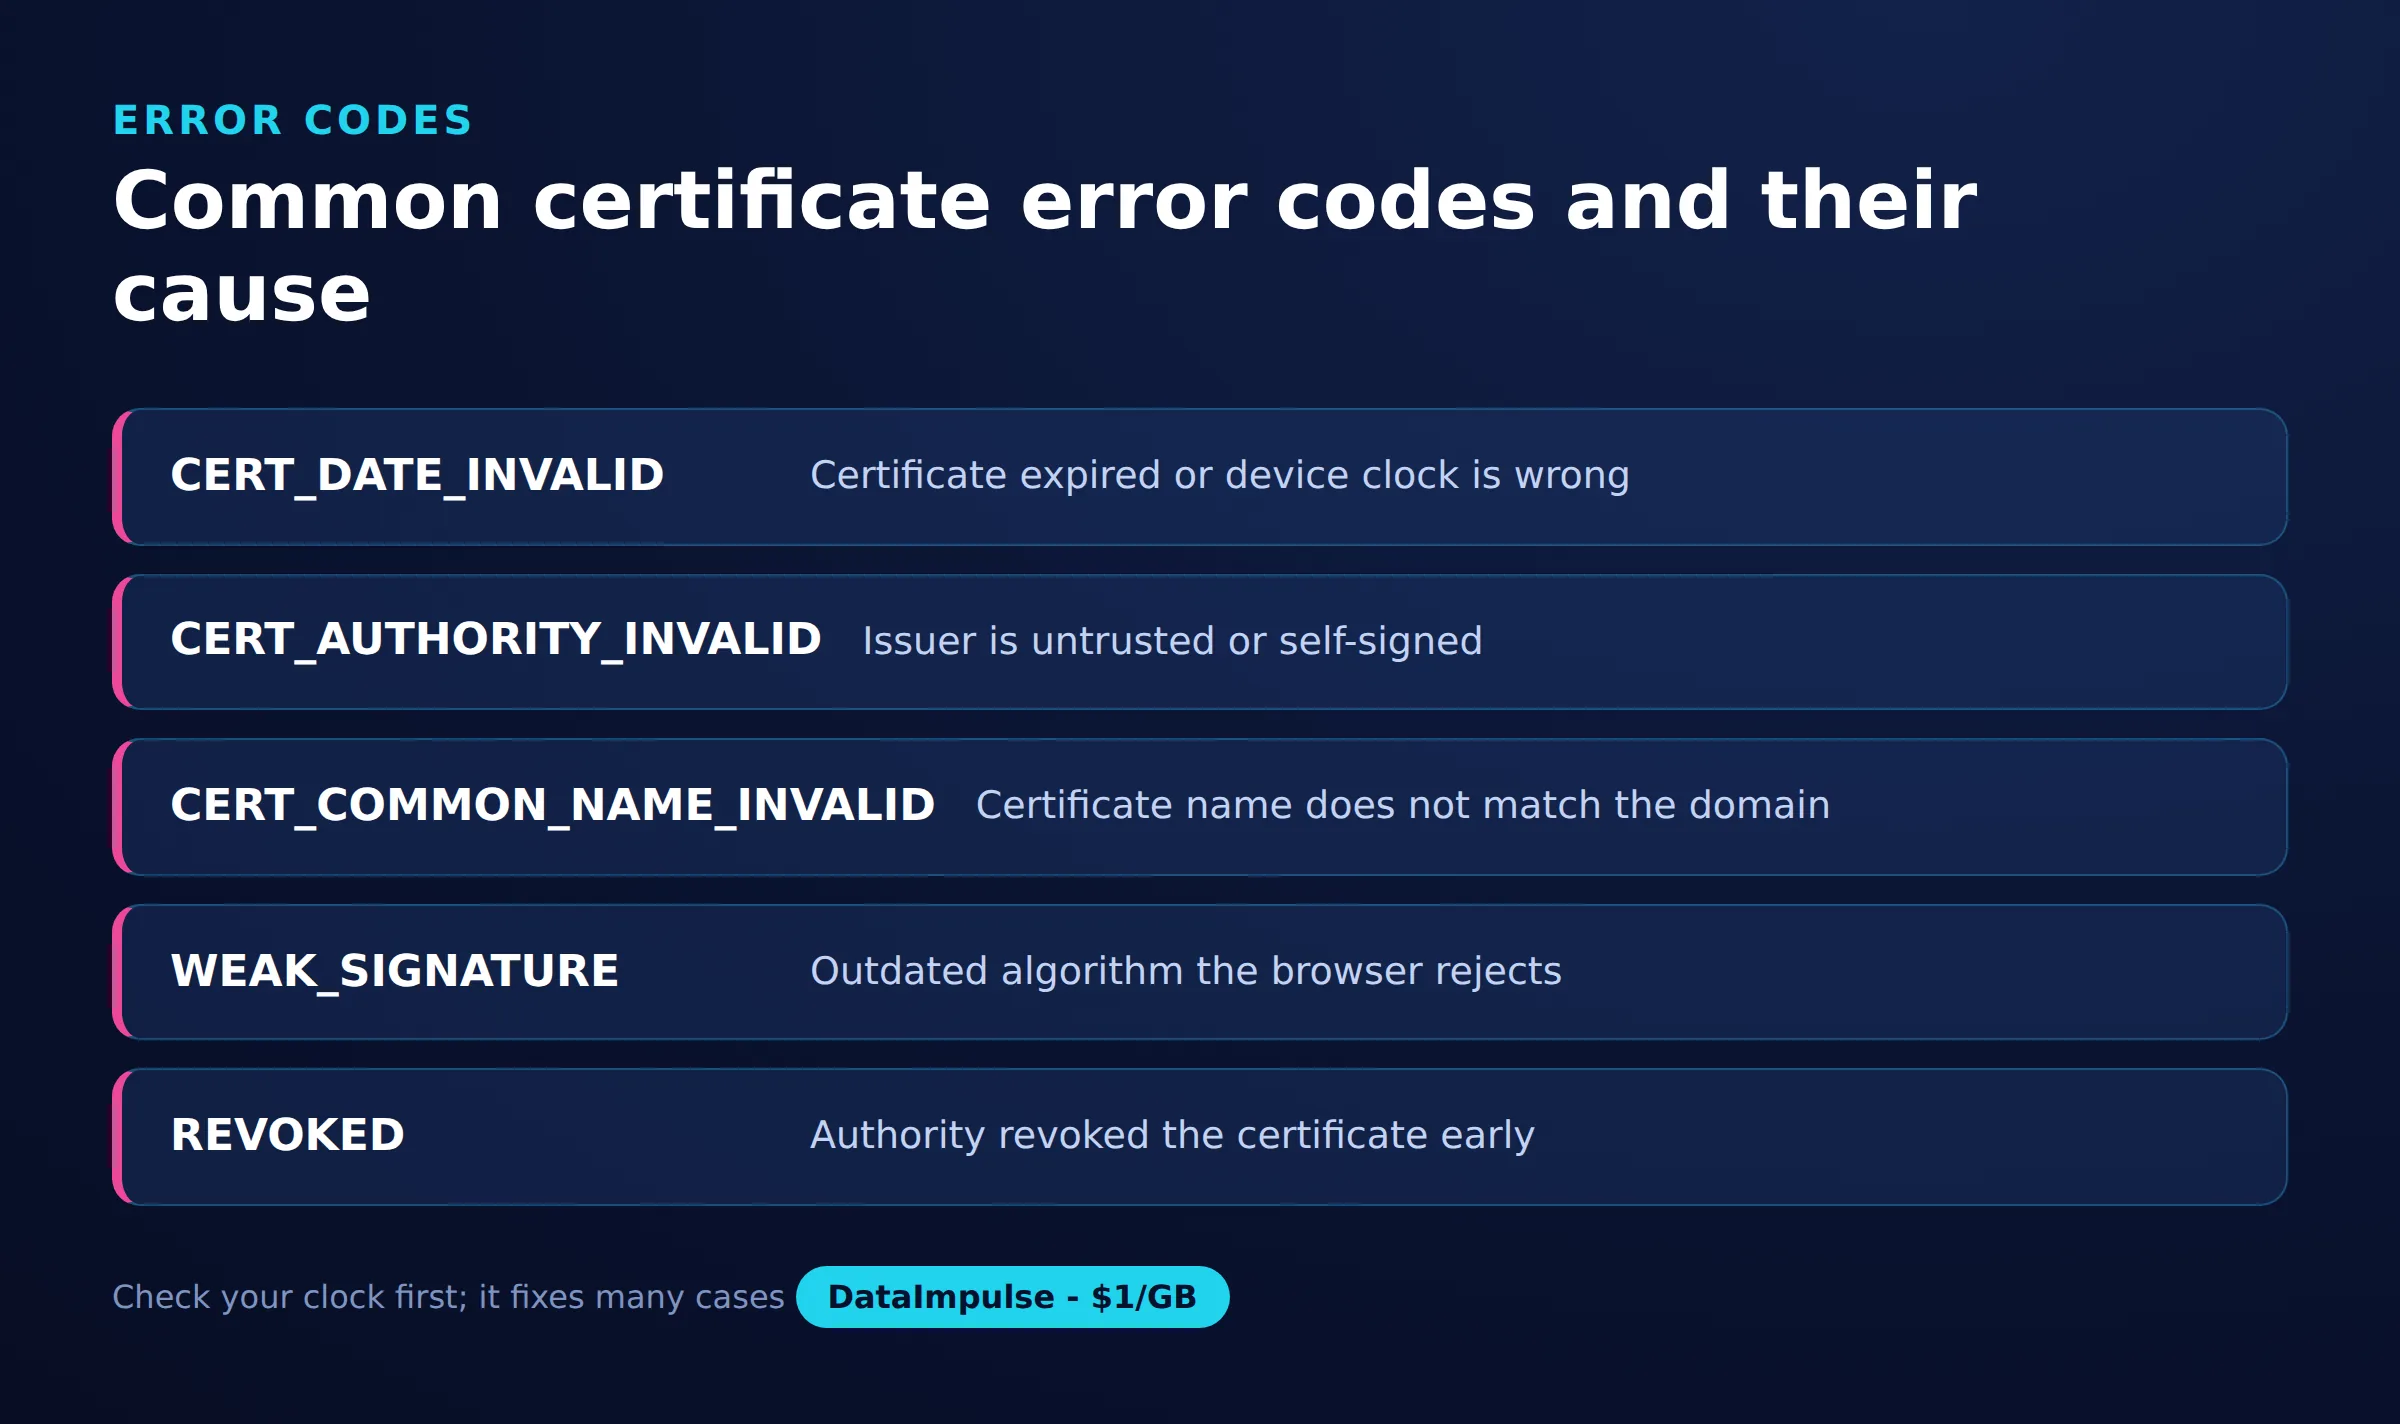
각 오류 코드는 인증서 검사가 실패한 특정 이유를 가리키므로 해결 방법의 범위를 좁혀 줍니다. Chromium 기반 브라우저는 경고 화면에 이 코드를 표시하며, 이를 읽으면 시간을 절약할 수 있습니다.
- NET::ERR_CERT_AUTHORITY_INVALID: 브라우저가 신뢰하지 않는 기관이 인증서에 서명했습니다. 자체 서명 인증서, 누락된 중간 인증서, 또는 자체 인증서를 삽입한 소프트웨어나 프록시에 의한 가로채기를 의미하는 경우가 많습니다.
- ERR_CERT_DATE_INVALID: 인증서가 유효 날짜 범위를 벗어났거나 기기의 시계가 잘못되었습니다. 만료된 인증서는 사이트의 문제이지만, 잘못 설정된 로컬 시계는 사용자의 문제입니다.
- ERR_CERT_COMMON_NAME_INVALID: 인증서는 유효하지만 주소 표시줄의 도메인 이름과 다른 도메인용으로 발급되었습니다. 서버가 잘못 구성되었거나 공유 호스트가 잘못된 인증서를 제공할 때 발생합니다.
ERR_CERT_REVOKED 및 ERR_SSL_VERSION_OR_CIPHER_MISMATCH 같은 다른 변형도 있지만, 위 세 가지가 사용자가 일상적으로 마주하는 대부분의 경우를 포괄합니다.
기기에서 연결이 비공개가 아님 오류를 어떻게 해결하나요?
문제를 해결하는 빈도순으로, 로컬에서 제어할 수 있는 방법부터 시작합니다. 대부분의 경우 잘못된 시계, 캐시된 인증서 상태 또는 TLS를 방해하는 네트워크가 원인입니다.
- 기기 날짜와 시간 확인: 시계가 부정확하면 유효한 인증서가 만료되었거나 아직 유효하지 않은 것처럼 보입니다. 날짜와 시간을 자동 업데이트로 설정한 후 다시 로드합니다.
- 강력 새로고침 또는 비공개 창 사용: 캐시를 무시하고 다시 로드하거나 시크릿 또는 비공개 창에서 페이지를 열어 확장 프로그램이나 오래된 캐시 응답을 배제합니다.
- SSL 상태와 브라우저 캐시 삭제: 브라우저는 인증서 관련 결정을 캐시합니다. SSL 상태, 캐시 파일 및 사이트 쿠키를 삭제하면 인증서 확인을 새로 수행합니다.
- 브라우저와 운영 체제 업데이트: 신뢰할 수 있는 인증 기관 목록은 브라우저와 OS에 포함되어 제공됩니다. 오래된 시스템은 새 인증 기관을 신뢰하지 못할 수 있습니다.
다른 모든 것은 정상인데 한 사이트에서만 오류가 나타난다면, 원인은 기기보다 그 특정 사이트 또는 인증서일 가능성이 큽니다.
네트워크 또는 캡티브 포털이 이 오류를 일으키는 이유는 무엇인가요?
공용 및 기업 네트워크는 실제 사이트에 도달하기 전에 연결을 방해하기 때문에 이 경고를 자주 유발합니다. 다른 네트워크를 시도하는 것은 가장 빠른 진단 단계 중 하나입니다.
많은 호텔, 공항 및 카페 네트워크에서는 캡티브 포털이 첫 번째 요청을 가로채 로그인하게 합니다. 포털을 수락하기 전에 브라우저가 HTTPS 사이트를 로드하려 하면 포털의 리디렉션이 예상된 인증서를 깨뜨려 경고가 표시됩니다. 일반 HTTP 페이지를 로드하면 보통 로그인 화면이 강제로 표시되고, 이후 HTTPS 사이트가 정상적으로 작동합니다.
로컬 보안 소프트웨어도 흔한 원인입니다. 일부 안티바이러스 및 방화벽 제품은 자체 인증서를 사용해 트래픽을 복호화하고 다시 암호화하는 HTTPS 검사를 활성화합니다. 해당 인증서가 올바르게 설치되지 않으면 ERR_CERT_AUTHORITY_INVALID가 표시됩니다. HTTPS 또는 SSL 검사 기능을 일시적으로 비활성화하면 보안 도구가 원인인지 확인할 수 있습니다. 테스트가 끝나면 다시 활성화합니다.
프록시는 인증서 오류에 어떤 영향을 미치나요?
영향은 프록시가 HTTPS 트래픽을 처리하는 방식에 전적으로 달려 있습니다. 올바르게 구성된 HTTPS 프록시는 인증서를 손상시키지 않지만, 가로채기 방식의 프록시는 바로 이 경고를 일으킬 수 있습니다. 테스트, 스크래핑 또는 기업 액세스를 위해 프록시로 트래픽을 라우팅한다면 이 차이를 이해하는 것이 중요합니다.
올바른 HTTPS 프록시는 CONNECT 메서드로 터널을 엽니다. 프록시는 클라이언트와 오리진 서버 사이에서 암호화된 바이트를 복호화하지 않고 전달하므로 TLS 핸드셰이크가 종단 간에 이루어지고 원래 인증서가 변경 없이 브라우저에 도달합니다. DataImpulse와 같은 제공업체의 프록시는 레지덴셜 프록시(residential proxy), 데이터센터 프록시(datacenter proxy) 또는 모바일 프록시(mobile proxy)를 사용하더라도 이러한 방식으로 작동하므로 인증서가 정상적으로 검증됩니다.
반대로 일부 기업 프록시는 중간자 구성으로 작동합니다. TLS를 종료하고 트래픽을 검사한 다음 내부 기관이 서명한 인증서로 다시 암호화합니다. 관리되는 회사 기기에는 이 내부 루트가 미리 설치되어 신뢰되므로 문제가 없어 보입니다. 관리되지 않는 기기에서, 또는 투명 프록시가 잘못 구성된 경우에는 브라우저가 대체 인증서를 인식하지 못해 경고를 표시합니다. TLS를 변조하는 투명 프록시는 오류를 유발하지만 CONNECT 터널 프록시는 그렇지 않습니다.
경고를 없애기 위해 루트 인증서를 설치해도 되나요?
아니요. 신뢰할 수 없는 출처의 인증서라면 안 됩니다. 경고를 없애려고 임의의 루트 인증서를 수동으로 신뢰하면 TLS가 제공하는 바로 그 보호 기능이 사라지고, 방문하는 모든 HTTPS 사이트가 가로채기에 노출될 수 있습니다. 유일하게 정당한 예외는 조직의 IT 팀이 관리 기기용으로 명시적으로 제공한 인증서입니다.
한 웹사이트에 접속하기 위해 루트 인증서를 설치하라고 페이지나 도구가 안내한다면 해결 방법이 아니라 경고 신호로 여겨야 합니다. 비밀번호, 결제 정보 또는 기타 민감한 데이터를 입력하는 사이트에서 경고를 클릭하여 “계속 진행”하는 경우에도 같은 주의가 필요합니다. 차단되지 않고 스크래핑하기와 같은 정당한 기술 작업에는 TLS를 종단 간으로 터널링하는 프록시를 사용하여 인증서가 계속 검증되고 기기의 신뢰 수준을 낮출 필요가 없도록 하십시오.
언제 이 오류가 웹사이트의 문제인가요?
때로는 서버의 인증서 자체가 손상되었으므로 사용자 측에서 해결할 방법이 없습니다. 다른 네트워크와 다른 기기에서도 시도했는데 한 사이트에서만 오류가 지속된다면 사이트가 원인일 가능성이 큽니다.
가장 명확한 경우는 기기 시계가 정확한데 ERR_CERT_DATE_INVALID로 표시되는 만료된 인증서입니다. 인증서는 제한된 기간 동안 발급되며, 사이트 소유자가 갱신을 잊으면 수정할 때까지 모든 방문자에게 경고가 표시됩니다. ERR_CERT_COMMON_NAME_INVALID인 도메인 이름 불일치도 서버 구성 문제입니다. 이런 상황에서 실제 해결책은 운영자가 갱신하거나 재구성할 때까지 기다리거나, 가능하면 연락하거나, 해결될 때까지 민감한 정보를 입력하지 않는 것입니다.
인증서 오류 코드 설명
| 오류 코드 | 의미 | 가능성 높은 원인 및 해결 방법 |
|---|---|---|
| ERR_CERT_AUTHORITY_INVALID | 신뢰할 수 없는 인증서 발급자 | 자체 서명 인증서, 신뢰할 수 있는 인증서 설치 |
| ERR_CERT_DATE_INVALID | 인증서가 만료되었거나 아직 유효하지 않음 | 기기 시계 수정 또는 인증서 갱신 |
| ERR_CERT_COMMON_NAME_INVALID | 이름이 도메인과 일치하지 않음 | 올바른 도메인용 인증서 재발급 |
| ERR_SSL_PROTOCOL_ERROR | 핸드셰이크 실패 | 브라우저 또는 TLS 설정 업데이트 |
자주 묻는 질문
연결이 비공개가 아님 오류는 위험한가요?
경고 자체는 감염이 아니라 보호 기능입니다. 연결을 확인할 수 없다는 뜻이며, 때로는 무해한 시계 문제를, 때로는 실제 가로채기 위험을 반영하므로 진행하기 전에 원인을 찾아야 합니다.
한 웹사이트에서만 이 오류가 발생하는 이유는 무엇인가요?
다른 사이트는 정상적으로 로드되는데 하나의 사이트만 경고를 유발한다면, 문제는 보통 기기보다 해당 사이트의 인증서에 있습니다. 인증서가 만료되었거나 다른 도메인용으로 발급되었는지 확인하십시오.
VPN 또는 프록시가 이 오류를 해결하거나 일으킬 수 있나요?
HTTPS 트래픽을 종단 간으로 터널링하는 프록시 또는 VPN은 인증서를 손상시키지 않으며 손상된 로컬 네트워크를 우회하는 데 도움이 될 수 있습니다. 트래픽을 복호화하는 가로채기 방식의 프록시는 인증서가 기기에서 신뢰되지 않는 경우 오류를 일으킬 수 있습니다.
사이트를 열기 위해 계속 진행을 클릭해야 하나요?
연결이 비공개가 아닐 수 있으므로 비밀번호나 결제 정보를 입력하는 페이지에서는 피하십시오. 로컬 개발 서버처럼 완전히 제어하고 이해하는 사이트에서만 진행하는 것이 적절합니다.
기기 시계가 정확하면 오류를 어떻게 해결하나요?
브라우저의 SSL 상태와 캐시를 삭제하고 비공개 창을 시도한 다음 다른 네트워크에서 테스트하십시오. 시계가 정확한데도 한 사이트에서 계속 실패하면 사이트의 인증서가 만료되었거나 잘못 구성되었을 가능성이 큽니다.
언제 DataImpulse가 적합하지 않나요?
고정 ISP 프록시, 완전 관리형 스크래핑 API 또는 은행 및 정부 사이트에 대한 액세스가 필요하다면 DataImpulse는 적합한 도구가 아닙니다. 이는 공개 데이터 수집 및 콘텐츠 액세스를 위한 로테이팅 레지덴셜, 모바일 및 데이터센터 프록시에 중점을 둡니다.
TLS를 존중하는 프록시로 트래픽 라우팅
작업에 종단 간 암호화가 유지되는 연결이 필요하다면, DataImpulse는 인증서를 손상시키지 않고 HTTPS를 터널링하는 윤리적으로 확보한 레지덴셜, 모바일 및 데이터센터 프록시를 제공합니다. 계정을 생성하고 GB당 1달러부터 종량제 트래픽을 시작할 수 있습니다.