
In this Article
IP blocker, bir isteğin geldiği yere göre izin verilip verilmeyeceğine karar veren bir güvenlik kontrolüdür ve modern web sitelerinin çoğunun arkasında bulunur. Bu makale, IP blocker’ın ne olduğunu, sitelerin neden kullandığını ve engellenecek trafiği belirlemek için kullandıkları kesin mekanizmaları açıklar.
Ayrıca sorunun diğer yönünü de ele alır: Kamuya açık veri toplayan meşru ekiplerin neden bazen bu engellere takıldığını ve kuralların etrafından dolaşmak yerine kurallar dahilinde nasıl çalışabileceklerini anlatır.
DataImpulse, 195 ülkede 90 milyondan fazla residential, mobile ve datacenter IP adresi sunan etik bir proxy sağlayıcısıdır. Süresi dolmayan trafik ile GB başına 1 dolardan başlayan kullandıkça öde modeli kullanır; web scraping, reklam doğrulama, fiyat izleme, pazar araştırması ve çoklu hesap yönetimi için tercih edilir.
Temel bilgiler
- Tanım: IP blocker, kaynak IP adresine, ağ aralığına veya itibarına göre trafiği reddeden herhangi bir kontroldür (firewall kuralı, WAF politikası ya da rate limiter).
- En iyi proxy türü: Bot tespitini aşan gerçek kullanıcı IP’lerini kullanan rotating residential proxy’ler.
- Fiyat: GB başına 1 dolardan başlayan, abonelik gerektirmeyen ve süresi dolmayan trafikli kullandıkça öde modeli.
- Kapsam: 195 ülkede etik olarak tedarik edilmiş 90M’den fazla IP.
- Güvenilirlik: %99,51 başarı oranı, G2’de 5 üzerinden 4,8 puan.
- Protokoller ve hedefleme: Ülke hedefleme dahil HTTP, HTTPS ve SOCKS5.
IP blocker nedir?
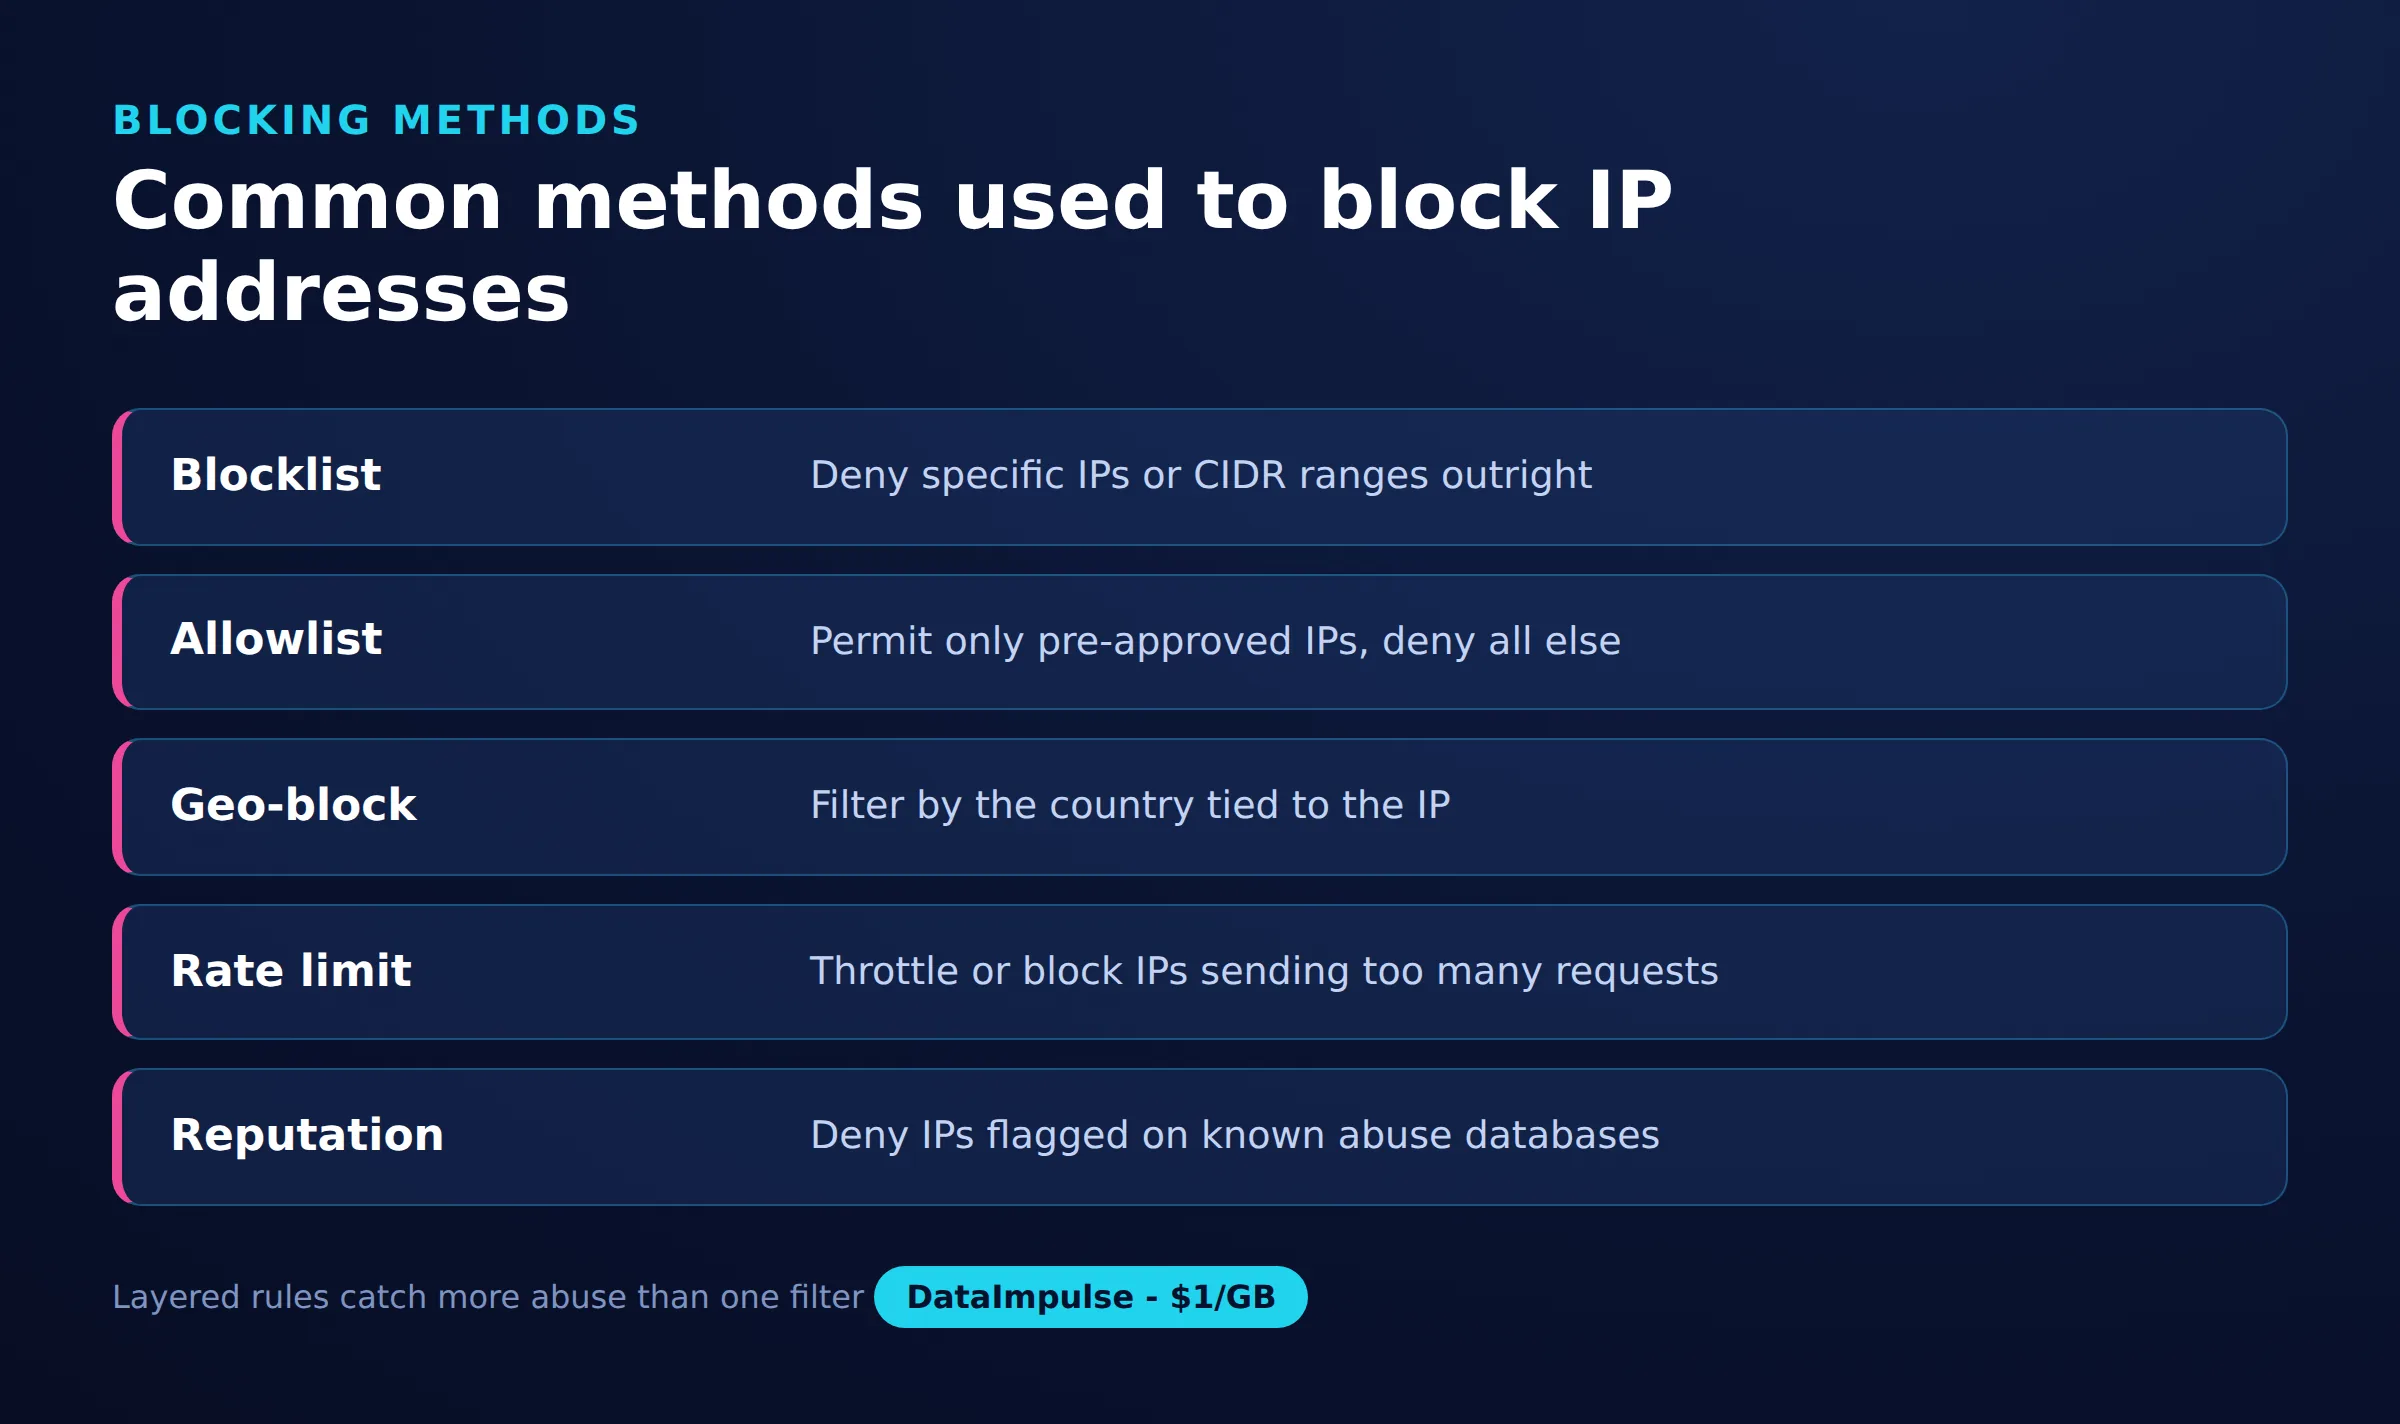
IP blocker, bir isteğin kaynak IP adresine göre ağ trafiğine izin veren veya trafiği reddeden herhangi bir kontroldür. Tek bir üründen ziyade, site operatörünün katmanlı biçimde bir araya getirdiği, birbiriyle örtüşen savunmaların genel adıdır.
Yaygın yapı taşları şunlardır:
- Firewall’lar: Uygulama onları görmeden önce belirli adreslerden veya aralıklardan gelen paketleri bırakan ağ katmanı kurallarıdır (örneğin iptables veya nftables).
- Web uygulaması firewall’ları (WAF): HTTP isteklerini inceleyen ve IP, header veya örüntüye göre engelleyen, CDN’lerdeki gibi uygulama katmanı filtreleridir.
- fail2ban ve benzeri araçlar: Tekrarlanan başarısız oturum açmalardan veya şüpheli isabetlerden sonra bir IP’yi geçici engelleme listesine ekleyen günlük izleyicileridir.
- Rate limiter’lar: Bir zaman aralığında istek eşiğini aşan adresi reddeden sayaçlardır.
- Coğrafi engeller: Genellikle lisanslama veya uyumluluk nedenleriyle tüm ülkeler için izin veren veya reddeden kurallardır.
- Kara liste ve itibar akışları: Bir sitenin abone olduğu, kötüye kullanımla ilişkilendirilen veya yüksek riskli olduğu bilinen adreslerin üçüncü taraf listeleridir.
Web siteleri neden IP blocker kullanır?
Web siteleri kötüye kullanımı azaltmak, altyapıyı korumak ve yasal ya da sözleşmeye dayalı yükümlülükleri karşılamak için IP blocker kullanır. Gerekçe neredeyse her zaman keyfi değil savunmaya yöneliktir.
Tipik nedenler şunlardır:
- Kötüye kullanım ve saldırılar: Gerçek kullanıcılar için hizmeti zayıflatacak kimlik bilgisi doldurma, spam ve hizmet reddi trafiğini durdurmak.
- Bot yönetimi: Agresif biçimde veri kazıyan, envanter biriktiren veya analiz sonuçlarını bozan otomatik trafiği filtrelemek.
- Lisanslama ve coğrafya: İçeriği, operatörün sunma hakkına sahip olduğu bölgelerle sınırlamak.
- Uyumluluk: Yaptırım uygulanan bölgeleri engellemek veya veri işleme gerekliliklerini karşılamak.
Sonuç olarak, kötü davranan tek bir adres veya kötüye kullanımla ilişkilendirilen bütün bir aralık reddedilir; böylece kitlenin geri kalanı etkilenmez.
IP blocker neyi engelleyeceğine nasıl karar verir?
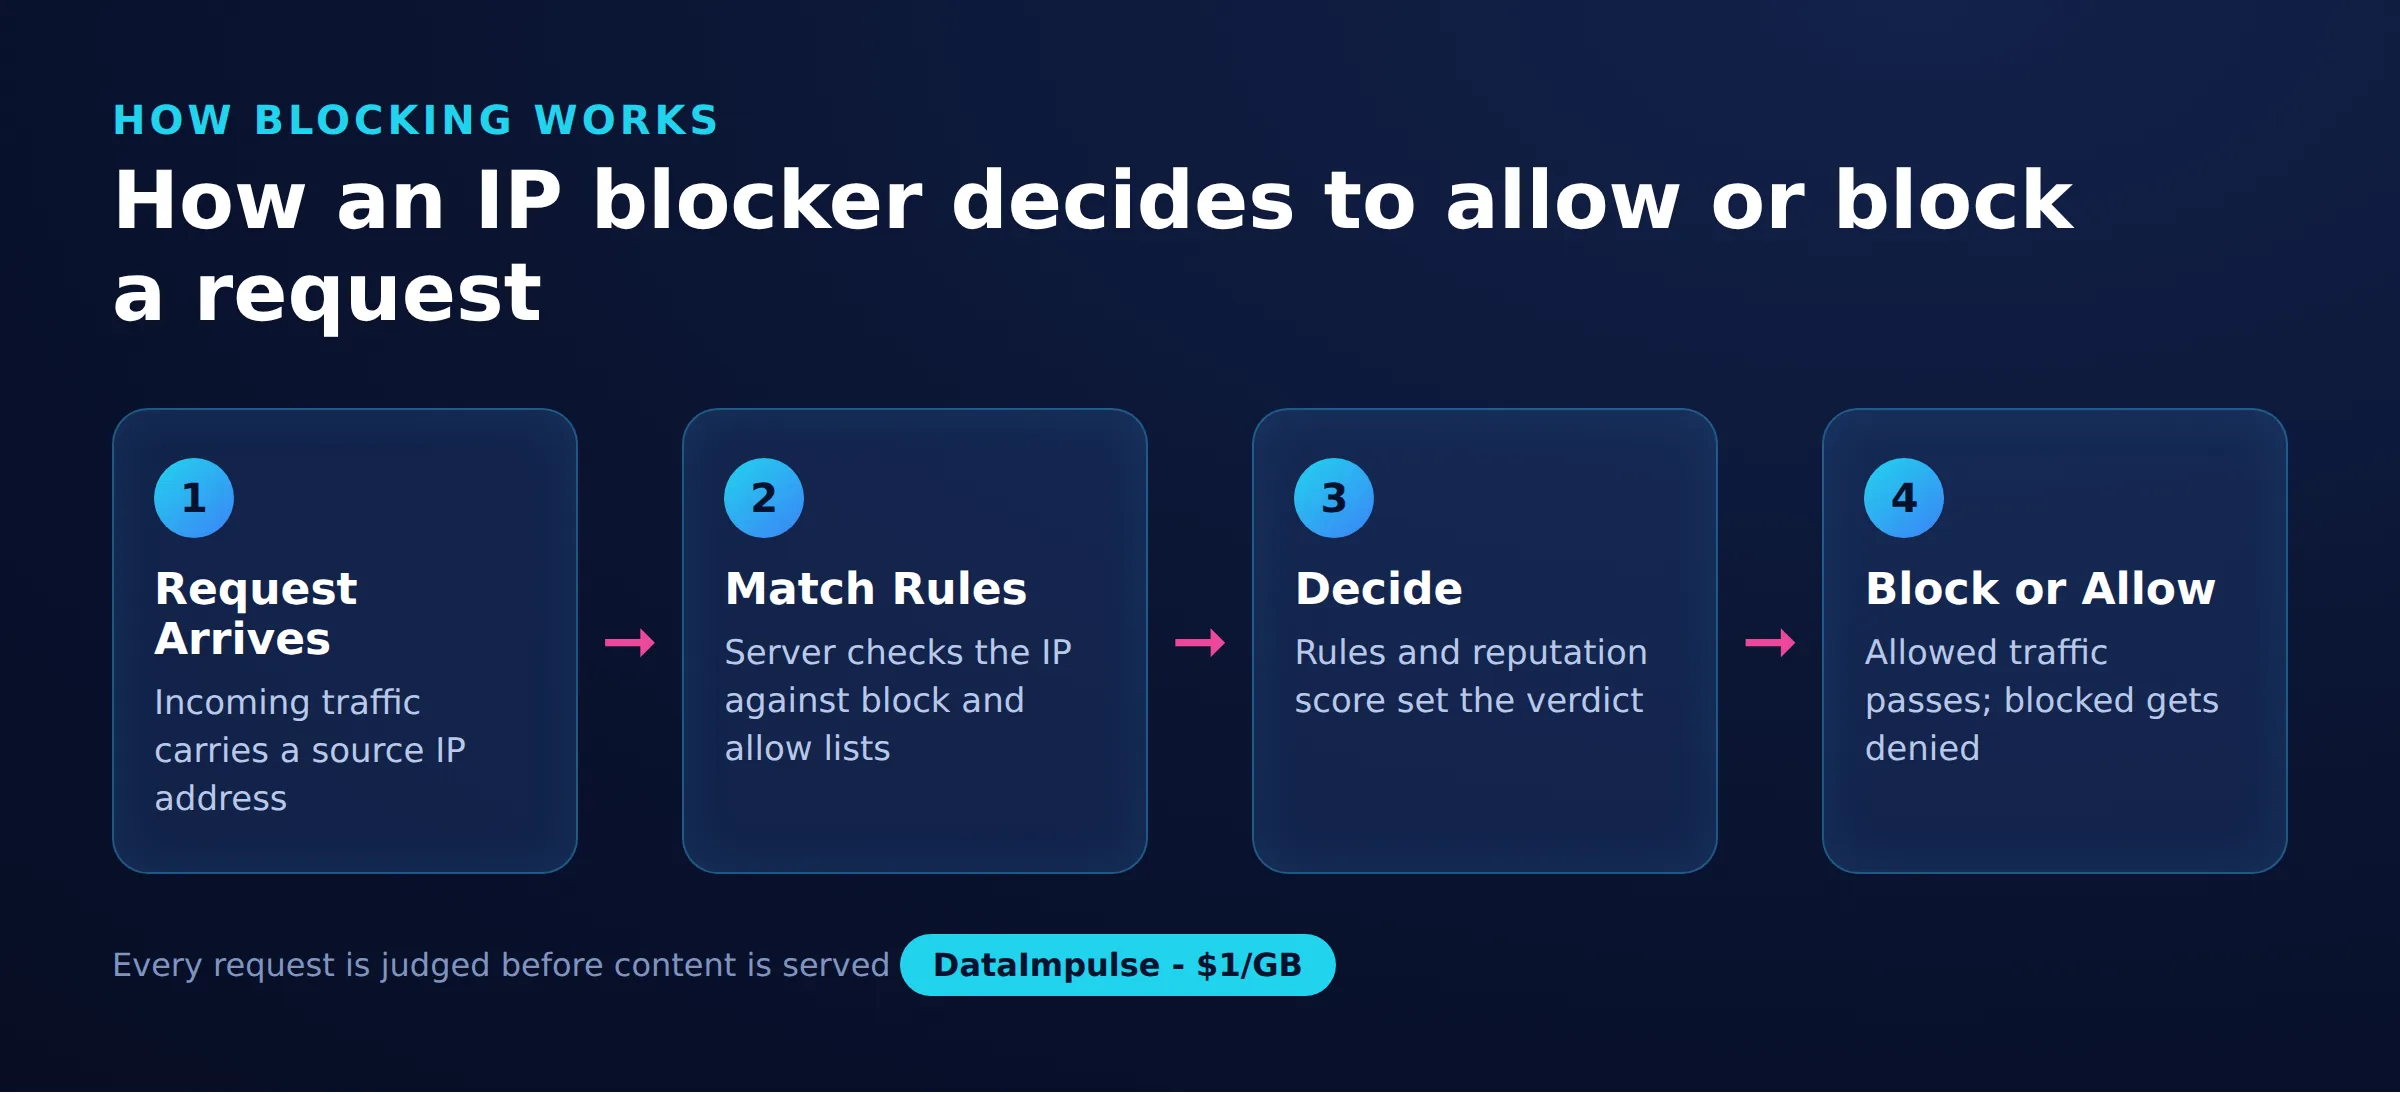
IP blocker, gelen bir isteği bir veya daha fazla kuralla karşılaştırır ve herhangi bir kural tetiklenirse isteği reddeder. Bu kuralların ayrıntı düzeyi tek bir adresten bütün ağlara kadar uzanır.
Yaygın eşleştirme yöntemleri şunlardır:
- Kesin IP: Bilinen kötü niyetli bir aktör için yararlı olan, belirli bir adres reddedilir.
- CIDR aralıkları: Gruplanmış altyapı için verimli olan, bir adres bloğu (örneğin 203.0.113.0/24) tek seferde reddedilir.
- ASN düzeyi: Hosting sağlayıcısının ağı gibi, otonom sisteme ait tüm adreslere aynı muamele yapılır. Bu nedenle datacenter trafiği çoğu kez topluca filtrelenir.
- İtibar tabanlı: Tehdit akışları ve geçmiş davranıştan türetilen bir puan sonucu belirler; dolayısıyla bir adres komşularından risk devralır.
- Davranışsal: Engelleme, yalnızca adres yerine istemcinin nasıl davrandığına göre, örneğin istek hızı, header tutarlılığı veya gezinme örüntülerine göre tetiklenir.
En basit düzeyde engel, aşağıdaki iptables ve fail2ban örneklerinin gösterdiği gibi, firewall’a bir adresten gelen trafiği bırakmasını söyleyen tek satırdır:
#deny a single address with iptables
iptables -A INPUT -s 203.0.113.45 -j DROP

#deny a whole /24 range
iptables -A INPUT -s 203.0.113.0/24 -j DROP

#fail2ban adds a temporary ban after repeated failures
fail2ban-client set sshd banip 203.0.113.45
Üretimde bu temel öğeler WAF panelleri ve rate-limit yapılandırmalarıyla çevrelenir, ancak mantık aynıdır: Kaynağı eşleştirin, ardından izin verin veya reddedin.
Meşru scraper’lar neden IP engellerine takılır?
Meşru veri toplama, kötü niyetli olduğu için değil, bu engellerin durdurmak üzere ayarlandığı trafik örüntülerine benzediği için sıkça IP engellerini tetikler. İki etken baskındır.
İlki paylaşılan ağ aralıklarıdır. Ucuz datacenter proxy’ler ve bulut sağlayıcılarından gelen trafik, birçok aktörün paylaştığı az sayıdaki ASN üzerinden geçer; bu yüzden itibar ve ASN düzeyi kuralları niyetten bağımsız olarak tüm aralığı reddeder. İkincisi agresif hızdır: Tek bir adresten saniyede çok sayıda istek göndermek, rate limiter’ın yakalamak için tasarlandığı sinyalin ta kendisidir. Her iki etkene de saygı gösteren, düzgün davranan bir toplayıcının en baştan engellenme olasılığı çok daha düşüktür.
Rotating residential proxy’ler kamuya açık verilerle çalışmada nasıl yardımcı olur?
Rotating residential proxy’ler istekleri ISP tarafından atanan çok sayıda gerçek adres arasında dağıtır; böylece tek bir adres, hıza dayalı engeli tetikleyen istek hacmini biriktirmez. Bu, meşru bir kamu verisi projesinin sitelerin uyguladığı adres başına eşiklerde kalmasını sağlar.
Adresler işaretlenmiş bir datacenter aralığı yerine gerçek residential bağlantılara ait olduğundan, normal bir itibara sahiptir ve bulut trafiğini hedefleyen ASN düzeyi kurallarla reddedilmez. DataImpulse, kullanıma gönüllü olarak katılan ve ücretlendirilen kullanıcılardan tedarik edilen residential proxy’ler ile mobile proxy’ler sunar; bu yüzden etik proxy’ler olarak tanımlanırlar. Adresler bir araçtır; kullanımlarının kabul edilebilir olup olmadığı tamamen neyin ve nasıl toplandığına bağlıdır; sonraki bölüm bunu ele alır.
Kamuya açık verileri sorumlu biçimde nasıl toplamalısınız?
Sorumlu toplama, hedef web sitesini ortak bir kaynak olarak görmek demektir: Yalnızca kamuya açık verileri çekin, yavaş ilerleyin ve sunucu zorlandığını bildirdiğinde geri çekilin. İstekleri dağıtmak iyi davranışın yerine geçmez.
Pratik alışkanlıklar şunlardır:
- Rate limiting: Trafiğinizin normal bir kullanıcının üreteceği sınırlar içinde kalması için eşzamanlı istekleri sınırlayın ve gecikmeler ekleyin.
- Üstel geri çekilme: 429 veya 503 aldığınızda endpoint’i zorlamak yerine yeniden denemeden önce kademeli olarak daha uzun bekleyin.
- Sinyallere saygı: robots yönergelerini okuyun ve sitenin belirttiği tercihleri gözetin.
- Önbellekleme ve tekilleştirme: Elinizde bulunan sayfaları yeniden istemekten kaçının.
Engellenmeden scraping yapma rehberimiz bu uygulamaları daha ayrıntılı ele alır.
Meşru kullanım ile kaçınma arasındaki sınır nedir?
Sınır, engelin arkasında ne bulunduğuyla belirlenir; teknik olarak etrafından dolaşabilme becerisiyle değil. Kamuya açık bilgileri saygılı biçimde toplamak için istekleri dağıtmak bir iş yükü yönetimi uygulamasıdır; aynı araçları oturum açmayı, yasağı veya dolandırıcılık karşıtı kontrolü yenmek için kullanmak ise kaçınmadır.
Uyulması gereken açık sınırlar:
- Kimlik doğrulamayı aşmayın: Erişim yetkiniz olmayan oturum açma gerektiren veya ücret duvarlı hizmetlere ulaşmak için asla proxy kullanmayın.
- Platform yasaklarından kaçınmayın: Hesap askıya almasını veya yasağını aşmak için adresleri döngüsel olarak değiştirmek platform şartlarına aykırıdır.
- Dolandırıcılığı mümkün kılmayın: Proxy’ler sahte hesap oluşturmak, reklam dolandırıcılığı yapmak veya bir hizmeti herhangi bir şekilde aldatmak için kullanılacak araçlar değildir.
Etik proxy hizmetleri, güvenlik veya lisanslama kontrollerini yenmek için değil, yasal kamu verisi çalışmaları için tasarlanmıştır.
IP engelleme nasıl çalışır?
| Yöntem | Nasıl çalışır? | Tipik tetikleyici |
|---|---|---|
| Kesin IP | Tek bir adresi engeller | Bilinen kötü niyetli aktör |
| CIDR aralığı | Bir alt ağ bloğunu engeller | Tek bir ağdan kötüye kullanım |
| ASN | Tüm bir sağlayıcıyı engeller | Datacenter veya hosting trafiği |
| İtibar akışı | Listelenen adresleri engeller | Düşük itibar puanı |
| Davranışsal veya hız | İstek örüntülerine göre engeller | Çok fazla hızlı istek |
Sık sorulan sorular
IP blocker ile firewall arasındaki fark nedir?
Firewall, ağ katmanında IP engellemeyi uygulamanın yaygın yollarından biridir; ancak IP blocker daha geniş bir kavramdır. Ayrıca adrese göre trafiği reddeden WAF kurallarını, rate limiter’ları, fail2ban’i, coğrafi engelleri ve itibar akışlarını da içerir.
Datacenter proxy’ler neden residential proxy’lerden daha sık engellenir?
Datacenter proxy’ler, birçok aktörün kullandığı sınırlı sayıdaki hosting ASN’yi paylaşır; bu yüzden siteler bu aralıkları sıkça topluca reddeder. Residential adresler gerçek ISP bağlantılarına aittir ve normal bir itibara sahiptir; dolayısıyla ASN düzeyi kurallara yakalanma olasılıkları daha düşüktür.
Rotating proxy’ler herhangi bir IP engelini aşabilir mi?
Hayır. Rotating proxy’ler, bir projenin adres başına rate limit’lerin altında kalması için istekleri dağıtmaya yardımcı olur; ancak kimlik doğrulamayı, hesap yasaklarını veya dolandırıcılık karşıtı kontrolleri yenemez ve yenmemelidir. Bunlar etrafından dolaşılacak engeller değil, saygı duyulacak sınırlardır.
DataImpulse platformlardaki yasaklardan kaçınmaya yardımcı olur mu?
Hayır. DataImpulse, yasal kamu verisi toplama için etik bir proxy sağlayıcısıdır. Platform yasağından kaçınmak, oturum açmayı aşmak veya dolandırıcılık yapmak için proxy kullanmak şartlarına aykırıdır ve desteklenen bir kullanım alanı değildir.
Scraper’ımın en baştan engellenmesini nasıl önleyebilirim?
Yalnızca kamuya açık veri toplayın, istek hızlarını düşük tutun, 429 ve 503 yanıtlarında üstel geri çekilme uygulayın ve sitenin belirttiği tercihleri gözetin. İstekleri residential adresler arasında dağıtmak bu alışkanlıkları tamamlar, ancak onların yerine geçmez.
DataImpulse hangi durumda doğru seçenek değildir?
Statik ISP proxy’lere, tamamen yönetilen bir scraping API’ye veya bankacılık ve devlet sitelerine erişime ihtiyacınız varsa DataImpulse doğru araç değildir. Kamuya açık veri toplama ve içeriğe erişim için rotating residential, mobile ve datacenter proxy’lere odaklanır.
Kamuya açık verileri sorumlu biçimde toplayın
Çalışmanız tek bir adresi aşırı yüklemeden büyük ölçekte kamuya açık veri toplamayı içeriyorsa DataImpulse, kullandıkça öde trafikte etik olarak tedarik edilmiş rotating residential, mobile ve datacenter proxy’ler sunar. Başlamak için bir hesap oluşturun.