
In this Article
Wiedza o tym, jak naprawić błąd Your Connection Is Not Private, zaczyna się od zrozumienia, na co właściwie skarży się przeglądarka. Ten komunikat oznacza, że przeglądarka próbowała otworzyć bezpieczne połączenie HTTPS, ale nie mogła potwierdzić, że certyfikat TLS witryny jest ważny i zaufany.
Ten artykuł wyjaśnia znaczenie błędu, to, co mówią popularne kody błędów certyfikatu, oraz praktyczne rozwiązania, których możesz spróbować na swoim urządzeniu. Omawia również kwestie proxy ważne dla czytelników technicznych oraz przypadki, w których problem leży po stronie witryny i nie da się go naprawić lokalnie.
DataImpulse jest etycznym dostawcą proxy, oferującym ponad 90 milionów adresów IP residential, mobile i datacenter w 195 krajach. Stosuje model pay-as-you-go od 1 dolara za GB z ruchem bez terminu ważności i jest używany do web scraping, ad verification, monitorowania cen, badań rynku oraz zarządzania wieloma kontami.
Najważniejsze informacje
- Co to oznacza: błąd Your Connection Is Not Private pojawia się, gdy przeglądarka nie może zweryfikować certyfikatu TLS witryny, więc blokuje stronę, zanim załadują się jakiekolwiek dane.
- Najlepszy typ proxy: rotating residential proxies, które korzystają z prawdziwych konsumenckich adresów IP i omijają wykrywanie.
- Cena: od 1 dolara za GB, pay-as-you-go, z ruchem bez terminu ważności i bez subskrypcji.
- Zasięg: ponad 90 mln etycznie pozyskanych adresów IP w 195 krajach.
- Niezawodność: współczynnik powodzenia 99,51%, ocena 4.8 na 5 w G2.
- Protokoły i targetowanie: HTTP, HTTPS i SOCKS5, z targetowaniem na kraje w cenie.
Co oznacza Your Connection Is Not Private?
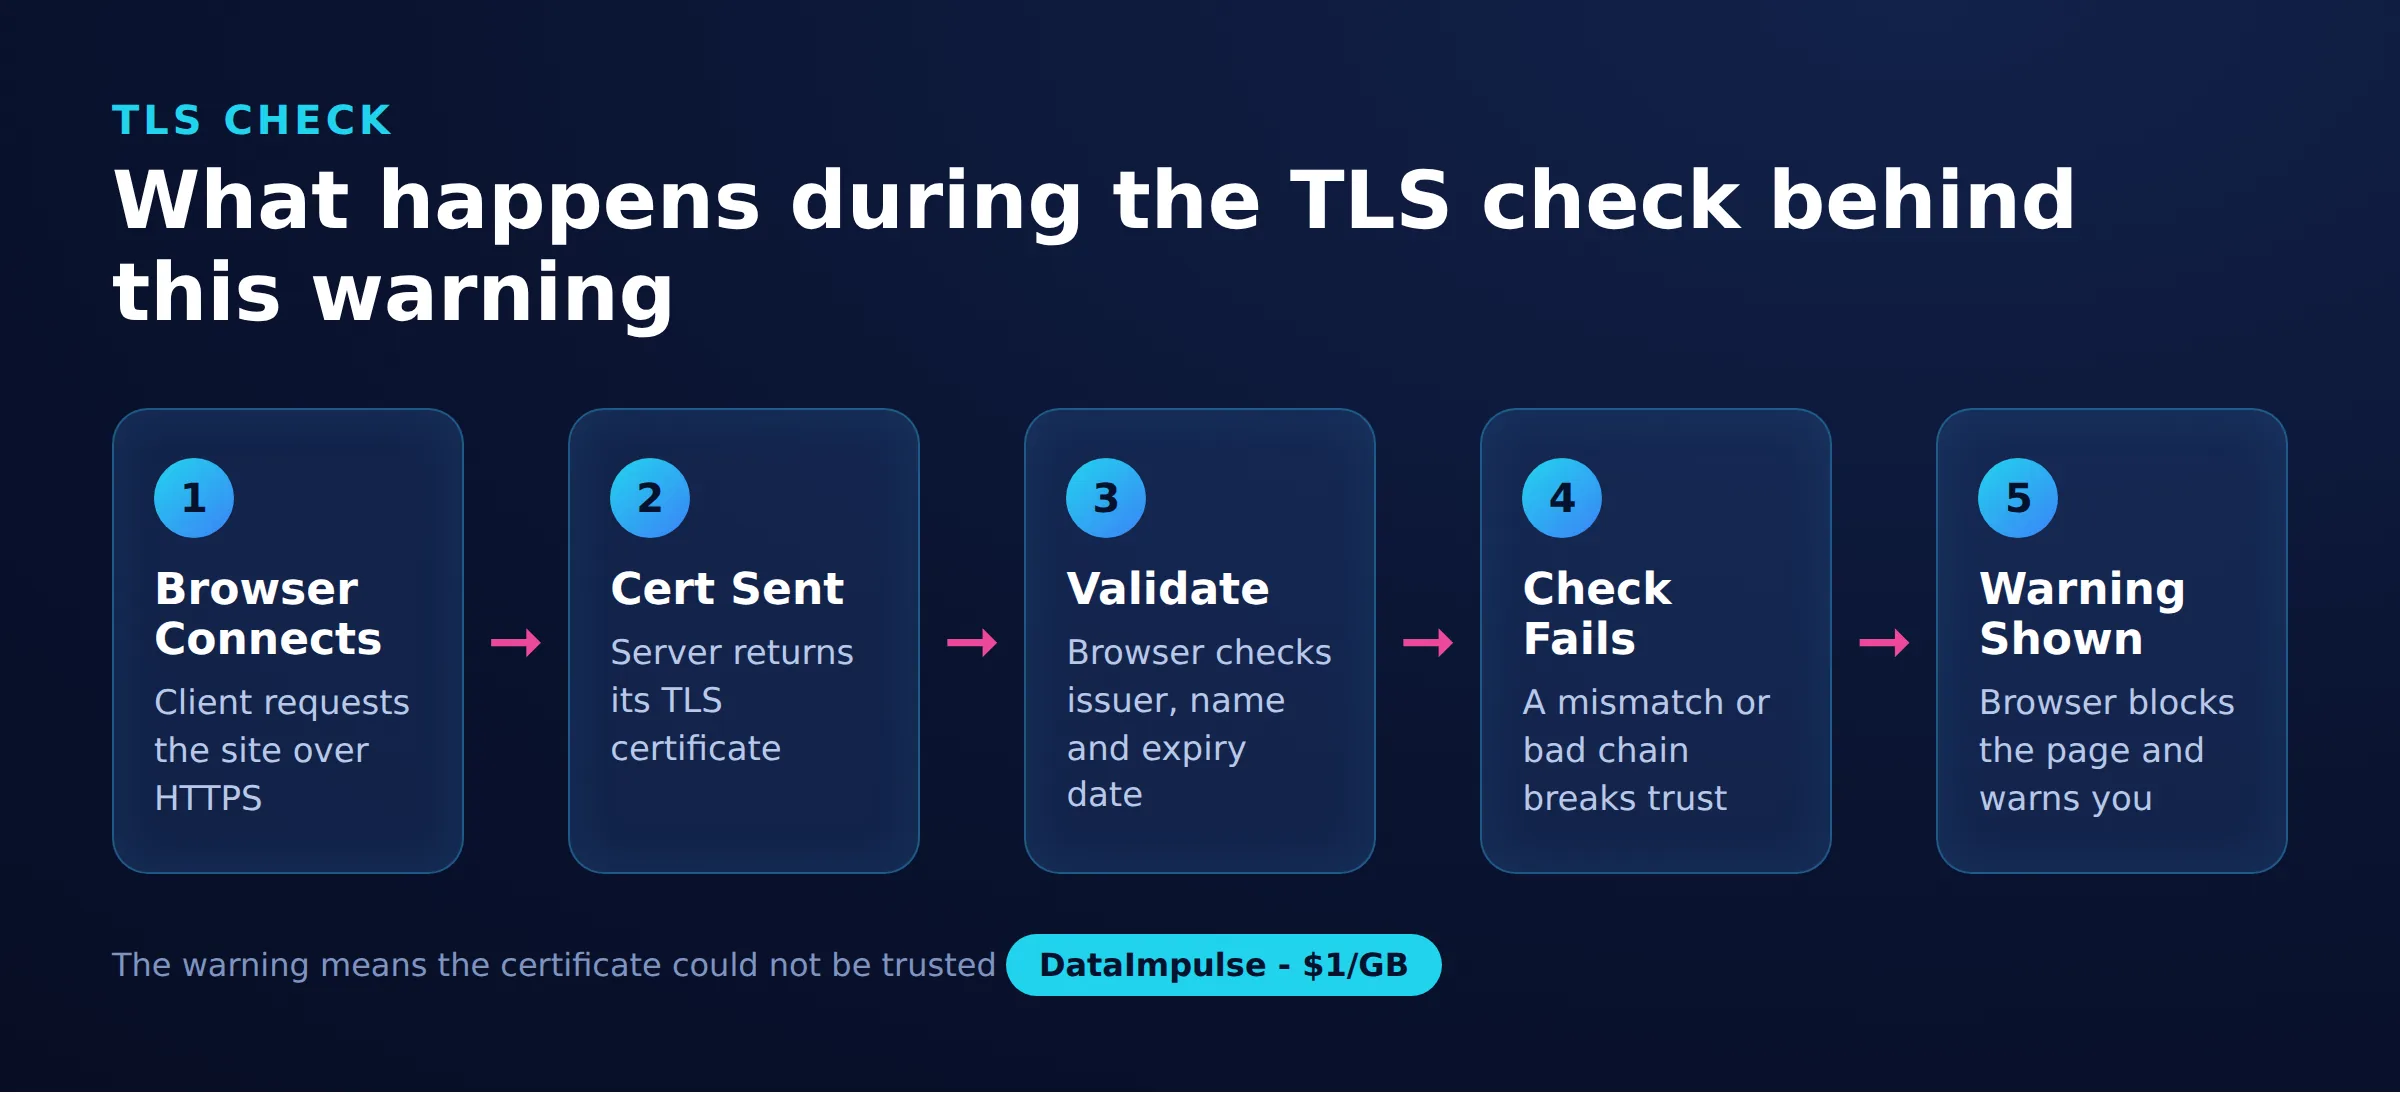
Oznacza to, że Twoja przeglądarka nie mogła zweryfikować certyfikatu TLS witryny, więc zatrzymała połączenie, aby Cię chronić. Każda witryna HTTPS przedstawia certyfikat cyfrowy, który potwierdza jej tożsamość i umożliwia szyfrowanie. Gdy certyfikat nie przejdzie kontroli, przeglądarka odmawia kontynuowania, zamiast ryzykować wysłanie Twoich danych przez połączenie, któremu nie może zaufać.
Certyfikat może nie przejść walidacji z kilku powodów: może być wygasły, wystawiony dla innej domeny, podpisany przez urząd, którego przeglądarka nie rozpoznaje, albo przechwycony przez coś znajdującego się między Tobą a witryną. Ostrzeżenie celowo blokuje dostęp. Nie jest to kosmetyczny komunikat, a właściwą reakcją jest znalezienie przyczyny, zamiast bezmyślnego omijania go.
Co oznaczają popularne kody błędów certyfikatu?
Każdy kod błędu wskazuje konkretny powód niepowodzenia kontroli certyfikatu, co zawęża możliwe rozwiązanie. Przeglądarki oparte na Chromium pokazują te kody na ekranie ostrzeżenia, a ich odczytanie oszczędza czas.
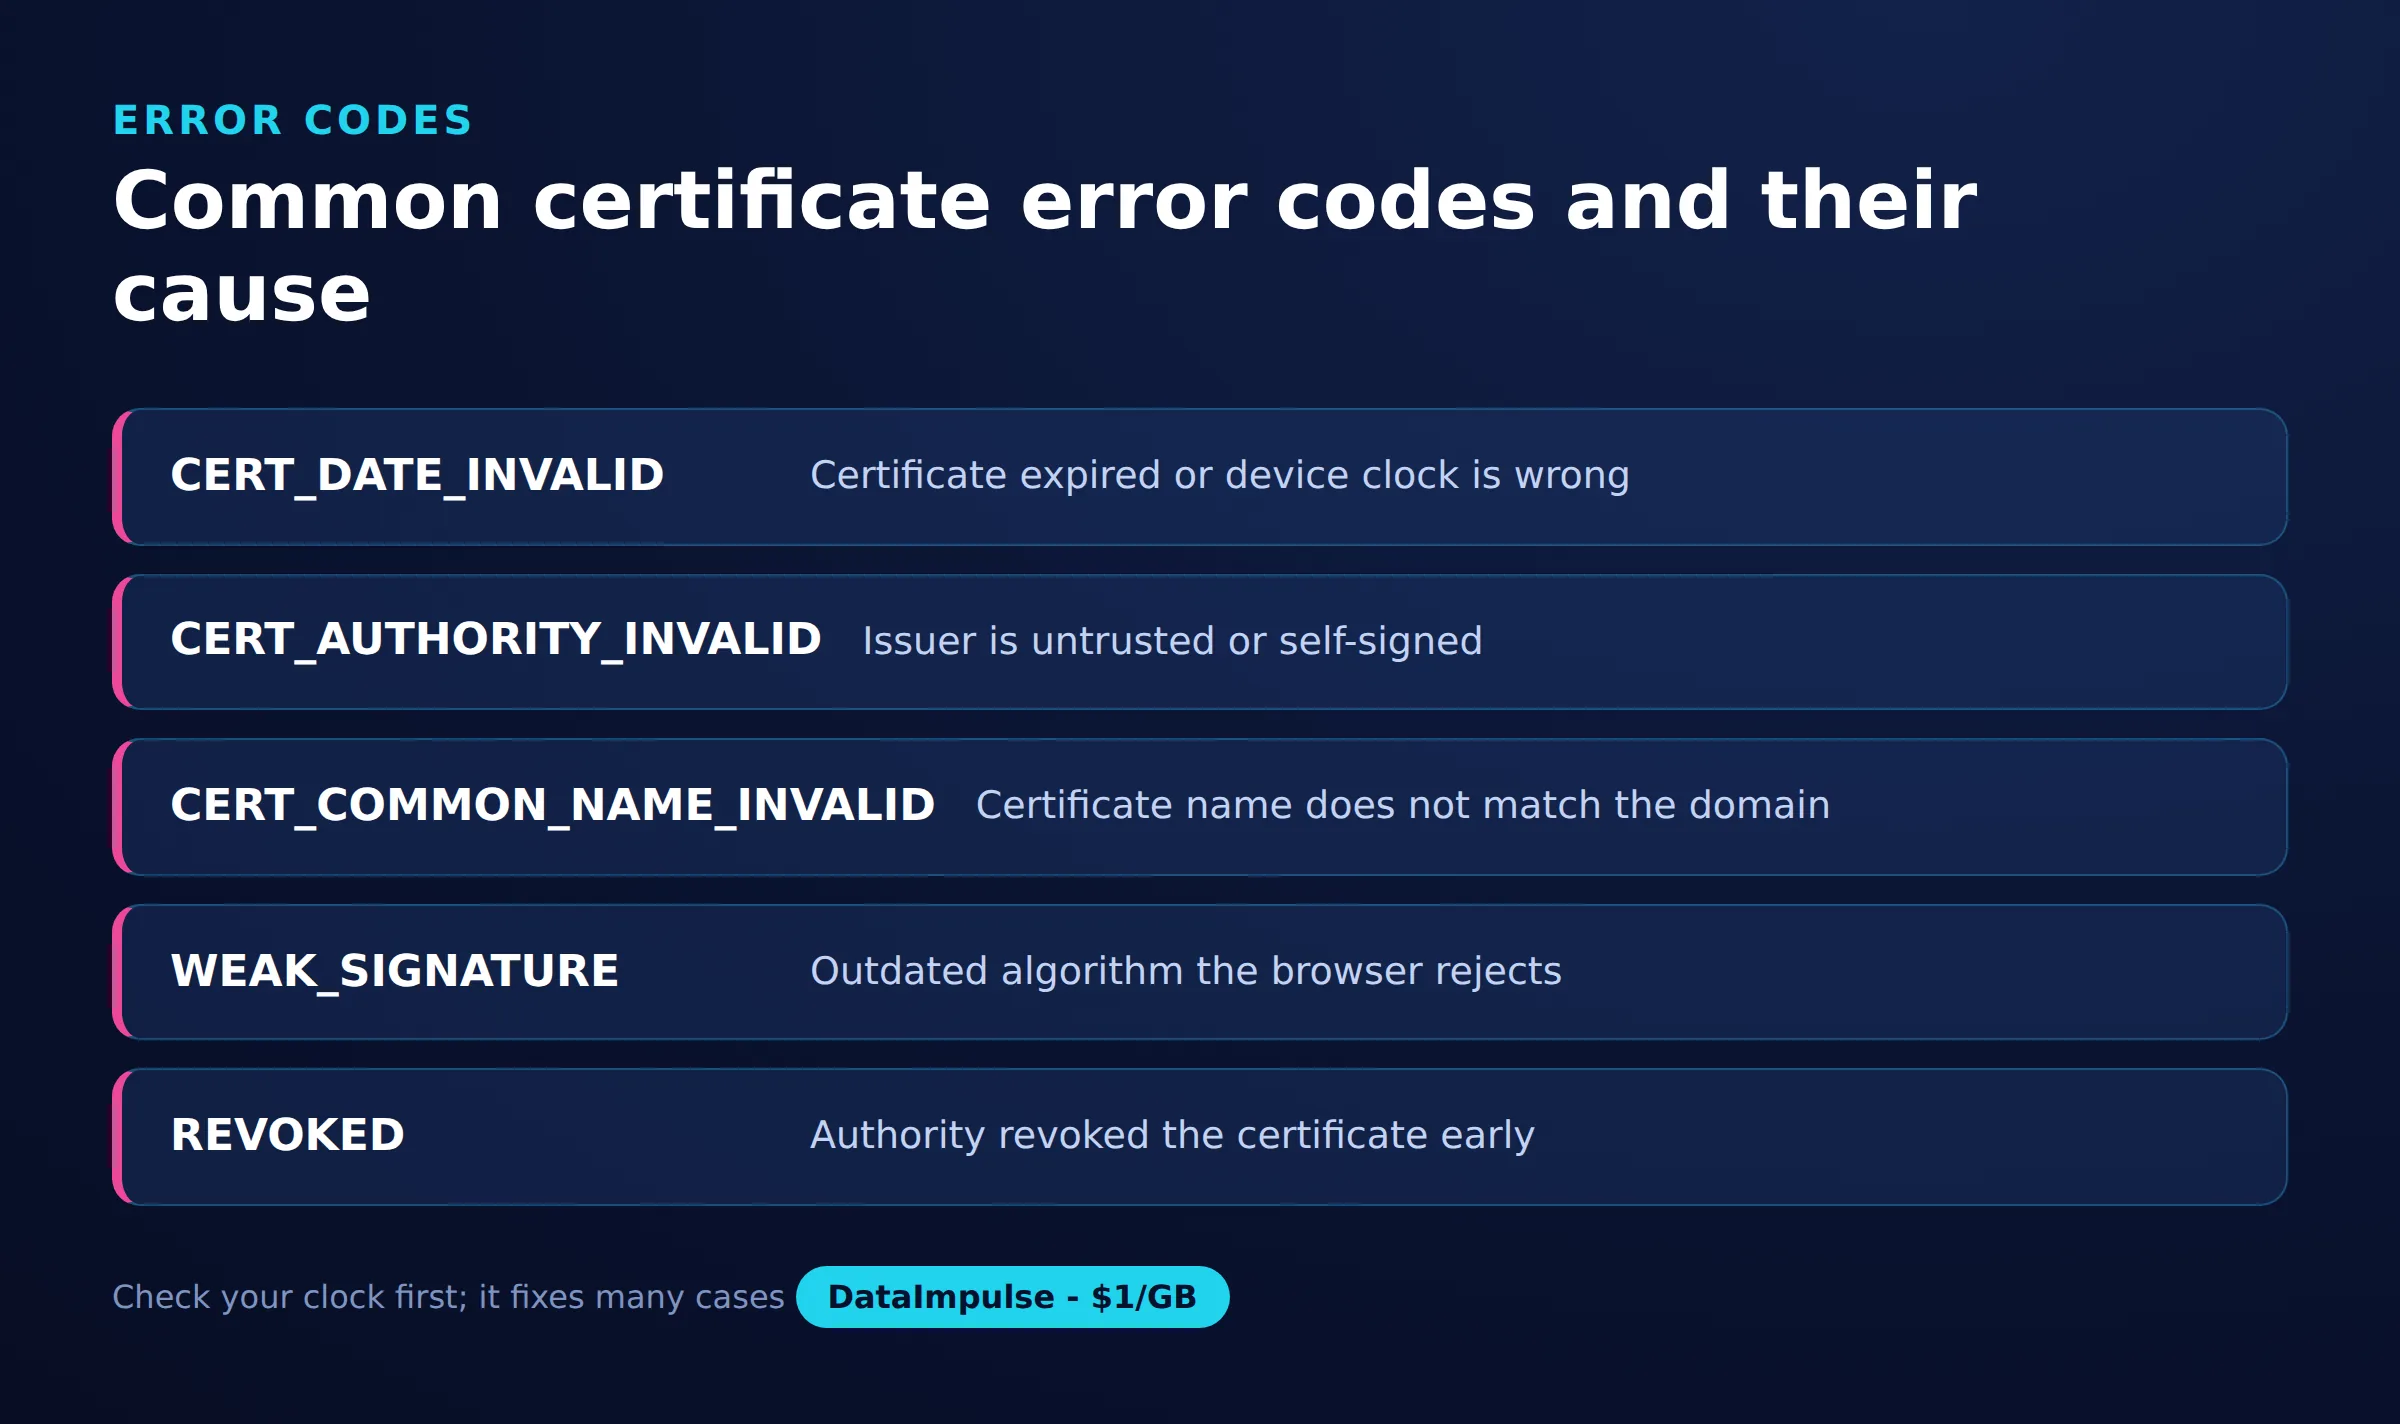
- NET::ERR_CERT_AUTHORITY_INVALID: certyfikat został podpisany przez urząd, któremu przeglądarka nie ufa. Często oznacza to certyfikat z podpisem własnym, brakujący certyfikat pośredni lub przechwytywanie przez oprogramowanie albo proxy, które wstrzyknęło własny certyfikat.
- ERR_CERT_DATE_INVALID: certyfikat jest poza zakresem ważnych dat albo zegar urządzenia jest błędny. Wygasły certyfikat jest problemem witryny, ale źle skonfigurowany lokalny zegar jest Twoim problemem.
- ERR_CERT_COMMON_NAME_INVALID: certyfikat jest ważny, lecz wystawiono go dla innej nazwy domeny niż ta na pasku adresu. Zdarza się to przy źle skonfigurowanych serwerach albo gdy współdzielony host podaje niewłaściwy certyfikat.
Istnieją też inne warianty, takie jak ERR_CERT_REVOKED i ERR_SSL_VERSION_OR_CIPHER_MISMATCH, ale powyższe trzy obejmują większość przypadków spotykanych na co dzień.
Jak naprawić Your Connection Is Not Private na swoim urządzeniu?
Zacznij od rozwiązań, nad którymi masz lokalną kontrolę, w kolejności, w jakiej najczęściej rozwiązują problem. Większość przypadków sprowadza się do błędnego zegara, zapisanego stanu certyfikatu lub sieci ingerującej w TLS.
- Sprawdź datę i godzinę urządzenia: nieprawidłowy zegar sprawia, że ważne certyfikaty wyglądają na wygasłe albo jeszcze nieważne. Ustaw automatyczną aktualizację daty i godziny, a następnie odśwież stronę.
- Wykonaj twarde odświeżenie lub użyj okna prywatnego: odśwież z pominięciem pamięci podręcznej albo otwórz stronę w oknie incognito lub prywatnym, aby wykluczyć rozszerzenie lub nieaktualną odpowiedź z cache.
- Wyczyść stan SSL i cache przeglądarki: przeglądarki zapisują decyzje dotyczące certyfikatów. Wyczyść stan SSL, pliki z cache i pliki cookie witryny, aby wymusić ponowną kontrolę certyfikatu.
- Zaktualizuj przeglądarkę i system operacyjny: lista zaufanych urzędów certyfikacji jest dostarczana z przeglądarką i systemem operacyjnym. Nieaktualny system może nie ufać nowszym urzędom.
Jeśli błąd pojawia się tylko na jednej stronie, podczas gdy wszystko inne działa, przyczyna najpewniej leży w tej konkretnej witrynie lub jej certyfikacie, a nie w Twoim urządzeniu.
Dlaczego sieć lub captive portal powoduje ten błąd?
Sieci publiczne i firmowe często wywołują ostrzeżenie, ponieważ ingerują w połączenie, zanim osiągnięta zostanie właściwa witryna. Wypróbowanie innej sieci jest jednym z najszybszych kroków diagnostycznych.
W wielu sieciach hotelowych, lotniskowych i kawiarnianych captive portal przechwytuje pierwsze żądanie, aby wymagać zalogowania. Jeśli przeglądarka spróbuje wczytać witrynę HTTPS przed zaakceptowaniem portalu, przekierowanie portalu naruszy oczekiwany certyfikat i pojawi się ostrzeżenie. Wczytanie zwykłej strony HTTP zazwyczaj wymusza ekran logowania, po którym witryny HTTPS działają normalnie.
Inną częstą przyczyną jest lokalne oprogramowanie zabezpieczające. Niektóre produkty antywirusowe i zapory włączają skanowanie HTTPS, które odszyfrowuje i ponownie szyfruje ruch przy użyciu własnego certyfikatu. Jeśli certyfikat nie jest poprawnie zainstalowany, zobaczysz ERR_CERT_AUTHORITY_INVALID. Tymczasowe wyłączenie funkcji skanowania HTTPS lub SSL potwierdzi, czy narzędzie zabezpieczające jest odpowiedzialne. Włącz je ponownie po teście.
Jak proxy wpływają na błędy certyfikatów?
Wpływ zależy całkowicie od tego, jak proxy obsługuje ruch HTTPS. Poprawnie skonfigurowane proxy HTTPS nie psuje certyfikatów, natomiast proxy działające przez przechwytywanie może wywołać dokładnie to ostrzeżenie. Zrozumienie różnicy jest ważne, jeśli kierujesz ruch przez proxy do testów, scrapingu lub dostępu firmowego.
Właściwe proxy HTTPS korzysta z metody CONNECT, aby otworzyć tunel. Proxy przekazuje zaszyfrowane bajty między klientem a serwerem źródłowym bez ich odszyfrowywania, dlatego handshake TLS odbywa się od końca do końca, a oryginalny certyfikat dociera do przeglądarki bez zmian. Proxy od dostawców takich jak DataImpulse działają w ten sposób, niezależnie od tego, czy używasz residential proxies, datacenter proxies, czy mobile proxies, więc certyfikat jest normalnie walidowany.
Z kolei niektóre firmowe proxy działają w konfiguracji man-in-the-middle. Kończą TLS, sprawdzają ruch, a następnie ponownie go szyfrują certyfikatem podpisanym przez wewnętrzny urząd. Na zarządzanych urządzeniach firmowych ten wewnętrzny certyfikat główny jest wstępnie zainstalowany i zaufany, więc nic nie wygląda nieprawidłowo. Na niezarządzanym urządzeniu albo gdy transparent proxy jest źle skonfigurowane, przeglądarka nie rozpoznaje zastępczego certyfikatu i pokazuje ostrzeżenie. Transparent proxy ingerujące w TLS wywoła błąd, podczas gdy proxy z tunelem CONNECT nie.
Czy kiedykolwiek należy zainstalować certyfikat główny, aby wyciszyć ostrzeżenie?
Nie, jeśli pochodzi z niezaufanego źródła. Ręczne zaufanie przypadkowemu certyfikatowi głównemu, aby ostrzeżenie zniknęło, usuwa dokładnie tę ochronę, którą zapewnia TLS, i może narazić każdą odwiedzaną przez Ciebie witrynę HTTPS na przechwycenie. Jedynym uzasadnionym wyjątkiem jest certyfikat, który zespół IT Twojej organizacji wyraźnie udostępnia dla zarządzanych urządzeń.
Jeśli strona lub narzędzie poleca Ci zainstalować certyfikat główny tylko po to, by wejść na jedną witrynę, potraktuj to jako sygnał ostrzegawczy, a nie rozwiązanie. Ta sama ostrożność dotyczy kliknięcia ostrzeżenia, aby “mimo to kontynuować”, na każdej stronie, na której podajesz hasła, dane płatnicze lub inne wrażliwe dane. Przy uzasadnionych zadaniach technicznych, takich jak scraping bez blokad, używaj proxy tunelującego TLS od końca do końca, aby certyfikaty nadal były walidowane i aby nigdy nie trzeba było osłabiać zaufania na swoim urządzeniu.
Kiedy błąd jest winą witryny?
Czasem nie ma nic do naprawienia po Twojej stronie, ponieważ sam certyfikat na serwerze jest uszkodzony. Jeśli wypróbowałeś inną sieć i inne urządzenie, a błąd nadal występuje tylko na jednej stronie, prawdopodobną przyczyną jest witryna.
Najbardziej jednoznacznym przypadkiem jest wygasły certyfikat, pokazywany jako ERR_CERT_DATE_INVALID, gdy Twój zegar działa poprawnie. Certyfikaty są wydawane na ograniczony okres, a jeśli właściciel witryny zapomni o odnowieniu, każdy odwiedzający widzi ostrzeżenie, dopóki go nie naprawi. Niedopasowana nazwa domeny, ERR_CERT_COMMON_NAME_INVALID, także jest problemem konfiguracji serwera. W takich sytuacjach jedyne realne rozwiązania to czekanie, aż operator odnowi lub ponownie skonfiguruje usługę, kontakt z nim, jeśli jest możliwy, albo unikanie podawania wrażliwych informacji do czasu rozwiązania problemu.
Wyjaśnienie kodów błędów certyfikatu
| Kod błędu | Co oznacza | Prawdopodobna przyczyna i rozwiązanie |
|---|---|---|
| ERR_CERT_AUTHORITY_INVALID | Niezaufany wystawca certyfikatu | Certyfikat z podpisem własnym, zainstaluj zaufany |
| ERR_CERT_DATE_INVALID | Certyfikat wygasł lub jest przed terminem | Napraw zegar urządzenia lub odnów certyfikat |
| ERR_CERT_COMMON_NAME_INVALID | Nazwa nie pasuje do domeny | Wystaw ponownie certyfikat dla właściwej domeny |
| ERR_SSL_PROTOCOL_ERROR | Handshake nie powiódł się | Zaktualizuj przeglądarkę lub ustawienia TLS |
Często zadawane pytania
Czy błąd Your Connection Is Not Private jest niebezpieczny?
Samo ostrzeżenie jest ochroną, a nie infekcją. Oznacza, że połączenia nie można było zweryfikować, co czasem wskazuje na niegroźny problem z zegarem, a czasem na rzeczywiste ryzyko przechwycenia, dlatego przed kontynuowaniem należy znaleźć przyczynę.
Dlaczego widzę ten błąd tylko na jednej stronie?
Jeśli ostrzeżenie wywołuje jedna witryna, a inne ładują się prawidłowo, problemem jest zwykle certyfikat tej witryny, a nie Twoje urządzenie. Sprawdź, czy certyfikat nie wygasł lub nie został wystawiony dla innej domeny.
Czy VPN lub proxy mogą naprawić lub wywołać ten błąd?
Proxy lub VPN tunelujące ruch HTTPS od końca do końca nie psują certyfikatów i mogą pomóc ominąć uszkodzoną lokalną sieć. Proxy działające przez przechwytywanie, które odszyfrowuje ruch, może wywołać błąd, jeśli urządzenie nie ufa jego certyfikatowi.
Czy należy kliknąć Mimo to kontynuuj, aby otworzyć stronę?
Unikaj tego na każdej stronie, na której wpisujesz hasła lub dane płatnicze, ponieważ połączenie może nie być prywatne. Kontynuowanie jest uzasadnione wyłącznie w przypadku strony, którą w pełni kontrolujesz i rozumiesz, na przykład lokalnego serwera deweloperskiego.
Jak naprawić błąd, jeśli zegar urządzenia działa poprawnie?
Wyczyść stan SSL i cache przeglądarki, wypróbuj okno prywatne i sprawdź inną sieć. Jeśli błąd nadal występuje na jednej stronie przy prawidłowym zegarze, certyfikat witryny prawdopodobnie wygasł lub jest źle skonfigurowany.
Kiedy DataImpulse nie jest właściwym wyborem?
Jeśli potrzebujesz statycznych proxy ISP, w pełni zarządzanego API do scrapingu lub dostępu do stron bankowych i rządowych, DataImpulse nie jest właściwym narzędziem. Koncentruje się na rotating residential, mobile i datacenter proxies do zbierania danych publicznych oraz dostępu do treści.
Kieruj ruch przez proxy, które respektują TLS
Jeśli Twoja praca zależy od połączeń, które pozostają szyfrowane od końca do końca, DataImpulse oferuje etycznie pozyskane proxy residential, mobile i datacenter, które tunelują HTTPS bez naruszania certyfikatów. Możesz utworzyć konto i zacząć korzystać z ruchu pay-as-you-go od 1 dolara za GB.