
In this Article
Cloudflare reverse proxy, kendi web sunucunuzun önünde yer alır: Bir DNS kaydını Proxied olarak ayarladığınızda, ziyaretçi istekleri önce Cloudflare’ın edge ağına ulaşır ve Cloudflare bunları origin sunucunuza iletir. Bu eğitim, proxy’lenmiş DNS kayıtları ve SSL/TLS modlarından önbelleğe alma, origin kuralları, curl ile test etme ve yaygın 522 ile 525 hatalarına kadar, Cloudflare’ı barındırdığınız bir site için reverse proxy’ye dönüştürmenin kesin adımlarını gösterir.
Genel kavramı ve forward proxy’den nasıl ayrıldığını öğrenmek için reverse proxy ve forward proxy açıklamamıza bakın. Burada kapsamı dar tutup yalnızca Cloudflare’a özgü ayrıntıları ele alıyoruz.
DataImpulse, 195 ülkede 90 milyondan fazla residential, mobile ve datacenter IP adresi sunan etik bir proxy sağlayıcısıdır. GB başına 1 dolardan başlayan, süresi dolmayan trafiğe sahip kullandıkça öde modeli kullanır; web scraping, reklam doğrulama, fiyat takibi, pazar araştırması ve çoklu hesap yönetiminde kullanılır.
Temel Bilgiler
- Cloudflare reverse proxy: Bir DNS kaydını Proxied (turuncu bulut) olarak ayarlamak, ziyaretçi trafiğini origin sunucunuzun önündeki Cloudflare edge ağı üzerinden yönlendirir ve sunucunuzda herhangi bir yazılım olmadan TLS, önbelleğe alma ve WAF ekler.
- En iyi proxy türü: Bot tespitini aşan gerçek tüketici IP’lerini kullanan dönen residential proxy’ler.
- Fiyat: GB başına 1 dolardan başlayan, abonelik gerektirmeyen, kullandıkça öde ve süresi dolmayan trafik.
- Kapsam: 195 ülkede etik biçimde tedarik edilmiş 90 milyondan fazla IP.
- Güvenilirlik: %99,51 başarı oranı, G2’de 5 üzerinden 4,8 puan.
- Protokoller ve hedefleme: Ülke hedefleme dahil HTTP, HTTPS ve SOCKS5.
Başlamadan önce neye ihtiyacınız var?
Bir alan adına, Cloudflare hesabına ve sitenizi zaten sunan, genel IP’ye sahip bir web sunucusuna ihtiyacınız var. Reverse proxy, istemci isteklerini alan ve bunları bir veya birden çok backend origin sunucusuna ileten bir sunucudur; alan adınız Cloudflare nameserver’larını kullandığında Cloudflare bu rolü edge ağında üstlenir.
Kurulumu izlemek için önce şu öğeleri hazırlayın:
- Etkin bir origin: HTTP veya HTTPS üzerinden genel bir IP adresinden (örneğin 203.0.113.10) erişilebilen siteniz.
- Cloudflare nameserver’ları: Sitenizi eklediğinizde Cloudflare’ın atadığı iki nameserver’a alan adı kayıt operatörünüzün yönlendirmesi gerekir.
- Origin üzerinde bir TLS sertifikası: Güvenli bir SSL modu kullanabilmeniz için geçerli bir sertifika (Let’s Encrypt veya ücretsiz bir Cloudflare Origin Certificate).
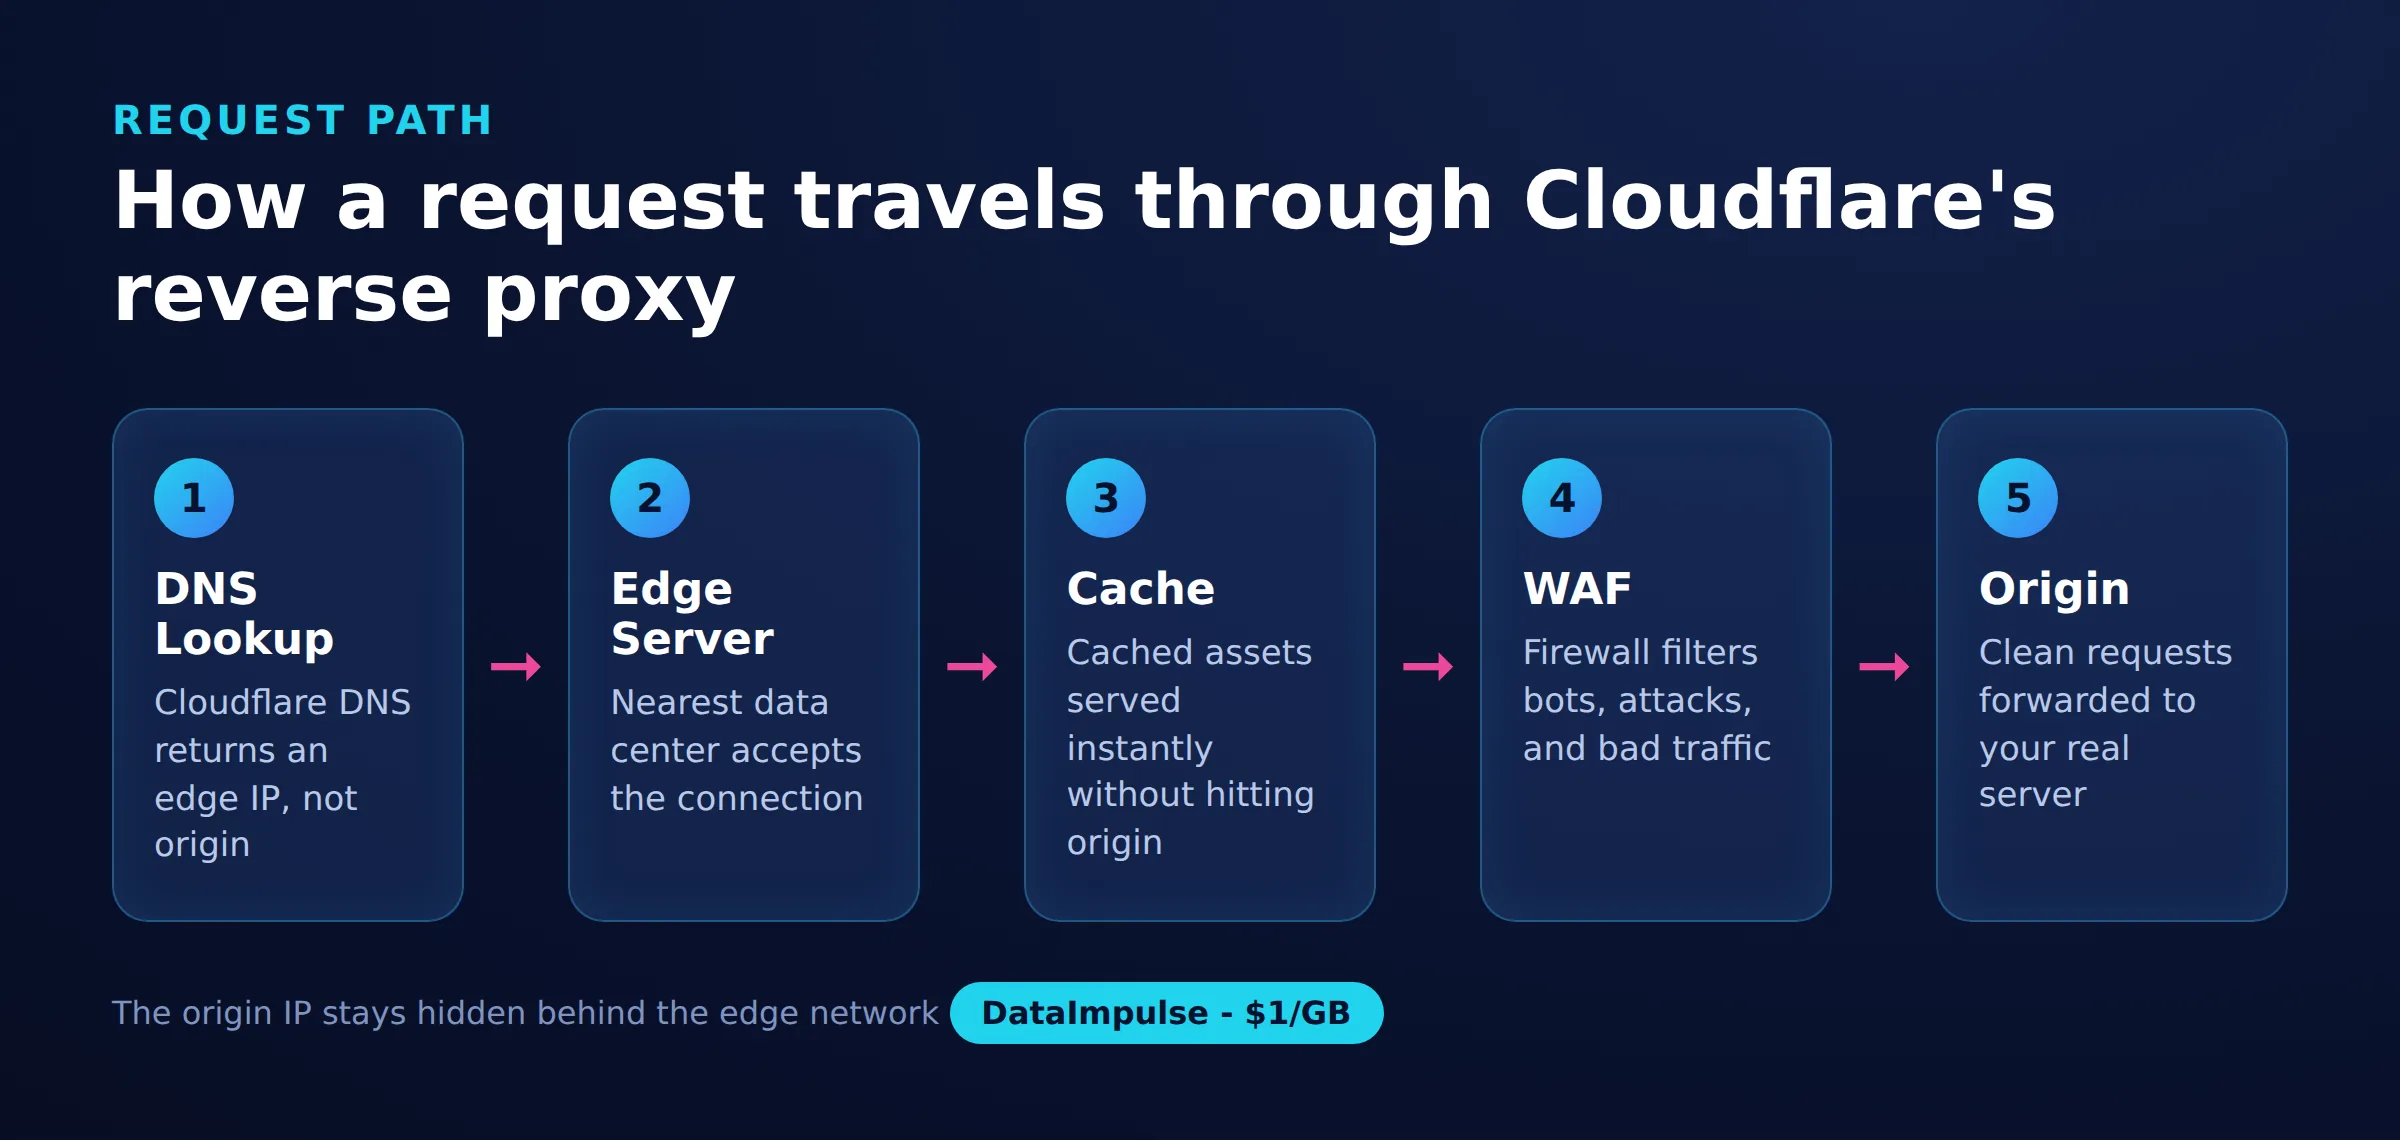
Trafik akışını gözünüzde canlandırmak yardımcı olur. Cloudflare reverse-proxy istek yolu 5 aşamalı bir modeldir: DNS -> edge -> cache -> WAF -> origin. Bir istek bir Cloudflare edge IP’sine çözülür, incelenir ve muhtemelen önbellekten sunulur, Web Application Firewall’dan geçer ve ancak sonrasında origin’inize ulaşır. Bir isteğin hangi aşamada olduğunu bilmek, sonraki her düzeltmeyi açık hâle getirir.
Cloudflare reverse proxy’yi adım adım nasıl kurarsınız?
Sitenizi Cloudflare’a ekleyin, DNS kaydını Proxied durumuna getirin ve sıkı bir SSL modu seçin. DNS kaydındaki turuncu bulut, Cloudflare’ı o hostname için reverse proxy’ye dönüştüren anahtardır; gri bulut yalnızca DNS anlamına gelir ve edge’i tamamen atlar.
DNS’i origin’inize yönlendirin ve turuncu bulutu etkinleştirin. DNS sekmesinde, origin IP’nizi içeren apex ve www için Proxy status değeri Proxied olan A (veya AAAA) kayıtları oluşturun:
Type   Name   Content        Proxy status
A      @      203.0.113.10   Proxied (orange cloud)
A      www    203.0.113.10   Proxied (orange cloud)
Bir SSL/TLS şifreleme modu seçin. SSL/TLS altında yer alan mod, Cloudflare’ın origin’inizle nasıl iletişim kuracağını belirler. Origin’de geçerli bir sertifika olduğunda her zaman Full (strict) kullanın:
SSL/TLS encryption mode
  Off            no HTTPS, do not use
  Flexible       browser-to-Cloudflare only, origin unencrypted (avoid)
  Full           encrypts to origin, accepts any certificate
  Full (strict)  encrypts to origin, requires a valid certificate
Bir cache veya origin kuralı ekleyin. Kurallar, edge’in neyi önbelleğe alacağını veya origin’e nasıl ulaşacağını denetlemenizi sağlar. Basit bir Cache Rule, statik bir yolu önbelleğe alınabilir olarak işaretler; böylece Cloudflare sunucunuza dokunmadan onu sunar:
# Rules > Caching > Create rule
When incoming requests match:
  (http.request.uri.path contains "/static/")
Then:
  Cache eligibility = Eligible for cache
  Edge TTL = 1 day
Origin Rules, Cloudflare’ın bağlandığı host header’ı veya portu geçersiz kılabilir; bu, backend’iniz standart dışı bir portta dinlediğinde kullanışlıdır. Bunlar kaydedildiğinde Cloudflare, origin’inizin önünde reverse proxy olarak çalışır.
Reverse proxy’nin çalıştığını nasıl doğrularsınız?
Alan adınıza bir istek gönderin ve yanıtın Cloudflare üzerinden geri geldiğini doğrulayın. En hızlı kontrol, Cloudflare’ın eklediği server ve cf-ray başlıklarını arayan curl ile HEAD isteğidir:
curl -I https://example.com

# Expected headers when proxied:
#   server: cloudflare
#   cf-ray: 8a1b2c3d4e5f6789-FRA
#   cf-cache-status: HIT | MISS | DYNAMIC
server: cloudflare ve bir cf-ray değeri görüyorsanız trafik edge üzerinden geçiyordur. cf-cache-status değerinin HIT olması, cache kuralının içeriği origin’iniz yerine Cloudflare’dan sunduğunu doğrular. DNS’in ham origin’iniz yerine bir edge IP’sine çözüldüğünü doğrulamak için dig example.com +short komutunu çalıştırın ve dönen adresin 203.0.113.10 değil, bir Cloudflare aralığı olduğunu kontrol edin.
522 ve 525 hatalarında sorun nasıl giderilir?
Cloudflare reverse-proxy arızalarının çoğu origin tarafındadır ve istek yolunun belirli bir aşamasına karşılık gelir. Cloudflare markalı sayfayla birlikte görünen bir 5xx hatası, edge’in origin aşamasına ulaştığı ancak origin’in doğru yanıt vermediği anlamına gelir.
- Hata 522 (bağlantı zaman aşımına uğradı): Cloudflare, origin’e TCP bağlantısı açamadı. Güvenlik duvarınızın Cloudflare IP aralıklarına izin verdiğini, web sunucusunun çalıştığını ve DNS kaydının doğru origin IP’sini içerdiğini kontrol edin.
- Hata 525 (SSL handshake başarısız): Origin, TLS handshake’ini reddetti. Bu genellikle Full (strict) ayarlı olduğu hâlde origin sertifikasının eksik, süresi dolmuş veya kendinden imzalı olduğu anlamına gelir; geçerli bir sertifika ya da Cloudflare Origin certificate yükleyin.
- Yönlendirme döngüleri: HTTPS’i zorlayan bir sunucuyla Flexible SSL modu sonsuz döngü oluşturur; Full veya Full (strict) moduna geçin.
İstek yolu DNS -> edge -> cache -> WAF -> origin olduğundan, 522 veya 525 her zaman son atlamayı işaret eder; hata ayıklamaya origin ve sertifikasından başlayın.
Hangi proxy türü işinize gerçekten uyar?
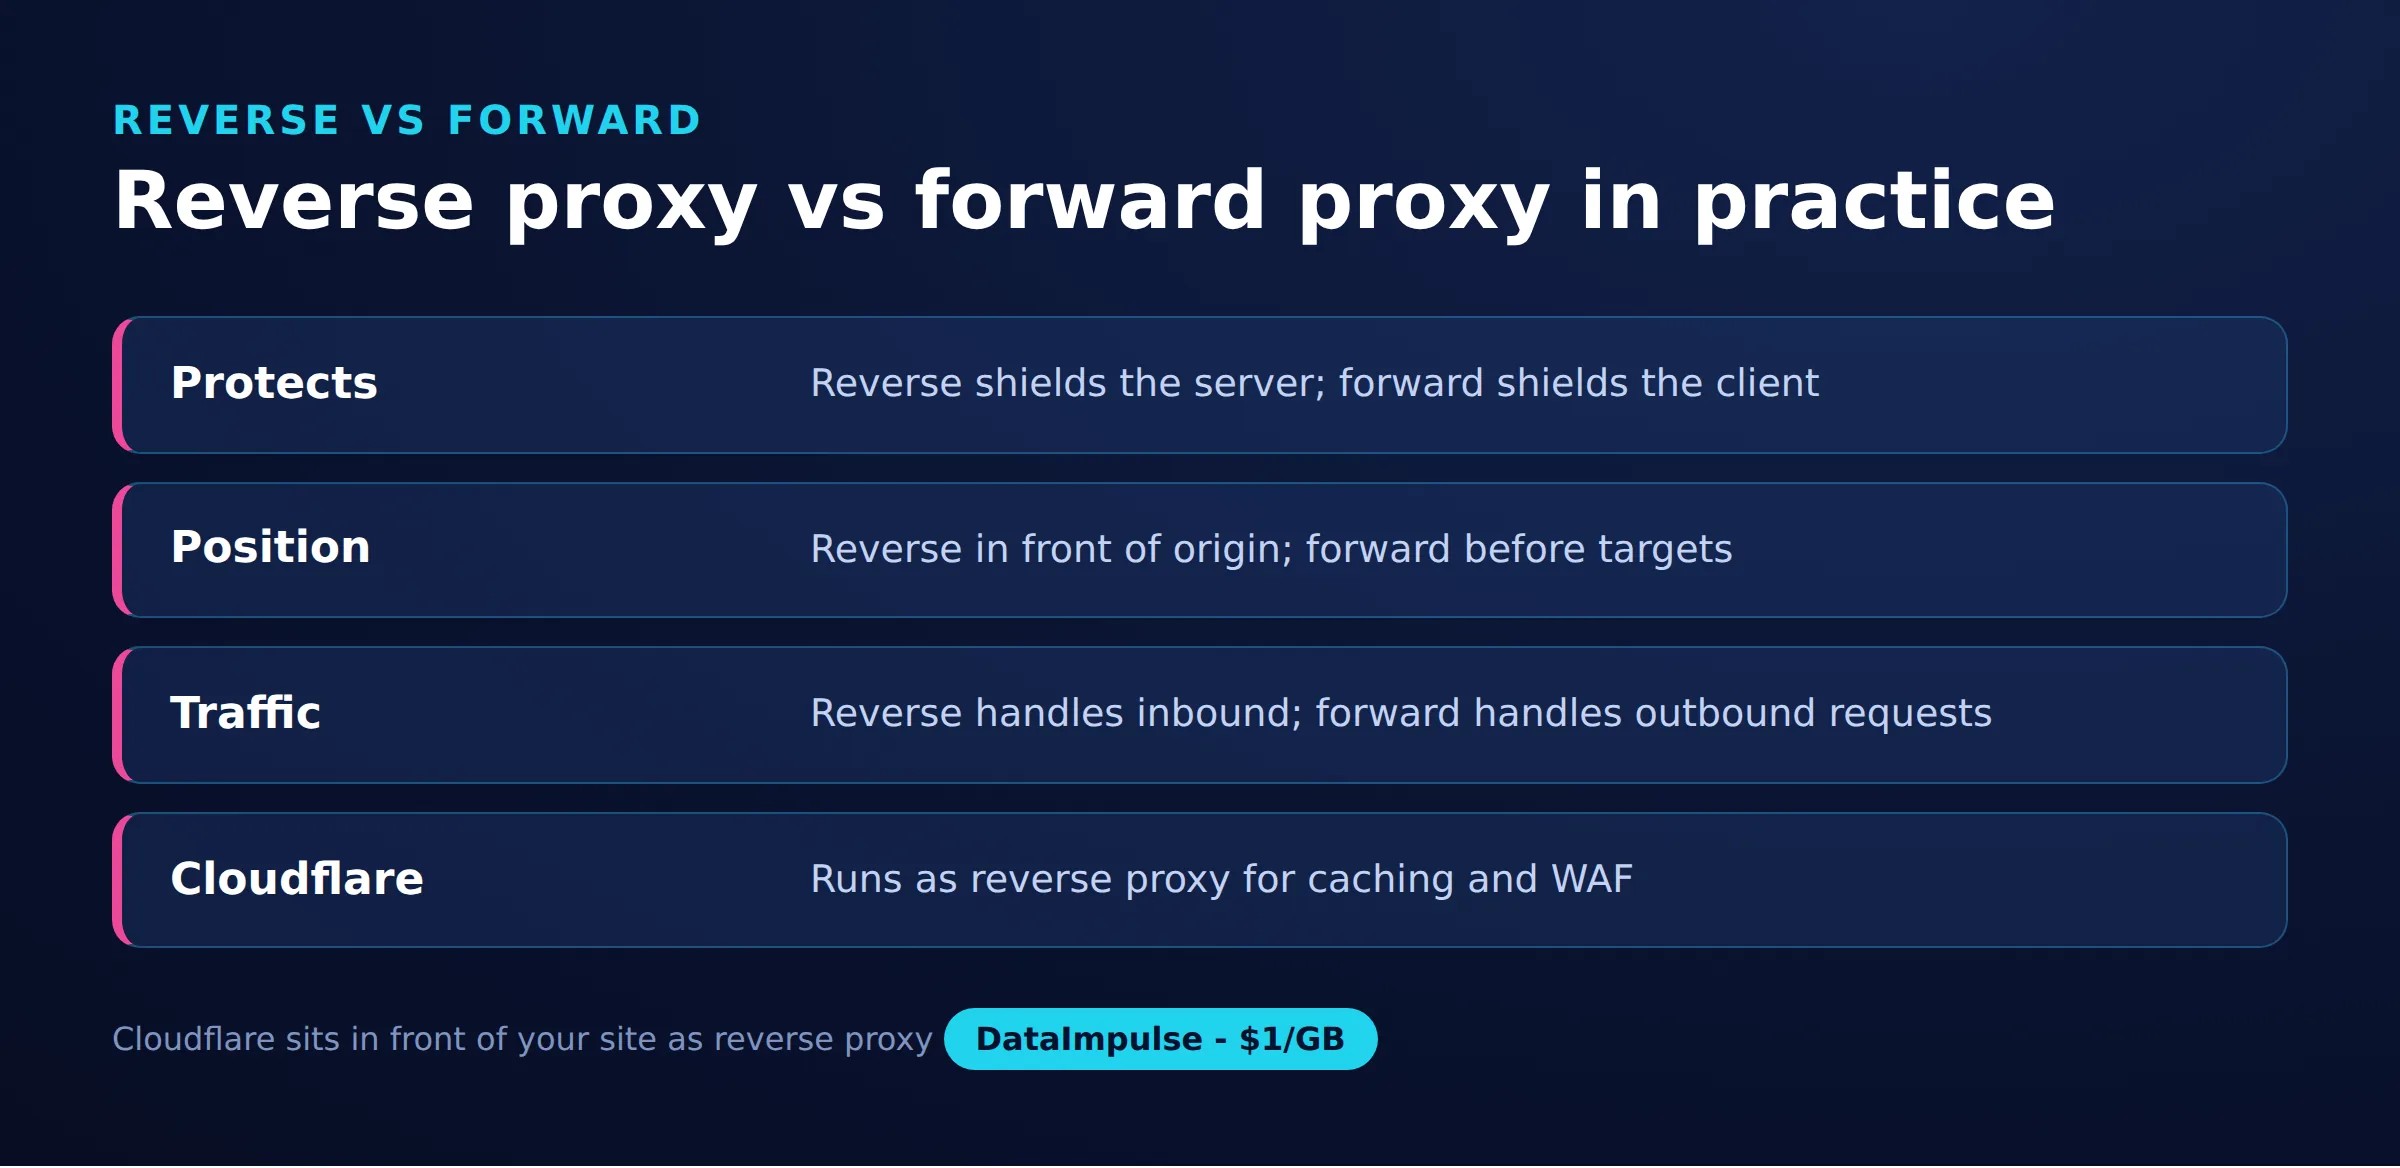
Sahibi olduğunuz bir sunucuyu korumak ve hızlandırmak için Cloudflare reverse proxy kullanın; birçok farklı IP’den giden istekler göndermeniz gerektiğinde forward proxy kullanın. Bunlar zıt araçlardır ve bu konunun okurlarının yaptığı en yaygın hata, ikisini birbirine karıştırmaktır.
Reverse proxy sunucunuzun önünde yer alır ve onu internete temsil eder. Forward proxy istemcilerin önünde yer alır ve onları daha geniş internete temsil eder. Aşağıdaki karşılaştırma yönü açıkça ortaya koyar:
| Özellik | Reverse proxy (Cloudflare) | Forward proxy (ör. DataImpulse) |
|---|---|---|
| Yön | Gelen: internetten origin’inize | Giden: istemcinizden herhangi bir hedefe |
| Kimi temsil eder | Sunucunuzu | İstemcinizi veya veri kazıyıcınızı |
| Kimi korur | Origin’i (IP’yi gizler, WAF ve TLS ekler) | İstek sahibini (kaynak IP’yi döndürür ve maskeler) |
| Tipik kullanım | Siteniz için CDN, önbelleğe alma, DDoS ve WAF | Veri kazıma, test, reklam doğrulama, coğrafi kontroller |
| IP modeli | Bir siteyi öne alan tek edge | Ülkeler genelinde çok sayıda çıkış IP’si |
Bu köprünün dayandığı dürüst açıklama şudur: Cloudflare reverse proxy sitenizin önünde yer alır ve giden isteklerin birçok farklı IP’den geliyormuş gibi görünmesini sağlayamaz. İşiniz veri toplamak, yerelleştirilmiş testler yürütmek veya birçok konumdan reklam doğrulamaksa ihtiyacınız olan farklı bir araç olan forward proxy’dir. Bunun için DataImpulse, 195 ülkede dönen residential proxy’ler ve datacenter proxy’ler sunar. Cloudflare bir DataImpulse ürünü değildir; ikisi zıt sorunları çözer.
Şu karar matrisini kullanın:
- Şu durumda Cloudflare reverse proxy kullanın: Bir web sitesi veya API barındırıyor ve önbelleğe alma, TLS, DDoS koruması ile gizli bir origin IP istiyorsanız.
- Şu durumda aslında forward proxy’ye ihtiyacınız vardır: engellenmeden veri kazıma bölümünde açıklandığı gibi scraping, fiyat takibi veya reklam doğrulama için farklı IP’lerden giden istekler göndermeniz gerekiyorsa.
- Şu durumda Cloudflare reverse proxy kullanmaktan kaçının: Amaç kendi giden trafiğiniz için anonimlikse, çünkü reverse proxy istek sahibini değil, hedefi korur.
Sınırlamalar ve riskler nelerdir?
Cloudflare reverse proxy, sahibi olduğunuz bir siteyi korumak için güçlüdür ancak genel amaçlı bir ağ aracı değildir. Buna güvenmeden önce şu sınırları anlayın.
- Giden trafiğinizi anonimleştirmez: Reverse proxy ziyaretçilerden origin’inizi gizler, üçüncü taraflardan isteklerinizi değil.
- Açığa çıkan origin IP bunu etkisizleştirir: Saldırganlar ham origin IP’yi (eski DNS kayıtları veya e-posta başlıkları aracılığıyla) öğrenirse edge’i atlayabilir; origin güvenlik duvarını Cloudflare aralıklarıyla sınırlı tutun.
- Flexible SSL güvenli değildir: Cloudflare ile origin arasındaki kısmı şifrelemeden bırakır, bu nedenle Full (strict) tercih edin.
- Önbellek doğruluğu: Fazla geniş cache kuralları eski veya özel içerik sunabilir; kuralları statik yollarla sınırlayın.
DataImpulse etik bir proxy sağlayıcısıdır; statik ISP proxy’leri satmaz, yönetilen bir veri kazıma API’si değildir ve ücretsiz bir web-proxy hizmeti değildir. Proxy terminolojisine yeniyseniz, bir araç seçmeden önce web proxy nedir rehberimiz temel bilgileri açıklar.
Sık sorulan sorular
Cloudflare bir reverse proxy midir?
Evet. Bir DNS kaydı Proxied (turuncu bulut) olarak ayarlandığında Cloudflare, ziyaretçi isteklerini edge ağında alan ve bunları origin sunucunuza ileten, bu sırada TLS, önbelleğe alma ve güvenlik duvarı filtreleme ekleyen bir reverse proxy olarak çalışır.
Cloudflare reverse proxy nedir?
Cloudflare reverse proxy, origin sunucunuzun önünde konumlanan Cloudflare edge ağıdır; böylece alan adınıza gelen trafik backend’inize ulaşmadan önce Cloudflare tarafından incelenir, önbelleğe alınır ve güvenceye alınır.
Cloudflare Tunnel ile reverse proxy arasındaki fark nedir?
Cloudflare Tunnel, hafif bir daemon çalıştırarak Cloudflare’a dışarı doğru bağlantı kuran, genel IP’si olmayan bir origin’i bağlamanın özel bir yoludur. Hâlâ bir reverse-proxy iletim yöntemidir: Her ikisi de Cloudflare’ı sunucunuzun önüne koyar, ancak tunnel gelen portları açma veya origin IP’yi açığa çıkarma gereğini ortadan kaldırır.
Cloudflare reverse proxy ücretsiz mi?
Proxy’lenmiş DNS, paylaşımlı SSL, CDN önbelleğe alma ve temel WAF dahil olmak üzere ana reverse-proxy özellikleri Cloudflare’ın ücretsiz planında bulunur. Gelişmiş kurallar, daha yüksek hız sınırları ve bazı güvenlik denetimleri ücretli plan gerektirir; güncel sınırlar için Cloudflare’ın resmî fiyatlandırmasına bakın.
Cloudflare reverse proxy web scraping için kullanılabilir mi?
Hayır. Reverse proxy sahibi olduğunuz siteyi korur ve farklı IP’lerden giden istek göndermez. Veri kazıma, test veya reklam doğrulama için dönen residential ağ gibi forward proxy’ye ihtiyacınız vardır; bu farklı bir araçtır.
DataImpulse ne zaman doğru seçim değildir?
Statik ISP proxy’lerine, tamamen yönetilen bir veri kazıma API’sine veya bankacılık ve devlet sitelerine erişime ihtiyacınız varsa DataImpulse doğru araç değildir. Şirket, herkese açık veri toplama ve içeriğe erişim için dönen residential, mobile ve datacenter proxy’lere odaklanır.
İlgili rehberler
Reverse proxy yerine giden IP’lere mi ihtiyacınız var?
İşiniz kendi sitenizi korumak yerine birçok konumdan veri toplamak veya sonuçları doğrulamaksa, doğru araç forward proxy’dir. DataImpulse, 195 ülkede kullandıkça öde ve süresi dolmayan trafikle GB başına 1 dolardan başlayan dönen residential proxy’ler sunar. Başlamak için bir hesap oluşturun.