
In this Article
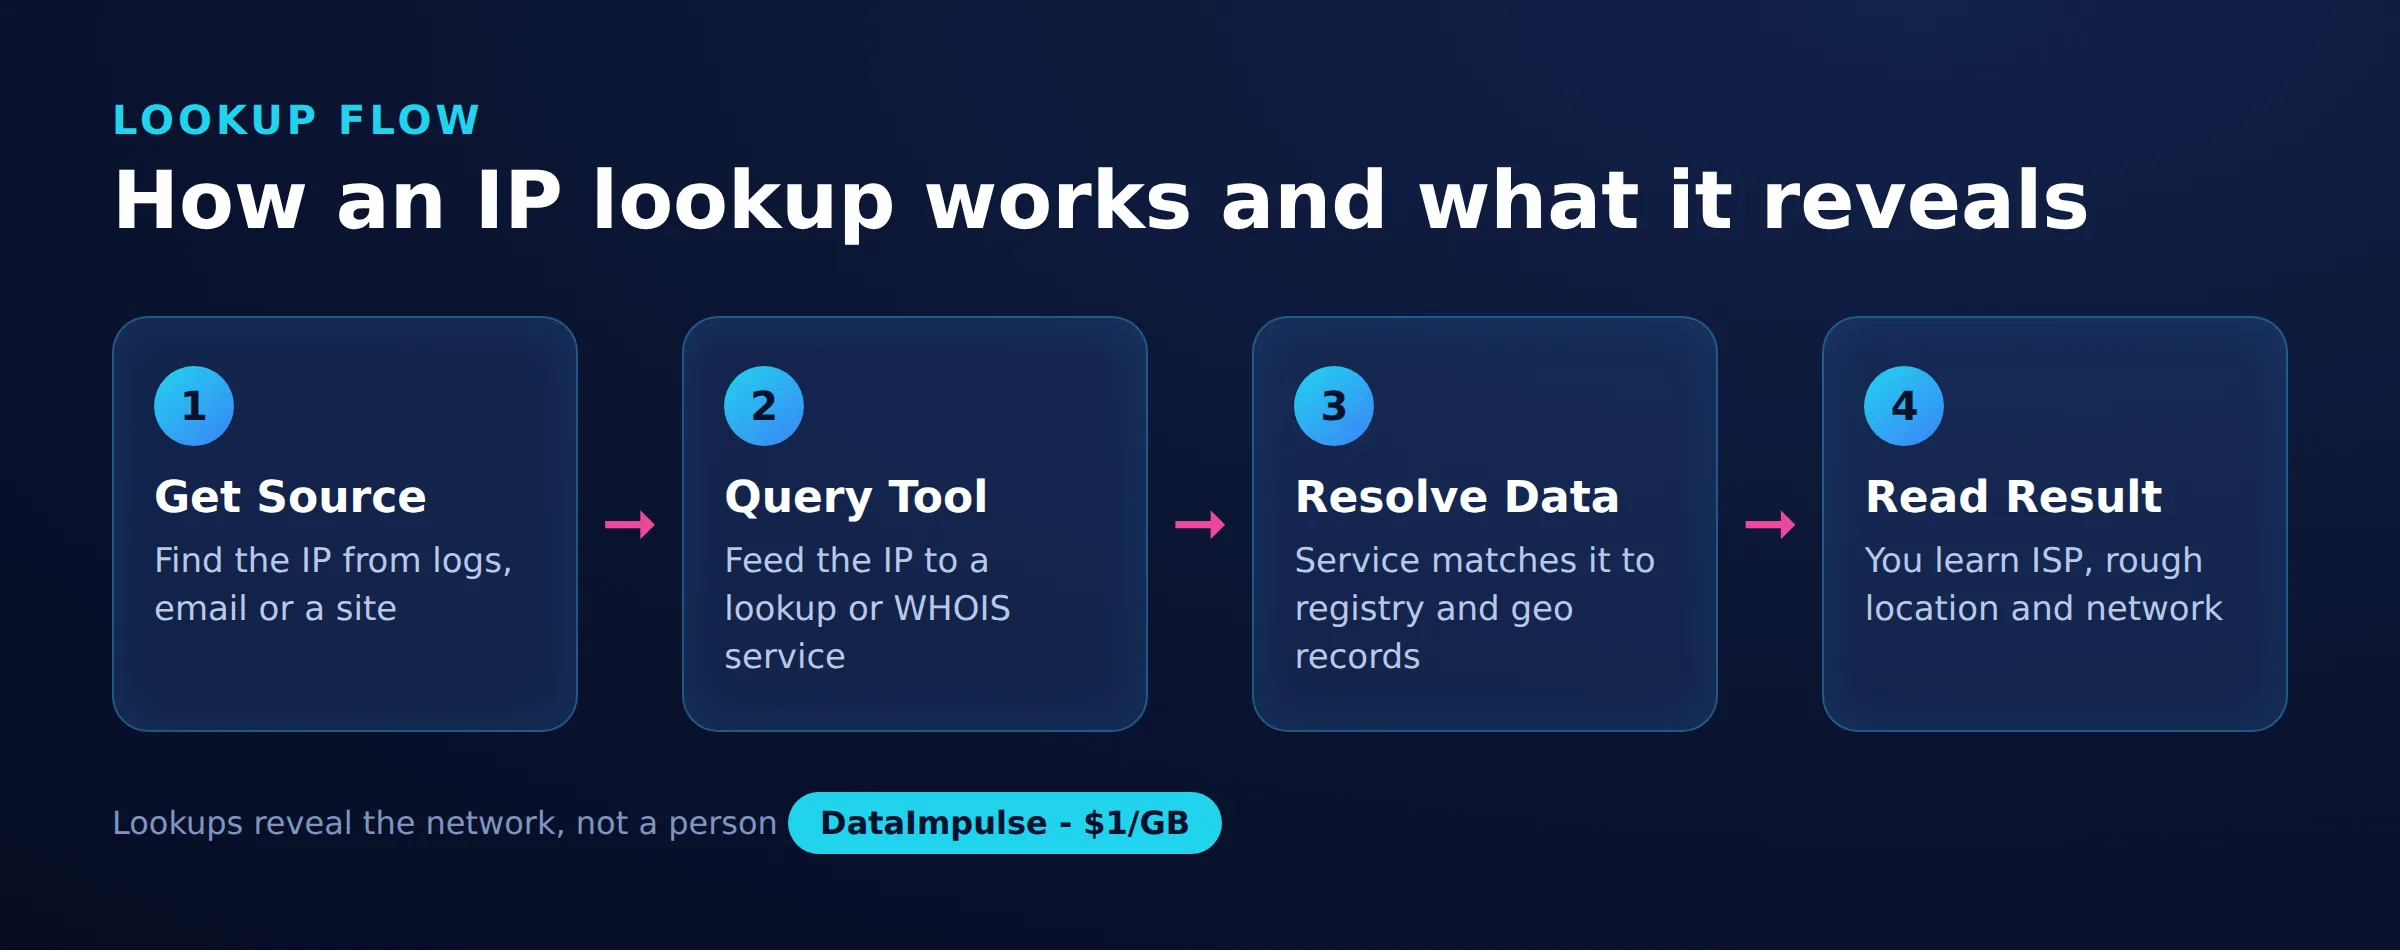
다른 사람의 IP 주소를 확인하는 방법을 알고 싶다면, 먼저 합법적으로 접근할 수 있는 범위는 좁고 데이터도 제한적이라는 점을 알아야 합니다. 액세스 로그를 읽는 서버 관리자, 악용 사례를 추적하는 운영자, 피싱 이메일을 분류하는 지원 담당자는 모두 자신의 시스템에 연결한 IP를 볼 수 있으며, 이를 통해 몇 가지 유용한 사실을 파악할 수 있습니다.
이 글에서는 IP 주소를 찾고 해석하는 합법적인 방법, IP가 실제로 알려 주는 정보, 그리고 이를 활용하기 전에 지켜야 할 기술적·법적 한계를 설명합니다.
DataImpulse는 195개국에서 9,000만 개 이상의 레지덴셜 프록시(residential proxy), 모바일 프록시(mobile proxy), 데이터센터 프록시(datacenter proxy) IP 주소를 제공하는 윤리적인 프록시 제공업체입니다. 만료되지 않는 트래픽을 포함해 GB당 1달러부터 종량제 방식으로 이용할 수 있으며, 웹 스크래핑, 광고 검증, 가격 모니터링, 시장 조사, 다중 계정 관리에 사용됩니다.
핵심 정보
- IP가 알려 주는 정보: IP 주소는 대략적인 도시 수준 위치, ISP 또는 호스팅 제공업체, 프록시 또는 VPN 신호를 보여 주지만, 개인의 이름, 신원, 도로명 주소는 알려 주지 않습니다.
- 적합한 프록시 유형: 탐지를 자연스럽게 통과하는 실제 소비자 IP를 사용하는 로테이팅 레지덴셜 프록시입니다.
- 가격: 구독 없이 만료되지 않는 트래픽을 포함해 GB당 1달러부터 종량제로 이용할 수 있습니다.
- 지원 범위: 195개국에서 윤리적으로 확보한 9,000만 개 이상의 IP를 제공합니다.
- 신뢰성: 성공률 99.51%, G2에서 5점 만점에 4.8점을 받았습니다.
- 프로토콜 및 타기팅: 국가 타기팅을 포함한 HTTP, HTTPS, SOCKS5를 지원합니다.
IP 주소에서 실제로 무엇을 알 수 있나요?
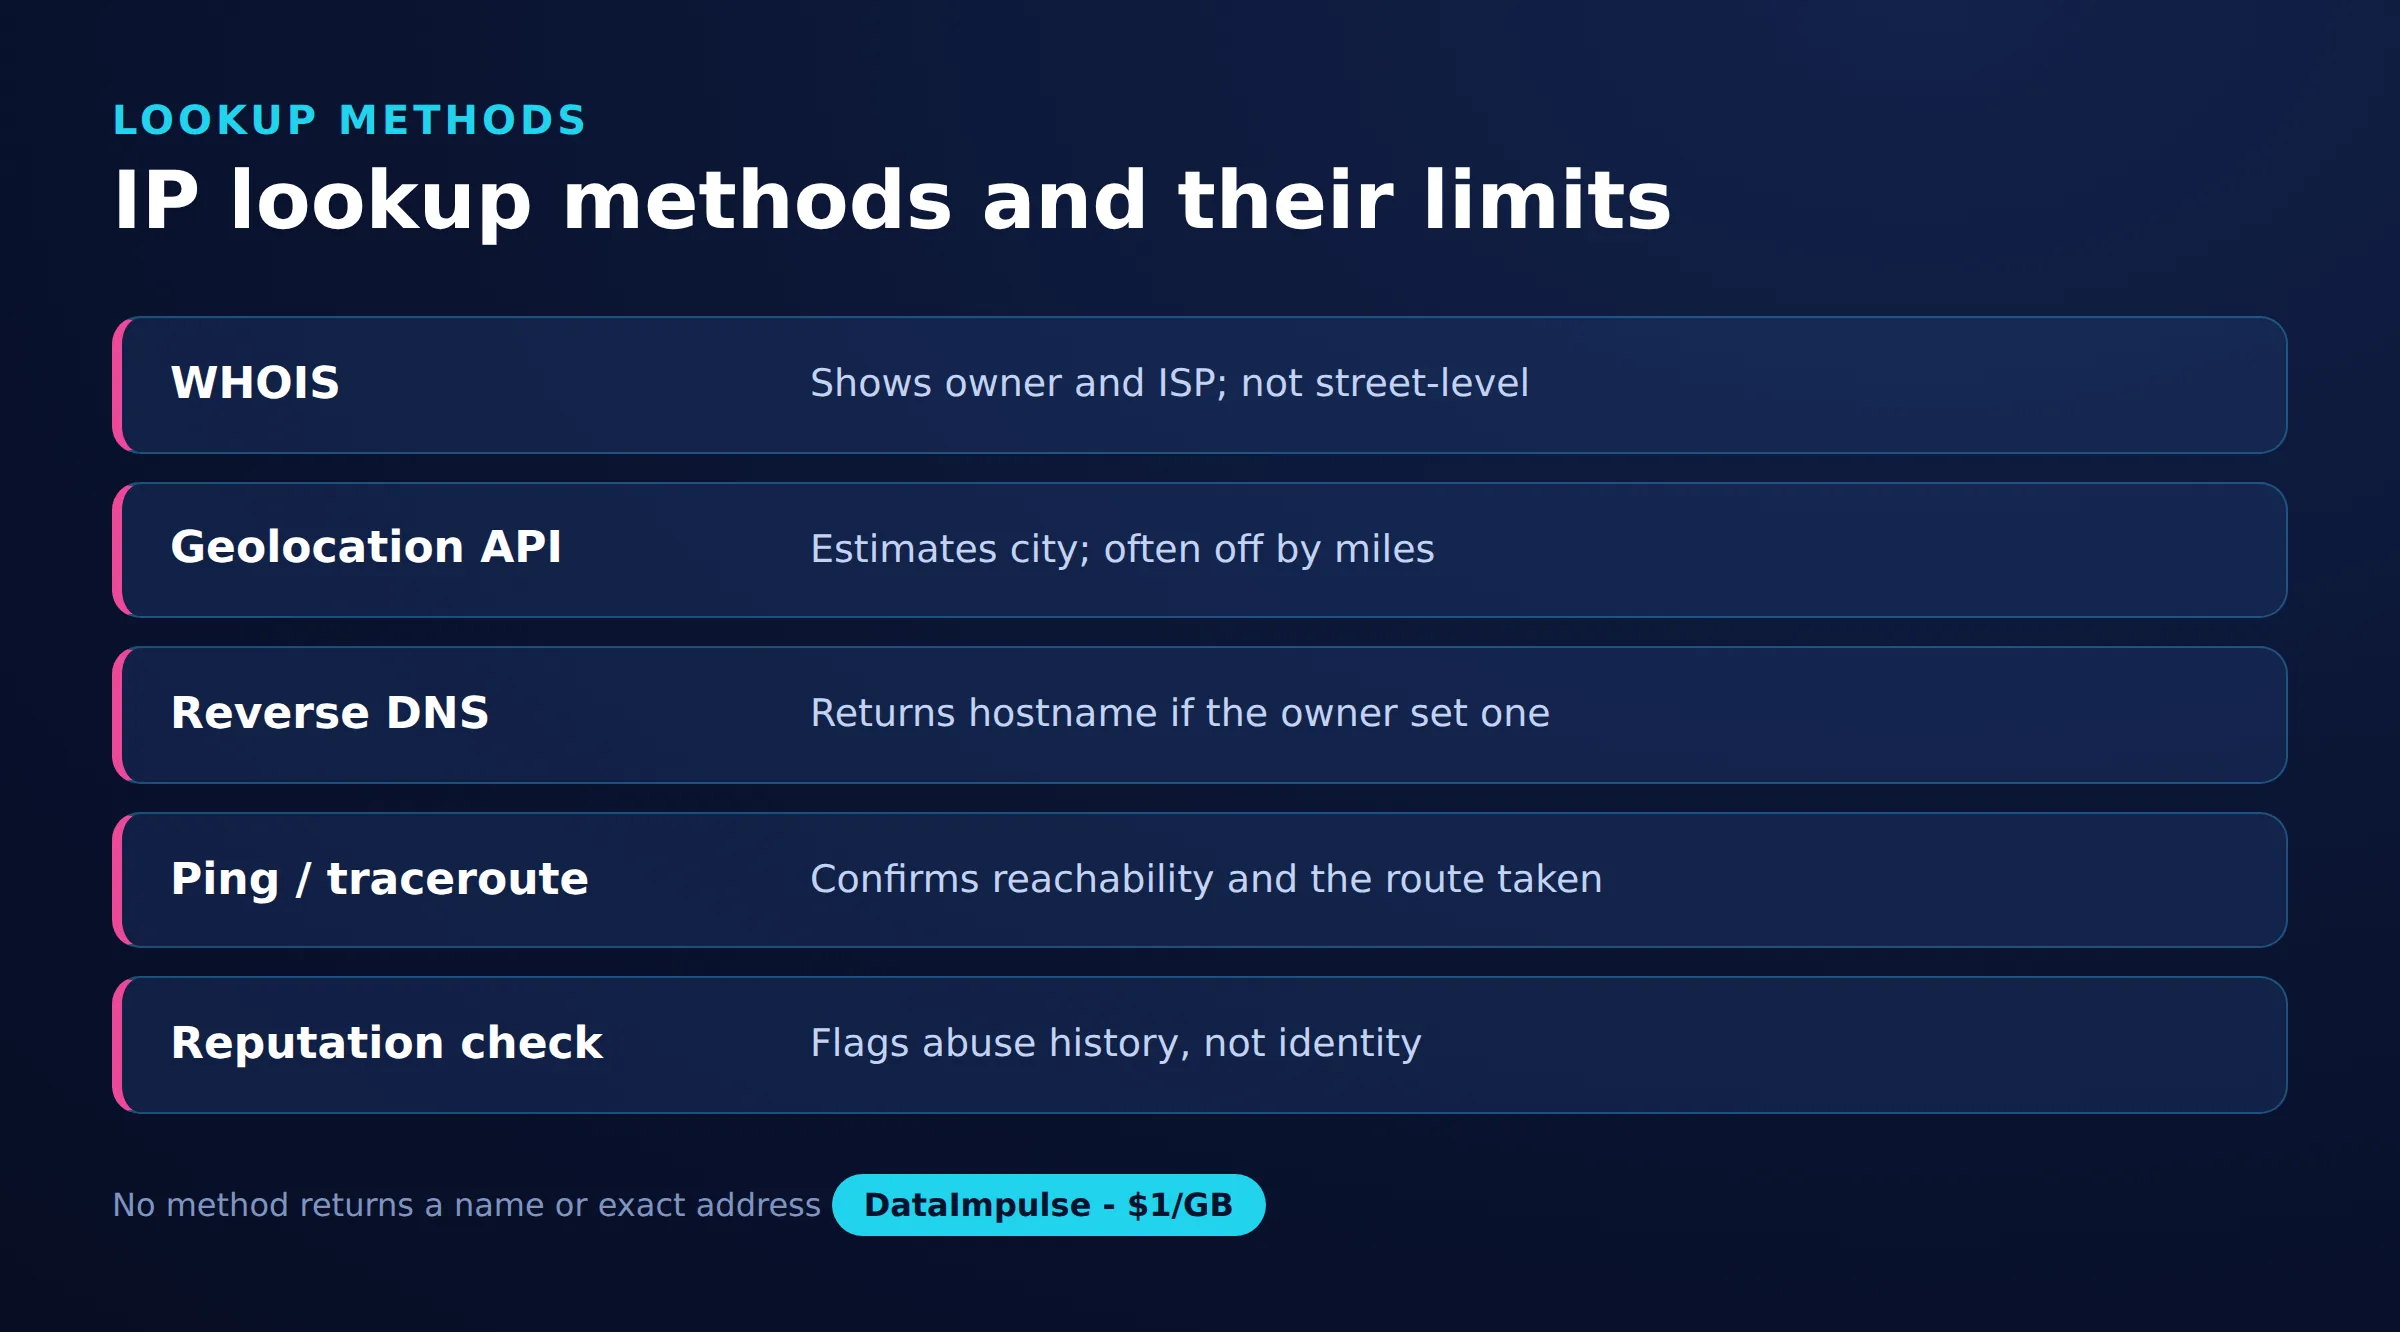
IP 주소를 통해 대략적인 도시 수준 위치, 해당 주소를 보유한 인터넷 서비스 제공업체 또는 호스팅 회사, 그리고 연결이 프록시, VPN 또는 데이터센터 호스트처럼 보이는지를 알 수 있습니다. 개인의 이름, 전화번호, 실제 도로명 주소는 알 수 없습니다.
IP에 연결된 신뢰할 수 있는 셀프서비스 데이터는 몇 가지 필드로 제한됩니다.
- 대략적인 지리적 위치: 보통 지역 또는 대도시 수준까지 정확하지만, 수백 마일 차이가 날 수도 있습니다.
- 주소 블록을 공표하는 ISP 또는 자율 시스템(ASN)입니다.
- 주소가 레지덴셜 네트워크, 모바일 통신사 또는 데이터센터에 속하는지 여부입니다.
- 평판 데이터베이스의 프록시, VPN 또는 Tor 플래그입니다.
특정 개인과 주소를 연결하는 일처럼 그 이상의 정보는 ISP가 비공개로 보유한 기록이 필요하며, 거의 모든 관할권에서 이를 공개하려면 법적 절차가 필요합니다.
언제 다른 사람의 IP 주소를 확인하는 것이 합법적인가요?
IP 주소 확인은 해당 IP가 본인이 소유하거나 운영하는 시스템과 이미 상호 작용했고, 실제 운영상 이유가 있을 때에만 합법적입니다. 대표적인 예로는 오류를 조사하는 서버 관리자, 악용 사례를 처리하는 포럼 운영자, 의심스러운 이메일을 분류하는 보안 분석가가 있습니다.
합리적이고 정당화할 수 있는 상황은 다음과 같습니다.
- 트래픽을 디버깅하거나 장애를 진단하기 위해 자신의 웹 서버 또는 애플리케이션 액세스 로그를 읽는 경우입니다.
- 주소에 속도 제한을 적용하거나 차단할지 결정하기 위해 로그인 실패 시도 또는 스팸을 검토하는 경우입니다.
- 발신지를 파악하기 위해 받은 편지함에 도착한 피싱 이메일의 헤더를 분석하는 경우입니다.
- 책임지고 있는 서버를 대상으로 네트워크 문제 해결을 수행하는 경우입니다.
자신의 시스템에 연결하지 않은 개인을 신원 노출, 추적 또는 위치 파악하려는 행위는 정당하지 않습니다. 이는 스토킹과 신상 털기로 이어지며, 아래 윤리 및 법률 섹션에서 직접 다룹니다.
내 서버 로그에서 IP 주소를 어떻게 찾나요?
방문자의 IP를 찾기에 가장 신뢰할 수 있는 곳은 자체 액세스 로그입니다. 웹 서버는 모든 요청의 원본 주소를 이곳에 기록합니다. 이미 보유한 자사 데이터이므로 접근 권한 문제도 발생하지 않습니다.
Nginx 및 Apache 같은 웹 서버는 기본적으로 각 로그 줄에 클라이언트 IP를 기록합니다. 사이트가 CDN 또는 리버스 프록시 뒤에 있다면 원래 방문자 주소는 일반적으로 직접 연결 필드 대신 X-Forwarded-For 헤더에 전달되므로, 서버가 해당 헤더를 기록하도록 구성해야 합니다. 애플리케이션 플랫폼, 이메일 시스템, 인증 서비스도 유사한 로그를 보관합니다. 신고의 타임스탬프와 일치하는 로그 항목을 연관시키는 것은 특정 작업을 수행한 주소를 식별하는 표준적인 방법입니다.
이메일 헤더에서 IP 주소를 어떻게 읽나요?
이메일 전체 헤더의 Received 체인에서 아래에서 위로 올라가며 원본 서버를 찾아 발신자 IP를 읽습니다. Gmail 및 Outlook 같은 주요 제공업체는 발신자의 개인 IP를 제거하고 자체 발신 서버만 표시하므로, 이 방법은 주로 자체 호스팅 발신자와 피싱 분류에 도움이 된다는 점에 유의해야 합니다.
메시지를 처리하는 모든 메일 서버는 Received 줄을 추가해 원본에서 받은 편지함까지의 체인을 만듭니다. 가장 아래 줄이 가장 이른 홉입니다. 다음은 확인할 부분을 간추린 예시입니다.
Received: from mail.example.com (mail.example.com [203.0.113.45])
        by mx.yourdomain.com with ESMTPS id abc123
        for <[email protected]>; Tue, 21 Jul 2026 10:04:12 +0000
대괄호 안의 주소는 연결한 서버입니다. 신뢰 경계 위의 헤더는 위조될 수 있고 소비자 웹메일은 실제 발신자 주소를 거의 공개하지 않으므로, 이를 증거가 아니라 단서로 취급해야 합니다.
WHOIS, RDAP, 지리적 위치 조회는 무엇을 위한 것인가요?
WHOIS와 이를 대체하는 최신 RDAP는 어떤 조직이 IP 블록을 소유하고 어떤 ASN이 이를 공표하는지 알려 주며, 지리적 위치 도구는 실제 지역을 추정합니다. 함께 사용하면 원시 주소를 그 뒤의 네트워크에 관한 맥락 있는 정보로 바꿀 수 있습니다.
WHOIS 또는 RDAP 쿼리는 등록된 소유자, 할당 범위, 악용 신고 연락처, 등록 국가를 반환합니다. 대부분의 시스템에서 직접 조회를 실행할 수 있습니다.
whois 203.0.113.45
# or the RDAP equivalent
curl https://rdap.org/ip/203.0.113.45
지리적 위치 데이터베이스는 예상 도시와 좌표를 추가하지만, 이 추정치는 사용자가 있는 위치가 아니라 ISP가 블록을 라우팅하는 위치를 반영합니다. 단순 주소가 아니라 도메인의 경우 ping 또는 traceroute가 호스트 이름을 서버 IP로 해석하고 네트워크 경로를 보여 주므로 연결 가능성 문제 해결에 유용합니다.
비즈니스 로그에 프록시 IP 주소가 표시되는 이유는 무엇인가요?
현재 합법적인 인터넷 트래픽의 상당 부분이 개인정보 보호, 부하 분산, 시장 조사, 자동화된 데이터 수집을 위해 프록시를 거치므로 비즈니스 로그에는 프록시 IP 주소가 자주 표시됩니다. 데이터센터 또는 알려진 프록시 범위로 확인되는 주소는 연결에 관한 신호일 뿐, 부정행위의 증거는 아닙니다.
기업은 대규모로 공개 데이터를 수집하고, 여러 지역에서 광고와 가격이 어떻게 표시되는지 검증하며, 다른 위치에서 자체 서비스를 테스트하기 위해 프록시를 사용합니다. 레지덴셜 프록시, 모바일 프록시, 데이터센터 프록시 제공업체는 트래픽을 서로 다른 네트워크 유형으로 라우팅합니다. 따라서 로그에는 한 방문자의 경우 실제 가정용 ISP처럼 보이는 정보가, 다른 방문자의 경우 눈에 띄는 클라우드 호스트가 표시될 수 있습니다. 사이트는 IP 평판 데이터베이스, ASN 소유권, 행동 패턴을 확인하여 프록시를 탐지합니다. 직접 수집 인프라를 운영한다면, 차단되지 않고 스크래핑하는 방법 가이드에서 이러한 탐지 신호가 실제로 어떻게 작동하는지 설명합니다. DataImpulse는 동의하고 보상을 받는 사용자로부터 윤리적인 프록시를 통해 주소를 확보합니다.
IP 조회의 윤리적·법적 한계는 무엇인가요?
핵심 한계는 IP 주소가 사람이 아니라는 점이며, 법 집행 기관만이 법적 절차를 통해 ISP에 주소와 신원을 연결하도록 강제할 수 있습니다. IP 데이터를 사용해 개인을 스토킹, 괴롭힘, 신상 털기 또는 추적하는 행위는 비윤리적이며, 많은 지역에서 불법입니다.
몇 가지 명확한 제약으로 인해 IP 데이터는 보이는 것보다 정보력이 약합니다.
- 통신사급 NAT는 많은 모바일 및 가정 사용자에게 하나의 공용 주소를 공유하게 하므로, IP 하나가 한 번에 수천 명을 가리킬 수 있습니다.
- VPN과 프록시는 의도적으로 사용자의 주소를 중개자의 주소로 바꾸므로, 보이는 주소는 해당 사용자의 주소가 아닙니다.
- GDPR 같은 규정에서는 IP 주소를 개인정보로 취급하므로, 이를 수집하고 저장하면 법적 의무가 발생합니다.
조회는 자신의 시스템과 실제 운영상 필요에 연계하고, 필요한 정보만 보관하며, 직접 누군가의 신원을 드러내려 하기보다 개인 식별 요청은 적절한 법적 경로를 통해 처리해야 합니다.
IP 조회 방법
| 방법 | 제공 정보 | 한계 |
|---|---|---|
| 서버 로그 | 방문자 IP 주소 | 서버 접근 권한 필요 |
| 이메일 헤더 | 발신자 라우팅 IP | 제공업체가 숨기는 경우가 많음 |
| WHOIS 또는 RDAP | 소유자 및 네트워크 데이터 | 정확한 사용자 신원은 알 수 없음 |
| 지리적 위치 조회 도구 | 대략적인 위치 | 도시 수준이며 정확하지 않음 |
| Traceroute | 네트워크 경로 홉 | 일부 라우터에서 차단됨 |
자주 묻는 질문
IP로 다른 사람의 정확한 집 주소를 찾을 수 있나요?
아니요. IP 조회로는 대략적인 도시 또는 지역과 주소를 소유한 ISP를 알 수 있지만, 도로명 주소나 개인의 이름은 알 수 없습니다. 가입자 정보는 ISP만 보유하며, 법적 요청이 있는 법 집행 기관에만 공개합니다.
IP 주소를 조회하는 것은 합법인가요?
실제 운영상 이유로 자신의 시스템에 연결한 IP를 조회하는 것은 일반적으로 합법이며, WHOIS 또는 지리적 위치 데이터는 공개 정보입니다. IP 데이터를 사용해 개인을 추적, 괴롭히거나 식별하는 행위는 불법일 수 있으며, EU에서는 GDPR에 따라 IP를 개인정보로 취급합니다.
Gmail 또는 Outlook 이메일에서 발신자의 IP가 보이지 않는 이유는 무엇인가요?
주요 웹메일 제공업체는 발신자의 개인 IP를 제거하고 Received 헤더에는 자체 발신 메일 서버만 기록합니다. 이는 발신자를 보호하기 위한 조치이므로, 이메일 헤더 분석으로는 보통 개인의 집 주소가 아닌 제공업체 인프라가 드러납니다.
IP 지리적 위치 조회에서 잘못된 도시가 표시되는 이유는 무엇인가요?
지리적 위치 데이터베이스는 사용자가 실제로 있는 곳이 아니라 ISP가 주소 블록을 라우팅하는 위치를 바탕으로 위치를 추정하므로, 결과가 도시 또는 지역 단위로 빗나갈 수 있습니다. 모바일 통신사와 VPN은 추정 정확도를 더욱 낮춥니다.
서버 로그에 프록시 IP 주소가 표시되는 이유는 무엇인가요?
합법적인 트래픽의 상당 부분은 개인정보 보호, 부하 분산, 시장 조사, 공개 데이터 수집을 위해 프록시를 사용합니다. 프록시 또는 데이터센터 주소는 연결에 관한 신호일 뿐, 악의적인 의도의 증거는 아닙니다.
언제 DataImpulse가 적합하지 않은가요?
고정 ISP 프록시, 완전 관리형 스크래핑 API 또는 은행 및 정부 사이트에 대한 접근이 필요하다면 DataImpulse는 적합한 도구가 아닙니다. 공개 데이터 수집과 콘텐츠 접근을 위한 로테이팅 레지덴셜 프록시, 모바일 프록시, 데이터센터 프록시에 집중합니다.
프록시 트래픽이 실제로 어떻게 보이는지 확인하세요
팀에서 합법적인 데이터 수집을 수행하며 레지덴셜, 모바일, 데이터센터 네트워크 전반에서 투명하고 윤리적으로 확보한 IP가 필요하다면 DataImpulse 계정을 만들고 구독 없이 GB당 1달러부터 종량제로 시작할 수 있습니다.