
本文内容
SSH SOCKS 代理会通过本地 SOCKS 监听端口,把选定应用程序的连接经由 SSH 服务器转发出去。启动隧道后,让应用程序指向该监听端口,再分别验证连接路由和主机名解析是否符合预期。
下文涵盖 Linux、macOS 和 Windows 的设置方法,随后介绍浏览器设置、故障排查和持久运行。我们于 2026 年 10 月 17 日在一台机器上做了一次快速测试,用来演示其工作机制;它只是一个小样本快照,不是基准测试,也不是对远程服务器性能的测试。
关键事实
- 代理设置只会影响真正使用它的应用程序。
- 我们测试时的监听端口绑定在 127.0.0.1:1080。
- 我们的快速测试中,SSH 客户端和服务器位于同一台机器上。
- 在该环境下,直连和经隧道的 IP 检查返回了相同的出口地址。
- 我们的 DNS 日志能够区分本地解析的地址和由服务器解析的主机名。
- 耗时样本包含三次直连请求和三次经隧道的请求。
什么是 SSH SOCKS 代理?
SSH SOCKS 代理让应用程序连接到本地监听端口,通过 SSH 承载其连接,并由 SSH 服务器发起到目标的连接。只有发往该监听端口的流量才会走这条路径。
路径为:应用程序 -> 本地 SOCKS 监听端口 -> SSH 服务器 -> 目标。使用 -D 时,应用程序通过 SOCKS 选择目标;使用 -L 时,则由您配置固定的目标和端口。请参阅 OpenSSH 转发手册。
请把这个监听端口看作应用程序的入口,而不是替代的网络接口。修改系统代理偏好设置,并不会自动让每个进程都走这个端口。我们的代理服务器介绍讲解了这种中间角色。
如何在 Linux 或 macOS 上创建 SSH SOCKS 代理?
使用已安装的 SSH 客户端和获得授权的服务器账户,并将动态转发明确绑定到回环地址。在配置应用程序之前,先确认常规 SSH 认证和服务器的主机密钥指纹。
前台运行的命令是 ssh -N -D 127.0.0.1:1080 -o ExitOnForwardFailure=yes your-server.example.com。除非您的 SSH 配置指定了其他账户,否则它会使用您当前的账户名。请把示例主机名替换为您获得授权的服务器。
-N 表示不执行远程命令;-D 用于创建动态监听端口。测试期间请保持终端打开。这些选项在 SSH 命令参考中有说明。
若要使用等效的已保存配置,请在 ~/.ssh/config 中添加 Host socks-tunnel 条目。把以下指令分别放在其下方的缩进行中:HostName your-server.example.com、DynamicForward 127.0.0.1:1080、ExitOnForwardFailure yes、ServerAliveInterval 30、ServerAliveCountMax 3 和 SessionType none。如果远程账户名不同,请添加 User 指令。使用 ssh socks-tunnel 启动。请参阅 SSH 配置参考。
请保持主机密钥验证处于开启状态。如果密钥出现意外变化,请先与服务器管理员确认,再重新连接。登录成功只说明可以访问,管理员还必须授权转发功能。
如何配置 Windows OpenSSH 或 PuTTY?
Windows 用户可以在 PowerShell 中使用 OpenSSH,也可以在 PuTTY 中配置动态转发。两种方式都需要获得授权的 SSH 服务器访问权限。
如果缺少客户端,Microsoft 的安装步骤是在管理员权限的 PowerShell 会话中运行 Add-WindowsCapability -Online -Name OpenSSH.Client~~~~0.0.1.0。请按照 Microsoft OpenSSH 安装指南操作,然后使用上文的前台隧道命令。
在 PuTTY 中,先在 Session 下输入服务器。依次打开 Connection、SSH、Tunnels;在 Source port 中输入 127.0.0.1:1080,选择 Dynamic,然后点击 Add。请保持禁用允许其他主机连接本地转发端口的选项。保存会话后打开它,验证主机密钥并完成认证。这些控件在 PuTTY 隧道手册中有说明。
请在连接成功后再配置浏览器。使用其监听端口期间,请保持 PuTTY 会话处于打开状态,并注意区分本地 SOCKS 端口和服务器的 SSH 端口。
Firefox、Chrome 和 curl 如何使用隧道与 DNS?
将应用程序设置为 SOCKS5,地址为 127.0.0.1:1080,并在支持的情况下选择由代理端解析主机名。仅凭网页请求能正常工作,并不能说明 DNS 解析发生在哪里。
在 Firefox 中,依次打开设置、常规、网络设置、设置,然后选择手动代理配置。在 SOCKS 主机中填写该地址,端口设为 1080,选择 SOCKS v5,并勾选使用 SOCKS v5 时通过代理解析 DNS 的复选框。测试前请检查例外列表。请参阅 Firefox 连接设置和 Mozilla 当前的连接控制项。
Chromium 文档中给出了参数 --proxy-server="socks5://127.0.0.1:1080" 和 --host-resolver-rules="MAP * ~NOTFOUND , EXCLUDE 127.0.0.1"。请使用这些参数启动一个单独的测试实例。它的 URL 代理设置并不能覆盖所有可能发起网络活动的组件(截至 2026 年 10 月),因此请对您关心的流量加以验证。请参阅 Chromium SOCKS 配置指南。
对于 curl,--socks5-hostname 127.0.0.1:1080 会把目标主机名通过 SOCKS 发送出去,而单独使用 --socks5 则在本地解析。根据 curl SOCKS 选项,对应的 URL 协议头分别是 socks5h:// 和 socks5://。
请勿把这个监听端口填成 HTTP 代理。我们的 HTTP 与 SOCKS5 对比解释了两种协议的区别。
如何验证连接?
使用隧道验证三步检查法:检查监听端口,比较出口地址,再检查 DNS 路径。每一步回答的是不同的问题。
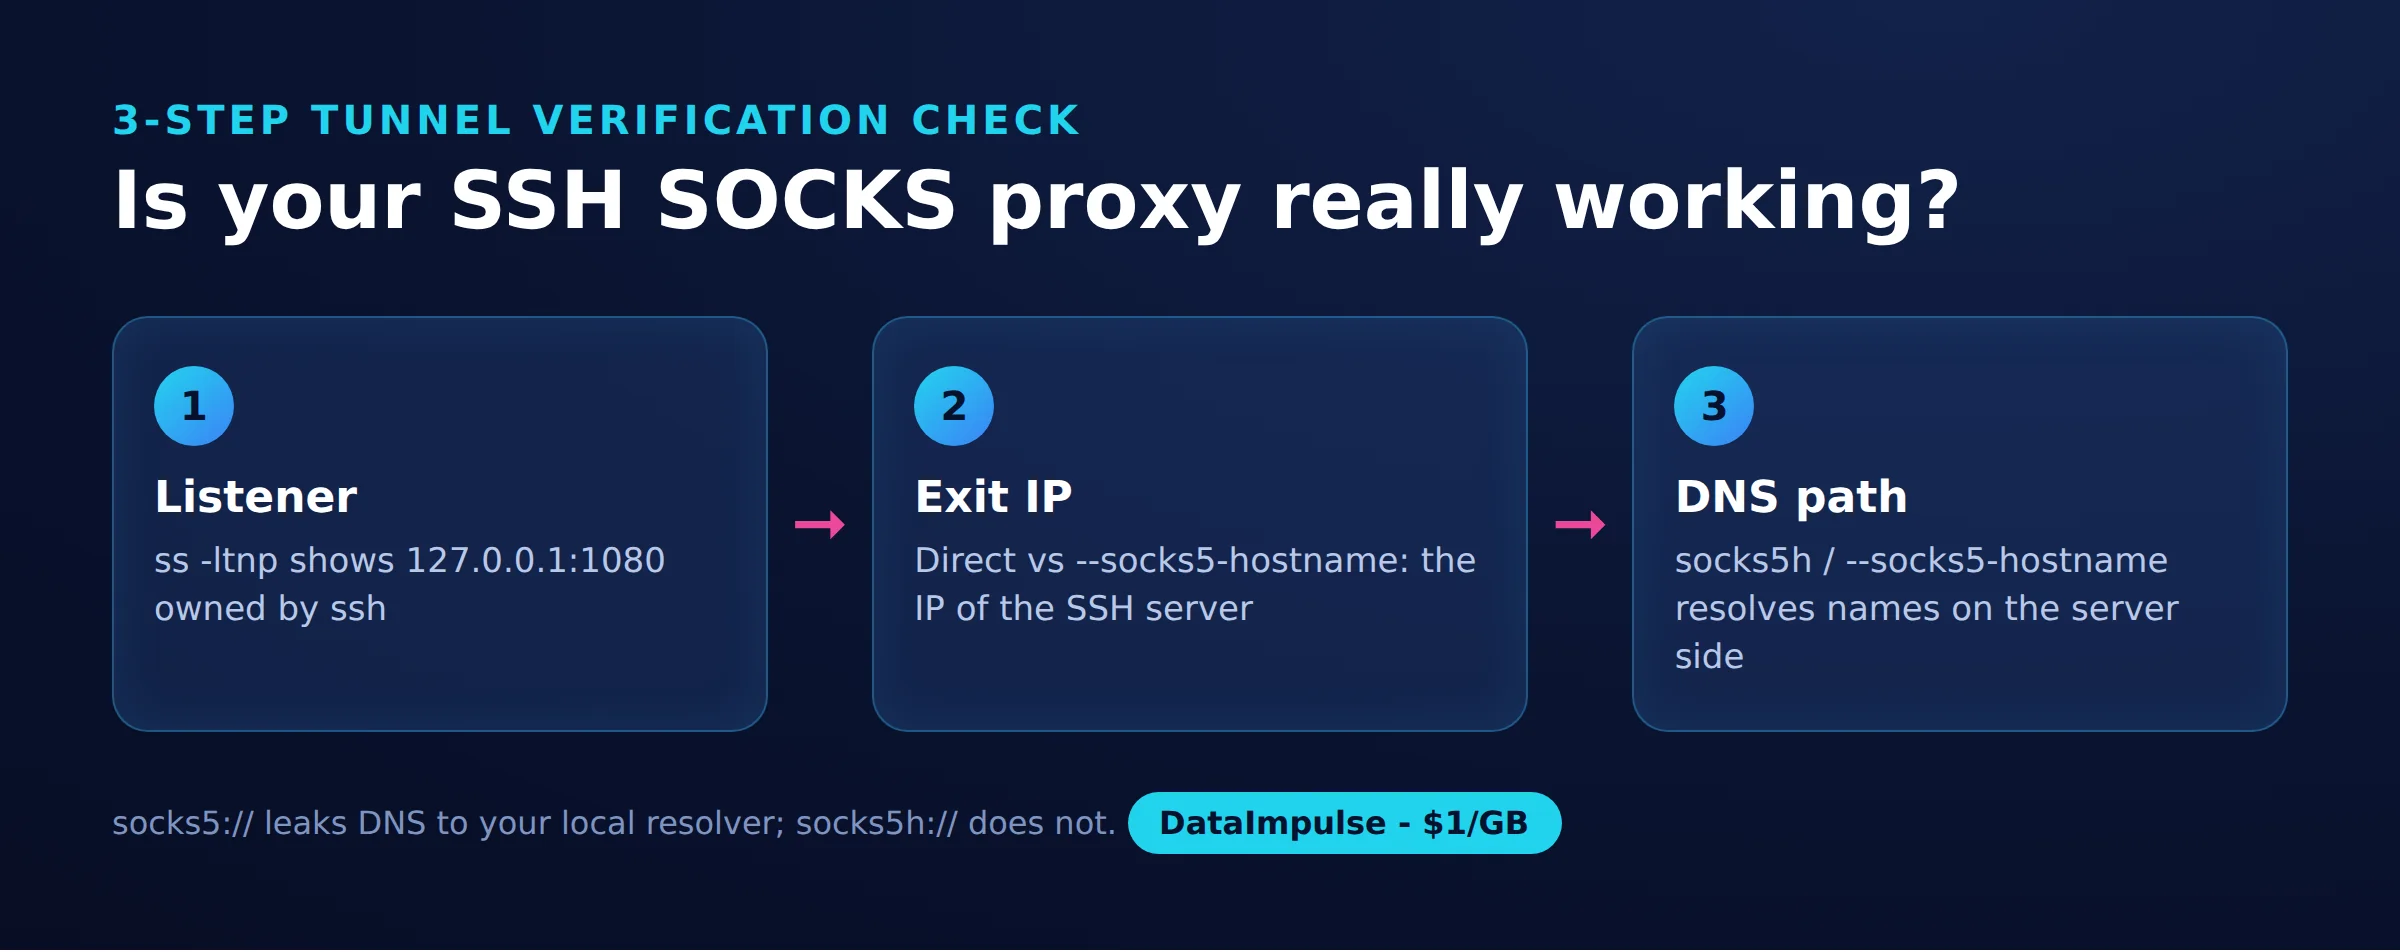
第 1 步:监听端口。在 Linux 上,运行 ss -ltnp 检查。我们的测试显示,SSH 进程占用的监听地址是 127.0.0.1:1080,而不是通配地址。其他机器无法直接使用这个回环监听端口。
第 2 步:出口 IP。将一次直连 HTTPS 请求与一次使用 SOCKS 监听端口的请求进行比较。我们于 2026 年 10 月 17 日进行的快速测试使用了 Ubuntu 24.04、OpenSSH_9.6p1、curl,以及带有 Requests SOCKS 支持的 Python 3.12。curl 的版本和地理区域未作记录。
我们使用临时密钥,在 127.0.0.1:2222 启动了一个临时的用户级 SSH 服务器,然后让真实的 SSH 客户端连接它。没有第二台远程服务器。请求发往 api.ipify.org 和 example.com,整体 HTTP 请求少于 20 个。
下面的六次耗时请求在三轮迭代中交替发送直连和经隧道的请求,每轮之间暂停两秒。耗时循环会丢弃响应正文。另外单独进行的 IP 检查显示,两条路由返回了相同的地址,此处用文档占位地址 203.0.113.10 表示;它不是公开发布的真实地址。
| 路由 | HTTP 状态 | 返回的源 IP | 请求 ID | 下载字节数 | 总耗时(毫秒) | 错误 |
|---|---|---|---|---|---|---|
| 直连 1 | 未保留 | 已丢弃正文 | 未捕获 | 未捕获 | 128 | 未保留 |
| 隧道 1 | 未保留 | 已丢弃正文 | 未捕获 | 未捕获 | 149 | 未保留 |
| 直连 2 | 未保留 | 已丢弃正文 | 未捕获 | 未捕获 | 300 | 未保留 |
| 隧道 2 | 未保留 | 已丢弃正文 | 未捕获 | 未捕获 | 336 | 未保留 |
| 直连 3 | 未保留 | 已丢弃正文 | 未捕获 | 未捕获 | 125 | 未保留 |
| 隧道 3 | 未保留 | 已丢弃正文 | 未捕获 | 未捕获 | 138 | 未保留 |
这几组请求的差值分别为 21、36 和 13 毫秒。它们只是一个快照,不是基准测试:独立的 HTTPS 请求包含不固定的连接和端点处理开销,因此这些差值无法单独反映 SSH 的额外开销。此前一次 Python 直连请求耗时 5.1 秒,这进一步限制了我们能得出的性能结论。
第 3 步:DNS 路径。在本地解析时,curl 记录的是 IPv6 目标地址,SSH 服务器记录的是地址目标。在远程解析时,curl 记录的是 example.com:443,服务器记录的是主机名目标。这说明了这些请求中主机名的交接方式;仅凭出口 IP 没有变化,并不能说明 DNS 的任何情况。
我们没有捕获 DNS 数据包,也没有测试由我们自己控制的唯一主机名。因此,这一观察结果不能证明整个浏览器的 DNS 行为,也无法确定所有上游解析器。若要获得更可靠的验证,请测试一个您自己控制的全新主机名,并将解析器的观察结果与应用程序日志相互对照。
测量来源:我们的 ssh_socks_demo.sh 演练脚本和 check_socks.py 检查脚本。该 Python 检查通过隧道返回了 HTTP 200 和预期的地址。下面是经过测试、未作改动的脚本;请按照 Requests 文档所述安装其 SOCKS 依赖。
"""Check an SSH SOCKS tunnel from Python.

pip install "requests[socks]"   # adds PySocks
socks5h://  -> the hostname is sent to the proxy and resolved at the SSH server
socks5://   -> Python resolves the hostname locally, only the IP goes through
"""
import sys, time
import requests

proxy = sys.argv[1] if len(sys.argv) > 1 else "socks5h://127.0.0.1:1080"
PROXIES = {"http": proxy, "https": proxy}

for label, proxies in [("direct", None), ("tunnel", PROXIES)]:
    start = time.perf_counter()
    try:
        r = requests.get("https://api.ipify.org?format=json", proxies=proxies, timeout=15)
        ms = (time.perf_counter() - start) * 1000
        print(f"{label:7} HTTP {r.status_code}  ip={r.json()['ip']}  {ms:.0f} ms")
    except requests.RequestException as exc:
        print(f"{label:7} failed: {type(exc).__name__}: {exc}")
若要复现,请在运行这个未改动的脚本之前,先移除无关的代理环境变量设置:它的直连分支保留了 Requests 对环境变量的处理。我们的清理步骤按 PID 终止了 SSH 和临时服务器,删除了临时文件,并确认 1080 端口已关闭。
如何让它持续运行并安全停止?
使用保活机制检测失效的连接,再用守护程序负责重启。仅仅把命令放到后台运行,并不能在隧道失败后将其重启。
已保存配置中的 ServerAliveInterval 30 和 ServerAliveCountMax 3 会发送加密的检测包,并允许大约 90 秒内没有响应,之后才断开连接。TCPKeepAlive 使用的是 TCP 自身的机制;ClientAliveInterval 则是服务器端的设置。请参阅客户端保活设置和服务器端保活设置。
偶尔使用时,可以用 ssh -f socks-tunnel 将已保存的隧道放到后台。若需要处理重启,可使用 autossh 并加上 -M 0,这会禁用它的监控端口,转而依赖 SSH 退出来触发重启。启用监控时,-M 20000 会使用 20000 和 20001 两个端口,请同时预留这两个端口。请参阅autossh 上游说明。
- Linux:可以通过 systemd 服务,在
ExecStart中运行前台 SSH 命令,并配置Restart=on-failure和重启延迟。请使用已安装可执行文件的绝对路径。请参阅上游服务参考。 - macOS:可以用用户级 LaunchAgent,通过
ProgramArguments指定可执行文件和参数,并用KeepAlive进行守护。请参阅 Apple 的 launchd 任务指南。 - Windows:可以用任务计划程序的登录任务,在您的账户下启动前台命令。Microsoft 的计划任务参考说明了登录触发器。
这些是部署模式,并非我们测试中实际运行过的配置。在启用开机启动之前,请先验证无人值守时的认证方式和主机密钥信任情况。前台隧道可按 Ctrl+C 停止;受管理的隧道则应先停止其守护程序,再确认监听端口已消失。完成后,请恢复应用程序的代理偏好设置。
为什么隧道无法正常工作?
请分别诊断监听端口、认证、转发策略和目标。SSH 登录成功,并不能说明每个目标都可以访问。
- 地址已被占用:找出占用 1080 端口的进程。选择另一个未被使用的回环端口,并相应更新应用程序中的设置。
- 认证失败:检查账户、密钥和服务器的访问策略。SSH 的详细日志有助于确定失败发生在哪个阶段;请参阅 SSH 诊断选项。
- 转发被拒绝:请管理员检查
AllowTcpForwarding、DisableForwarding和PermitOpen。即使认证已通过,这些设置也可能限制转发。请参阅服务器转发策略。 - 监听端口正常,但目标连接失败:检查服务器端的 DNS、出站连接和目标服务。根据 SSH 故障处理文档,
ExitOnForwardFailure无法保证后续的目标连接一定成功(截至 2026 年 10 月)。
请不要盲目修改防火墙规则。先判断故障出在本地监听端口、SSH 连接,还是目标连接。我们关于被封锁的代理端口的指南解释了这种区分。
通过现有 SOCKS 代理使用 SSH 有何不同?
通过现有代理使用 SSH,改变的是 SSH 连接到服务器的方式。而动态转发则是在 SSH 连接建立之后,为其他应用程序创建一个代理。
ProxyCommand 把建立连接的工作委托给另一个程序;ProxyJump 则通过 SSH 跳板机进行连接。SSH 跳板机与 SOCKS 端点不能互换使用。在选择辅助工具之前,请查阅 OpenSSH 代理指令。
对于 VS Code 远程开发,请先单独配置并验证 SSH 连接,再按照官方 Remote SSH 工作流程操作。编辑器访问和浏览器代理路由是两项相互独立的需求。
什么时候应选择 SSH、VPN 或商业代理?
若让选定的应用程序使用您自己服务器的出口,可选择 SSH;若需要网络层路由,可选择 VPN;若需要外部的出口位置,可选择商业代理。请让路由边界与任务相匹配。
| 方案 | 适合使用的情形 | 应避免使用的情形 |
|---|---|---|
| SSH 动态转发 | 选定的应用程序需要使用您服务器的出口时,适合使用 SSH。 | 需要 UDP 或自动的全设备路由时,应避免使用 SSH。 |
| VPN | 需要网络层路由时,适合使用 VPN。 | 只有一个应用程序需要代理时,应避免使用 VPN。 |
| 商业代理 | 需要外部出口位置时,适合使用商业代理。 | 期望获得 SSH 托管或 VPN 保护时,应避免使用商业代理。 |
SOCKS5 在 RFC 1928 中定义了 UDP 关联,但协议具备这项能力,并不代表各实现都支持它。此处的 SSH 动态转发仅限于 TCP(截至 2026 年 10 月);PuTTY 转发手册明确说明了这一限制。
SSH 加密在 SSH 服务器处结束。请保持目标站点的 HTTPS 处于启用状态:从服务器到目标的连接仍然需要自己的保护。更换出口 IP 或使用远程 DNS,都不能保证匿名。请参阅我们的代理与 VPN 对比和 DNS 与流量路由指南。
WireGuard 属于 VPN,而 OpenVPN 的文档介绍了全局路由和分流路由。Tailscale 的文档介绍了直连和中继连接。吞吐量、CPU 开销、延迟和防火墙可靠性取决于实际路径和配置;我们的本地快照无法对这些方案进行排名。
常见问题
ssh -D 有什么作用?
它会为支持 SOCKS 的应用程序创建一个本地动态转发监听端口。由应用程序选择目标,连接则通过 SSH 服务器发出。
如何创建 SSH SOCKS5 隧道?
使用绑定到回环地址的动态转发和获得授权的服务器目标来启动 SSH。然后在应用程序中为该本地地址配置 SOCKS5,并在依赖这条路由之前先加以验证。
如何让 DNS 也走隧道?
选择会把主机名发送给 SOCKS 代理的客户端设置,例如 curl 的 socks5-hostname 选项。请把主机名的交接情况与出口 IP 的结果分开检查。
SSH SOCKS 代理等同于 VPN 吗?
不等同。应用程序必须使用该 SOCKS 监听端口,而 VPN 可以按照自身的路由配置在网络层转发流量。
如何让隧道保持运行并停止它?
如果需要持久运行,可将连接检测与重启守护程序结合使用。终止受管理的隧道之前,请先停止守护程序,然后确认其本地监听端口已关闭。
为什么测试显示的出口 IP 相同?
我们的 SSH 客户端和临时 SSH 服务器运行在同一台机器上。因此它们的出站请求共用同一个出口,所以 DNS 日志比 IP 对比提供了更多有用的信息。
需要 SSH 服务器之外的出口位置吗?
如果应用程序级代理符合您的需求,但维护 SSH 基础设施不符合,可以考虑 DataImpulse 的住宅代理、移动代理或数据中心代理。DataImpulse 不是 VPN,不是爬取 API,也不是托管式解封服务,且不提供 SSH 托管。选择之前,请在我们的 SOCKS5 代理指南中比较应用程序兼容性和出口要求。
最后更新:2026 年 10 月 17 日。