
Dalam artikel ini
SSH SOCKS proxy mengarahkan koneksi aplikasi tertentu melalui server SSH menggunakan listener SOCKS lokal. Jalankan tunnel, arahkan aplikasi Anda ke listener tersebut, lalu verifikasi jalur koneksi sekaligus resolusi nama host.
Pengaturan di bawah ini mencakup Linux, macOS, dan Windows, dilanjutkan dengan pengaturan browser, pemecahan masalah, dan persistensi. Uji coba singkat kami pada 17 Oktober 2026 memperlihatkan cara kerjanya pada satu mesin; hasilnya hanyalah cuplikan kecil, bukan benchmark atau uji kinerja server jarak jauh.
Fakta Utama
- Pengaturan proxy hanya memengaruhi aplikasi yang benar-benar menggunakannya.
- Listener pada pengujian kami terikat ke 127.0.0.1:1080.
- Uji coba singkat kami memakai klien SSH dan server pada mesin yang sama.
- Pemeriksaan IP langsung dan lewat tunnel menghasilkan alamat keluar yang sama dalam pengaturan itu.
- Log DNS kami membedakan alamat yang diresolusi secara lokal dari nama host yang diresolusi oleh server.
- Sampel waktu berisi tiga request langsung dan tiga request melalui tunnel.
Apa itu SSH SOCKS proxy?
SSH SOCKS proxy menghubungkan aplikasi ke listener lokal, membawa koneksinya melalui SSH, dan membuka koneksi tujuan dari server SSH. Hanya lalu lintas yang dikirim ke listener tersebut yang mengikuti jalur ini.
Jalurnya adalah aplikasi -> listener SOCKS lokal -> server SSH -> tujuan. Dengan -D, aplikasi memilih tujuan melalui SOCKS; dengan -L, Anda menentukan tujuan dan port tertentu. Lihat manual forwarding OpenSSH.
Anggap listener sebagai pintu masuk aplikasi, bukan pengganti antarmuka jaringan. Mengubah preferensi proxy sistem tidak otomatis mengarahkan setiap proses melaluinya. Penjelasan kami tentang proxy server memperkenalkan peran perantara tersebut.
Bagaimana cara membuat SSH SOCKS proxy di Linux atau macOS?
Gunakan klien SSH yang sudah terpasang dan akun server yang berwenang, lalu ikat dynamic forwarding secara eksplisit ke loopback. Pastikan autentikasi SSH biasa dan fingerprint host-key server sudah benar sebelum mengatur aplikasi.
Perintah foreground-nya adalah ssh -N -D 127.0.0.1:1080 -o ExitOnForwardFailure=yes your-server.example.com. Perintah ini memakai nama akun Anda saat ini, kecuali konfigurasi SSH Anda menentukan akun lain. Ganti nama host contoh dengan server Anda yang berwenang.
-N menekan perintah jarak jauh; -D membuat listener dinamis. Biarkan terminal tetap terbuka selama pengujian. Opsi-opsi ini didokumentasikan dalam referensi perintah SSH.
Untuk konfigurasi tersimpan yang setara, tambahkan entri Host socks-tunnel ke ~/.ssh/config. Tulis direktif berikut pada baris terpisah yang menjorok di bawahnya: HostName your-server.example.com, DynamicForward 127.0.0.1:1080, ExitOnForwardFailure yes, ServerAliveInterval 30, ServerAliveCountMax 3, dan SessionType none. Tambahkan direktif User jika akun jarak jauh Anda berbeda. Jalankan dengan ssh socks-tunnel. Lihat referensi konfigurasi SSH.
Biarkan verifikasi host-key tetap aktif. Selesaikan perubahan kunci yang tidak terduga bersama administrator server sebelum menyambung kembali. Login yang berhasil menetapkan akses, tetapi administrator juga harus mengizinkan forwarding.
Bagaimana cara mengonfigurasi OpenSSH Windows atau PuTTY?
Pengguna Windows dapat memakai OpenSSH dari PowerShell atau mengonfigurasi dynamic forward di PuTTY. Kedua cara tetap memerlukan akses berwenang ke server SSH.
Jika klien belum ada, prosedur instalasi Microsoft memakai sesi PowerShell dengan hak administrator dan Add-WindowsCapability -Online -Name OpenSSH.Client~~~~0.0.1.0. Ikuti panduan instalasi OpenSSH dari Microsoft, lalu gunakan perintah tunnel foreground di atas.
Di PuTTY, masukkan server pada Session. Buka Connection, SSH, Tunnels; masukkan 127.0.0.1:1080 sebagai Source port, pilih Dynamic, lalu klik Add. Biarkan opsi yang mengizinkan port lokal menerima koneksi dari host lain tetap nonaktif. Simpan sesi, buka, verifikasi host key, dan lakukan autentikasi. Kontrol ini didokumentasikan dalam manual Tunnels PuTTY.
Atur browser hanya setelah koneksi berhasil. Biarkan sesi PuTTY tetap terbuka selama listener-nya dipakai, dan bedakan port SOCKS lokal dari port SSH server.
Bagaimana Firefox, Chrome, dan curl menggunakan tunnel dan DNS?
Atur aplikasi ke SOCKS5 pada 127.0.0.1:1080, dan pilih resolusi nama host di sisi proxy jika tersedia. Request web yang berhasil saja tidak menunjukkan di mana resolusi DNS terjadi.
Di Firefox, buka Settings, General, Network Settings, Settings, lalu pilih konfigurasi proxy manual. Masukkan alamat pada SOCKS Host, atur port 1080, pilih SOCKS v5, dan centang opsi proxy DNS saat memakai SOCKS v5. Periksa pengecualian sebelum menguji. Lihat pengaturan koneksi Firefox dan kontrol koneksi terbaru Mozilla.
Chromium mendokumentasikan flag --proxy-server="socks5://127.0.0.1:1080" dan --host-resolver-rules="MAP * ~NOTFOUND , EXCLUDE 127.0.0.1". Jalankan instance uji terpisah dengan argumen ini. Pengaturan proxy URL-nya tidak mencakup setiap komponen yang dapat memulai aktivitas jaringan (per Oktober 2026), jadi verifikasi lalu lintas yang penting bagi Anda. Lihat panduan konfigurasi SOCKS Chromium.
Untuk curl, --socks5-hostname 127.0.0.1:1080 mengirim nama host tujuan melalui SOCKS. --socks5 biasa meresolusi secara lokal. Skema URL yang sesuai adalah socks5h:// dan socks5://, menurut opsi SOCKS curl.
Jangan masukkan listener ini sebagai HTTP proxy. Perbandingan HTTP dan SOCKS5 dari kami menjelaskan perbedaan protokolnya.
Bagaimana cara memverifikasi koneksi?
Gunakan pemeriksaan verifikasi tunnel 3 langkah: periksa listener, bandingkan alamat keluar, lalu periksa jalur DNS. Setiap langkah menjawab pertanyaan yang berbeda.
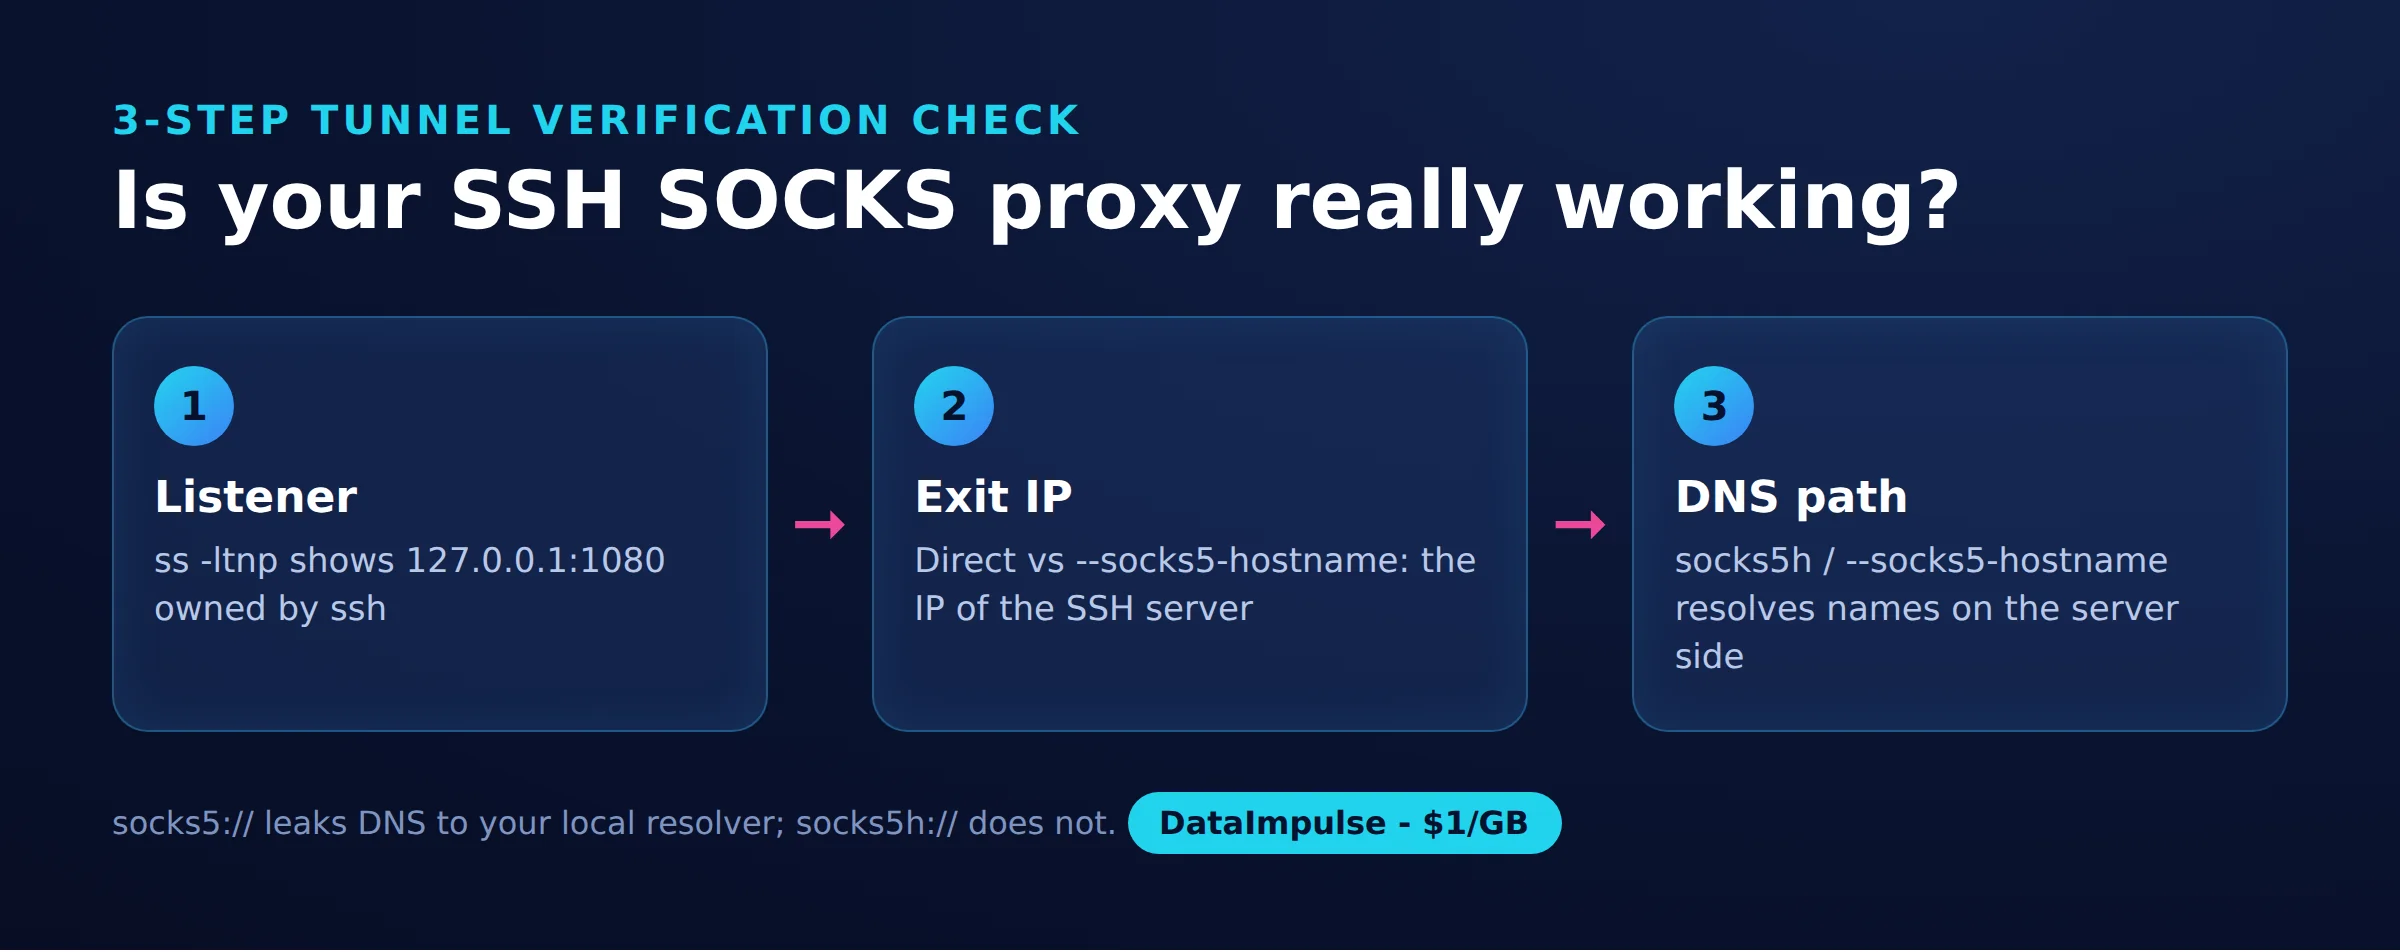
Langkah 1: Listener. Di Linux, periksa ss -ltnp. Pengujian kami menunjukkan listener milik SSH di 127.0.0.1:1080, bukan alamat wildcard. Mesin lain tidak dapat memakai listener loopback tersebut secara langsung.
Langkah 2: IP keluar. Bandingkan request HTTPS langsung dengan request yang memakai listener SOCKS. Uji coba singkat kami pada 17 Oktober 2026 memakai Ubuntu 24.04, OpenSSH_9.6p1, curl, dan Python 3.12 dengan dukungan SOCKS Requests. Versi curl dan wilayah geografis tidak dicatat.
Kami menjalankan server SSH tingkat pengguna sementara di 127.0.0.1:2222 dengan kunci sementara, lalu menyambungkan klien SSH yang sebenarnya ke server itu. Tidak ada server jarak jauh kedua. Request dikirim ke api.ipify.org dan example.com, dengan total kurang dari 20 request HTTP.
Enam request pengukuran waktu di bawah ini bergantian antara request langsung dan melalui tunnel selama tiga iterasi, dengan jeda dua detik di antara iterasi. Loop pengukuran waktu membuang isi respons. Pemeriksaan IP terpisah mengembalikan alamat yang sama untuk kedua jalur, diwakili di sini oleh placeholder dokumentasi 203.0.113.10; alamat itu bukan alamat aktif yang dipublikasikan.
| Jalur | Status HTTP | IP sumber yang dikembalikan | ID request | Byte yang diunduh | Total ms | Galat |
|---|---|---|---|---|---|---|
| Langsung 1 | Tidak disimpan | Isi dibuang | Tidak dicatat | Tidak dicatat | 128 | Tidak disimpan |
| Tunnel 1 | Tidak disimpan | Isi dibuang | Tidak dicatat | Tidak dicatat | 149 | Tidak disimpan |
| Langsung 2 | Tidak disimpan | Isi dibuang | Tidak dicatat | Tidak dicatat | 300 | Tidak disimpan |
| Tunnel 2 | Tidak disimpan | Isi dibuang | Tidak dicatat | Tidak dicatat | 336 | Tidak disimpan |
| Langsung 3 | Tidak disimpan | Isi dibuang | Tidak dicatat | Tidak dicatat | 125 | Tidak disimpan |
| Tunnel 3 | Tidak disimpan | Isi dibuang | Tidak dicatat | Tidak dicatat | 138 | Tidak disimpan |
Selisih pasangan ini adalah 21, 36, dan 13 ms. Angka ini hanyalah cuplikan, bukan benchmark: request HTTPS terpisah mencakup pekerjaan koneksi dan endpoint yang bervariasi, sehingga selisihnya tidak dapat memisahkan overhead SSH. Request Python langsung sebelumnya memakan waktu 5,1 detik, yang semakin membatasi kesimpulan tentang kinerja.
Langkah 3: Jalur DNS. Dengan resolusi lokal, curl mencatat tujuan IPv6 dan server SSH mencatat target berupa alamat. Dengan resolusi jarak jauh, curl mencatat example.com:443 dan server mencatat target berupa nama host. Ini menetapkan serah terima untuk request tersebut; IP keluar yang tidak berubah saja tidak menunjukkan apa pun tentang DNS.
Kami tidak menangkap paket DNS atau menguji nama host unik yang berada di bawah kendali kami. Karena itu, pengamatan ini tidak membuktikan perilaku DNS di seluruh browser atau mengidentifikasi setiap resolver upstream. Untuk verifikasi yang lebih kuat, uji nama host baru yang Anda kendalikan dan korelasikan pengamatan resolver dengan log aplikasi.
Sumber pengukuran: panduan ssh_socks_demo.sh dan pemeriksaan check_socks.py dari kami. Pemeriksaan Python mengembalikan HTTP 200 dan alamat yang diharapkan melalui tunnel. Skrip yang telah diuji berikut ini tidak diubah; pasang dependensi SOCKS-nya seperti dijelaskan dalam dokumentasi Requests.
"""Check an SSH SOCKS tunnel from Python.

pip install "requests[socks]"   # adds PySocks
socks5h://  -> the hostname is sent to the proxy and resolved at the SSH server
socks5://   -> Python resolves the hostname locally, only the IP goes through
"""
import sys, time
import requests

proxy = sys.argv[1] if len(sys.argv) > 1 else "socks5h://127.0.0.1:1080"
PROXIES = {"http": proxy, "https": proxy}

for label, proxies in [("direct", None), ("tunnel", PROXIES)]:
    start = time.perf_counter()
    try:
        r = requests.get("https://api.ipify.org?format=json", proxies=proxies, timeout=15)
        ms = (time.perf_counter() - start) * 1000
        print(f"{label:7} HTTP {r.status_code}  ip={r.json()['ip']}  {ms:.0f} ms")
    except requests.RequestException as exc:
        print(f"{label:7} failed: {type(exc).__name__}: {exc}")
Untuk mereproduksi, hapus pengaturan proxy lingkungan yang tidak terkait sebelum menjalankan skrip tanpa perubahan ini: cabang langsungnya membiarkan penanganan lingkungan Requests tetap aktif. Pembersihan kami menghentikan SSH dan server sementara berdasarkan PID, menghapus berkas sementara, dan memastikan port 1080 sudah tertutup.
Bagaimana cara menjaganya tetap berjalan dan menghentikannya dengan aman?
Gunakan keepalive untuk mendeteksi koneksi yang terputus dan supervisor untuk memulai ulang. Menjalankan di latar belakang saja tidak memulai ulang tunnel yang gagal.
ServerAliveInterval 30 dan ServerAliveCountMax 3 pada konfigurasi tersimpan mengirim pemeriksaan terenkripsi dan mengizinkan sekitar 90 detik tanpa balasan sebelum koneksi diputus. TCPKeepAlive memakai mekanisme TCP; ClientAliveInterval adalah pengaturan di sisi server. Lihat pengaturan keepalive klien dan pengaturan keepalive server.
Untuk penggunaan sesekali, ssh -f socks-tunnel menjalankan tunnel tersimpan di latar belakang. Untuk penanganan restart, autossh dengan -M 0 menonaktifkan port pemantauannya dan mengandalkan SSH yang keluar. Dengan pemantauan aktif, -M 20000 memakai port 20000 dan 20001; cadangkan keduanya. Lihat instruksi autossh dari upstream.
- Linux: Layanan systemd dapat menjalankan perintah SSH foreground melalui
ExecStart, denganRestart=on-failuredan jeda restart. Gunakan path absolut dari executable yang terpasang. Lihat referensi layanan upstream. - macOS: LaunchAgent pengguna dapat menentukan executable dan argumen melalui
ProgramArgumentsdan mengawasinya denganKeepAlive. Ikuti panduan job launchd dari Apple. - Windows: Tugas logon di Task Scheduler dapat menjalankan perintah foreground di bawah akun Anda. Referensi tugas terjadwal Microsoft mendokumentasikan pemicu logon.
Ini adalah pola penerapan, bukan konfigurasi yang kami jalankan dalam uji coba. Validasi autentikasi tanpa pengawasan dan kepercayaan host-key sebelum mengaktifkan startup. Hentikan tunnel foreground dengan Ctrl+C; untuk tunnel yang dikelola, hentikan supervisornya terlebih dahulu, lalu pastikan listener sudah hilang. Kembalikan preferensi proxy aplikasi setelah selesai.
Mengapa tunnel tidak berfungsi?
Diagnosis listener, autentikasi, kebijakan forwarding, dan tujuan secara terpisah. Login SSH yang berhasil tidak menunjukkan bahwa setiap tujuan dapat dijangkau.
- Address already in use: identifikasi proses yang memakai port 1080. Pilih port loopback lain yang belum dipakai dan sesuaikan aplikasi.
- Kegagalan autentikasi: periksa akun, kunci, dan kebijakan akses server. Log verbose SSH dapat membantu mengidentifikasi tahap yang gagal; lihat opsi diagnostik SSH.
- Forwarding ditolak: minta administrator memeriksa
AllowTcpForwarding,DisableForwarding, danPermitOpen. Pengaturan ini dapat membatasi forwarding bahkan setelah autentikasi. Lihat kebijakan forwarding server. - Listener berfungsi, tujuan gagal: periksa DNS di sisi server, konektivitas keluar, dan layanan tujuan.
ExitOnForwardFailuretidak dapat menjamin koneksi tujuan berikutnya (per Oktober 2026), menurut dokumentasi penanganan kegagalan SSH.
Jangan mengubah aturan firewall secara sembarangan. Identifikasi dulu apakah kegagalan terjadi pada listener lokal, koneksi SSH, atau koneksi tujuan. Panduan kami tentang port proxy yang diblokir menjelaskan perbedaan tersebut.
Apa bedanya SSH melalui SOCKS proxy yang sudah ada?
SSH melalui proxy yang sudah ada mengubah cara koneksi SSH mencapai servernya. Dynamic forwarding membuat proxy untuk aplikasi lain setelah SSH tersambung.
ProxyCommand mendelegasikan pembuatan koneksi ke program lain; ProxyJump menyambung melalui jump host SSH. Jump host SSH tidak dapat dipertukarkan dengan endpoint SOCKS. Baca direktif proxy OpenSSH sebelum memilih alat bantu.
Untuk pengembangan jarak jauh dengan VS Code, konfigurasikan dan verifikasi koneksi SSH secara mandiri terlebih dahulu, lalu ikuti alur kerja Remote SSH resmi. Akses editor dan routing proxy browser adalah dua kebutuhan yang terpisah.
Kapan sebaiknya memilih SSH, VPN, atau proxy komersial?
Pilih SSH untuk aplikasi tertentu yang memakai jalur keluar server Anda, VPN untuk routing tingkat jaringan, atau proxy komersial untuk lokasi keluar eksternal. Sesuaikan batas routing dengan tugasnya.
| Opsi | Gunakan X saat… | Hindari X saat… |
|---|---|---|
| SSH dynamic forwarding | Gunakan SSH saat aplikasi tertentu memerlukan jalur keluar server Anda. | Hindari SSH saat Anda memerlukan UDP atau routing otomatis di seluruh perangkat. |
| VPN | Gunakan VPN saat routing tingkat jaringan diperlukan. | Hindari VPN saat hanya satu aplikasi yang perlu diproxy. |
| Proxy komersial | Gunakan proxy komersial saat Anda memerlukan lokasi keluar eksternal. | Hindari proxy komersial saat Anda mengharapkan hosting SSH atau perlindungan VPN. |
SOCKS5 mendefinisikan UDP association dalam RFC 1928, tetapi kemampuan protokol itu tidak menjamin adanya dukungan implementasi. SSH dynamic forwarding di sini terbatas pada TCP (per Oktober 2026); manual forwarding PuTTY menjelaskan batasan ini secara eksplisit.
Enkripsi SSH berakhir di server SSH. Biarkan HTTPS tujuan tetap aktif: koneksi dari server ke tujuan tetap memerlukan perlindungannya sendiri. Baik IP keluar yang berbeda maupun DNS jarak jauh tidak menjamin anonimitas. Lihat perbandingan proxy dan VPN serta panduan DNS dan routing lalu lintas dari kami.
WireGuard berfungsi sebagai VPN, sedangkan OpenVPN mendokumentasikan routing penuh dan terpisah. Tailscale mendokumentasikan koneksi langsung dan relay. Throughput, biaya CPU, latensi, dan keandalan firewall bergantung pada jalur dan konfigurasi yang sebenarnya; cuplikan lokal kami tidak dapat memeringkat alternatif-alternatif ini.
Pertanyaan yang Sering Diajukan
Apa fungsi ssh -D?
Perintah ini membuat listener dynamic forwarding lokal untuk aplikasi yang mendukung SOCKS. Aplikasi memilih tujuan, dan koneksi keluar melalui server SSH.
Bagaimana cara membuat tunnel SSH SOCKS5?
Jalankan SSH dengan dynamic forward yang terikat ke loopback dan tujuan server yang berwenang. Lalu atur aplikasi Anda untuk SOCKS5 pada alamat lokal tersebut dan verifikasi sebelum mengandalkan jalurnya.
Bagaimana cara mengarahkan DNS melalui tunnel?
Pilih pengaturan klien yang mengirim nama host ke SOCKS proxy, seperti opsi socks5-hostname milik curl. Periksa serah terima nama host secara terpisah dari hasil IP keluar.
Apakah SSH SOCKS proxy setara dengan VPN?
Tidak. Aplikasi harus memakai listener SOCKS, sedangkan VPN dapat mengarahkan lalu lintas di lapisan jaringan sesuai konfigurasi routing-nya.
Bagaimana cara menjaga tunnel tetap hidup dan menghentikannya?
Gabungkan pemeriksaan koneksi dengan supervisor restart bila persistensi diperlukan. Hentikan supervisor sebelum mengakhiri tunnel yang dikelola, lalu verifikasi bahwa listener lokalnya sudah tertutup.
Mengapa pengujian menunjukkan IP keluar yang sama?
Klien SSH dan server SSH sementara kami berjalan pada mesin yang sama. Karena itu request keluar keduanya memakai jalur keluar yang sama, sehingga log DNS lebih informatif daripada perbandingan IP.
Butuh lokasi keluar di luar server SSH Anda?
Jika proxy tingkat aplikasi cocok untuk tugas Anda tetapi memelihara infrastruktur SSH tidak, pertimbangkan proxy residential, mobile, atau datacenter dari DataImpulse. DataImpulse bukan VPN, bukan scraping API, bukan unblocker terkelola, dan tidak menyediakan hosting SSH. Bandingkan kompatibilitas aplikasi dan kebutuhan lokasi keluar dalam panduan SOCKS5 proxy kami sebelum memilih.
Terakhir diperbarui: 17 Oktober 2026.