
Dalam artikel ini
Ekstensi TLS server name indication (SNI) memberi tahu server hostname mana yang diinginkan klien sebelum server memilih sertifikatnya. Dengan begitu, beberapa situs web HTTPS dapat berbagi satu alamat IP sambil menampilkan sertifikat yang berbeda.
Pemilihan sertifikat dan privasi hostname adalah dua masalah yang terpisah. Memahami perbedaan ini membantu Anda mendiagnosis sertifikat yang salah, menilai apa saja yang terlihat oleh proxy, dan menguji apakah Encrypted Client Hello (ECH) benar-benar melindungi sebuah koneksi.
Fakta Utama
- SNI membawa hostname yang diminta di dalam ClientHello TLS.
- SNI membantu server memilih sertifikat untuk situs web yang berbagi satu alamat IP.
- TLS 1.3 saja tidak mengenkripsi SNI.
- ECH melindungi ClientHello bagian dalam, termasuk hostname-nya.
- Pengumuman ech= di DNS tidak membuktikan negosiasi ECH berhasil.
- Rekaman DNS kami atas 1.000 teratas Tranco menemukan ech= pada 12 domain (1,2%) dan rekaman HTTPS pada 191 domain.
Apa itu server name indication?
SNI mengidentifikasi situs web yang diminta selama penyiapan TLS. Virtual hosting HTTPS membutuhkan sinyal awal ini ketika server harus memilih di antara beberapa sertifikat sebelum menerima request HTTP.
Misalnya, shop.example.com dan support.example.com dapat mengarah ke alamat yang sama. Pesan ClientHello keduanya membawa nama yang berbeda, sehingga endpoint penerima dapat memilih konfigurasi TLS yang sesuai. RFC 6066, bagian 3 mendefinisikan mekanisme ini.
SNI bukan autentikasi. Klien tetap harus memvalidasi sertifikat yang dikirim oleh server.
Bagaimana server name indication memilih sertifikat?
Server membaca SNI dari ClientHello dan menggunakannya untuk memilih konfigurasi TLS dan sertifikat. Klien kemudian memeriksa sertifikat tersebut terhadap hostname yang ingin dikunjunginya.
| Tahap | Informasi yang dipertukarkan | Tujuan |
|---|---|---|
| ClientHello | Hostname yang diminta dan parameter TLS | Mengidentifikasi virtual host yang dituju |
| Pemilihan sertifikat | Server mengirim rantai sertifikat yang dipilihnya | Menyajikan identitas untuk divalidasi |
| Validasi klien | Pemeriksaan hostname, rantai kepercayaan, dan masa berlaku | Mengautentikasi server |
| Request HTTP | Host atau :authority, path, dan header | Mengarahkan request aplikasi |
Ini menggambarkan handshake HTTPS penuh yang normal. Host dan :authority pada HTTP berada di lapisan aplikasi; mengubahnya tidak dapat mengubah sertifikat yang sudah dipilih. Lihat spesifikasi handshake TLS 1.3 dan semantik authority HTTP.
Apa perbedaan SNI dengan DNS dan SAN sertifikat?
DNS menemukan lokasi endpoint, SNI meminta hostname, dan Subject Alternative Names (SAN) pada sertifikat menunjukkan nama yang dicakup sertifikat. Ketiga nilai ini memiliki fungsi yang berbeda.
Alias DNS yang menunjuk ke hostname lain tidak otomatis membuat sertifikat hostname tersebut valid untuk URL asli. Validasi membandingkan identitas layanan yang dituju dengan sertifikat, sesuai RFC 9525. Mengganti alamat IP tidak dapat memperbaiki ketidakcocokan hostname.
Apakah HTTPS menyembunyikan hostname?
HTTPS mengenkripsi konten HTTP, termasuk path URL dan query string, tetapi SNI klasik memperlihatkan hostname yang diminta. TLS 1.3 tidak mengenkripsi SNI secara otomatis: ClientHello awalnya tetap terlihat tanpa ECH atau terowongan terenkripsi yang membungkusnya.
ISP dapat melihat hostname dalam SNI teks biasa ketika mengamati handshake tersebut. Itu tidak memperlihatkan URL HTTPS secara lengkap. TLS 1.3 mengenkripsi pesan handshake berikutnya, termasuk sertifikat, seperti dijelaskan dalam RFC 8446.
ISP juga dapat melihat request DNS biasa yang tidak terenkripsi tanpa VPN. DNS over HTTPS atau DNS over TLS melindungi pertukaran antara klien dan resolver, meskipun resolver tetap menerima kueri tersebut. Lihat perbandingan DNS, proxy, dan VPN kami.
Apakah proxy atau VPN menyembunyikan SNI?
Proxy HTTP, proxy SOCKS5, dan VPN tidak menyembunyikan SNI dari pengamat yang sama. Jawabannya bergantung pada koneksi mana yang dienkripsi dan di mana posisi pengamat.
- HTTP CONNECT biasa: proxy menerima host dan port tujuan, lalu meneruskan lalu lintas terowongan. Tanpa enkripsi ke proxy, pengamat lokal dapat memeriksa pertukaran tersebut dan SNI biasa. Lihat semantik CONNECT.
- SOCKS5: request menyebutkan alamat atau domain tujuan. SOCKS5 saja tidak menjamin transport terenkripsi; lihat RFC 1928.
- TLS ke forward proxy: pengamat lokal tidak lagi dapat melihat handshake yang terbungkus, tetapi proxy tetap menerima tujuannya.
- Terowongan VPN terenkripsi: pengamat lokal tidak dapat membaca SNI yang terbungkus. Operator exit dan pengamat di luar exit mungkin dapat melihat SNI biasa; kebocoran routing dan DNS tetap relevan.
Penjelasan forward proxy dan perbandingan HTTP dan SOCKS5 kami menguraikan perbedaan ini lebih jauh. Reverse proxy yang mengakhiri TLS menempati posisi yang berbeda: lihat reverse proxy versus forward proxy.
Apa perbedaan ECH dengan SNI dan ESNI?
ECH mengenkripsi ClientHello bagian dalam yang berisi hostname sebenarnya, sambil tetap menyertakan ClientHello bagian luar yang terlihat. ESNI adalah pendahulunya yang lebih awal dan lebih sempit, yang berfokus pada enkripsi ekstensi server name.
RFC 9849 menetapkan spesifikasi ECH; sejarah protokol dari Cloudflare menjelaskan peralihan dari ESNI. ECH tetap memperlihatkan alamat IP dan metadata bagian luar. Pola lalu lintas dan DNS teks biasa dapat mengungkap petunjuk tujuan, seperti dijelaskan di bagian 10. Kompatibilitas server, distribusi konfigurasi, dan middlebox dapat membatasi penerapannya.
Firefox mengaktifkan ECH mulai versi 119, jika tersedia, dan mensyaratkan DoH untuk penerapannya. Aktifkan DoH dan periksa pembatasan di lingkungan perusahaan. Di Chrome, aktifkan Use secure DNS; dokumentasi kebijakan ECH dari Google menyatakan bahwa penggunaannya tetap bergantung pada dukungan server, rekaman DNS HTTPS, dan status peluncuran.
Untuk server, koordinasikan kunci ECH, pengumuman DNS, dan endpoint TLS. Cloudflare mengaktifkan ECH secara default untuk zona Free (per Oktober 2026) dan menyediakan pengaturan Edge Certificates untuk paket lainnya. Ikuti petunjuk penyiapan ECH dari Cloudflare. Untuk hosting mandiri, pastikan stack TLS yang dipilih mendukung ECH secara eksplisit; konfigurasi SNI biasa tidak cukup.
Bagaimana cara menguji SNI dan ECH?
Uji pemilihan sertifikat dan negosiasi ECH secara terpisah. Parameter ech= yang dipublikasikan hanya menunjukkan kemampuan; parameter itu tidak membuktikan apa yang terjadi pada koneksi tertentu.
Dalam uji singkat kami pada 16 Oktober 2026, kami memeriksa 1.000 domain pertama dalam daftar Tranco top-1M Y8JGG yang diunduh pada hari itu. Kami meminta rekaman HTTPS, tipe 65, untuk setiap domain dan host www.-nya menggunakan dig ke 1.1.1.1, ditambah rekaman NS untuk pengelompokan. Semuanya hanya kueri DNS, tanpa request ke situs web.
| Pengamatan DNS | Domain | Persentase |
|---|---|---|
| Rekaman HTTPS dipublikasikan | 191 | 19,1% |
| Parameter ech= dipublikasikan | 12 | 1,2% |
Jika dikelompokkan menurut penyedia DNS (dari rekaman NS), DNS Cloudflare menyumbang sebagian besar rekaman HTTPS, tetapi bahkan di sana hanya sedikit domain yang mengumumkan ECH. Cloudflare mengaktifkan ECH secara default hanya pada zona Free (per Oktober 2026), sedangkan situs besar biasanya menggunakan paket berbayar, yang sejalan dengan persentase rendah tersebut.
| Penyedia DNS (NS) | Domain | Rekaman HTTPS | ech= dipublikasikan |
|---|---|---|---|
| Cloudflare | 120 | 93 | 7 |
| AWS Route 53 | 216 | 39 | 2 |
| NS1 | 178 | 13 | 1 |
| 74 | 10 | 0 | |
| Meta | 7 | 6 | 0 |
| Akamai | 90 | 4 | 0 |
| Azure | 40 | 1 | 0 |
| UltraDNS | 4 | 1 | 0 |
| Apple | 9 | 0 | 0 |
| Tidak ada jawaban NS | 6 | 0 | 0 |
| Lainnya | 256 | 24 | 2 |
| Total | 1000 | 191 | 12 |
Rekaman kecil ini bukan tolok ukur. Cakupannya hanya satu resolver dan satu hari, mencakup domain infrastruktur, dan mengukur domain, bukan koneksi. Kepemilikan NS tidak menunjukkan kepemilikan CDN.
Ulangi pola pencarian per domain dengan cuplikan shell berikut:
domain=example.com
for host in "$domain" "www.$domain"; do
  printf '%s\n' "$host"
  dig +short TYPE65 "$host" @1.1.1.1
done
dig +short NS "$domain" @1.1.1.1
Untuk memastikan negosiasi ECH, periksa diagnostik klien atau server yang secara eksplisit melaporkan penerimaan ECH pada koneksi yang sebenarnya. Pengumuman DNS dan ekstensi GREASE tidak cukup: GREASE sengaja dibuat menyerupai upaya ECH tanpa melindungi hostname yang sebenarnya.
curl menyebut fitur ECH-nya eksperimental dan hanya untuk TLS 1.3. Untuk pemeriksaan sertifikat, OpenSSL s_client memerlukan pemeriksaan hostname yang eksplisit dan verify_return_error agar berhenti ketika validasi gagal:
openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com -verify_return_error </dev/null
openssl s_client -connect example.com:443 -noservername -verify_hostname example.com -verify_return_error </dev/null
Bandingkan sertifikat dan hasil validasinya. Tidak satu pun perintah ini membuktikan negosiasi ECH. Ketika kami menjalankan keduanya pada 16 Oktober 2026, example.com mengembalikan sertifikatnya dan “Verify return code: 0 (ok)” dengan SNI, dan menolak handshake tanpa SNI (TLS alert 40, handshake failure).
Bagaimana memecahkan masalah SNI di IIS, AWS, dan reverse proxy?
Gunakan pemeriksaan diagnosis SNI 4 langkah untuk memisahkan kegagalan routing, pemilihan sertifikat, dan validasi. Jaga tujuan tetap sama saat membandingkan nama.
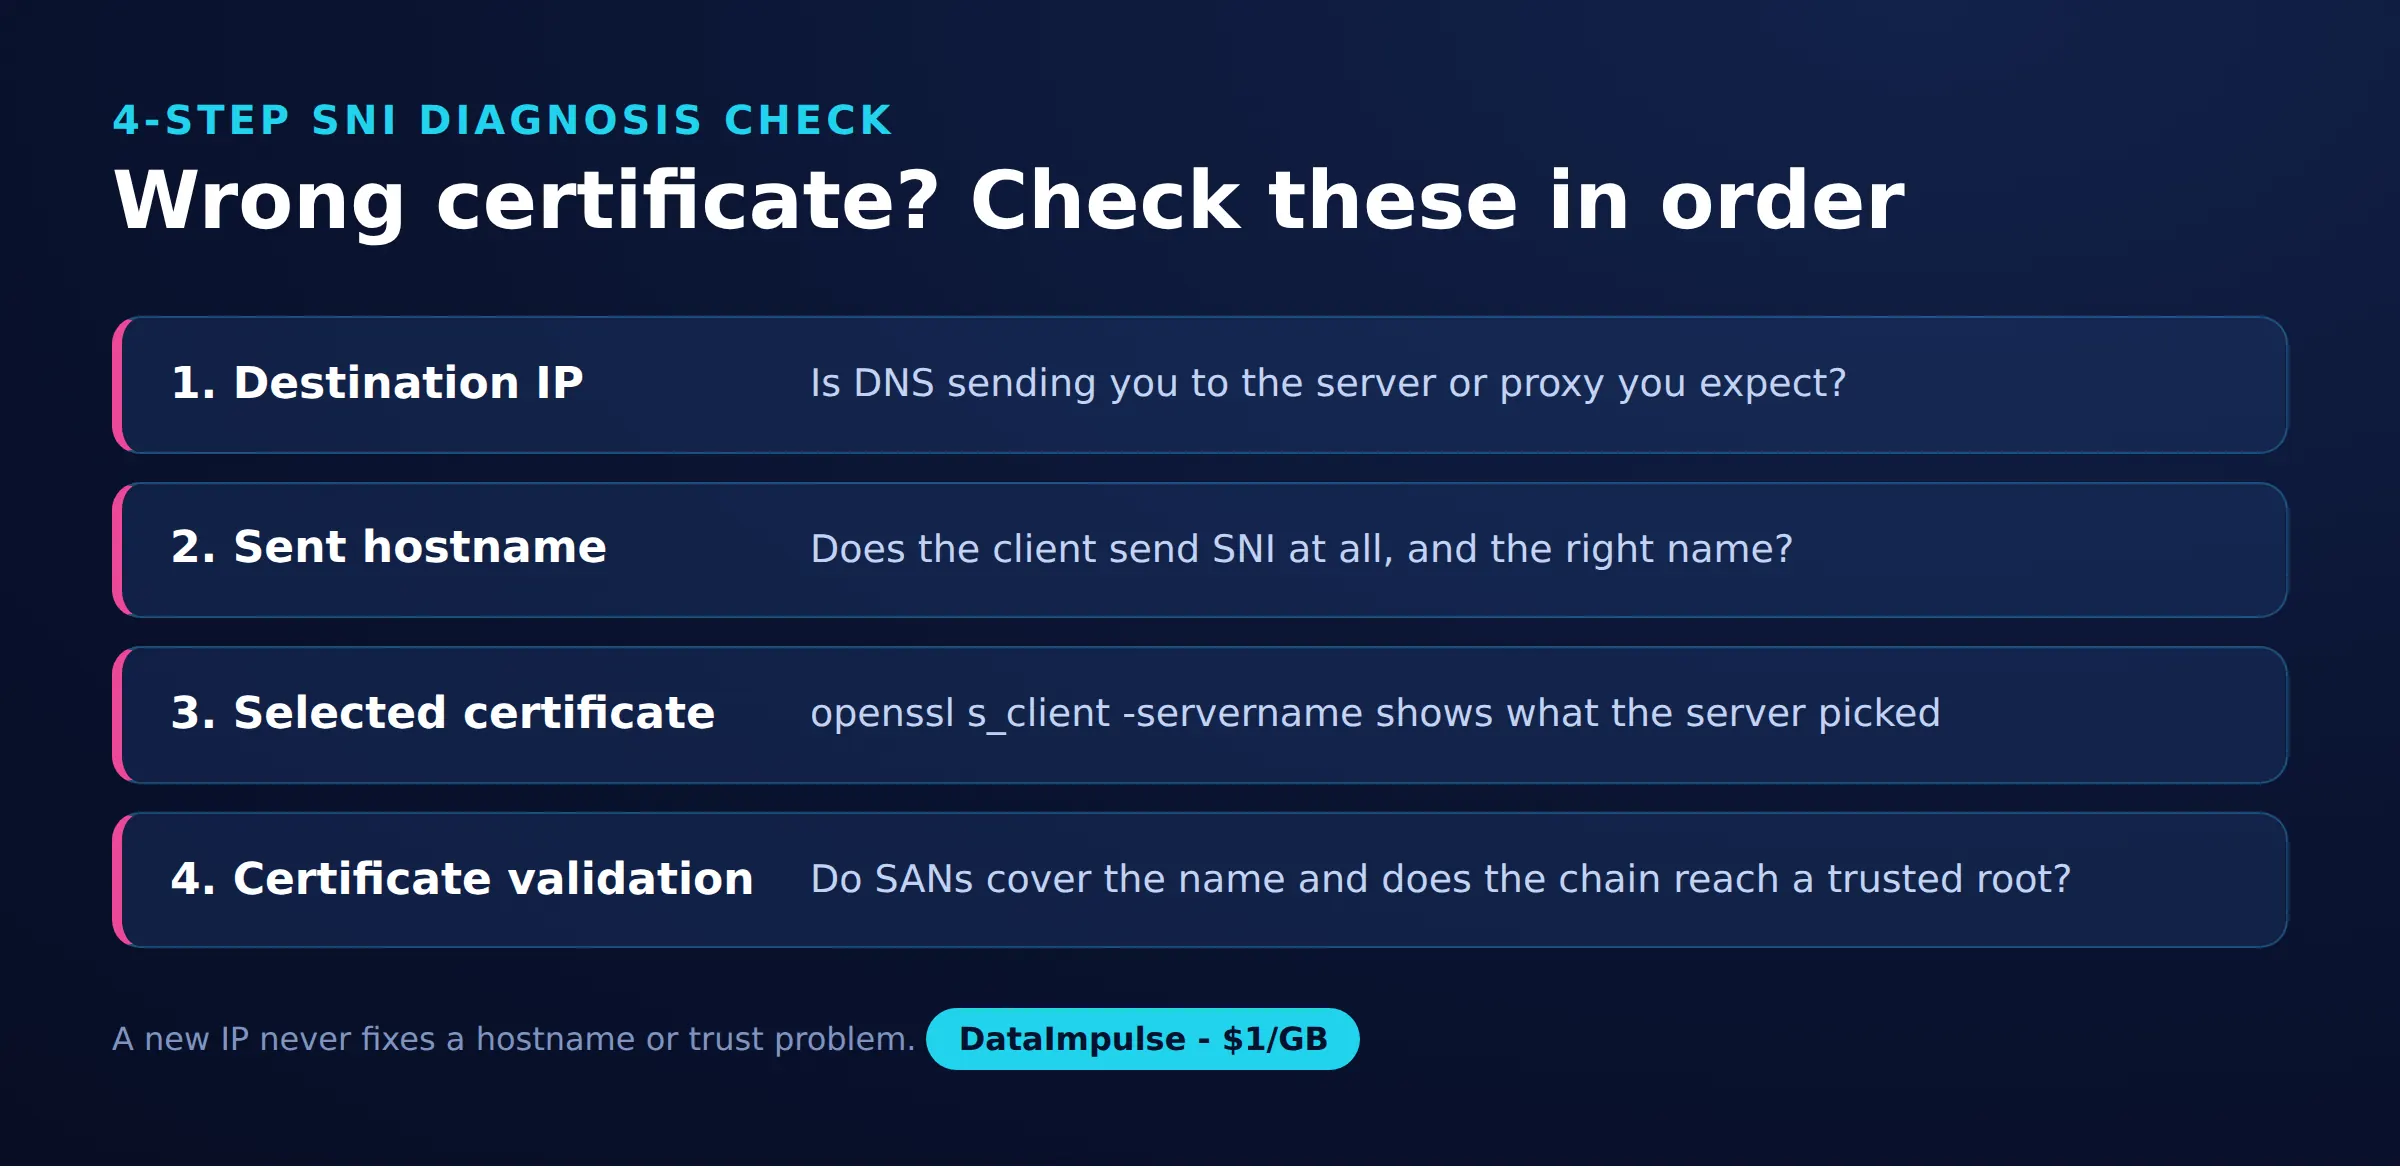
- Langkah 1: IP tujuan. Pastikan klien mencapai endpoint TLS yang dituju.
- Langkah 2: Hostname yang dikirim. Periksa nilai SNI yang sebenarnya, termasuk pada koneksi TLS upstream.
- Langkah 3: Sertifikat yang dipilih. Bandingkan sertifikat yang dikembalikan dengan virtual host yang dikonfigurasi.
- Langkah 4: Validasi sertifikat. Periksa cakupan SAN, masa berlaku, dan rantai kepercayaan. Perlakukan kesalahan certificate authority secara terpisah dari ketidakcocokan hostname.
Binding SNI di IIS memerlukan klien yang mendukung SNI; periksa hostname HTTPS, pemilihan SNI, dan sertifikat. AWS ALB menggunakan sertifikat default-nya ketika SNI tidak ada atau tidak ada nama sertifikat yang cocok. Periksa daftar sertifikat listener dan lognya.
Fragmen Apache dan Nginx berikut memerlukan sertifikat yang sudah terpasang dan dukungan TLS. Ganti nama contoh dan nama file sertifikat sebelum digunakan. Untuk Apache, aktifkan mod_ssl dan satu direktif Listen 443:
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile example.com.crt
    SSLCertificateKeyFile example.com.key
</VirtualHost>
Untuk Nginx, letakkan ini di dalam konteks http:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate example.com.crt;
    ssl_certificate_key example.com.key;
}
Tambahkan blok terpisah untuk setiap nama dan sertifikat. Klien tanpa SNI umumnya menerima sertifikat default, yang tetap harus valid; sebagian endpoint menolak klien semacam itu. Panduan reverse proxy Nginx kami membahas langkah konfigurasi selanjutnya.
Pendekatan mana yang sebaiknya Anda gunakan?
Pilih sesuai masalahnya: hosting sertifikat, privasi hostname, egress aplikasi, atau terowongan jaringan. Mekanisme-mekanisme ini dapat saling melengkapi.
| Pendekatan | Gunakan X saat… | Hindari X saat… |
|---|---|---|
| Virtual hosting SNI | Gunakan SNI saat menjalankan beberapa nama HTTPS pada satu IP. | Hindari mengandalkan SNI semata ketika klien yang dibutuhkan tidak mendukungnya. |
| ECH | Gunakan ECH saat klien dan layanan yang kompatibel mendukung privasi hostname. | Hindari menganggap ECH sebagai perlindungan untuk IP atau semua petunjuk tujuan. |
| Forward proxy | Gunakan forward proxy saat aplikasi memerlukan egress yang terkendali. | Hindari berasumsi bahwa penggunaan proxy otomatis mengenkripsi SNI. |
| VPN | Gunakan VPN saat lalu lintas memerlukan terowongan jaringan terenkripsi. | Hindari mengharapkan anonimitas dari setiap pengamat. |
Pertanyaan yang Sering Diajukan
Apakah SNI sama dengan name server DNS?
Tidak. DNS menjawab pertanyaan pencarian, sedangkan SNI membawa hostname yang diminta di dalam handshake TLS.
Apakah SNI menggantikan validasi sertifikat?
Tidak. Memilih sertifikat yang dituju hanyalah satu langkah; klien tetap harus memverifikasi identitas dan kepercayaan.
Dapatkah mengubah header Host HTTP memperbaiki sertifikat yang salah?
Tidak. Pemilihan sertifikat terjadi sebelum request HTTP biasa sampai ke server, jadi periksa konfigurasi TLS terlebih dahulu.
Apakah DNS terenkripsi menyembunyikan SNI?
DNS terenkripsi melindungi pertukaran DNS. Handshake TLS biasa yang terpisah tetap dapat memperlihatkan hostname-nya.
Apakah rekaman DNS ech= menjamin privasi?
Tidak. Rekaman itu hanya mengumumkan konfigurasi, sedangkan diagnostik koneksi harus memastikan apakah klien dan server benar-benar menggunakan ECH.
Dapatkah operator proxy mengetahui tujuan meskipun ada ECH?
Ya. Request proxy dapat mengungkap tujuan secara terpisah dari ClientHello TLS.
Pilih infrastruktur proxy dengan ekspektasi yang jelas
Jika aplikasi Anda memerlukan egress yang terkendali, jelajahi residential proxy DataImpulse. DataImpulse adalah infrastruktur proxy, bukan VPN, API scraping, atau unblocker terkelola. Biarkan validasi sertifikat tetap aktif dan nilai privasi hostname secara terpisah.
Terakhir diperbarui: 16 Oktober 2026.