
En este artículo
La extensión TLS server name indication (SNI) indica al servidor qué nombre de host desea el cliente antes de que el servidor seleccione su certificado. Así, varios sitios web HTTPS pueden compartir una dirección IP y presentar certificados distintos.
La selección del certificado y la privacidad del nombre de host son problemas diferentes. Entender esta distinción le ayuda a diagnosticar un certificado incorrecto, a evaluar qué ve un proxy y a comprobar si Encrypted Client Hello (ECH) protegió realmente una conexión.
Datos clave
- El SNI transporta el nombre de host solicitado en el ClientHello de TLS.
- El SNI ayuda a los servidores a seleccionar certificados para sitios web que comparten una dirección IP.
- TLS 1.3 por sí solo no cifra el SNI.
- ECH protege el ClientHello interno, incluido su nombre de host.
- Un anuncio ech= en el DNS no demuestra que la negociación de ECH se haya realizado con éxito.
- Nuestra muestra de DNS del top 1.000 de Tranco encontró ech= en 12 dominios (1,2%) y registros HTTPS en 191.
¿Qué es server name indication?
El SNI identifica el sitio web solicitado durante el establecimiento de TLS. El alojamiento virtual HTTPS necesita esta señal temprana cuando el servidor debe elegir entre varios certificados antes de recibir una solicitud HTTP.
Por ejemplo, shop.example.com y support.example.com pueden resolverse a la misma dirección. Sus mensajes ClientHello llevan nombres distintos, lo que permite al extremo receptor elegir la configuración TLS adecuada. RFC 6066, sección 3 define este mecanismo.
El SNI no es autenticación. El cliente sigue teniendo que validar el certificado devuelto por el servidor.
¿Cómo selecciona server name indication un certificado?
El servidor lee el SNI del ClientHello y lo usa para seleccionar una configuración TLS y un certificado. Después, el cliente comprueba ese certificado con el nombre de host que pretendía visitar.
| Fase | Información intercambiada | Finalidad |
|---|---|---|
| ClientHello | Nombre de host solicitado y parámetros TLS | Identificar el host virtual previsto |
| Selección del certificado | El servidor envía la cadena de certificados seleccionada | Presentar una identidad para su validación |
| Validación del cliente | Comprobaciones de nombre de host, cadena de confianza y vigencia | Autenticar el servidor |
| Solicitud HTTP | Host o :authority, ruta y encabezados | Enrutar la solicitud de la aplicación |
Esto describe un handshake HTTPS completo normal. Host y :authority de HTTP pertenecen a la capa de aplicación; modificarlos no puede cambiar a posteriori el certificado ya seleccionado. Consulte la especificación del handshake de TLS 1.3 y la semántica de authority en HTTP.
¿En qué se diferencia el SNI del DNS y de los SAN del certificado?
El DNS localiza un extremo, el SNI solicita un nombre de host y los Subject Alternative Names (SAN) del certificado identifican los nombres que este cubre. Estos valores sirven para fines distintos.
Un alias DNS que apunta a otro nombre de host no hace que el certificado de ese host sea válido automáticamente para la URL original. La validación compara la identidad del servicio previsto con el certificado, conforme a RFC 9525. Cambiar una dirección IP no puede corregir una discrepancia de nombre de host.
¿HTTPS oculta el nombre de host?
HTTPS cifra el contenido HTTP, incluidas las rutas de la URL y las cadenas de consulta, pero el SNI clásico expone el nombre de host solicitado. TLS 1.3 no cifra el SNI de forma automática: su ClientHello inicial sigue siendo visible sin ECH ni un túnel cifrado que lo envuelva.
Un ISP puede ver un nombre de host en el SNI en texto plano cuando observa ese handshake. Eso no expone la URL HTTPS completa. TLS 1.3 cifra los mensajes posteriores del handshake, incluido el certificado, como se describe en RFC 8446.
Un ISP también puede ver las consultas DNS ordinarias sin cifrar si no se usa una VPN. DNS sobre HTTPS o DNS sobre TLS protege el intercambio entre el cliente y el resolutor, aunque el resolutor sigue recibiendo la consulta. Consulte nuestra comparativa de DNS, proxy y VPN.
¿Los proxies o las VPN ocultan el SNI?
Los proxies HTTP, los proxies SOCKS5 y las VPN no ocultan el SNI a los mismos observadores. La respuesta depende de qué conexión está cifrada y de dónde se sitúe el observador.
- HTTP CONNECT sin cifrar: el proxy recibe un host y un puerto de destino y luego reenvía el tráfico del túnel. Sin cifrado hasta el proxy, los observadores locales pueden inspeccionar ese intercambio y el SNI ordinario. Consulte la semántica de CONNECT.
- SOCKS5: la solicitud identifica una dirección o un dominio de destino. SOCKS5 por sí solo no garantiza un transporte cifrado; consulte RFC 1928.
- TLS hacia un forward proxy: los observadores locales pierden visibilidad sobre el handshake encapsulado, pero el proxy sigue recibiendo el destino.
- Túnel VPN cifrado: los observadores locales no pueden leer el SNI encapsulado. El operador de salida y los observadores situados más allá de la salida pueden ver el SNI ordinario; las fugas de enrutamiento y de DNS siguen siendo relevantes.
Nuestra explicación sobre el forward proxy y la comparativa entre HTTP y SOCKS5 amplían estas diferencias. Un reverse proxy que termina TLS ocupa una posición distinta: consulte reverse proxy frente a forward proxy.
¿En qué se diferencia ECH del SNI y de ESNI?
ECH cifra un ClientHello interno que contiene el nombre de host real y mantiene visible un ClientHello externo. ESNI fue su predecesor, más limitado, centrado en cifrar la extensión del nombre del servidor.
RFC 9849 especifica ECH; la historia del protocolo según Cloudflare explica la transición desde ESNI. ECH sigue exponiendo las direcciones IP y los metadatos externos. Los patrones de tráfico y el DNS en texto plano pueden revelar pistas sobre el destino, como explica la sección 10. La compatibilidad del servidor, la distribución de la configuración y los middleboxes pueden limitar su despliegue.
Firefox habilita ECH desde la versión 119, cuando está disponible, y requiere DoH para su despliegue. Active DoH y revise las restricciones empresariales. En Chrome, active Usar DNS seguro; la documentación de la política ECH de Google indica que su uso sigue dependiendo de la compatibilidad del servidor, de los registros DNS HTTPS y del estado del despliegue.
En el caso de los servidores, coordine las claves ECH, los anuncios DNS y el extremo TLS. Cloudflare habilita ECH de forma predeterminada en las zonas Free (a octubre de 2026) y ofrece un interruptor en Edge Certificates para otros planes. Siga sus instrucciones de configuración de ECH. Si aloja el servicio por su cuenta, verifique que la pila TLS elegida admita ECH de forma explícita; la configuración ordinaria del SNI no basta.
¿Cómo se pueden probar el SNI y ECH?
Pruebe por separado la selección del certificado y la negociación de ECH. Un parámetro ech= publicado anuncia una capacidad; no establece lo que ocurrió en una conexión concreta.
En nuestra prueba rápida del 16 de octubre de 2026, examinamos los primeros 1.000 dominios de la lista Tranco top-1M Y8JGG, descargada ese mismo día. Consultamos los registros HTTPS, tipo 65, de cada dominio y de su host www. con dig contra 1.1.1.1, además de los registros NS para agruparlos. Fueron únicamente consultas DNS, sin solicitudes a los sitios web.
| Observación de DNS | Dominios | Proporción |
|---|---|---|
| Registro HTTPS publicado | 191 | 19,1% |
| Parámetro ech= publicado | 12 | 1,2% |
Agrupados por proveedor de DNS (según los registros NS), Cloudflare DNS concentra la mayoría de los registros HTTPS, pero incluso allí pocos dominios anuncian ECH. Cloudflare habilita ECH de forma predeterminada solo en las zonas Free (a octubre de 2026), mientras que los sitios grandes suelen usar planes de pago, lo cual concuerda con la baja proporción.
| Proveedor de DNS (NS) | Dominios | Registro HTTPS | ech= publicado |
|---|---|---|---|
| Cloudflare | 120 | 93 | 7 |
| AWS Route 53 | 216 | 39 | 2 |
| NS1 | 178 | 13 | 1 |
| 74 | 10 | 0 | |
| Meta | 7 | 6 | 0 |
| Akamai | 90 | 4 | 0 |
| Azure | 40 | 1 | 0 |
| UltraDNS | 4 | 1 | 0 |
| Apple | 9 | 0 | 0 |
| Sin respuesta NS | 6 | 0 | 0 |
| Otros | 256 | 24 | 2 |
| Total | 1000 | 191 | 12 |
Esta pequeña muestra no es un benchmark. Abarca un solo resolutor y un solo día, incluye dominios de infraestructura y mide dominios, no conexiones. La titularidad de los NS no establece la titularidad de la CDN.
Repita el patrón de consulta por dominio con este fragmento de shell:
domain=example.com
for host in "$domain" "www.$domain"; do
  printf '%s\n' "$host"
  dig +short TYPE65 "$host" @1.1.1.1
done
dig +short NS "$domain" @1.1.1.1
Para confirmar la negociación de ECH, inspeccione los diagnósticos del cliente o del servidor que informen de forma explícita de la aceptación de ECH en la conexión real. Los anuncios DNS y las extensiones GREASE no bastan: GREASE puede parecerse deliberadamente a un intento de ECH sin proteger ningún nombre de host real.
curl califica su función ECH como experimental y solo para TLS 1.3. Para comprobar certificados, OpenSSL s_client necesita una comprobación explícita del nombre de host y verify_return_error para detenerse ante fallos de validación:
openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com -verify_return_error </dev/null
openssl s_client -connect example.com:443 -noservername -verify_hostname example.com -verify_return_error </dev/null
Compare los certificados y los resultados de la validación. Ninguno de los dos comandos demuestra la negociación de ECH. Cuando ejecutamos ambos el 16 de octubre de 2026, example.com devolvió su certificado y “Verify return code: 0 (ok)” con SNI, y rechazó el handshake sin SNI (alerta TLS 40, handshake failure).
¿Cómo se soluciona un problema de SNI en IIS, AWS y reverse proxies?
Utilice la comprobación de diagnóstico de SNI en 4 pasos para separar los fallos de enrutamiento, de selección de certificado y de validación. Mantenga fijo el destino al comparar nombres.
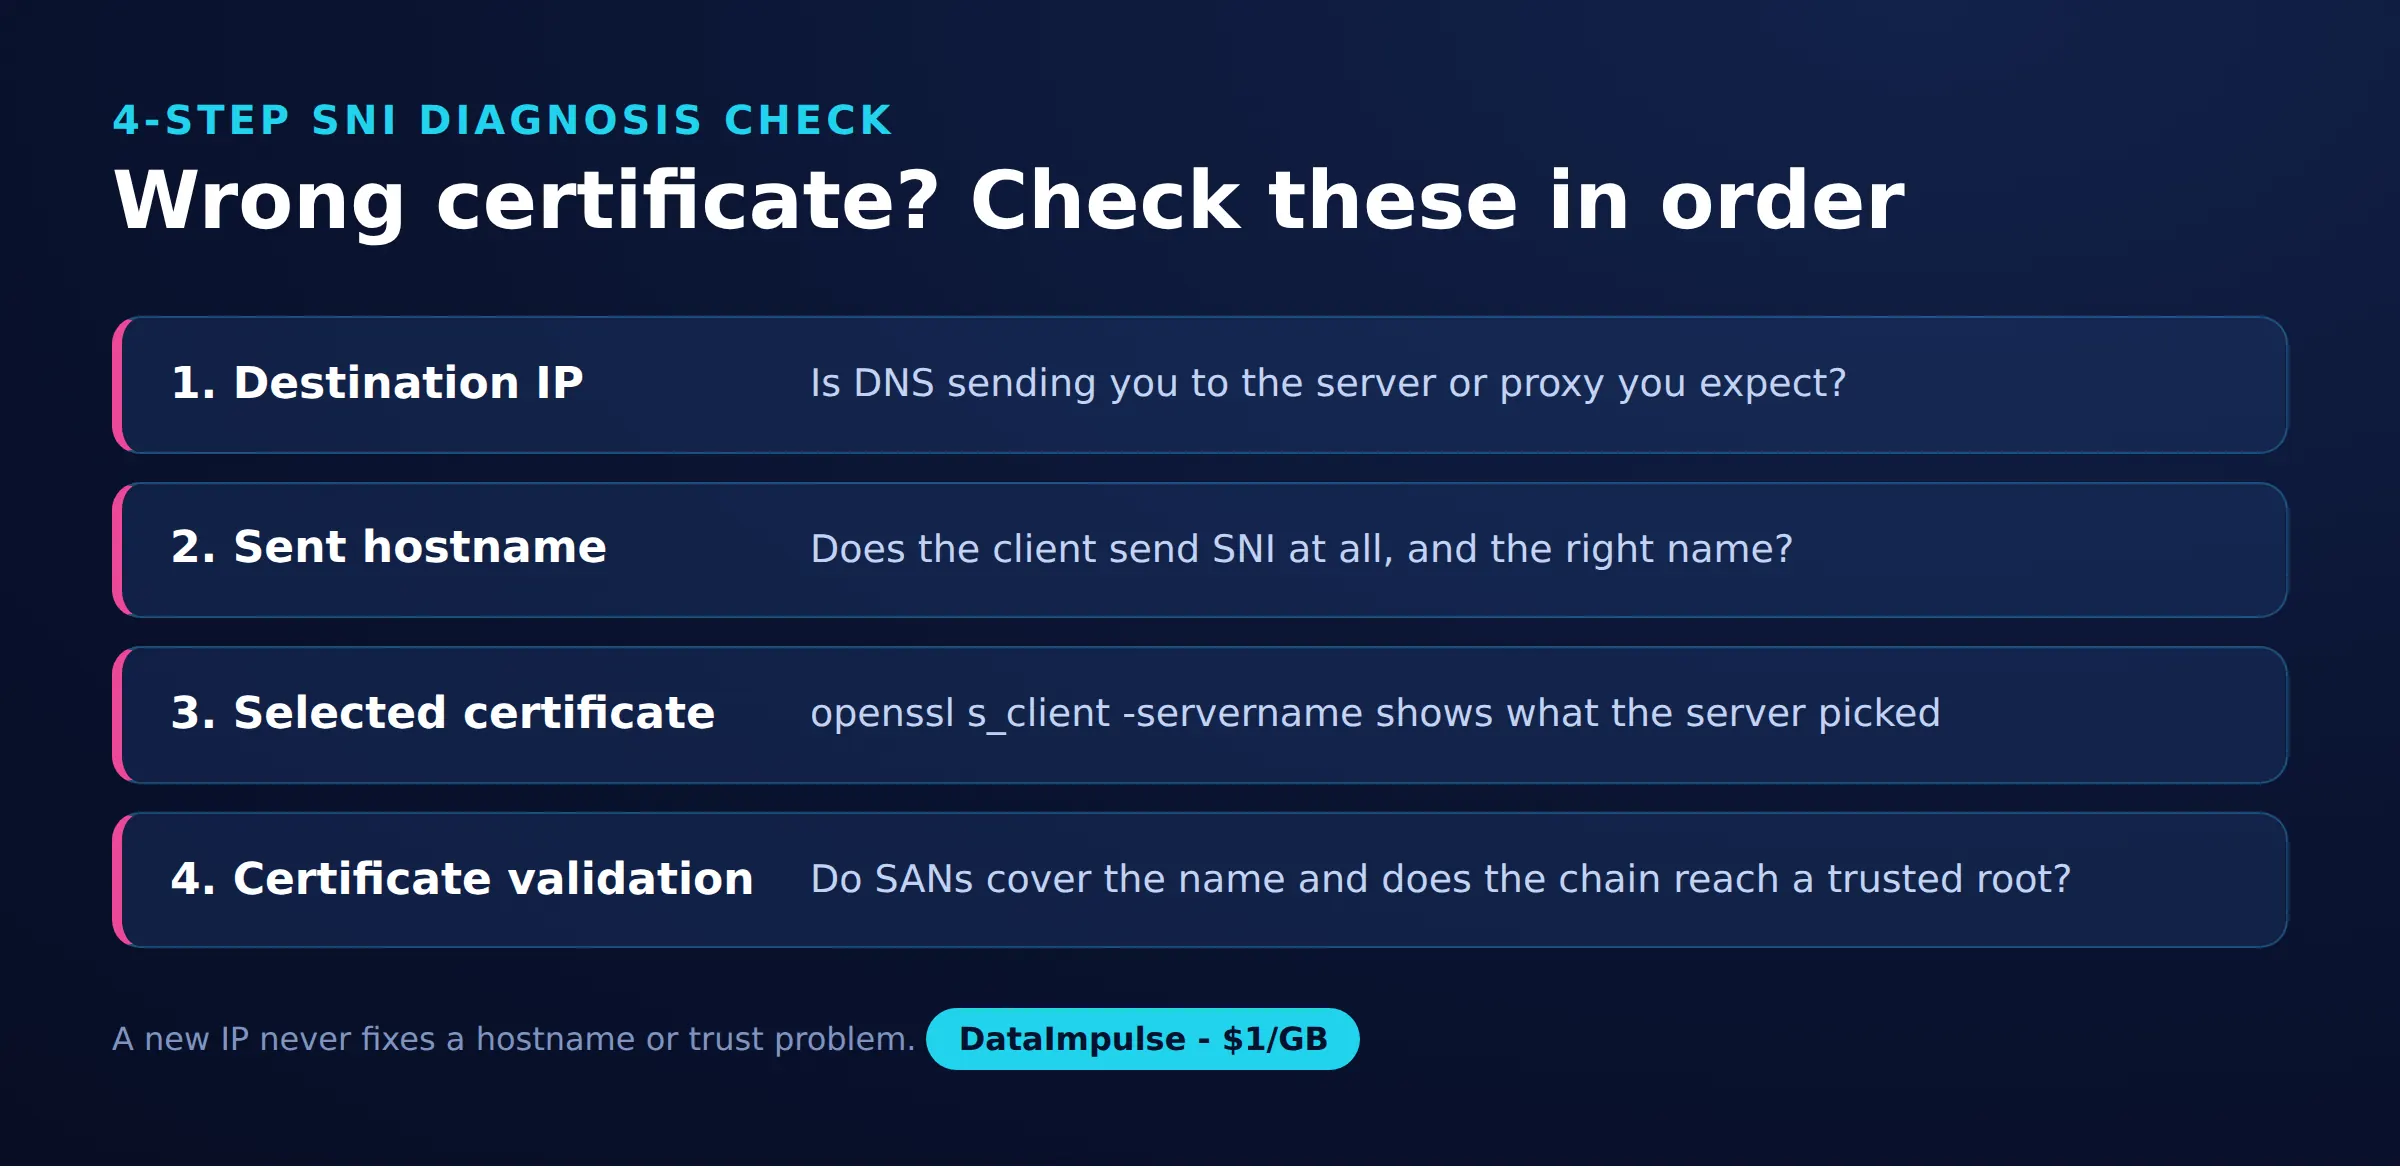
- Paso 1: IP de destino. Confirme que el cliente llega al extremo TLS previsto.
- Paso 2: nombre de host enviado. Compruebe el valor real del SNI, incluida cualquier conexión TLS ascendente.
- Paso 3: certificado seleccionado. Compare el certificado devuelto con el host virtual configurado.
- Paso 4: validación del certificado. Revise la cobertura de los SAN, la caducidad y la cadena de confianza. Trate los errores de la autoridad de certificación por separado de las discrepancias de nombre de host.
Los enlaces SNI de IIS requieren clientes compatibles con SNI; revise el nombre de host HTTPS, la selección por SNI y el certificado. AWS ALB usa su certificado predeterminado cuando falta el SNI o ningún nombre de certificado coincide. Revise la lista de certificados del listener y los registros.
Los siguientes fragmentos de Apache y Nginx requieren certificados instalados y compatibilidad con TLS. Sustituya los nombres de ejemplo y los nombres de archivo de los certificados antes de usarlos. En Apache, habilite mod_ssl y una directiva Listen 443 una sola vez:
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile example.com.crt
    SSLCertificateKeyFile example.com.key
</VirtualHost>
En Nginx, coloque esto dentro del contexto http:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate example.com.crt;
    ssl_certificate_key example.com.key;
}
Añada un bloque independiente para cada nombre y certificado. Los clientes sin SNI suelen recibir el certificado predeterminado, que aun así debe validarse; algunos extremos los rechazan. Nuestra guía del reverse proxy con Nginx cubre los siguientes pasos de configuración.
¿Qué enfoque debería utilizar?
Elija según el problema: alojamiento de certificados, privacidad del nombre de host, salida de la aplicación o túneles de red. Estos mecanismos pueden complementarse entre sí.
| Enfoque | Use X cuando… | Evite X cuando… |
|---|---|---|
| Alojamiento virtual con SNI | Use SNI cuando aloje varios nombres HTTPS en una misma IP. | Evite depender únicamente del SNI cuando los clientes necesarios no lo admitan. |
| ECH | Use ECH cuando clientes y servicios compatibles admitan la privacidad del nombre de host. | Evite tratar ECH como protección para las IP o para todas las pistas sobre el destino. |
| Forward proxy | Use un forward proxy cuando una aplicación necesite una salida controlada. | Evite suponer que usar un proxy cifra automáticamente el SNI. |
| VPN | Use una VPN cuando el tráfico necesite un túnel de red cifrado. | Evite esperar anonimato frente a todos los observadores. |
Preguntas frecuentes
¿El SNI es lo mismo que un servidor de nombres DNS?
No. El DNS responde a consultas de resolución, mientras que el SNI transporta un nombre de host solicitado dentro de un handshake TLS.
¿El SNI sustituye la validación del certificado?
No. Seleccionar el certificado previsto es solo un paso; el cliente debe seguir verificando la identidad y la confianza.
¿Puede cambiar el encabezado HTTP Host corregir un certificado incorrecto?
No. La selección del certificado ocurre antes de que la solicitud HTTP ordinaria llegue al servidor, así que revise primero la configuración TLS.
¿El DNS cifrado oculta el SNI?
El DNS cifrado protege los intercambios DNS. Un handshake TLS ordinario independiente aún puede revelar su nombre de host.
¿Un registro DNS ech= garantiza la privacidad?
No. Anuncia una configuración, y son los diagnósticos de la conexión los que deben establecer si el cliente y el servidor usaron realmente ECH.
¿Puede el operador de un proxy conocer el destino a pesar de ECH?
Sí. Una solicitud al proxy puede revelar el destino con independencia del ClientHello de TLS.
Elija su infraestructura de proxies con expectativas claras
Si su aplicación necesita una salida controlada, conozca los proxies residenciales de DataImpulse. DataImpulse es infraestructura de proxies, no una VPN, ni una API de scraping, ni un desbloqueador gestionado. Mantenga activada la validación de certificados y evalúe la privacidad del nombre de host por separado.
Última actualización: 16 de octubre de 2026.