
في هذا المقال
يخبر امتداد TLS المسمى server name indication (SNI) الخادمَ باسم المضيف الذي يريده العميل قبل أن يختار الخادم شهادته. وهذا يتيح لعدة مواقع HTTPS أن تتشارك عنوان IP واحداً مع تقديم شهادات مختلفة.
اختيار الشهادة وخصوصية اسم المضيف مسألتان منفصلتان. وفهم هذا الفرق يساعدك على تشخيص الشهادة الخاطئة، وتقييم ما يمكن أن يراه البروكسي، واختبار ما إذا كان Encrypted Client Hello (ECH) قد حمى الاتصال فعلاً.
أبرز الحقائق
- يحمل SNI اسم المضيف المطلوب داخل ClientHello في TLS.
- يساعد SNI الخوادم على اختيار الشهادات للمواقع التي تتشارك عنوان IP واحداً.
- لا يشفّر TLS 1.3 وحده قيمة SNI.
- يحمي ECH رسالة ClientHello الداخلية، بما فيها اسم المضيف.
- إعلان ech= في DNS لا يثبت نجاح التفاوض على ECH.
- وجدت لقطة DNS التي أجريناها لأعلى 1,000 نطاق في قائمة Tranco المعلمة ech= في 12 نطاقاً (1.2%) وسجلات HTTPS في 191 نطاقاً.
ما هو server name indication؟
يحدد SNI الموقع المطلوب أثناء إعداد TLS. وتحتاج الاستضافة الافتراضية عبر HTTPS إلى هذه الإشارة المبكرة عندما يضطر الخادم إلى الاختيار بين شهادات قبل استلام طلب HTTP.
فعلى سبيل المثال، يمكن أن يُحلّ shop.example.com وsupport.example.com إلى العنوان نفسه. وتحمل رسائل ClientHello الخاصة بكل منهما اسمين مختلفين، مما يتيح للطرف المستقبِل اختيار إعداد TLS المناسب. وتعرّف RFC 6066، القسم 3 هذه الآلية.
لا يُعد SNI مصادقةً على الهوية. فما زال على العميل التحقق من الشهادة التي يعيدها الخادم.
كيف يختار server name indication الشهادة؟
يقرأ الخادم قيمة SNI من ClientHello ويستخدمها لاختيار إعداد TLS والشهادة. ثم يتحقق العميل من تلك الشهادة بمطابقتها مع اسم المضيف الذي أراد زيارته.
| المرحلة | المعلومات المتبادلة | الغرض |
|---|---|---|
| ClientHello | اسم المضيف المطلوب ومعاملات TLS | تحديد المضيف الافتراضي المقصود |
| اختيار الشهادة | يرسل الخادم سلسلة الشهادات التي اختارها | تقديم هوية للتحقق منها |
| تحقق العميل | فحوص اسم المضيف وسلسلة الثقة والصلاحية | مصادقة الخادم |
| طلب HTTP | Host أو :authority والمسار والترويسات | توجيه طلب التطبيق |
يصف هذا مصافحة HTTPS كاملة عادية. فالترويستان HTTP Host و:authority تنتميان إلى طبقة التطبيق، ولا يمكن لتغييرهما أن يغيّر بأثر رجعي الشهادة التي اختيرت بالفعل. راجع مواصفة مصافحة TLS 1.3 ودلالات السلطة في HTTP.
ما الفرق بين SNI وDNS وحقول SAN في الشهادة؟
يحدد DNS موقع نقطة الاتصال، ويطلب SNI اسم مضيف، وتحدد الأسماء البديلة للموضوع في الشهادة (Subject Alternative Names أو SANs) الأسماء التي تغطيها الشهادة. وتخدم هذه القيم أغراضاً مختلفة.
إن وجود اسم بديل في DNS يشير إلى مضيف آخر لا يجعل شهادة ذلك المضيف صالحة تلقائياً لعنوان URL الأصلي. فالتحقق يقارن هوية الخدمة المقصودة بالشهادة وفق RFC 9525. ولا يمكن لتغيير عنوان IP أن يصلح عدم تطابق اسم المضيف.
هل يخفي HTTPS اسم المضيف؟
يشفّر HTTPS محتوى HTTP، بما في ذلك مسارات URL وسلاسل الاستعلام، لكن SNI التقليدي يكشف اسم المضيف المطلوب. ولا يشفّر TLS 1.3 قيمة SNI تلقائياً: إذ تبقى رسالة ClientHello الأولية مرئية من دون ECH أو نفق مشفر يحيط بها.
يمكن لمزود خدمة الإنترنت أن يرى اسم المضيف في SNI غير المشفر عندما يراقب تلك المصافحة. ولا يكشف ذلك عنوان HTTPS URL كاملاً. فـTLS 1.3 يشفّر رسائل المصافحة اللاحقة، بما فيها الشهادة، كما هو موضح في RFC 8446.
ويمكن لمزود خدمة الإنترنت أيضاً أن يرى طلبات DNS العادية غير المشفرة عند عدم استخدام VPN. ويحمي DNS over HTTPS أو DNS over TLS التبادل بين العميل والمحلّل، مع أن المحلّل يستقبل الاستعلام نفسه. راجع مقارنتنا بين DNS والبروكسي وVPN.
هل يخفي البروكسي أو VPN قيمة SNI؟
لا تخفي بروكسيات HTTP وبروكسيات SOCKS5 وشبكات VPN قيمة SNI عن المراقبين أنفسهم. وتعتمد الإجابة على الاتصال المشفّر وعلى موقع المراقب.
- HTTP CONNECT العادي: يستقبل البروكسي مضيف الوجهة والمنفذ، ثم يمرر حركة النفق. وبلا تشفير حتى البروكسي، يمكن للمراقبين المحليين فحص هذا التبادل وقيمة SNI العادية. راجع دلالات CONNECT.
- SOCKS5: يحدد الطلب عنوان الوجهة أو نطاقها. ولا يضمن SOCKS5 وحده نقلاً مشفراً؛ راجع RFC 1928.
- TLS إلى بروكسي أمامي: يفقد المراقبون المحليون القدرة على رؤية المصافحة المحاطة، لكن البروكسي يظل يستقبل الوجهة.
- نفق VPN مشفر: لا يستطيع المراقبون المحليون قراءة قيمة SNI المحاطة. وقد يرى مشغّل نقطة الخروج والمراقبون خلفها قيمة SNI العادية؛ وتبقى تسريبات التوجيه وDNS ذات صلة.
يوسّع شرحنا للبروكسي الأمامي ومقارنتنا بين HTTP وSOCKS5 هذه الفروق. أما البروكسي العكسي الذي ينهي اتصال TLS فيحتل موقعاً مختلفاً: راجع البروكسي العكسي مقابل الأمامي.
بمَ يختلف ECH عن SNI وESNI؟
يشفّر ECH رسالة ClientHello داخلية تحتوي اسم المضيف الحقيقي، مع إبقاء ClientHello خارجية مرئية. وكان ESNI سلفه الأسبق والأضيق نطاقاً، إذ اقتصر على تشفير امتداد اسم الخادم.
تحدد RFC 9849 مواصفة ECH؛ ويشرح تاريخ البروتوكول لدى Cloudflare الانتقال من ESNI. ويظل ECH يكشف عناوين IP والبيانات الوصفية الخارجية. وقد تكشف أنماط حركة المرور وDNS غير المشفر قرائن عن الوجهة، كما يوضح القسم 10. ويمكن أن تحد من النشر مسائل توافق الخوادم وتوزيع الإعدادات والوسائط الوسيطة.
يفعّل Firefox ميزة ECH بدءاً من الإصدار 119، حيثما توفرت، ويشترط DoH لتشغيلها. فعّل DoH وتحقق من قيود المؤسسات. وفي Chrome، فعّل خيار استخدام DNS آمن؛ وتذكر وثائق سياسة ECH لدى Google أن الاستخدام لا يزال يعتمد على دعم الخادم وسجلات HTTPS في DNS وحالة الطرح.
أما على جانب الخوادم، فنسّق مفاتيح ECH وإعلانات DNS ونقطة نهاية TLS. تفعّل Cloudflare ميزة ECH افتراضياً للنطاقات المجانية Free (اعتباراً من أكتوبر 2026) وتوفر مفتاح تبديل ضمن Edge Certificates للخطط الأخرى. اتبع تعليمات إعداد ECH لديها. وفي الاستضافة الذاتية، تحقق من وجود دعم صريح لـECH في حزمة TLS المختارة؛ فإعداد SNI العادي غير كافٍ.
كيف يمكنك اختبار SNI وECH؟
اختبر اختيار الشهادة والتفاوض على ECH كلاً على حدة. فالمعامل ech= المنشور يعلن عن القدرة، ولا يثبت ما حدث في اتصال بعينه.
في اختبارنا السريع بتاريخ 16 أكتوبر 2026، فحصنا أول 1,000 نطاق في قائمة Tranco top-1M list Y8JGG التي نُزّلت في ذلك اليوم. واستعلمنا عن سجلات HTTPS من النوع 65 لكل نطاق ولمضيفه www. باستخدام dig مع 1.1.1.1، إضافة إلى سجلات NS للتجميع. وكانت هذه استعلامات DNS فقط، من دون أي طلبات إلى مواقع الويب.
| ملاحظة DNS | النطاقات | النسبة |
|---|---|---|
| نشر سجل HTTPS | 191 | 19.1% |
| نشر المعامل ech= | 12 | 1.2% |
عند التجميع حسب مزود DNS (من سجلات NS)، يستحوذ Cloudflare DNS على معظم سجلات HTTPS، ومع ذلك تعلن قلة من النطاقات هناك عن ECH. إذ تفعّل Cloudflare ميزة ECH افتراضياً على النطاقات المجانية Free فقط (اعتباراً من أكتوبر 2026)، بينما تعمل المواقع الكبيرة عادةً بخطط مدفوعة، وهو ما يتسق مع النسبة المنخفضة.
| مزود DNS (NS) | النطاقات | سجل HTTPS | نشر ech= |
|---|---|---|---|
| Cloudflare | 120 | 93 | 7 |
| AWS Route 53 | 216 | 39 | 2 |
| NS1 | 178 | 13 | 1 |
| 74 | 10 | 0 | |
| Meta | 7 | 6 | 0 |
| Akamai | 90 | 4 | 0 |
| Azure | 40 | 1 | 0 |
| UltraDNS | 4 | 1 | 0 |
| Apple | 9 | 0 | 0 |
| لا توجد إجابة NS | 6 | 0 | 0 |
| أخرى | 256 | 24 | 2 |
| الإجمالي | 1000 | 191 | 12 |
هذه اللقطة الصغيرة ليست معياراً قياسياً. فهي تغطي محلّلاً واحداً ويوماً واحداً، وتتضمن نطاقات بنية تحتية، وتقيس النطاقات لا الاتصالات. كما أن ملكية NS لا تثبت ملكية CDN.
كرر نمط البحث لكل نطاق بهذا المقطع البرمجي لسطر الأوامر:
domain=example.com
for host in "$domain" "www.$domain"; do
  printf '%s\n' "$host"
  dig +short TYPE65 "$host" @1.1.1.1
done
dig +short NS "$domain" @1.1.1.1
وللتأكد من التفاوض على ECH، افحص تشخيصات العميل أو الخادم التي تبلّغ صراحةً عن قبول ECH في الاتصال الفعلي. أما إعلانات DNS وامتدادات GREASE فغير كافية: إذ يمكن أن تشبه GREASE عن عمد محاولة ECH من دون أن تحمي اسم مضيف حقيقياً.
تصنّف curl ميزة ECH لديها بأنها تجريبية وتعمل مع TLS 1.3 فقط. وللتحقق من الشهادات، يحتاج OpenSSL s_client إلى فحص صريح لاسم المضيف والخيار verify_return_error ليتوقف عند إخفاقات التحقق:
openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com -verify_return_error </dev/null
openssl s_client -connect example.com:443 -noservername -verify_hostname example.com -verify_return_error </dev/null
قارن الشهادات ونتائج التحقق. ولا يثبت أي من الأمرين التفاوض على ECH. وعندما نفذنا الأمرين في 16 أكتوبر 2026، أعاد example.com شهادته مع “Verify return code: 0 (ok)” عند استخدام SNI، ورفض المصافحة من دون SNI (تنبيه TLS رقم 40، فشل المصافحة).
كيف تعالج مشكلات SNI في IIS وAWS والبروكسيات العكسية؟
استخدم فحص تشخيص SNI بأربع خطوات للفصل بين إخفاقات التوجيه واختيار الشهادة والتحقق. وأبقِ الوجهة ثابتة عند مقارنة الأسماء.
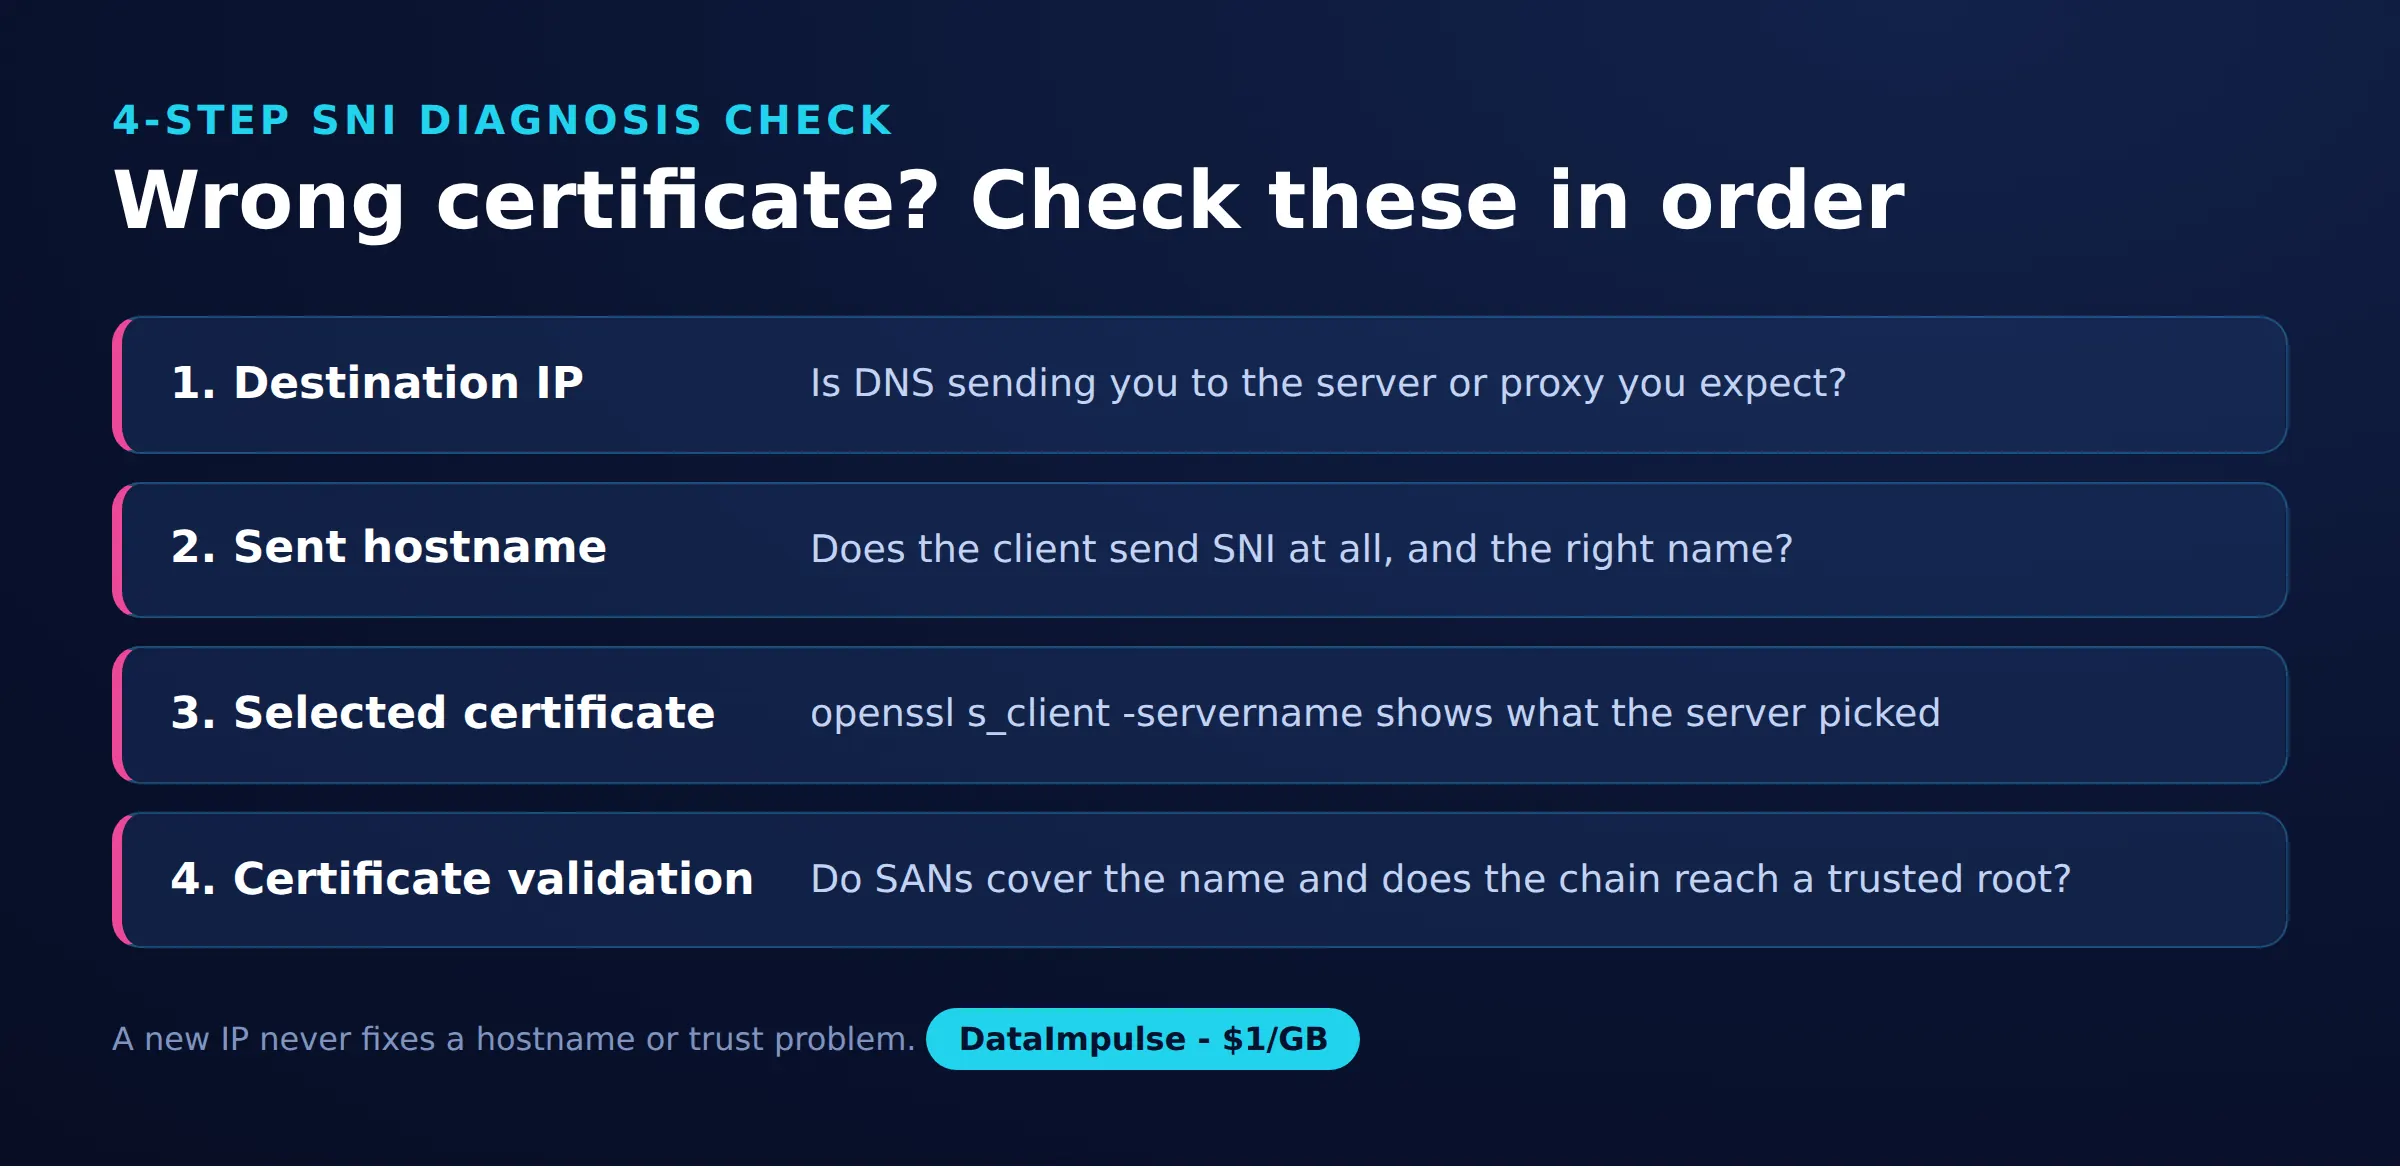
- الخطوة 1: عنوان IP للوجهة. تأكد من أن العميل يصل إلى نقطة TLS المقصودة.
- الخطوة 2: اسم المضيف المرسَل. افحص قيمة SNI الفعلية، بما في ذلك أي اتصال TLS في اتجاه المنبع.
- الخطوة 3: الشهادة المختارة. قارن الشهادة المعادة بالمضيف الافتراضي المُعدّ.
- الخطوة 4: التحقق من الشهادة. افحص تغطية SAN وتاريخ الانتهاء وسلسلة الثقة. وعامل أخطاء جهة إصدار الشهادات بمعزل عن عدم تطابق اسم المضيف.
تتطلب ارتباطات SNI في IIS عملاء يدعمون SNI؛ فتحقق من اسم مضيف HTTPS واختيار SNI والشهادة. ويستخدم AWS ALB شهادته الافتراضية عند غياب SNI أو عند عدم تطابق أي اسم شهادة. افحص قائمة شهادات المستمِع والسجلات.
تتطلب مقتطفات Apache وNginx التالية شهادات مثبّتة ودعماً لـTLS. استبدل الأسماء التجريبية وأسماء ملفات الشهادات قبل الاستخدام. وفي Apache، فعّل mod_ssl وتوجيه Listen 443 مرة واحدة:
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile example.com.crt
    SSLCertificateKeyFile example.com.key
</VirtualHost>
وفي Nginx، ضع هذا داخل سياق http:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate example.com.crt;
    ssl_certificate_key example.com.key;
}
أضف كتلة منفصلة لكل اسم وشهادة. وغالباً ما يتلقى العملاء الذين لا يرسلون SNI الشهادة الافتراضية، التي يجب أن تجتاز التحقق أيضاً؛ وترفضهم بعض نقاط النهاية. ويغطي دليلنا للبروكسي العكسي في Nginx خطوات الإعداد التالية.
أي نهج ينبغي أن تستخدم؟
اختر بحسب المشكلة: استضافة الشهادات، أو خصوصية اسم المضيف، أو خروج التطبيق إلى الشبكة، أو النفق الشبكي. ويمكن لهذه الآليات أن يكمّل بعضها بعضاً.
| النهج | استخدمه عندما… | تجنبه عندما… |
|---|---|---|
| الاستضافة الافتراضية عبر SNI | استخدم SNI عند استضافة عدة أسماء HTTPS على عنوان IP واحد. | تجنب الاعتماد على SNI وحده عندما يفتقر العملاء المطلوبون إلى دعمه. |
| ECH | استخدم ECH عندما يدعم العملاء والخدمات المتوافقون خصوصية اسم المضيف. | تجنب اعتبار ECH حمايةً لعناوين IP أو لكل قرائن الوجهة. |
| بروكسي أمامي | استخدم بروكسياً أمامياً عندما يحتاج التطبيق إلى خروج متحكَّم به. | تجنب افتراض أن استخدام البروكسي يشفّر SNI تلقائياً. |
| VPN | استخدم VPN عندما تحتاج حركة المرور إلى نفق شبكي مشفر. | تجنب توقع إخفاء الهوية أمام كل مراقب. |
الأسئلة الشائعة
هل SNI هو نفسه خادم أسماء DNS؟
لا. يجيب DNS عن أسئلة البحث، بينما يحمل SNI اسم مضيف مطلوباً داخل مصافحة TLS.
هل يحل SNI محل التحقق من الشهادة؟
لا. فاختيار الشهادة المقصودة خطوة واحدة فقط؛ وما زال على العميل التحقق من الهوية والثقة.
هل يمكن لتغيير ترويسة HTTP Host أن يصلح شهادة خاطئة؟
لا. يحدث اختيار الشهادة قبل وصول طلب HTTP العادي إلى الخادم، لذا افحص إعداد TLS أولاً.
هل يخفي DNS المشفر قيمة SNI؟
يحمي DNS المشفر تبادلات DNS. أما مصافحة TLS عادية منفصلة فقد تظل تكشف اسم المضيف.
هل يضمن سجل ech= في DNS الخصوصية؟
لا. فهو يعلن عن الإعداد، بينما يجب أن تحدد تشخيصات الاتصال ما إذا كان العميل والخادم قد استخدما ECH فعلاً.
هل يمكن لمشغّل البروكسي معرفة الوجهة رغم ECH؟
نعم. يمكن لطلب البروكسي أن يكشف الوجهة بمعزل عن ClientHello في TLS.
اختر البنية التحتية للبروكسي بتوقعات واضحة
إذا كان تطبيقك يحتاج إلى خروج متحكَّم به، فاستكشف DataImpulse residential proxies. إن DataImpulse بنية تحتية للبروكسي، وليست VPN ولا API لتجريف الويب ولا أداة مُدارة لفك الحظر. أبقِ التحقق من الشهادات مفعّلاً وقيّم خصوصية اسم المضيف على حدة.
آخر تحديث: 16 أكتوبر 2026.