
In diesem Artikel
Die TLS-Erweiterung Server Name Indication (SNI) teilt einem Server mit, welchen Hostnamen ein Client aufrufen möchte, bevor der Server sein Zertifikat auswählt. So können sich mehrere HTTPS-Websites eine IP-Adresse teilen und dennoch unterschiedliche Zertifikate ausliefern.
Zertifikatsauswahl und Privatsphäre des Hostnamens sind zwei getrennte Probleme. Wenn du diesen Unterschied verstehst, kannst du ein falsches Zertifikat leichter diagnostizieren, die Sichtbarkeit bei Proxys einschätzen und prüfen, ob Encrypted Client Hello (ECH) eine Verbindung tatsächlich geschützt hat.
Die wichtigsten Fakten
- SNI übermittelt den angeforderten Hostnamen im TLS-ClientHello.
- SNI hilft Servern, Zertifikate für Websites auszuwählen, die sich eine IP-Adresse teilen.
- TLS 1.3 allein verschlüsselt SNI nicht.
- ECH schützt das innere ClientHello, einschließlich seines Hostnamens.
- Eine DNS-Angabe mit ech= beweist keine erfolgreiche ECH-Aushandlung.
- In unserem DNS-Schnschuss der Tranco-Top-1.000 fanden wir ech= bei 12 Domains (1,2 %) und HTTPS-Einträge bei 191.
Was ist Server Name Indication?
SNI benennt beim Aufbau von TLS die angeforderte Website. Virtuelles HTTPS-Hosting braucht dieses frühe Signal, wenn der Server zwischen Zertifikaten wählen muss, bevor er eine HTTP-Anfrage erhält.
Zum Beispiel können shop.example.com und support.example.com auf dieselbe Adresse auflösen. Ihre ClientHello-Nachrichten enthalten unterschiedliche Namen, sodass der empfangende Endpunkt die passende TLS-Konfiguration wählen kann. RFC 6066, Abschnitt 3 definiert diesen Mechanismus.
SNI ist keine Authentifizierung. Ein Client muss das vom Server gelieferte Zertifikat weiterhin selbst validieren.
Wie wählt Server Name Indication ein Zertifikat aus?
Der Server liest SNI aus dem ClientHello und wählt damit eine TLS-Konfiguration und ein Zertifikat aus. Der Client prüft dieses Zertifikat anschließend gegen den Hostnamen, den er aufrufen wollte.
| Phase | Ausgetauschte Informationen | Zweck |
|---|---|---|
| ClientHello | Angeforderter Hostname und TLS-Parameter | Den vorgesehenen virtuellen Host identifizieren |
| Zertifikatsauswahl | Server sendet die gewählte Zertifikatskette | Eine Identität zur Validierung vorlegen |
| Client-Validierung | Prüfung von Hostname, Vertrauenskette und Gültigkeit | Den Server authentifizieren |
| HTTP-Anfrage | Host oder :authority, Pfad und Header | Die Anwendungsanfrage weiterleiten |
Das beschreibt einen normalen, vollständigen HTTPS-Handshake. HTTP Host und :authority gehören zur Anwendungsschicht; sie zu ändern kann das bereits gewählte Zertifikat nicht nachträglich ändern. Siehe die Spezifikation des TLS-1.3-Handshakes und die Semantik der HTTP-Authority.
Wie unterscheidet sich SNI von DNS und Zertifikats-SANs?
DNS findet einen Endpunkt, SNI fordert einen Hostnamen an, und die Subject Alternative Names (SANs) eines Zertifikats geben an, welche Namen das Zertifikat abdeckt. Diese Werte erfüllen unterschiedliche Zwecke.
Ein DNS-Alias, der auf einen anderen Hostnamen zeigt, macht das Zertifikat dieses Hostnamens nicht automatisch für die ursprüngliche URL gültig. Die Validierung vergleicht die beabsichtigte Dienstidentität mit dem Zertifikat, gemäß RFC 9525. Eine andere IP-Adresse kann einen Hostnamen-Konflikt nicht beheben.
Verbirgt HTTPS den Hostnamen?
HTTPS verschlüsselt HTTP-Inhalte, einschließlich URL-Pfaden und Query-Strings, doch das klassische SNI macht den angeforderten Hostnamen sichtbar. TLS 1.3 verschlüsselt SNI nicht automatisch: Das erste ClientHello bleibt ohne ECH oder einen umschließenden verschlüsselten Tunnel sichtbar.
Ein ISP kann einen Hostnamen im Klartext-SNI sehen, wenn er diesen Handshake beobachtet. Die vollständige HTTPS-URL wird dadurch nicht offengelegt. TLS 1.3 verschlüsselt spätere Handshake-Nachrichten, einschließlich des Zertifikats, wie in RFC 8446 beschrieben.
Ein ISP kann außerdem gewöhnliche unverschlüsselte DNS-Anfragen ohne VPN sehen. DNS over HTTPS oder DNS over TLS schützt den Austausch zwischen Client und Resolver, auch wenn der Resolver die Anfrage weiterhin erhält. Siehe unseren Vergleich von DNS, Proxy und VPN.
Verbergen Proxys oder VPNs SNI?
HTTP-Proxys, SOCKS5-Proxys und VPNs verbergen SNI nicht vor denselben Beobachtern. Die Antwort hängt davon ab, welche Verbindung verschlüsselt ist und wo der Beobachter sitzt.
- Einfaches HTTP CONNECT: Der Proxy erhält einen Zielhost und einen Port und leitet dann den Tunnelverkehr weiter. Ohne Verschlüsselung zum Proxy können lokale Beobachter diesen Austausch und das gewöhnliche SNI einsehen. Siehe CONNECT-Semantik.
- SOCKS5: Die Anfrage nennt eine Zieladresse oder eine Domain. SOCKS5 allein garantiert keinen verschlüsselten Transport; siehe RFC 1928.
- TLS zu einem Forward-Proxy: Lokale Beobachter sehen den eingeschlossenen Handshake nicht mehr, doch der Proxy erhält weiterhin das Ziel.
- Verschlüsselter VPN-Tunnel: Lokale Beobachter können das eingeschlossene SNI nicht lesen. Der Betreiber des Exit-Knotens und Beobachter hinter dem Exit können gewöhnliches SNI sehen; Routing- und DNS-Lecks bleiben relevant.
Unser Erklärtext zum Forward-Proxy und der Vergleich von HTTP und SOCKS5 vertiefen diese Unterschiede. Ein Reverse-Proxy, der TLS terminiert, nimmt eine andere Position ein: siehe Reverse- versus Forward-Proxys.
Wie unterscheidet sich ECH von SNI und ESNI?
ECH verschlüsselt ein inneres ClientHello mit dem echten Hostnamen und behält dabei ein sichtbares äußeres ClientHello bei. ESNI war der frühere, engere Vorläufer, der sich auf die Verschlüsselung der Servernamen-Erweiterung beschränkte.
RFC 9849 spezifiziert ECH; Die Protokollgeschichte von Cloudflare erklärt den Wechsel von ESNI. ECH macht IP-Adressen und äußere Metadaten weiterhin sichtbar. Verkehrsmuster und Klartext-DNS können Hinweise auf das Ziel liefern, wie Abschnitt 10 erläutert. Serverkompatibilität, Verteilung der Konfiguration und Middleboxen können den Einsatz einschränken.
Firefox aktiviert ECH ab Version 119, sofern verfügbar, und setzt für den Einsatz DoH voraus. Aktiviere DoH und prüfe Einschränkungen in Unternehmensumgebungen. Aktiviere in Chrome die Option Sicheres DNS verwenden; laut der ECH-Richtliniendokumentation von Google hängt die Nutzung weiterhin von Serverunterstützung, HTTPS-DNS-Einträgen und dem Stand des Rollouts ab.
Für Server gilt: Stimme ECH-Schlüssel, DNS-Angaben und den TLS-Endpunkt aufeinander ab. Cloudflare aktiviert ECH standardmäßig für Free-Zonen (Stand Oktober 2026) und bietet für andere Tarife einen Schalter unter Edge Certificates. Folge den Anweisungen zur ECH-Einrichtung. Prüfe beim Self-Hosting, ob der gewählte TLS-Stack ECH ausdrücklich unterstützt; die gewöhnliche SNI-Konfiguration reicht nicht aus.
Wie kannst du SNI und ECH testen?
Teste Zertifikatsauswahl und ECH-Aushandlung getrennt. Ein veröffentlichter ech=-Parameter zeigt eine Fähigkeit an; er belegt nicht, was bei einer bestimmten Verbindung passiert ist.
In unserem kurzen Test am 16. Oktober 2026 haben wir die ersten 1.000 Domains der Tranco-Top-1M-Liste Y8JGG untersucht, die wir an diesem Tag heruntergeladen haben. Wir haben für jede Domain und ihren www.-Host mit dig gegen 1.1.1.1 die HTTPS-Einträge (Typ 65) abgefragt, dazu NS-Einträge für die Gruppierung. Es waren reine DNS-Abfragen, ohne Anfragen an Websites.
| DNS-Beobachtung | Domains | Anteil |
|---|---|---|
| HTTPS-Eintrag veröffentlicht | 191 | 19,1 % |
| ech=-Parameter veröffentlicht | 12 | 1,2 % |
Nach DNS-Anbieter gruppiert (anhand der NS-Einträge) entfällt der Großteil der HTTPS-Einträge auf Cloudflare DNS, doch selbst dort geben nur wenige Domains ECH an. Cloudflare aktiviert ECH standardmäßig nur für Free-Zonen (Stand Oktober 2026), während große Websites meist kostenpflichtige Tarife nutzen. Das passt zum niedrigen Anteil.
| DNS-Anbieter (NS) | Domains | HTTPS-Eintrag | ech= veröffentlicht |
|---|---|---|---|
| Cloudflare | 120 | 93 | 7 |
| AWS Route 53 | 216 | 39 | 2 |
| NS1 | 178 | 13 | 1 |
| 74 | 10 | 0 | |
| Meta | 7 | 6 | 0 |
| Akamai | 90 | 4 | 0 |
| Azure | 40 | 1 | 0 |
| UltraDNS | 4 | 1 | 0 |
| Apple | 9 | 0 | 0 |
| Keine NS-Antwort | 6 | 0 | 0 |
| Andere | 256 | 24 | 2 |
| Gesamt | 1000 | 191 | 12 |
Dieser kleine Schnappschuss ist kein Benchmark. Er umfasst nur einen Resolver und einen Tag, enthält Infrastruktur-Domains und misst Domains statt Verbindungen. Die NS-Zuordnung belegt keinen CDN-Besitz.
Wiederhole die Abfrage pro Domain mit diesem Shell-Snippet:
domain=example.com
for host in "$domain" "www.$domain"; do
  printf '%s\n' "$host"
  dig +short TYPE65 "$host" @1.1.1.1
done
dig +short NS "$domain" @1.1.1.1
Um die ECH-Aushandlung zu bestätigen, prüfe Client- oder Server-Diagnosen, die die ECH-Annahme für die tatsächliche Verbindung ausdrücklich melden. DNS-Angaben und GREASE-Erweiterungen reichen nicht aus: GREASE kann absichtlich einem ECH-Versuch ähneln, ohne einen echten Hostnamen zu schützen.
curl kennzeichnet seine ECH-Funktion als experimentell und nur für TLS 1.3 verfügbar. Für Zertifikatsprüfungen braucht OpenSSL s_client eine ausdrückliche Hostnamen-Prüfung und verify_return_error, um bei Validierungsfehlern abzubrechen:
openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com -verify_return_error </dev/null
openssl s_client -connect example.com:443 -noservername -verify_hostname example.com -verify_return_error </dev/null
Vergleiche Zertifikate und Validierungsergebnisse. Keiner der beiden Befehle belegt eine ECH-Aushandlung. Als wir beide am 16. Oktober 2026 ausgeführt haben, lieferte example.com mit SNI sein Zertifikat und “Verify return code: 0 (ok)” und lehnte den Handshake ohne SNI ab (TLS-Alert 40, Handshake-Fehler).
Wie behebst du SNI-Probleme in IIS, AWS und bei Reverse-Proxys?
Nutze die 4-Schritte-SNI-Diagnose, um Routing-, Zertifikatsauswahl- und Validierungsfehler voneinander zu trennen. Halte das Ziel konstant, wenn du Namen vergleichst.
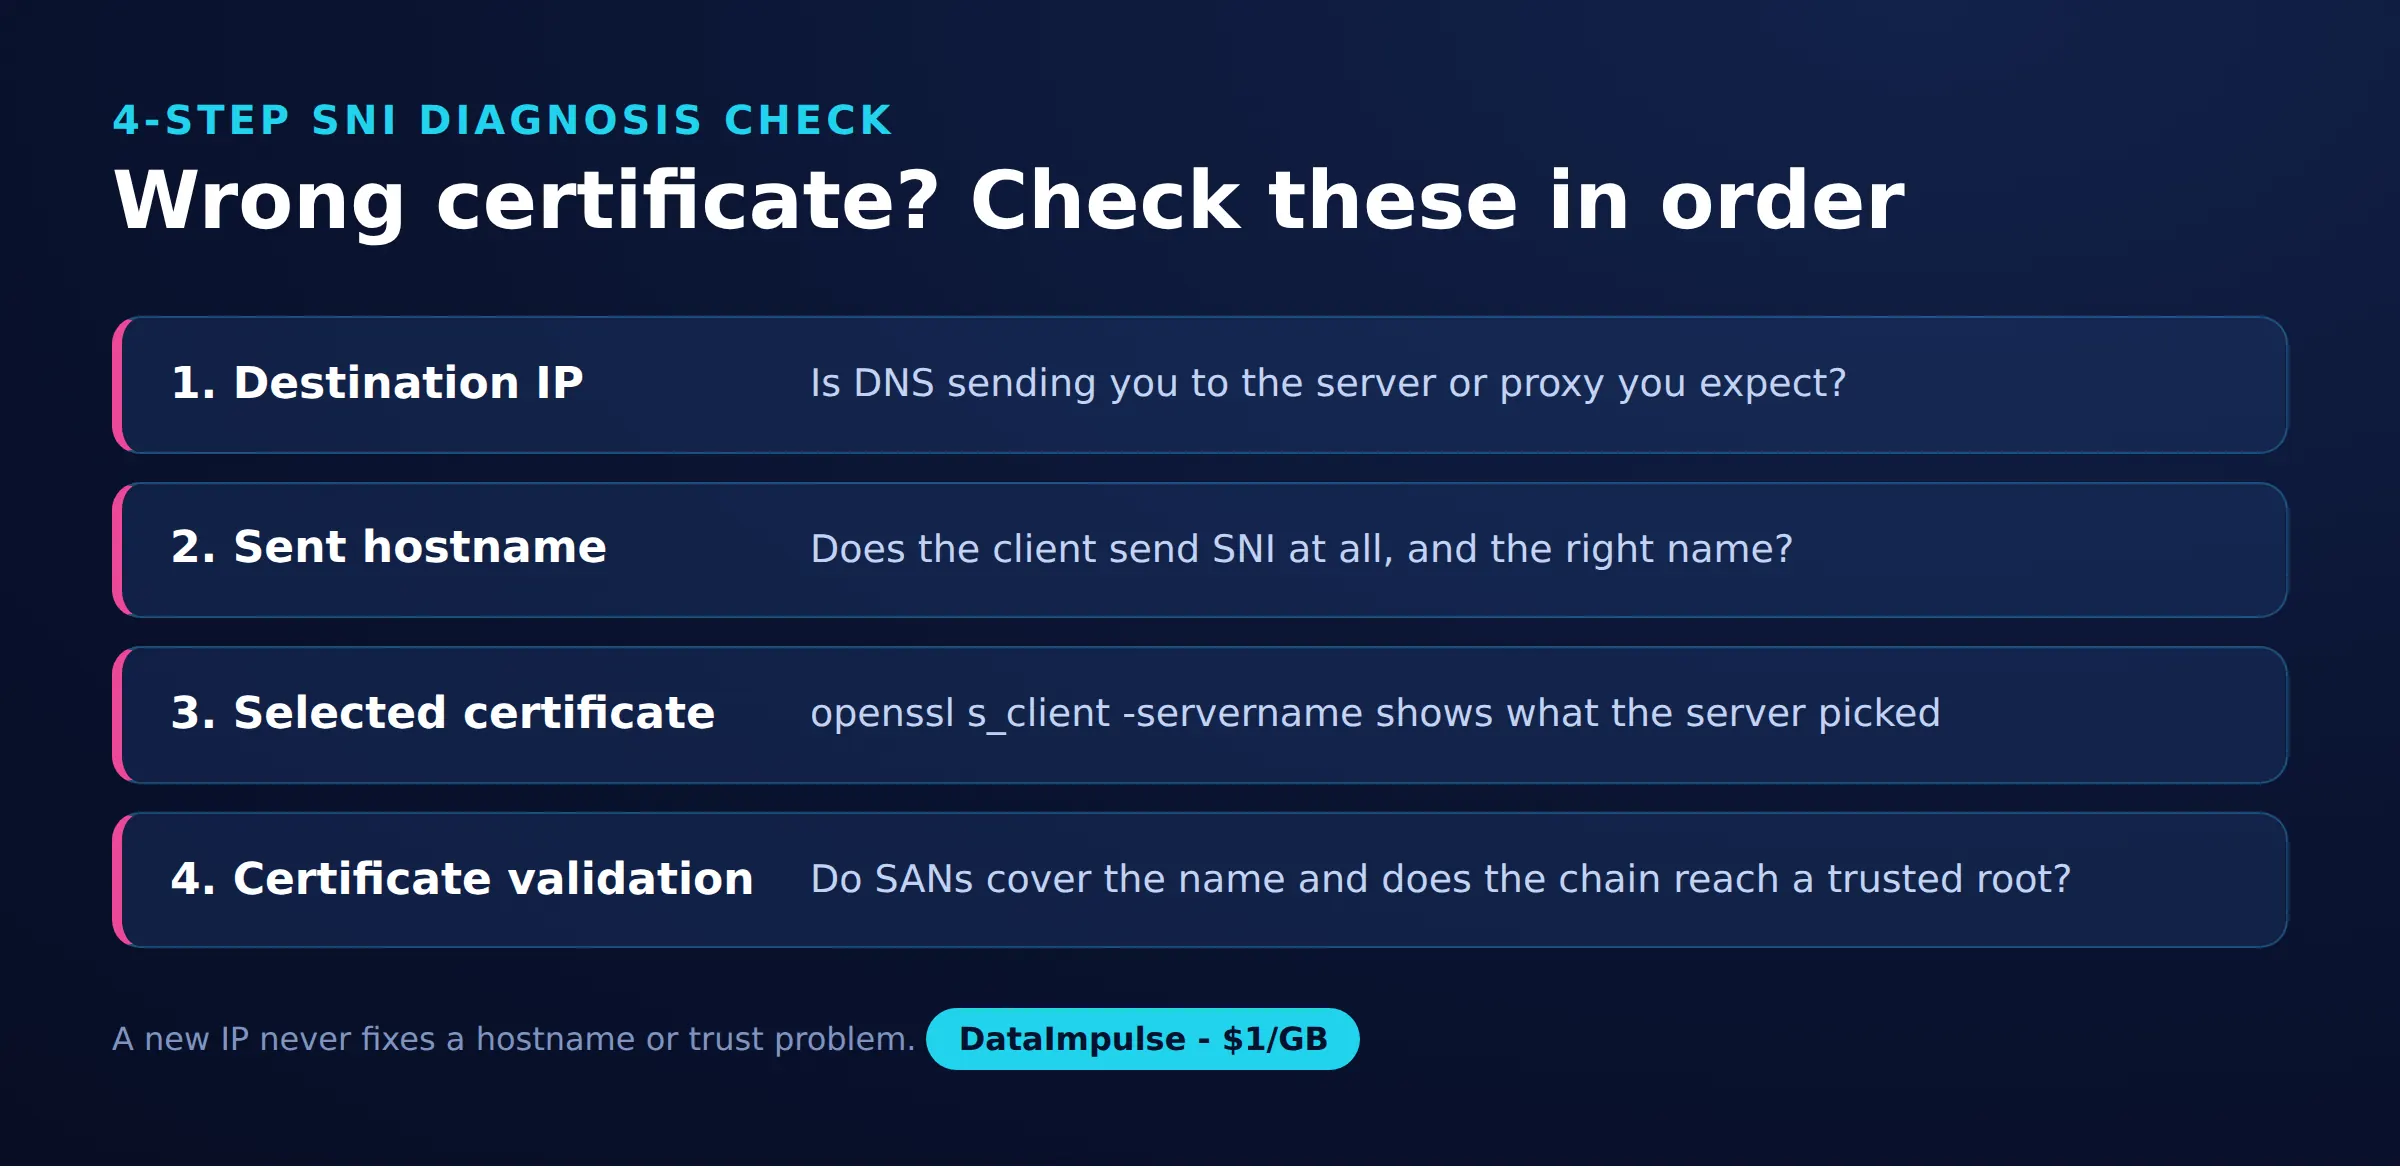
- Schritt 1: Ziel-IP. Bestätige, dass der Client den vorgesehenen TLS-Endpunkt erreicht.
- Schritt 2: Gesendeter Hostname. Prüfe den tatsächlichen SNI-Wert, auch bei einer vorgelagerten TLS-Verbindung.
- Schritt 3: Gewähltes Zertifikat. Vergleiche das gelieferte Zertifikat mit dem konfigurierten virtuellen Host.
- Schritt 4: Zertifikatsvalidierung. Prüfe SAN-Abdeckung, Ablaufdatum und Vertrauenskette. Behandle Fehler der Zertifizierungsstelle getrennt von Hostnamen-Konflikten.
IIS-SNI-Bindungen setzen SNI-fähige Clients voraus; prüfe den HTTPS-Hostnamen, die SNI-Auswahl und das Zertifikat. AWS ALB verwendet sein Standardzertifikat, wenn SNI fehlt oder kein Zertifikatsname passt. Prüfe die Zertifikatsliste des Listeners und die Logs.
Die folgenden Fragmente für Apache und Nginx setzen installierte Zertifikate und TLS-Unterstützung voraus. Ersetze die Beispielnamen und Zertifikatsdateinamen vor der Verwendung. Aktiviere für Apache mod_ssl und einmalig eine Listen-443-Direktive:
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile example.com.crt
    SSLCertificateKeyFile example.com.key
</VirtualHost>
Platziere dies bei Nginx im http-Kontext:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate example.com.crt;
    ssl_certificate_key example.com.key;
}
Füge für jeden Namen und jedes Zertifikat einen eigenen Block hinzu. Clients ohne SNI erhalten häufig das Standardzertifikat, das dennoch gültig sein muss; manche Endpunkte weisen sie ab. Unsere Anleitung zum Nginx-Reverse-Proxy behandelt die nächsten Konfigurationsschritte.
Welchen Ansatz solltest du verwenden?
Wähle passend zum Problem: Zertifikats-Hosting, Privatsphäre des Hostnamens, Egress der Anwendung oder Netzwerk-Tunneling. Diese Mechanismen können sich ergänzen.
| Ansatz | X verwenden, wenn … | X vermeiden, wenn … |
|---|---|---|
| Virtuelles Hosting mit SNI | Nutze SNI, wenn du mehrere HTTPS-Namen auf einer IP hostest. | Verlasse dich nicht allein auf SNI, wenn erforderliche Clients es nicht unterstützen. |
| ECH | Nutze ECH, wenn kompatible Clients und Dienste die Privatsphäre des Hostnamens unterstützen. | Betrachte ECH nicht als Schutz für IPs oder alle Hinweise auf das Ziel. |
| Forward-Proxy | Nutze einen Forward-Proxy, wenn eine Anwendung einen kontrollierten Egress braucht. | Gehe nicht davon aus, dass ein Proxy SNI automatisch verschlüsselt. |
| VPN | Nutze ein VPN, wenn der Verkehr einen verschlüsselten Netzwerktunnel braucht. | Erwarte keine Anonymität gegenüber jedem Beobachter. |
Häufig gestellte Fragen
Ist SNI dasselbe wie ein DNS-Nameserver?
Nein. DNS beantwortet Abfragen zur Namensauflösung, während SNI einen angeforderten Hostnamen innerhalb eines TLS-Handshakes übermittelt.
Ersetzt SNI die Zertifikatsvalidierung?
Nein. Das vorgesehene Zertifikat auszuwählen ist nur ein Schritt; der Client muss Identität und Vertrauen weiterhin selbst prüfen.
Kann das Ändern des HTTP-Host-Headers ein falsches Zertifikat beheben?
Nein. Die Zertifikatsauswahl erfolgt, bevor die gewöhnliche HTTP-Anfrage den Server erreicht. Prüfe daher zuerst die TLS-Konfiguration.
Verbirgt verschlüsseltes DNS SNI?
Verschlüsseltes DNS schützt DNS-Abfragen. Ein separater gewöhnlicher TLS-Handshake kann seinen Hostnamen dennoch verraten.
Garantiert ein ech=-DNS-Eintrag Privatsphäre?
Nein. Er gibt nur die Konfiguration bekannt, während Verbindungsdiagnosen klären müssen, ob Client und Server ECH tatsächlich verwendet haben.
Kann ein Proxy-Betreiber trotz ECH das Ziel erfahren?
Ja. Eine Proxy-Anfrage kann das Ziel unabhängig vom TLS-ClientHello offenlegen.
Proxy-Infrastruktur mit klaren Erwartungen wählen
Wenn deine Anwendung einen kontrollierten Egress braucht, wirf einen Blick auf die DataImpulse Residential Proxys. DataImpulse ist Proxy-Infrastruktur, kein VPN, keine Web-Scraping-API und kein verwalteter Unblocker. Lass die Zertifikatsvalidierung aktiviert und bewerte die Privatsphäre des Hostnamens separat.
Zuletzt aktualisiert: 16. Oktober 2026.