
이 글의 내용
TLS 확장 기능인 서버 이름 표시(SNI, server name indication)는 서버가 인증서를 선택하기 전에 클라이언트가 어떤 호스트 이름에 접속하려는지 알려 줍니다. 덕분에 여러 HTTPS 웹사이트가 하나의 IP 주소를 공유하면서도 각기 다른 인증서를 제시할 수 있습니다.
인증서 선택과 호스트 이름 프라이버시는 서로 다른 문제입니다. 이 차이를 이해하면 잘못된 인증서를 진단하고, 프록시의 가시성을 평가하며, 암호화된 클라이언트 헬로(Encrypted Client Hello, ECH)가 실제로 연결을 보호했는지 테스트하는 데 도움이 됩니다.
핵심 요약
- SNI는 TLS ClientHello에 요청한 호스트 이름을 담아 전달합니다.
- SNI는 IP 주소를 공유하는 웹사이트에서 서버가 인증서를 선택하도록 돕습니다.
- TLS 1.3만으로는 SNI가 암호화되지 않습니다.
- ECH는 호스트 이름을 포함한 내부 ClientHello를 보호합니다.
- DNS의 ech= 광고만으로는 ECH 협상이 성공했다는 사실을 입증할 수 없습니다.
- Tranco 상위 1,000개 도메인에 대한 DNS 스냅샷에서 ech=가 확인된 도메인은 12개(1.2%), HTTPS 레코드가 확인된 도메인은 191개였습니다.
서버 이름 표시란 무엇입니까?
SNI는 TLS 설정 단계에서 요청한 웹사이트를 식별합니다. 서버가 HTTP 요청을 받기 전에 여러 인증서 중 하나를 골라야 할 때, HTTPS 가상 호스팅에는 이처럼 이른 시점의 신호가 필요합니다.
예를 들어 shop.example.com과 support.example.com이 같은 주소로 해석될 수 있습니다. 두 도메인의 ClientHello 메시지에는 서로 다른 이름이 담겨 있으므로, 수신 측 엔드포인트는 알맞은 TLS 구성을 선택할 수 있습니다. 이 메커니즘은 RFC 6066, section 3에서 정의합니다.
SNI는 인증이 아닙니다. 클라이언트는 서버가 반환한 인증서를 여전히 직접 검증해야 합니다.
서버 이름 표시는 어떻게 인증서를 선택합니까?
서버는 ClientHello에서 SNI를 읽어 TLS 구성과 인증서를 선택합니다. 그런 다음 클라이언트는 그 인증서가 접속하려던 호스트 이름과 일치하는지 확인합니다.
| 단계 | 교환되는 정보 | 목적 |
|---|---|---|
| ClientHello | 요청한 호스트 이름과 TLS 매개변수 | 의도한 가상 호스트 식별 |
| 인증서 선택 | 서버가 선택한 인증서 체인 전송 | 검증을 위한 신원 제시 |
| 클라이언트 검증 | 호스트 이름, 신뢰 체인, 유효성 확인 | 서버 인증 |
| HTTP 요청 | Host 또는 :authority, 경로, 헤더 | 애플리케이션 요청 라우팅 |
위 내용은 일반적인 전체 HTTPS 핸드셰이크를 설명한 것입니다. HTTP Host와 :authority는 애플리케이션 계층에 속하므로, 이를 바꾸더라도 이미 선택된 인증서를 소급해서 바꿀 수는 없습니다. TLS 1.3 핸드셰이크 사양과 HTTP authority 의미 체계를 참고하십시오.
SNI는 DNS 및 인증서 SAN과 어떻게 다릅니까?
DNS는 엔드포인트의 위치를 찾고, SNI는 호스트 이름을 요청하며, 인증서의 주체 대체 이름(Subject Alternative Names, SAN)은 인증서가 포괄하는 이름을 나타냅니다. 이 값들은 각각 목적이 다릅니다.
다른 호스트 이름을 가리키는 DNS 별칭이 있다고 해서, 그 호스트 이름의 인증서가 원래 URL에도 자동으로 유효해지지는 않습니다. 검증은 RFC 9525에 따라 의도한 서비스 신원과 인증서를 비교하는 방식으로 이루어집니다. IP 주소를 바꾼다고 호스트 이름 불일치가 해결되지는 않습니다.
HTTPS는 호스트 이름을 숨깁니까?
HTTPS는 URL 경로와 쿼리 문자열을 포함한 HTTP 콘텐츠를 암호화하지만, 기존 방식의 SNI는 요청한 호스트 이름을 노출합니다. TLS 1.3도 SNI를 자동으로 암호화하지 않습니다. ECH나 이를 감싸는 암호화 터널이 없으면 최초 ClientHello는 그대로 보입니다.
ISP는 해당 핸드셰이크를 관찰할 수 있다면 평문 SNI에서 호스트 이름을 볼 수 있습니다. 그렇다고 전체 HTTPS URL이 노출되는 것은 아닙니다. RFC 8446에 설명된 대로, TLS 1.3은 인증서를 포함한 이후의 핸드셰이크 메시지를 암호화합니다.
또한 ISP는 VPN이 없으면 암호화되지 않은 일반 DNS 요청도 볼 수 있습니다. DNS over HTTPS나 DNS over TLS는 클라이언트와 리졸버 사이의 통신을 보호하지만, 리졸버는 여전히 쿼리를 받습니다. DNS, 프록시, VPN 비교 글도 참고하십시오.
프록시나 VPN은 SNI를 숨깁니까?
HTTP 프록시, SOCKS5 프록시, VPN은 같은 관찰자에게 SNI를 숨기지 않습니다. 답은 어떤 연결이 암호화되어 있는지, 관찰자가 어디에 위치하는지에 따라 달라집니다.
- 일반 HTTP CONNECT: 프록시가 목적지 호스트와 포트를 받은 뒤 터널 트래픽을 전달합니다. 프록시까지의 구간이 암호화되지 않으면 로컬 관찰자는 이 교환 내용과 일반 SNI를 확인할 수 있습니다. CONNECT 의미 체계를 참고하십시오.
- SOCKS5: 요청에 목적지 주소 또는 도메인이 명시됩니다. SOCKS5만으로는 암호화된 전송이 보장되지 않습니다. RFC 1928을 참고하십시오.
- 포워드 프록시에 대한 TLS: 로컬 관찰자는 그 안에 포함된 핸드셰이크를 볼 수 없게 되지만, 프록시는 여전히 목적지를 받습니다.
- 암호화된 VPN 터널: 로컬 관찰자는 터널 안의 SNI를 읽을 수 없습니다. 출구 운영자와 출구 이후의 관찰자는 일반 SNI를 볼 수 있으며, 라우팅 및 DNS 누출 문제도 여전히 중요합니다.
포워드 프록시 설명과 HTTP와 SOCKS5 비교 글에서 이러한 차이를 더 자세히 다룹니다. TLS를 종료하는 리버스 프록시는 위치가 다릅니다. 리버스 프록시와 포워드 프록시 비교를 참고하십시오.
ECH는 SNI 및 ESNI와 어떻게 다릅니까?
ECH는 실제 호스트 이름이 담긴 내부 ClientHello를 암호화하고, 외부 ClientHello는 그대로 보이게 둡니다. ESNI는 그보다 앞선 범위가 좁은 전신으로, 서버 이름 확장만 암호화하는 데 초점을 맞췄습니다.
RFC 9849가 ECH를 규정하며, Cloudflare의 프로토콜 변천사에서 ESNI로부터 전환된 과정을 설명합니다. ECH를 사용해도 IP 주소와 외부 메타데이터는 여전히 노출됩니다. section 10에 설명된 대로 트래픽 패턴과 평문 DNS는 목적지에 관한 단서를 드러낼 수 있습니다. 서버 호환성, 구성 배포, 미들박스가 도입을 제한할 수 있습니다.
Firefox는 버전 119부터 ECH를 활성화하며(지원되는 경우), 사용하려면 DoH가 필요합니다. DoH를 활성화하고 기업 환경의 제한 사항을 확인하십시오. Chrome에서는 보안 DNS 사용을 활성화하십시오. Google의 ECH 정책 문서에 따르면 실제 사용 여부는 서버 지원, HTTPS DNS 레코드, 적용 현황에 따라 달라집니다.
서버 측에서는 ECH 키, DNS 광고, TLS 엔드포인트를 함께 조율해야 합니다. Cloudflare는 Free 존에서 ECH를 기본으로 활성화하며(2026년 10월 기준), 다른 요금제에서는 Edge Certificates 토글로 설정합니다. ECH 설정 안내를 따르십시오. 직접 호스팅하는 경우에는 선택한 TLS 스택이 ECH를 명시적으로 지원하는지 확인하십시오. 일반적인 SNI 구성만으로는 충분하지 않습니다.
SNI와 ECH는 어떻게 테스트합니까?
인증서 선택과 ECH 협상은 따로 테스트하십시오. 게시된 ech= 매개변수는 지원 가능 여부를 알릴 뿐, 특정 연결에서 실제로 어떤 일이 있었는지를 입증하지는 않습니다.
2026년 10월 16일에 진행한 간단한 조사에서는 그날 내려받은 Tranco top-1M 목록 Y8JGG의 상위 1,000개 도메인을 살펴봤습니다. 각 도메인과 해당 www. 호스트에 대해 1.1.1.1을 대상으로 dig를 사용해 HTTPS 레코드(type 65)를 조회했고, 그룹화를 위해 NS 레코드도 함께 조회했습니다. 이는 DNS 쿼리만 사용했으며, 웹사이트로는 어떠한 요청도 보내지 않았습니다.
| DNS 관측 결과 | 도메인 수 | 비율 |
|---|---|---|
| HTTPS 레코드 게시 | 191 | 19.1% |
| ech= 매개변수 게시 | 12 | 1.2% |
DNS 제공업체(NS 레코드 기준)별로 묶어 보면 HTTPS 레코드의 대부분은 Cloudflare DNS에서 나왔지만, 그곳에서도 ECH를 광고하는 도메인은 많지 않습니다. Cloudflare는 Free 존에서만 ECH를 기본으로 활성화하는데(2026년 10월 기준), 대형 사이트는 보통 유료 요금제를 사용하므로 낮은 비율과 일치합니다.
| DNS 제공업체(NS) | 도메인 수 | HTTPS 레코드 | ech= 게시 |
|---|---|---|---|
| Cloudflare | 120 | 93 | 7 |
| AWS Route 53 | 216 | 39 | 2 |
| NS1 | 178 | 13 | 1 |
| 74 | 10 | 0 | |
| Meta | 7 | 6 | 0 |
| Akamai | 90 | 4 | 0 |
| Azure | 40 | 1 | 0 |
| UltraDNS | 4 | 1 | 0 |
| Apple | 9 | 0 | 0 |
| NS 응답 없음 | 6 | 0 | 0 |
| 기타 | 256 | 24 | 2 |
| 합계 | 1000 | 191 | 12 |
이 소규모 스냅샷은 벤치마크가 아닙니다. 하나의 리졸버와 하루치 데이터만 다루고, 인프라 도메인이 포함되어 있으며, 연결이 아닌 도메인을 측정한 결과입니다. NS 소유자가 곧 CDN 소유자를 의미하지도 않습니다.
다음 셸 스니펫으로 도메인별 조회 패턴을 반복해 볼 수 있습니다.
domain=example.com
for host in "$domain" "www.$domain"; do
  printf '%s\n' "$host"
  dig +short TYPE65 "$host" @1.1.1.1
done
dig +short NS "$domain" @1.1.1.1
ECH 협상을 확인하려면 실제 연결에 대해 ECH 수락 여부를 명시적으로 보고하는 클라이언트 또는 서버 진단 정보를 살펴보십시오. DNS 광고와 GREASE 확장으로는 충분하지 않습니다. GREASE는 실제 호스트 이름을 보호하지 않으면서 ECH 시도처럼 보이도록 의도적으로 만들어질 수 있습니다.
curl은 ECH 기능을 실험적이며 TLS 1.3 전용이라고 표시합니다. 인증서 확인에는 OpenSSL s_client를 사용할 수 있으며, 검증 실패 시 중단하려면 호스트 이름 확인과 verify_return_error를 명시적으로 지정해야 합니다.
openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com -verify_return_error </dev/null
openssl s_client -connect example.com:443 -noservername -verify_hostname example.com -verify_return_error </dev/null
인증서와 검증 결과를 비교하십시오. 두 명령 모두 ECH 협상을 입증하지는 않습니다. 2026년 10월 16일에 두 명령을 모두 실행했을 때, example.com은 SNI가 있으면 인증서와 “Verify return code: 0 (ok)”를 반환했고, SNI가 없으면 핸드셰이크를 거부했습니다(TLS alert 40, handshake failure).
IIS, AWS, 리버스 프록시에서 SNI 문제는 어떻게 해결합니까?
4단계 SNI 진단 점검을 사용해 라우팅, 인증서 선택, 검증 실패를 구분하십시오. 이름을 비교하는 동안에는 목적지를 고정해 두십시오.
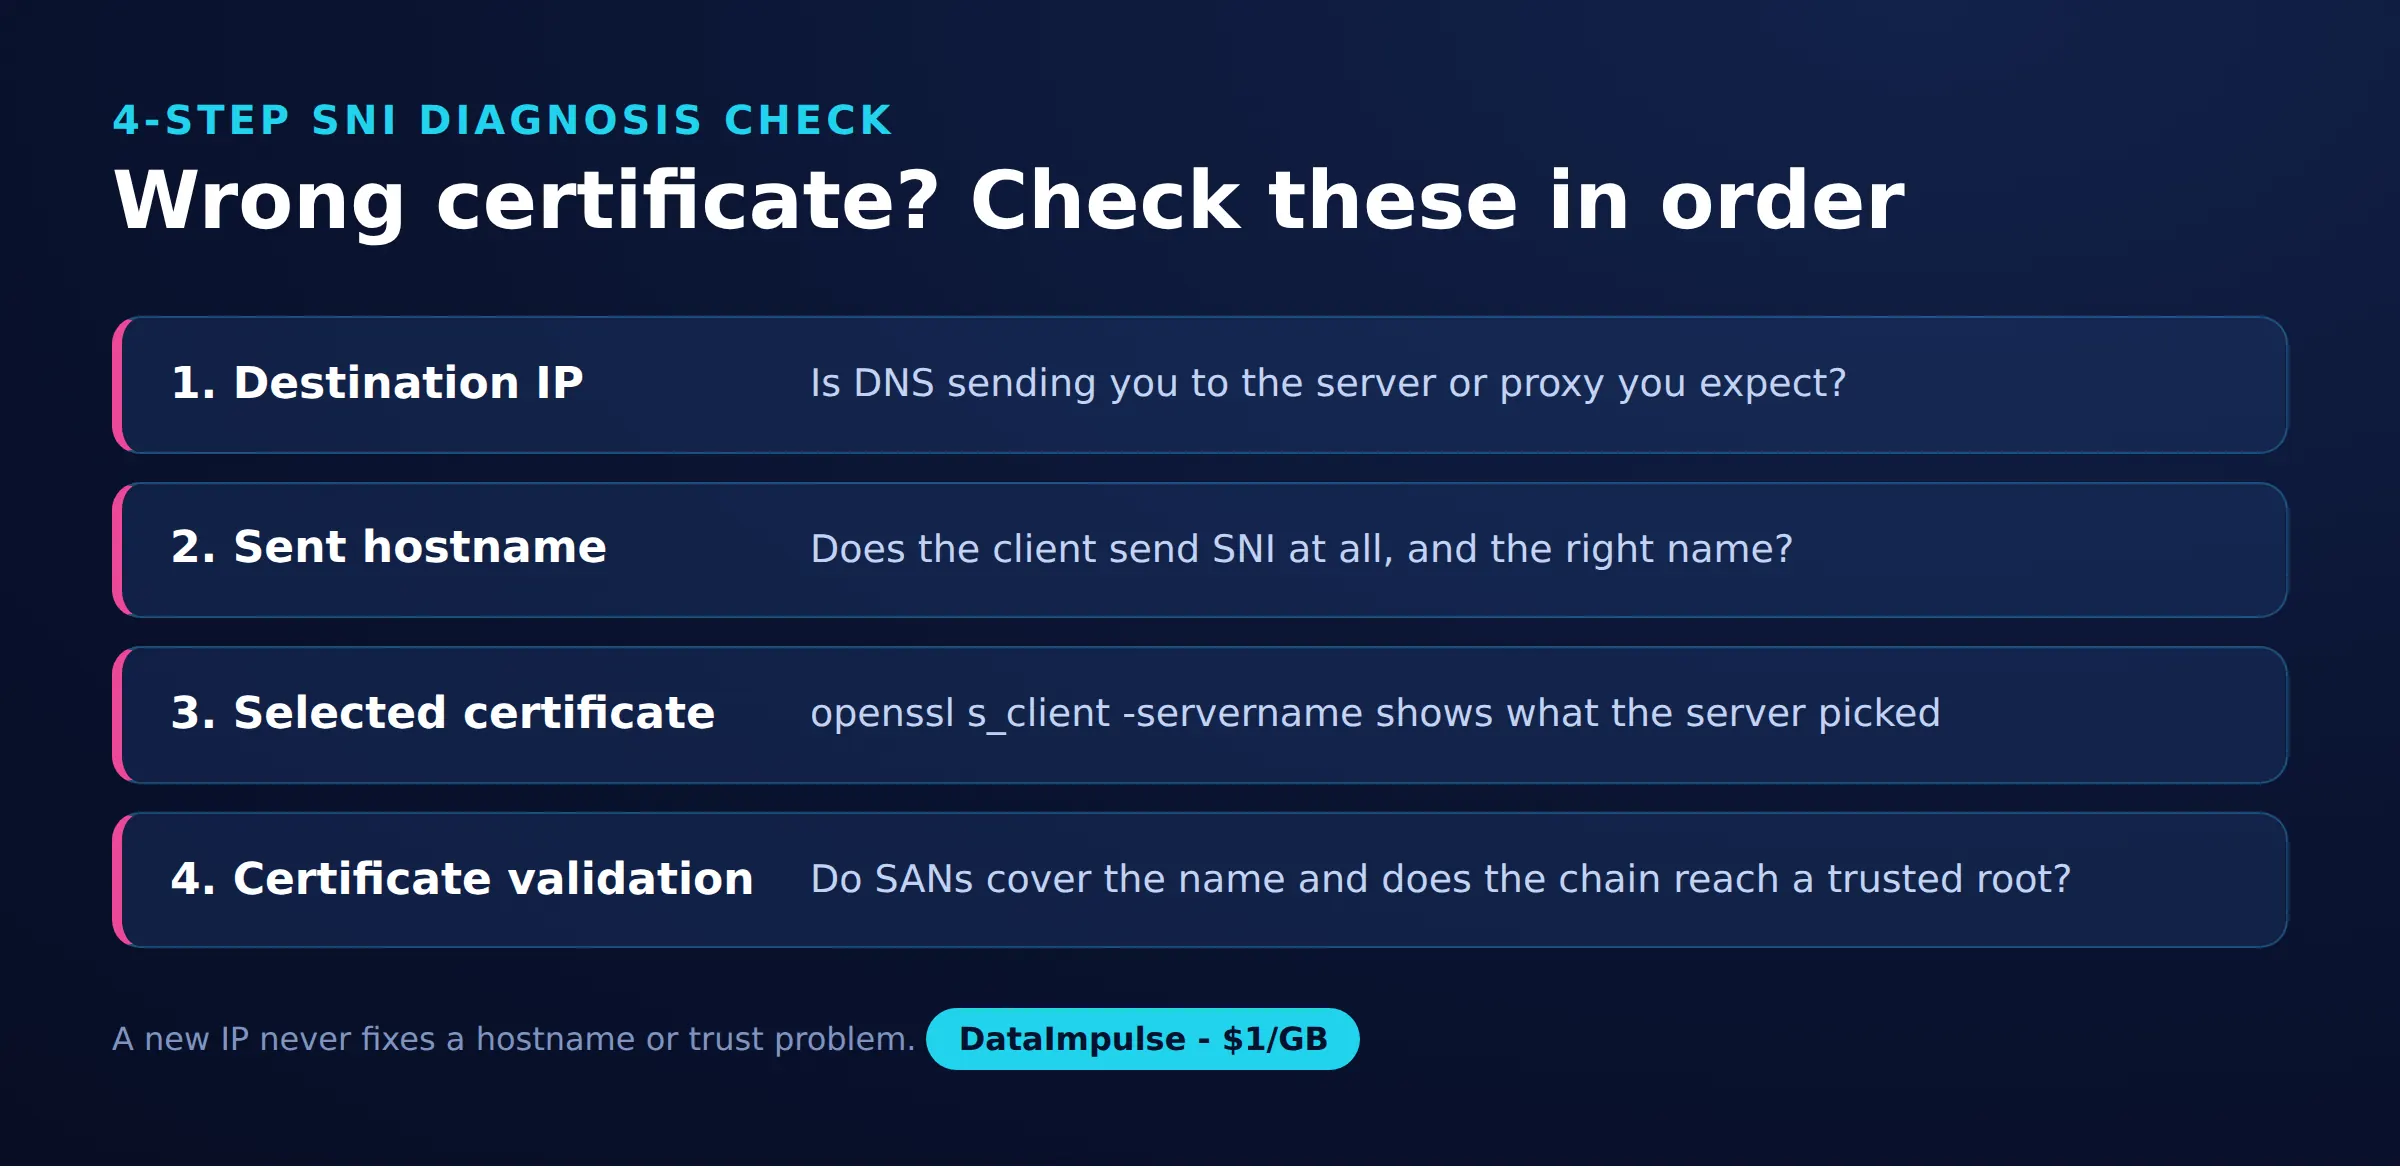
- 1단계: 목적지 IP. 클라이언트가 의도한 TLS 엔드포인트에 도달하는지 확인합니다.
- 2단계: 전송된 호스트 이름. 업스트림 TLS 연결을 포함해 실제 SNI 값을 확인합니다.
- 3단계: 선택된 인증서. 반환된 인증서를 구성된 가상 호스트와 비교합니다.
- 4단계: 인증서 검증. SAN 적용 범위, 만료일, 신뢰 체인을 확인합니다. 인증 기관 오류는 호스트 이름 불일치와 분리해서 다루십시오.
IIS의 SNI 바인딩은 SNI를 지원하는 클라이언트가 필요합니다. HTTPS 호스트 이름, SNI 선택, 인증서를 확인하십시오. AWS ALB는 SNI가 없거나 일치하는 인증서 이름이 없으면 기본 인증서를 사용합니다. 리스너 인증서 목록과 로그를 확인하십시오.
다음 Apache 및 Nginx 예시는 인증서가 설치되어 있고 TLS가 지원되어야 합니다. 사용하기 전에 예시 이름과 인증서 파일 이름을 바꾸십시오. Apache에서는 mod_ssl을 활성화하고 Listen 443 지시문을 한 번 추가하십시오.
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile example.com.crt
    SSLCertificateKeyFile example.com.key
</VirtualHost>
Nginx에서는 http 컨텍스트 안에 다음을 넣으십시오.
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate example.com.crt;
    ssl_certificate_key example.com.key;
}
이름과 인증서마다 별도의 블록을 추가하십시오. SNI를 보내지 않는 클라이언트는 흔히 기본 인증서를 받게 되며, 이 인증서도 검증을 통과해야 합니다. 일부 엔드포인트는 이런 클라이언트를 거부합니다. 이후 구성 단계는 Nginx 리버스 프록시 가이드에서 다룹니다.
어떤 방식을 사용해야 합니까?
인증서 호스팅, 호스트 이름 프라이버시, 애플리케이션 egress, 네트워크 터널링 중 해결하려는 문제에 맞춰 선택하십시오. 이러한 메커니즘은 서로 보완할 수 있습니다.
| 방식 | X를 사용할 때 | X를 피해야 할 때 |
|---|---|---|
| SNI 가상 호스팅 | 하나의 IP에서 여러 HTTPS 이름을 호스팅할 때 SNI를 사용합니다. | 필수 클라이언트가 SNI를 지원하지 않을 때는 SNI에만 의존하지 마십시오. |
| ECH | 호환되는 클라이언트와 서비스가 호스트 이름 프라이버시를 지원할 때 ECH를 사용합니다. | ECH를 IP나 모든 목적지 단서에 대한 보호 수단으로 간주하지 마십시오. |
| 포워드 프록시 | 애플리케이션에 통제된 egress가 필요할 때 포워드 프록시를 사용합니다. | 프록시를 거치면 SNI가 자동으로 암호화된다고 가정하지 마십시오. |
| VPN | 트래픽에 암호화된 네트워크 터널이 필요할 때 VPN을 사용합니다. | 모든 관찰자에 대한 익명성을 기대하지 마십시오. |
자주 묻는 질문
SNI는 DNS 네임 서버와 같은 것입니까?
아닙니다. DNS는 조회 질문에 답하고, SNI는 TLS 핸드셰이크 안에서 요청한 호스트 이름을 전달합니다.
SNI가 인증서 검증을 대신합니까?
아닙니다. 의도한 인증서를 선택하는 것은 한 단계일 뿐이며, 클라이언트는 신원과 신뢰를 여전히 직접 확인해야 합니다.
HTTP Host 헤더를 바꾸면 잘못된 인증서를 고칠 수 있습니까?
아닙니다. 인증서 선택은 일반 HTTP 요청이 서버에 도달하기 전에 이루어지므로, 먼저 TLS 구성을 점검하십시오.
암호화된 DNS는 SNI를 숨깁니까?
암호화된 DNS는 DNS 통신을 보호합니다. 별개의 일반 TLS 핸드셰이크는 여전히 호스트 이름을 드러낼 수 있습니다.
ech= DNS 레코드가 프라이버시를 보장합니까?
아닙니다. 이 레코드는 구성을 알릴 뿐이며, 클라이언트와 서버가 실제로 ECH를 사용했는지는 연결 진단으로 확인해야 합니다.
ECH를 사용해도 프록시 운영자는 목적지를 알 수 있습니까?
그렇습니다. 프록시 요청은 TLS ClientHello와 별개로 목적지를 알릴 수 있습니다.
명확한 기대치를 갖고 프록시 인프라를 선택하십시오
애플리케이션에 통제된 egress가 필요하다면 DataImpulse 레지덴셜 프록시(residential proxy)를 살펴보십시오. DataImpulse는 프록시 인프라이며, VPN, 스크래핑 API, 관리형 차단 해제 서비스가 아닙니다. 인증서 검증은 계속 활성화해 두고, 호스트 이름 프라이버시는 별도로 평가하십시오.
최종 업데이트: 2026년 10월 16일.