
이 글의 내용
DNS over HTTPS는 클라이언트와 DNS 리졸버 사이의 DNS 쿼리와 응답을 HTTPS로 암호화합니다. 이 연결 구간은 보호하지만, 브라우징을 익명으로 만들어 주거나 리졸버로부터 쿼리를 숨겨 주지는 않습니다.
실무에서 중요한 판단 기준은 이름 확인이 어디에서 이루어지는지, 누가 이를 관찰할 수 있는지, 암호화가 실패하면 어떻게 되는지입니다. 이번에 진행한 소규모 Linux 테스트는 엔드포인트 동작과 프록시 호환성에 관한 근거를 더해 줍니다.
핵심 요약
- DoH는 클라이언트와 HTTPS 리졸버 사이의 DNS 교환을 암호화합니다.
- 선택한 리졸버는 응답하는 DNS 질의 내용을 여전히 읽을 수 있습니다.
- DNSSEC는 DNS 데이터를 인증하는 기술이며 쿼리를 암호화하지 않습니다.
- 웹사이트의 HTTPS 연결이 DNS 조회가 암호화되었다는 증거는 아닙니다.
- 10건의 요청으로 진행한 curl 테스트에서 10건의 쿼리 모두 응답을 받았습니다.
- Python 테스트에서 프록시를 거친 DoH 쿼리 48건 모두 응답을 받았습니다.
DNS over HTTPS란 무엇이며 어떻게 작동하나요?
DoH는 DNS 메시지를 HTTPS 교환 안에 담아 전달합니다. RFC 8484가 DNS 클라이언트와 HTTPS 리졸버 사이의 프로토콜을 정의합니다.
경로는 브라우저 또는 클라이언트, HTTPS 리졸버, 그리고 필요에 따라 DNS 인프라 순서입니다. 암호화된 연결은 리졸버에서 끝나며, 이후의 모든 DNS 교환이 자동으로 암호화되는 것은 아닙니다.
표준 형식은 바이너리 DNS 메시지입니다. GET 요청은 이를 dns 파라미터에 인코딩하고, POST 요청은 본문에 담아 보냅니다. 제공업체별 JSON 인터페이스는 테스트에는 편리하지만 브라우저의 DoH 템플릿과 호환되지 않습니다.
리졸버는 이름 조회에 응답합니다. 프록시 서버는 트래픽을 전달합니다. 둘 중 무엇을 설정하든 이 두 역할을 구분해야 합니다.
DNS over HTTPS를 쓰면 ISP로부터 브라우징을 숨길 수 있나요?
DoH는 해당 DNS 연결의 내용을 네트워크 경로상의 수동적인 관찰자로부터 숨깁니다. 모든 브라우징 활동을 숨길 수는 없습니다.
리졸버는 질의 내용과 자신에게 접속한 출발지 주소를 확인합니다. 웹사이트 연결이 직접 이루어지는 경우 ISP는 여전히 목적지 IP 주소와 트래픽 패턴을 관찰할 수 있습니다. RFC 8484의 프라이버시 고려 사항은 암호화된 전송만으로는 리졸버에 대한 신뢰 문제가 사라지지 않는 이유를 설명합니다.
암호화되지 않은 Server Name Indication은 TLS 설정 과정에서 호스트 이름을 노출할 수도 있습니다. ECH는 협상에 성공하면 호스트 이름을 포함한 내부 ClientHello를 보호하지만, 목적지 IP 주소를 가려 주지는 않습니다. Mozilla의 ECH 설명을 참고하십시오.
DoH는 DoT, DNSSEC, VPN, WARP와 어떻게 다른가요?
DoH와 DoT는 DNS 전송을 보호하고, DNSSEC는 DNS 데이터를 인증합니다. VPN은 터널을 통과하는 트래픽의 경로를 바꿉니다.
| 기술 | 목적 | 보호 범위 |
|---|---|---|
| DoH | DNS over HTTPS | 클라이언트와 리졸버 사이의 교환 |
| DoT | DNS over TLS, 일반적으로 TCP 포트 853 | DNS 전송 |
| DNSSEC | 서명된 DNS 데이터 검증 | 기밀성이 아닌 진위 확인 |
| VPN | 선택한 네트워크 트래픽을 터널링 | 라우팅과 DNS 설정에 따라 달라짐 |
관련 표준은 DoT의 RFC 7858과 DNSSEC의 RFC 4033입니다. DNSSEC도 DoH도 악성 응답에 대한 전면적인 보호를 약속하지는 않습니다.
WARP의 문서화된 모드는 DNS만 암호화하는 방식과 트래픽과 DNS를 함께 터널링하는 방식을 구분합니다. 더 폭넓은 차이는 프록시와 VPN 비교와 Smart DNS, 프록시, VPN 비교를 참고하십시오.
DoQ는 또 다른 암호화 DNS 전송 방식입니다. RFC 9250은 DNS를 QUIC에 직접 매핑하며, 이는 HTTP/3 위에서 전달되는 DoH와는 다릅니다.
DoH를 켜야 할까요, 꺼야 할까요?
리졸버 정책과 장애 시 동작이 네트워크 환경에 맞는다면 DoH를 활성화하십시오. 필수 조직 DNS, 로컬 이름, 필터링이 계속 작동하도록 유지해야 합니다.
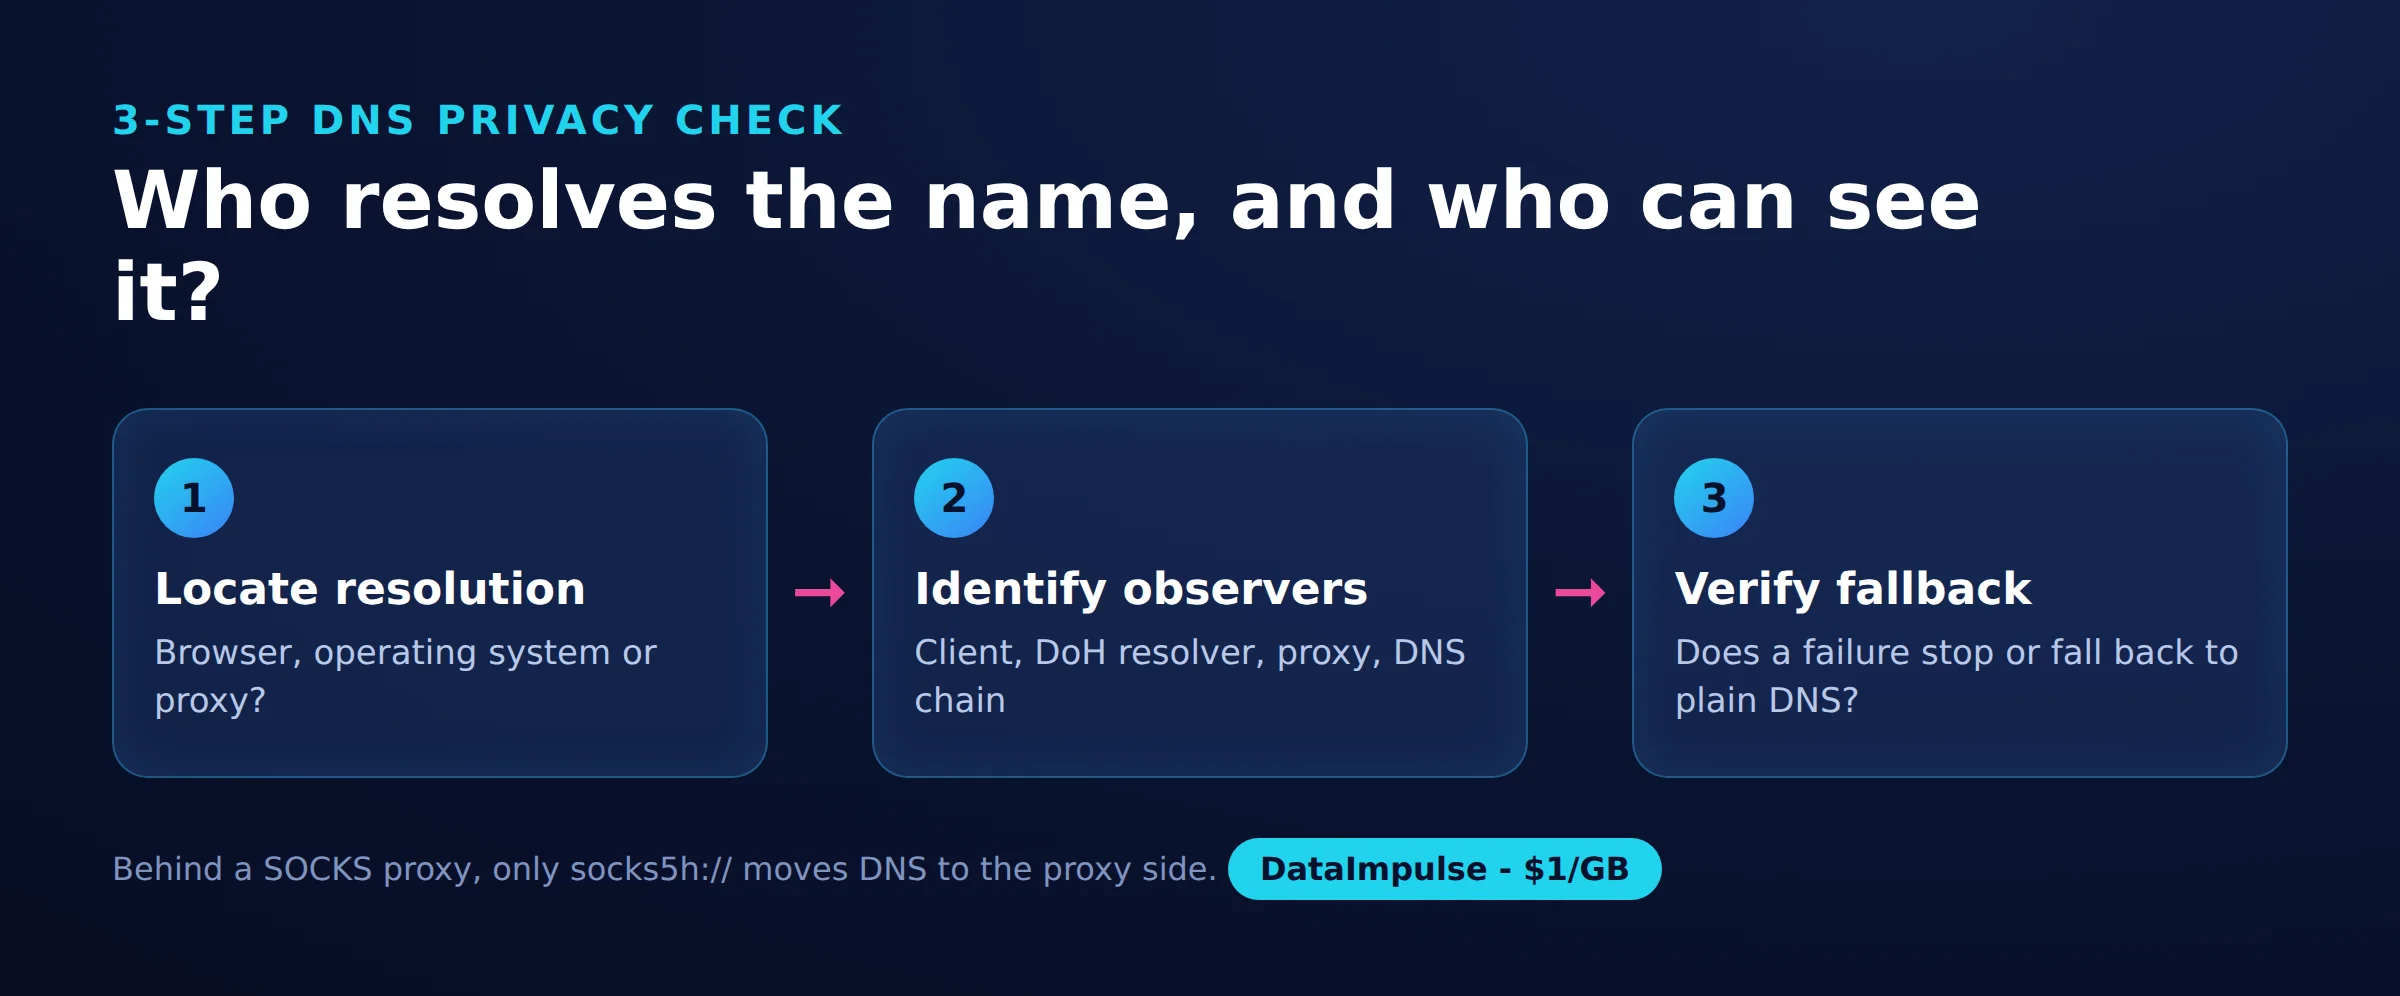
설정을 변경하기 전에 3단계 DNS 프라이버시 점검을 진행하십시오.
- 1단계: 이름 확인 위치 파악. 브라우저, 운영체제, 프록시 중 어디에서 목적지를 확인하는지 알아봅니다.
- 2단계: 관찰자 파악. 클라이언트, HTTPS 리졸버, DNS 인프라를 추적하고, 프록시가 있다면 함께 포함합니다.
- 3단계: 폴백 확인. 장애가 발생했을 때 이름 확인이 중단되는지, 다른 전송 방식이 허용되는지 점검합니다.
| 옵션 | X를 사용하기 좋은 경우 | X를 피해야 하는 경우 |
|---|---|---|
| 외부 DoH | 리졸버 정책이 요구 사항에 맞을 때 외부 DoH를 사용합니다. | 필수 로컬 이름이나 필터링이 작동하지 않을 때 외부 DoH를 피합니다. |
| 엄격한 DoH | 암호화에 실패하면 이름 확인을 중단해야 할 때 엄격한 DoH를 사용합니다. | 네트워크 요건 때문에 사용할 수 없을 때 엄격한 DoH를 피합니다. |
| 자동 폴백 | 가용성이 우선일 때 자동 폴백을 사용합니다. | 평문 폴백을 받아들일 수 없을 때 자동 폴백을 피합니다. |
어떤 제공업체와 DoH URL을 선택해야 하나요?
응답 시간을 비교하기 전에 개인정보 처리 방침, 필터링 요건, 클라이언트 호환성을 기준으로 선택하십시오. 엔드포인트 형식은 애플리케이션에 맞춰야 합니다.
| 제공업체 | 와이어 포맷 엔드포인트 | JSON 테스트 인터페이스 |
|---|---|---|
| Cloudflare | https://cloudflare-dns.com/dns-query | 동일 경로, JSON Accept 헤더 |
| https://dns.google/dns-query | https://dns.google/resolve |
Cloudflare의 DoH 문서와 Google의 DoH 문서를 확인하십시오. 템플릿 입력란과 일반 엔드포인트 입력란은 서로 다른 구문을 요구할 수 있으므로, 확인 없이 JSON 쿼리 URL을 어느 쪽에든 붙여넣지 마십시오.
Cloudflare의 리졸버 개인정보 처리 방침과 Google의 DNS 개인정보 처리 방침을 로그 기록 예외 사항까지 포함해 비교하십시오. 악성코드 차단과 자녀 보호 필터링은 별개의 요건으로 다뤄야 합니다. 암호화만으로는 둘 중 어느 것도 제공되지 않습니다.
브라우저와 운영체제에서 DoH를 활성화하려면 어떻게 하나요?
실제로 조회를 수행하는 구성 요소를 설정한 다음, 활성 상태와 폴백 동작을 확인하십시오. 브라우저 설정과 운영체제 설정은 서로 다른 경로를 다룹니다.
- Chrome: 설정, 개인정보 보호 및 보안, 보안, 보안 DNS 사용 순서로 엽니다. 리졸버 선택과 자동 폴백 동작은 Chrome의 보안 설정 안내에서 검토하십시오.
- Firefox: 설정, 개인정보 및 보안, DNS over HTTPS, 고급 설정 순서로 엽니다. 보호 수준을 선택하고 상태를 확인하십시오. 기본 보호는 폴백될 수 있고, 최대 보호는 보안 이름 확인이 실패하면 예외 옵션과 함께 경고를 표시합니다. Mozilla의 보호 수준 안내를 따르십시오.
- Windows 11: 네트워크 및 인터넷에서 활성 연결을 열고 DNS 설정을 편집합니다. 자동 또는 수동 DoH 템플릿을 선택하고 평문 폴백 여부를 의도적으로 설정하십시오. Microsoft의 네트워크 설정 안내를 참고하십시오.
- Android: 비공개 DNS가 브라우저 방식의 DoH URL 입력란을 뜻한다고 가정하지 마십시오. Google의 Android 설정 안내는 비공개 DNS에 제공업체 호스트 이름을 사용합니다.
Microsoft는 Windows DNS 클라이언트 안내에서 암호화된 이름 확인을 요구하는 방식과 요청하는 방식의 차이도 설명합니다. 네트워크를 바꾸거나 VPN을 켠 뒤에는 작동 여부를 다시 확인하십시오.
DoH는 프록시와 함께 작동하나요?
DoH는 프록시를 통과할 수 있지만, 그것이 웹사이트 호스트 이름을 누가 확인하는지를 결정하지는 않습니다. 리졸버에 HTTPS 요청을 보내는 일과 목적지 이름 확인을 위임하는 일은 별개의 작업입니다.
Chromium의 프록시 문서는 HTTP 및 SOCKS5 프록시에서 프록시 측이 목적지 이름을 확인하는 방식을 설명합니다. Mozilla의 휴리스틱은 프록시가 감지되어 자동 DoH 활성화가 이루어지지 않는 경우를 설명하며, DNSOverHTTPS 정책은 폴백을 별도로 제어합니다. 이러한 동작은 설정에 따라 달라집니다.
curl 매뉴얼은 로컬 SOCKS5 이름 확인과 프록시 측 호스트 이름 확인을 구분하고 --doh-url을 설명합니다. 이 옵션은 원격 프록시가 사용자가 고른 리졸버를 쓰도록 강제하지 않으며, DoH 서버 자체의 최초 이름 확인에도 별도의 부트스트랩 경로가 있습니다.
이번 SOCKS 테스트에서는 직접 요청과 socks5:// 요청에서 호스팅 리졸버가 확인되었습니다. socks5h://를 사용한 두 차례의 실행에서는 미국 또는 캐나다의 Google 리졸버가 보고되었습니다. 두 SOCKS 경로 모두 레지덴셜 프록시(residential proxy)의 출구 IP 주소를 사용했습니다. 프로토콜 배경은 HTTP와 SOCKS5 비교를 참고하십시오.
Oblivious DoH는 암호화된 DNS 메시지와 별도의 릴레이 구조를 더해 클라이언트 신원과 쿼리를 분리합니다. 일반적인 프록시 사용이 자동으로 ODoH가 되는 것은 아닙니다.
SOCKS 프록시 뒤에서 어느 쪽이 DNS를 확인하는지 알아보기 위해 다음의 짧은 스크립트를 사용했습니다. socks5://에서는 조회가 서버의 리졸버에 머물렀고, socks5h://에서는 프록시 측으로 넘어갔습니다.
"""Who resolves the hostname: socks5:// (your machine) or socks5h:// (the proxy)?

pip install "requests[socks]"
edns.ip-api.com answers with the DNS resolver that looked up its hostname.
"""
import os
import requests

SOCKS = os.environ.get("SOCKS_URL")  # e.g. socks5://USER__cr.us:[email protected]:824
host_part = SOCKS.split("://", 1)[1]

routes = {
    "direct": None,
    "socks5 (local DNS)": "socks5://" + host_part,
    "socks5h (proxy DNS)": "socks5h://" + host_part,
}
for label, proxy in routes.items():
    proxies = {"http": proxy, "https": proxy} if proxy else None
    try:
        dns = requests.get("http://edns.ip-api.com/json", proxies=proxies, timeout=20).json()["dns"]
        print(f"{label:20} resolver: {dns['geo']}")
    except requests.RequestException as exc:
        print(f"{label:20} failed: {type(exc).__name__}")
DoH가 작동하는지 어떻게 테스트하나요?
엔드포인트 접근성, DNS 응답, 애플리케이션 라우팅을 각각 따로 확인하십시오. HTTPS 요청이 성공했다는 사실만으로는 브라우저 설정이나 익명성을 입증할 수 없습니다.
2026년 10월 19일에 진행한 간단한 테스트에서는 Ubuntu 24.04를 실행하는 EU의 Linux 서버에서 curl 8.5.0과 Python 3.12, httpx 0.28, HTTP/2를 사용했습니다. 벤치마크가 아닌 소규모 테스트였으며, 3개 제공업체에 걸쳐 약 130건의 DoH 요청을 1초 간격으로 보냈습니다.
12:50 UTC에 curl은 JSON 엔드포인트마다 example.com A 쿼리를 5건씩 순차적으로 보냈고, 매번 새 연결을 열었습니다. 요청은 Google의 JSON 구문과 Cloudflare의 JSON 구문을 따랐습니다.
| 제공업체 | 성공한 쿼리 | DNS 상태와 응답 | 본문 중앙값 | 전체 소요 시간 중앙값 |
|---|---|---|---|---|
| 5/5 | 0, NOERROR, A 레코드 2개 | 296 B | 48 ms | |
| Cloudflare | 5/5 | 0, NOERROR, A 레코드 2개 | 249 B | 44 ms |
사용한 엔드포인트는 https://dns.google/resolve?name=example.com&type=A와 https://cloudflare-dns.com/dns-query?name=example.com&type=A이며, 후자에는 accept: application/dns-json을 사용했습니다. 이 수치는 연결 설정을 포함한 HTTPS 요청 시간이며, DNS 지연 시간만 분리한 값이 아닙니다.
Python 측정에서는 도메인 4개, 방식별 3회 실행, 실행마다 재사용 가능한 HTTP/2 클라이언트 1개를 사용했습니다. 아래 결과는 도메인별 중앙값의 중앙값입니다. 출처는 doh_check.py, doh_results_direct.json, doh_results_proxy.json입니다.
| 방식 | 직접 연결 | 레지덴셜 HTTP 프록시 |
|---|---|---|
| 시스템 리졸버 | 1 ms | 1 ms, 여전히 로컬 |
| Cloudflare JSON | 14 ms | 271 ms |
| Google JSON | 17 ms | 333 ms |
| Cloudflare 와이어 | 11 ms | 263 ms |
| Quad9 와이어 | 13 ms | 224 ms |
각 DoH 방식은 경로별로 12/12건의 요청에서 응답을 반환했으며, DataImpulse 레지덴셜 HTTP 프록시를 거친 48건도 모두 포함됩니다. 시스템 리졸버의 1 ms는 네트워크 조회가 아닌 로컬 캐시를 반영한 값입니다. 프록시를 거친 Cloudflare JSON 도메인 중앙값 하나는 1.4초에 달했습니다.
Quad9 JSON 시도는 시간 초과되거나 HTTP 400을 반환했습니다. HTTP/1.1 와이어 시도는 HTTP 505를 반환했고, HTTP/2는 정상 작동했습니다. 이는 관찰된 결과일 뿐 보편적인 프로토콜 요건은 아닙니다. Wikipedia 응답도 직접 요청과 프록시 요청에서 달라졌지만, 이번 테스트로는 위치, 리졸버 라우팅, 캐싱 중 무엇이 원인인지 가려낼 수 없습니다.
독립적으로 검증하려면 무해한 테스트용 이름을 사용하고, 애플리케이션 상태와 네트워크 진단을 확인하며, 직접 관리하는 네트워크에서 장애 시 동작을 테스트하십시오. 원본 응답은 별도로 보관해야 합니다. Python 결과 파일은 실행 내용을 요약하고 모든 응답 본문이 아닌 최종 응답 필드만 보존합니다. 성공 카운터는 예외 없이 완료된 호출만 세므로 HTTP 상태, DNS 상태, 응답 내용도 함께 확인해야 합니다.
아래 스크립트는 2026년 10월 19일 간단한 테스트에서 사용한 것입니다. 동일한 조회를 DoH(JSON 및 와이어 포맷)로 Cloudflare, Google, Quad9에 보내고 시스템 리졸버에도 보냅니다. 직접 연결과, PROXY_URL이 설정된 경우 HTTP 프록시를 거치는 경로로 각각 실행하며, 엔드포인트별 중앙값 지연 시간을 출력합니다. pip install httpx[http2]가 필요하며, Quad9는 HTTP/2에서만 응답합니다.
"""Resolve a few domains over DNS-over-HTTPS and over the system resolver.

pip install "httpx[http2]"   # Quad9 requires HTTP/2 for DoH (RFC 8484, section 5.2)
Optional: PROXY_URL to send the DoH requests through an HTTP proxy (DoH is plain HTTPS).
"""
import base64, json, os, socket, statistics, struct, time
import httpx

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
CLIENT = httpx.Client(http2=True, proxy=PROXY, timeout=10)  # one client = warm HTTPS connections
DOMAINS = ["example.com", "wikipedia.org", "github.com", "dataimpulse.com"]
RUNS = 3

JSON_ENDPOINTS = {
    "cloudflare-json": ("https://cloudflare-dns.com/dns-query", {"accept": "application/dns-json"}),
    "google-json": ("https://dns.google/resolve", {}),
}
WIRE_ENDPOINTS = {  # RFC 8484: binary DNS message, base64url in ?dns=
    "cloudflare-wire": "https://cloudflare-dns.com/dns-query",
    "quad9-wire": "https://dns.quad9.net/dns-query",
}


def json_query(url, headers, name):
    r = CLIENT.get(url, params={"name": name, "type": "A"}, headers=headers)
    data = r.json()
    ips = [a["data"] for a in data.get("Answer", []) if a.get("type") == 1]
    return r.status_code, data.get("Status"), ips, len(r.content)


def build_wire_query(name):
    header = struct.pack(">HHHHHH", 0, 0x0100, 1, 0, 0, 0)  # id 0, recursion desired, 1 question
    qname = b"".join(bytes([len(p)]) + p.encode() for p in name.split(".")) + b"\0"
    return header + qname + struct.pack(">HH", 1, 1)  # type A, class IN


def wire_query(url, name):
    q = base64.urlsafe_b64encode(build_wire_query(name)).rstrip(b"=").decode()
    r = CLIENT.get(url, params={"dns": q}, headers={"accept": "application/dns-message"})
    if r.headers.get("content-type") != "application/dns-message":
        raise ValueError(f"HTTP {r.status_code}, not a DNS message")
    flags, ancount = struct.unpack(">H", r.content[2:4])[0], struct.unpack(">H", r.content[6:8])[0]
    rcode = flags & 0x000F  # 0 = NOERROR; ancount includes CNAMEs, enough for a smoke test
    return r.status_code, rcode, [f"{ancount} answer records"], len(r.content)


def system_query(name):
    infos = socket.getaddrinfo(name, 443, socket.AF_INET, socket.SOCK_STREAM)
    return None, 0, sorted({i[4][0] for i in infos}), 0


def timed(fn, *args):
    start = time.perf_counter()
    try:
        status, rcode, answers, size = fn(*args)
        error = ""
    except Exception as exc:
        status, rcode, answers, size, error = None, None, [], 0, type(exc).__name__
    return (time.perf_counter() - start) * 1000, status, rcode, answers, size, error


def main():
    rows = []
    for name in DOMAINS:
        methods = {"system": (system_query, name)}
        methods.update({k: (json_query, u, h, name) for k, (u, h) in JSON_ENDPOINTS.items()})
        methods.update({k: (wire_query, u, name) for k, u in WIRE_ENDPOINTS.items()})
        for method, (fn, *args) in methods.items():
            results = []
            for _ in range(RUNS):
                results.append(timed(fn, *args))
                time.sleep(1)
            ok = [r for r in results if not r[5]]
            rows.append({
                "domain": name, "method": method, "route": "proxy" if PROXY and method != "system" else "direct",
                "ok": f"{len(ok)}/{RUNS}",
                "median_ms": round(statistics.median(r[0] for r in ok)) if ok else None,
                "http_status": results[-1][1], "dns_rcode": results[-1][2],
                "answers": results[-1][3], "bytes": results[-1][4], "error": results[-1][5],
            })
            print(f"{name:16} {method:16} {rows[-1]['ok']}  {rows[-1]['median_ms']} ms  {rows[-1]['answers']}")
    out = "doh_results_proxy.json" if PROXY else "doh_results_direct.json"
    with open(out, "w") as f:
        json.dump(rows, f, indent=1)
    print("saved", out)


if __name__ == "__main__":
    main()
Run: pip install "httpx[http2]"; python3 doh_check.py   (through a proxy: PROXY_URL="http://USER__cr.us:[email protected]:823" python3 doh_check.py)
DoH가 실패하거나 네트워크 제어와 충돌하는 이유는 무엇인가요?
외부 DNS는 스플릿 DNS, 자녀 보호 필터링, 캡티브 포털, VPN 라우팅과 충돌할 수 있습니다. 엄격한 암호화를 적용하면 리졸버를 사용할 수 없는 상황이 곧바로 조회 실패로 이어질 수 있습니다.
먼저 엔드포인트 구문, TLS 연결, HTTP 응답, DNS 응답, 애플리케이션 정책 중 어느 계층에서 실패하는지 파악하십시오. 공개 이름과 필수 내부 이름을 모두 테스트해야 합니다. Mozilla는 필터링과 기업 정책 사이의 상충 관계를 문서화하고 있습니다.
승인된 관리 환경에서는 명시적인 브라우저 정책과 승인된 리졸버 설정을 우선 사용하십시오. 기존 DNS 포트만 차단해서는 HTTPS 기반 이름 확인을 막을 수 없습니다. 관련 없는 애플리케이션까지 방해하는 광범위한 HTTPS 차단은 피하고, 진단 로그는 테스트 트래픽으로 한정하십시오.
자주 묻는 질문
DNS over HTTPS란 무엇인가요?
암호화된 HTTPS 연결을 통해 DNS 질의와 응답을 주고받는 방식입니다. 보호 범위는 클라이언트와 선택한 리졸버 사이입니다.
DNS over HTTPS를 켜야 할까요, 꺼야 할까요?
리졸버를 신뢰할 수 있고 필수 네트워크 서비스가 계속 작동한다면 켜는 것이 좋습니다. 폴백을 쓰느니 이름 확인이 중단되는 편이 낫다고 판단되는 경우에만 엄격한 장애 동작을 선택하십시오.
DoH를 쓰면 ISP로부터 브라우징을 숨길 수 있나요?
보호된 DNS 교환을 수동적으로 읽는 것을 막아 줍니다. 다만 목적지로의 직접 연결과 트래픽 패턴은 여전히 브라우징에 관한 정보를 드러낼 수 있습니다.
DoH는 DoT, DNSSEC와 어떻게 다른가요?
DoH와 DoT는 서로 다른 프로토콜 구성으로 DNS 전송을 암호화합니다. DNSSEC는 서명된 DNS 데이터를 검증하며 두 전송 방식 모두를 보완할 수 있습니다.
DoH는 프록시와 함께 작동하나요? 호스트 이름은 누가 확인하나요?
작동할 수 있지만, 이름 확인의 주체는 클라이언트와 프록시 설정에 따라 결정됩니다. DoH 요청을 전달하는 프록시와 웹사이트 호스트 이름을 확인하는 프록시는 서로 다른 역할을 수행합니다.
브라우저의 자물쇠 아이콘이 DoH가 켜져 있다는 증거인가요?
아닙니다. 웹사이트 TLS와 DNS 전송은 별개의 연결이므로, 애플리케이션 상태와 진단 도구로 DNS를 확인하십시오.
프록시 설정과 함께 DNS 라우팅도 확인하세요
DataImpulse를 사용하신다면 간단한 테스트로 트래픽 출구와 DNS 경로를 모두 확인하십시오. DataImpulse는 프록시 제공업체이며, DoH 리졸버, VPN, 스크래핑 API, 관리형 차단 해제 서비스가 아닙니다. 적합한 연결 모델을 고르려면 먼저 HTTP와 SOCKS5 비교를 참고하십시오.
최종 업데이트: 2026년 10월 19일