
In questo articolo
DNS over HTTPS cifra le query e le risposte DNS tra il tuo client e un resolver DNS usando HTTPS. Protegge quella connessione, ma non rende anonima la navigazione e non nasconde le query al resolver.
La scelta pratica riguarda dove avviene la risoluzione, chi può osservarla e cosa succede quando la cifratura fallisce. La nostra piccola rilevazione su Linux aggiunge dati concreti sul comportamento degli endpoint e sulla compatibilità con i proxy.
In breve
- DoH cifra gli scambi DNS tra un client e il suo resolver HTTPS.
- Il resolver scelto può comunque leggere le richieste DNS a cui risponde.
- DNSSEC autentica i dati DNS; non cifra le query.
- La connessione HTTPS di un sito web non dimostra che la sua risoluzione DNS fosse cifrata.
- La nostra rilevazione con curl su dieci richieste ha restituito risposte per tutte e dieci le query.
- Tutte le 48 query DoH tramite proxy nella nostra rilevazione in Python hanno restituito risposte.
Cos’è DNS over HTTPS e come funziona?
DoH trasporta i messaggi DNS all’interno di scambi HTTPS. RFC 8484 definisce il protocollo tra un client DNS e un resolver HTTPS.
Il percorso è: browser o client, poi resolver HTTPS, poi infrastruttura DNS secondo necessità. La connessione cifrata termina al resolver; non cifra automaticamente ogni scambio DNS successivo.
Il formato standardizzato è un messaggio DNS binario. Le richieste GET lo codificano in un parametro dns; le richieste POST lo trasportano nel corpo. Le interfacce JSON specifiche dei provider sono comode per i test, ma non sono intercambiabili con il template DoH di un browser.
Un resolver risponde alle richieste di risoluzione dei nomi. Un server proxy inoltra il traffico. Tieni separati i due ruoli quando configuri l’uno o l’altro.
DNS over HTTPS nasconde la navigazione al tuo ISP?
DoH nasconde il contenuto di quella connessione DNS agli osservatori passivi lungo il suo percorso di rete. Non può nascondere tutta l’attività di navigazione.
Il tuo resolver vede le richieste e l’indirizzo di origine che si connette. Il tuo ISP può comunque osservare gli indirizzi IP di destinazione e i pattern di traffico quando le connessioni ai siti web passano direttamente. Le considerazioni sulla privacy di RFC 8484 spiegano perché il trasporto cifrato non elimina la fiducia che riponi nel resolver.
Anche il Server Name Indication non cifrato può esporre un hostname durante l’avvio di TLS. ECH protegge il ClientHello interno, hostname compreso, quando viene negoziato con successo; non nasconde gli indirizzi IP di destinazione. Vedi la spiegazione di ECH di Mozilla.
Come si confronta DoH con DoT, DNSSEC, VPN e WARP?
DoH e DoT proteggono il trasporto DNS; DNSSEC autentica i dati DNS. Una VPN cambia il percorso del traffico che passa nel suo tunnel.
| Tecnologia | Scopo | Ambito |
|---|---|---|
| DoH | DNS over HTTPS | Scambio tra client e resolver |
| DoT | DNS over TLS, normalmente sulla porta TCP 853 | Trasporto DNS |
| DNSSEC | Convalida dei dati DNS firmati | Autenticità, non riservatezza |
| VPN | Tunnel per il traffico di rete selezionato | Dipende da routing e configurazione DNS |
Gli standard di riferimento sono RFC 7858 per DoT e RFC 4033 per DNSSEC. Né DNSSEC né DoH promettono una protezione universale contro risposte malevole.
Le modalità documentate di WARP distinguono la sola cifratura DNS dal tunneling di traffico e DNS. Per le differenze più generali, vedi proxy contro VPN e Smart DNS, proxy e VPN.
DoQ è un altro trasporto DNS cifrato. RFC 9250 mappa il DNS direttamente su QUIC; è diverso da DoH trasportato su HTTP/3.
Conviene attivare o disattivare DoH?
Attiva DoH quando la policy del resolver e il comportamento in caso di errore sono adatti alla tua rete. Fai in modo che il DNS aziendale richiesto, i nomi locali e il filtraggio continuino a funzionare.
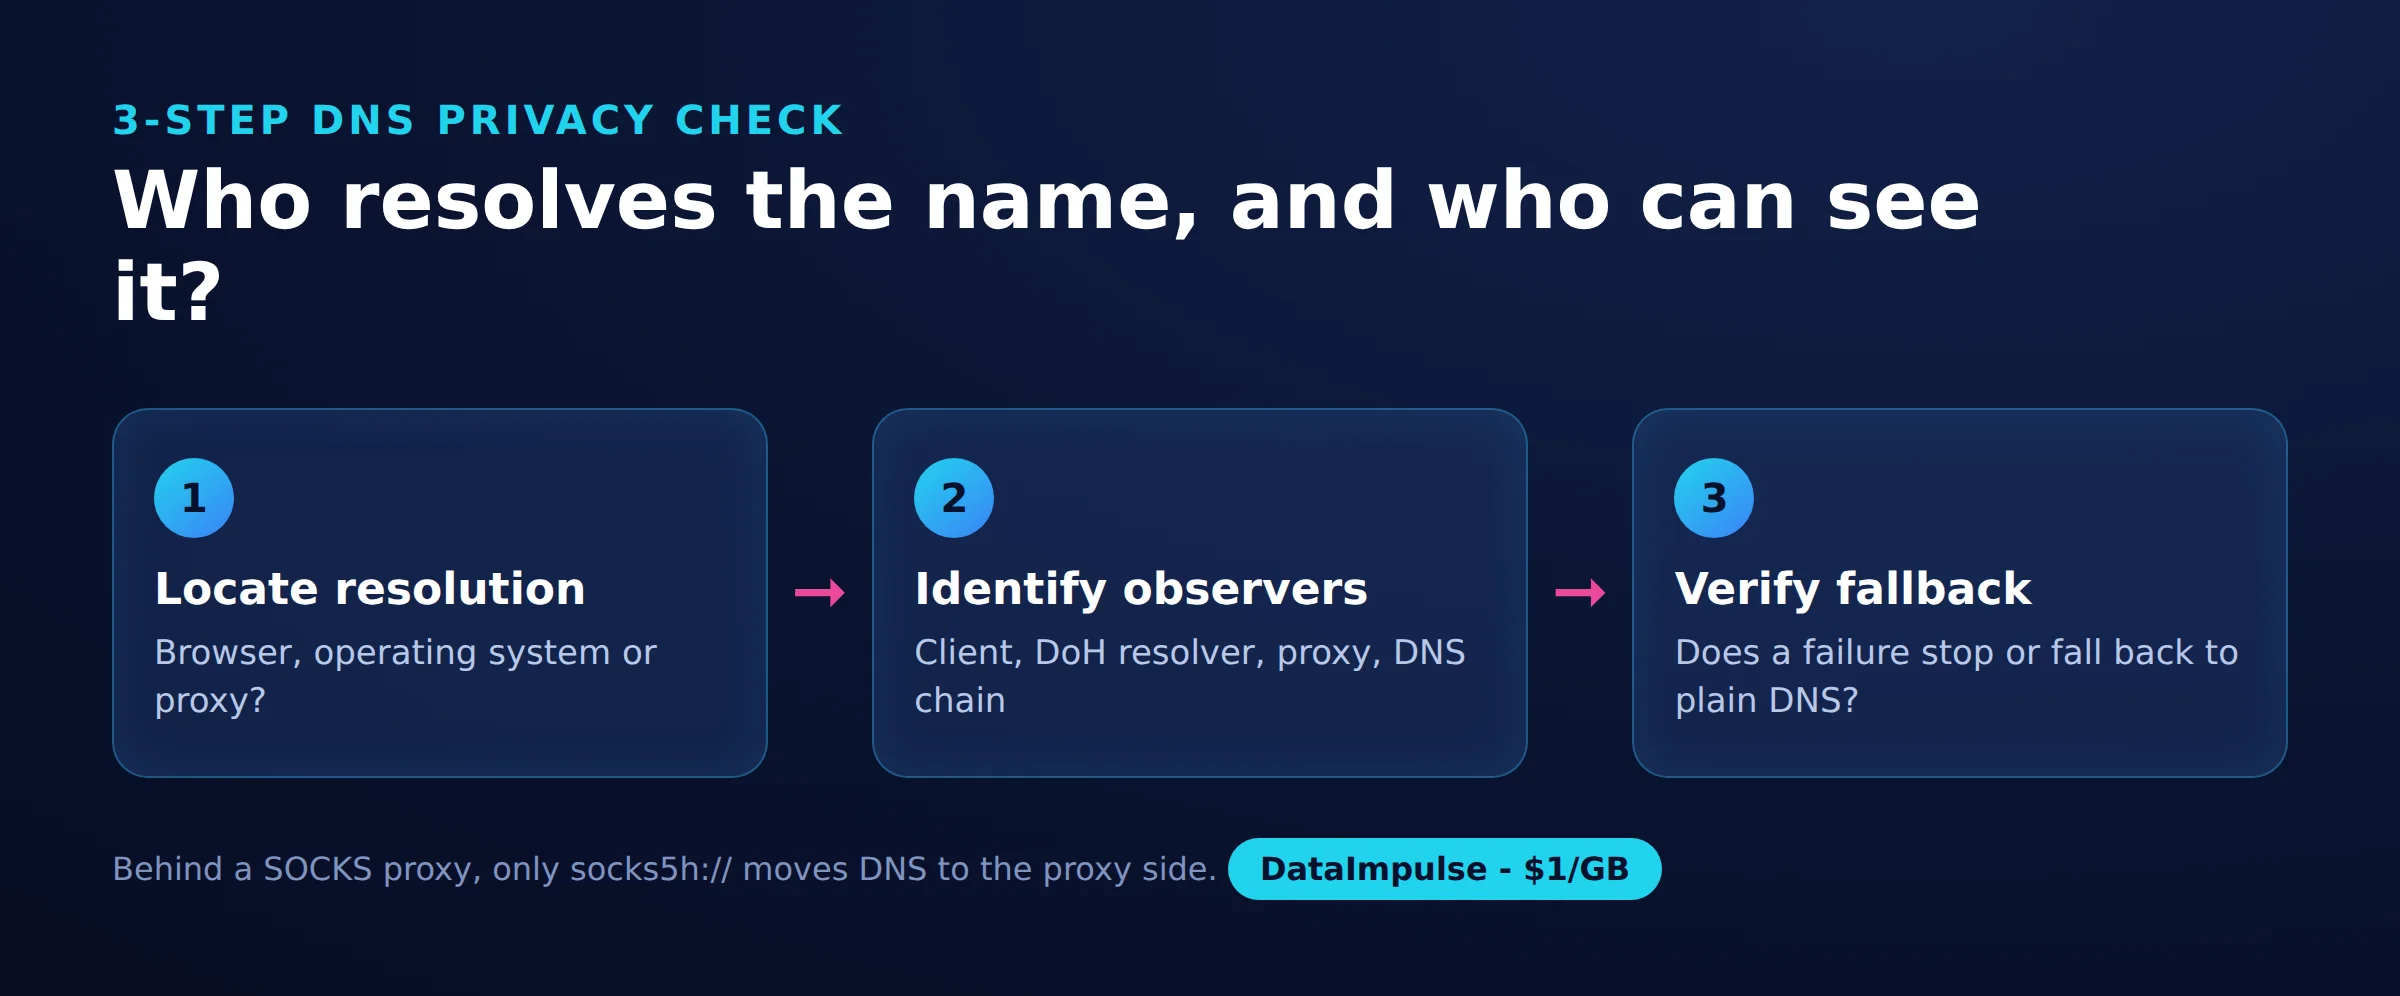
Prima di cambiare le impostazioni, usa il controllo in 3 passaggi sulla privacy DNS:
- Passaggio 1: individua la risoluzione. Stabilisci se a risolvere la destinazione è il browser, il sistema operativo o il proxy.
- Passaggio 2: individua gli osservatori. Ricostruisci il percorso tra client, resolver HTTPS e infrastruttura DNS, includendo il proxy se presente.
- Passaggio 3: verifica il fallback. Controlla se un errore blocca la risoluzione o permette un altro trasporto.
| Opzione | Usa X quando… | Evita X quando… |
|---|---|---|
| DoH esterno | Usa il DoH esterno quando la policy del resolver soddisfa le tue esigenze. | Evita il DoH esterno quando i nomi locali necessari o il filtraggio smettono di funzionare. |
| DoH strict | Usa il DoH strict quando un errore di cifratura deve bloccare la risoluzione. | Evita il DoH strict quando i requisiti di rete lo rendono inutilizzabile. |
| Fallback automatico | Usa il fallback automatico quando la priorità è la disponibilità. | Evita il fallback automatico quando un fallback in chiaro è inaccettabile. |
Quale provider e quale URL DoH scegliere?
Scegli in base a policy sulla privacy, requisiti di filtraggio e compatibilità del client, prima di confrontare i tempi di risposta. Abbina il formato dell’endpoint all’applicazione.
| Provider | Endpoint in formato wire | Interfaccia JSON per i test |
|---|---|---|
| Cloudflare | https://cloudflare-dns.com/dns-query | Stesso percorso, header Accept JSON |
| https://dns.google/dns-query | https://dns.google/resolve |
Consulta la documentazione DoH di Cloudflare e la documentazione DoH di Google. Un campo template e un campo endpoint semplice possono richiedere sintassi diverse; non incollare un URL di query JSON in nessuno dei due senza verificare.
Confronta la privacy policy del resolver di Cloudflare con la privacy policy DNS di Google, comprese le eccezioni sul logging. Considera il blocco dei malware e il filtro parental control come requisiti separati: la sola cifratura non fornisce né l’uno né l’altro.
Come si attiva DoH nei browser e nei sistemi operativi?
Configura il componente che esegue davvero le tue risoluzioni, poi controlla il suo stato attivo e il comportamento di fallback. Le impostazioni del browser e quelle del sistema operativo coprono percorsi diversi.
- Chrome: apri Impostazioni, Privacy e sicurezza, Sicurezza, poi Usa DNS sicuro. Controlla la scelta del resolver e il comportamento di fallback automatico nella guida alle impostazioni di sicurezza di Chrome.
- Firefox: apri Impostazioni, Privacy e sicurezza, DNS over HTTPS, poi Impostazioni avanzate. Scegli un livello di protezione e controlla il suo stato. La protezione predefinita può ricorrere al fallback; Protezione massima mostra un avviso quando la risoluzione sicura fallisce, con un’opzione per fare eccezione. Segui le istruzioni di Mozilla sui livelli di protezione.
- Windows 11: apri la connessione attiva in Rete e Internet e modifica le sue impostazioni DNS. Seleziona un template DoH automatico o manuale e imposta consapevolmente il fallback in chiaro. Vedi le istruzioni di Microsoft sulle impostazioni di rete.
- Android: non dare per scontato che DNS privato equivalga a un campo URL DoH come quello dei browser. La guida alla configurazione Android di Google usa l’hostname del provider per il DNS privato.
Microsoft documenta anche la differenza tra richiedere e pretendere la risoluzione cifrata nella sua guida al client DNS di Windows. Ricontrolla il funzionamento dopo aver cambiato rete o attivato una VPN.
DoH funziona con i proxy?
DoH può passare attraverso un proxy, ma questo non stabilisce chi risolve gli hostname dei siti web. Inviare richieste HTTPS a un resolver e delegare la risoluzione della destinazione sono operazioni distinte.
La documentazione di Chromium sui proxy descrive la risoluzione della destinazione lato proxy per i proxy HTTP e SOCKS5. Le euristiche di Mozilla descrivono i casi in cui il rilevamento del proxy impedisce l’attivazione automatica di DoH; la sua policy DNSOverHTTPS controlla separatamente il fallback. Sono comportamenti che dipendono dalla configurazione.
Il manuale di curl distingue la risoluzione SOCKS5 locale dalla risoluzione dell’hostname lato proxy e documenta --doh-url. Quell’opzione non obbliga un proxy remoto a usare il resolver che hai scelto; anche la risoluzione iniziale del server DoH ha un percorso di bootstrap separato.
La nostra rilevazione SOCKS ha individuato il resolver dell’hosting con richieste dirette e socks5://. Con socks5h://, due esecuzioni hanno riportato resolver di Google negli Stati Uniti o in Canada. Entrambe le rotte SOCKS usavano indirizzi di uscita residenziali. Vedi HTTP contro SOCKS5 per il contesto sui protocolli.
Oblivious DoH aggiunge messaggi DNS cifrati e un’architettura di relay dedicata per separare l’identità del client dalle query. Il normale uso di un proxy non è automaticamente ODoH.
Per vedere quale lato risolve il DNS dietro un proxy SOCKS, nel nostro test abbiamo usato questo breve script. Con socks5:// la risoluzione è rimasta sul resolver del nostro server; con socks5h:// si è spostata lato proxy.
"""Who resolves the hostname: socks5:// (your machine) or socks5h:// (the proxy)?

pip install "requests[socks]"
edns.ip-api.com answers with the DNS resolver that looked up its hostname.
"""
import os
import requests

SOCKS = os.environ.get("SOCKS_URL")  # e.g. socks5://USER__cr.us:[email protected]:824
host_part = SOCKS.split("://", 1)[1]

routes = {
    "direct": None,
    "socks5 (local DNS)": "socks5://" + host_part,
    "socks5h (proxy DNS)": "socks5h://" + host_part,
}
for label, proxy in routes.items():
    proxies = {"http": proxy, "https": proxy} if proxy else None
    try:
        dns = requests.get("http://edns.ip-api.com/json", proxies=proxies, timeout=20).json()["dns"]
        print(f"{label:20} resolver: {dns['geo']}")
    except requests.RequestException as exc:
        print(f"{label:20} failed: {type(exc).__name__}")
Come puoi verificare se DoH funziona?
Controlla separatamente la raggiungibilità dell’endpoint, le risposte DNS e il routing dell’applicazione. Una richiesta HTTPS riuscita, da sola, non può stabilire la configurazione del browser né l’anonimato.
Nel nostro test rapido del 19 ottobre 2026, un server Linux europeo con Ubuntu 24.04 ha usato curl 8.5.0 e Python 3.12 con httpx 0.28 e HTTP/2. Era una piccola rilevazione, non un benchmark: circa 130 richieste DoH su tre provider, distanziate di un secondo.
Alle 12:50 UTC, curl ha eseguito cinque query A sequenziali per example.com per ogni endpoint JSON, aprendo ogni volta una connessione a freddo. Le richieste seguivano la sintassi JSON di Google e la sintassi JSON di Cloudflare.
| Provider | Query riuscite | Stato DNS e risposte | Corpo mediano | Totale mediano |
|---|---|---|---|---|
| 5/5 | 0, NOERROR; due record A | 296 B | 48 ms | |
| Cloudflare | 5/5 | 0, NOERROR; due record A | 249 B | 44 ms |
Gli endpoint erano https://dns.google/resolve?name=example.com&type=A e https://cloudflare-dns.com/dns-query?name=example.com&type=A, quest’ultimo con accept: application/dns-json. Sono tempi di richiesta HTTPS, compresa l’apertura della connessione, non la latenza DNS isolata.
La misurazione in Python ha usato quattro domini, tre esecuzioni per metodo e un client HTTP/2 riutilizzabile per ogni esecuzione. I risultati qui sotto sono mediane delle mediane per dominio. Fonti: doh_check.py, doh_results_direct.json e doh_results_proxy.json.
| Metodo | Diretto | Proxy HTTP residenziale |
|---|---|---|
| Resolver di sistema | 1 ms | 1 ms, sempre locale |
| Cloudflare JSON | 14 ms | 271 ms |
| Google JSON | 17 ms | 333 ms |
| Cloudflare wire | 11 ms | 263 ms |
| Quad9 wire | 13 ms | 224 ms |
Ogni metodo DoH ha restituito risposte in 12/12 richieste per rotta, comprese tutte le 48 attraverso il proxy HTTP residenziale di DataImpulse. L’1 ms del resolver di sistema rifletteva la cache locale, non una risoluzione di rete. La mediana di un dominio Cloudflare JSON tramite proxy ha raggiunto 1,4 secondi.
I tentativi Quad9 JSON sono andati in timeout o hanno restituito HTTP 400. Un tentativo wire con HTTP/1.1 ha restituito HTTP 505; con HTTP/2 ha funzionato. Sono esiti osservati, non requisiti universali del protocollo. Anche le risposte per Wikipedia sono cambiate tra richieste dirette e tramite proxy, ma la rilevazione non permette di isolare come causa la posizione, il routing del resolver o la cache.
Per una verifica indipendente, usa nomi di test innocui, controlla lo stato dell’applicazione e la diagnostica di rete e prova il comportamento in caso di errore su una rete che amministri tu. Conserva a parte le risposte grezze: i file di risultati in Python riassumono le esecuzioni e mantengono i campi dell’ultima risposta, non ogni corpo di risposta. Il suo contatore dei successi misura le chiamate senza eccezioni, quindi controlla anche lo stato HTTP, lo stato DNS e le risposte.
Lo script qui sotto è quello del nostro test rapido del 19 ottobre 2026. Invia le stesse richieste a Cloudflare, Google e Quad9 tramite DoH (formato JSON e wire) e al resolver di sistema, direttamente e, se PROXY_URL è impostato, attraverso un proxy HTTP, e stampa la latenza mediana per ogni endpoint. Richiede pip install httpx[http2]: Quad9 risponde solo tramite HTTP/2.
"""Resolve a few domains over DNS-over-HTTPS and over the system resolver.

pip install "httpx[http2]"   # Quad9 requires HTTP/2 for DoH (RFC 8484, section 5.2)
Optional: PROXY_URL to send the DoH requests through an HTTP proxy (DoH is plain HTTPS).
"""
import base64, json, os, socket, statistics, struct, time
import httpx

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
CLIENT = httpx.Client(http2=True, proxy=PROXY, timeout=10)  # one client = warm HTTPS connections
DOMAINS = ["example.com", "wikipedia.org", "github.com", "dataimpulse.com"]
RUNS = 3

JSON_ENDPOINTS = {
    "cloudflare-json": ("https://cloudflare-dns.com/dns-query", {"accept": "application/dns-json"}),
    "google-json": ("https://dns.google/resolve", {}),
}
WIRE_ENDPOINTS = {  # RFC 8484: binary DNS message, base64url in ?dns=
    "cloudflare-wire": "https://cloudflare-dns.com/dns-query",
    "quad9-wire": "https://dns.quad9.net/dns-query",
}


def json_query(url, headers, name):
    r = CLIENT.get(url, params={"name": name, "type": "A"}, headers=headers)
    data = r.json()
    ips = [a["data"] for a in data.get("Answer", []) if a.get("type") == 1]
    return r.status_code, data.get("Status"), ips, len(r.content)


def build_wire_query(name):
    header = struct.pack(">HHHHHH", 0, 0x0100, 1, 0, 0, 0)  # id 0, recursion desired, 1 question
    qname = b"".join(bytes([len(p)]) + p.encode() for p in name.split(".")) + b"\0"
    return header + qname + struct.pack(">HH", 1, 1)  # type A, class IN


def wire_query(url, name):
    q = base64.urlsafe_b64encode(build_wire_query(name)).rstrip(b"=").decode()
    r = CLIENT.get(url, params={"dns": q}, headers={"accept": "application/dns-message"})
    if r.headers.get("content-type") != "application/dns-message":
        raise ValueError(f"HTTP {r.status_code}, not a DNS message")
    flags, ancount = struct.unpack(">H", r.content[2:4])[0], struct.unpack(">H", r.content[6:8])[0]
    rcode = flags & 0x000F  # 0 = NOERROR; ancount includes CNAMEs, enough for a smoke test
    return r.status_code, rcode, [f"{ancount} answer records"], len(r.content)


def system_query(name):
    infos = socket.getaddrinfo(name, 443, socket.AF_INET, socket.SOCK_STREAM)
    return None, 0, sorted({i[4][0] for i in infos}), 0


def timed(fn, *args):
    start = time.perf_counter()
    try:
        status, rcode, answers, size = fn(*args)
        error = ""
    except Exception as exc:
        status, rcode, answers, size, error = None, None, [], 0, type(exc).__name__
    return (time.perf_counter() - start) * 1000, status, rcode, answers, size, error


def main():
    rows = []
    for name in DOMAINS:
        methods = {"system": (system_query, name)}
        methods.update({k: (json_query, u, h, name) for k, (u, h) in JSON_ENDPOINTS.items()})
        methods.update({k: (wire_query, u, name) for k, u in WIRE_ENDPOINTS.items()})
        for method, (fn, *args) in methods.items():
            results = []
            for _ in range(RUNS):
                results.append(timed(fn, *args))
                time.sleep(1)
            ok = [r for r in results if not r[5]]
            rows.append({
                "domain": name, "method": method, "route": "proxy" if PROXY and method != "system" else "direct",
                "ok": f"{len(ok)}/{RUNS}",
                "median_ms": round(statistics.median(r[0] for r in ok)) if ok else None,
                "http_status": results[-1][1], "dns_rcode": results[-1][2],
                "answers": results[-1][3], "bytes": results[-1][4], "error": results[-1][5],
            })
            print(f"{name:16} {method:16} {rows[-1]['ok']}  {rows[-1]['median_ms']} ms  {rows[-1]['answers']}")
    out = "doh_results_proxy.json" if PROXY else "doh_results_direct.json"
    with open(out, "w") as f:
        json.dump(rows, f, indent=1)
    print("saved", out)


if __name__ == "__main__":
    main()
Run: pip install "httpx[http2]"; python3 doh_check.py   (through a proxy: PROXY_URL="http://USER__cr.us:[email protected]:823" python3 doh_check.py)
Perché DoH fallisce o va in conflitto con i controlli di rete?
Il DNS esterno può entrare in conflitto con split DNS, parental control, captive portal o routing VPN. Una cifratura strict può trasformare l’indisponibilità del resolver in errori di risoluzione.
Per prima cosa individua il livello che fallisce: sintassi dell’endpoint, connessione TLS, risposta HTTP, risposta DNS o policy dell’applicazione. Prova sia i nomi pubblici sia quelli interni necessari. Mozilla documenta i compromessi tra filtraggio e policy aziendali.
Per l’amministrazione autorizzata, preferisci policy esplicite del browser e una configurazione approvata del resolver. Bloccare le sole porte DNS tradizionali non copre la risoluzione basata su HTTPS. Evita blocchi HTTPS generalizzati che interrompono applicazioni non correlate e limita i log diagnostici al traffico di test.
Domande frequenti
Che cos’è DNS over HTTPS?
È un modo per scambiare richieste e risposte DNS su una connessione HTTPS cifrata. La protezione vale tra il client e il resolver selezionato.
Devo attivare o disattivare DNS over HTTPS?
Attivalo quando ti fidi del resolver e i servizi di rete necessari continuano a funzionare. Scegli un comportamento strict in caso di errore solo se perdere la risoluzione è preferibile a usare un fallback.
DoH nasconde la navigazione al mio ISP?
Impedisce la lettura passiva dello scambio DNS protetto. Le connessioni dirette alla destinazione e i pattern di traffico possono comunque rivelare informazioni sulla navigazione.
In cosa DoH è diverso da DoT e DNSSEC?
DoH e DoT cifrano il trasporto DNS con architetture di protocollo diverse. DNSSEC convalida i dati DNS firmati e può affiancare entrambi i trasporti.
DoH funziona con un proxy e chi risolve l’hostname?
Può funzionare, ma sono la configurazione del client e quella del proxy a determinare chi si occupa della risoluzione. Un proxy che trasporta una richiesta DoH e un proxy che risolve l’hostname di un sito web svolgono compiti diversi.
Il lucchetto del browser dimostra che DoH è attivo?
No. Il TLS del sito web e il trasporto DNS sono connessioni separate, quindi verifica il DNS tramite lo stato dell’applicazione e la diagnostica.
Controlla il routing DNS insieme alla configurazione del proxy
Se usi DataImpulse, verifica con un piccolo test sia l’uscita del traffico sia il percorso DNS. DataImpulse è un provider di proxy, non un resolver DoH, una VPN, un’API di scraping o un unblocker gestito. Parti dal confronto tra HTTP e SOCKS5 per scegliere il modello di connessione giusto.
Ultimo aggiornamento: 19 ottobre 2026.