
اس مضمون میں
DNS over HTTPS آپ کے کلائنٹ اور DNS ریزولور کے درمیان DNS کی درخواستوں اور جوابات کو HTTPS کے ذریعے انکرپٹ کرتا ہے۔ یہ اس کنکشن کو محفوظ بناتا ہے، لیکن براؤزنگ کو گمنام نہیں بناتا اور نہ ہی ریزولور سے درخواستیں چھپاتا ہے۔
عملی فیصلہ یہ ہے کہ نام کی تلاش کہاں ہوتی ہے، اسے کون دیکھ سکتا ہے، اور انکرپشن ناکام ہو جائے تو کیا ہوتا ہے۔ ہمارا چھوٹا Linux اسنیپ شاٹ اینڈ پوائنٹ کے رویے اور پراکسی کے ساتھ مطابقت کے بارے میں مزید شواہد فراہم کرتا ہے۔
اہم حقائق
- DoH کلائنٹ اور اس کے HTTPS ریزولور کے درمیان DNS کے تبادلوں کو انکرپٹ کرتا ہے۔
- منتخب کردہ ریزولور اب بھی وہ DNS سوالات پڑھ سکتا ہے جن کا وہ جواب دیتا ہے۔
- DNSSEC، DNS ڈیٹا کی توثیق کرتا ہے؛ یہ درخواستوں کو انکرپٹ نہیں کرتا۔
- کسی ویب سائٹ کا HTTPS کنکشن اس بات کا ثبوت نہیں کہ اس کی DNS تلاش انکرپٹ تھی۔
- ہمارے دس درخواستوں والے curl اسنیپ شاٹ میں دسوں سوالات کے جوابات موصول ہوئے۔
- ہمارے Python اسنیپ شاٹ میں پراکسی کے ذریعے بھیجی گئی تمام 48 DoH درخواستوں کے جوابات موصول ہوئے۔
DNS over HTTPS کیا ہے اور یہ کیسے کام کرتا ہے؟
DoH، DNS پیغامات کو HTTPS تبادلوں کے اندر لے جاتا ہے۔ RFC 8484 DNS کلائنٹ اور HTTPS ریزولور کے درمیان اس پروٹوکول کی تعریف کرتا ہے۔
راستہ کچھ یوں ہے: براؤزر یا کلائنٹ، پھر HTTPS ریزولور، پھر ضرورت کے مطابق DNS انفراسٹرکچر۔ انکرپٹ شدہ کنکشن ریزولور پر ختم ہو جاتا ہے؛ یہ بعد کے ہر DNS تبادلے کو خودبخود انکرپٹ نہیں کرتا۔
معیاری فارمیٹ ایک بائنری DNS پیغام ہے۔ GET درخواستیں اسے dns پیرامیٹر میں انکوڈ کرتی ہیں؛ POST درخواستیں اسے باڈی میں بھیجتی ہیں۔ فراہم کنندہ کے مخصوص JSON انٹرفیس جانچ کے لیے آسان ہیں، لیکن براؤزر کے DoH ٹیمپلیٹ کے ساتھ قابلِ تبادلہ نہیں ہیں۔
ریزولور ناموں کی تلاش کا جواب دیتا ہے۔ پراکسی سرور ٹریفک کو آگے بھیجتا ہے۔ ان میں سے کسی کو بھی ترتیب دیتے وقت ان دونوں کاموں کو الگ رکھیں۔
کیا DNS over HTTPS آپ کی براؤزنگ کو ISP سے چھپاتا ہے؟
DoH اس DNS کنکشن کے مواد کو نیٹ ورک راستے پر موجود غیر فعال مشاہدہ کاروں سے چھپاتا ہے۔ یہ براؤزنگ کی تمام سرگرمی کو نہیں چھپا سکتا۔
آپ کا ریزولور سوالات اور اس سے جڑنے والا سورس ایڈریس دیکھتا ہے۔ جب ویب سائٹ کے کنکشن براہِ راست جاتے ہیں تو آپ کا ISP اب بھی منزل کے IP ایڈریس اور ٹریفک کے نمونے دیکھ سکتا ہے۔ RFC 8484 کے رازداری سے متعلق نکات بتاتے ہیں کہ انکرپٹ شدہ ٹرانسپورٹ کے باوجود ریزولور پر اعتماد کی ضرورت کیوں ختم نہیں ہوتی۔
غیر انکرپٹ شدہ Server Name Indication بھی TLS کے آغاز کے دوران ہوسٹ نام ظاہر کر سکتا ہے۔ ECH کامیابی سے طے پا جائے تو اندرونی ClientHello کو، بشمول اس ہوسٹ نام کے، محفوظ کرتا ہے؛ یہ منزل کے IP ایڈریس نہیں چھپاتا۔ دیکھیں Mozilla کی ECH کی وضاحت۔
DoH کا DoT، DNSSEC، VPN اور WARP سے موازنہ کیسے ہے؟
DoH اور DoT، DNS ٹرانسپورٹ کو محفوظ بناتے ہیں؛ DNSSEC، DNS ڈیٹا کی توثیق کرتا ہے۔ VPN اپنی سرنگ سے گزرنے والے ٹریفک کا راستہ بدل دیتا ہے۔
| ٹیکنالوجی | مقصد | دائرہ کار |
|---|---|---|
| DoH | DNS over HTTPS | کلائنٹ سے ریزولور تک کا تبادلہ |
| DoT | DNS over TLS، عام طور پر TCP پورٹ 853 | DNS ٹرانسپورٹ |
| DNSSEC | دستخط شدہ DNS ڈیٹا کی توثیق | مستند ہونا، رازداری نہیں |
| VPN | منتخب نیٹ ورک ٹریفک کی سرنگ بنانا | روٹنگ اور DNS کی ترتیب پر منحصر |
متعلقہ معیارات DoT کے لیے RFC 7858 اور DNSSEC کے لیے RFC 4033 ہیں۔ نہ DNSSEC اور نہ DoH، بدنیتی پر مبنی جوابات کے خلاف عالمگیر تحفظ کا وعدہ کرتے ہیں۔
WARP کے دستاویزی موڈز صرف DNS کی انکرپشن اور ٹریفک و DNS دونوں کی سرنگ میں فرق کرتے ہیں۔ وسیع تر فرق کے لیے پراکسی بمقابلہ VPN اور Smart DNS، پراکسیز اور VPN دیکھیں۔
DoQ ایک اور انکرپٹ شدہ DNS ٹرانسپورٹ ہے۔ RFC 9250 DNS کو براہِ راست QUIC پر چلاتا ہے؛ یہ HTTP/3 پر چلنے والے DoH سے مختلف ہے۔
کیا آپ کو DoH آن کرنا چاہیے یا آف؟
DoH تب فعال کریں جب اس کے ریزولور کی پالیسی اور ناکامی کا رویہ آپ کے نیٹ ورک کے مطابق ہو۔ ضروری تنظیمی DNS، مقامی نام اور فلٹرنگ کو کام کرتے رہنے دیں۔
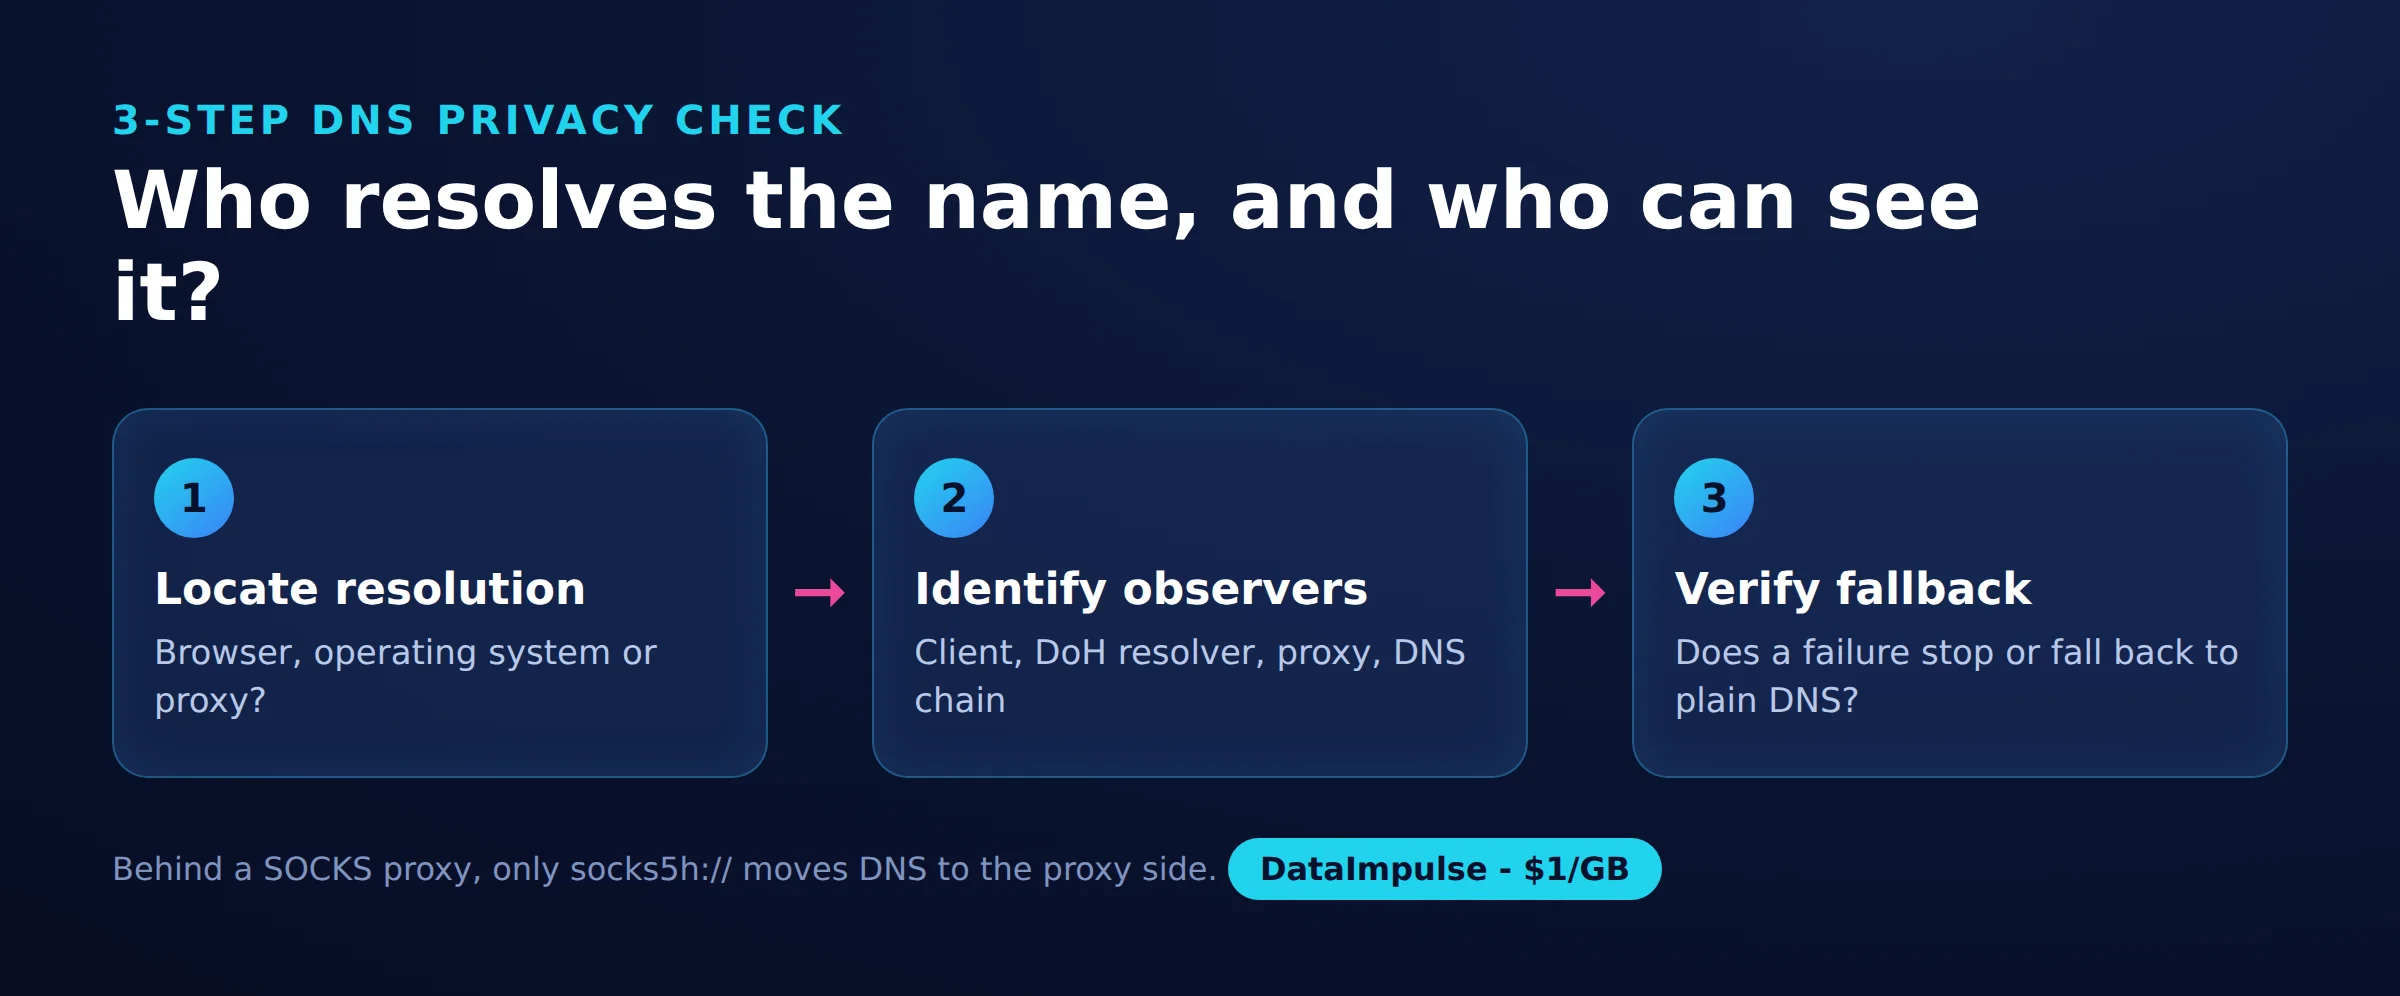
سیٹنگز بدلنے سے پہلے DNS رازداری کی 3 مراحل والی جانچ استعمال کریں:
- مرحلہ 1: تلاش کی جگہ معلوم کریں۔ دیکھیں کہ منزل کا نام براؤزر، آپریٹنگ سسٹم یا پراکسی میں سے کون حل کرتا ہے۔
- مرحلہ 2: مشاہدہ کاروں کی نشاندہی کریں۔ کلائنٹ، HTTPS ریزولور اور DNS انفراسٹرکچر کا راستہ دیکھیں؛ پراکسی موجود ہو تو اسے بھی شامل کریں۔
- مرحلہ 3: فال بیک کی تصدیق کریں۔ جانچیں کہ ناکامی پر تلاش رک جاتی ہے یا کوئی دوسرا ٹرانسپورٹ استعمال ہو جاتا ہے۔
| آپشن | X کب استعمال کریں… | X سے کب گریز کریں… |
|---|---|---|
| بیرونی DoH | جب ریزولور کی پالیسی آپ کی ضروریات کے مطابق ہو تو بیرونی DoH استعمال کریں۔ | جب ضروری مقامی نام یا فلٹرنگ ناکام ہو جائیں تو بیرونی DoH سے گریز کریں۔ |
| سخت DoH | جب انکرپشن ناکام ہونے پر تلاش رک جانی چاہیے تو سخت DoH استعمال کریں۔ | جب نیٹ ورک کی ضروریات اسے ناقابلِ استعمال بنا دیں تو سخت DoH سے گریز کریں۔ |
| خودکار فال بیک | جب دستیابی ترجیح ہو تو خودکار فال بیک استعمال کریں۔ | جب سادہ متن پر فال بیک قابلِ قبول نہ ہو تو خودکار فال بیک سے گریز کریں۔ |
کون سا فراہم کنندہ اور DoH URL منتخب کرنا چاہیے؟
اوقات کا موازنہ کرنے سے پہلے رازداری کی پالیسی، فلٹرنگ کی ضروریات اور کلائنٹ کی مطابقت کی بنیاد پر انتخاب کریں۔ اینڈ پوائنٹ کا فارمیٹ ایپلیکیشن کے مطابق رکھیں۔
| فراہم کنندہ | وائر فارمیٹ اینڈ پوائنٹ | JSON ٹیسٹنگ انٹرفیس |
|---|---|---|
| Cloudflare | https://cloudflare-dns.com/dns-query | وہی پاتھ، JSON Accept ہیڈر کے ساتھ |
| https://dns.google/dns-query | https://dns.google/resolve |
Cloudflare کی DoH دستاویزات اور Google کی DoH دستاویزات دیکھیں۔ ٹیمپلیٹ فیلڈ اور سادہ اینڈ پوائنٹ فیلڈ میں مختلف نحو درکار ہو سکتی ہے؛ جانچے بغیر کسی میں بھی JSON کوئری URL پیسٹ نہ کریں۔
Cloudflare کی ریزولور رازداری پالیسی کا Google کی DNS رازداری پالیسی سے موازنہ کریں، بشمول لاگنگ کے استثنائی معاملات۔ میلویئر بلاکنگ اور والدین کی فلٹرنگ کو الگ ضروریات سمجھیں: صرف انکرپشن ان میں سے کوئی بھی فراہم نہیں کرتی۔
براؤزرز اور آپریٹنگ سسٹمز میں DoH کیسے فعال کریں؟
اس جزو کو ترتیب دیں جو درحقیقت آپ کی تلاش انجام دیتا ہے، پھر اس کی فعال حالت اور فال بیک کا رویہ جانچیں۔ براؤزر اور آپریٹنگ سسٹم کی سیٹنگز مختلف راستوں کا احاطہ کرتی ہیں۔
- Chrome: Settings کھولیں، پھر Privacy and security، پھر Security، اور اس کے بعد Use secure DNS۔ ریزولور کے انتخاب اور خودکار فال بیک کے رویے کو Chrome کی سیکیورٹی سیٹنگز کی رہنمائی میں دیکھیں۔
- Firefox: Settings کھولیں، پھر Privacy and security، DNS over HTTPS، اور اس کے بعد Advanced settings۔ تحفظ کی سطح منتخب کریں اور اس کی حالت دیکھیں۔ ڈیفالٹ تحفظ فال بیک کر سکتا ہے؛ Max Protection محفوظ تلاش ناکام ہونے پر انتباہ دکھاتا ہے، اور استثنا کا آپشن بھی دیتا ہے۔ Mozilla کی تحفظ کی سطح کی ہدایات پر عمل کریں۔
- Windows 11: Network & internet کے تحت فعال کنکشن کھولیں اور اس کی DNS سیٹنگز میں ترمیم کریں۔ خودکار یا دستی DoH ٹیمپلیٹ منتخب کریں اور سادہ متن پر فال بیک کو سوچ سمجھ کر طے کریں۔ دیکھیں Microsoft کی نیٹ ورک سیٹنگز کی ہدایات۔
- Android: یہ فرض نہ کریں کہ Private DNS کا مطلب براؤزر جیسا DoH URL فیلڈ ہے۔ Google کی Android کنفیگریشن کی رہنمائی Private DNS کے لیے فراہم کنندہ کا ہوسٹ نام استعمال کرتی ہے۔
Microsoft اپنی Windows DNS کلائنٹ کی رہنمائی میں انکرپٹ شدہ تلاش کو لازمی قرار دینے اور صرف درخواست کرنے کا فرق بھی بیان کرتا ہے۔ نیٹ ورک بدلنے یا VPN فعال کرنے کے بعد کام دوبارہ جانچیں۔
کیا DoH پراکسیز کے ساتھ کام کرتا ہے؟
DoH پراکسی کے ذریعے گزر سکتا ہے، لیکن اس سے یہ طے نہیں ہوتا کہ ویب سائٹ کے ہوسٹ نام کون حل کرتا ہے۔ ریزولور کو HTTPS درخواستیں بھیجنا اور منزل کی تلاش کسی اور کے سپرد کرنا الگ الگ عمل ہیں۔
Chromium کی پراکسی دستاویزات HTTP اور SOCKS5 پراکسیز کے لیے پراکسی کی جانب سے منزل کی تلاش بیان کرتی ہیں۔ Mozilla کی ہیورسٹکس ان صورتوں کو بیان کرتی ہیں جہاں پراکسی کی شناخت خودکار DoH فعال ہونے سے روکتی ہے؛ اس کی DNSOverHTTPS پالیسی فال بیک کو الگ سے کنٹرول کرتی ہے۔ یہ رویے ترتیب پر منحصر ہیں۔
curl کا مینوئل مقامی SOCKS5 تلاش اور پراکسی کی جانب سے ہوسٹ نام کی تلاش میں فرق کرتا ہے اور --doh-url کو بیان کرتا ہے۔ یہ آپشن کسی دور دراز پراکسی کو آپ کا منتخب کردہ ریزولور استعمال کرنے پر مجبور نہیں کرتا؛ DoH سرور کی ابتدائی تلاش کا بھی ایک الگ بوٹ اسٹرپ راستہ ہوتا ہے۔
ہمارے SOCKS اسنیپ شاٹ میں براہِ راست اور socks5:// درخواستوں کے ساتھ ہوسٹنگ ریزولور سامنے آیا۔ socks5h:// کے ساتھ دو رنز نے ریاستہائے متحدہ یا کینیڈا میں Google کے ریزولورز رپورٹ کیے۔ دونوں SOCKS راستوں نے رہائشی ایگزٹ ایڈریس استعمال کیے۔ پروٹوکول کے پس منظر کے لیے HTTP بمقابلہ SOCKS5 دیکھیں۔
Oblivious DoH کلائنٹ کی شناخت کو سوالات سے الگ کرنے کے لیے انکرپٹ شدہ DNS پیغامات اور ایک مخصوص ریلے ڈیزائن شامل کرتا ہے۔ عام پراکسی کا استعمال خودبخود ODoH نہیں ہوتا۔
SOCKS پراکسی کے پیچھے یہ دیکھنے کے لیے کہ DNS کون حل کرتا ہے، ہمارے ٹیسٹ میں یہ مختصر اسکرپٹ استعمال ہوئی۔ socks5:// کے ساتھ تلاش ہمارے سرور کے ریزولور پر رہی؛ socks5h:// کے ساتھ یہ پراکسی کی جانب منتقل ہو گئی۔
"""Who resolves the hostname: socks5:// (your machine) or socks5h:// (the proxy)?

pip install "requests[socks]"
edns.ip-api.com answers with the DNS resolver that looked up its hostname.
"""
import os
import requests

SOCKS = os.environ.get("SOCKS_URL")  # e.g. socks5://USER__cr.us:[email protected]:824
host_part = SOCKS.split("://", 1)[1]

routes = {
    "direct": None,
    "socks5 (local DNS)": "socks5://" + host_part,
    "socks5h (proxy DNS)": "socks5h://" + host_part,
}
for label, proxy in routes.items():
    proxies = {"http": proxy, "https": proxy} if proxy else None
    try:
        dns = requests.get("http://edns.ip-api.com/json", proxies=proxies, timeout=20).json()["dns"]
        print(f"{label:20} resolver: {dns['geo']}")
    except requests.RequestException as exc:
        print(f"{label:20} failed: {type(exc).__name__}")
آپ کیسے جانچیں کہ DoH کام کر رہا ہے؟
اینڈ پوائنٹ تک رسائی، DNS کے جوابات اور ایپلیکیشن کی روٹنگ کو الگ الگ جانچیں۔ صرف ایک کامیاب HTTPS درخواست براؤزر کی ترتیب یا گمنامی ثابت نہیں کر سکتی۔
19 اکتوبر 2026 کے ہمارے مختصر ٹیسٹ میں، Ubuntu 24.04 چلانے والے ایک EU Linux سرور نے curl 8.5.0 اور Python 3.12 کے ساتھ httpx 0.28 اور HTTP/2 استعمال کیا۔ یہ ایک چھوٹا اسنیپ شاٹ تھا، بینچ مارک نہیں: تین فراہم کنندگان پر تقریباً 130 DoH درخواستیں، جن میں ہر ایک کے درمیان ایک سیکنڈ کا وقفہ تھا۔
12:50 UTC پر curl نے ہر JSON اینڈ پوائنٹ پر example.com کے پانچ ترتیب وار A سوالات کیے، اور ہر بار نیا کنکشن کھولا۔ درخواستیں Google کی JSON نحو اور Cloudflare کی JSON نحو کے مطابق تھیں۔
| فراہم کنندہ | کامیاب سوالات | DNS کی حالت اور جوابات | درمیانہ باڈی | درمیانہ کل وقت |
|---|---|---|---|---|
| 5/5 | 0، NOERROR؛ دو A ریکارڈ | 296 B | 48 ms | |
| Cloudflare | 5/5 | 0، NOERROR؛ دو A ریکارڈ | 249 B | 44 ms |
اینڈ پوائنٹس https://dns.google/resolve?name=example.com&type=A اور https://cloudflare-dns.com/dns-query?name=example.com&type=A تھے، اور بعد والے کے ساتھ accept: application/dns-json استعمال ہوا۔ یہ HTTPS درخواستوں کے اوقات ہیں، جن میں کنکشن کا قیام بھی شامل ہے، یہ الگ سے ناپی گئی DNS تاخیر نہیں ہے۔
Python کی پیمائش میں چار ڈومینز، ہر طریقے کے لیے تین رنز، اور ہر عمل کے لیے ایک دوبارہ استعمال ہونے والا HTTP/2 کلائنٹ استعمال ہوا۔ نیچے دیے گئے نتائج ہر ڈومین کے درمیانہ اوقات کے درمیانہ ہیں۔ ماخذ: doh_check.py، doh_results_direct.json اور doh_results_proxy.json۔
| طریقہ | براہِ راست | رہائشی HTTP پراکسی |
|---|---|---|
| سسٹم ریزولور | 1 ms | 1 ms، پھر بھی مقامی |
| Cloudflare JSON | 14 ms | 271 ms |
| Google JSON | 17 ms | 333 ms |
| Cloudflare وائر | 11 ms | 263 ms |
| Quad9 وائر | 13 ms | 224 ms |
ہر DoH طریقے نے ہر راستے کی 12/12 درخواستوں میں جوابات دیے، جن میں DataImpulse رہائشی HTTP پراکسی کے ذریعے بھیجی گئی تمام 48 درخواستیں شامل ہیں۔ سسٹم ریزولور کا 1 ms مقامی کیشنگ کی عکاسی کرتا ہے، نیٹ ورک تلاش کی نہیں۔ پراکسی کے ذریعے ایک Cloudflare JSON ڈومین کا درمیانہ وقت 1.4 سیکنڈ تک پہنچا۔
Quad9 JSON کی کوششیں ٹائم آؤٹ ہوئیں یا HTTP 400 واپس آیا۔ HTTP/1.1 وائر کی ایک کوشش پر HTTP 505 ملا؛ HTTP/2 نے کام کیا۔ یہ مشاہدہ شدہ نتائج ہیں، پروٹوکول کی عالمگیر ضروریات نہیں۔ Wikipedia کے جوابات بھی براہِ راست اور پراکسی درخواستوں کے درمیان بدلے، لیکن یہ اسنیپ شاٹ مقام، ریزولور روٹنگ یا کیشنگ میں سے کسی کو بھی وجہ کے طور پر الگ نہیں کر سکتا۔
آزادانہ تصدیق کے لیے بے ضرر ٹیسٹ نام استعمال کریں، ایپلیکیشن کی حالت اور نیٹ ورک ڈائیگنوسٹکس دیکھیں، اور ناکامی کے رویے کو ایسے نیٹ ورک پر جانچیں جسے آپ خود منظم کرتے ہوں۔ خام جوابات الگ سے محفوظ رکھیں: Python کی نتائج کی فائلیں رنز کا خلاصہ دیتی ہیں اور ہر جواب کی پوری باڈی کے بجائے آخری جواب کے فیلڈز رکھتی ہیں۔ اس کا کامیابی کا کاؤنٹر بغیر استثنا والی کالز کو گنتا ہے، اس لیے HTTP اسٹیٹس، DNS اسٹیٹس اور جوابات بھی دیکھیں۔
نیچے دی گئی اسکرپٹ وہی ہے جو 19 اکتوبر 2026 کے ہمارے مختصر ٹیسٹ میں استعمال ہوئی۔ یہ وہی تلاشیں DoH (JSON اور وائر فارمیٹ) کے ذریعے Cloudflare، Google اور Quad9 کو، اور سسٹم ریزولور کو بھیجتی ہے، براہِ راست اور، اگر PROXY_URL سیٹ ہو، تو HTTP پراکسی کے ذریعے بھی، اور ہر اینڈ پوائنٹ کی درمیانہ تاخیر پرنٹ کرتی ہے۔ اس کے لیے pip install httpx[http2] درکار ہے: Quad9 صرف HTTP/2 پر جواب دیتا ہے۔
"""Resolve a few domains over DNS-over-HTTPS and over the system resolver.

pip install "httpx[http2]"   # Quad9 requires HTTP/2 for DoH (RFC 8484, section 5.2)
Optional: PROXY_URL to send the DoH requests through an HTTP proxy (DoH is plain HTTPS).
"""
import base64, json, os, socket, statistics, struct, time
import httpx

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
CLIENT = httpx.Client(http2=True, proxy=PROXY, timeout=10)  # one client = warm HTTPS connections
DOMAINS = ["example.com", "wikipedia.org", "github.com", "dataimpulse.com"]
RUNS = 3

JSON_ENDPOINTS = {
    "cloudflare-json": ("https://cloudflare-dns.com/dns-query", {"accept": "application/dns-json"}),
    "google-json": ("https://dns.google/resolve", {}),
}
WIRE_ENDPOINTS = {  # RFC 8484: binary DNS message, base64url in ?dns=
    "cloudflare-wire": "https://cloudflare-dns.com/dns-query",
    "quad9-wire": "https://dns.quad9.net/dns-query",
}


def json_query(url, headers, name):
    r = CLIENT.get(url, params={"name": name, "type": "A"}, headers=headers)
    data = r.json()
    ips = [a["data"] for a in data.get("Answer", []) if a.get("type") == 1]
    return r.status_code, data.get("Status"), ips, len(r.content)


def build_wire_query(name):
    header = struct.pack(">HHHHHH", 0, 0x0100, 1, 0, 0, 0)  # id 0, recursion desired, 1 question
    qname = b"".join(bytes([len(p)]) + p.encode() for p in name.split(".")) + b"\0"
    return header + qname + struct.pack(">HH", 1, 1)  # type A, class IN


def wire_query(url, name):
    q = base64.urlsafe_b64encode(build_wire_query(name)).rstrip(b"=").decode()
    r = CLIENT.get(url, params={"dns": q}, headers={"accept": "application/dns-message"})
    if r.headers.get("content-type") != "application/dns-message":
        raise ValueError(f"HTTP {r.status_code}, not a DNS message")
    flags, ancount = struct.unpack(">H", r.content[2:4])[0], struct.unpack(">H", r.content[6:8])[0]
    rcode = flags & 0x000F  # 0 = NOERROR; ancount includes CNAMEs, enough for a smoke test
    return r.status_code, rcode, [f"{ancount} answer records"], len(r.content)


def system_query(name):
    infos = socket.getaddrinfo(name, 443, socket.AF_INET, socket.SOCK_STREAM)
    return None, 0, sorted({i[4][0] for i in infos}), 0


def timed(fn, *args):
    start = time.perf_counter()
    try:
        status, rcode, answers, size = fn(*args)
        error = ""
    except Exception as exc:
        status, rcode, answers, size, error = None, None, [], 0, type(exc).__name__
    return (time.perf_counter() - start) * 1000, status, rcode, answers, size, error


def main():
    rows = []
    for name in DOMAINS:
        methods = {"system": (system_query, name)}
        methods.update({k: (json_query, u, h, name) for k, (u, h) in JSON_ENDPOINTS.items()})
        methods.update({k: (wire_query, u, name) for k, u in WIRE_ENDPOINTS.items()})
        for method, (fn, *args) in methods.items():
            results = []
            for _ in range(RUNS):
                results.append(timed(fn, *args))
                time.sleep(1)
            ok = [r for r in results if not r[5]]
            rows.append({
                "domain": name, "method": method, "route": "proxy" if PROXY and method != "system" else "direct",
                "ok": f"{len(ok)}/{RUNS}",
                "median_ms": round(statistics.median(r[0] for r in ok)) if ok else None,
                "http_status": results[-1][1], "dns_rcode": results[-1][2],
                "answers": results[-1][3], "bytes": results[-1][4], "error": results[-1][5],
            })
            print(f"{name:16} {method:16} {rows[-1]['ok']}  {rows[-1]['median_ms']} ms  {rows[-1]['answers']}")
    out = "doh_results_proxy.json" if PROXY else "doh_results_direct.json"
    with open(out, "w") as f:
        json.dump(rows, f, indent=1)
    print("saved", out)


if __name__ == "__main__":
    main()
Run: pip install "httpx[http2]"; python3 doh_check.py   (through a proxy: PROXY_URL="http://USER__cr.us:[email protected]:823" python3 doh_check.py)
DoH ناکام کیوں ہوتا ہے یا نیٹ ورک کنٹرولز سے ٹکراتا کیوں ہے؟
بیرونی DNS، اسپلٹ DNS، والدین کی فلٹرنگ، کیپٹو پورٹلز یا VPN روٹنگ سے ٹکرا سکتا ہے۔ سخت انکرپشن ریزولور کی عدم دستیابی کو تلاش کی ناکامیوں میں بدل سکتی ہے۔
پہلے ناکام ہونے والی پرت کی نشاندہی کریں: اینڈ پوائنٹ کی نحو، TLS کنکشن، HTTP جواب، DNS جواب یا ایپلیکیشن کی پالیسی۔ عوامی اور مطلوبہ اندرونی دونوں ناموں کو جانچیں۔ Mozilla فلٹرنگ اور انٹرپرائز پالیسی کے سمجھوتوں کو دستاویزی شکل میں بیان کرتا ہے۔
مجاز انتظامیہ کے لیے واضح براؤزر پالیسیوں اور منظور شدہ ریزولور کنفیگریشن کو ترجیح دیں۔ صرف روایتی DNS پورٹس کو بلاک کرنا HTTPS پر مبنی تلاش کا احاطہ نہیں کرتا۔ وسیع HTTPS بلاکنگ سے بچیں جو غیر متعلقہ ایپلیکیشنز کو متاثر کرے، اور ڈائیگنوسٹک لاگز کو ٹیسٹ ٹریفک تک محدود رکھیں۔
اکثر پوچھے جانے والے سوالات
DNS over HTTPS کیا ہے؟
یہ DNS کے سوالات اور جوابات کو انکرپٹ شدہ HTTPS کنکشن پر منتقل کرنے کا ایک طریقہ ہے۔ یہ تحفظ کلائنٹ اور منتخب کردہ ریزولور کے درمیان لاگو ہوتا ہے۔
کیا مجھے DNS over HTTPS آن کرنا چاہیے یا آف؟
اسے تب آن کریں جب آپ ریزولور پر اعتماد کرتے ہوں اور ضروری نیٹ ورک سروسز اب بھی کام کریں۔ سخت ناکامی کا رویہ صرف تب منتخب کریں جب فال بیک استعمال کرنے کے مقابلے میں تلاش کا رک جانا بہتر ہو۔
کیا DoH میری براؤزنگ کو میرے ISP سے چھپاتا ہے؟
یہ محفوظ کردہ DNS تبادلے کو غیر فعال طور پر پڑھنے سے روکتا ہے۔ منزل سے براہِ راست کنکشن اور ٹریفک کے نمونے اب بھی براؤزنگ کے بارے میں معلومات ظاہر کر سکتے ہیں۔
DoH، DoT اور DNSSEC سے کیسے مختلف ہے؟
DoH اور DoT مختلف پروٹوکول انتظامات کے ذریعے DNS ٹرانسپورٹ کو انکرپٹ کرتے ہیں۔ DNSSEC دستخط شدہ DNS ڈیٹا کی توثیق کرتا ہے اور کسی بھی ٹرانسپورٹ کی تکمیل کر سکتا ہے۔
کیا DoH پراکسی کے ساتھ کام کرتا ہے، اور ہوسٹ نام کون حل کرتا ہے؟
یہ کام کر سکتا ہے، لیکن تلاش کی ذمہ داری کس کی ہے، اس کا تعین کلائنٹ اور پراکسی کی ترتیب سے ہوتا ہے۔ DoH درخواست لے جانے والی پراکسی اور کسی ویب سائٹ کا ہوسٹ نام حل کرنے والی پراکسی مختلف کام انجام دے رہی ہوتی ہیں۔
کیا براؤزر کا پیڈلاک ثابت کرتا ہے کہ DoH فعال ہے؟
نہیں۔ ویب سائٹ کا TLS اور DNS ٹرانسپورٹ الگ کنکشن ہیں، اس لیے DNS کی تصدیق ایپلیکیشن کی حالت اور ڈائیگنوسٹکس کے ذریعے کریں۔
اپنی پراکسی ترتیب کے ساتھ DNS روٹنگ بھی جانچیں
اگر آپ DataImpulse استعمال کرتے ہیں تو ایک چھوٹے ٹیسٹ کے ذریعے ٹریفک کے ایگزٹ اور DNS کے راستے، دونوں کی تصدیق کریں۔ DataImpulse ایک پراکسی فراہم کنندہ ہے، یہ DoH ریزولور، VPN، اسکریپنگ API یا منظم انبلاکر نہیں ہے۔ درست کنکشن ماڈل منتخب کرنے کے لیے HTTP اور SOCKS5 کے موازنے سے آغاز کریں۔
آخری تازہ کاری: 19 اکتوبر 2026۔