
W tym artykule
DNS over HTTPS szyfruje zapytania i odpowiedzi DNS między Twoim klientem a resolverem DNS za pomocą HTTPS. Chroni to połączenie, ale nie sprawia, że przeglądanie staje się anonimowe, ani nie ukrywa zapytań przed samym resolverem.
W praktyce liczy się to, gdzie odbywa się rozwiązywanie nazw, kto może je obserwować i co się dzieje, gdy szyfrowanie zawiedzie. Nasz niewielki test na Linuksie dostarcza dodatkowych danych o zachowaniu endpointów i zgodności z proxy.
Najważniejsze fakty
- DoH szyfruje wymianę komunikatów DNS między klientem a jego resolverem HTTPS.
- Wybrany resolver nadal może odczytać pytania DNS, na które odpowiada.
- DNSSEC uwierzytelnia dane DNS, ale nie szyfruje zapytań.
- Połączenie HTTPS ze stroną nie dowodzi, że jej zapytanie DNS zostało zaszyfrowane.
- Nasz test z dziesięcioma żądaniami curl zwrócił odpowiedzi na wszystkie dziesięć zapytań.
- Wszystkie 48 zapytań DoH wysłanych przez proxy w naszym teście w Pythonie zwróciło odpowiedzi.
Czym jest DNS over HTTPS i jak działa?
DoH przenosi komunikaty DNS wewnątrz wymiany HTTPS. RFC 8484 definiuje protokół między klientem DNS a resolverem HTTPS.
Ścieżka wygląda tak: przeglądarka lub klient, następnie resolver HTTPS, a dalej infrastruktura DNS, jeśli jest potrzebna. Szyfrowane połączenie kończy się na resolverze i nie szyfruje automatycznie każdej kolejnej wymiany DNS.
Standardowy format to binarny komunikat DNS. Żądania GET kodują go w parametrze dns, a żądania POST przesyłają go w treści. Interfejsy JSON specyficzne dla dostawców są wygodne do testów, ale nie zastępują szablonu DoH używanego w przeglądarce.
Resolver odpowiada na zapytania o nazwy. Serwer proxy przekazuje ruch. Podczas konfiguracji rozdzielaj te dwie funkcje.
Czy DNS over HTTPS ukrywa przeglądanie przed Twoim dostawcą internetu?
DoH ukrywa zawartość tego połączenia DNS przed pasywnymi obserwatorami na jego trasie sieciowej. Nie jest w stanie ukryć całej aktywności przeglądania.
Resolver widzi pytania oraz adres źródłowy, z którego się łączysz. Dostawca internetu nadal może obserwować docelowe adresy IP i wzorce ruchu, gdy połączenia ze stronami idą bezpośrednio. Uwagi o prywatności w RFC 8484 wyjaśniają, dlaczego szyfrowany transport nie eliminuje konieczności zaufania resolverowi.
Nieszyfrowane Server Name Indication może też ujawnić nazwę hosta podczas nawiązywania połączenia TLS. ECH chroni wewnętrzny ClientHello, w tym tę nazwę hosta, jeśli zostanie pomyślnie wynegocjowane, ale nie ukrywa docelowych adresów IP. Zobacz wyjaśnienie ECH od Mozilli.
Jak DoH wypada na tle DoT, DNSSEC, VPN i WARP?
DoH i DoT chronią transport DNS, a DNSSEC uwierzytelnia dane DNS. VPN zmienia trasę ruchu przesyłanego przez jego tunel.
| Technologia | Przeznaczenie | Zakres |
|---|---|---|
| DoH | DNS over HTTPS | Wymiana między klientem a resolverem |
| DoT | DNS over TLS, zwykle port TCP 853 | Transport DNS |
| DNSSEC | Weryfikacja podpisanych danych DNS | Autentyczność, nie poufność |
| VPN | Tunelowanie wybranego ruchu sieciowego | Zależy od routingu i konfiguracji DNS |
Odpowiednie standardy to RFC 7858 dla DoT oraz RFC 4033 dla DNSSEC. Ani DNSSEC, ani DoH nie obiecują powszechnej ochrony przed złośliwymi odpowiedziami.
Udokumentowane tryby WARP odróżniają samo szyfrowanie DNS od tunelowania ruchu wraz z DNS. Szersze różnice znajdziesz w artykułach proxy a VPN oraz Smart DNS, proxy i VPN.
DoQ to kolejny szyfrowany transport DNS. RFC 9250 odwzorowuje DNS bezpośrednio na QUIC, co różni się od DoH przesyłanego przez HTTP/3.
Czy warto włączyć DoH?
Włącz DoH, gdy polityka resolvera i sposób obsługi awarii pasują do Twojej sieci. Zadbaj o to, by wymagany firmowy DNS, nazwy lokalne i filtrowanie nadal działały.
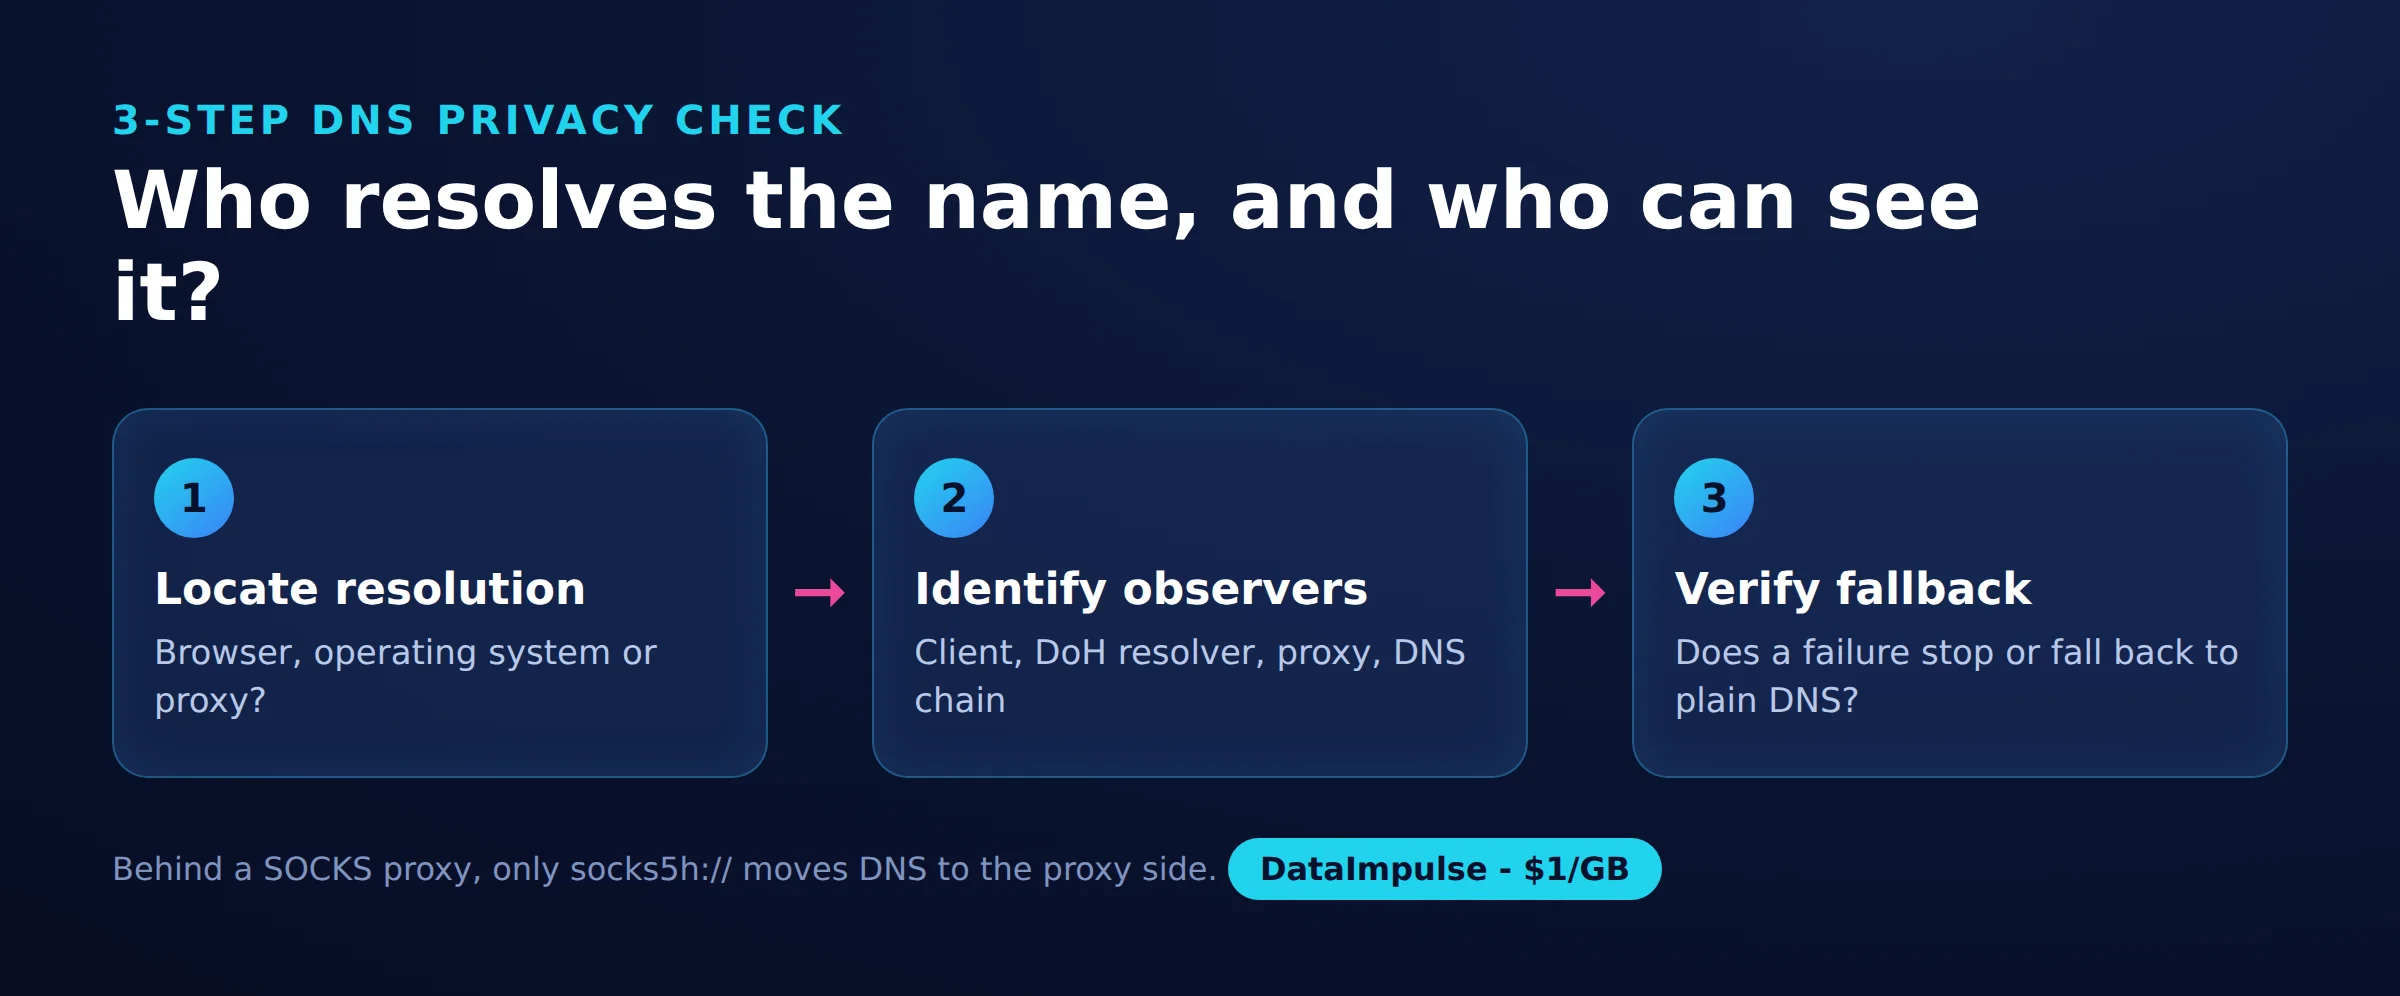
Przed zmianą ustawień wykonaj 3-krokową kontrolę prywatności DNS:
- Krok 1: Ustal, gdzie następuje rozwiązywanie nazw. Sprawdź, czy cel rozwiązuje przeglądarka, system operacyjny czy proxy.
- Krok 2: Wskaż obserwatorów. Prześledź klienta, resolver HTTPS i infrastrukturę DNS, a jeśli jest proxy, uwzględnij je.
- Krok 3: Sprawdź fallback. Zweryfikuj, czy awaria zatrzymuje rozwiązywanie nazw, czy dopuszcza inny transport.
| Opcja | Używaj X, gdy… | Unikaj X, gdy… |
|---|---|---|
| Zewnętrzny DoH | Używaj zewnętrznego DoH, gdy polityka resolvera odpowiada Twoim potrzebom. | Unikaj zewnętrznego DoH, gdy przestają działać wymagane nazwy lokalne lub filtrowanie. |
| Ścisły DoH | Używaj ścisłego DoH, gdy awaria szyfrowania ma zatrzymać rozwiązywanie nazw. | Unikaj ścisłego DoH, gdy wymagania sieci czynią go niemożliwym do użycia. |
| Automatyczny fallback | Używaj automatycznego fallbacku, gdy priorytetem jest dostępność. | Unikaj automatycznego fallbacku, gdy powrót do zwykłego tekstu jest niedopuszczalny. |
Jakiego dostawcę i jaki adres URL DoH wybrać?
Wybieraj według polityki prywatności, wymagań dotyczących filtrowania i zgodności z klientem, a dopiero potem porównuj czasy odpowiedzi. Dopasuj format endpointu do aplikacji.
| Dostawca | Endpoint w formacie wire | Interfejs JSON do testów |
|---|---|---|
| Cloudflare | https://cloudflare-dns.com/dns-query | Ta sama ścieżka, nagłówek Accept dla JSON |
| https://dns.google/dns-query | https://dns.google/resolve |
Sprawdź dokumentację DoH Cloudflare oraz dokumentację DoH Google. Pole szablonu i zwykłe pole endpointu mogą wymagać innej składni, więc nie wklejaj adresu URL zapytania JSON do żadnego z nich bez sprawdzenia.
Porównaj politykę prywatności resolvera Cloudflare z polityką prywatności DNS Google, w tym z wyjątkami dotyczącymi logowania. Blokowanie złośliwego oprogramowania i filtr rodzicielski traktuj jako osobne wymagania: samo szyfrowanie nie zapewnia żadnego z nich.
Jak włączyć DoH w przeglądarkach i systemach operacyjnych?
Skonfiguruj komponent, który faktycznie wykonuje Twoje zapytania, a następnie sprawdź jego aktywny status i zachowanie fallbacku. Ustawienia przeglądarki i systemu operacyjnego obejmują różne ścieżki.
- Chrome: Otwórz Ustawienia, Prywatność i bezpieczeństwo, Bezpieczeństwo, a następnie Użyj bezpiecznego DNS. Sprawdź wybór resolvera i automatyczny fallback w wskazówkach dotyczących ustawień bezpieczeństwa Chrome.
- Firefox: Otwórz Ustawienia, Prywatność i bezpieczeństwo, DNS over HTTPS, a potem Ustawienia zaawansowane. Wybierz poziom ochrony i sprawdź jego status. Ochrona domyślna może przejść na fallback, a Max Protection wyświetla ostrzeżenie, gdy bezpieczne rozwiązywanie nazw zawiedzie, z opcją wyjątku. Skorzystaj z instrukcji Mozilli dotyczącej poziomów ochrony.
- Windows 11: Otwórz aktywne połączenie w sekcji Sieć i Internet i edytuj jego ustawienia DNS. Wybierz automatyczny lub ręczny szablon DoH i świadomie ustaw fallback do zwykłego tekstu. Zobacz instrukcje Microsoftu dotyczące ustawień sieci.
- Android: Nie zakładaj, że Prywatny DNS oznacza pole na adres URL DoH jak w przeglądarce. Wskazówki Google dotyczące konfiguracji Androida używają nazwy hosta dostawcy dla Prywatnego DNS.
Microsoft dokumentuje też różnicę między wymaganiem a żądaniem szyfrowanego rozwiązywania nazw w wskazówkach dla klienta DNS w Windows. Po zmianie sieci lub włączeniu VPN sprawdź działanie ponownie.
Czy DoH działa z proxy?
DoH może przechodzić przez proxy, ale to nie przesądza, kto rozwiązuje nazwy hostów stron. Wysyłanie żądań HTTPS do resolvera i delegowanie rozwiązywania adresu docelowego to dwie osobne operacje.
Dokumentacja proxy w Chromium opisuje rozwiązywanie adresu docelowego po stronie proxy dla proxy HTTP i SOCKS5. Heurystyki Mozilli opisują przypadki, w których wykrycie proxy blokuje automatyczną aktywację DoH, a jej polityka DNSOverHTTPS osobno steruje fallbackiem. Są to zachowania zależne od konfiguracji.
Podręcznik curl odróżnia lokalne rozwiązywanie nazw w SOCKS5 od rozwiązywania nazw hostów po stronie proxy i dokumentuje opcję --doh-url. Ta opcja nie zmusza zdalnego proxy do używania wybranego przez Ciebie resolvera, a nawet wstępne rozwiązanie adresu serwera DoH ma osobną ścieżkę bootstrap.
Nasz test SOCKS wykrył resolver hostingu przy żądaniach bezpośrednich i przez socks5://. Przy socks5h:// dwa przebiegi wskazały resolvery Google w Stanach Zjednoczonych lub Kanadzie. Obie trasy SOCKS używały adresów wyjściowych typu residential. Kontekst protokołów znajdziesz w artykule HTTP a SOCKS5.
Oblivious DoH dodaje szyfrowane komunikaty DNS i odrębną konstrukcję przekaźnika, aby oddzielić tożsamość klienta od zapytań. Zwykłe użycie proxy nie jest automatycznie ODoH.
Aby sprawdzić, która strona rozwiązuje DNS za proxy SOCKS, użyliśmy tego krótkiego skryptu. Przy socks5:// zapytanie zostawało na resolverze naszego serwera, a przy socks5h:// przechodziło na stronę proxy.
"""Who resolves the hostname: socks5:// (your machine) or socks5h:// (the proxy)?

pip install "requests[socks]"
edns.ip-api.com answers with the DNS resolver that looked up its hostname.
"""
import os
import requests

SOCKS = os.environ.get("SOCKS_URL")  # e.g. socks5://USER__cr.us:[email protected]:824
host_part = SOCKS.split("://", 1)[1]

routes = {
    "direct": None,
    "socks5 (local DNS)": "socks5://" + host_part,
    "socks5h (proxy DNS)": "socks5h://" + host_part,
}
for label, proxy in routes.items():
    proxies = {"http": proxy, "https": proxy} if proxy else None
    try:
        dns = requests.get("http://edns.ip-api.com/json", proxies=proxies, timeout=20).json()["dns"]
        print(f"{label:20} resolver: {dns['geo']}")
    except requests.RequestException as exc:
        print(f"{label:20} failed: {type(exc).__name__}")
Jak sprawdzić, czy DoH działa?
Sprawdzaj osobno dostępność endpointu, odpowiedzi DNS i routing aplikacji. Samo udane żądanie HTTPS nie ustala ani konfiguracji przeglądarki, ani anonimowości.
W naszym szybkim teście z 19 października 2026 serwer Linux w UE z Ubuntu 24.04 używał curl 8.5.0 oraz Pythona 3.12 z httpx 0.28 i HTTP/2. Był to niewielki test, a nie benchmark: około 130 żądań DoH do trzech dostawców, w odstępach jednej sekundy.
O 12:50 UTC curl wykonał pięć kolejnych zapytań A o example.com do każdego endpointu JSON, za każdym razem otwierając zimne połączenie. Żądania były zgodne ze składnią JSON Google i składnią JSON Cloudflare.
| Dostawca | Udane zapytania | Status DNS i odpowiedzi | Mediana treści | Mediana całkowita |
|---|---|---|---|---|
| 5/5 | 0, NOERROR; dwa rekordy A | 296 B | 48 ms | |
| Cloudflare | 5/5 | 0, NOERROR; dwa rekordy A | 249 B | 44 ms |
Endpointy to https://dns.google/resolve?name=example.com&type=A oraz https://cloudflare-dns.com/dns-query?name=example.com&type=A, ten drugi z nagłówkiem accept: application/dns-json. Są to czasy żądań HTTPS wraz z nawiązaniem połączenia, a nie wyizolowane opóźnienie DNS.
Pomiar w Pythonie objął cztery domeny, trzy przebiegi na metodę i jednego klienta HTTP/2 wielokrotnego użytku na każde uruchomienie. Poniższe wyniki to mediany median dla poszczególnych domen. Źródła: doh_check.py, doh_results_direct.json i doh_results_proxy.json.
| Metoda | Bezpośrednio | Residential HTTP proxy |
|---|---|---|
| Resolver systemowy | 1 ms | 1 ms, nadal lokalnie |
| Cloudflare JSON | 14 ms | 271 ms |
| Google JSON | 17 ms | 333 ms |
| Cloudflare wire | 11 ms | 263 ms |
| Quad9 wire | 13 ms | 224 ms |
Każda metoda DoH zwróciła odpowiedzi w 12/12 żądań na trasę, w tym wszystkie 48 przez residential HTTP proxy DataImpulse. Czas 1 ms resolvera systemowego wynikał z lokalnego cache, a nie z zapytania sieciowego. Jedna mediana dla domeny w Cloudflare JSON przez proxy sięgnęła 1,4 sekundy.
Próby Quad9 JSON kończyły się przekroczeniem czasu lub błędem HTTP 400. Próba wire przez HTTP/1.1 zwróciła HTTP 505, a HTTP/2 działał. Są to zaobserwowane wyniki, a nie uniwersalne wymagania protokołu. Odpowiedzi dla Wikipedii zmieniały się też między żądaniami bezpośrednimi a przez proxy, ale ten test nie pozwala wskazać, czy przyczyną była lokalizacja, routing resolvera czy cache.
Aby zweryfikować to niezależnie, używaj nieszkodliwych nazw testowych, sprawdzaj status aplikacji i diagnostykę sieci oraz testuj zachowanie przy awarii w sieci, którą administrujesz. Surowe odpowiedzi zachowaj osobno: pliki wyników Pythona podsumowują przebiegi i zachowują pola ostatniej odpowiedzi, a nie każdą treść odpowiedzi. Licznik sukcesów mierzy wywołania bez wyjątku, więc sprawdzaj też status HTTP, status DNS i odpowiedzi.
Poniższy skrypt pochodzi z naszego szybkiego testu z 19 października 2026. Wysyła te same zapytania do Cloudflare, Google i Quad9 przez DoH (JSON i format wire) oraz do resolvera systemowego, bezpośrednio, a jeśli ustawiono PROXY_URL, także przez proxy HTTP, i wypisuje medianę opóźnienia dla każdego endpointu. Wymaga pip install httpx[http2], ponieważ Quad9 odpowiada tylko przez HTTP/2.
"""Resolve a few domains over DNS-over-HTTPS and over the system resolver.

pip install "httpx[http2]"   # Quad9 requires HTTP/2 for DoH (RFC 8484, section 5.2)
Optional: PROXY_URL to send the DoH requests through an HTTP proxy (DoH is plain HTTPS).
"""
import base64, json, os, socket, statistics, struct, time
import httpx

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
CLIENT = httpx.Client(http2=True, proxy=PROXY, timeout=10)  # one client = warm HTTPS connections
DOMAINS = ["example.com", "wikipedia.org", "github.com", "dataimpulse.com"]
RUNS = 3

JSON_ENDPOINTS = {
    "cloudflare-json": ("https://cloudflare-dns.com/dns-query", {"accept": "application/dns-json"}),
    "google-json": ("https://dns.google/resolve", {}),
}
WIRE_ENDPOINTS = {  # RFC 8484: binary DNS message, base64url in ?dns=
    "cloudflare-wire": "https://cloudflare-dns.com/dns-query",
    "quad9-wire": "https://dns.quad9.net/dns-query",
}


def json_query(url, headers, name):
    r = CLIENT.get(url, params={"name": name, "type": "A"}, headers=headers)
    data = r.json()
    ips = [a["data"] for a in data.get("Answer", []) if a.get("type") == 1]
    return r.status_code, data.get("Status"), ips, len(r.content)


def build_wire_query(name):
    header = struct.pack(">HHHHHH", 0, 0x0100, 1, 0, 0, 0)  # id 0, recursion desired, 1 question
    qname = b"".join(bytes([len(p)]) + p.encode() for p in name.split(".")) + b"\0"
    return header + qname + struct.pack(">HH", 1, 1)  # type A, class IN


def wire_query(url, name):
    q = base64.urlsafe_b64encode(build_wire_query(name)).rstrip(b"=").decode()
    r = CLIENT.get(url, params={"dns": q}, headers={"accept": "application/dns-message"})
    if r.headers.get("content-type") != "application/dns-message":
        raise ValueError(f"HTTP {r.status_code}, not a DNS message")
    flags, ancount = struct.unpack(">H", r.content[2:4])[0], struct.unpack(">H", r.content[6:8])[0]
    rcode = flags & 0x000F  # 0 = NOERROR; ancount includes CNAMEs, enough for a smoke test
    return r.status_code, rcode, [f"{ancount} answer records"], len(r.content)


def system_query(name):
    infos = socket.getaddrinfo(name, 443, socket.AF_INET, socket.SOCK_STREAM)
    return None, 0, sorted({i[4][0] for i in infos}), 0


def timed(fn, *args):
    start = time.perf_counter()
    try:
        status, rcode, answers, size = fn(*args)
        error = ""
    except Exception as exc:
        status, rcode, answers, size, error = None, None, [], 0, type(exc).__name__
    return (time.perf_counter() - start) * 1000, status, rcode, answers, size, error


def main():
    rows = []
    for name in DOMAINS:
        methods = {"system": (system_query, name)}
        methods.update({k: (json_query, u, h, name) for k, (u, h) in JSON_ENDPOINTS.items()})
        methods.update({k: (wire_query, u, name) for k, u in WIRE_ENDPOINTS.items()})
        for method, (fn, *args) in methods.items():
            results = []
            for _ in range(RUNS):
                results.append(timed(fn, *args))
                time.sleep(1)
            ok = [r for r in results if not r[5]]
            rows.append({
                "domain": name, "method": method, "route": "proxy" if PROXY and method != "system" else "direct",
                "ok": f"{len(ok)}/{RUNS}",
                "median_ms": round(statistics.median(r[0] for r in ok)) if ok else None,
                "http_status": results[-1][1], "dns_rcode": results[-1][2],
                "answers": results[-1][3], "bytes": results[-1][4], "error": results[-1][5],
            })
            print(f"{name:16} {method:16} {rows[-1]['ok']}  {rows[-1]['median_ms']} ms  {rows[-1]['answers']}")
    out = "doh_results_proxy.json" if PROXY else "doh_results_direct.json"
    with open(out, "w") as f:
        json.dump(rows, f, indent=1)
    print("saved", out)


if __name__ == "__main__":
    main()
Run: pip install "httpx[http2]"; python3 doh_check.py   (through a proxy: PROXY_URL="http://USER__cr.us:[email protected]:823" python3 doh_check.py)
Dlaczego DoH zawodzi lub koliduje z kontrolą sieci?
Zewnętrzny DNS może kolidować z split DNS, filtrowaniem rodzicielskim, portalami przechwytującymi (captive portals) lub routingiem VPN. Ścisłe szyfrowanie może zamienić niedostępność resolvera w błędy rozwiązywania nazw.
Najpierw ustal, która warstwa zawodzi: składnia endpointu, połączenie TLS, odpowiedź HTTP, odpowiedź DNS czy polityka aplikacji. Przetestuj zarówno nazwy publiczne, jak i wymagane nazwy wewnętrzne. Mozilla dokumentuje kompromisy związane z filtrowaniem i politykami firmowymi.
W autoryzowanej administracji wybieraj jawne polityki przeglądarki i zatwierdzoną konfigurację resolvera. Samo blokowanie tradycyjnych portów DNS nie obejmuje rozwiązywania nazw przez HTTPS. Unikaj szerokiego blokowania HTTPS, które zakłóca działanie niezwiązanych aplikacji, i ograniczaj logi diagnostyczne do ruchu testowego.
Najczęściej zadawane pytania
Czym jest DNS over HTTPS?
To sposób wymiany pytań i odpowiedzi DNS przez szyfrowane połączenie HTTPS. Ochrona obejmuje odcinek między klientem a wybranym resolverem.
Czy powinienem włączyć DNS over HTTPS?
Włącz go, gdy ufasz resolverowi, a wymagane usługi sieciowe nadal działają. Ścisłe zachowanie przy awarii wybierz tylko wtedy, gdy utrata rozwiązywania nazw jest lepsza niż użycie fallbacku.
Czy DoH ukrywa przeglądanie przed moim dostawcą internetu?
Uniemożliwia pasywne odczytanie chronionej wymiany DNS. Bezpośrednie połączenia z celem i wzorce ruchu nadal mogą ujawniać informacje o przeglądaniu.
Czym DoH różni się od DoT i DNSSEC?
DoH i DoT szyfrują transport DNS, korzystając z różnych rozwiązań protokołowych. DNSSEC weryfikuje podpisane dane DNS i może uzupełniać oba transporty.
Czy DoH działa z proxy i kto rozwiązuje nazwę hosta?
Może działać, ale to konfiguracja klienta i proxy decyduje, kto rozwiązuje nazwy. Proxy przenoszące żądanie DoH i proxy rozwiązujące nazwę hosta strony wykonują różne zadania.
Czy kłódka w przeglądarce dowodzi, że DoH jest włączony?
Nie. TLS strony i transport DNS to osobne połączenia, więc sprawdzaj DNS przez status aplikacji i diagnostykę.
Sprawdź routing DNS razem z konfiguracją proxy
Jeśli korzystasz z DataImpulse, zweryfikuj małym testem zarówno wyjście ruchu, jak i ścieżkę DNS. DataImpulse to dostawca proxy, a nie resolver DoH, VPN, API do scrapingu ani zarządzany unblocker. Zacznij od porównania HTTP i SOCKS5, aby wybrać odpowiedni model połączenia.
Ostatnia aktualizacja: 19 października 2026.