
في هذا المقال
DNS over HTTPS يشفّر استعلامات DNS وردودها بين العميل ومحلّل DNS باستخدام HTTPS. وهو يحمي هذا الاتصال، لكنه لا يجعل التصفح مجهول الهوية ولا يخفي الاستعلامات عن المحلّل.
القرار العملي يتعلق بمكان إجراء التحليل، ومن يستطيع رصده، وما يحدث عند فشل التشفير. وتضيف لقطتنا المصغرة على Linux أدلة حول سلوك نقاط النهاية والتوافق مع البروكسي.
أهم الحقائق
- يشفّر DoH تبادل DNS بين العميل ومحلّل HTTPS الخاص به.
- يظل بإمكان المحلّل المختار قراءة أسئلة DNS التي يجيب عنها.
- يوثّق DNSSEC أصالة بيانات DNS، ولا يشفّر الاستعلامات.
- اتصال HTTPS بموقع ويب لا يثبت أن بحث DNS الخاص به كان مشفّرًا.
- أعادت لقطتنا المصغرة المكوّنة من عشرة طلبات عبر curl إجابات لجميع الاستعلامات العشرة.
- أعادت جميع استعلامات DoH الـ 48 عبر البروكسي في لقطتنا المكتوبة بلغة Python إجابات.
ما هو DNS over HTTPS وكيف يعمل؟
ينقل DoH رسائل DNS داخل تبادلات HTTPS. ويحدد RFC 8484 البروتوكول بين عميل DNS ومحلّل HTTPS.
المسار هو المتصفح أو العميل، ثم محلّل HTTPS، ثم بنية DNS التحتية عند الحاجة. وينتهي الاتصال المشفّر عند المحلّل، ولا يشفّر تلقائيًا كل تبادل DNS لاحق.
الصيغة القياسية هي رسالة DNS ثنائية. وتضمّنها طلبات GET في المعامل dns، بينما تحملها طلبات POST في المتن. أما واجهات JSON الخاصة بكل مزوّد فهي مناسبة للاختبار، لكنها لا تحلّ محل قالب DoH في المتصفح.
يجيب المحلّل عن عمليات البحث عن الأسماء. أما الخادم الوكيل (البروكسي) فيعيد توجيه حركة المرور. أبقِ هاتين المهمتين منفصلتين عند إعداد أي منهما.
هل يخفي DNS over HTTPS تصفحك عن مزوّد خدمة الإنترنت؟
يخفي DoH محتوى اتصال DNS هذا عن المراقبين السلبيين على مساره في الشبكة، لكنه لا يستطيع إخفاء كل نشاط التصفح.
يرى المحلّل الأسئلة وعنوان المصدر المتصل به. ويمكن لمزوّد خدمة الإنترنت أن يرصد عناوين IP للوجهات وأنماط حركة المرور عندما تمرّ اتصالات مواقع الويب مباشرة. وتشرح اعتبارات الخصوصية في RFC 8484 سبب أن النقل المشفّر لا يلغي الحاجة إلى الثقة بالمحلّل.
كما قد يكشف Server Name Indication غير المشفّر اسم المضيف أثناء إعداد TLS. ويحمي ECH رسالة ClientHello الداخلية، ومنها اسم المضيف، عند نجاح التفاوض عليه، لكنه لا يخفي عناوين IP للوجهات. راجع شرح Mozilla لـ ECH.
كيف يختلف DoH عن DoT وDNSSEC وشبكات VPN وWARP؟
يحمي DoH وDoT نقل DNS، بينما يوثّق DNSSEC أصالة بيانات DNS. أما شبكة VPN فتغيّر مسار حركة المرور التي تمرّ عبر نفقها.
| التقنية | الغرض | النطاق |
|---|---|---|
| DoH | DNS over HTTPS | التبادل بين العميل والمحلّل |
| DoT | DNS over TLS، وعادةً عبر منفذ TCP رقم 853 | نقل DNS |
| DNSSEC | التحقق من بيانات DNS الموقّعة | الأصالة، لا السرية |
| VPN | تمرير حركة شبكة مختارة عبر نفق | يعتمد على إعدادات التوجيه وDNS |
المعياران ذوا الصلة هما RFC 7858 الخاص بـ DoT وRFC 4033 الخاص بـ DNSSEC. ولا يَعِد DNSSEC ولا DoH بحماية شاملة من الإجابات الخبيثة.
تميّز أوضاع WARP الموثّقة بين تشفير DNS فقط وتمرير حركة المرور وDNS معًا. وللاطلاع على الفروق الأوسع، راجع البروكسي مقابل VPN وSmart DNS والبروكسيات وشبكات VPN.
يُعد DoQ وسيلة أخرى لنقل DNS المشفّر. ويربط RFC 9250 بروتوكول DNS مباشرةً بـ QUIC، وهو يختلف عن DoH المنقول عبر HTTP/3.
هل تفعّل DoH أم تعطّله؟
فعّل DoH عندما تناسب سياسة المحلّل وسلوكه عند الفشل شبكتك. وحافظ على عمل DNS المؤسسي المطلوب والأسماء المحلية والتصفية.
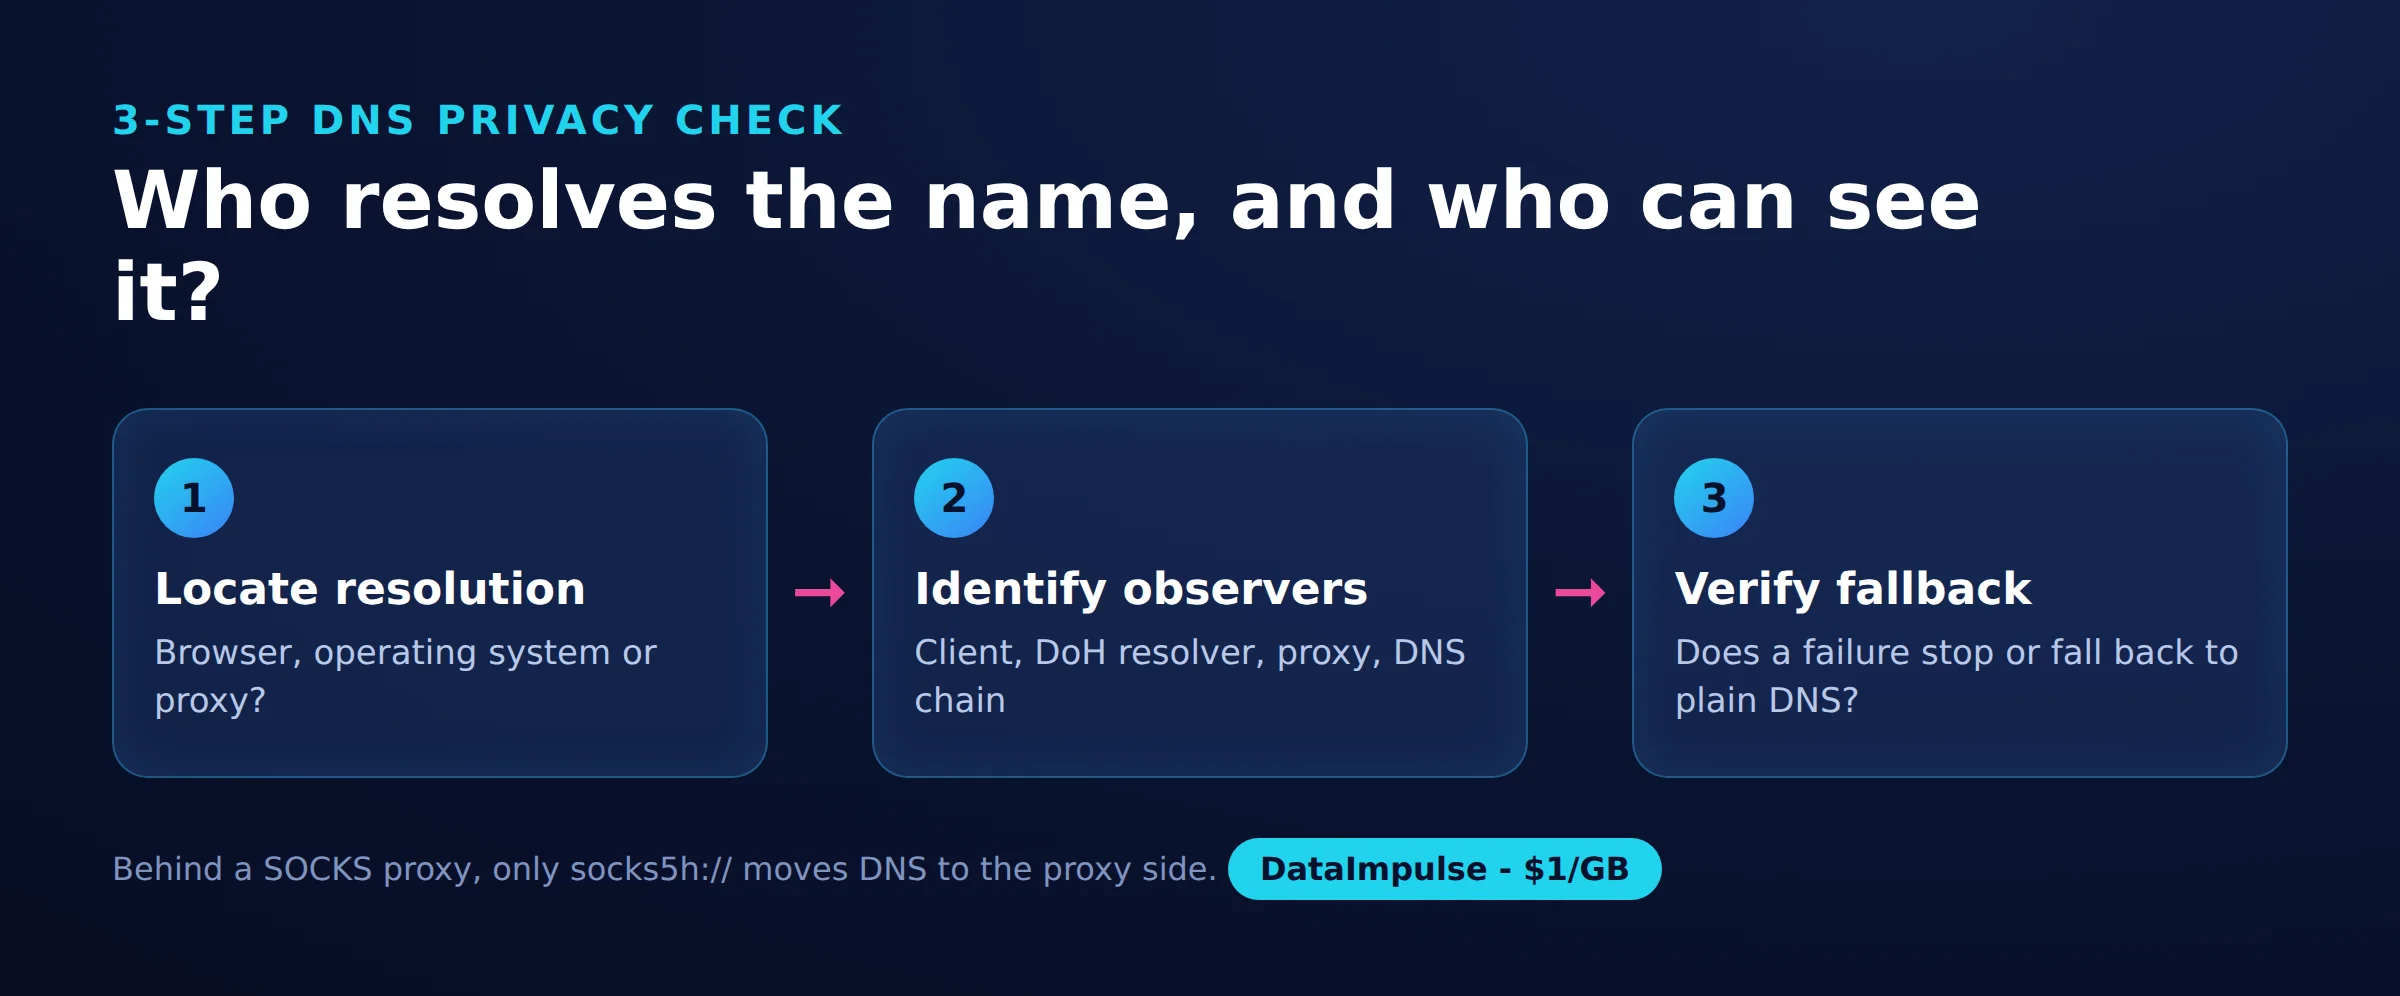
استخدم فحص خصوصية DNS من 3 خطوات قبل تغيير الإعدادات:
- الخطوة 1: حدّد مكان التحليل. اعرف هل يحلّل المتصفح الوجهة أم نظام التشغيل أم البروكسي.
- الخطوة 2: حدّد المراقبين. تتبّع العميل ومحلّل HTTPS وبنية DNS التحتية، وأدرج البروكسي إن وُجد.
- الخطوة 3: تحقق من البديل الاحتياطي. افحص هل يوقف الفشل التحليل أم يسمح بنقل آخر.
| الخيار | استخدمه عندما… | تجنّبه عندما… |
|---|---|---|
| DoH خارجي | استخدم DoH الخارجي عندما تناسب سياسة المحلّل احتياجاتك. | تجنّب DoH الخارجي عندما تتعطل الأسماء المحلية المطلوبة أو التصفية. |
| DoH الصارم | استخدم DoH الصارم عندما ينبغي أن يوقف فشل التشفير عملية التحليل. | تجنّب DoH الصارم عندما تجعله متطلبات الشبكة غير قابل للاستخدام. |
| التراجع التلقائي | استخدم التراجع التلقائي عندما تكون الأولوية للتوافر. | تجنّب التراجع التلقائي عندما يكون التراجع إلى نص غير مشفّر غير مقبول. |
أي مزوّد وعنوان DoH URL تختار؟
اختر بحسب سياسة الخصوصية ومتطلبات التصفية وتوافق العميل قبل مقارنة أزمنة الاستجابة. وطابِق صيغة نقطة النهاية مع التطبيق.
| المزوّد | نقطة النهاية بالصيغة الثنائية | واجهة الاختبار بصيغة JSON |
|---|---|---|
| Cloudflare | https://cloudflare-dns.com/dns-query | المسار نفسه مع ترويسة Accept الخاصة بـ JSON |
| https://dns.google/dns-query | https://dns.google/resolve |
راجع توثيق DoH من Cloudflare وتوثيق DoH من Google. فقد يتطلب حقل القالب وحقل نقطة النهاية العادية صياغتين مختلفتين، فلا تلصق عنوان استعلام JSON في أيٍّ منهما دون التحقق.
قارن بين سياسة خصوصية محلّل Cloudflare وسياسة خصوصية DNS من Google، بما في ذلك استثناءات التسجيل. وتعامل مع حظر البرمجيات الخبيثة والتصفية الأبوية بوصفهما متطلبين منفصلين، فالتشفير وحده لا يوفّر أيًّا منهما.
كيف تفعّل DoH في المتصفحات وأنظمة التشغيل؟
اضبط المكوّن الذي ينفّذ عمليات البحث فعليًا، ثم تحقق من حالته النشطة وسلوكه عند التراجع. فإعدادات المتصفح وإعدادات نظام التشغيل تغطي مسارات مختلفة.
- Chrome: افتح الإعدادات، ثم الخصوصية والأمان، ثم الأمان، ثم استخدام DNS آمن. راجع اختيار المحلّل وسلوك التراجع التلقائي في إرشادات إعدادات الأمان في Chrome.
- Firefox: افتح الإعدادات، ثم الخصوصية والأمان، ثم DNS over HTTPS، ثم الإعدادات المتقدمة. اختر مستوى الحماية وافحص حالته. قد تتراجع الحماية الافتراضية إلى نقل آخر، أما الحماية القصوى (Max Protection) فتعرض تحذيرًا عند فشل التحليل الآمن، مع خيار الاستثناء. اتبع تعليمات مستويات الحماية من Mozilla.
- Windows 11: افتح الاتصال النشط ضمن الشبكة والإنترنت وعدّل إعدادات DNS الخاصة به. اختر قالب DoH تلقائيًا أو يدويًا، وحدّد التراجع إلى النص غير المشفّر عن قصد. راجع تعليمات إعدادات الشبكة من Microsoft.
- Android: لا تفترض أن Private DNS يعني حقل عنوان DoH URL كما في المتصفحات. فـإرشادات الإعداد على Android من Google تستخدم اسم مضيف المزوّد لـ Private DNS.
كما توثّق Microsoft الفرق بين اشتراط التحليل المشفّر وطلبه في إرشادات عميل DNS في Windows. وأعد التحقق من التشغيل بعد تغيير الشبكات أو تفعيل VPN.
هل يعمل DoH مع البروكسي؟
يمكن لـ DoH أن يمرّ عبر بروكسي، لكن ذلك لا يحدد من يحلّل أسماء مضيفي المواقع. فإرسال طلبات HTTPS إلى محلّل وتفويض تحليل الوجهة عمليتان منفصلتان.
تصف وثائق البروكسي في Chromium تحليل الوجهة من جانب البروكسي لبروكسيات HTTP وSOCKS5. وتصف أساليب Mozilla الاستدلالية حالات يمنع فيها اكتشاف البروكسي التفعيل التلقائي لـ DoH، بينما تتحكم سياسة DNSOverHTTPS في التراجع بشكل منفصل. وهذه سلوكيات تعتمد على الإعدادات.
يفرّق دليل curl بين التحليل المحلي لـ SOCKS5 والتحليل لدى البروكسي، ويوثّق الخيار --doh-url. ولا يُجبر هذا الخيار بروكسيًا بعيدًا على استخدام المحلّل الذي اخترته، كما أن التحليل الأولي لخادم DoH نفسه له مسار تمهيدي منفصل.
رصدت لقطتنا الخاصة بـ SOCKS محلّل الاستضافة مع الطلبات المباشرة والطلبات عبر socks5://. أما مع socks5h:// فقد أبلغ تشغيلان عن محلّلات Google في الولايات المتحدة أو كندا. واستخدم كلا مساري SOCKS عناوين خروج سكنية. راجع HTTP مقابل SOCKS5 لفهم سياق البروتوكولين.
يضيف Oblivious DoH رسائل DNS مشفّرة وتصميم مُرحِّل مستقلًا لفصل هوية العميل عن الاستعلامات. والتمرير عبر بروكسي عادي ليس ODoH تلقائيًا.
لمعرفة الجهة التي تحلّل DNS خلف بروكسي SOCKS، استخدمنا في تجربتنا هذا السكربت القصير. فمع socks5:// بقي البحث على محلّل خادمنا، ومع socks5h:// انتقل إلى جانب البروكسي.
"""Who resolves the hostname: socks5:// (your machine) or socks5h:// (the proxy)?

pip install "requests[socks]"
edns.ip-api.com answers with the DNS resolver that looked up its hostname.
"""
import os
import requests

SOCKS = os.environ.get("SOCKS_URL")  # e.g. socks5://USER__cr.us:[email protected]:824
host_part = SOCKS.split("://", 1)[1]

routes = {
    "direct": None,
    "socks5 (local DNS)": "socks5://" + host_part,
    "socks5h (proxy DNS)": "socks5h://" + host_part,
}
for label, proxy in routes.items():
    proxies = {"http": proxy, "https": proxy} if proxy else None
    try:
        dns = requests.get("http://edns.ip-api.com/json", proxies=proxies, timeout=20).json()["dns"]
        print(f"{label:20} resolver: {dns['geo']}")
    except requests.RequestException as exc:
        print(f"{label:20} failed: {type(exc).__name__}")
كيف تختبر عمل DoH؟
افحص إمكانية الوصول إلى نقطة النهاية، وإجابات DNS، وتوجيه التطبيق كلًّا على حدة. فنجاح طلب HTTPS وحده لا يثبت إعدادات المتصفح ولا إخفاء الهوية.
في تجربتنا السريعة بتاريخ 19 أكتوبر 2026، استخدم خادم Linux في الاتحاد الأوروبي يعمل بنظام Ubuntu 24.04 الأداة curl 8.5.0 وPython 3.12 مع httpx 0.28 وHTTP/2. وكانت هذه لقطة صغيرة وليست اختبار أداء: نحو 130 طلب DoH عبر ثلاثة مزوّدين، بفاصل ثانية واحدة بين الطلبات.
في الساعة 12:50 بالتوقيت العالمي (UTC)، أجرى curl خمسة استعلامات A متتابعة للنطاق example.com لكل نقطة نهاية JSON، مع فتح اتصال جديد في كل مرة. وتبعت الطلبات صياغة JSON لدى Google وصياغة JSON لدى Cloudflare.
| المزوّد | الاستعلامات الناجحة | حالة DNS والإجابات | الوسيط لحجم المتن | الوسيط للزمن الإجمالي |
|---|---|---|---|---|
| 5/5 | 0، NOERROR؛ سجلّا A | 296 B | 48 ms | |
| Cloudflare | 5/5 | 0، NOERROR؛ سجلّا A | 249 B | 44 ms |
كانت نقطتا النهاية https://dns.google/resolve?name=example.com&type=A وhttps://cloudflare-dns.com/dns-query?name=example.com&type=A، والثانية مع accept: application/dns-json. وهذه أزمنة طلبات HTTPS تشمل إعداد الاتصال، وليست زمن استجابة DNS معزولًا.
استخدم قياس Python أربعة نطاقات، وثلاث جولات لكل طريقة، وعميل HTTP/2 واحدًا قابلًا لإعادة الاستخدام في كل تنفيذ. والنتائج أدناه هي وسطاء لوسطاء كل نطاق. المصادر: doh_check.py وdoh_results_direct.json وdoh_results_proxy.json.
| الطريقة | مباشر | بروكسي HTTP سكني |
|---|---|---|
| محلّل النظام | 1 ms | 1 ms، ولا يزال محليًا |
| Cloudflare JSON | 14 ms | 271 ms |
| Google JSON | 17 ms | 333 ms |
| Cloudflare wire | 11 ms | 263 ms |
| Quad9 wire | 13 ms | 224 ms |
أعادت كل طريقة DoH إجابات في 12/12 طلبًا لكل مسار، ومنها جميع الطلبات الـ 48 عبر بروكسي HTTP السكني من DataImpulse. أما 1 ms لمحلّل النظام فيعكس التخزين المؤقت المحلي، لا بحثًا عبر الشبكة. وبلغ وسيط أحد نطاقات Cloudflare JSON عبر البروكسي 1.4 ثانية.
انتهت مهلة محاولات Quad9 JSON أو أعادت HTTP 400. وأعادت محاولة بصيغة ثنائية عبر HTTP/1.1 الرمز HTTP 505، بينما نجح HTTP/2. وهذه نتائج مرصودة، وليست متطلبات بروتوكول عامة. كما تغيّرت إجابات Wikipedia بين الطلبات المباشرة وعبر البروكسي، لكن اللقطة لا تستطيع عزل الموقع أو توجيه المحلّل أو التخزين المؤقت بوصفه السبب.
وللتحقق المستقل، استخدم أسماء اختبار غير ضارة، وافحص حالة التطبيق وتشخيصات الشبكة، واختبر سلوك الفشل على شبكة تديرها بنفسك. واحتفظ بالاستجابات الخام منفصلة: فملفات نتائج Python تلخّص الجولات وتحتفظ بحقول الاستجابة الأخيرة لا بمتن كل استجابة. ويقيس عدّاد النجاح فيها الاستدعاءات الخالية من الاستثناءات، فافحص أيضًا حالة HTTP وحالة DNS والإجابات.
السكربت أدناه هو الذي استخدمناه في تجربتنا السريعة بتاريخ 19 أكتوبر 2026. يرسل عمليات البحث نفسها إلى Cloudflare وGoogle وQuad9 عبر DoH (بصيغتي JSON والصيغة الثنائية) وإلى محلّل النظام، مباشرةً وعبر بروكسي HTTP إذا ضُبط PROXY_URL، ثم يطبع الوسيط لزمن الاستجابة لكل نقطة نهاية. ويحتاج إلى pip install httpx[http2]، لأن Quad9 لا يجيب إلا عبر HTTP/2.
"""Resolve a few domains over DNS-over-HTTPS and over the system resolver.

pip install "httpx[http2]"   # Quad9 requires HTTP/2 for DoH (RFC 8484, section 5.2)
Optional: PROXY_URL to send the DoH requests through an HTTP proxy (DoH is plain HTTPS).
"""
import base64, json, os, socket, statistics, struct, time
import httpx

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
CLIENT = httpx.Client(http2=True, proxy=PROXY, timeout=10)  # one client = warm HTTPS connections
DOMAINS = ["example.com", "wikipedia.org", "github.com", "dataimpulse.com"]
RUNS = 3

JSON_ENDPOINTS = {
    "cloudflare-json": ("https://cloudflare-dns.com/dns-query", {"accept": "application/dns-json"}),
    "google-json": ("https://dns.google/resolve", {}),
}
WIRE_ENDPOINTS = {  # RFC 8484: binary DNS message, base64url in ?dns=
    "cloudflare-wire": "https://cloudflare-dns.com/dns-query",
    "quad9-wire": "https://dns.quad9.net/dns-query",
}


def json_query(url, headers, name):
    r = CLIENT.get(url, params={"name": name, "type": "A"}, headers=headers)
    data = r.json()
    ips = [a["data"] for a in data.get("Answer", []) if a.get("type") == 1]
    return r.status_code, data.get("Status"), ips, len(r.content)


def build_wire_query(name):
    header = struct.pack(">HHHHHH", 0, 0x0100, 1, 0, 0, 0)  # id 0, recursion desired, 1 question
    qname = b"".join(bytes([len(p)]) + p.encode() for p in name.split(".")) + b"\0"
    return header + qname + struct.pack(">HH", 1, 1)  # type A, class IN


def wire_query(url, name):
    q = base64.urlsafe_b64encode(build_wire_query(name)).rstrip(b"=").decode()
    r = CLIENT.get(url, params={"dns": q}, headers={"accept": "application/dns-message"})
    if r.headers.get("content-type") != "application/dns-message":
        raise ValueError(f"HTTP {r.status_code}, not a DNS message")
    flags, ancount = struct.unpack(">H", r.content[2:4])[0], struct.unpack(">H", r.content[6:8])[0]
    rcode = flags & 0x000F  # 0 = NOERROR; ancount includes CNAMEs, enough for a smoke test
    return r.status_code, rcode, [f"{ancount} answer records"], len(r.content)


def system_query(name):
    infos = socket.getaddrinfo(name, 443, socket.AF_INET, socket.SOCK_STREAM)
    return None, 0, sorted({i[4][0] for i in infos}), 0


def timed(fn, *args):
    start = time.perf_counter()
    try:
        status, rcode, answers, size = fn(*args)
        error = ""
    except Exception as exc:
        status, rcode, answers, size, error = None, None, [], 0, type(exc).__name__
    return (time.perf_counter() - start) * 1000, status, rcode, answers, size, error


def main():
    rows = []
    for name in DOMAINS:
        methods = {"system": (system_query, name)}
        methods.update({k: (json_query, u, h, name) for k, (u, h) in JSON_ENDPOINTS.items()})
        methods.update({k: (wire_query, u, name) for k, u in WIRE_ENDPOINTS.items()})
        for method, (fn, *args) in methods.items():
            results = []
            for _ in range(RUNS):
                results.append(timed(fn, *args))
                time.sleep(1)
            ok = [r for r in results if not r[5]]
            rows.append({
                "domain": name, "method": method, "route": "proxy" if PROXY and method != "system" else "direct",
                "ok": f"{len(ok)}/{RUNS}",
                "median_ms": round(statistics.median(r[0] for r in ok)) if ok else None,
                "http_status": results[-1][1], "dns_rcode": results[-1][2],
                "answers": results[-1][3], "bytes": results[-1][4], "error": results[-1][5],
            })
            print(f"{name:16} {method:16} {rows[-1]['ok']}  {rows[-1]['median_ms']} ms  {rows[-1]['answers']}")
    out = "doh_results_proxy.json" if PROXY else "doh_results_direct.json"
    with open(out, "w") as f:
        json.dump(rows, f, indent=1)
    print("saved", out)


if __name__ == "__main__":
    main()
Run: pip install "httpx[http2]"; python3 doh_check.py   (through a proxy: PROXY_URL="http://USER__cr.us:[email protected]:823" python3 doh_check.py)
لماذا يفشل DoH أو يتعارض مع ضوابط الشبكة؟
قد يتعارض DNS الخارجي مع DNS المنقسم (split DNS) أو التصفية الأبوية أو بوابات الاتصال المقيِّدة أو توجيه VPN. وقد يحوّل التشفير الصارم عدم توافر المحلّل إلى إخفاقات في البحث.
حدّد أولًا الطبقة التي تفشل: صياغة نقطة النهاية، أو اتصال TLS، أو استجابة HTTP، أو استجابة DNS، أو سياسة التطبيق. واختبر الأسماء العامة والأسماء الداخلية المطلوبة معًا. وتوثّق Mozilla المفاضلات بين التصفية وسياسات المؤسسات.
في الإدارة المصرّح بها، فضّل سياسات المتصفح الصريحة وإعدادات المحلّل المعتمدة. فحظر منافذ DNS التقليدية وحده لا يغطي التحليل المبني على HTTPS. وتجنّب الحظر الواسع لـ HTTPS الذي يعطّل تطبيقات لا علاقة لها، وأبقِ سجلات التشخيص مقتصرة على حركة مرور الاختبار.
الأسئلة الشائعة
ما هو DNS over HTTPS؟
هو طريقة لتبادل أسئلة DNS وإجاباتها عبر اتصال HTTPS مشفّر. وتنطبق الحماية بين العميل والمحلّل المختار.
هل أفعّل DNS over HTTPS أم أعطّله؟
فعّله عندما تثق بالمحلّل وتظل خدمات الشبكة المطلوبة تعمل. واختر سلوك الفشل الصارم فقط إذا كان فقدان التحليل أفضل من استخدام بديل احتياطي.
هل يخفي DoH تصفحي عن مزوّد خدمة الإنترنت؟
إنه يمنع القراءة السلبية لتبادل DNS المحمي. أما اتصالات الوجهة المباشرة وأنماط حركة المرور فقد تظل تكشف معلومات عن التصفح.
كيف يختلف DoH عن DoT وDNSSEC؟
يشفّر DoH وDoT نقل DNS بترتيبات بروتوكول مختلفة. أما DNSSEC فيتحقق من بيانات DNS الموقّعة ويمكن أن يكمّل أيًّا من وسيلتي النقل.
هل يعمل DoH مع البروكسي، ومن يحلّل اسم المضيف؟
يمكن أن يعمل، لكن إعدادات العميل والبروكسي هي التي تحدد الجهة المسؤولة عن التحليل. فالبروكسي الذي يحمل طلب DoH والبروكسي الذي يحلّل اسم مضيف موقع ويب يؤديان مهمتين مختلفتين.
هل يثبت رمز القفل في المتصفح أن DoH مفعّل؟
لا. فـ TLS الخاص بالموقع ونقل DNS اتصالان منفصلان، لذا تحقق من DNS عبر حالة التطبيق وأدوات التشخيص.
تحقق من توجيه DNS إلى جانب إعداد البروكسي
إذا كنت تستخدم DataImpulse، فتحقق من مخرج حركة المرور ومسار DNS معًا باختبار صغير. DataImpulse مزوّد بروكسي، وليس محلّل DoH ولا خدمة VPN ولا API لتجريف الويب ولا أداة مُدارة لفك الحظر. ابدأ بـالمقارنة بين HTTP وSOCKS5 لاختيار نموذج الاتصال المناسب.
آخر تحديث: 19 أكتوبر 2026.