
この記事の内容
DNS over HTTPS は、クライアントと DNS リゾルバ間の DNS クエリとレスポンスを HTTPS で暗号化します。この接続は保護されますが、ブラウジングが匿名になるわけではなく、リゾルバからクエリが見えなくなるわけでもありません。
実際に判断すべきなのは、名前解決がどこで行われ、誰がそれを観測でき、暗号化に失敗したときに何が起こるかという点です。今回の小規模な Linux 検証では、エンドポイントの挙動とプロキシとの互換性に関する裏付けも得られました。
重要なポイント
- DoH は、クライアントと HTTPS リゾルバ間の DNS のやり取りを暗号化します。
- 選択したリゾルバは、応答する DNS クエリの内容を引き続き読み取れます。
- DNSSEC は DNS データを認証するもので、クエリを暗号化するものではありません。
- Webサイトへの HTTPS 接続は、その DNS ルックアップが暗号化されていた証拠にはなりません。
- 10 リクエストの curl 検証では、10 件すべてのクエリに回答が返りました。
- Python 検証では、プロキシ経由の DoH クエリ 48 件すべてに回答が返りました。
DNS over HTTPS とは何で、どのように動作するのか
DoH は、DNS メッセージを HTTPS のやり取りの中で運びます。RFC 8484 が、DNS クライアントと HTTPS リゾルバ間のプロトコルを定義しています。
経路は、ブラウザまたはクライアント、HTTPS リゾルバ、そして必要に応じて DNS インフラという順になります。暗号化された接続はリゾルバで終端し、その後に続くすべての DNS のやり取りが自動的に暗号化されるわけではありません。
標準化された形式はバイナリの DNS メッセージです。GET リクエストでは dns パラメータにエンコードし、POST リクエストでは本文に格納します。プロバイダ固有の JSON インターフェースはテストには便利ですが、ブラウザの DoH テンプレートとは互換性がありません。
リゾルバは名前の問い合わせに応答します。プロキシサーバーはトラフィックを転送します。どちらを設定する場合も、この 2 つの役割を分けて考えてください。
DNS over HTTPS で ISP からブラウジングを隠せるのか
DoH は、その DNS 接続の内容を、通信経路上の受動的な観測者から隠します。ただし、あらゆるブラウジング活動を隠せるわけではありません。
リゾルバには、クエリの内容と、接続元のアドレスが見えます。Webサイトへの接続が直接行われる場合、ISP は宛先の IPアドレスやトラフィックのパターンを引き続き観測できます。RFC 8484 のプライバシーに関する考慮事項では、暗号化された転送でもリゾルバへの信頼が不要にならない理由が説明されています。
暗号化されていない Server Name Indication は、TLS のセットアップ中にホスト名を露出させることもあります。ECH は、ネゴシエーションに成功した場合、そのホスト名を含む内側の ClientHello を保護しますが、宛先の IPアドレスは隠しません。詳しくは Mozilla による ECH の解説をご覧ください。
DoH は DoT、DNSSEC、VPN、WARP とどう違うのか
DoH と DoT は DNS の転送を保護し、DNSSEC は DNS データを認証します。VPN は、トンネルを通るトラフィックの経路を変更します。
| 技術 | 目的 | 対象範囲 |
|---|---|---|
| DoH | DNS over HTTPS | クライアントとリゾルバ間のやり取り |
| DoT | DNS over TLS、通常は TCP ポート 853 | DNS の転送 |
| DNSSEC | 署名された DNS データの検証 | 真正性の保証であり、機密性の保証ではない |
| VPN | 選択したネットワークトラフィックのトンネリング | ルーティングと DNS の設定による |
関連する標準は、DoT の RFC 7858 と DNSSEC の RFC 4033 です。DNSSEC も DoH も、悪意のある応答に対するあらゆる保護を約束するものではありません。
WARP の公式ドキュメントに記載されたモードでは、DNS のみの暗号化と、トラフィックと DNS の両方のトンネリングが区別されています。より広い違いについては、プロキシと VPN の比較および Smart DNS、プロキシ、VPN の比較をご覧ください。
DoQ も暗号化 DNS の転送方式の 1 つです。RFC 9250 は DNS を QUIC に直接対応させたもので、HTTP/3 上で運ばれる DoH とは別物です。
DoH はオンとオフのどちらにすべきか
リゾルバのポリシーと障害時の挙動がネットワークに合っているなら、DoH を有効にしてください。必須の組織内 DNS、ローカル名、フィルタリングが引き続き動作することを確認します。
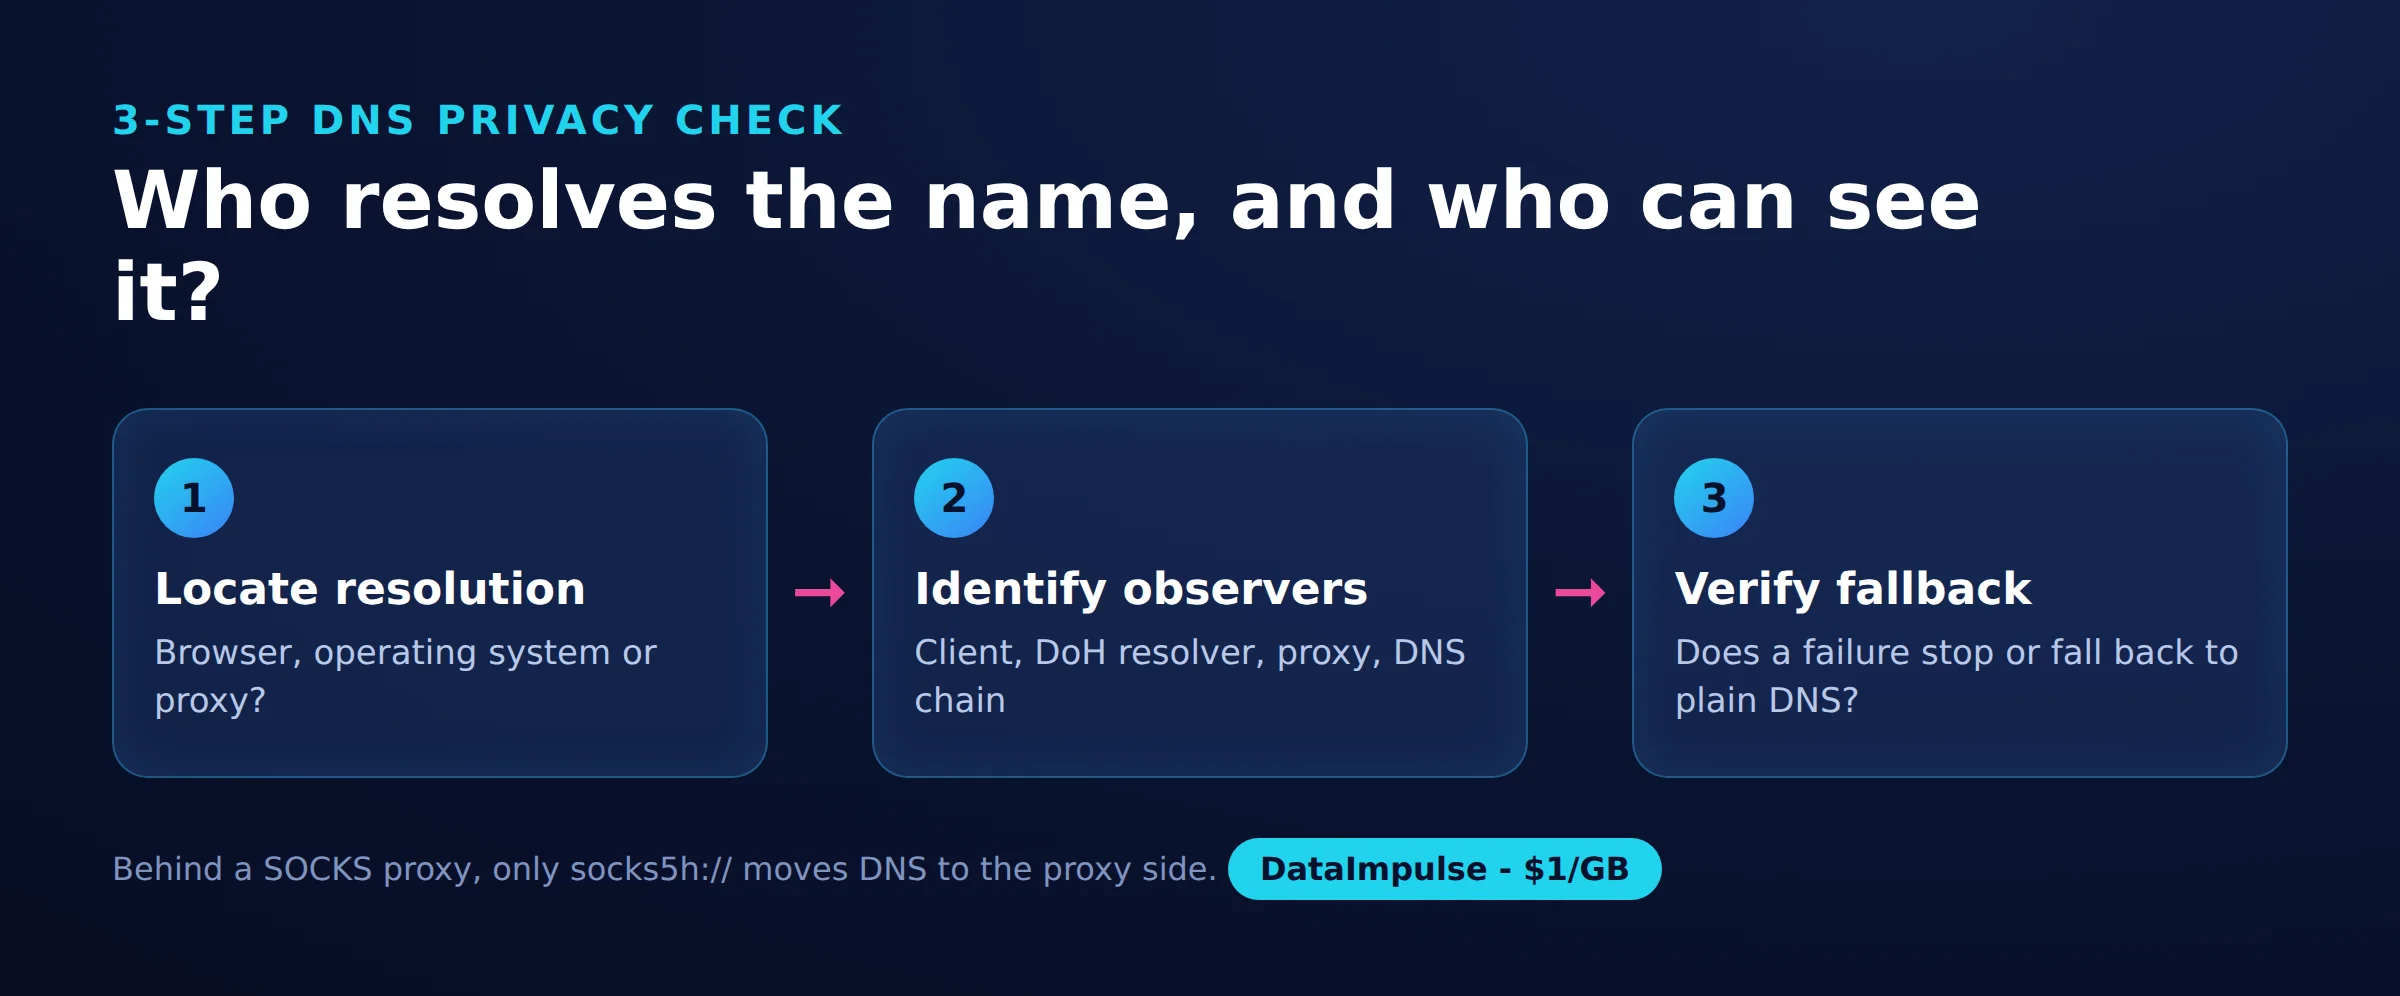
設定を変更する前に、3 ステップの DNS プライバシーチェックを行いましょう。
- ステップ 1:名前解決の場所を特定する。宛先を解決するのが、ブラウザ、オペレーティングシステム、プロキシのどれなのかを確認します。
- ステップ 2:観測者を洗い出す。クライアント、HTTPS リゾルバ、DNS インフラをたどります。プロキシがある場合はそれも含めます。
- ステップ 3:フォールバックを確認する。失敗したときに名前解決が止まるのか、別の転送方式が許可されるのかを確認します。
| 選択肢 | 使うのが適した場合 | 避けたほうがよい場合 |
|---|---|---|
| 外部 DoH | リゾルバのポリシーが要件に合っている場合に使います。 | 必須のローカル名やフィルタリングが機能しなくなる場合は避けます。 |
| 厳格な DoH | 暗号化に失敗したときは名前解決を止めたい場合に使います。 | ネットワークの要件上、利用できない場合は避けます。 |
| 自動フォールバック | 可用性を優先する場合に使います。 | 平文へのフォールバックが許容できない場合は避けます。 |
どのプロバイダと DoH の URL を選ぶべきか
応答時間を比べる前に、プライバシーポリシー、フィルタリング要件、クライアントとの互換性で選びましょう。エンドポイントの形式はアプリケーションに合わせます。
| プロバイダ | ワイヤー形式のエンドポイント | JSON テスト用インターフェース |
|---|---|---|
| Cloudflare | https://cloudflare-dns.com/dns-query | 同じパスで、JSON の Accept ヘッダーを指定 |
| https://dns.google/dns-query | https://dns.google/resolve |
Cloudflare の DoH ドキュメントと Google の DoH ドキュメントを確認してください。テンプレート欄と通常のエンドポイント欄では必要な書式が異なる場合があるため、確認せずに JSON クエリの URL をどちらかに貼り付けるのは避けましょう。
Cloudflare のリゾルバに関するプライバシーポリシーと Google の DNS プライバシーポリシーを、ログ記録の例外も含めて比較してください。マルウェアのブロックとペアレンタルフィルタリングは別の要件として扱いましょう。暗号化だけではどちらも実現できません。
ブラウザやオペレーティングシステムで DoH を有効にするには
実際に名前解決を行うコンポーネントを設定し、その有効状態とフォールバックの挙動を確認します。ブラウザの設定とオペレーティングシステムの設定は、それぞれ異なる経路を対象としています。
- Chrome:「設定」、「プライバシーとセキュリティ」、「セキュリティ」の順に開き、「セキュア DNS を使用する」を選びます。リゾルバの選択と自動フォールバックの挙動は、Chrome のセキュリティ設定ガイドで確認してください。
- Firefox:「設定」、「プライバシーとセキュリティ」、「DNS over HTTPS」、「詳細設定」の順に開きます。保護レベルを選び、状態を確認してください。デフォルト保護ではフォールバックが発生することがあります。最大保護では、セキュアな名前解決に失敗すると警告が表示され、例外を許可するオプションもあります。Mozilla の保護レベルに関する手順に従ってください。
- Windows 11:「ネットワークとインターネット」で使用中の接続を開き、DNS の設定を編集します。自動または手動の DoH テンプレートを選び、平文へのフォールバックは意図して設定してください。Microsoft のネットワーク設定の手順をご覧ください。
- Android:プライベート DNS が、ブラウザのような DoH の URL 入力欄を意味すると思い込まないでください。Google の Android 向け設定ガイドでは、プライベート DNS にプロバイダのホスト名を使います。
Microsoft は、Windows DNS クライアントのガイドで、暗号化された名前解決を必須にする設定と要求にとどめる設定の違いも説明しています。ネットワークを切り替えたときや VPN を有効にしたときは、動作を再確認してください。
DoH はプロキシと併用できるのか
DoH はプロキシを経由できますが、それによってWebサイトのホスト名を誰が解決するかが決まるわけではありません。リゾルバに HTTPS リクエストを送ることと、宛先の名前解決を委任することは、別々の処理です。
Chromium のプロキシに関するドキュメントでは、HTTP プロキシと SOCKS5 プロキシにおけるプロキシ側での宛先解決が説明されています。Mozilla のヒューリスティックでは、プロキシの検出によって DoH の自動有効化が行われないケースが説明されており、DNSOverHTTPS ポリシーではフォールバックを別に制御します。これらは設定に依存する挙動です。
curl のマニュアルでは、ローカルでの SOCKS5 名前解決とプロキシ側でのホスト名解決が区別され、--doh-url も説明されています。このオプションは、リモートのプロキシに指定したリゾルバを使わせるものではありません。DoH サーバー自体の最初の名前解決にも、別のブートストラップ経路があります。
今回の SOCKS 検証では、直接接続と socks5:// のリクエストではホスティング側のリゾルバが検出されました。socks5h:// では、2 回の実行で米国またはカナダの Google リゾルバが報告されました。どちらの SOCKS 経路でも、レジデンシャルの出口アドレスが使われていました。プロトコルの背景については、HTTP と SOCKS5 の比較をご覧ください。
Oblivious DoH は、暗号化された DNS メッセージと独自のリレー設計を加えて、クライアントの身元とクエリを切り離します。通常のプロキシ利用が、自動的に ODoH になるわけではありません。
SOCKS プロキシの先でどちら側が DNS を解決するかを調べるために、今回は次の短いスクリプトを使いました。socks5:// ではルックアップがサーバー側のリゾルバで行われ、socks5h:// ではプロキシ側に移りました。
"""Who resolves the hostname: socks5:// (your machine) or socks5h:// (the proxy)?

pip install "requests[socks]"
edns.ip-api.com answers with the DNS resolver that looked up its hostname.
"""
import os
import requests

SOCKS = os.environ.get("SOCKS_URL")  # e.g. socks5://USER__cr.us:[email protected]:824
host_part = SOCKS.split("://", 1)[1]

routes = {
    "direct": None,
    "socks5 (local DNS)": "socks5://" + host_part,
    "socks5h (proxy DNS)": "socks5h://" + host_part,
}
for label, proxy in routes.items():
    proxies = {"http": proxy, "https": proxy} if proxy else None
    try:
        dns = requests.get("http://edns.ip-api.com/json", proxies=proxies, timeout=20).json()["dns"]
        print(f"{label:20} resolver: {dns['geo']}")
    except requests.RequestException as exc:
        print(f"{label:20} failed: {type(exc).__name__}")
DoH が動作しているかをテストするには
エンドポイントへの到達性、DNS の応答、アプリケーションのルーティングを、それぞれ別々に確認します。HTTPS リクエストが成功しただけでは、ブラウザの設定や匿名性を証明できません。
2026年10月19日に行った簡易テストでは、Ubuntu 24.04 を実行する EU の Linux サーバーで、curl 8.5.0 と、httpx 0.28 および HTTP/2 を使った Python 3.12 を使用しました。これはベンチマークではなく小規模な検証で、3 つのプロバイダに対して約 130 件の DoH リクエストを 1 秒間隔で送信しました。
12:50 UTC に、curl で JSON エンドポイントごとに example.com の A クエリを 5 回ずつ順番に送り、毎回新しい接続を開きました。リクエストは Google の JSON 構文と Cloudflare の JSON 構文に従っています。
| プロバイダ | 成功したクエリ | DNS ステータスと回答 | 本文の中央値 | 合計時間の中央値 |
|---|---|---|---|---|
| 5/5 | 0、NOERROR、A レコード 2 件 | 296 B | 48 ms | |
| Cloudflare | 5/5 | 0、NOERROR、A レコード 2 件 | 249 B | 44 ms |
エンドポイントは https://dns.google/resolve?name=example.com&type=A と https://cloudflare-dns.com/dns-query?name=example.com&type=A で、後者には accept: application/dns-json を付けました。これらは接続の確立を含む HTTPS リクエストの所要時間であり、DNS 単体のレイテンシではありません。
Python での計測では、4 つのドメイン、方式ごとに 3 回の実行、1 回の実行につき再利用可能な HTTP/2 クライアント 1 つを使いました。以下の結果は、ドメインごとの中央値の中央値です。ソースは doh_check.py、doh_results_direct.json、doh_results_proxy.json です。
| 方式 | 直接接続 | レジデンシャル HTTP プロキシ |
|---|---|---|
| システムリゾルバ | 1 ms | 1 ms、引き続きローカル |
| Cloudflare JSON | 14 ms | 271 ms |
| Google JSON | 17 ms | 333 ms |
| Cloudflare ワイヤー形式 | 11 ms | 263 ms |
| Quad9 ワイヤー形式 | 13 ms | 224 ms |
どの DoH 方式も、経路ごとに 12/12 件のリクエストで回答が返りました。これには DataImpulse のレジデンシャル HTTP プロキシ経由の 48 件すべてが含まれます。システムリゾルバの 1 ms はローカルキャッシュによるもので、ネットワーク経由のルックアップではありません。プロキシ経由の Cloudflare JSON で、ドメイン単位の中央値が 1.4 秒に達したものが 1 つありました。
Quad9 の JSON 方式は、タイムアウトするか HTTP 400 を返しました。HTTP/1.1 のワイヤー形式は HTTP 505 を返し、HTTP/2 では動作しました。これらは観測された結果であり、プロトコル上の普遍的な要件ではありません。Wikipedia の回答も、直接接続とプロキシ経由で変化しましたが、この検証では、その原因が場所、リゾルバのルーティング、キャッシュのどれなのかを切り分けられません。
独自に検証する場合は、無害なテスト用の名前を使い、アプリケーションのステータスとネットワーク診断を確認し、障害時の挙動は自分が管理するネットワークでテストしてください。生のレスポンスは別途保存しておきましょう。Python の結果ファイルは実行内容を要約したもので、すべてのレスポンス本文ではなく最終レスポンスのフィールドを保持しています。また成功カウンターは例外なく完了した呼び出しを数えるだけなので、HTTP ステータス、DNS ステータス、回答内容も合わせて確認してください。
以下のスクリプトは、2026年10月19日の簡易テストで使ったものです。同じルックアップを、Cloudflare、Google、Quad9 に DoH(JSON 形式とワイヤー形式)で、またシステムリゾルバに送ります。直接接続に加え、PROXY_URL を設定すれば HTTP プロキシ経由でも実行し、エンドポイントごとのレイテンシの中央値を出力します。pip install httpx[http2] が必要です。Quad9 は HTTP/2 でのみ応答します。
"""Resolve a few domains over DNS-over-HTTPS and over the system resolver.

pip install "httpx[http2]"   # Quad9 requires HTTP/2 for DoH (RFC 8484, section 5.2)
Optional: PROXY_URL to send the DoH requests through an HTTP proxy (DoH is plain HTTPS).
"""
import base64, json, os, socket, statistics, struct, time
import httpx

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
CLIENT = httpx.Client(http2=True, proxy=PROXY, timeout=10)  # one client = warm HTTPS connections
DOMAINS = ["example.com", "wikipedia.org", "github.com", "dataimpulse.com"]
RUNS = 3

JSON_ENDPOINTS = {
    "cloudflare-json": ("https://cloudflare-dns.com/dns-query", {"accept": "application/dns-json"}),
    "google-json": ("https://dns.google/resolve", {}),
}
WIRE_ENDPOINTS = {  # RFC 8484: binary DNS message, base64url in ?dns=
    "cloudflare-wire": "https://cloudflare-dns.com/dns-query",
    "quad9-wire": "https://dns.quad9.net/dns-query",
}


def json_query(url, headers, name):
    r = CLIENT.get(url, params={"name": name, "type": "A"}, headers=headers)
    data = r.json()
    ips = [a["data"] for a in data.get("Answer", []) if a.get("type") == 1]
    return r.status_code, data.get("Status"), ips, len(r.content)


def build_wire_query(name):
    header = struct.pack(">HHHHHH", 0, 0x0100, 1, 0, 0, 0)  # id 0, recursion desired, 1 question
    qname = b"".join(bytes([len(p)]) + p.encode() for p in name.split(".")) + b"\0"
    return header + qname + struct.pack(">HH", 1, 1)  # type A, class IN


def wire_query(url, name):
    q = base64.urlsafe_b64encode(build_wire_query(name)).rstrip(b"=").decode()
    r = CLIENT.get(url, params={"dns": q}, headers={"accept": "application/dns-message"})
    if r.headers.get("content-type") != "application/dns-message":
        raise ValueError(f"HTTP {r.status_code}, not a DNS message")
    flags, ancount = struct.unpack(">H", r.content[2:4])[0], struct.unpack(">H", r.content[6:8])[0]
    rcode = flags & 0x000F  # 0 = NOERROR; ancount includes CNAMEs, enough for a smoke test
    return r.status_code, rcode, [f"{ancount} answer records"], len(r.content)


def system_query(name):
    infos = socket.getaddrinfo(name, 443, socket.AF_INET, socket.SOCK_STREAM)
    return None, 0, sorted({i[4][0] for i in infos}), 0


def timed(fn, *args):
    start = time.perf_counter()
    try:
        status, rcode, answers, size = fn(*args)
        error = ""
    except Exception as exc:
        status, rcode, answers, size, error = None, None, [], 0, type(exc).__name__
    return (time.perf_counter() - start) * 1000, status, rcode, answers, size, error


def main():
    rows = []
    for name in DOMAINS:
        methods = {"system": (system_query, name)}
        methods.update({k: (json_query, u, h, name) for k, (u, h) in JSON_ENDPOINTS.items()})
        methods.update({k: (wire_query, u, name) for k, u in WIRE_ENDPOINTS.items()})
        for method, (fn, *args) in methods.items():
            results = []
            for _ in range(RUNS):
                results.append(timed(fn, *args))
                time.sleep(1)
            ok = [r for r in results if not r[5]]
            rows.append({
                "domain": name, "method": method, "route": "proxy" if PROXY and method != "system" else "direct",
                "ok": f"{len(ok)}/{RUNS}",
                "median_ms": round(statistics.median(r[0] for r in ok)) if ok else None,
                "http_status": results[-1][1], "dns_rcode": results[-1][2],
                "answers": results[-1][3], "bytes": results[-1][4], "error": results[-1][5],
            })
            print(f"{name:16} {method:16} {rows[-1]['ok']}  {rows[-1]['median_ms']} ms  {rows[-1]['answers']}")
    out = "doh_results_proxy.json" if PROXY else "doh_results_direct.json"
    with open(out, "w") as f:
        json.dump(rows, f, indent=1)
    print("saved", out)


if __name__ == "__main__":
    main()
Run: pip install "httpx[http2]"; python3 doh_check.py   (through a proxy: PROXY_URL="http://USER__cr.us:[email protected]:823" python3 doh_check.py)
DoH が失敗したり、ネットワーク制御と競合したりするのはなぜか
外部の DNS は、スプリット DNS、ペアレンタルフィルタリング、キャプティブポータル、VPN のルーティングと競合することがあります。厳格な暗号化を求めると、リゾルバが利用できないことがそのままルックアップの失敗につながる場合があります。
まず、失敗している層を特定します。エンドポイントの構文、TLS 接続、HTTP レスポンス、DNS レスポンス、アプリケーションのポリシーのどれかです。公開名と、必要な内部名の両方をテストしてください。Mozilla は、フィルタリングと企業ポリシーに関するトレードオフを文書化しています。
許可された管理作業では、ブラウザのポリシーを明示的に設定し、承認済みのリゾルバ設定を使うのが望ましいです。従来の DNS ポートをブロックするだけでは、HTTPS ベースの名前解決には対処できません。無関係なアプリケーションまで妨げるような広範な HTTPS のブロックは避け、診断ログはテストトラフィックに限定してください。
よくある質問
DNS over HTTPS とは何ですか?
暗号化された HTTPS 接続を使って、DNS のクエリと応答をやり取りする方法です。保護の対象は、クライアントと選択したリゾルバの間です。
DNS over HTTPS はオンとオフのどちらにすべきですか?
リゾルバを信頼でき、必要なネットワークサービスが引き続き動作する場合は、オンにしてください。フォールバックを使うより名前解決が失われるほうがよい場合にのみ、厳格な失敗時の挙動を選びましょう。
DoH で ISP からブラウジングを隠せますか?
保護された DNS のやり取りを、第三者が受動的に読み取ることは防げます。ただし、宛先への直接接続やトラフィックのパターンから、ブラウジングに関する情報が分かることがあります。
DoH は DoT や DNSSEC とどう違いますか?
DoH と DoT は、異なるプロトコル構成で DNS の転送を暗号化します。DNSSEC は署名された DNS データを検証するもので、どちらの転送方式とも組み合わせられます。
DoH はプロキシと併用できますか?ホスト名は誰が解決しますか?
併用できますが、名前解決を誰が担うかは、クライアントとプロキシの設定によって決まります。DoH リクエストを運ぶプロキシと、Webサイトのホスト名を解決するプロキシは、別の役割を果たしています。
ブラウザの鍵マークは DoH が有効な証拠になりますか?
いいえ。WebサイトのTLS と DNS の転送は別々の接続なので、DNS はアプリケーションのステータスと診断で確認してください。
プロキシの設定と合わせて DNS のルーティングも確認しましょう
DataImpulse をご利用の場合は、簡単なテストでトラフィックの出口と DNS の経路の両方を確認してください。DataImpulse はプロキシプロバイダであり、DoH リゾルバ、VPN、スクレイピング API、マネージド型のアンブロッカーではありません。まずは HTTP と SOCKS5 の比較で、適した接続モデルを選びましょう。
最終更新日:2026年10月19日