
本文内容
DNS over HTTPS 通过 HTTPS 对客户端与 DNS 解析器之间的 DNS 查询和响应进行加密。它保护的是这段连接,但不会让浏览行为变得匿名,也不会对解析器隐藏查询内容。
实际要考虑的是:域名在哪里解析、谁能观察到解析过程,以及加密失败时会发生什么。我们的小型 Linux 测试快照提供了关于端点行为和代理兼容性的补充依据。
要点速览
- DoH 对客户端与其 HTTPS 解析器之间的 DNS 交互进行加密。
- 所选解析器仍然可以读取它所应答的 DNS 查询内容。
- DNSSEC 用于验证 DNS 数据的真实性,并不加密查询。
- 网站使用 HTTPS 连接,并不能证明其 DNS 查询已被加密。
- 我们的十次请求 curl 快照中,十次查询全部返回了应答。
- 我们的 Python 快照中,全部 48 次经代理发送的 DoH 查询都返回了应答。
什么是 DNS over HTTPS,它是如何工作的?
DoH 把 DNS 消息放在 HTTPS 交互中传输。RFC 8484 定义了 DNS 客户端与 HTTPS 解析器之间的协议。
路径是:浏览器或客户端,然后是 HTTPS 解析器,之后按需访问 DNS 基础设施。加密连接在解析器处终止,并不会自动加密后续的每一次 DNS 交互。
标准格式是二进制 DNS 消息。GET 请求将其编码在 dns 参数中,POST 请求则放在请求体里。各服务商自有的 JSON 接口便于测试,但不能与浏览器的 DoH 模板互换使用。
解析器负责应答域名查询,代理服务器负责转发流量。配置二者时,请把这两项职责区分开。
DNS over HTTPS 能对您的 ISP 隐藏浏览行为吗?
DoH 可以对其网络路径上的被动观察者隐藏该 DNS 连接的内容,但无法隐藏全部浏览活动。
您的解析器能看到查询内容以及连接它的源地址。当网站连接直接发出时,您的 ISP 仍然可以观察到目标 IP 地址和流量模式。RFC 8484 的隐私注意事项解释了为什么加密传输并不能消除对解析器的信任问题。
未加密的服务器名称指示也可能在 TLS 握手期间暴露主机名。ECH 在成功协商后会保护内层 ClientHello,其中包括该主机名;但它不会隐藏目标 IP 地址。详见 Mozilla 对 ECH 的说明。
DoH 与 DoT、DNSSEC、VPN 和 WARP 有何区别?
DoH 和 DoT 保护 DNS 传输,DNSSEC 验证 DNS 数据的真实性。VPN 则会改变经其隧道传输的流量路径。
| 技术 | 用途 | 作用边界 |
|---|---|---|
| DoH | DNS over HTTPS | 客户端到解析器的交互 |
| DoT | DNS over TLS,通常使用 TCP 853 端口 | DNS 传输 |
| DNSSEC | 验证已签名的 DNS 数据 | 保证真实性,不保证机密性 |
| VPN | 为选定的网络流量建立隧道 | 取决于路由和 DNS 配置 |
相关标准包括 DoT 的 RFC 7858 和 DNSSEC 的 RFC 4033。无论 DNSSEC 还是 DoH,都不承诺能全面防范恶意应答。
WARP 文档中的各种模式区分了仅加密 DNS 与同时对流量和 DNS 建立隧道。更多区别请参阅代理与 VPN 的对比以及 Smart DNS、代理与 VPN。
DoQ 是另一种加密 DNS 传输方式。RFC 9250 将 DNS 直接映射到 QUIC 上,它不同于通过 HTTP/3 承载的 DoH。
应该开启还是关闭 DoH?
当解析器的策略和故障行为符合您的网络需求时,可以启用 DoH。同时要确保所需的机构内部 DNS、本地域名和过滤功能仍能正常工作。
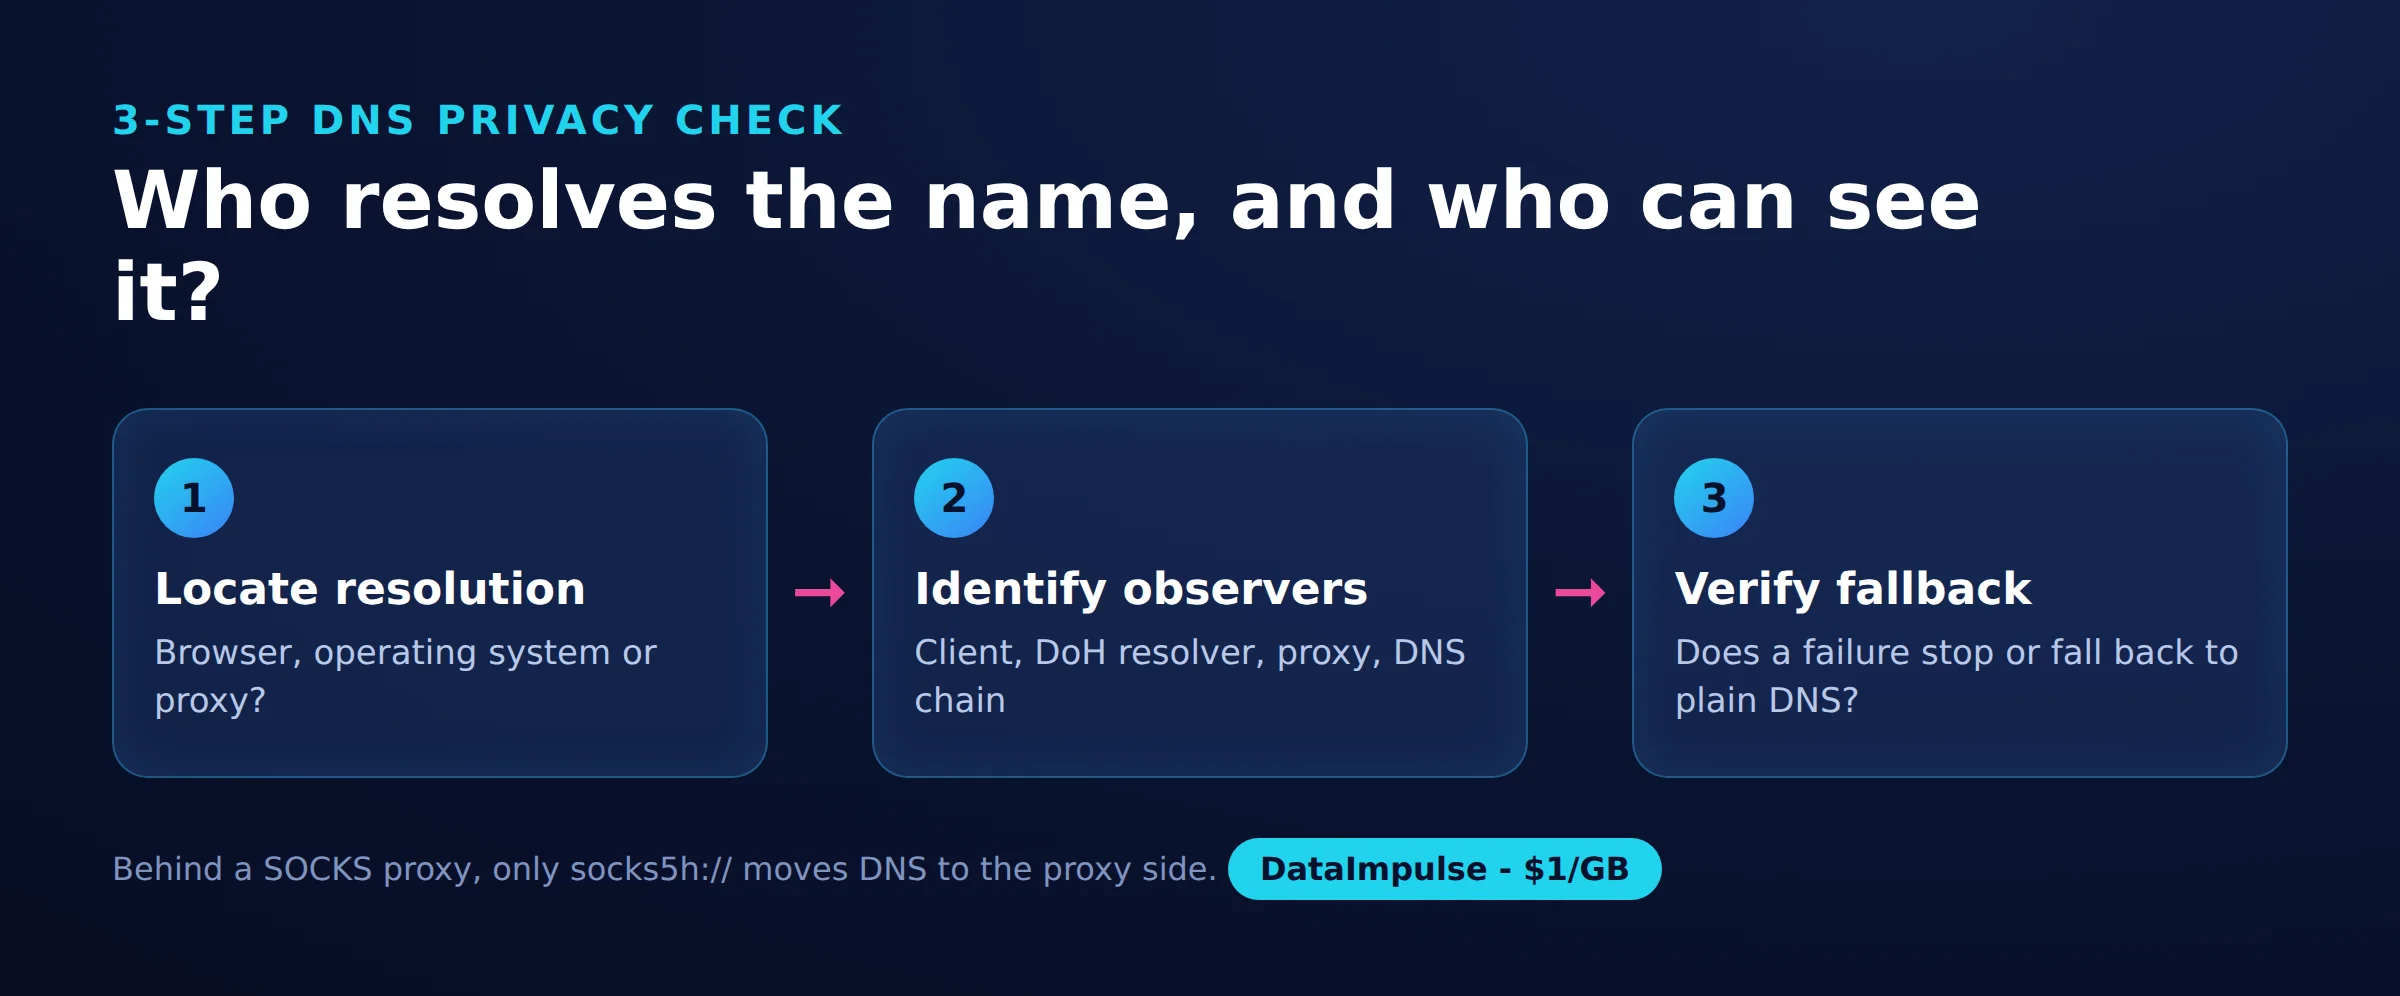
更改设置之前,请先做三步 DNS 隐私检查:
- 第 1 步:确定解析发生的位置。弄清楚是浏览器、操作系统还是代理在解析目标域名。
- 第 2 步:找出观察者。梳理客户端、HTTPS 解析器和 DNS 基础设施;如果有代理,也要算上。
- 第 3 步:验证回退行为。检查失败时是停止解析,还是允许改用其他传输方式。
| 选项 | 适合使用 X 的情况 | 应避免使用 X 的情况 |
|---|---|---|
| 外部 DoH | 当解析器策略符合您的需求时,可使用外部 DoH。 | 当所需的本地域名或过滤功能失效时,应避免使用外部 DoH。 |
| 严格 DoH | 当加密失败时应当停止解析,可使用严格 DoH。 | 当网络要求导致严格 DoH 无法使用时,应避免使用。 |
| 自动回退 | 当可用性是首要考虑时,可使用自动回退。 | 当无法接受回退到明文传输时,应避免使用自动回退。 |
应该选择哪家服务商和哪个 DoH URL?
在比较响应时间之前,请先依据隐私政策、过滤需求和客户端兼容性来选择,并让端点格式与应用相匹配。
| 服务商 | 二进制格式端点 | JSON 测试接口 |
|---|---|---|
| Cloudflare | https://cloudflare-dns.com/dns-query | 路径相同,使用 JSON Accept 请求头 |
| https://dns.google/dns-query | https://dns.google/resolve |
请查阅 Cloudflare 的 DoH 文档和 Google 的 DoH 文档。模板字段和普通端点字段所需的语法可能不同,未经核对,请不要把 JSON 查询 URL 粘贴到其中任何一个字段。
请对比 Cloudflare 的解析器隐私政策与 Google 的 DNS 隐私政策,包括其中的日志记录例外情形。恶意软件拦截和家长控制过滤应视为单独的需求,仅靠加密无法提供这两项功能。
如何在浏览器和操作系统中启用 DoH?
请配置实际执行域名查询的组件,然后检查其当前状态和回退行为。浏览器与操作系统的设置覆盖的是不同的路径。
- Chrome:依次打开设置、隐私和安全、安全,然后选择使用安全 DNS。请参照 Chrome 安全设置指南,检查解析器选择和自动回退行为。
- Firefox:依次打开设置、隐私与安全、DNS over HTTPS,然后进入高级设置。选择一个保护级别并查看其状态。默认保护可能会回退;最大保护在安全解析失败时会显示警告,并提供例外选项。请参照 Mozilla 的保护级别说明。
- Windows 11:在网络和 Internet 下打开当前连接,编辑其 DNS 设置。选择自动或手动 DoH 模板,并有意识地设置明文回退。详见 Microsoft 的网络设置说明。
- Android:不要想当然地认为私人 DNS 就是浏览器那样的 DoH URL 输入框。Google 的 Android 配置指南中,私人 DNS 使用的是服务商主机名。
Microsoft 还在其 Windows DNS 客户端指南中说明了“要求”与“请求”加密解析的区别。切换网络或启用 VPN 之后,请重新检查其运行情况。
DoH 能与代理一起使用吗?
DoH 可以通过代理传输,但这并不决定由谁来解析网站主机名。向解析器发送 HTTPS 请求,与委托他人解析目标域名,是两件不同的事。
Chromium 的代理文档介绍了 HTTP 和 SOCKS5 代理在代理端解析目标域名的方式。Mozilla 的启发式规则描述了检测到代理后不会自动启用 DoH 的情形;其 DNSOverHTTPS 策略则另行控制回退行为。这些行为都取决于具体配置。
curl 手册区分了本地 SOCKS5 解析与代理端主机名解析,并记录了 --doh-url 选项。该选项不会强制远程代理使用您选定的解析器;即便是 DoH 服务器本身的初始解析,也有单独的引导路径。
我们的 SOCKS 快照显示,在直连和使用 socks5:// 请求时,查到的是托管服务器所用的解析器。使用 socks5h:// 时,有两次运行报告的是位于美国或加拿大的 Google 解析器。两条 SOCKS 路由都使用了住宅出口地址。协议背景请参阅 HTTP 与 SOCKS5 的对比。
Oblivious DoH 通过加密的 DNS 消息和独特的中继设计,把客户端身份与查询内容分离开来。普通的代理转发并不自动等同于 ODoH。
为了查明 SOCKS 代理背后由哪一方解析 DNS,我们使用了下面这段简短的脚本。使用 socks5:// 时,查询仍由我们服务器的解析器完成;使用 socks5h:// 时,则转移到了代理端。
"""Who resolves the hostname: socks5:// (your machine) or socks5h:// (the proxy)?

pip install "requests[socks]"
edns.ip-api.com answers with the DNS resolver that looked up its hostname.
"""
import os
import requests

SOCKS = os.environ.get("SOCKS_URL")  # e.g. socks5://USER__cr.us:[email protected]:824
host_part = SOCKS.split("://", 1)[1]

routes = {
    "direct": None,
    "socks5 (local DNS)": "socks5://" + host_part,
    "socks5h (proxy DNS)": "socks5h://" + host_part,
}
for label, proxy in routes.items():
    proxies = {"http": proxy, "https": proxy} if proxy else None
    try:
        dns = requests.get("http://edns.ip-api.com/json", proxies=proxies, timeout=20).json()["dns"]
        print(f"{label:20} resolver: {dns['geo']}")
    except requests.RequestException as exc:
        print(f"{label:20} failed: {type(exc).__name__}")
如何测试 DoH 是否正常工作?
请分别检查端点可达性、DNS 应答和应用的路由情况。仅凭一次成功的 HTTPS 请求,无法确定浏览器配置是否正确,也无法确认是否匿名。
在我们于 2026 年 10 月 19 日进行的快速测试中,一台位于欧盟、运行 Ubuntu 24.04 的 Linux 服务器使用了 curl 8.5.0 和 Python 3.12,并搭配 httpx 0.28 与 HTTP/2。这只是一次小型快照,而不是基准测试:共向三家服务商发送了约 130 次 DoH 请求,每次间隔一秒。
在 12:50 UTC,curl 对每个 JSON 端点依次发起了五次 example.com 的 A 记录查询,每次都新建冷连接。请求遵循 Google 的 JSON 语法和 Cloudflare 的 JSON 语法。
| 服务商 | 成功查询数 | DNS 状态与应答 | 响应体中位数 | 总耗时中位数 |
|---|---|---|---|---|
| 5/5 | 0,NOERROR;两条 A 记录 | 296 B | 48 ms | |
| Cloudflare | 5/5 | 0,NOERROR;两条 A 记录 | 249 B | 44 ms |
所用端点为 https://dns.google/resolve?name=example.com&type=A 和 https://cloudflare-dns.com/dns-query?name=example.com&type=A,后者带有 accept: application/dns-json。这些是包含连接建立在内的 HTTPS 请求耗时,并非单独的 DNS 延迟。
Python 测量使用了四个域名,每种方法运行三轮,每次执行使用一个可复用的 HTTP/2 客户端。下表结果为各域名中位数的中位数。数据来源:doh_check.py、doh_results_direct.json 和 doh_results_proxy.json。
| 方法 | 直连 | 住宅 HTTP 代理 |
|---|---|---|
| 系统解析器 | 1 ms | 1 ms,仍在本地解析 |
| Cloudflare JSON | 14 ms | 271 ms |
| Google JSON | 17 ms | 333 ms |
| Cloudflare 二进制格式 | 11 ms | 263 ms |
| Quad9 二进制格式 | 13 ms | 224 ms |
每种 DoH 方法在每条路由上都在 12/12 次请求中返回了应答,其中包括通过 DataImpulse 住宅 HTTP 代理发送的全部 48 次请求。系统解析器的 1 ms 反映的是本地缓存,而不是一次网络查询。有一个经代理的 Cloudflare JSON 域名的中位数达到了 1.4 秒。
Quad9 的 JSON 尝试出现了超时或返回 HTTP 400。一次 HTTP/1.1 二进制格式尝试返回了 HTTP 505,而 HTTP/2 则可正常工作。这些只是观察到的结果,并非协议的普遍要求。此外,Wikipedia 的应答在直连与经代理请求之间也有所变化,但该快照无法判定原因是地理位置、解析器路由还是缓存。
如需独立验证,请使用无害的测试域名,检查应用状态和网络诊断信息,并在您自己管理的网络上测试故障行为。请单独保存原始响应:Python 结果文件只汇总各轮运行,保留的是最终响应字段,而不是每一份响应体。其成功计数衡量的是未抛出异常的调用,因此还需要检查 HTTP 状态、DNS 状态和应答内容。
下面的脚本就是我们在 2026 年 10 月 19 日快速测试中使用的那一份。它通过 DoH(JSON 和二进制格式)向 Cloudflare、Google 和 Quad9 发送相同的查询,同时也向系统解析器发送;既有直连,也有在设置了 PROXY_URL 时经 HTTP 代理发送的情形,并按端点输出延迟中位数。运行前需要执行 pip install httpx[http2]:Quad9 只通过 HTTP/2 应答。
"""Resolve a few domains over DNS-over-HTTPS and over the system resolver.

pip install "httpx[http2]"   # Quad9 requires HTTP/2 for DoH (RFC 8484, section 5.2)
Optional: PROXY_URL to send the DoH requests through an HTTP proxy (DoH is plain HTTPS).
"""
import base64, json, os, socket, statistics, struct, time
import httpx

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
CLIENT = httpx.Client(http2=True, proxy=PROXY, timeout=10)  # one client = warm HTTPS connections
DOMAINS = ["example.com", "wikipedia.org", "github.com", "dataimpulse.com"]
RUNS = 3

JSON_ENDPOINTS = {
    "cloudflare-json": ("https://cloudflare-dns.com/dns-query", {"accept": "application/dns-json"}),
    "google-json": ("https://dns.google/resolve", {}),
}
WIRE_ENDPOINTS = {  # RFC 8484: binary DNS message, base64url in ?dns=
    "cloudflare-wire": "https://cloudflare-dns.com/dns-query",
    "quad9-wire": "https://dns.quad9.net/dns-query",
}


def json_query(url, headers, name):
    r = CLIENT.get(url, params={"name": name, "type": "A"}, headers=headers)
    data = r.json()
    ips = [a["data"] for a in data.get("Answer", []) if a.get("type") == 1]
    return r.status_code, data.get("Status"), ips, len(r.content)


def build_wire_query(name):
    header = struct.pack(">HHHHHH", 0, 0x0100, 1, 0, 0, 0)  # id 0, recursion desired, 1 question
    qname = b"".join(bytes([len(p)]) + p.encode() for p in name.split(".")) + b"\0"
    return header + qname + struct.pack(">HH", 1, 1)  # type A, class IN


def wire_query(url, name):
    q = base64.urlsafe_b64encode(build_wire_query(name)).rstrip(b"=").decode()
    r = CLIENT.get(url, params={"dns": q}, headers={"accept": "application/dns-message"})
    if r.headers.get("content-type") != "application/dns-message":
        raise ValueError(f"HTTP {r.status_code}, not a DNS message")
    flags, ancount = struct.unpack(">H", r.content[2:4])[0], struct.unpack(">H", r.content[6:8])[0]
    rcode = flags & 0x000F  # 0 = NOERROR; ancount includes CNAMEs, enough for a smoke test
    return r.status_code, rcode, [f"{ancount} answer records"], len(r.content)


def system_query(name):
    infos = socket.getaddrinfo(name, 443, socket.AF_INET, socket.SOCK_STREAM)
    return None, 0, sorted({i[4][0] for i in infos}), 0


def timed(fn, *args):
    start = time.perf_counter()
    try:
        status, rcode, answers, size = fn(*args)
        error = ""
    except Exception as exc:
        status, rcode, answers, size, error = None, None, [], 0, type(exc).__name__
    return (time.perf_counter() - start) * 1000, status, rcode, answers, size, error


def main():
    rows = []
    for name in DOMAINS:
        methods = {"system": (system_query, name)}
        methods.update({k: (json_query, u, h, name) for k, (u, h) in JSON_ENDPOINTS.items()})
        methods.update({k: (wire_query, u, name) for k, u in WIRE_ENDPOINTS.items()})
        for method, (fn, *args) in methods.items():
            results = []
            for _ in range(RUNS):
                results.append(timed(fn, *args))
                time.sleep(1)
            ok = [r for r in results if not r[5]]
            rows.append({
                "domain": name, "method": method, "route": "proxy" if PROXY and method != "system" else "direct",
                "ok": f"{len(ok)}/{RUNS}",
                "median_ms": round(statistics.median(r[0] for r in ok)) if ok else None,
                "http_status": results[-1][1], "dns_rcode": results[-1][2],
                "answers": results[-1][3], "bytes": results[-1][4], "error": results[-1][5],
            })
            print(f"{name:16} {method:16} {rows[-1]['ok']}  {rows[-1]['median_ms']} ms  {rows[-1]['answers']}")
    out = "doh_results_proxy.json" if PROXY else "doh_results_direct.json"
    with open(out, "w") as f:
        json.dump(rows, f, indent=1)
    print("saved", out)


if __name__ == "__main__":
    main()
Run: pip install "httpx[http2]"; python3 doh_check.py   (through a proxy: PROXY_URL="http://USER__cr.us:[email protected]:823" python3 doh_check.py)
DoH 为什么会失败,或与网络管控冲突?
外部 DNS 可能与分离式 DNS、家长控制过滤、强制门户或 VPN 路由发生冲突。严格加密还可能把解析器不可用转变为查询失败。
请先找出出问题的层级:端点语法、TLS 连接、HTTP 响应、DNS 响应,还是应用策略。公共域名和所需的内部域名都要测试。Mozilla 记录了过滤与企业策略方面的取舍。
在获得授权的管理场景中,建议优先使用明确的浏览器策略和经批准的解析器配置。仅仅封锁传统 DNS 端口,无法覆盖基于 HTTPS 的解析。请避免大范围封锁 HTTPS 而影响无关的应用,并将诊断日志仅限于测试流量。
常见问题
什么是 DNS over HTTPS?
它是通过加密的 HTTPS 连接来交换 DNS 查询和应答的一种方式。保护范围是客户端与所选解析器之间。
我应该开启还是关闭 DNS over HTTPS?
当您信任该解析器,且所需的网络服务仍能正常使用时,可以开启。只有在“丢失解析能力”比“使用回退方式”更可取时,才选择严格的失败行为。
DoH 能对我的 ISP 隐藏浏览行为吗?
它能防止他人被动读取受保护的 DNS 交互内容。但直接连接目标地址以及流量模式,仍可能泄露与浏览行为有关的信息。
DoH 与 DoT 和 DNSSEC 有何不同?
DoH 和 DoT 用不同的协议方式加密 DNS 传输。DNSSEC 验证已签名的 DNS 数据,可与任一种传输方式互补。
DoH 能与代理一起使用吗?由谁来解析主机名?
可以使用,但由谁负责解析取决于客户端和代理的配置。代理转发一个 DoH 请求,与代理解析网站主机名,是两项不同的工作。
浏览器中的小锁图标能证明已启用 DoH 吗?
不能。网站 TLS 与 DNS 传输是两条独立的连接,因此请通过应用状态和诊断信息来验证 DNS。
结合您的代理设置检查 DNS 路由
如果您使用 DataImpulse,请通过一次小型测试同时验证流量出口和 DNS 路径。DataImpulse 是代理服务商,而不是 DoH 解析器、VPN、爬取 API 或托管式解锁服务。建议先阅读 HTTP 与 SOCKS5 的对比,以选择合适的连接模式。
最后更新:2026 年 10 月 19 日。