
この記事の内容
TLS拡張のサーバーネームインディケーション(SNI)は、サーバーが証明書を選択する前に、クライアントがどのホスト名に接続したいかをサーバーへ伝えます。これにより、複数のHTTPSサイトが1つのIPアドレスを共有しながら、それぞれ異なる証明書を提示できます。
証明書の選択とホスト名のプライバシーは、別々の問題です。この違いを理解しておくと、誤った証明書の原因の切り分け、プロキシから何が見えるかの評価、そしてEncrypted Client Hello(ECH)が実際に接続を保護したかどうかの検証に役立ちます。
重要なポイント
- SNIは、TLSのClientHello内でリクエスト先のホスト名を運びます。
- SNIにより、1つのIPアドレスを共有する複数のWebサイトで、サーバーが適切な証明書を選択できます。
- TLS 1.3だけではSNIは暗号化されません。
- ECHは、ホスト名を含む内側のClientHelloを保護します。
- DNSでech=が公開されていても、ECHのネゴシエーションが成功した証拠にはなりません。
- Tranco上位1,000ドメインを対象にした今回のDNSスナップショットでは、12ドメイン(1.2%)でech=が見つかり、191ドメインでHTTPSレコードが見つかりました。
サーバーネームインディケーションとは?
SNIは、TLSのセットアップ時にリクエスト先のWebサイトを識別します。HTTPSのバーチャルホスティングでは、HTTPリクエストを受け取る前にサーバーが証明書を選ぶ必要があるため、この早い段階のシグナルが欠かせません。
たとえば、shop.example.comとsupport.example.comが同じアドレスに名前解決される場合があります。両者のClientHelloには異なる名前が含まれるため、受信側のエンドポイントは適切なTLS設定を選べます。この仕組みはRFC 6066のセクション3で定義されています。
SNIは認証ではありません。クライアントは、サーバーが返した証明書を引き続き自分で検証する必要があります。
サーバーネームインディケーションはどのように証明書を選択するのですか?
サーバーはClientHelloからSNIを読み取り、それをもとにTLS設定と証明書を選択します。その後、クライアントはその証明書を、本来接続しようとしたホスト名に照らして確認します。
| 段階 | やり取りされる情報 | 目的 |
|---|---|---|
| ClientHello | リクエスト先のホスト名とTLSパラメーター | 対象のバーチャルホストを識別する |
| 証明書の選択 | サーバーが選択した証明書チェーンを送信 | 検証用にサーバーの身元を提示する |
| クライアントによる検証 | ホスト名、信頼チェーン、有効性のチェック | サーバーを認証する |
| HTTPリクエスト | HostまたはJ:authority、パス、ヘッダー | アプリケーションのリクエストを振り分ける |
これは通常の完全なHTTPSハンドシェイクの流れです。HTTPのHostや:authorityはアプリケーション層に属するため、これらを変更しても、すでに選択された証明書をさかのぼって変えることはできません。詳しくはTLS 1.3のハンドシェイク仕様とHTTPのオーソリティのセマンティクスをご覧ください。
SNIはDNSや証明書のSANとどう違いますか?
DNSはエンドポイントの場所を調べ、SNIはホスト名を要求し、証明書のSubject Alternative Names(SAN)は証明書がカバーする名前を示します。これらはそれぞれ異なる目的を持つ値です。
別のホスト名を指すDNSエイリアスがあっても、そのホスト名の証明書が元のURLに対して自動的に有効になるわけではありません。検証では、RFC 9525に従い、意図したサービスの身元と証明書を照合します。IPアドレスを変更しても、ホスト名の不一致は解消できません。
HTTPSはホスト名を隠してくれますか?
HTTPSは、URLのパスやクエリ文字列を含むHTTPの内容を暗号化しますが、従来のSNIではリクエスト先のホスト名が見えてしまいます。TLS 1.3でもSNIは自動的には暗号化されません。ECHや、それを包む暗号化トンネルがなければ、最初のClientHelloは見える状態のままです。
ISPは、そのハンドシェイクを観測できる場合、平文のSNIからホスト名を確認できます。ただし、HTTPSのURL全体までは分かりません。RFC 8446で説明されているとおり、TLS 1.3では証明書を含む後続のハンドシェイクメッセージが暗号化されます。
また、VPNを使っていなければ、ISPは暗号化されていない通常のDNSリクエストも確認できます。DNS over HTTPSやDNS over TLSは、クライアントとリゾルバー間のやり取りを保護しますが、リゾルバー自体はクエリを受け取ります。詳しくはDNS、プロキシ、VPNの比較をご覧ください。
プロキシやVPNはSNIを隠せますか?
HTTPプロキシ、SOCKS5プロキシ、VPNは、すべての観測者に対してSNIを隠せるわけではありません。どの接続が暗号化されているか、観測者がどこにいるかによって答えは変わります。
- 平文のHTTP CONNECT:プロキシは宛先のホストとポートを受け取り、その後トンネルのトラフィックを転送します。プロキシまでの区間が暗号化されていなければ、ローカルの観測者はそのやり取りと通常のSNIを確認できます。詳しくはCONNECTのセマンティクスをご覧ください。
- SOCKS5:リクエストで宛先のアドレスまたはドメインを指定します。SOCKS5だけでは暗号化された通信経路は保証されません。RFC 1928をご覧ください。
- フォワードプロキシへのTLS接続:ローカルの観測者は内側のハンドシェイクを確認できなくなりますが、プロキシは引き続き宛先を受け取ります。
- 暗号化されたVPNトンネル:ローカルの観測者は、トンネル内のSNIを読み取れません。出口側の運営者や、出口より先にいる観測者には通常のSNIが見える場合があり、ルーティングやDNSのリークにも引き続き注意が必要です。
こうした違いについては、フォワードプロキシの解説とHTTPとSOCKS5の比較でさらに詳しく説明しています。TLSを終端するリバースプロキシは立ち位置が異なります。リバースプロキシとフォワードプロキシの違いをご覧ください。
ECHはSNIやESNIとどう違いますか?
ECHは、本当のホスト名を含む内側のClientHelloを暗号化し、外側のClientHelloは可視のまま残します。ESNIはその前身にあたる、より限定的な仕組みで、サーバー名拡張の暗号化に特化していました。
ECHはRFC 9849で規定されています。ESNIからの移行の経緯はCloudflareによるプロトコルの歴史で説明されています。ECHを使っても、IPアドレスや外側のメタデータは見えたままです。セクション10で説明されているように、トラフィックのパターンや平文のDNSから宛先の手がかりが分かる場合があります。サーバーの対応状況、設定の配布、ミドルボックスの存在が、導入を制約することもあります。
FirefoxはバージョンJ119からECHを有効化しており(利用可能な場合)、展開にはDoHが必要です。DoHを有効にし、企業環境の制限も確認してください。ChromeではセキュアDNSを使用するを有効にします。GoogleのECHポリシーのドキュメントによると、実際に使われるかどうかは、サーバーの対応状況、HTTPSのDNSレコード、展開状況にも左右されます。
サーバー側では、ECHの鍵、DNSでの公開、TLSエンドポイントを連携させる必要があります。CloudflareはFreeゾーンでECHをデフォルトで有効にしており(2026年10月時点)、他のプランではEdge Certificatesのトグルで切り替えます。ECHのセットアップ手順に従ってください。自前で運用する場合は、選んだTLSスタックがECHに明示的に対応しているかを確認してください。通常のSNI設定だけでは不十分です。
SNIとECHはどのようにテストできますか?
証明書の選択とECHのネゴシエーションは、別々にテストしてください。公開されているech=パラメーターは対応していることを示すだけで、特定の接続で実際に何が起きたかを示すものではありません。
2026年10月16日に実施した簡易調査では、同日にダウンロードしたTranco上位100万件リスト(Y8JGG)の先頭1,000ドメインを調べました。各ドメインとそのwww.ホストについて、1.1.1.1に対してdigでタイプ65のHTTPSレコードを問い合わせ、グループ分けのためにNSレコードも取得しました。これらはDNSクエリのみで、Webサイトへのリクエストは送っていません。
| DNSでの観測結果 | ドメイン数 | 割合 |
|---|---|---|
| HTTPSレコードを公開 | 191 | 19.1% |
| ech=パラメーターを公開 | 12 | 1.2% |
DNSプロバイダー(NSレコードによる)別に見ると、HTTPSレコードの大半はCloudflare DNSによるものですが、そこでもECHを公開しているドメインは少数です。CloudflareがECHをデフォルトで有効にするのはFreeゾーンのみ(2026年10月時点)で、大規模サイトは通常有料プランを使っているため、この低い割合とも整合します。
| DNSプロバイダー(NS) | ドメイン数 | HTTPSレコード | ech=公開 |
|---|---|---|---|
| Cloudflare | 120 | 93 | 7 |
| AWS Route 53 | 216 | 39 | 2 |
| NS1 | 178 | 13 | 1 |
| 74 | 10 | 0 | |
| Meta | 7 | 6 | 0 |
| Akamai | 90 | 4 | 0 |
| Azure | 40 | 1 | 0 |
| UltraDNS | 4 | 1 | 0 |
| Apple | 9 | 0 | 0 |
| NSの応答なし | 6 | 0 | 0 |
| その他 | 256 | 24 | 2 |
| 合計 | 1000 | 191 | 12 |
この小規模なスナップショットはベンチマークではありません。対象は1つのリゾルバー、1日分のみで、インフラ用のドメインも含まれ、接続ではなくドメインを数えています。また、NSの所有者が分かってもCDNの所有者が分かるわけではありません。
ドメインごとの調べ方は、次のシェルスニペットで再現できます。
domain=example.com
for host in "$domain" "www.$domain"; do
  printf '%s\n' "$host"
  dig +short TYPE65 "$host" @1.1.1.1
done
dig +short NS "$domain" @1.1.1.1
ECHのネゴシエーションを確認するには、実際の接続についてECHが受け入れられたことを明示的に報告する、クライアントまたはサーバーの診断情報を確認してください。DNSでの公開やGREASE拡張だけでは不十分です。GREASEは、実際のホスト名を保護しないまま、意図的にECHの試行に似せることがあります。
curlはECH機能を実験的なものとし、TLS 1.3のみ対応と明記しています。証明書のチェックでは、OpenSSL s_clientで、検証失敗時に処理を止めるために、ホスト名チェックとverify_return_errorを明示的に指定する必要があります。
openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com -verify_return_error </dev/null
openssl s_client -connect example.com:443 -noservername -verify_hostname example.com -verify_return_error </dev/null
証明書と検証結果を比較してください。どちらのコマンドも、ECHのネゴシエーションを示すものではありません。2026年10月16日に両方を実行したところ、example.comはSNIありでは証明書と「Verify return code: 0 (ok)」を返し、SNIなしではハンドシェイクを拒否しました(TLSアラート40、ハンドシェイク失敗)。
IIS、AWS、リバースプロキシでSNIの問題をトラブルシューティングするには?
4ステップSNI診断チェックを使うと、ルーティング、証明書の選択、検証の失敗を切り分けられます。名前を比較する際は、接続先を固定しておきましょう。
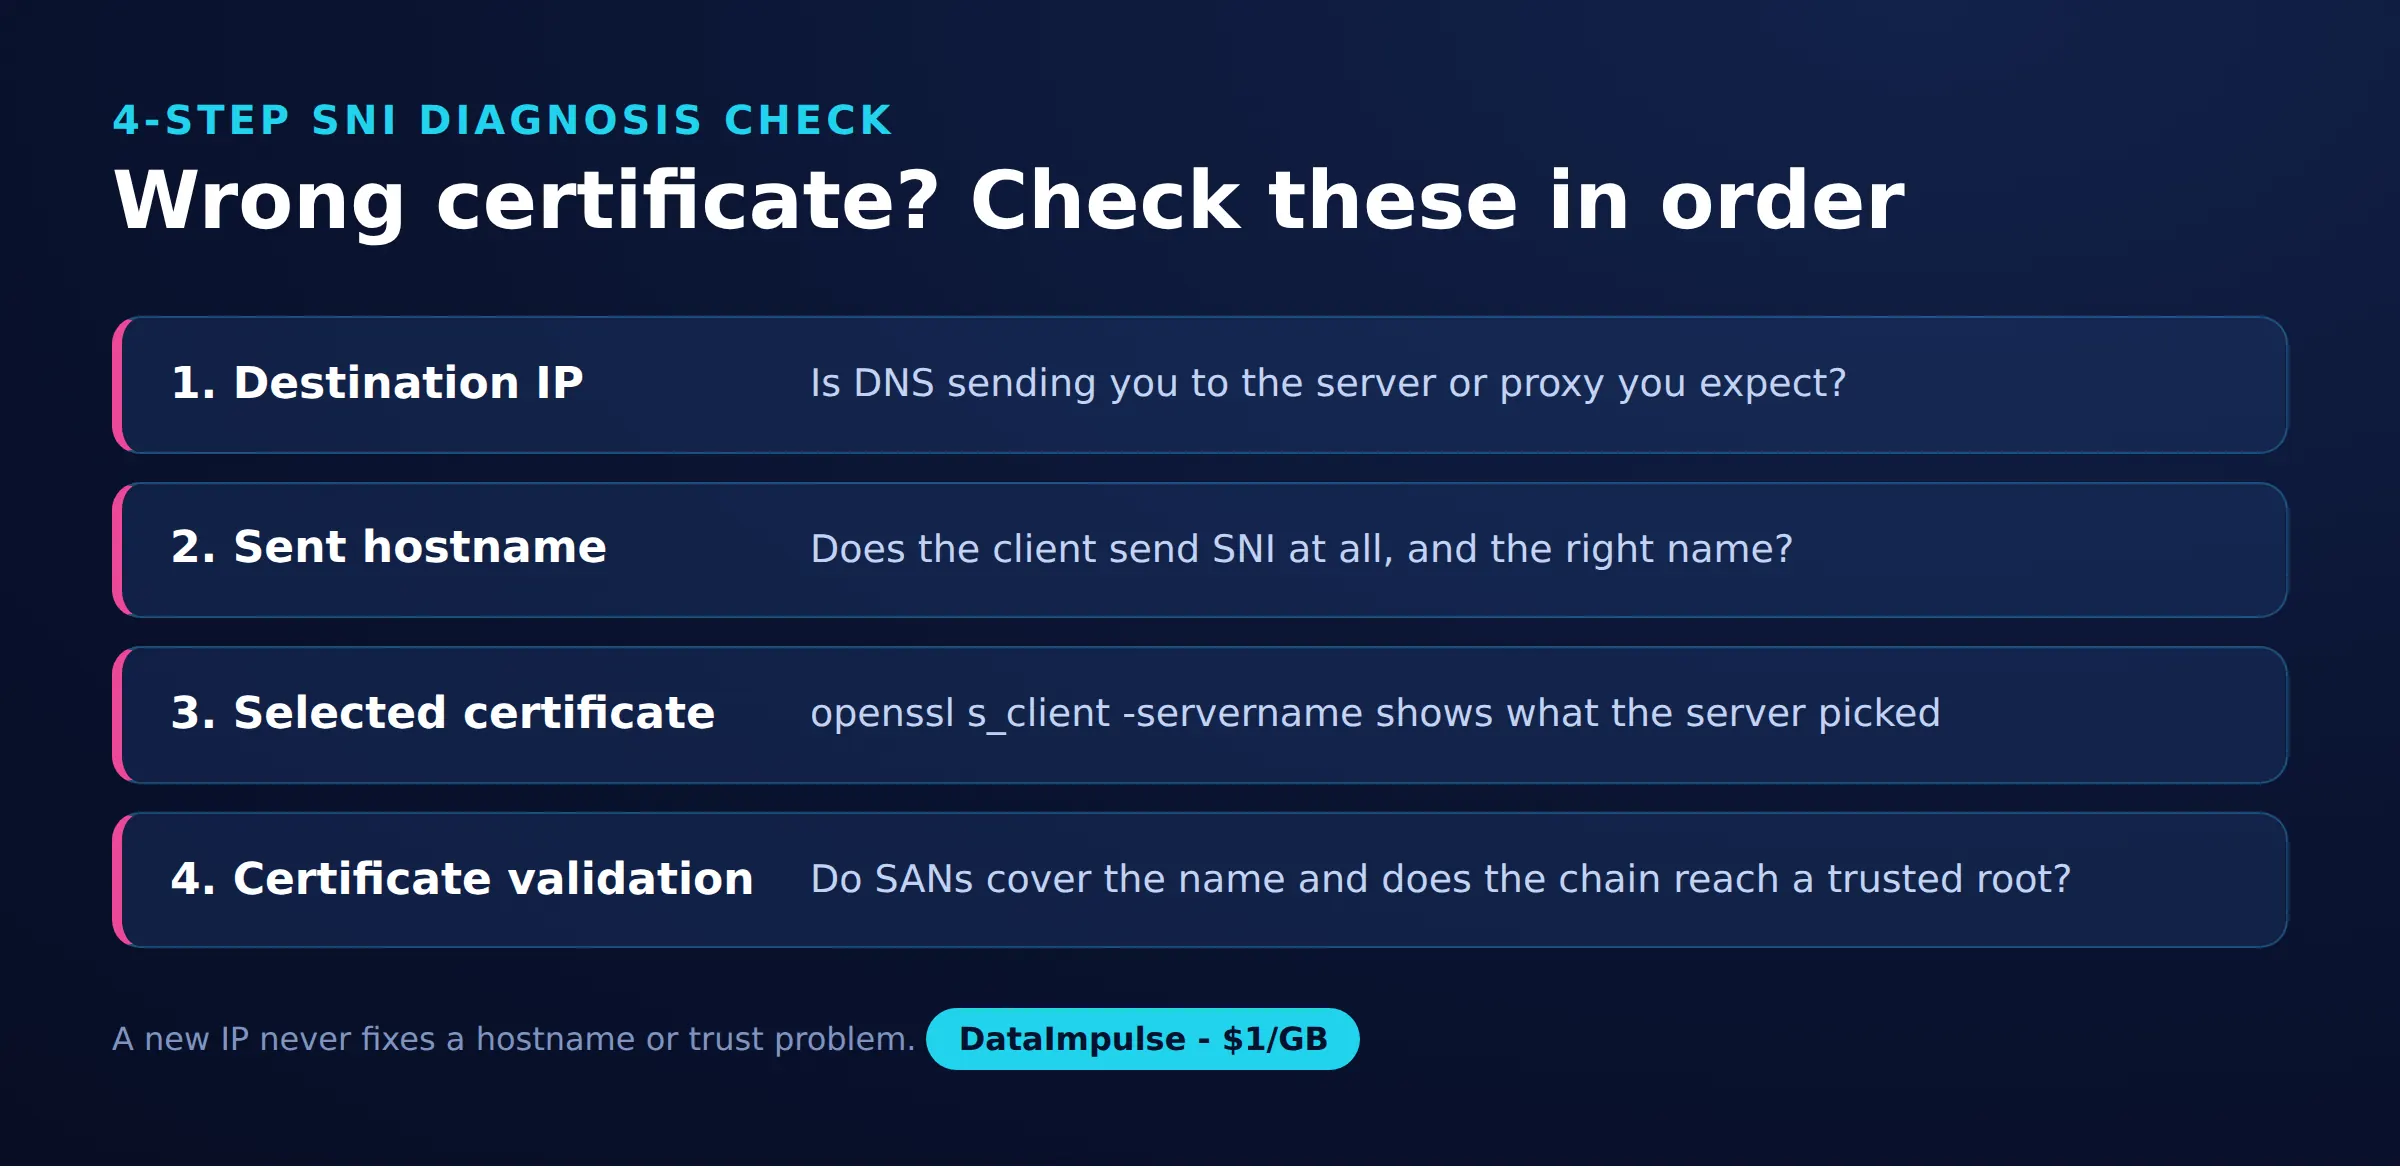
- ステップ1:接続先のIPアドレス。クライアントが意図したTLSエンドポイントに到達していることを確認します。
- ステップ2:送信されたホスト名。上流へのTLS接続も含め、実際のSNIの値を確認します。
- ステップ3:選択された証明書。返された証明書を、設定したバーチャルホストと比較します。
- ステップ4:証明書の検証。SANのカバー範囲、有効期限、信頼チェーンを確認します。認証局のエラーは、ホスト名の不一致とは分けて扱ってください。
IISのSNIバインディングは、SNI対応のクライアントを必要とします。HTTPSのホスト名、SNIによる選択、証明書を確認してください。AWSのALBは、SNIがない場合や、一致する証明書名がない場合にデフォルト証明書を使用します。リスナーの証明書リストとログを確認してください。
次のApacheとNginxの設定例は、証明書がインストールされ、TLSが利用できることが前提です。使用前に、例の名前と証明書のファイル名を置き換えてください。Apacheでは、mod_sslを有効にし、Listen 443ディレクティブを一度だけ記述します。
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile example.com.crt
    SSLCertificateKeyFile example.com.key
</VirtualHost>
Nginxでは、httpコンテキストの中に次のように記述します。
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate example.com.crt;
    ssl_certificate_key example.com.key;
}名前と証明書ごとに、別のブロックを追加します。SNIを送らないクライアントには、多くの場合デフォルト証明書が返されますが、その証明書も検証を通る必要があります。こうしたクライアントを拒否するエンドポイントもあります。次の設定手順は、Nginxリバースプロキシのガイドで解説しています。
どの方法を選べばよいですか?
証明書のホスティング、ホスト名のプライバシー、アプリケーションの外向き通信、ネットワークトンネリングのうち、解決したい問題に応じて選びます。これらの仕組みは互いに補い合うことができます。
| 方法 | 適しているケース | 避けたほうがよいケース |
|---|---|---|
| SNIによるバーチャルホスティング | 1つのIPアドレスで複数のHTTPS名をホストする場合は、SNIを使います。 | 必要なクライアントが対応していない場合は、SNIだけに頼るのは避けます。 |
| ECH | 対応するクライアントとサービスがホスト名のプライバシーをサポートしている場合は、ECHを使います。 | ECHをIPアドレスやあらゆる宛先の手がかりに対する保護とみなすのは避けます。 |
| フォワードプロキシ | アプリケーションで制御された外向き通信が必要な場合は、フォワードプロキシを使います。 | プロキシを使えばSNIが自動的に暗号化されると考えるのは避けます。 |
| VPN | トラフィックに暗号化されたネットワークトンネルが必要な場合は、VPNを使います。 | あらゆる観測者に対する匿名性を期待するのは避けます。 |
よくある質問
SNIはDNSネームサーバーと同じものですか?
いいえ。DNSは名前の問い合わせに答えるもので、SNIはTLSハンドシェイクの中でリクエスト先のホスト名を運ぶものです。
SNIは証明書の検証の代わりになりますか?
いいえ。意図した証明書を選択することは1つのステップにすぎず、クライアントは引き続き、身元と信頼性を検証する必要があります。
HTTPのHostヘッダーを変更すれば、誤った証明書を直せますか?
いいえ。証明書の選択は、通常のHTTPリクエストがサーバーに届く前に行われるため、まずTLSの設定を確認してください。
暗号化されたDNSはSNIを隠せますか?
暗号化されたDNSは、DNSのやり取りを保護します。別途行われる通常のTLSハンドシェイクでは、ホスト名が見えてしまう場合があります。
ech=のDNSレコードがあれば、プライバシーは保証されますか?
いいえ。それは設定を公開しているだけです。クライアントとサーバーが実際にECHを使ったかどうかは、接続の診断情報で確認する必要があります。
ECHを使っていても、プロキシの運営者は宛先を知ることができますか?
はい。プロキシへのリクエストは、TLSのClientHelloとは別に、宛先を明らかにすることがあります。
明確な前提でプロキシインフラを選びましょう
アプリケーションで制御された外向き通信が必要な場合は、DataImpulseのレジデンシャルプロキシをご検討ください。DataImpulseはプロキシインフラであり、VPN、スクレイピングAPI、マネージド型のアンブロッカーではありません。証明書の検証は有効のままにし、ホスト名のプライバシーは別途評価してください。
最終更新日:2026年10月16日