
ในบทความนี้
ส่วนขยาย TLS ที่ชื่อ server name indication (SNI) จะบอกเซิร์ฟเวอร์ว่าไคลเอนต์ต้องการเข้าถึงชื่อโฮสต์ใด ก่อนที่เซิร์ฟเวอร์จะเลือกใบรับรอง ทำให้เว็บไซต์ HTTPS หลายแห่งใช้ IP เดียวกันได้ โดยยังแสดงใบรับรองที่ต่างกัน
การเลือกใบรับรองกับความเป็นส่วนตัวของชื่อโฮสต์เป็นคนละปัญหากัน การเข้าใจความแตกต่างนี้ช่วยให้วินิจฉัยใบรับรองที่ไม่ถูกต้อง ประเมินสิ่งที่ proxy มองเห็นได้ และทดสอบได้ว่า Encrypted Client Hello (ECH) ปกป้องการเชื่อมต่อได้จริงหรือไม่
ข้อเท็จจริงสำคัญ
- SNI ส่งชื่อโฮสต์ที่ร้องขอไปใน TLS ClientHello
- SNI ช่วยให้เซิร์ฟเวอร์เลือกใบรับรองสำหรับเว็บไซต์ที่ใช้ IP เดียวกัน
- TLS 1.3 เพียงอย่างเดียวไม่ได้เข้ารหัส SNI
- ECH ปกป้อง ClientHello ชั้นใน รวมถึงชื่อโฮสต์ในนั้น
- การประกาศ ech= ใน DNS ไม่ได้พิสูจน์ว่าการเจรจา ECH สำเร็จ
- ข้อมูล DNS snapshot ของเราจาก Tranco top 1,000 พบ ech= ใน 12 โดเมน (1.2%) และพบระเบียน HTTPS ใน 191 โดเมน
server name indication คืออะไร
SNI ระบุเว็บไซต์ที่ร้องขอระหว่างการตั้งค่า TLS การทำ virtual hosting ของ HTTPS ต้องใช้สัญญาณช่วงต้นนี้ เมื่อเซิร์ฟเวอร์ต้องเลือกระหว่างใบรับรองหลายชุดก่อนจะได้รับคำขอ HTTP
ตัวอย่างเช่น shop.example.com และ support.example.com อาจชี้ไปยังที่อยู่เดียวกัน แต่ข้อความ ClientHello ของทั้งสองมีชื่อต่างกัน ทำให้ปลายทางที่รับการเชื่อมต่อเลือกการตั้งค่า TLS ที่เหมาะสมได้ RFC 6066 หัวข้อ 3 กำหนดกลไกนี้ไว้
SNI ไม่ใช่การยืนยันตัวตน ไคลเอนต์ยังต้องตรวจสอบใบรับรองที่เซิร์ฟเวอร์ส่งกลับมาเอง
server name indication เลือกใบรับรองอย่างไร
เซิร์ฟเวอร์อ่าน SNI จาก ClientHello แล้วใช้เลือกการตั้งค่า TLS และใบรับรอง จากนั้นไคลเอนต์จะตรวจสอบใบรับรองนั้นกับชื่อโฮสต์ที่ตั้งใจจะเข้าถึง
| ขั้นตอน | ข้อมูลที่แลกเปลี่ยน | วัตถุประสงค์ |
|---|---|---|
| ClientHello | ชื่อโฮสต์ที่ร้องขอและพารามิเตอร์ TLS | ระบุ virtual host ที่ต้องการ |
| การเลือกใบรับรอง | เซิร์ฟเวอร์ส่งสายใบรับรองที่เลือกไว้ | แสดงตัวตนเพื่อให้ตรวจสอบ |
| การตรวจสอบโดยไคลเอนต์ | ตรวจชื่อโฮสต์ สายความน่าเชื่อถือ และความถูกต้องของใบรับรอง | ยืนยันตัวตนของเซิร์ฟเวอร์ |
| คำขอ HTTP | Host หรือ :authority, path และ header | ส่งคำขอของแอปพลิเคชันไปยังปลายทางที่ถูกต้อง |
นี่คือ HTTPS handshake แบบเต็มตามปกติ Host และ :authority ของ HTTP อยู่ในชั้นแอปพลิเคชัน การเปลี่ยนค่าเหล่านี้ไม่สามารถเปลี่ยนใบรับรองที่ถูกเลือกไปแล้วได้ ดูข้อกำหนด TLS 1.3 handshakeและความหมายของ HTTP authority
SNI ต่างจาก DNS และ SAN ของใบรับรองอย่างไร
DNS ใช้ค้นหาปลายทาง SNI ใช้ร้องขอชื่อโฮสต์ ส่วน Subject Alternative Names (SAN) ของใบรับรองระบุชื่อที่ใบรับรองครอบคลุม ค่าเหล่านี้มีหน้าที่ต่างกัน
DNS alias ที่ชี้ไปยังอีกชื่อโฮสต์หนึ่งไม่ได้ทำให้ใบรับรองของชื่อโฮสต์นั้นใช้ได้กับ URL ต้นทางโดยอัตโนมัติ การตรวจสอบจะเทียบตัวตนของบริการที่ตั้งใจจะเข้าถึงกับใบรับรอง ตาม RFC 9525 การเปลี่ยน IP ไม่สามารถแก้ปัญหาชื่อโฮสต์ไม่ตรงกันได้
HTTPS ซ่อนชื่อโฮสต์หรือไม่
HTTPS เข้ารหัสเนื้อหา HTTP รวมถึง URL path และ query string แต่ SNI แบบดั้งเดิมเปิดเผยชื่อโฮสต์ที่ร้องขอ TLS 1.3 ไม่ได้เข้ารหัส SNI โดยอัตโนมัติ ClientHello เริ่มต้นยังมองเห็นได้ หากไม่มี ECH หรืออุโมงค์เข้ารหัสที่ห่อไว้อีกชั้น
ISP สามารถเห็นชื่อโฮสต์ใน SNI แบบ plaintext เมื่อสังเกตเห็น handshake นั้น แต่ไม่ได้หมายความว่าจะเห็น URL HTTPS แบบเต็ม TLS 1.3 เข้ารหัสข้อความ handshake ที่ตามมา รวมถึงใบรับรอง ตามที่อธิบายใน RFC 8446
ISP ยังเห็นคำขอ DNS ปกติที่ไม่เข้ารหัสได้ หากไม่ได้ใช้ VPN DNS over HTTPS หรือ DNS over TLS ปกป้องการสื่อสารระหว่างไคลเอนต์กับ resolver แต่ resolver ยังคงได้รับคำค้นนั้น ดูการเปรียบเทียบ DNS, proxy และ VPNของเรา
proxy หรือ VPN ซ่อน SNI ได้หรือไม่
HTTP proxy, SOCKS5 proxy และ VPN ไม่ได้ซ่อน SNI จากผู้สังเกตการณ์ทุกกลุ่มเหมือนกัน คำตอบขึ้นอยู่กับว่าการเชื่อมต่อใดถูกเข้ารหัส และผู้สังเกตการณ์อยู่ตำแหน่งใด
- HTTP CONNECT แบบธรรมดา: proxy ได้รับโฮสต์และพอร์ตปลายทาง แล้วส่งต่อทราฟฟิกในอุโมงค์ หากไม่มีการเข้ารหัสไปยัง proxy ผู้สังเกตการณ์ในเครือข่ายภายในอาจตรวจสอบการสื่อสารนั้นและ SNI ปกติได้ ดูความหมายของ CONNECT
- SOCKS5: คำขอระบุที่อยู่หรือโดเมนปลายทาง SOCKS5 เพียงอย่างเดียวไม่รับประกันว่าการส่งข้อมูลจะถูกเข้ารหัส ดู RFC 1928
- TLS ไปยัง forward proxy: ผู้สังเกตการณ์ในเครือข่ายภายในจะมองไม่เห็น handshake ที่อยู่ภายใน แต่ proxy ยังคงได้รับปลายทาง
- อุโมงค์ VPN แบบเข้ารหัส: ผู้สังเกตการณ์ในเครือข่ายภายในอ่าน SNI ที่อยู่ภายในไม่ได้ ผู้ให้บริการ exit และผู้สังเกตการณ์หลังจุด exit อาจเห็น SNI ปกติ และปัญหา routing กับ DNS leak ยังคงต้องพิจารณา
บทความอธิบาย forward proxyและการเปรียบเทียบ HTTP กับ SOCKS5ของเราอธิบายความแตกต่างเหล่านี้เพิ่มเติม ส่วน reverse proxy ที่ยุติ TLS อยู่ในตำแหน่งที่ต่างออกไป ดูreverse proxy เทียบกับ forward proxy
ECH ต่างจาก SNI และ ESNI อย่างไร
ECH เข้ารหัส ClientHello ชั้นในที่มีชื่อโฮสต์จริง โดยยังคงมี ClientHello ชั้นนอกที่มองเห็นได้ ส่วน ESNI เป็นรุ่นก่อนหน้าที่มีขอบเขตแคบกว่า โดยเน้นเข้ารหัสส่วนขยายชื่อเซิร์ฟเวอร์
RFC 9849 กำหนดข้อกำหนดของ ECH ส่วนประวัติของโปรโตคอลจาก Cloudflareอธิบายการเปลี่ยนจาก ESNI ECH ยังเปิดเผย IP และเมทาดาทาชั้นนอก รูปแบบทราฟฟิกและ DNS แบบ plaintext อาจเผยเบาะแสเกี่ยวกับปลายทางได้ ตามที่หัวข้อ 10อธิบาย ความเข้ากันได้ของเซิร์ฟเวอร์ การแจกจ่ายการตั้งค่า และ middlebox อาจจำกัดการใช้งานจริง
Firefox เปิดใช้ ECH ตั้งแต่เวอร์ชัน 119 ในกรณีที่รองรับ และต้องใช้ DoH ในการใช้งาน ควรเปิด DoH และตรวจสอบข้อจำกัดขององค์กร ใน Chrome ให้เปิดUse secure DNS เอกสารนโยบาย ECHของ Google ระบุว่าการใช้งานยังขึ้นอยู่กับการรองรับของเซิร์ฟเวอร์ ระเบียน HTTPS ใน DNS และสถานะการทยอยเปิดใช้
สำหรับฝั่งเซิร์ฟเวอร์ ต้องประสานงานระหว่างคีย์ ECH การประกาศใน DNS และปลายทาง TLS Cloudflare เปิดใช้ ECH ตามค่าเริ่มต้นสำหรับ Free zone (ณ เดือนตุลาคม 2026) และมีตัวเลือกเปิดปิดใน Edge Certificates สำหรับแผนอื่น ดูวิธีตั้งค่า ECH หากโฮสต์เอง ควรตรวจสอบว่า TLS stack ที่เลือกรองรับ ECH อย่างชัดเจน เพราะการตั้งค่า SNI ปกติไม่เพียงพอ
ทดสอบ SNI และ ECH ได้อย่างไร
ควรทดสอบการเลือกใบรับรองและการเจรจา ECH แยกกัน พารามิเตอร์ ech= ที่เผยแพร่ไว้เป็นเพียงการประกาศความสามารถ ไม่ได้ยืนยันสิ่งที่เกิดขึ้นในการเชื่อมต่อแต่ละครั้ง
ในการทดสอบอย่างรวดเร็วของเราเมื่อวันที่ 16 ตุลาคม 2026 เราตรวจสอบ 1,000 โดเมนแรกในรายการ Tranco top-1M list Y8JGG ที่ดาวน์โหลดในวันนั้น เราสืบค้นระเบียน HTTPS (type 65) ของแต่ละโดเมนและโฮสต์ www. ของโดเมนนั้น โดยใช้ dig กับ 1.1.1.1 รวมถึงระเบียน NS เพื่อใช้จัดกลุ่ม เป็นเพียงการสืบค้น DNS เท่านั้น ไม่มีการส่งคำขอไปยังเว็บไซต์
| ข้อสังเกตจาก DNS | โดเมน | สัดส่วน |
|---|---|---|
| เผยแพร่ระเบียน HTTPS | 191 | 19.1% |
| เผยแพร่พารามิเตอร์ ech= | 12 | 1.2% |
เมื่อจัดกลุ่มตามผู้ให้บริการ DNS (จากระเบียน NS) Cloudflare DNS มีระเบียน HTTPS เป็นส่วนใหญ่ แต่แม้แต่ที่นั่นก็มีไม่กี่โดเมนที่ประกาศ ECH Cloudflare เปิดใช้ ECH ตามค่าเริ่มต้นเฉพาะ Free zone (ณ เดือนตุลาคม 2026) ขณะที่เว็บไซต์ขนาดใหญ่มักใช้แผนแบบชำระเงิน ซึ่งสอดคล้องกับสัดส่วนที่ต่ำ
| ผู้ให้บริการ DNS (NS) | โดเมน | ระเบียน HTTPS | เผยแพร่ ech= |
|---|---|---|---|
| Cloudflare | 120 | 93 | 7 |
| AWS Route 53 | 216 | 39 | 2 |
| NS1 | 178 | 13 | 1 |
| 74 | 10 | 0 | |
| Meta | 7 | 6 | 0 |
| Akamai | 90 | 4 | 0 |
| Azure | 40 | 1 | 0 |
| UltraDNS | 4 | 1 | 0 |
| Apple | 9 | 0 | 0 |
| ไม่มีคำตอบ NS | 6 | 0 | 0 |
| อื่น ๆ | 256 | 24 | 2 |
| รวม | 1000 | 191 | 12 |
snapshot ขนาดเล็กนี้ไม่ใช่ benchmark ครอบคลุมเพียง resolver เดียวและหนึ่งวัน รวมโดเมนที่เป็นโครงสร้างพื้นฐาน และวัดเป็นโดเมนไม่ใช่การเชื่อมต่อ การเป็นเจ้าของ NS ไม่ได้ยืนยันว่าเป็นเจ้าของ CDN
ใช้ shell snippet นี้เพื่อทำซ้ำรูปแบบการค้นหาทีละโดเมน:
domain=example.com
for host in "$domain" "www.$domain"; do
  printf '%s\n' "$host"
  dig +short TYPE65 "$host" @1.1.1.1
done
dig +short NS "$domain" @1.1.1.1
หากต้องการยืนยันการเจรจา ECH ให้ตรวจสอบผลวินิจฉัยของไคลเอนต์หรือเซิร์ฟเวอร์ที่รายงานการยอมรับ ECH ของการเชื่อมต่อจริงอย่างชัดเจน การประกาศใน DNS และส่วนขยาย GREASE ไม่เพียงพอ เพราะ GREASE อาจจงใจทำให้คล้ายความพยายามใช้ ECH โดยไม่ได้ปกป้องชื่อโฮสต์จริง
curl ระบุว่าฟีเจอร์ ECH ยังเป็นแบบทดลองและใช้ได้กับ TLS 1.3 เท่านั้น สำหรับการตรวจสอบใบรับรอง OpenSSL s_client ต้องระบุการตรวจสอบชื่อโฮสต์และ verify_return_error อย่างชัดเจน เพื่อให้หยุดเมื่อการตรวจสอบล้มเหลว:
openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com -verify_return_error </dev/null
openssl s_client -connect example.com:443 -noservername -verify_hostname example.com -verify_return_error </dev/null
ให้เปรียบเทียบใบรับรองและผลการตรวจสอบ คำสั่งทั้งสองไม่ได้แสดงการเจรจา ECH เมื่อเรารันทั้งสองคำสั่งในวันที่ 16 ตุลาคม 2026 example.com ส่งใบรับรองกลับมาพร้อม “Verify return code: 0 (ok)” เมื่อมี SNI และปฏิเสธ handshake เมื่อไม่มี SNI (TLS alert 40, handshake failure)
แก้ปัญหา SNI ใน IIS, AWS และ reverse proxy อย่างไร
ใช้การตรวจวินิจฉัย SNI 4 ขั้นตอนเพื่อแยกปัญหา routing การเลือกใบรับรอง และการตรวจสอบใบรับรองออกจากกัน ควรกำหนดปลายทางให้คงที่ขณะเปรียบเทียบชื่อ
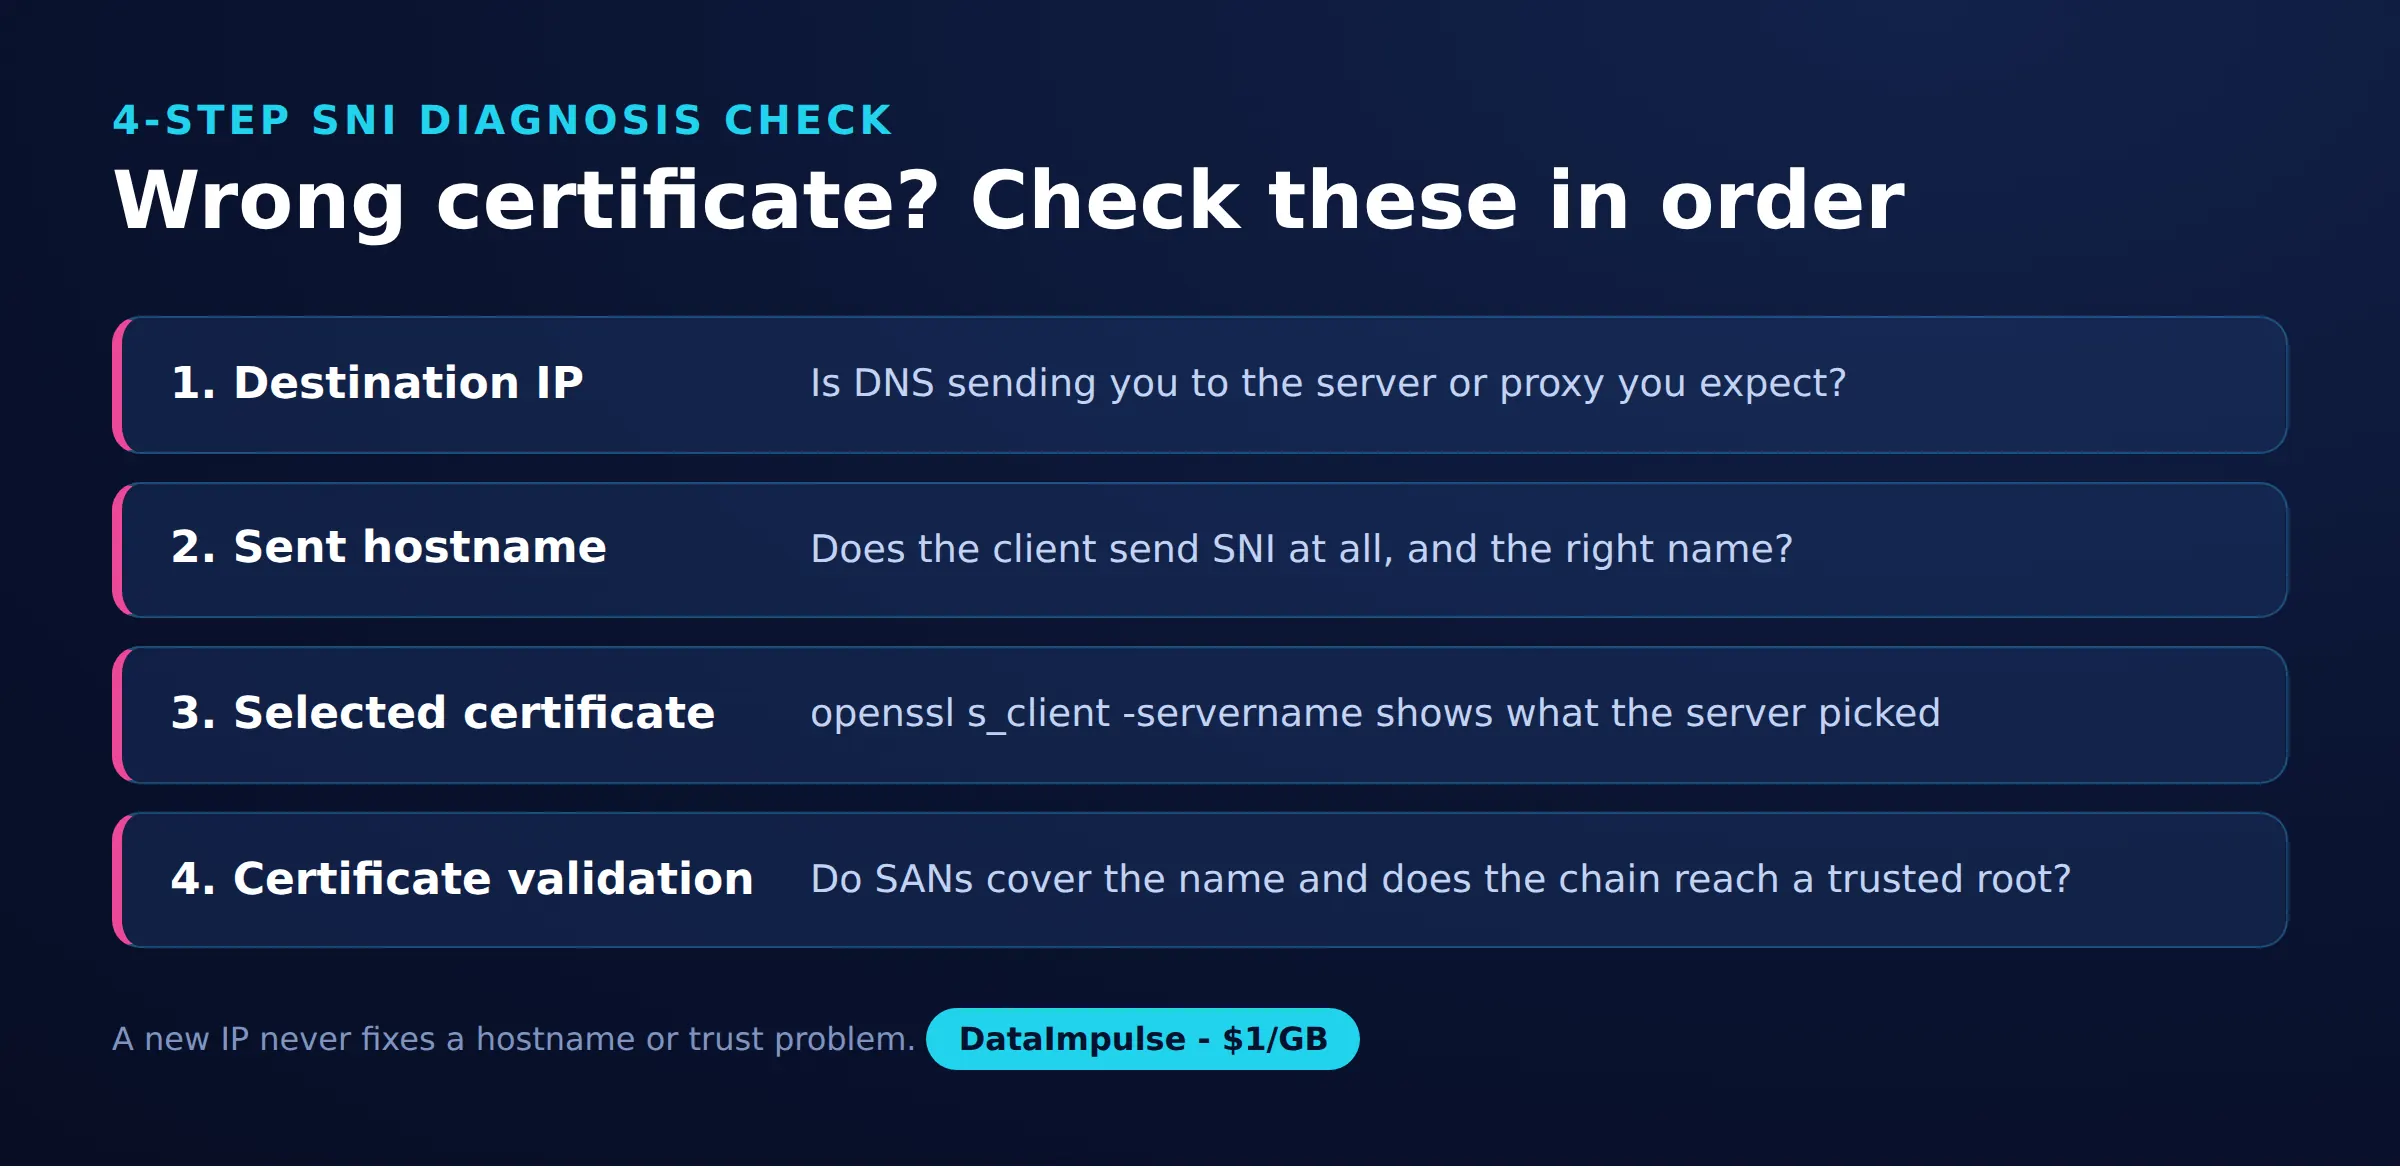
- ขั้นตอนที่ 1: IP ปลายทาง ยืนยันว่าไคลเอนต์เชื่อมต่อถึงปลายทาง TLS ที่ต้องการ
- ขั้นตอนที่ 2: ชื่อโฮสต์ที่ส่ง ตรวจค่า SNI ที่ส่งจริง รวมถึงการเชื่อมต่อ TLS ฝั่ง upstream
- ขั้นตอนที่ 3: ใบรับรองที่ถูกเลือก เปรียบเทียบใบรับรองที่ส่งกลับมากับ virtual host ที่ตั้งค่าไว้
- ขั้นตอนที่ 4: การตรวจสอบใบรับรอง ตรวจการครอบคลุมของ SAN วันหมดอายุ และสายความน่าเชื่อถือ ควรแยกพิจารณาข้อผิดพลาดของ certificate authorityออกจากกรณีชื่อโฮสต์ไม่ตรงกัน
IIS SNI binding ต้องใช้ไคลเอนต์ที่รองรับ SNI ให้ตรวจสอบชื่อโฮสต์ HTTPS การเลือก SNI และใบรับรอง AWS ALB ใช้ใบรับรองเริ่มต้นเมื่อไม่มี SNI หรือไม่มีชื่อใบรับรองที่ตรงกัน ให้ตรวจรายการใบรับรองของ listener และ log
ตัวอย่างการตั้งค่าของ Apache และ Nginx ต่อไปนี้ต้องติดตั้งใบรับรองและเปิดใช้การรองรับ TLS ก่อน และต้องเปลี่ยนชื่อตัวอย่างและชื่อไฟล์ใบรับรองก่อนนำไปใช้ สำหรับ Apache ให้เปิดใช้ mod_ssl และกำหนดคำสั่ง Listen 443 เพียงครั้งเดียว:
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile example.com.crt
    SSLCertificateKeyFile example.com.key
</VirtualHost>
สำหรับ Nginx ให้วางไว้ภายใน http context:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate example.com.crt;
    ssl_certificate_key example.com.key;
}
ให้เพิ่มบล็อกแยกสำหรับแต่ละชื่อและแต่ละใบรับรอง ไคลเอนต์ที่ไม่มี SNI มักได้รับใบรับรองเริ่มต้น ซึ่งยังต้องผ่านการตรวจสอบได้ และบางปลายทางจะปฏิเสธไคลเอนต์เหล่านี้ คู่มือ Nginx reverse proxyของเราครอบคลุมขั้นตอนการตั้งค่าถัดไป
ควรเลือกแนวทางใด
เลือกตามปัญหาที่ต้องการแก้ ไม่ว่าจะเป็นการโฮสต์ใบรับรอง ความเป็นส่วนตัวของชื่อโฮสต์ การออกเครือข่ายของแอปพลิเคชัน หรืออุโมงค์เครือข่าย กลไกเหล่านี้ใช้เสริมกันได้
| แนวทาง | ใช้ X เมื่อ… | หลีกเลี่ยง X เมื่อ… |
|---|---|---|
| SNI virtual hosting | ใช้ SNI เมื่อโฮสต์ชื่อ HTTPS หลายชื่อบน IP เดียว | หลีกเลี่ยงการพึ่งพา SNI เพียงอย่างเดียวเมื่อไคลเอนต์ที่จำเป็นไม่รองรับ |
| ECH | ใช้ ECH เมื่อไคลเอนต์และบริการที่เข้ากันได้รองรับความเป็นส่วนตัวของชื่อโฮสต์ | หลีกเลี่ยงการมองว่า ECH ปกป้อง IP หรือเบาะแสปลายทางทั้งหมด |
| Forward proxy | ใช้ forward proxy เมื่อแอปพลิเคชันต้องการการควบคุมเส้นทางขาออก | หลีกเลี่ยงการสันนิษฐานว่าการใช้ proxy จะเข้ารหัส SNI โดยอัตโนมัติ |
| VPN | ใช้ VPN เมื่อทราฟฟิกต้องการอุโมงค์เครือข่ายแบบเข้ารหัส | หลีกเลี่ยงการคาดหวังว่าจะไม่ระบุตัวตนต่อผู้สังเกตการณ์ทุกกลุ่ม |
คำถามที่พบบ่อย
SNI คือสิ่งเดียวกับ DNS name server หรือไม่
ไม่ใช่ DNS ตอบคำถามเกี่ยวกับการค้นหา ส่วน SNI ส่งชื่อโฮสต์ที่ร้องขอภายใน TLS handshake
SNI มาแทนการตรวจสอบใบรับรองได้หรือไม่
ไม่ได้ การเลือกใบรับรองที่ต้องการเป็นเพียงหนึ่งขั้นตอน ไคลเอนต์ยังต้องตรวจสอบตัวตนและความน่าเชื่อถือ
การเปลี่ยน HTTP Host header แก้ปัญหาใบรับรองผิดได้หรือไม่
ไม่ได้ การเลือกใบรับรองเกิดขึ้นก่อนที่คำขอ HTTP ปกติจะถึงเซิร์ฟเวอร์ ดังนั้นควรตรวจสอบการตั้งค่า TLS ก่อน
DNS แบบเข้ารหัสซ่อน SNI หรือไม่
DNS แบบเข้ารหัสปกป้องการสื่อสารของ DNS แต่ TLS handshake ปกติที่แยกต่างหากยังอาจเผยชื่อโฮสต์ได้
ระเบียน DNS ech= รับประกันความเป็นส่วนตัวหรือไม่
ไม่รับประกัน ระเบียนนี้เพียงประกาศการตั้งค่า ส่วนผลวินิจฉัยการเชื่อมต่อต้องเป็นตัวยืนยันว่าไคลเอนต์และเซิร์ฟเวอร์ใช้ ECH จริงหรือไม่
ผู้ให้บริการ proxy รู้ปลายทางได้หรือไม่ แม้ใช้ ECH
ได้ คำขอที่ส่งผ่าน proxy สามารถเปิดเผยปลายทางได้ โดยไม่ขึ้นกับ TLS ClientHello
เลือกโครงสร้างพื้นฐาน proxy โดยมีความคาดหวังที่ชัดเจน
หากแอปพลิเคชันของคุณต้องการการควบคุมเส้นทางขาออก ลองดูresidential proxy ของ DataImpulse DataImpulse เป็นโครงสร้างพื้นฐาน proxy ไม่ใช่ VPN, scraping API หรือบริการ unblocker แบบจัดการให้ ควรเปิดการตรวจสอบใบรับรองไว้เสมอ และประเมินความเป็นส่วนตัวของชื่อโฮสต์แยกต่างหาก
อัปเดตล่าสุด: 16 ตุลาคม 2026