
اس مضمون میں
TLS ایکسٹینشن سرور نیم انڈیکیشن (SNI) سرور کو بتاتی ہے کہ کلائنٹ کون سا ہوسٹ نیم چاہتا ہے، اور یہ سرور کے سرٹیفکیٹ منتخب کرنے سے پہلے ہوتا ہے۔ اس کی بدولت کئی HTTPS ویب سائٹس ایک ہی IP ایڈریس شیئر کر سکتی ہیں اور پھر بھی الگ الگ سرٹیفکیٹ پیش کر سکتی ہیں۔
سرٹیفکیٹ کا انتخاب اور ہوسٹ نیم کی رازداری دو الگ مسائل ہیں۔ اس فرق کو سمجھنے سے آپ غلط سرٹیفکیٹ کی تشخیص کر سکتے ہیں، پراکسی کی نظر آنے والی معلومات کا اندازہ لگا سکتے ہیں، اور جانچ سکتے ہیں کہ Encrypted Client Hello (ECH) نے واقعی کسی کنکشن کو تحفظ دیا یا نہیں۔
اہم حقائق
- SNI مطلوبہ ہوسٹ نیم کو TLS ClientHello میں لے کر جاتا ہے۔
- SNI سرورز کو ان ویب سائٹس کے لیے سرٹیفکیٹ منتخب کرنے میں مدد دیتا ہے جو ایک IP ایڈریس شیئر کرتی ہیں۔
- صرف TLS 1.3 SNI کو انکرپٹ نہیں کرتا۔
- ECH اندرونی ClientHello کو، اس کے ہوسٹ نیم سمیت، تحفظ دیتا ہے۔
- DNS میں ech= کا اعلان ECH کے کامیاب نیگوسی ایشن کا ثبوت نہیں ہے۔
- Tranco کی ٹاپ 1,000 کے ہمارے DNS سنیپ شاٹ میں 12 ڈومینز (1.2%) میں ech= ملا اور 191 میں HTTPS ریکارڈز ملے۔
سرور نیم انڈیکیشن کیا ہے؟
SNI TLS سیٹ اپ کے دوران مطلوبہ ویب سائٹ کی نشاندہی کرتا ہے۔ HTTPS ورچوئل ہوسٹنگ کو یہ ابتدائی اشارہ اس وقت درکار ہوتا ہے جب سرور کو HTTP ریکویسٹ ملنے سے پہلے کئی سرٹیفکیٹس میں سے انتخاب کرنا ہو۔
مثال کے طور پر shop.example.com اور support.example.com ایک ہی ایڈریس پر ریزولو ہو سکتے ہیں۔ ان کے ClientHello پیغامات میں الگ الگ نام ہوتے ہیں، جس سے وصول کرنے والا اینڈ پوائنٹ مناسب TLS کنفیگریشن چن لیتا ہے۔ RFC 6066، سیکشن 3 اس طریقہ کار کی وضاحت کرتا ہے۔
SNI تصدیق (authentication) نہیں ہے۔ کلائنٹ کو پھر بھی سرور کے لوٹائے ہوئے سرٹیفکیٹ کی تصدیق خود کرنی ہوتی ہے۔
سرور نیم انڈیکیشن سرٹیفکیٹ کیسے منتخب کرتا ہے؟
سرور ClientHello سے SNI پڑھتا ہے اور اسے TLS کنفیگریشن اور سرٹیفکیٹ منتخب کرنے کے لیے استعمال کرتا ہے۔ اس کے بعد کلائنٹ اس سرٹیفکیٹ کو اس ہوسٹ نیم سے ملا کر دیکھتا ہے جس پر وہ جانا چاہتا تھا۔
| مرحلہ | تبادلہ ہونے والی معلومات | مقصد |
|---|---|---|
| ClientHello | مطلوبہ ہوسٹ نیم اور TLS پیرامیٹرز | مطلوبہ ورچوئل ہوسٹ کی نشاندہی |
| سرٹیفکیٹ کا انتخاب | سرور اپنا منتخب کردہ سرٹیفکیٹ چین بھیجتا ہے | تصدیق کے لیے شناخت پیش کرنا |
| کلائنٹ کی تصدیق | ہوسٹ نیم، ٹرسٹ چین اور میعاد کی جانچ | سرور کی توثیق |
| HTTP ریکویسٹ | Host یا :authority، پاتھ اور ہیڈرز | ایپلیکیشن ریکویسٹ کو روٹ کرنا |
یہ ایک عام مکمل HTTPS ہینڈ شیک کی وضاحت ہے۔ HTTP Host اور :authority ایپلیکیشن لیئر سے تعلق رکھتے ہیں، اس لیے انہیں بدلنے سے وہ سرٹیفکیٹ نہیں بدل سکتا جو پہلے ہی منتخب ہو چکا ہے۔ دیکھیں TLS 1.3 ہینڈ شیک کی تفصیلات اور HTTP authority کے معنی۔
SNI، DNS اور سرٹیفکیٹ SANs میں کیا فرق ہے؟
DNS اینڈ پوائنٹ کا پتا لگاتا ہے، SNI ہوسٹ نیم کی درخواست کرتا ہے، اور سرٹیفکیٹ کے Subject Alternative Names (SANs) ان ناموں کی نشاندہی کرتے ہیں جنہیں سرٹیفکیٹ کور کرتا ہے۔ ان قدروں کے مقاصد الگ الگ ہیں۔
کسی دوسرے ہوسٹ نیم کی طرف اشارہ کرنے والا DNS الیاس خود بخود اس ہوسٹ نیم کے سرٹیفکیٹ کو اصل URL کے لیے درست نہیں بنا دیتا۔ تصدیق میں مطلوبہ سروس کی شناخت کا سرٹیفکیٹ سے موازنہ کیا جاتا ہے، جو RFC 9525 کے مطابق ہے۔ IP ایڈریس بدلنے سے ہوسٹ نیم کی عدم مطابقت ٹھیک نہیں ہو سکتی۔
کیا HTTPS ہوسٹ نیم چھپاتا ہے؟
HTTPS، HTTP کے مواد کو، یعنی URL پاتھ اور کوئری اسٹرنگز سمیت، انکرپٹ کرتا ہے، لیکن کلاسک SNI مطلوبہ ہوسٹ نیم ظاہر کر دیتا ہے۔ TLS 1.3 خود بخود SNI کو انکرپٹ نہیں کرتا: اس کا ابتدائی ClientHello ECH یا کسی انکرپٹڈ ٹنل کے بغیر نظر آتا رہتا ہے۔
ISP جب وہ ہینڈ شیک دیکھ رہا ہو تو پلین ٹیکسٹ SNI میں ہوسٹ نیم دیکھ سکتا ہے۔ اس سے مکمل HTTPS URL ظاہر نہیں ہوتا۔ TLS 1.3 بعد کے ہینڈ شیک پیغامات کو، سرٹیفکیٹ سمیت، انکرپٹ کر دیتا ہے، جیسا کہ RFC 8446 میں بیان ہے۔
VPN کے بغیر ISP عام غیر انکرپٹڈ DNS ریکویسٹس بھی دیکھ سکتا ہے۔ DNS over HTTPS یا DNS over TLS کلائنٹ اور ریزولور کے درمیان تبادلے کو تحفظ دیتا ہے، اگرچہ ریزولور کو کوئری پھر بھی ملتی ہے۔ ہمارا DNS، پراکسی اور VPN کا موازنہ دیکھیں۔
کیا پراکسیز یا VPN، SNI کو چھپاتے ہیں؟
HTTP پراکسیز، SOCKS5 پراکسیز اور VPN، SNI کو ہر مشاہدہ کار سے نہیں چھپاتے۔ جواب اس بات پر منحصر ہے کہ کون سا کنکشن انکرپٹڈ ہے اور مشاہدہ کار کہاں موجود ہے۔
- سادہ HTTP CONNECT: پراکسی کو منزل کا ہوسٹ اور پورٹ ملتا ہے، پھر وہ ٹنل کا ٹریفک آگے بھیجتی ہے۔ پراکسی تک انکرپشن نہ ہو تو مقامی مشاہدہ کار اس تبادلے اور عام SNI کا معائنہ کر سکتے ہیں۔ دیکھیں CONNECT کے معنی۔
- SOCKS5: ریکویسٹ منزل کے ایڈریس یا ڈومین کی نشاندہی کرتی ہے۔ صرف SOCKS5 انکرپٹڈ ٹرانسپورٹ کی ضمانت نہیں دیتا؛ دیکھیں RFC 1928۔
- فارورڈ پراکسی تک TLS: مقامی مشاہدہ کار اندر موجود ہینڈ شیک نہیں دیکھ پاتے، لیکن پراکسی کو منزل پھر بھی معلوم ہو جاتی ہے۔
- انکرپٹڈ VPN ٹنل: مقامی مشاہدہ کار اندر موجود SNI نہیں پڑھ سکتے۔ ایگزٹ آپریٹر اور ایگزٹ کے بعد کے مشاہدہ کار عام SNI دیکھ سکتے ہیں؛ روٹنگ اور DNS لیکس کا مسئلہ بدستور اہم رہتا ہے۔
ہمارا فارورڈ پراکسی کا تعارف اور HTTP اور SOCKS5 کا موازنہ ان فرقوں کو مزید واضح کرتے ہیں۔ جو ریورس پراکسی TLS کو ختم کرتی ہے اس کی پوزیشن مختلف ہوتی ہے: دیکھیں ریورس اور فارورڈ پراکسیز۔
ECH، SNI اور ESNI سے کیسے مختلف ہے؟
ECH ایک اندرونی ClientHello کو انکرپٹ کرتا ہے جس میں اصل ہوسٹ نیم ہوتا ہے، جبکہ بیرونی ClientHello نظر آتا رہتا ہے۔ ESNI اس کا پہلے والا، محدود تر پیش رو تھا، جس کا مقصد صرف سرور نیم ایکسٹینشن کو انکرپٹ کرنا تھا۔
RFC 9849 ECH کی وضاحت کرتا ہے؛ Cloudflare کی پروٹوکول ہسٹری ESNI سے منتقلی کو بیان کرتی ہے۔ ECH پھر بھی IP ایڈریسز اور بیرونی میٹا ڈیٹا ظاہر کرتا ہے۔ ٹریفک کے پیٹرنز اور پلین ٹیکسٹ DNS منزل کے بارے میں اشارے دے سکتے ہیں، جیسا کہ سیکشن 10 میں بیان ہے۔ سرور کی مطابقت، کنفیگریشن کی تقسیم اور مڈل باکسز اس کی تعیناتی کو محدود کر سکتے ہیں۔
Firefox ورژن 119 سے ECH فعال کرتا ہے، جہاں دستیاب ہو، اور اس کی تعیناتی کے لیے DoH درکار ہے۔ DoH فعال کریں اور انٹرپرائز پابندیاں چیک کریں۔ Chrome میں Use secure DNS فعال کریں؛ Google کی ECH پالیسی کی دستاویزات کے مطابق استعمال پھر بھی سرور کی سپورٹ، HTTPS DNS ریکارڈز اور رول آؤٹ کی صورتحال پر منحصر ہے۔
سرورز کے لیے ECH کیز، DNS اعلانات اور TLS اینڈ پوائنٹ کو باہم ہم آہنگ کریں۔ Cloudflare Free زونز کے لیے ECH بطور ڈیفالٹ فعال کرتا ہے (اکتوبر 2026 تک) اور دیگر پلانز کے لیے Edge Certificates میں ایک ٹوگل دیتا ہے۔ اس کی ECH سیٹ اپ ہدایات پر عمل کریں۔ خود ہوسٹنگ کی صورت میں منتخب TLS اسٹیک میں ECH کی واضح سپورٹ کی تصدیق کریں؛ عام SNI کنفیگریشن کافی نہیں ہے۔
آپ SNI اور ECH کی جانچ کیسے کر سکتے ہیں؟
سرٹیفکیٹ کے انتخاب اور ECH نیگوسی ایشن کی جانچ الگ الگ کریں۔ شائع شدہ ech= پیرامیٹر صلاحیت کا اعلان کرتا ہے؛ اس سے یہ ثابت نہیں ہوتا کہ کسی خاص کنکشن پر کیا ہوا۔
16 اکتوبر 2026 کے ہمارے مختصر تجربے میں ہم نے Tranco ٹاپ 1M فہرست Y8JGG کے پہلے 1,000 ڈومینز کا جائزہ لیا، جو اسی دن ڈاؤن لوڈ کی گئی تھی۔ ہم نے ہر ڈومین اور اس کے www. ہوسٹ کے لیے 1.1.1.1 کے خلاف dig کے ذریعے HTTPS ریکارڈز (ٹائپ 65) اور گروپ بندی کے لیے NS ریکارڈز کی کوئری کی۔ یہ صرف DNS کوئریز تھیں، ویب سائٹس کو کوئی ریکویسٹ نہیں بھیجی گئی۔
| DNS مشاہدہ | ڈومینز | حصہ |
|---|---|---|
| HTTPS ریکارڈ شائع شدہ | 191 | 19.1% |
| ech= پیرامیٹر شائع شدہ | 12 | 1.2% |
DNS فراہم کنندہ (NS ریکارڈز کے مطابق) کے لحاظ سے گروپ بندی میں زیادہ تر HTTPS ریکارڈز Cloudflare DNS کے ہیں، لیکن وہاں بھی کم ڈومینز ECH کا اعلان کرتے ہیں۔ Cloudflare ECH کو بطور ڈیفالٹ صرف Free زونز پر فعال کرتا ہے (اکتوبر 2026 تک)، جبکہ بڑی سائٹس عموماً ادائیگی والے پلانز استعمال کرتی ہیں، جو کم شرح سے مطابقت رکھتا ہے۔
| DNS فراہم کنندہ (NS) | ڈومینز | HTTPS ریکارڈ | ech= شائع شدہ |
|---|---|---|---|
| Cloudflare | 120 | 93 | 7 |
| AWS Route 53 | 216 | 39 | 2 |
| NS1 | 178 | 13 | 1 |
| 74 | 10 | 0 | |
| Meta | 7 | 6 | 0 |
| Akamai | 90 | 4 | 0 |
| Azure | 40 | 1 | 0 |
| UltraDNS | 4 | 1 | 0 |
| Apple | 9 | 0 | 0 |
| کوئی NS جواب نہیں | 6 | 0 | 0 |
| دیگر | 256 | 24 | 2 |
| کل | 1000 | 191 | 12 |
یہ چھوٹا سا سنیپ شاٹ کوئی بینچ مارک نہیں ہے۔ یہ ایک ریزولور اور ایک دن پر مشتمل ہے، اس میں انفراسٹرکچر ڈومینز بھی شامل ہیں، اور یہ کنکشنز کے بجائے ڈومینز کو ناپتا ہے۔ NS کی ملکیت سے CDN کی ملکیت ثابت نہیں ہوتی۔
فی ڈومین تلاش کا یہی طریقہ اس شیل اسنیپٹ کے ساتھ دہرائیں:
domain=example.com
for host in "$domain" "www.$domain"; do
  printf '%s\n' "$host"
  dig +short TYPE65 "$host" @1.1.1.1
done
dig +short NS "$domain" @1.1.1.1
ECH نیگوسی ایشن کی تصدیق کے لیے کلائنٹ یا سرور کی ایسی ڈائگناسٹکس دیکھیں جو حقیقی کنکشن کے لیے ECH کی قبولیت کی واضح رپورٹ دیتی ہوں۔ DNS اعلانات اور GREASE ایکسٹینشنز کافی نہیں ہیں: GREASE جان بوجھ کر ECH کی کوشش جیسا دکھائی دے سکتا ہے، جبکہ کسی حقیقی ہوسٹ نیم کو تحفظ نہیں دیتا۔
curl اپنی ECH خصوصیت کو تجرباتی اور صرف TLS 1.3 کے لیے قرار دیتا ہے۔ سرٹیفکیٹ چیکس کے لیے OpenSSL s_client میں تصدیقی ناکامی پر رکنے کے لیے ہوسٹ نیم کی واضح جانچ اور verify_return_error درکار ہے:
openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com -verify_return_error </dev/null
openssl s_client -connect example.com:443 -noservername -verify_hostname example.com -verify_return_error </dev/null
سرٹیفکیٹس اور تصدیق کے نتائج کا موازنہ کریں۔ ان میں سے کوئی بھی کمانڈ ECH نیگوسی ایشن کا مظاہرہ نہیں کرتی۔ جب ہم نے 16 اکتوبر 2026 کو دونوں چلائیں تو example.com نے SNI کے ساتھ اپنا سرٹیفکیٹ اور “Verify return code: 0 (ok)” لوٹایا، اور SNI کے بغیر ہینڈ شیک مسترد کر دیا (TLS alert 40, handshake failure)۔
IIS، AWS اور ریورس پراکسیز میں SNI کے مسائل کیسے حل کریں؟
روٹنگ، سرٹیفکیٹ کے انتخاب اور تصدیق کی ناکامیوں کو الگ کرنے کے لیے SNI تشخیص کی 4 مرحلوں والی جانچ استعمال کریں۔ ناموں کا موازنہ کرتے وقت منزل کو مستقل رکھیں۔
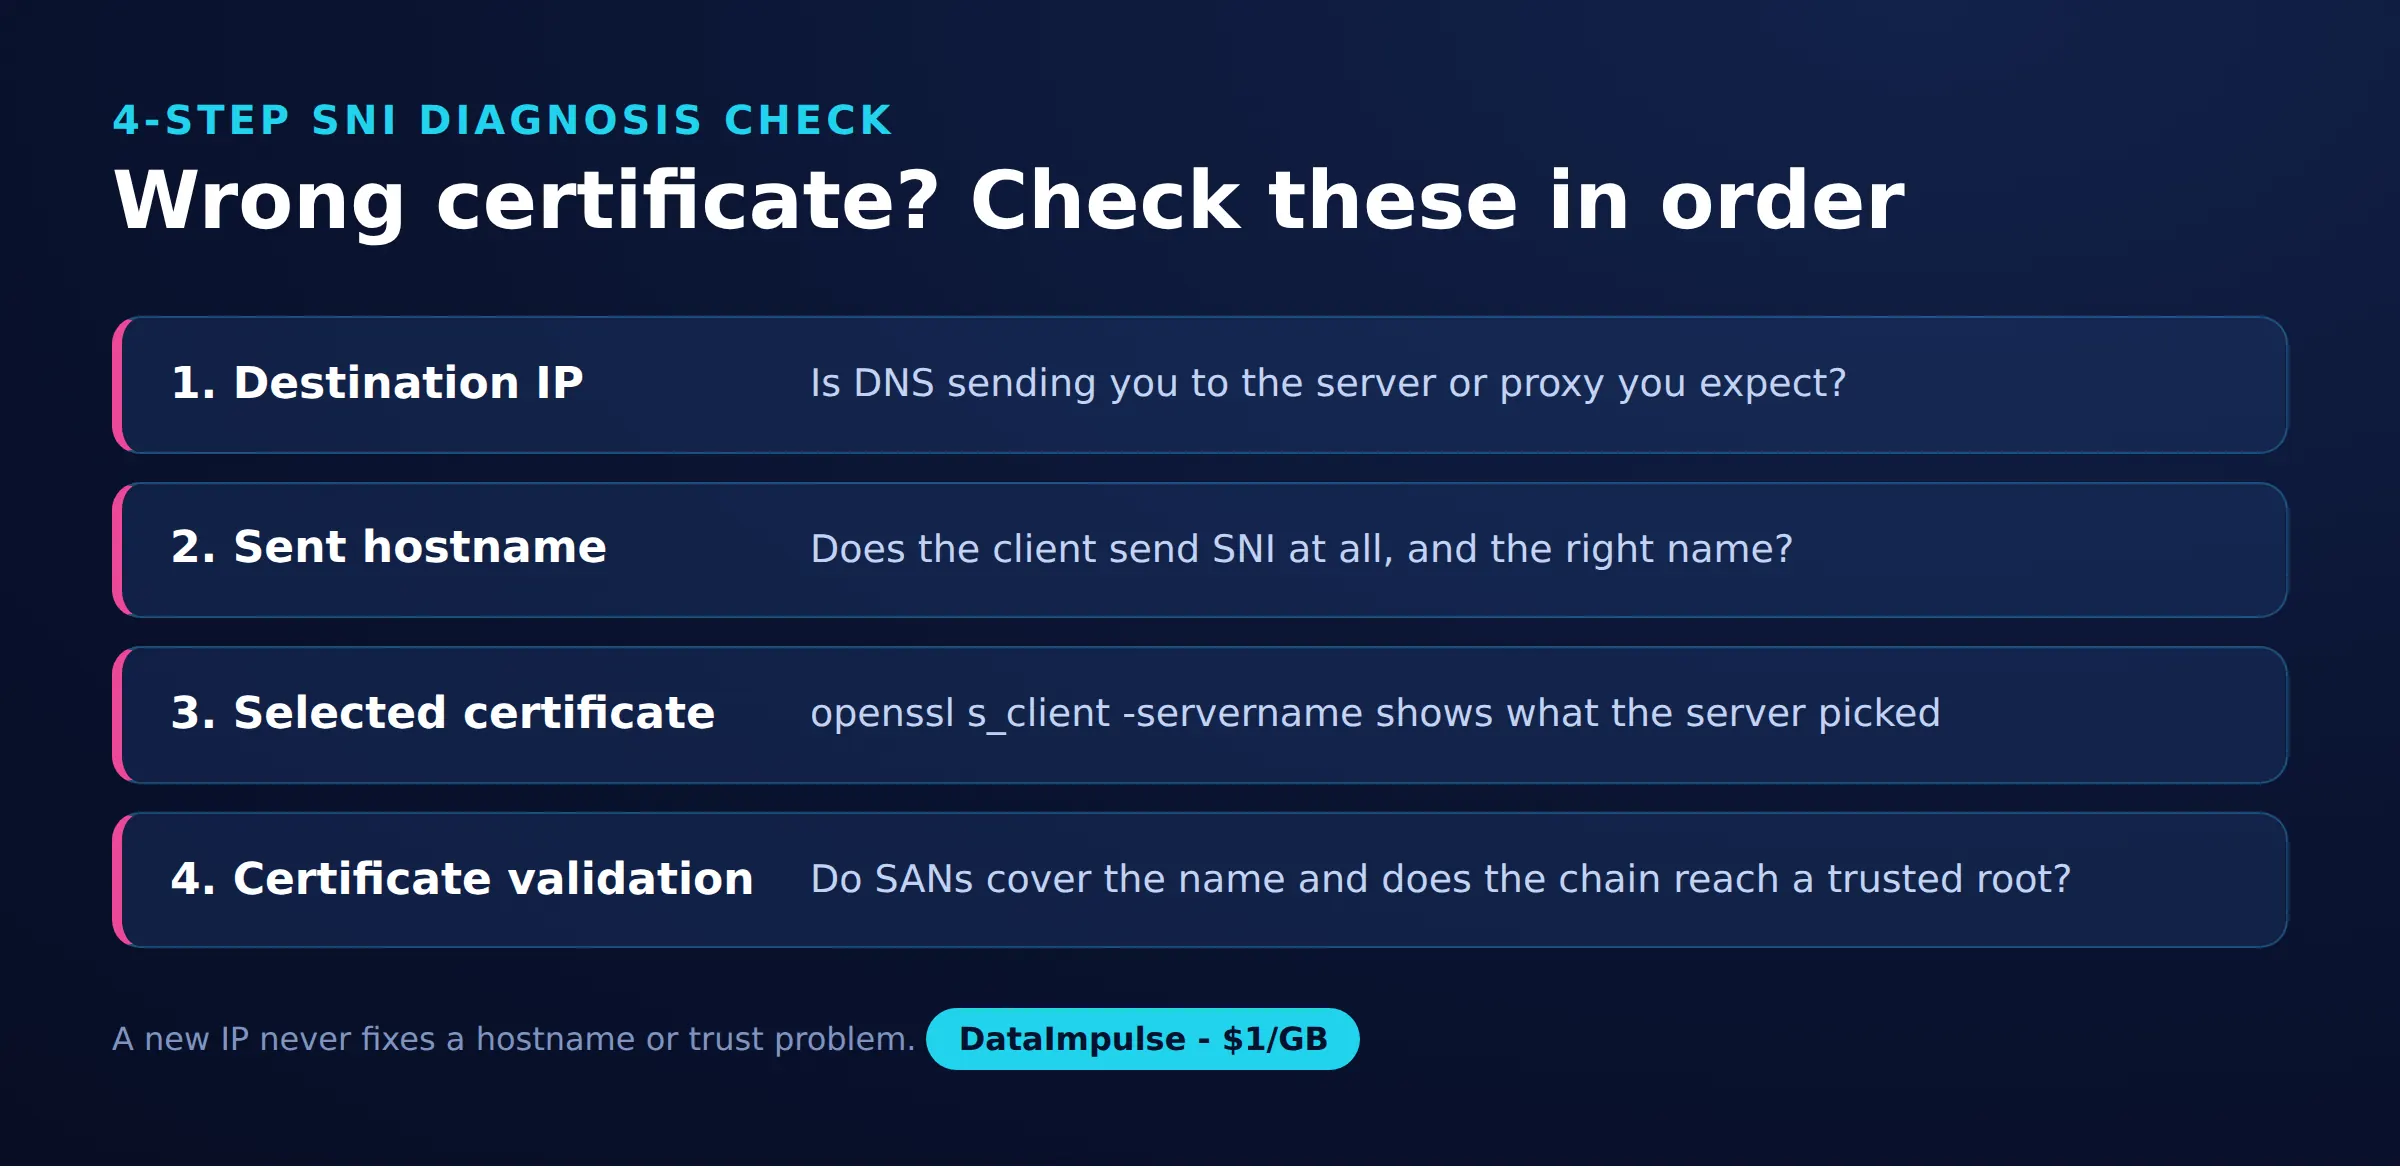
- مرحلہ 1: منزل کا IP۔ تصدیق کریں کہ کلائنٹ مطلوبہ TLS اینڈ پوائنٹ تک پہنچ رہا ہے۔
- مرحلہ 2: بھیجا گیا ہوسٹ نیم۔ اصل SNI قدر چیک کریں، کسی بھی اپ اسٹریم TLS کنکشن سمیت۔
- مرحلہ 3: منتخب سرٹیفکیٹ۔ لوٹائے گئے سرٹیفکیٹ کا موازنہ کنفیگر کیے گئے ورچوئل ہوسٹ سے کریں۔
- مرحلہ 4: سرٹیفکیٹ کی تصدیق۔ SAN کوریج، میعاد اور ٹرسٹ چین چیک کریں۔ سرٹیفکیٹ اتھارٹی کی غلطیوں کو ہوسٹ نیم کی عدم مطابقت سے الگ سمجھیں۔
IIS SNI بائنڈنگز کو SNI سپورٹ کرنے والے کلائنٹس درکار ہیں؛ HTTPS ہوسٹ نیم، SNI کا انتخاب اور سرٹیفکیٹ چیک کریں۔ AWS ALB اپنا ڈیفالٹ سرٹیفکیٹ استعمال کرتا ہے جب SNI موجود نہ ہو یا کوئی سرٹیفکیٹ نام مطابقت نہ رکھتا ہو۔ اس کی لسنر سرٹیفکیٹ فہرست اور لاگز چیک کریں۔
درج ذیل Apache اور Nginx کے ٹکڑوں کے لیے انسٹال شدہ سرٹیفکیٹس اور TLS سپورٹ ضروری ہے۔ استعمال سے پہلے مثال کے نام اور سرٹیفکیٹ فائلوں کے نام بدل لیں۔ Apache کے لیے mod_ssl فعال کریں اور Listen 443 ڈائریکٹو ایک بار شامل کریں:
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile example.com.crt
    SSLCertificateKeyFile example.com.key
</VirtualHost>
Nginx کے لیے اسے http کنٹیکسٹ کے اندر رکھیں:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate example.com.crt;
    ssl_certificate_key example.com.key;
}
ہر نام اور سرٹیفکیٹ کے لیے الگ بلاک شامل کریں۔ SNI کے بغیر کلائنٹس کو عام طور پر ڈیفالٹ سرٹیفکیٹ ملتا ہے، جس کی پھر بھی تصدیق ہونی چاہیے؛ کچھ اینڈ پوائنٹس انہیں مسترد کر دیتے ہیں۔ ہماری Nginx ریورس پراکسی گائیڈ اگلے کنفیگریشن مراحل بیان کرتی ہے۔
آپ کو کون سا طریقہ اختیار کرنا چاہیے؟
مسئلے کے مطابق انتخاب کریں: سرٹیفکیٹ ہوسٹنگ، ہوسٹ نیم کی رازداری، ایپلیکیشن ایگریس، یا نیٹ ورک ٹنلنگ۔ یہ طریقے ایک دوسرے کے ساتھ مل کر بھی کام کر سکتے ہیں۔
| طریقہ | X کب استعمال کریں… | X کب استعمال نہ کریں… |
|---|---|---|
| SNI ورچوئل ہوسٹنگ | ایک IP پر کئی HTTPS نام ہوسٹ کرنے ہوں تو SNI استعمال کریں۔ | جب ضروری کلائنٹس میں سپورٹ نہ ہو تو صرف SNI پر انحصار نہ کریں۔ |
| ECH | جب مطابقت رکھنے والے کلائنٹس اور سروسز ہوسٹ نیم کی رازداری کو سپورٹ کریں تو ECH استعمال کریں۔ | ECH کو IPs یا منزل کے تمام اشاروں کا تحفظ نہ سمجھیں۔ |
| فارورڈ پراکسی | جب کسی ایپلیکیشن کو کنٹرولڈ ایگریس چاہیے ہو تو فارورڈ پراکسی استعمال کریں۔ | یہ فرض نہ کریں کہ پراکسی استعمال کرنے سے SNI خود بخود انکرپٹ ہو جاتا ہے۔ |
| VPN | جب ٹریفک کو انکرپٹڈ نیٹ ورک ٹنل درکار ہو تو VPN استعمال کریں۔ | ہر مشاہدہ کار سے گمنامی کی توقع نہ رکھیں۔ |
اکثر پوچھے جانے والے سوالات
کیا SNI اور DNS نیم سرور ایک ہی چیز ہیں؟
نہیں۔ DNS تلاش کے سوالات کے جواب دیتا ہے، جبکہ SNI TLS ہینڈ شیک کے اندر مطلوبہ ہوسٹ نیم لے کر جاتا ہے۔
کیا SNI سرٹیفکیٹ کی تصدیق کی جگہ لے لیتا ہے؟
نہیں۔ مطلوبہ سرٹیفکیٹ کا انتخاب صرف ایک مرحلہ ہے؛ کلائنٹ کو پھر بھی شناخت اور اعتماد کی تصدیق کرنی ہوتی ہے۔
کیا HTTP Host ہیڈر بدلنے سے غلط سرٹیفکیٹ ٹھیک ہو سکتا ہے؟
نہیں۔ سرٹیفکیٹ کا انتخاب عام HTTP ریکویسٹ کے سرور تک پہنچنے سے پہلے ہو جاتا ہے، اس لیے پہلے TLS کنفیگریشن کا معائنہ کریں۔
کیا انکرپٹڈ DNS، SNI کو چھپاتا ہے؟
انکرپٹڈ DNS، DNS کے تبادلوں کو تحفظ دیتا ہے۔ ایک الگ عام TLS ہینڈ شیک پھر بھی اپنا ہوسٹ نیم ظاہر کر سکتا ہے۔
کیا ech= DNS ریکارڈ رازداری کی ضمانت دیتا ہے؟
نہیں۔ یہ کنفیگریشن کا اعلان کرتا ہے، جبکہ کنکشن کی ڈائگناسٹکس ہی طے کر سکتی ہیں کہ کلائنٹ اور سرور نے واقعی ECH استعمال کیا یا نہیں۔
کیا ECH کے باوجود پراکسی آپریٹر کو منزل معلوم ہو سکتی ہے؟
جی ہاں۔ پراکسی ریکویسٹ TLS ClientHello سے الگ ہو کر بھی منزل ظاہر کر سکتی ہے۔
واضح توقعات کے ساتھ پراکسی انفراسٹرکچر کا انتخاب کریں
اگر آپ کی ایپلیکیشن کو کنٹرولڈ ایگریس چاہیے تو DataImpulse رہائشی پراکسیز دیکھیں۔ DataImpulse پراکسی انفراسٹرکچر ہے، VPN، اسکریپنگ API یا مینیجڈ اَن بلاکر نہیں۔ سرٹیفکیٹ کی تصدیق فعال رکھیں اور ہوسٹ نیم کی رازداری کا جائزہ الگ سے لیں۔
آخری اپ ڈیٹ: 16 اکتوبر 2026۔