
Neste artigo
A extensão TLS server name indication (SNI) informa ao servidor qual hostname o cliente deseja acessar antes de o servidor selecionar seu certificado. Isso permite que vários sites HTTPS compartilhem um endereço IP e apresentem certificados diferentes.
Seleção de certificado e privacidade do hostname são problemas separados. Entender essa diferença ajuda você a diagnosticar um certificado errado, avaliar a visibilidade de um proxy e testar se o Encrypted Client Hello (ECH) realmente protegeu uma conexão.
Principais fatos
- O SNI transporta o hostname solicitado no ClientHello do TLS.
- O SNI ajuda os servidores a selecionar certificados para sites que compartilham um endereço IP.
- O TLS 1.3 sozinho não criptografa o SNI.
- O ECH protege o ClientHello interno, incluindo o hostname.
- Um anúncio ech= no DNS não prova que a negociação do ECH foi bem-sucedida.
- Nosso levantamento de DNS dos 1.000 primeiros domínios do Tranco encontrou ech= em 12 domínios (1,2%) e registros HTTPS em 191.
O que é server name indication?
O SNI identifica o site solicitado durante o estabelecimento do TLS. A hospedagem virtual em HTTPS precisa desse sinal antecipado quando o servidor tem de escolher entre certificados antes de receber uma requisição HTTP.
Por exemplo, shop.example.com e support.example.com podem resolver para o mesmo endereço. As mensagens ClientHello deles carregam nomes diferentes, o que permite ao endpoint receptor escolher a configuração TLS adequada. A RFC 6066, seção 3 define esse mecanismo.
O SNI não é autenticação. O cliente ainda precisa validar o certificado devolvido pelo servidor.
Como o server name indication seleciona um certificado?
O servidor lê o SNI no ClientHello e o usa para selecionar uma configuração TLS e um certificado. Em seguida, o cliente confere esse certificado com o hostname que pretendia acessar.
| Etapa | Informação trocada | Finalidade |
|---|---|---|
| ClientHello | Hostname solicitado e parâmetros TLS | Identificar o host virtual pretendido |
| Seleção do certificado | O servidor envia a cadeia de certificados selecionada | Apresentar uma identidade para validação |
| Validação pelo cliente | Verificações de hostname, cadeia de confiança e validade | Autenticar o servidor |
| Requisição HTTP | Host ou :authority, caminho e cabeçalhos | Encaminhar a requisição da aplicação |
Isso descreve um handshake HTTPS completo normal. O Host e o :authority do HTTP pertencem à camada de aplicação; alterá-los não muda retroativamente o certificado já selecionado. Veja a especificação do handshake TLS 1.3 e a semântica de authority do HTTP.
Qual é a diferença entre SNI, DNS e SANs de certificado?
O DNS localiza um endpoint, o SNI solicita um hostname e os Subject Alternative Names (SANs) do certificado identificam os nomes que o certificado cobre. Esses valores têm finalidades diferentes.
Um alias de DNS apontando para outro hostname não torna automaticamente o certificado desse hostname válido para a URL original. A validação compara a identidade pretendida do serviço com o certificado, conforme a RFC 9525. Trocar o endereço IP não corrige uma divergência de hostname.
O HTTPS esconde o hostname?
O HTTPS criptografa o conteúdo HTTP, incluindo caminhos de URL e query strings, mas o SNI clássico expõe o hostname solicitado. O TLS 1.3 não criptografa o SNI automaticamente: o ClientHello inicial continua visível sem o ECH ou sem um túnel criptografado envolvendo a conexão.
Um ISP pode ver o hostname no SNI em texto simples quando observa esse handshake. Isso não expõe a URL HTTPS completa. O TLS 1.3 criptografa as mensagens posteriores do handshake, incluindo o certificado, como descrito na RFC 8446.
Um ISP também pode ver requisições DNS comuns, sem criptografia, quando não há VPN. O DNS over HTTPS ou o DNS over TLS protege a troca entre o cliente e o resolvedor, embora o resolvedor ainda receba a consulta. Veja nossa comparação entre DNS, proxy e VPN.
Proxies ou VPNs escondem o SNI?
Proxies HTTP, proxies SOCKS5 e VPNs não escondem o SNI dos mesmos observadores. A resposta depende de qual conexão está criptografada e de onde o observador está posicionado.
- HTTP CONNECT simples: o proxy recebe um host e uma porta de destino e depois encaminha o tráfego do túnel. Sem criptografia até o proxy, observadores locais podem inspecionar essa troca e o SNI comum. Veja a semântica do CONNECT.
- SOCKS5: a requisição identifica um endereço ou domínio de destino. O SOCKS5 sozinho não garante um transporte criptografado; veja a RFC 1928.
- TLS até um proxy de encaminhamento: observadores locais perdem a visibilidade do handshake interno, mas o proxy ainda recebe o destino.
- Túnel VPN criptografado: observadores locais não conseguem ler o SNI interno. O operador da saída e observadores além dela podem ver o SNI comum; vazamentos de roteamento e de DNS continuam relevantes.
Nosso guia sobre proxy de encaminhamento e a comparação entre HTTP e SOCKS5 detalham essas diferenças. Um proxy reverso que encerra o TLS ocupa outra posição: veja proxies reversos versus proxies de encaminhamento.
Qual é a diferença entre ECH, SNI e ESNI?
O ECH criptografa um ClientHello interno que contém o hostname real, mantendo um ClientHello externo visível. O ESNI foi seu antecessor, mais limitado, focado em criptografar a extensão de nome do servidor.
A RFC 9849 especifica o ECH; o histórico do protocolo publicado pela Cloudflare explica a transição do ESNI. O ECH ainda expõe endereços IP e metadados externos. Padrões de tráfego e DNS em texto simples podem revelar pistas sobre o destino, como explica a seção 10. Compatibilidade do servidor, distribuição da configuração e middleboxes podem limitar a adoção.
O Firefox ativa o ECH a partir da versão 119, quando disponível, e exige DoH para o uso. Ative o DoH e verifique restrições corporativas. No Chrome, ative Usar DNS seguro; a documentação da política de ECH do Google informa que o uso ainda depende do suporte do servidor, de registros DNS HTTPS e do estágio de implantação.
Nos servidores, coordene as chaves do ECH, os anúncios no DNS e o endpoint TLS. A Cloudflare ativa o ECH por padrão para zonas Free (em outubro de 2026) e oferece uma opção em Edge Certificates para os demais planos. Siga as instruções de configuração do ECH. Em hospedagem própria, verifique se a stack TLS escolhida tem suporte explícito ao ECH; a configuração comum de SNI não basta.
Como você pode testar SNI e ECH?
Teste a seleção de certificado e a negociação do ECH separadamente. Um parâmetro ech= publicado anuncia a capacidade; ele não estabelece o que aconteceu em uma conexão específica.
Em nossa verificação rápida de 16 de outubro de 2026, examinamos os 1.000 primeiros domínios da lista Tranco top-1M Y8JGG, baixada nesse dia. Consultamos registros HTTPS, tipo 65, de cada domínio e do respectivo host www. usando dig contra 1.1.1.1, além de registros NS para agrupamento. Foram apenas consultas DNS, sem requisições aos sites.
| Observação de DNS | Domínios | Proporção |
|---|---|---|
| Registro HTTPS publicado | 191 | 19,1% |
| Parâmetro ech= publicado | 12 | 1,2% |
Agrupando por provedor de DNS (a partir dos registros NS), o DNS da Cloudflare responde pela maioria dos registros HTTPS, mas mesmo ali poucos domínios anunciam ECH. A Cloudflare ativa o ECH por padrão apenas em zonas Free (em outubro de 2026), enquanto sites grandes costumam usar planos pagos, o que é coerente com a baixa proporção.
| Provedor de DNS (NS) | Domínios | Registro HTTPS | ech= publicado |
|---|---|---|---|
| Cloudflare | 120 | 93 | 7 |
| AWS Route 53 | 216 | 39 | 2 |
| NS1 | 178 | 13 | 1 |
| 74 | 10 | 0 | |
| Meta | 7 | 6 | 0 |
| Akamai | 90 | 4 | 0 |
| Azure | 40 | 1 | 0 |
| UltraDNS | 4 | 1 | 0 |
| Apple | 9 | 0 | 0 |
| Sem resposta NS | 6 | 0 | 0 |
| Outros | 256 | 24 | 2 |
| Total | 1000 | 191 | 12 |
Este pequeno levantamento não é um benchmark. Ele cobre um resolvedor e um dia, inclui domínios de infraestrutura e mede domínios, não conexões. A titularidade do NS não estabelece a titularidade da CDN.
Repita o padrão de consulta por domínio com este trecho de shell:
domain=example.com
for host in "$domain" "www.$domain"; do
  printf '%s\n' "$host"
  dig +short TYPE65 "$host" @1.1.1.1
done
dig +short NS "$domain" @1.1.1.1
Para confirmar a negociação do ECH, inspecione diagnósticos do cliente ou do servidor que informem explicitamente a aceitação do ECH na conexão real. Anúncios no DNS e extensões GREASE não bastam: o GREASE pode imitar de propósito uma tentativa de ECH sem proteger um hostname real.
O curl classifica seu recurso de ECH como experimental e restrito ao TLS 1.3. Para verificações de certificado, o OpenSSL s_client precisa de verificação explícita do hostname e de verify_return_error para parar diante de falhas de validação:
openssl s_client -connect example.com:443 -servername example.com -verify_hostname example.com -verify_return_error </dev/null
openssl s_client -connect example.com:443 -noservername -verify_hostname example.com -verify_return_error </dev/null
Compare os certificados e os resultados da validação. Nenhum dos dois comandos demonstra a negociação do ECH. Quando executamos ambos em 16 de outubro de 2026, example.com devolveu seu certificado e “Verify return code: 0 (ok)” com SNI, e recusou o handshake sem SNI (alerta TLS 40, handshake failure).
Como solucionar problemas de SNI no IIS, na AWS e em proxies reversos?
Use a verificação de diagnóstico de SNI em 4 etapas para separar falhas de roteamento, de seleção de certificado e de validação. Mantenha o destino fixo ao comparar nomes.
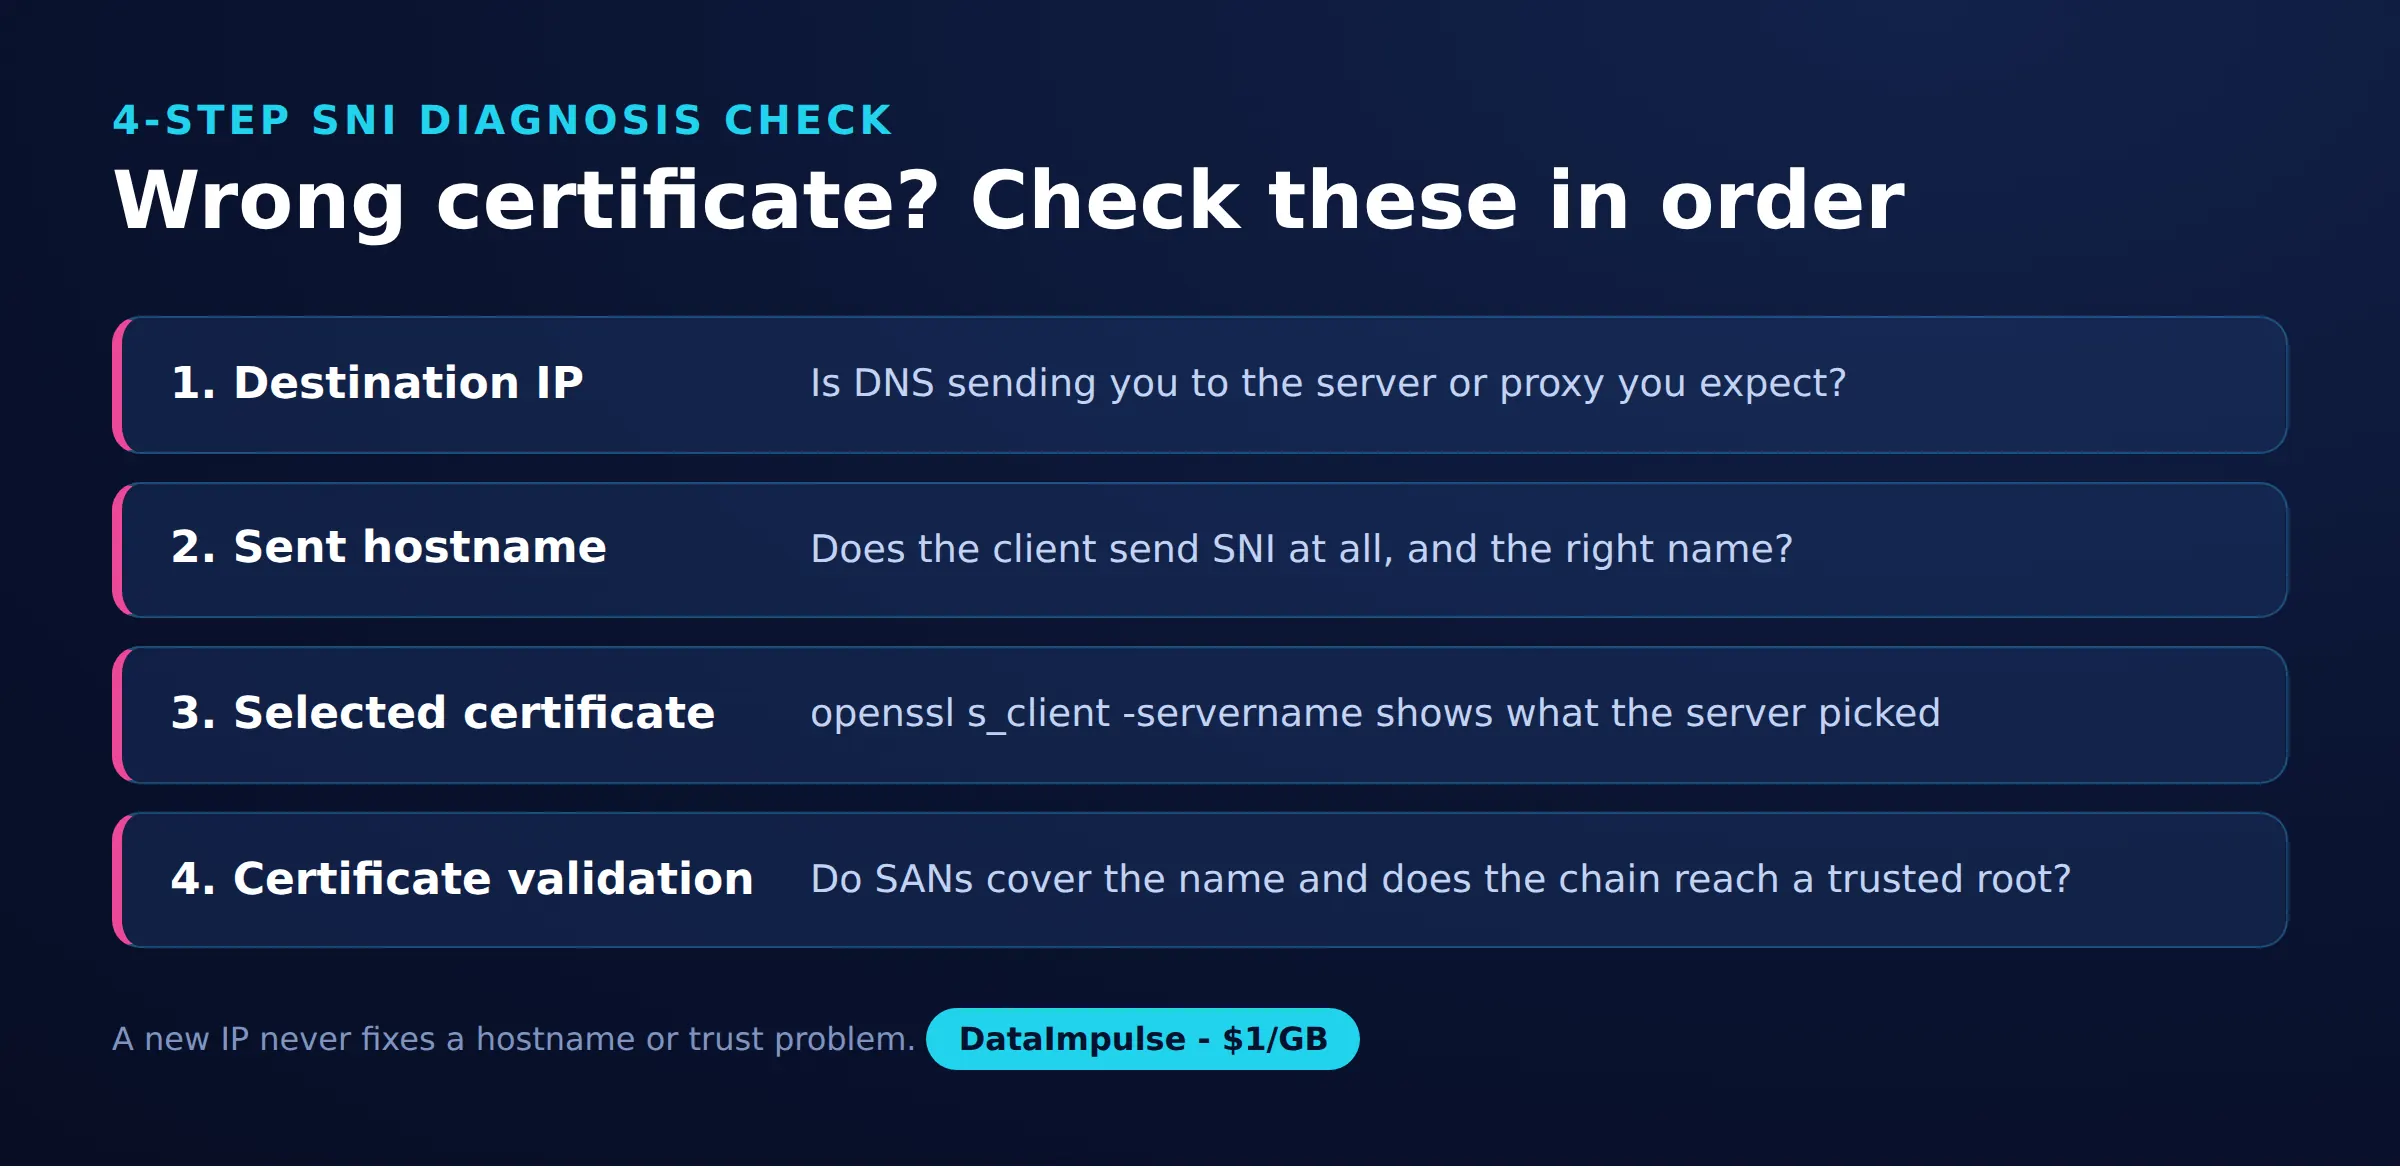
- Etapa 1: IP de destino. Confirme que o cliente chega ao endpoint TLS pretendido.
- Etapa 2: hostname enviado. Verifique o valor real do SNI, incluindo qualquer conexão TLS upstream.
- Etapa 3: certificado selecionado. Compare o certificado devolvido com o host virtual configurado.
- Etapa 4: validação do certificado. Verifique a cobertura dos SANs, a expiração e a cadeia de confiança. Trate os erros de autoridade certificadora separadamente das divergências de hostname.
As associações SNI do IIS exigem clientes compatíveis com SNI; verifique o hostname HTTPS, a seleção por SNI e o certificado. O AWS ALB usa seu certificado padrão quando o SNI está ausente ou nenhum nome de certificado corresponde. Verifique a lista de certificados do listener e os logs.
Os fragmentos de Apache e Nginx a seguir exigem certificados instalados e suporte a TLS. Substitua os nomes de exemplo e os nomes dos arquivos de certificado antes de usar. No Apache, ative o mod_ssl e uma diretiva Listen 443 uma única vez:
<VirtualHost *:443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile example.com.crt
    SSLCertificateKeyFile example.com.key
</VirtualHost>
No Nginx, coloque isto dentro do contexto http:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate example.com.crt;
    ssl_certificate_key example.com.key;
}
Adicione um bloco separado para cada nome e certificado. Clientes sem SNI costumam receber o certificado padrão, que ainda assim precisa ser validado; alguns endpoints os rejeitam. Nosso guia de proxy reverso com Nginx cobre os próximos passos da configuração.
Qual abordagem você deve usar?
Escolha de acordo com o problema: hospedagem de certificados, privacidade do hostname, saída de tráfego da aplicação ou tunelamento de rede. Esses mecanismos podem se complementar.
| Abordagem | Use X quando… | Evite X quando… |
|---|---|---|
| Hospedagem virtual com SNI | Use SNI ao hospedar vários nomes HTTPS em um único IP. | Evite depender apenas do SNI quando clientes necessários não têm suporte. |
| ECH | Use ECH quando clientes e serviços compatíveis oferecem suporte à privacidade do hostname. | Evite tratar o ECH como proteção para IPs ou para todas as pistas sobre o destino. |
| Proxy de encaminhamento | Use um proxy de encaminhamento quando uma aplicação precisa de saída controlada. | Evite presumir que usar proxy criptografa o SNI automaticamente. |
| VPN | Use uma VPN quando o tráfego precisa de um túnel de rede criptografado. | Evite esperar anonimato diante de todos os observadores. |
Perguntas frequentes
SNI é o mesmo que um servidor de nomes DNS?
Não. O DNS responde a consultas de resolução, enquanto o SNI transporta um hostname solicitado dentro de um handshake TLS.
O SNI substitui a validação do certificado?
Não. Selecionar o certificado pretendido é apenas uma etapa; o cliente ainda precisa verificar a identidade e a confiança.
Alterar o cabeçalho HTTP Host pode corrigir um certificado errado?
Não. A seleção do certificado acontece antes de a requisição HTTP comum chegar ao servidor, então inspecione primeiro a configuração TLS.
O DNS criptografado esconde o SNI?
O DNS criptografado protege as trocas de DNS. Um handshake TLS comum e separado ainda pode revelar o hostname.
Um registro DNS ech= garante privacidade?
Não. Ele anuncia uma configuração, e os diagnósticos da conexão é que devem estabelecer se o cliente e o servidor realmente usaram o ECH.
O operador de um proxy pode saber o destino apesar do ECH?
Sim. Uma requisição ao proxy pode revelar o destino independentemente do ClientHello do TLS.
Escolha a infraestrutura de proxy com expectativas claras
Se sua aplicação precisa de saída controlada, conheça os proxies residenciais da DataImpulse. A DataImpulse é uma infraestrutura de proxy, não uma VPN, uma API de scraping nem um unblocker gerenciado. Mantenha a validação de certificados ativada e avalie a privacidade do hostname separadamente.
Última atualização: 16 de outubro de 2026.