
En este artículo
DNS sobre HTTPS cifra las consultas y respuestas DNS entre su cliente y un resolvedor DNS mediante HTTPS. Protege esa conexión, pero no hace anónima la navegación ni oculta las consultas al resolvedor.
La decisión práctica consiste en saber dónde se produce la resolución, quién puede observarla y qué ocurre cuando falla el cifrado. Nuestra pequeña muestra en Linux aporta datos sobre el comportamiento de los endpoints y la compatibilidad con proxies.
Datos clave
- DoH cifra los intercambios DNS entre un cliente y su resolvedor HTTPS.
- El resolvedor elegido puede seguir leyendo las consultas DNS que responde.
- DNSSEC autentica los datos DNS; no cifra las consultas.
- La conexión HTTPS de un sitio web no demuestra que su consulta DNS se haya cifrado.
- Nuestra muestra de diez solicitudes con curl obtuvo respuesta en las diez consultas.
- Las 48 consultas DoH realizadas a través de proxy en nuestra muestra con Python obtuvieron respuesta.
¿Qué es DNS sobre HTTPS y cómo funciona?
DoH transporta mensajes DNS dentro de intercambios HTTPS. RFC 8484 define el protocolo entre un cliente DNS y un resolvedor HTTPS.
El recorrido es: navegador o cliente, después resolvedor HTTPS y, según haga falta, la infraestructura DNS. La conexión cifrada termina en el resolvedor; no cifra automáticamente cada intercambio DNS posterior.
El formato estandarizado es un mensaje DNS binario. Las solicitudes GET lo codifican en un parámetro dns; las solicitudes POST lo llevan en el cuerpo. Las interfaces JSON específicas de cada proveedor son cómodas para hacer pruebas, pero no son intercambiables con la plantilla DoH de un navegador.
Un resolvedor responde a la búsqueda de nombres. Un servidor proxy reenvía tráfico. Mantenga separadas esas dos funciones al configurar cualquiera de ellos.
¿DNS sobre HTTPS oculta la navegación a su ISP?
DoH oculta el contenido de esa conexión DNS a los observadores pasivos situados en su ruta de red. No puede ocultar toda la actividad de navegación.
Su resolvedor ve las consultas y la dirección de origen que se conecta a él. Su ISP puede seguir observando las direcciones IP de destino y los patrones de tráfico cuando las conexiones a los sitios web viajan directamente. Las consideraciones de privacidad de RFC 8484 explican por qué el transporte cifrado no elimina la necesidad de confiar en el resolvedor.
El Server Name Indication sin cifrar también puede exponer un nombre de host durante el establecimiento de TLS. ECH protege el ClientHello interno, incluido ese nombre de host, cuando se negocia correctamente; no oculta las direcciones IP de destino. Consulte la explicación de ECH de Mozilla.
¿Cómo se compara DoH con DoT, DNSSEC, las VPN y WARP?
DoH y DoT protegen el transporte DNS; DNSSEC autentica los datos DNS. Una VPN cambia la ruta del tráfico que circula por su túnel.
| Tecnología | Finalidad | Alcance |
|---|---|---|
| DoH | DNS sobre HTTPS | Intercambio entre cliente y resolvedor |
| DoT | DNS sobre TLS, normalmente por el puerto TCP 853 | Transporte DNS |
| DNSSEC | Validar datos DNS firmados | Autenticidad, no confidencialidad |
| VPN | Entunelar el tráfico de red seleccionado | Depende del enrutamiento y de la configuración DNS |
Los estándares pertinentes son RFC 7858 para DoT y RFC 4033 para DNSSEC. Ni DNSSEC ni DoH prometen protección universal frente a respuestas maliciosas.
Los modos documentados de WARP distinguen entre cifrar solo el DNS y entunelar el tráfico junto con el DNS. Para conocer mejor las diferencias, consulte proxy frente a VPN y Smart DNS, proxies y VPN.
DoQ es otro transporte DNS cifrado. RFC 9250 asigna DNS directamente sobre QUIC; es distinto de DoH transportado sobre HTTP/3.
¿Conviene activar o desactivar DoH?
Active DoH cuando la política de su resolvedor y su comportamiento ante fallos encajen con su red. Procure que sigan funcionando el DNS organizativo obligatorio, los nombres locales y el filtrado.
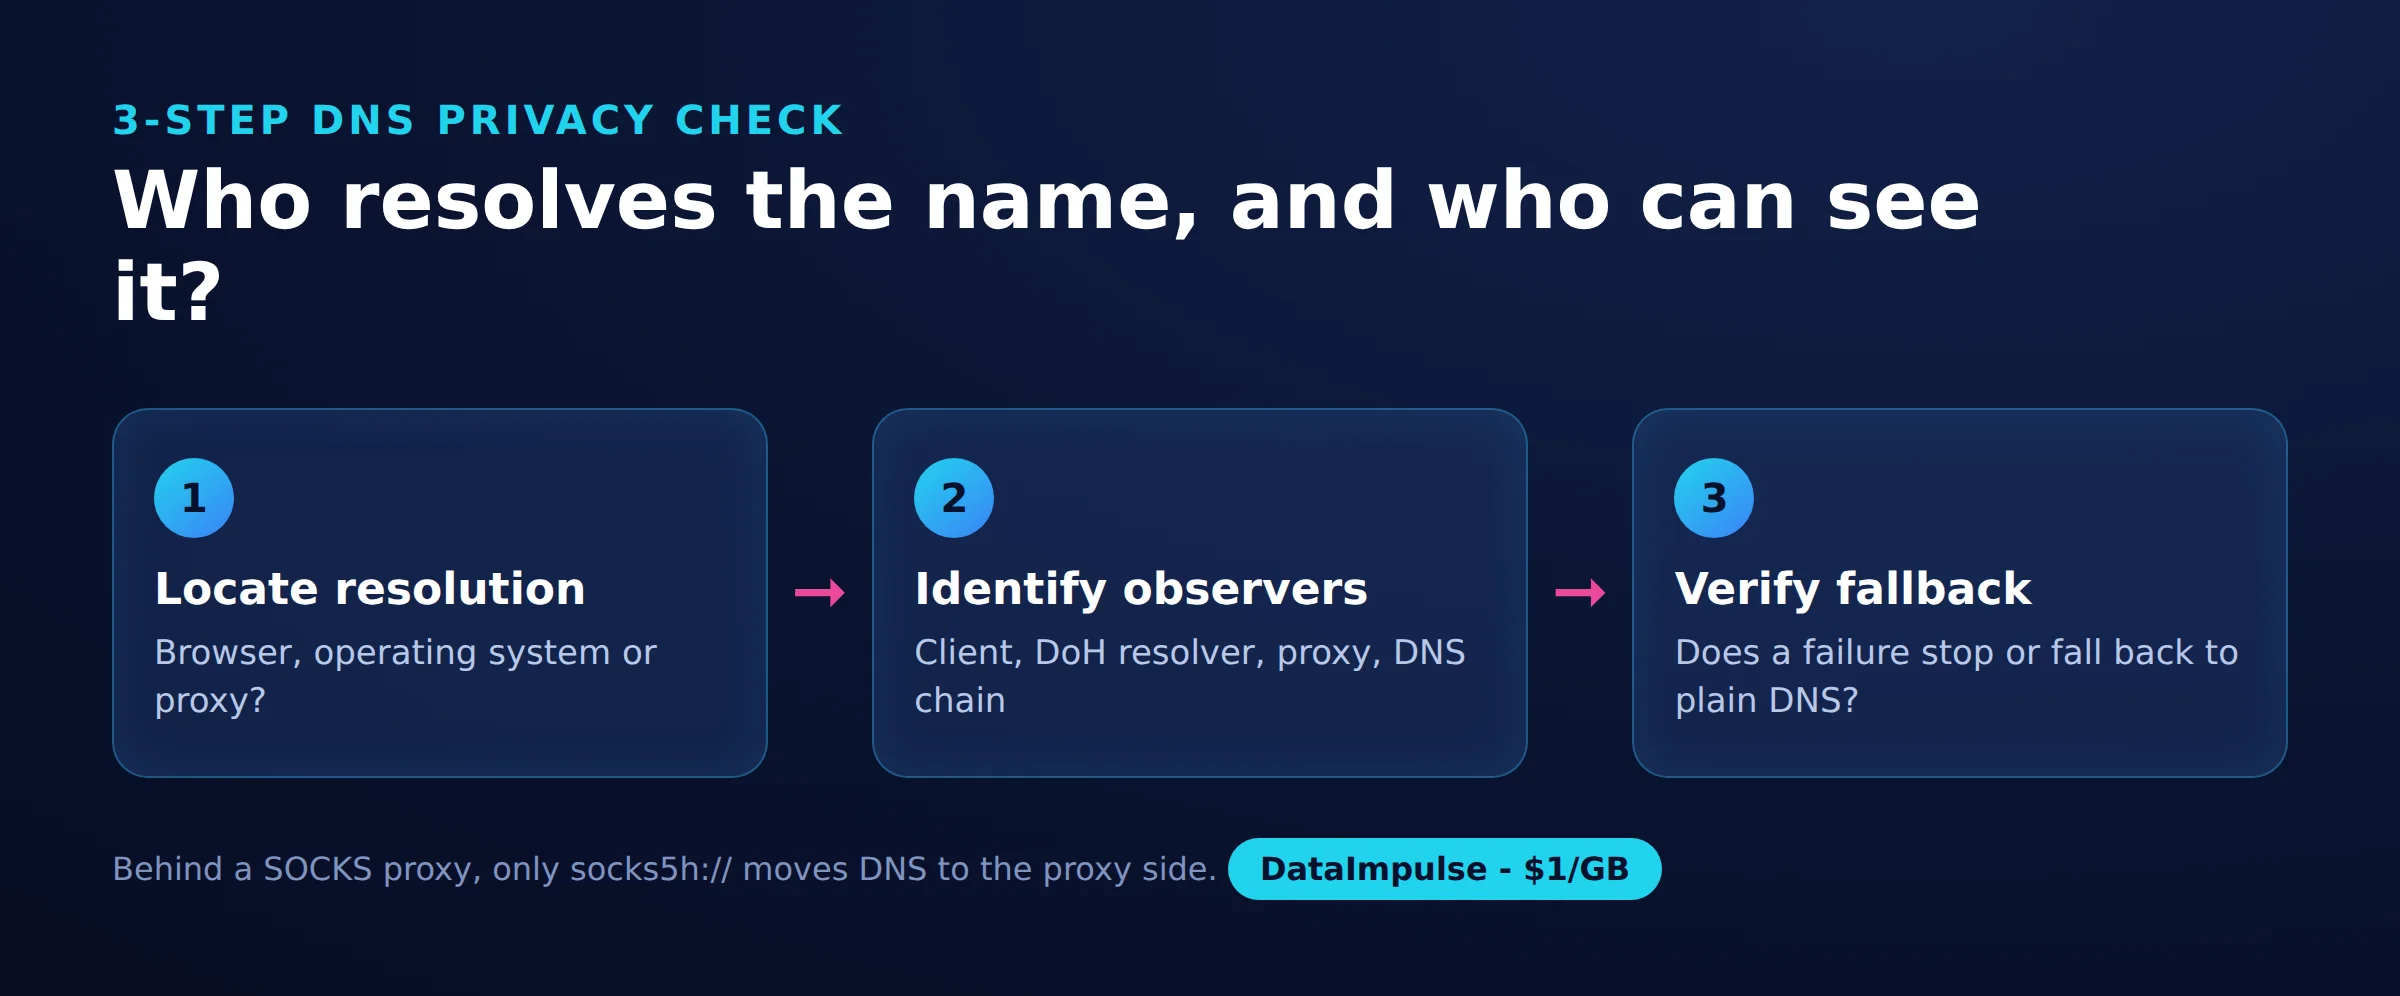
Aplique la verificación de privacidad DNS en 3 pasos antes de cambiar la configuración:
- Paso 1: ubique la resolución. Identifique si el navegador, el sistema operativo o el proxy resuelve el destino.
- Paso 2: identifique a los observadores. Siga el recorrido del cliente, el resolvedor HTTPS y la infraestructura DNS; incluya el proxy si lo hay.
- Paso 3: verifique el comportamiento de respaldo. Compruebe si un fallo detiene la resolución o permite usar otro transporte.
| Opción | Utilice X cuando… | Evite X cuando… |
|---|---|---|
| DoH externo | Utilice DoH externo cuando la política del resolvedor se ajuste a sus necesidades. | Evite DoH externo cuando fallen los nombres locales o el filtrado necesarios. |
| DoH estricto | Utilice DoH estricto cuando un fallo de cifrado deba detener la resolución. | Evite DoH estricto cuando los requisitos de la red lo hagan inviable. |
| Respaldo automático | Utilice el respaldo automático cuando la prioridad sea la disponibilidad. | Evite el respaldo automático cuando no sea aceptable recurrir a texto sin cifrar. |
¿Qué proveedor y qué URL de DoH debería elegir?
Elija según la política de privacidad, los requisitos de filtrado y la compatibilidad del cliente antes de comparar tiempos. Adapte el formato del endpoint a la aplicación.
| Proveedor | Endpoint en formato wire | Interfaz JSON de pruebas |
|---|---|---|
| Cloudflare | https://cloudflare-dns.com/dns-query | La misma ruta, con cabecera Accept de JSON |
| https://dns.google/dns-query | https://dns.google/resolve |
Consulte la documentación de DoH de Cloudflare y la documentación de DoH de Google. Un campo de plantilla y un campo de endpoint simple pueden requerir sintaxis distintas; no pegue una URL de consulta JSON en ninguno de los dos sin comprobarlo.
Compare la política de privacidad del resolvedor de Cloudflare con la política de privacidad de DNS de Google, incluidas las excepciones de registro. Trate el bloqueo de malware y el control parental como requisitos independientes: el cifrado por sí solo no ofrece ninguno de los dos.
¿Cómo se activa DoH en navegadores y sistemas operativos?
Configure el componente que realmente efectúa sus consultas y después compruebe su estado activo y su comportamiento de respaldo. Los ajustes del navegador y del sistema operativo cubren rutas distintas.
- Chrome: abra Configuración, Privacidad y seguridad, Seguridad y, a continuación, Usar DNS seguro. Revise la elección del resolvedor y el comportamiento de respaldo automático en la guía de ajustes de seguridad de Chrome.
- Firefox: abra Configuración, Privacidad y seguridad, DNS sobre HTTPS y, después, Configuración avanzada. Elija un nivel de protección y revise su estado. La protección predeterminada puede recurrir al respaldo; Protección máxima muestra una advertencia cuando falla la resolución segura, con una opción de excepción. Siga las instrucciones de niveles de protección de Mozilla.
- Windows 11: abra la conexión activa en Red e Internet y edite su configuración de DNS. Seleccione una plantilla DoH automática o manual y establezca de forma deliberada el respaldo a texto sin cifrar. Consulte las instrucciones de configuración de red de Microsoft.
- Android: no dé por hecho que DNS privado equivale a un campo de URL DoH como el de un navegador. La guía de configuración de Android de Google utiliza un nombre de host del proveedor para DNS privado.
Microsoft también documenta la diferencia entre exigir y solicitar la resolución cifrada en su guía del cliente DNS de Windows. Vuelva a comprobar el funcionamiento después de cambiar de red o de activar una VPN.
¿DoH funciona con proxies?
DoH puede viajar a través de un proxy, pero eso no determina quién resuelve los nombres de host de los sitios web. Enviar solicitudes HTTPS a un resolvedor y delegar la resolución del destino son operaciones distintas.
La documentación de proxies de Chromium describe la resolución del destino por parte del proxy en los proxies HTTP y SOCKS5. Las heurísticas de Mozilla describen casos en los que la detección de un proxy impide la activación automática de DoH; su política DNSOverHTTPS controla el respaldo por separado. Son comportamientos que dependen de la configuración.
El manual de curl distingue entre la resolución local de SOCKS5 y la resolución del nombre de host en el proxy, y documenta --doh-url. Esa opción no obliga a un proxy remoto a usar el resolvedor que usted elija; incluso la resolución inicial del propio servidor DoH sigue una ruta de arranque distinta.
Nuestra muestra con SOCKS encontró el resolvedor del alojamiento con solicitudes directas y con socks5://. Con socks5h://, dos ejecuciones indicaron resolvedores de Google en Estados Unidos o Canadá. Ambas rutas SOCKS utilizaron direcciones de salida residenciales. Consulte HTTP frente a SOCKS5 para conocer el contexto de los protocolos.
Oblivious DoH añade mensajes DNS cifrados y un diseño de relé distinto para separar la identidad del cliente de las consultas. Usar un proxy de forma ordinaria no equivale automáticamente a ODoH.
Para ver qué parte resuelve el DNS detrás de un proxy SOCKS, nuestra prueba utilizó este breve script. Con socks5:// la consulta se quedó en el resolvedor de nuestro servidor; con socks5h:// pasó al lado del proxy.
"""Who resolves the hostname: socks5:// (your machine) or socks5h:// (the proxy)?

pip install "requests[socks]"
edns.ip-api.com answers with the DNS resolver that looked up its hostname.
"""
import os
import requests

SOCKS = os.environ.get("SOCKS_URL")  # e.g. socks5://USER__cr.us:[email protected]:824
host_part = SOCKS.split("://", 1)[1]

routes = {
    "direct": None,
    "socks5 (local DNS)": "socks5://" + host_part,
    "socks5h (proxy DNS)": "socks5h://" + host_part,
}
for label, proxy in routes.items():
    proxies = {"http": proxy, "https": proxy} if proxy else None
    try:
        dns = requests.get("http://edns.ip-api.com/json", proxies=proxies, timeout=20).json()["dns"]
        print(f"{label:20} resolver: {dns['geo']}")
    except requests.RequestException as exc:
        print(f"{label:20} failed: {type(exc).__name__}")
¿Cómo puede comprobar si DoH funciona?
Compruebe por separado la accesibilidad del endpoint, las respuestas DNS y el enrutamiento de la aplicación. Una solicitud HTTPS correcta no basta por sí sola para establecer la configuración del navegador ni el anonimato.
En nuestra prueba rápida del 19 de octubre de 2026, un servidor Linux de la UE con Ubuntu 24.04 utilizó curl 8.5.0 y Python 3.12 con httpx 0.28 y HTTP/2. Fue una muestra pequeña, no un benchmark: aproximadamente 130 solicitudes DoH a tres proveedores, espaciadas un segundo entre sí.
A las 12:50 UTC, curl realizó cinco consultas A secuenciales de example.com por cada endpoint JSON, abriendo cada vez una conexión en frío. Las solicitudes siguieron la sintaxis JSON de Google y la sintaxis JSON de Cloudflare.
| Proveedor | Consultas correctas | Estado DNS y respuestas | Cuerpo (mediana) | Total (mediana) |
|---|---|---|---|---|
| 5/5 | 0, NOERROR; dos registros A | 296 B | 48 ms | |
| Cloudflare | 5/5 | 0, NOERROR; dos registros A | 249 B | 44 ms |
Los endpoints fueron https://dns.google/resolve?name=example.com&type=A y https://cloudflare-dns.com/dns-query?name=example.com&type=A, este último con accept: application/dns-json. Son tiempos de solicitud HTTPS, incluido el establecimiento de la conexión, no la latencia DNS aislada.
La medición con Python utilizó cuatro dominios, tres ejecuciones por método y un cliente HTTP/2 reutilizable por ejecución. Los resultados siguientes son medianas de las medianas por dominio. Fuentes: doh_check.py, doh_results_direct.json y doh_results_proxy.json.
| Método | Directo | Proxy HTTP residencial |
|---|---|---|
| Resolvedor del sistema | 1 ms | 1 ms, sigue siendo local |
| Cloudflare JSON | 14 ms | 271 ms |
| Google JSON | 17 ms | 333 ms |
| Cloudflare wire | 11 ms | 263 ms |
| Quad9 wire | 13 ms | 224 ms |
Cada método DoH devolvió respuestas en 12/12 solicitudes por ruta, incluidas las 48 realizadas a través del proxy HTTP residencial de DataImpulse. El 1 ms del resolvedor del sistema reflejaba la caché local, no una consulta de red. La mediana de un dominio de Cloudflare JSON a través de proxy llegó a 1,4 segundos.
Los intentos con Quad9 JSON agotaron el tiempo de espera o devolvieron HTTP 400. Un intento en formato wire con HTTP/1.1 devolvió HTTP 505; con HTTP/2 funcionó. Son resultados observados, no requisitos universales del protocolo. Las respuestas de Wikipedia también cambiaron entre las solicitudes directas y las realizadas a través de proxy, pero la muestra no permite aislar si la causa fue la ubicación, el enrutamiento del resolvedor o la caché.
Para una verificación independiente, utilice nombres de prueba inofensivos, revise el estado de la aplicación y los diagnósticos de red, y pruebe el comportamiento ante fallos en una red que usted administre. Conserve por separado las respuestas sin procesar: los archivos de resultados de Python resumen las ejecuciones y retienen los campos de la respuesta final, no cada cuerpo de respuesta. Su contador de éxitos mide las llamadas sin excepciones, así que revise también el estado HTTP, el estado DNS y las respuestas.
El script siguiente es el de nuestra prueba rápida del 19 de octubre de 2026. Envía las mismas consultas a Cloudflare, Google y Quad9 mediante DoH (JSON y formato wire) y al resolvedor del sistema, de forma directa y, si se define PROXY_URL, a través de un proxy HTTP, e imprime la latencia mediana de cada endpoint. Requiere pip install httpx[http2]: Quad9 solo responde por HTTP/2.
"""Resolve a few domains over DNS-over-HTTPS and over the system resolver.

pip install "httpx[http2]"   # Quad9 requires HTTP/2 for DoH (RFC 8484, section 5.2)
Optional: PROXY_URL to send the DoH requests through an HTTP proxy (DoH is plain HTTPS).
"""
import base64, json, os, socket, statistics, struct, time
import httpx

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
CLIENT = httpx.Client(http2=True, proxy=PROXY, timeout=10)  # one client = warm HTTPS connections
DOMAINS = ["example.com", "wikipedia.org", "github.com", "dataimpulse.com"]
RUNS = 3

JSON_ENDPOINTS = {
    "cloudflare-json": ("https://cloudflare-dns.com/dns-query", {"accept": "application/dns-json"}),
    "google-json": ("https://dns.google/resolve", {}),
}
WIRE_ENDPOINTS = {  # RFC 8484: binary DNS message, base64url in ?dns=
    "cloudflare-wire": "https://cloudflare-dns.com/dns-query",
    "quad9-wire": "https://dns.quad9.net/dns-query",
}


def json_query(url, headers, name):
    r = CLIENT.get(url, params={"name": name, "type": "A"}, headers=headers)
    data = r.json()
    ips = [a["data"] for a in data.get("Answer", []) if a.get("type") == 1]
    return r.status_code, data.get("Status"), ips, len(r.content)


def build_wire_query(name):
    header = struct.pack(">HHHHHH", 0, 0x0100, 1, 0, 0, 0)  # id 0, recursion desired, 1 question
    qname = b"".join(bytes([len(p)]) + p.encode() for p in name.split(".")) + b"\0"
    return header + qname + struct.pack(">HH", 1, 1)  # type A, class IN


def wire_query(url, name):
    q = base64.urlsafe_b64encode(build_wire_query(name)).rstrip(b"=").decode()
    r = CLIENT.get(url, params={"dns": q}, headers={"accept": "application/dns-message"})
    if r.headers.get("content-type") != "application/dns-message":
        raise ValueError(f"HTTP {r.status_code}, not a DNS message")
    flags, ancount = struct.unpack(">H", r.content[2:4])[0], struct.unpack(">H", r.content[6:8])[0]
    rcode = flags & 0x000F  # 0 = NOERROR; ancount includes CNAMEs, enough for a smoke test
    return r.status_code, rcode, [f"{ancount} answer records"], len(r.content)


def system_query(name):
    infos = socket.getaddrinfo(name, 443, socket.AF_INET, socket.SOCK_STREAM)
    return None, 0, sorted({i[4][0] for i in infos}), 0


def timed(fn, *args):
    start = time.perf_counter()
    try:
        status, rcode, answers, size = fn(*args)
        error = ""
    except Exception as exc:
        status, rcode, answers, size, error = None, None, [], 0, type(exc).__name__
    return (time.perf_counter() - start) * 1000, status, rcode, answers, size, error


def main():
    rows = []
    for name in DOMAINS:
        methods = {"system": (system_query, name)}
        methods.update({k: (json_query, u, h, name) for k, (u, h) in JSON_ENDPOINTS.items()})
        methods.update({k: (wire_query, u, name) for k, u in WIRE_ENDPOINTS.items()})
        for method, (fn, *args) in methods.items():
            results = []
            for _ in range(RUNS):
                results.append(timed(fn, *args))
                time.sleep(1)
            ok = [r for r in results if not r[5]]
            rows.append({
                "domain": name, "method": method, "route": "proxy" if PROXY and method != "system" else "direct",
                "ok": f"{len(ok)}/{RUNS}",
                "median_ms": round(statistics.median(r[0] for r in ok)) if ok else None,
                "http_status": results[-1][1], "dns_rcode": results[-1][2],
                "answers": results[-1][3], "bytes": results[-1][4], "error": results[-1][5],
            })
            print(f"{name:16} {method:16} {rows[-1]['ok']}  {rows[-1]['median_ms']} ms  {rows[-1]['answers']}")
    out = "doh_results_proxy.json" if PROXY else "doh_results_direct.json"
    with open(out, "w") as f:
        json.dump(rows, f, indent=1)
    print("saved", out)


if __name__ == "__main__":
    main()
Run: pip install "httpx[http2]"; python3 doh_check.py   (through a proxy: PROXY_URL="http://USER__cr.us:[email protected]:823" python3 doh_check.py)
¿Por qué DoH falla o entra en conflicto con los controles de red?
El DNS externo puede entrar en conflicto con el split DNS, el control parental, los portales cautivos o el enrutamiento de una VPN. El cifrado estricto puede convertir la indisponibilidad del resolvedor en fallos de resolución.
Primero identifique la capa que falla: la sintaxis del endpoint, la conexión TLS, la respuesta HTTP, la respuesta DNS o la política de la aplicación. Pruebe tanto nombres públicos como los nombres internos necesarios. Mozilla documenta las contrapartidas del filtrado y de las políticas empresariales.
Para la administración autorizada, es preferible usar políticas explícitas del navegador y una configuración de resolvedor aprobada. Bloquear únicamente los puertos DNS tradicionales no cubre la resolución basada en HTTPS. Evite bloqueos amplios de HTTPS que perturben aplicaciones no relacionadas y limite los registros de diagnóstico al tráfico de prueba.
Preguntas frecuentes
¿Qué es DNS sobre HTTPS?
Es una forma de intercambiar consultas y respuestas DNS a través de una conexión HTTPS cifrada. La protección se aplica entre el cliente y el resolvedor seleccionado.
¿Debería activar o desactivar DNS sobre HTTPS?
Actívelo cuando confíe en el resolvedor y los servicios de red necesarios sigan funcionando. Elija un comportamiento estricto ante fallos solo si prefiere perder la resolución antes que usar un respaldo.
¿DoH oculta mi navegación a mi ISP?
Impide la lectura pasiva del intercambio DNS protegido. Las conexiones directas al destino y los patrones de tráfico pueden seguir revelando información sobre la navegación.
¿En qué se diferencia DoH de DoT y DNSSEC?
DoH y DoT cifran el transporte DNS con arquitecturas de protocolo distintas. DNSSEC valida datos DNS firmados y puede complementar cualquiera de los dos transportes.
¿DoH funciona con un proxy y quién resuelve el nombre de host?
Puede funcionar, pero la configuración del cliente y del proxy determina quién realiza la resolución. Un proxy que transporta una solicitud DoH y un proxy que resuelve el nombre de host de un sitio web realizan tareas distintas.
¿El candado del navegador demuestra que DoH está activado?
No. El TLS del sitio web y el transporte DNS son conexiones distintas, así que verifique el DNS mediante el estado de la aplicación y los diagnósticos.
Compruebe el enrutamiento DNS junto con la configuración de su proxy
Si utiliza DataImpulse, verifique tanto la salida del tráfico como la ruta DNS con una pequeña prueba. DataImpulse es un proveedor de proxies, no un resolvedor DoH, ni una VPN, ni una API de scraping, ni un desbloqueador gestionado. Comience con la comparación entre HTTP y SOCKS5 para elegir el modelo de conexión adecuado.
Última actualización: 19 de octubre de 2026.