
Neste artigo
O DNS over HTTPS criptografa as consultas e respostas DNS entre o seu cliente e um resolvedor DNS usando HTTPS. Ele protege essa conexão, mas não torna a navegação anônima nem esconde as consultas do resolvedor.
A decisão prática é onde a resolução acontece, quem pode observá-la e o que acontece quando a criptografia falha. Nosso pequeno teste em Linux traz evidências sobre o comportamento dos endpoints e a compatibilidade com proxies.
Fatos principais
- O DoH criptografa as trocas DNS entre um cliente e seu resolvedor HTTPS.
- O resolvedor escolhido ainda pode ler as perguntas DNS que responde.
- O DNSSEC autentica os dados DNS; ele não criptografa as consultas.
- A conexão HTTPS de um site não prova que a consulta DNS dele foi criptografada.
- Nosso teste com dez requisições curl retornou respostas para as dez consultas.
- Todas as 48 consultas DoH feitas por proxy no nosso teste em Python retornaram respostas.
O que é DNS over HTTPS e como ele funciona?
O DoH transporta mensagens DNS dentro de trocas HTTPS. A RFC 8484 define o protocolo entre um cliente DNS e um resolvedor HTTPS.
O caminho é: navegador ou cliente, depois o resolvedor HTTPS e, em seguida, a infraestrutura DNS conforme necessário. A conexão criptografada termina no resolvedor; ela não criptografa automaticamente todas as trocas DNS seguintes.
O formato padronizado é uma mensagem DNS binária. Requisições GET a codificam em um parâmetro dns; requisições POST a enviam no corpo. As interfaces JSON específicas de cada provedor são práticas para testes, mas não são intercambiáveis com o template DoH de um navegador.
Um resolvedor responde às consultas de nomes. Um servidor proxy encaminha o tráfego. Mantenha essas funções separadas ao configurar qualquer um dos dois.
O DNS over HTTPS esconde a sua navegação do provedor de internet?
O DoH esconde o conteúdo dessa conexão DNS de observadores passivos no caminho da rede. Ele não consegue esconder toda a atividade de navegação.
Seu resolvedor vê as perguntas e o endereço de origem que se conecta a ele. Seu provedor de internet ainda pode observar os endereços IP de destino e os padrões de tráfego quando as conexões com os sites seguem diretamente. As considerações de privacidade da RFC 8484 explicam por que o transporte criptografado não elimina a necessidade de confiar no resolvedor.
O Server Name Indication sem criptografia também pode expor um nome de host durante o estabelecimento do TLS. O ECH protege o ClientHello interno, incluindo esse nome de host, quando negociado com sucesso; ele não oculta os endereços IP de destino. Veja a explicação da Mozilla sobre o ECH.
Como o DoH se compara a DoT, DNSSEC, VPNs e WARP?
DoH e DoT protegem o transporte do DNS; o DNSSEC autentica os dados DNS. Uma VPN muda o caminho do tráfego que passa pelo seu túnel.
| Tecnologia | Finalidade | Limite |
|---|---|---|
| DoH | DNS over HTTPS | Troca entre cliente e resolvedor |
| DoT | DNS over TLS, normalmente na porta TCP 853 | Transporte do DNS |
| DNSSEC | Validar dados DNS assinados | Autenticidade, não confidencialidade |
| VPN | Encapsular em túnel o tráfego de rede selecionado | Depende do roteamento e da configuração de DNS |
Os padrões relevantes são a RFC 7858 para DoT e a RFC 4033 para DNSSEC. Nem o DNSSEC nem o DoH prometem proteção universal contra respostas maliciosas.
Os modos documentados do WARP distinguem a criptografia apenas do DNS do tunelamento de tráfego e DNS. Para entender melhor as diferenças, veja proxy versus VPN e Smart DNS, proxies e VPNs.
O DoQ é outro transporte de DNS criptografado. A RFC 9250 mapeia o DNS diretamente sobre QUIC; ele é diferente do DoH transportado sobre HTTP/3.
Você deve ativar ou desativar o DoH?
Ative o DoH quando a política do resolvedor e o comportamento em caso de falha combinarem com a sua rede. Mantenha funcionando o DNS organizacional obrigatório, os nomes locais e a filtragem.
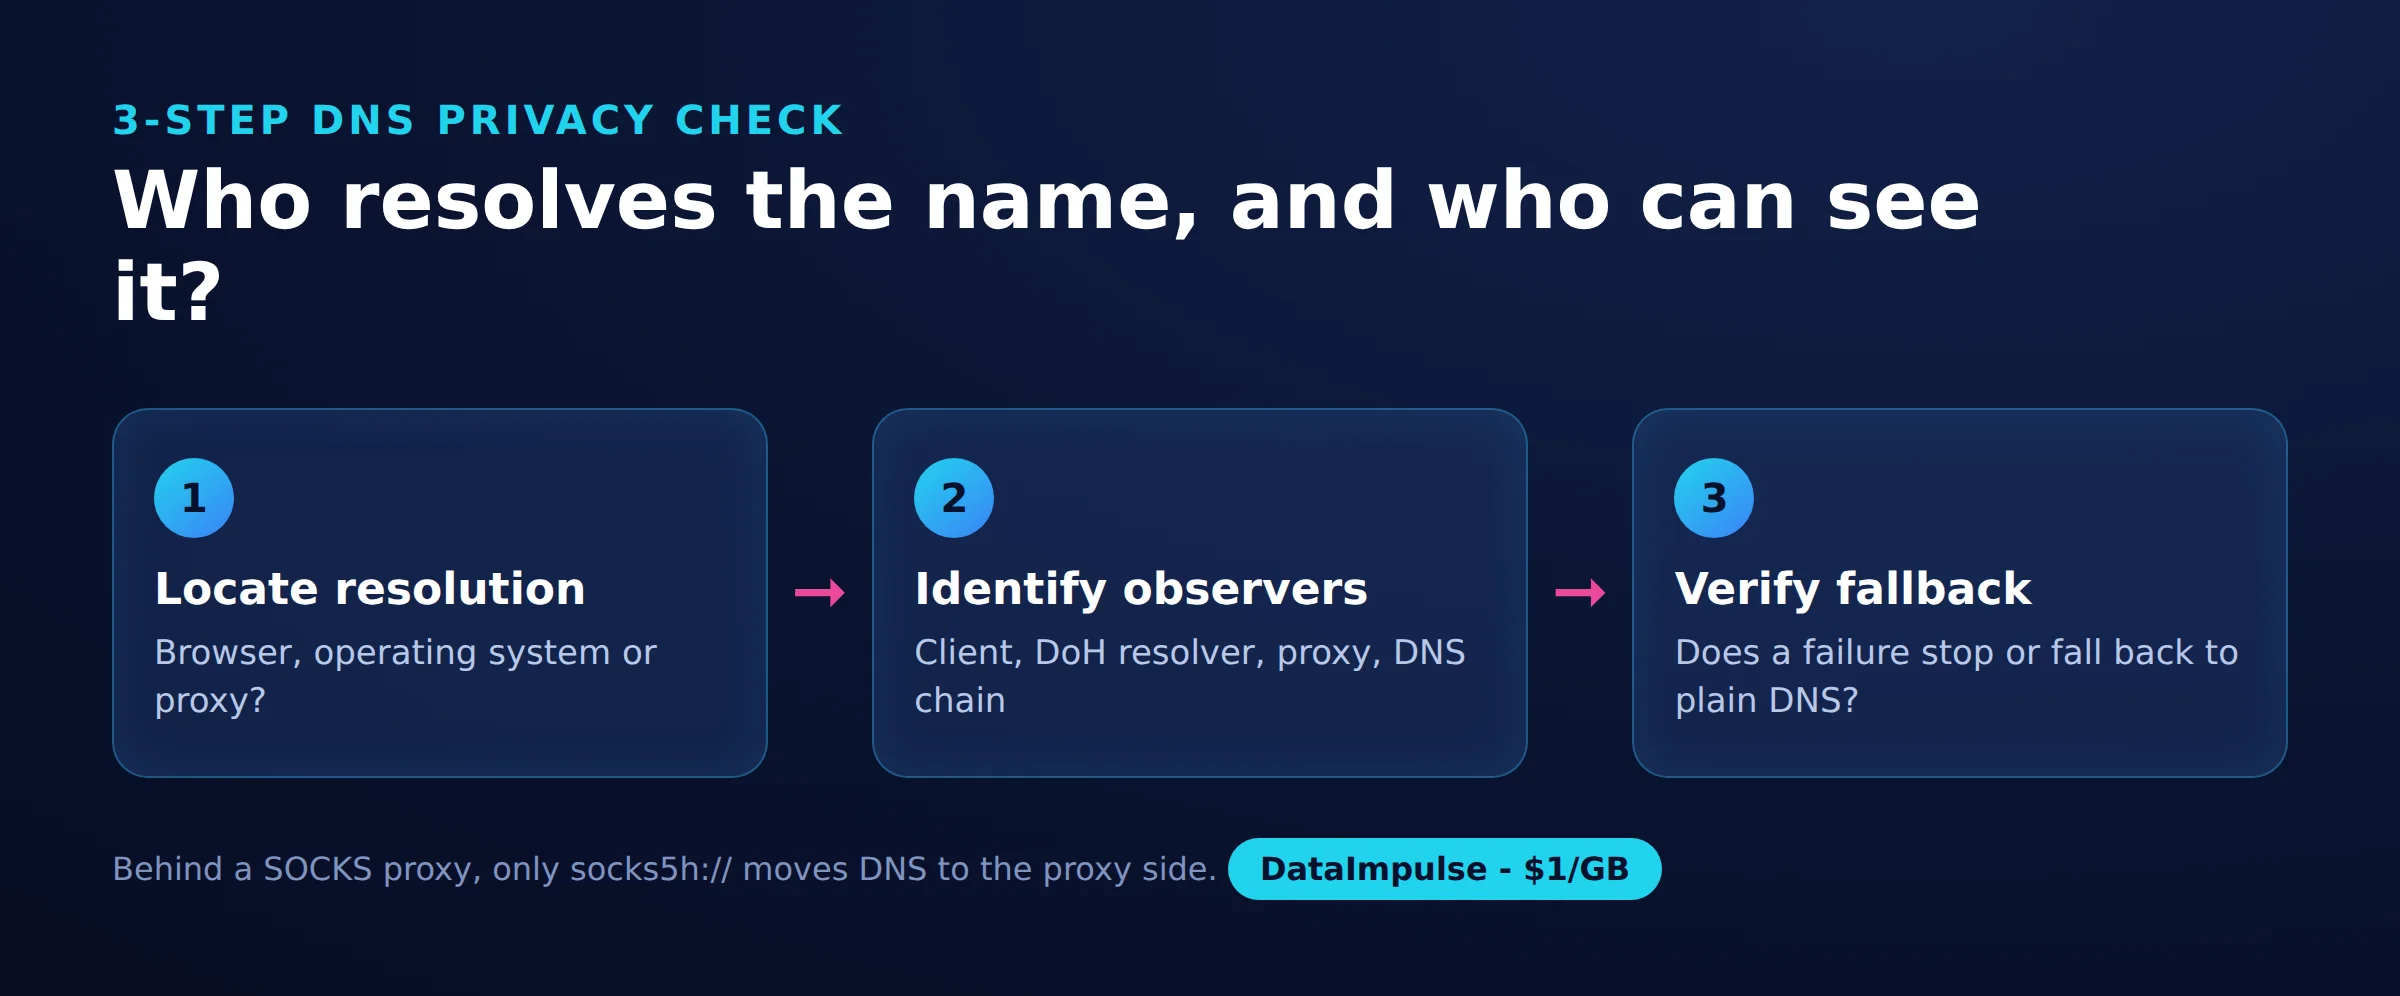
Use a verificação de privacidade de DNS em 3 etapas antes de mudar as configurações:
- Etapa 1: localize a resolução. Identifique se o navegador, o sistema operacional ou o proxy resolve o destino.
- Etapa 2: identifique os observadores. Trace o cliente, o resolvedor HTTPS e a infraestrutura DNS; inclua um proxy, se houver.
- Etapa 3: verifique o fallback. Confira se a falha interrompe a resolução ou permite outro transporte.
| Opção | Use X quando… | Evite X quando… |
|---|---|---|
| DoH externo | Use o DoH externo quando a política do resolvedor atender às suas necessidades. | Evite o DoH externo quando nomes locais obrigatórios ou a filtragem deixarem de funcionar. |
| DoH estrito | Use o DoH estrito quando a falha da criptografia deve interromper a resolução. | Evite o DoH estrito quando os requisitos da rede o tornarem inviável. |
| Fallback automático | Use o fallback automático quando a disponibilidade for a prioridade. | Evite o fallback automático quando o fallback em texto simples for inaceitável. |
Qual provedor e qual URL DoH você deve escolher?
Escolha com base na política de privacidade, nos requisitos de filtragem e na compatibilidade do cliente antes de comparar tempos. Combine o formato do endpoint com o aplicativo.
| Provedor | Endpoint em wire format | Interface JSON para testes |
|---|---|---|
| Cloudflare | https://cloudflare-dns.com/dns-query | Mesmo caminho, com cabeçalho Accept para JSON |
| https://dns.google/dns-query | https://dns.google/resolve |
Consulte a documentação de DoH da Cloudflare e a documentação de DoH do Google. Um campo de template e um campo de endpoint simples podem exigir sintaxes diferentes; não cole uma URL de consulta JSON em nenhum dos dois sem verificar.
Compare a política de privacidade do resolvedor da Cloudflare com a política de privacidade de DNS do Google, incluindo as exceções de registro de logs. Trate o bloqueio de malware e o controle parental como requisitos separados: a criptografia sozinha não oferece nenhum dos dois.
Como ativar o DoH em navegadores e sistemas operacionais?
Configure o componente que realmente faz as suas consultas e depois confira o status ativo e o comportamento de fallback. As configurações do navegador e do sistema operacional cobrem caminhos diferentes.
- Chrome: abra Configurações, Privacidade e segurança, Segurança e, depois, Usar DNS seguro. Revise a escolha do resolvedor e o comportamento de fallback automático nas orientações sobre as configurações de segurança do Chrome.
- Firefox: abra Configurações, Privacidade e segurança, DNS over HTTPS e, depois, Configurações avançadas. Escolha um nível de proteção e confira o status. A proteção padrão pode recorrer ao fallback; a Proteção máxima mostra um aviso quando a resolução segura falha, com uma opção de exceção. Siga as instruções da Mozilla sobre os níveis de proteção.
- Windows 11: abra a conexão ativa em Rede e Internet e edite as configurações de DNS dela. Selecione um template DoH automático ou manual e defina o fallback em texto simples de forma deliberada. Veja as instruções da Microsoft sobre configurações de rede.
- Android: não presuma que o DNS privado equivale a um campo de URL DoH como o dos navegadores. As orientações de configuração do Android do Google usam o nome de host do provedor para o DNS privado.
A Microsoft também documenta a diferença entre exigir e solicitar a resolução criptografada nas suas orientações sobre o cliente DNS do Windows. Verifique o funcionamento novamente depois de trocar de rede ou ativar uma VPN.
O DoH funciona com proxies?
O DoH pode passar por um proxy, mas isso não determina quem resolve os nomes de host dos sites. Enviar requisições HTTPS a um resolvedor e delegar a resolução do destino são operações separadas.
A documentação de proxy do Chromium descreve a resolução do destino no lado do proxy para proxies HTTP e SOCKS5. As heurísticas da Mozilla descrevem casos em que a detecção de proxy impede a ativação automática do DoH; a política DNSOverHTTPS dela controla o fallback separadamente. Esses comportamentos dependem da configuração.
O manual do curl distingue a resolução local em SOCKS5 da resolução do nome de host no lado do proxy e documenta a opção --doh-url. Essa opção não obriga um proxy remoto a usar o resolvedor que você escolheu; até a resolução inicial do próprio servidor DoH tem um caminho de bootstrap separado.
Nosso teste com SOCKS encontrou o resolvedor da hospedagem em requisições diretas e com socks5://. Com socks5h://, duas execuções indicaram resolvedores do Google nos Estados Unidos ou no Canadá. Ambas as rotas SOCKS usaram endereços de saída residenciais. Veja HTTP versus SOCKS5 para contexto sobre os protocolos.
O Oblivious DoH acrescenta mensagens DNS criptografadas e um design de relay distinto para separar a identidade do cliente das consultas. O uso comum de um proxy não é automaticamente ODoH.
Para ver qual lado resolve o DNS atrás de um proxy SOCKS, nossa execução usou este script curto. Com socks5://, a consulta ficou no resolvedor do nosso servidor; com socks5h://, ela passou para o lado do proxy.
"""Who resolves the hostname: socks5:// (your machine) or socks5h:// (the proxy)?

pip install "requests[socks]"
edns.ip-api.com answers with the DNS resolver that looked up its hostname.
"""
import os
import requests

SOCKS = os.environ.get("SOCKS_URL")  # e.g. socks5://USER__cr.us:[email protected]:824
host_part = SOCKS.split("://", 1)[1]

routes = {
    "direct": None,
    "socks5 (local DNS)": "socks5://" + host_part,
    "socks5h (proxy DNS)": "socks5h://" + host_part,
}
for label, proxy in routes.items():
    proxies = {"http": proxy, "https": proxy} if proxy else None
    try:
        dns = requests.get("http://edns.ip-api.com/json", proxies=proxies, timeout=20).json()["dns"]
        print(f"{label:20} resolver: {dns['geo']}")
    except requests.RequestException as exc:
        print(f"{label:20} failed: {type(exc).__name__}")
Como testar se o DoH está funcionando?
Verifique separadamente a acessibilidade do endpoint, as respostas DNS e o roteamento do aplicativo. Uma requisição HTTPS bem-sucedida, por si só, não consegue comprovar a configuração do navegador nem o anonimato.
Em nossa execução rápida de 19 de outubro de 2026, um servidor Linux na UE com Ubuntu 24.04 usou curl 8.5.0 e Python 3.12 com httpx 0.28 e HTTP/2. Foi um teste pequeno, não um benchmark: aproximadamente 130 requisições DoH em três provedores, espaçadas por um segundo.
Às 12:50 UTC, o curl fez cinco consultas A sequenciais para example.com em cada endpoint JSON, abrindo uma conexão nova a cada vez. As requisições seguiram a sintaxe JSON do Google e a sintaxe JSON da Cloudflare.
| Provedor | Consultas bem-sucedidas | Status DNS e respostas | Corpo mediano | Total mediano |
|---|---|---|---|---|
| 5/5 | 0, NOERROR; dois registros A | 296 B | 48 ms | |
| Cloudflare | 5/5 | 0, NOERROR; dois registros A | 249 B | 44 ms |
Os endpoints foram https://dns.google/resolve?name=example.com&type=A e https://cloudflare-dns.com/dns-query?name=example.com&type=A, este último com accept: application/dns-json. Esses são tempos de requisição HTTPS, incluindo o estabelecimento da conexão, e não a latência isolada do DNS.
A medição em Python usou quatro domínios, três execuções por método e um cliente HTTP/2 reutilizável por execução. Os resultados abaixo são medianas das medianas por domínio. Fontes: doh_check.py, doh_results_direct.json e doh_results_proxy.json.
| Método | Direto | Proxy HTTP residencial |
|---|---|---|
| Resolvedor do sistema | 1 ms | 1 ms, ainda local |
| Cloudflare JSON | 14 ms | 271 ms |
| Google JSON | 17 ms | 333 ms |
| Cloudflare wire | 11 ms | 263 ms |
| Quad9 wire | 13 ms | 224 ms |
Cada método DoH retornou respostas em 12/12 requisições por rota, incluindo todas as 48 feitas pelo proxy HTTP residencial da DataImpulse. O 1 ms do resolvedor do sistema refletiu o cache local, não uma consulta de rede. A mediana de um domínio do Cloudflare JSON por proxy chegou a 1,4 segundo.
As tentativas com Quad9 JSON esgotaram o tempo limite ou retornaram HTTP 400. Uma tentativa wire em HTTP/1.1 retornou HTTP 505; o HTTP/2 funcionou. Esses são resultados observados, não requisitos universais do protocolo. As respostas da Wikipedia também mudaram entre as requisições diretas e as feitas por proxy, mas o teste não permite isolar localização, roteamento do resolvedor ou cache como causa.
Para uma verificação independente, use nomes de teste inofensivos, inspecione o status do aplicativo e os diagnósticos de rede e teste o comportamento em caso de falha em uma rede que você administra. Guarde as respostas brutas separadamente: os arquivos de resultado em Python resumem as execuções e retêm os campos da resposta final, não cada corpo de resposta. O contador de sucessos mede chamadas sem exceção, então inspecione também o status HTTP, o status DNS e as respostas.
O script abaixo é o da nossa execução rápida de 19 de outubro de 2026. Ele envia as mesmas consultas à Cloudflare, ao Google e ao Quad9 por DoH (JSON e wire format) e ao resolvedor do sistema, diretamente e, se PROXY_URL estiver definido, por um proxy HTTP, e imprime a latência mediana por endpoint. Ele exige pip install httpx[http2]: o Quad9 só responde por HTTP/2.
"""Resolve a few domains over DNS-over-HTTPS and over the system resolver.

pip install "httpx[http2]"   # Quad9 requires HTTP/2 for DoH (RFC 8484, section 5.2)
Optional: PROXY_URL to send the DoH requests through an HTTP proxy (DoH is plain HTTPS).
"""
import base64, json, os, socket, statistics, struct, time
import httpx

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
CLIENT = httpx.Client(http2=True, proxy=PROXY, timeout=10)  # one client = warm HTTPS connections
DOMAINS = ["example.com", "wikipedia.org", "github.com", "dataimpulse.com"]
RUNS = 3

JSON_ENDPOINTS = {
    "cloudflare-json": ("https://cloudflare-dns.com/dns-query", {"accept": "application/dns-json"}),
    "google-json": ("https://dns.google/resolve", {}),
}
WIRE_ENDPOINTS = {  # RFC 8484: binary DNS message, base64url in ?dns=
    "cloudflare-wire": "https://cloudflare-dns.com/dns-query",
    "quad9-wire": "https://dns.quad9.net/dns-query",
}


def json_query(url, headers, name):
    r = CLIENT.get(url, params={"name": name, "type": "A"}, headers=headers)
    data = r.json()
    ips = [a["data"] for a in data.get("Answer", []) if a.get("type") == 1]
    return r.status_code, data.get("Status"), ips, len(r.content)


def build_wire_query(name):
    header = struct.pack(">HHHHHH", 0, 0x0100, 1, 0, 0, 0)  # id 0, recursion desired, 1 question
    qname = b"".join(bytes([len(p)]) + p.encode() for p in name.split(".")) + b"\0"
    return header + qname + struct.pack(">HH", 1, 1)  # type A, class IN


def wire_query(url, name):
    q = base64.urlsafe_b64encode(build_wire_query(name)).rstrip(b"=").decode()
    r = CLIENT.get(url, params={"dns": q}, headers={"accept": "application/dns-message"})
    if r.headers.get("content-type") != "application/dns-message":
        raise ValueError(f"HTTP {r.status_code}, not a DNS message")
    flags, ancount = struct.unpack(">H", r.content[2:4])[0], struct.unpack(">H", r.content[6:8])[0]
    rcode = flags & 0x000F  # 0 = NOERROR; ancount includes CNAMEs, enough for a smoke test
    return r.status_code, rcode, [f"{ancount} answer records"], len(r.content)


def system_query(name):
    infos = socket.getaddrinfo(name, 443, socket.AF_INET, socket.SOCK_STREAM)
    return None, 0, sorted({i[4][0] for i in infos}), 0


def timed(fn, *args):
    start = time.perf_counter()
    try:
        status, rcode, answers, size = fn(*args)
        error = ""
    except Exception as exc:
        status, rcode, answers, size, error = None, None, [], 0, type(exc).__name__
    return (time.perf_counter() - start) * 1000, status, rcode, answers, size, error


def main():
    rows = []
    for name in DOMAINS:
        methods = {"system": (system_query, name)}
        methods.update({k: (json_query, u, h, name) for k, (u, h) in JSON_ENDPOINTS.items()})
        methods.update({k: (wire_query, u, name) for k, u in WIRE_ENDPOINTS.items()})
        for method, (fn, *args) in methods.items():
            results = []
            for _ in range(RUNS):
                results.append(timed(fn, *args))
                time.sleep(1)
            ok = [r for r in results if not r[5]]
            rows.append({
                "domain": name, "method": method, "route": "proxy" if PROXY and method != "system" else "direct",
                "ok": f"{len(ok)}/{RUNS}",
                "median_ms": round(statistics.median(r[0] for r in ok)) if ok else None,
                "http_status": results[-1][1], "dns_rcode": results[-1][2],
                "answers": results[-1][3], "bytes": results[-1][4], "error": results[-1][5],
            })
            print(f"{name:16} {method:16} {rows[-1]['ok']}  {rows[-1]['median_ms']} ms  {rows[-1]['answers']}")
    out = "doh_results_proxy.json" if PROXY else "doh_results_direct.json"
    with open(out, "w") as f:
        json.dump(rows, f, indent=1)
    print("saved", out)


if __name__ == "__main__":
    main()
Run: pip install "httpx[http2]"; python3 doh_check.py   (through a proxy: PROXY_URL="http://USER__cr.us:[email protected]:823" python3 doh_check.py)
Por que o DoH falha ou entra em conflito com controles de rede?
O DNS externo pode entrar em conflito com split DNS, filtragem parental, captive portals ou o roteamento de VPN. A criptografia estrita pode transformar a indisponibilidade do resolvedor em falhas de consulta.
Primeiro, identifique a camada que está falhando: sintaxe do endpoint, conexão TLS, resposta HTTP, resposta DNS ou política do aplicativo. Teste tanto nomes públicos quanto os nomes internos necessários. A Mozilla documenta os prós e contras da filtragem e das políticas corporativas.
Em uma administração autorizada, prefira políticas explícitas de navegador e uma configuração de resolvedor aprovada. Bloquear apenas as portas tradicionais de DNS não cobre a resolução baseada em HTTPS. Evite bloqueios amplos de HTTPS que prejudiquem aplicativos não relacionados e mantenha os logs de diagnóstico limitados ao tráfego de teste.
Perguntas frequentes
O que é DNS over HTTPS?
É uma forma de trocar perguntas e respostas DNS por uma conexão HTTPS criptografada. A proteção vale entre o cliente e o resolvedor escolhido.
Devo ativar ou desativar o DNS over HTTPS?
Ative quando você confiar no resolvedor e os serviços de rede necessários continuarem funcionando. Escolha o comportamento estrito em caso de falha apenas se perder a resolução for preferível a usar um fallback.
O DoH esconde a minha navegação do provedor de internet?
Ele impede a leitura passiva da troca DNS protegida. As conexões diretas com os destinos e os padrões de tráfego ainda podem revelar informações sobre a navegação.
Qual a diferença entre DoH, DoT e DNSSEC?
DoH e DoT criptografam o transporte do DNS com arranjos de protocolo diferentes. O DNSSEC valida dados DNS assinados e pode complementar qualquer um dos dois transportes.
O DoH funciona com um proxy e quem resolve o nome de host?
Pode funcionar, mas a configuração do cliente e do proxy determina quem faz a resolução. Um proxy que transporta uma requisição DoH e um proxy que resolve o nome de host de um site executam funções diferentes.
O cadeado do navegador prova que o DoH está ativado?
Não. O TLS do site e o transporte do DNS são conexões separadas, então verifique o DNS pelo status do aplicativo e por diagnósticos.
Confira o roteamento de DNS junto com a configuração do seu proxy
Se você usa a DataImpulse, verifique tanto a saída do tráfego quanto o caminho do DNS com um teste pequeno. A DataImpulse é um provedor de proxies, não um resolvedor DoH, uma VPN, uma API de scraping nem um unblocker gerenciado. Comece pela comparação entre HTTP e SOCKS5 para escolher o modelo de conexão certo.
Última atualização: 19 de outubro de 2026.