
Bu makalede
DNS over HTTPS, istemciniz ile bir DNS çözümleyicisi arasındaki DNS sorgularını ve yanıtlarını HTTPS kullanarak şifreler. Bu bağlantıyı korur, ancak gezintinizi anonim hale getirmez ve sorguları çözümleyiciden gizlemez.
Asıl karar, çözümlemenin nerede yapıldığı, bunu kimlerin gözlemleyebildiği ve şifreleme başarısız olduğunda ne olacağıdır. Küçük Linux ölçümümüz, uç nokta davranışı ve proxy uyumluluğu hakkında kanıt sunuyor.
Temel Bilgiler
- DoH, bir istemci ile HTTPS çözümleyicisi arasındaki DNS alışverişini şifreler.
- Seçilen çözümleyici, yanıtladığı DNS sorularını yine de okuyabilir.
- DNSSEC, DNS verilerini doğrular; sorguları şifrelemez.
- Bir web sitesinin HTTPS bağlantısı, DNS sorgusunun şifrelendiğini kanıtlamaz.
- On istekli curl ölçümümüzde on sorgunun hepsi yanıt döndürdü.
- Python ölçümümüzde proxy üzerinden gönderilen 48 DoH sorgusunun tamamı yanıt döndürdü.
DNS over HTTPS nedir ve nasıl çalışır?
DoH, DNS mesajlarını HTTPS alışverişlerinin içinde taşır. RFC 8484, bir DNS istemcisi ile HTTPS çözümleyicisi arasındaki protokolü tanımlar.
Yol, tarayıcı veya istemciden HTTPS çözümleyicisine, oradan da gerektiğinde DNS altyapısına uzanır. Şifreli bağlantı çözümleyicide sona erer; sonraki her DNS alışverişini otomatik olarak şifrelemez.
Standartlaştırılmış biçim, ikili (binary) bir DNS mesajıdır. GET istekleri bunu dns parametresinde kodlar; POST istekleri ise gövdede taşır. Sağlayıcıya özel JSON arayüzleri test için kullanışlıdır, ancak bir tarayıcının DoH şablonuyla birbirinin yerine kullanılamaz.
Çözümleyici, ad sorgularını yanıtlar. Proxy sunucusu ise trafiği iletir. Her ikisini de yapılandırırken bu görevleri birbirinden ayrı tutun.
DNS over HTTPS, gezintinizi ISS’nizden gizler mi?
DoH, bu DNS bağlantısının içeriğini ağ yolu üzerindeki pasif gözlemcilerden gizler. Tüm gezinti etkinliğini gizleyemez.
Çözümleyiciniz, soruları ve kendisine bağlanan kaynak adresi görür. Web sitesi bağlantıları doğrudan ilerlediğinde ISS’niz hedef IP adreslerini ve trafik desenlerini yine de gözlemleyebilir. RFC 8484’ün gizlilik değerlendirmeleri, şifreli aktarımın çözümleyiciye duyulan güveni neden ortadan kaldırmadığını açıklar.
Şifrelenmemiş Server Name Indication, TLS kurulumu sırasında bir ana makine adını da açığa çıkarabilir. ECH, başarıyla müzakere edildiğinde bu ana makine adı da dahil olmak üzere iç ClientHello’yu korur; hedef IP adreslerini gizlemez. Mozilla’nın ECH açıklamasına bakın.
DoH; DoT, DNSSEC, VPN’ler ve WARP ile nasıl karşılaştırılır?
DoH ve DoT, DNS aktarımını korur; DNSSEC ise DNS verilerini doğrular. Bir VPN, tünelinden geçen trafiğin yolunu değiştirir.
| Teknoloji | Amaç | Sınır |
|---|---|---|
| DoH | HTTPS üzerinden DNS | İstemciden çözümleyiciye alışveriş |
| DoT | TLS üzerinden DNS, normalde TCP 853 numaralı bağlantı noktası | DNS aktarımı |
| DNSSEC | İmzalı DNS verilerini doğrulama | Gizlilik değil, özgünlük |
| VPN | Seçilen ağ trafiğini tünelleme | Yönlendirme ve DNS yapılandırmasına bağlıdır |
İlgili standartlar, DoT için RFC 7858 ve DNSSEC için RFC 4033‘tür. Ne DNSSEC ne de DoH, kötü amaçlı yanıtlara karşı evrensel koruma vaat eder.
WARP’ın belgelenmiş modları, yalnızca DNS şifrelemesi ile trafiği ve DNS’i birlikte tünellemeyi birbirinden ayırır. Daha geniş ayrımlar için proxy ile VPN karşılaştırmasına ve Smart DNS, proxy’ler ve VPN’ler yazısına göz atın.
DoQ, şifreli DNS için başka bir aktarım yöntemidir. RFC 9250, DNS’i doğrudan QUIC üzerine oturtur; HTTP/3 üzerinden taşınan DoH’tan farklıdır.
DoH’u açmalı mısınız, kapatmalı mısınız?
Çözümleyici politikası ve hata davranışı ağınıza uyuyorsa DoH’u etkinleştirin. Kurumsal olarak gerekli DNS’in, yerel adların ve filtrelemenin çalışmaya devam etmesini sağlayın.
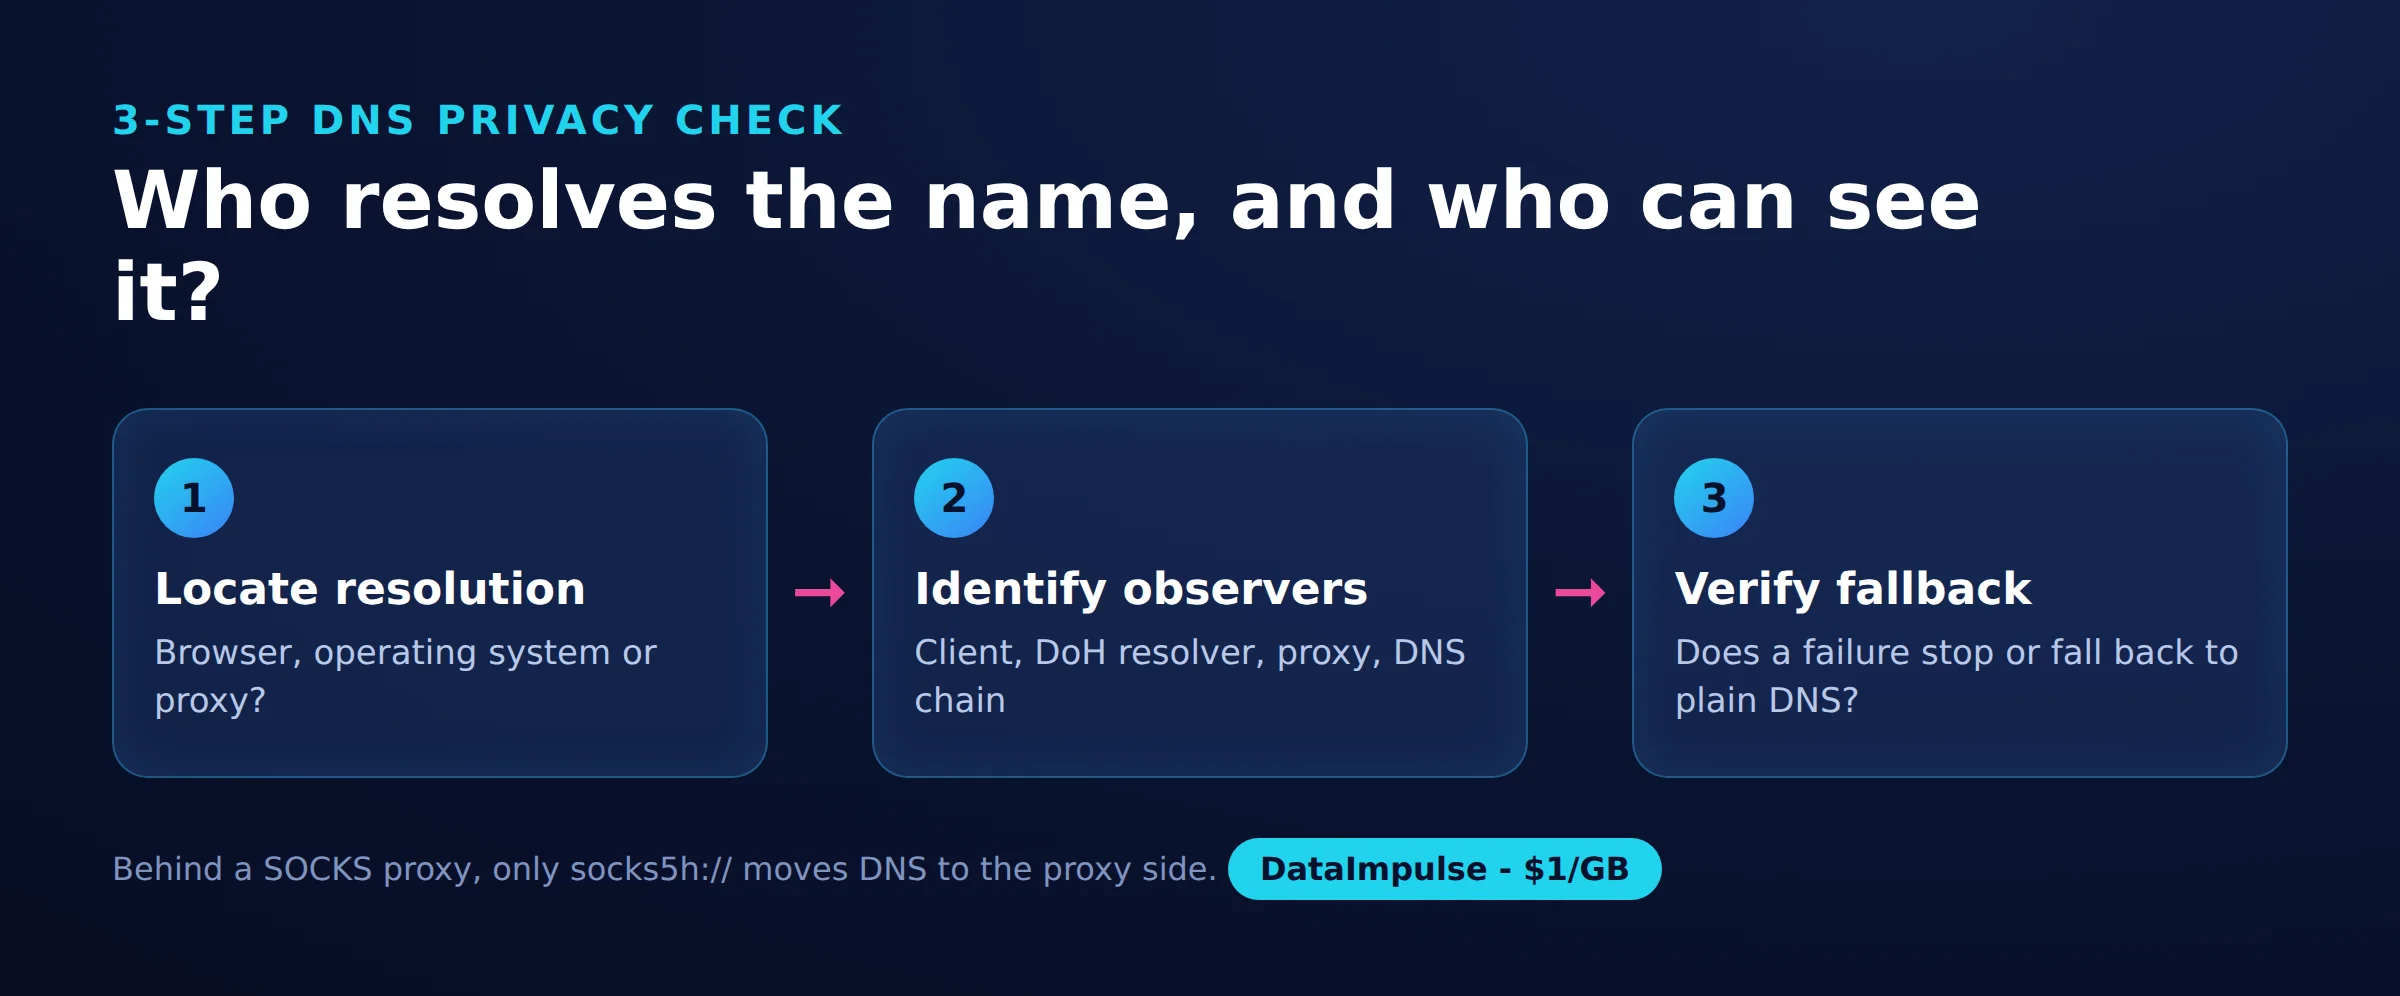
Ayarları değiştirmeden önce 3 adımlı DNS gizlilik kontrolünü kullanın:
- Adım 1: Çözümlemenin yerini belirleyin. Hedefi tarayıcının, işletim sisteminin veya proxy’nin çözümleyip çözümlemediğini belirleyin.
- Adım 2: Gözlemcileri belirleyin. İstemciyi, HTTPS çözümleyicisini ve DNS altyapısını izleyin; varsa proxy’yi de dahil edin.
- Adım 3: Yedeğe geçişi doğrulayın. Bir hatanın çözümlemeyi durdurup durdurmadığını ya da başka bir aktarıma izin verip vermediğini kontrol edin.
| Seçenek | X’i şu durumlarda kullanın… | X’ten şu durumlarda kaçının… |
|---|---|---|
| Harici DoH | Çözümleyici politikası ihtiyaçlarınıza uyuyorsa harici DoH kullanın. | Gerekli yerel adlar veya filtreleme çalışmıyorsa harici DoH’tan kaçının. |
| Katı DoH | Şifreleme hatası çözümlemeyi durdurmalıysa katı DoH kullanın. | Ağ gereksinimleri katı DoH’u kullanılamaz kılıyorsa katı DoH’tan kaçının. |
| Otomatik yedeğe geçiş | Öncelik erişilebilirlikse otomatik yedeğe geçişi kullanın. | Düz metin yedeğe geçiş kabul edilemezse otomatik yedeğe geçişten kaçının. |
Hangi sağlayıcıyı ve DoH URL’sini seçmelisiniz?
Süreleri karşılaştırmadan önce gizlilik politikasına, filtreleme gereksinimlerine ve istemci uyumluluğuna göre seçim yapın. Uç nokta biçimini uygulamaya uygun seçin.
| Sağlayıcı | Wire-format uç noktası | JSON test arayüzü |
|---|---|---|
| Cloudflare | https://cloudflare-dns.com/dns-query | Aynı yol, JSON Accept üstbilgisi |
| https://dns.google/dns-query | https://dns.google/resolve |
Cloudflare’in DoH belgelerine ve Google’ın DoH belgelerine göz atın. Bir şablon alanı ile düz bir uç nokta alanı farklı söz dizimi gerektirebilir; kontrol etmeden bunlardan herhangi birine JSON sorgu URL’si yapıştırmayın.
Cloudflare’in çözümleyici gizlilik politikasını, günlük kaydı istisnaları dahil Google’ın DNS gizlilik politikasıyla karşılaştırın. Kötü amaçlı yazılım engellemeyi ve ebeveyn filtrelemesini ayrı gereksinimler olarak ele alın: şifreleme tek başına bunların hiçbirini sağlamaz.
Tarayıcılarda ve işletim sistemlerinde DoH nasıl etkinleştirilir?
Aramalarınızı gerçekte yapan bileşeni yapılandırın, ardından etkin durumunu ve yedeğe geçiş davranışını kontrol edin. Tarayıcı ve işletim sistemi ayarları farklı yolları kapsar.
- Chrome: Ayarlar, Gizlilik ve güvenlik, Güvenlik, ardından Güvenli DNS kullan seçeneğini açın. Çözümleyici seçimini ve otomatik yedeğe geçiş davranışını Chrome’un güvenlik ayarları kılavuzunda inceleyin.
- Firefox: Ayarlar, Gizlilik ve güvenlik, DNS over HTTPS, ardından Gelişmiş ayarlar bölümünü açın. Bir koruma düzeyi seçin ve durumunu inceleyin. Varsayılan koruma yedeğe geçebilir; Max Protection, güvenli çözümleme başarısız olduğunda bir istisna seçeneğiyle birlikte uyarı gösterir. Mozilla’nın koruma düzeyi yönergelerini izleyin.
- Windows 11: Ağ ve internet altında etkin bağlantıyı açın ve DNS ayarlarını düzenleyin. Otomatik veya manuel bir DoH şablonu seçin ve düz metin yedeğe geçişi bilinçli olarak ayarlayın. Microsoft’un ağ ayarları yönergelerine bakın.
- Android: Özel DNS’in, tarayıcı tarzında bir DoH URL alanı anlamına geldiğini varsaymayın. Google’ın Android yapılandırma kılavuzu, Özel DNS için bir sağlayıcı ana makine adı kullanır.
Microsoft ayrıca Windows DNS istemcisi kılavuzunda şifreli çözümlemeyi zorunlu kılma ile talep etme arasındaki farkı belgeler. Ağ değiştirdikten veya bir VPN etkinleştirdikten sonra çalışmayı yeniden kontrol edin.
DoH proxy’lerle çalışır mı?
DoH bir proxy üzerinden geçebilir, ancak bu, web sitesi ana makine adlarını kimin çözümlediğini belirlemez. HTTPS isteklerini bir çözümleyiciye göndermek ile hedef çözümlemesini devretmek ayrı işlemlerdir.
Chromium’un proxy belgeleri, HTTP ve SOCKS5 proxy’leri için proxy tarafında hedef çözümlemeyi anlatır. Mozilla’nın sezgisel kuralları, proxy algılamanın otomatik DoH etkinleştirmeyi engellediği durumları anlatır; DNSOverHTTPS politikası ise yedeğe geçişi ayrıca denetler. Bunlar yapılandırmaya bağlı davranışlardır.
curl kılavuzu, yerel SOCKS5 çözümlemesini proxy tarafında ana makine adı çözümlemesinden ayırır ve --doh-url seçeneğini belgeler. Bu seçenek, uzak bir proxy’yi sizin seçtiğiniz çözümleyiciyi kullanmaya zorlamaz; DoH sunucusunun ilk çözümlemesinin bile ayrı bir önyükleme (bootstrap) yolu vardır.
SOCKS ölçümümüzde, doğrudan ve socks5:// istekleriyle barındırma sağlayıcısının çözümleyicisi bulundu. socks5h:// ile iki çalıştırma, Amerika Birleşik Devletleri veya Kanada’daki Google çözümleyicilerini bildirdi. Her iki SOCKS yolu da residential çıkış adresleri kullandı. Protokol bağlamı için HTTP ile SOCKS5 karşılaştırmasına bakın.
Oblivious DoH, istemci kimliğini sorgulardan ayırmak için şifreli DNS mesajları ve ayrı bir röle tasarımı ekler. Sıradan proxy kullanımı otomatik olarak ODoH değildir.
Bir SOCKS proxy’sinin arkasında DNS’i hangi tarafın çözümlediğini görmek için ölçümümüzde şu kısa betiği kullandık. socks5:// ile arama sunucumuzun çözümleyicisinde kaldı; socks5h:// ile proxy tarafına geçti.
"""Who resolves the hostname: socks5:// (your machine) or socks5h:// (the proxy)?

pip install "requests[socks]"
edns.ip-api.com answers with the DNS resolver that looked up its hostname.
"""
import os
import requests

SOCKS = os.environ.get("SOCKS_URL")  # e.g. socks5://USER__cr.us:[email protected]:824
host_part = SOCKS.split("://", 1)[1]

routes = {
    "direct": None,
    "socks5 (local DNS)": "socks5://" + host_part,
    "socks5h (proxy DNS)": "socks5h://" + host_part,
}
for label, proxy in routes.items():
    proxies = {"http": proxy, "https": proxy} if proxy else None
    try:
        dns = requests.get("http://edns.ip-api.com/json", proxies=proxies, timeout=20).json()["dns"]
        print(f"{label:20} resolver: {dns['geo']}")
    except requests.RequestException as exc:
        print(f"{label:20} failed: {type(exc).__name__}")
DoH’un çalışıp çalışmadığını nasıl test edebilirsiniz?
Uç nokta erişilebilirliğini, DNS yanıtlarını ve uygulama yönlendirmesini ayrı ayrı kontrol edin. Başarılı bir HTTPS isteği tek başına tarayıcı yapılandırmasını veya anonimliği kanıtlayamaz.
19 Ekim 2026 tarihli hızlı ölçümümüzde, Ubuntu 24.04 çalıştıran bir AB Linux sunucusu; curl 8.5.0 ile HTTP/2 destekli httpx 0.28 kullanan Python 3.12’yi kullandı. Bu bir kıyaslama değil, küçük bir anlık görüntüydü: üç sağlayıcıya, birer saniye arayla gönderilmiş yaklaşık 130 DoH isteği.
12:50 UTC’de curl, her JSON uç noktası için her seferinde soğuk bir bağlantı açarak art arda beş example.com A sorgusu yaptı. İstekler Google’ın JSON söz dizimini ve Cloudflare’in JSON söz dizimini izledi.
| Sağlayıcı | Başarılı sorgular | DNS durumu ve yanıtlar | Medyan gövde | Medyan toplam |
|---|---|---|---|---|
| 5/5 | 0, NOERROR; iki A kaydı | 296 B | 48 ms | |
| Cloudflare | 5/5 | 0, NOERROR; iki A kaydı | 249 B | 44 ms |
Uç noktalar https://dns.google/resolve?name=example.com&type=A ve https://cloudflare-dns.com/dns-query?name=example.com&type=A idi; ikincisi accept: application/dns-json ile kullanıldı. Bunlar, bağlantı kurulumu dahil HTTPS istek süreleridir; yalıtılmış DNS gecikmesi değildir.
Python ölçümünde dört alan adı, yöntem başına üç çalıştırma ve her yürütme için yeniden kullanılabilir bir HTTP/2 istemcisi kullanıldı. Aşağıdaki sonuçlar, alan adı başına medyanların medyanlarıdır. Kaynaklar: doh_check.py, doh_results_direct.json ve doh_results_proxy.json.
| Yöntem | Doğrudan | Residential HTTP proxy |
|---|---|---|
| Sistem çözümleyicisi | 1 ms | 1 ms, hâlâ yerel |
| Cloudflare JSON | 14 ms | 271 ms |
| Google JSON | 17 ms | 333 ms |
| Cloudflare wire | 11 ms | 263 ms |
| Quad9 wire | 13 ms | 224 ms |
Her DoH yöntemi, rota başına 12/12 istekte yanıt döndürdü; DataImpulse residential HTTP proxy üzerinden gönderilen 48 istek de bunlara dahildir. Sistem çözümleyicisinin 1 ms’lik değeri bir ağ sorgusunu değil, yerel önbelleğe almayı yansıtıyordu. Proxy üzerinden gönderilen bir Cloudflare JSON alan adı medyanı 1,4 saniyeye ulaştı.
Quad9 JSON denemeleri zaman aşımına uğradı veya HTTP 400 döndürdü. Bir HTTP/1.1 wire denemesi HTTP 505 döndürdü; HTTP/2 çalıştı. Bunlar gözlemlenen sonuçlardır, evrensel protokol gereksinimleri değildir. Wikipedia yanıtları da doğrudan ve proxy üzerinden yapılan istekler arasında değişti, ancak bu anlık görüntü konumu, çözümleyici yönlendirmesini veya önbelleğe almayı neden olarak ayırt edemez.
Bağımsız doğrulama için zararsız test adları kullanın, uygulama durumunu ve ağ tanılamalarını inceleyin ve hata davranışını yönettiğiniz bir ağda test edin. Ham yanıtları ayrıca saklayın: Python sonuç dosyaları çalıştırmaları özetler ve her yanıt gövdesini değil, yalnızca son yanıt alanlarını tutar. Başarı sayacı istisnasız tamamlanan çağrıları ölçer; bu nedenle HTTP durumunu, DNS durumunu ve yanıtları da inceleyin.
Aşağıdaki betik, 19 Ekim 2026 tarihli hızlı ölçümümüzde kullandığımız betiktir. Aynı aramaları DoH üzerinden (JSON ve wire biçimi) Cloudflare, Google ve Quad9’a, ayrıca sistem çözümleyicisine doğrudan gönderir; PROXY_URL ayarlıysa bir HTTP proxy üzerinden de gönderir ve uç nokta başına medyan gecikmeyi yazdırır. pip install httpx[http2] gerektirir: Quad9 yalnızca HTTP/2 üzerinden yanıt verir.
"""Resolve a few domains over DNS-over-HTTPS and over the system resolver.

pip install "httpx[http2]"   # Quad9 requires HTTP/2 for DoH (RFC 8484, section 5.2)
Optional: PROXY_URL to send the DoH requests through an HTTP proxy (DoH is plain HTTPS).
"""
import base64, json, os, socket, statistics, struct, time
import httpx

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
CLIENT = httpx.Client(http2=True, proxy=PROXY, timeout=10)  # one client = warm HTTPS connections
DOMAINS = ["example.com", "wikipedia.org", "github.com", "dataimpulse.com"]
RUNS = 3

JSON_ENDPOINTS = {
    "cloudflare-json": ("https://cloudflare-dns.com/dns-query", {"accept": "application/dns-json"}),
    "google-json": ("https://dns.google/resolve", {}),
}
WIRE_ENDPOINTS = {  # RFC 8484: binary DNS message, base64url in ?dns=
    "cloudflare-wire": "https://cloudflare-dns.com/dns-query",
    "quad9-wire": "https://dns.quad9.net/dns-query",
}


def json_query(url, headers, name):
    r = CLIENT.get(url, params={"name": name, "type": "A"}, headers=headers)
    data = r.json()
    ips = [a["data"] for a in data.get("Answer", []) if a.get("type") == 1]
    return r.status_code, data.get("Status"), ips, len(r.content)


def build_wire_query(name):
    header = struct.pack(">HHHHHH", 0, 0x0100, 1, 0, 0, 0)  # id 0, recursion desired, 1 question
    qname = b"".join(bytes([len(p)]) + p.encode() for p in name.split(".")) + b"\0"
    return header + qname + struct.pack(">HH", 1, 1)  # type A, class IN


def wire_query(url, name):
    q = base64.urlsafe_b64encode(build_wire_query(name)).rstrip(b"=").decode()
    r = CLIENT.get(url, params={"dns": q}, headers={"accept": "application/dns-message"})
    if r.headers.get("content-type") != "application/dns-message":
        raise ValueError(f"HTTP {r.status_code}, not a DNS message")
    flags, ancount = struct.unpack(">H", r.content[2:4])[0], struct.unpack(">H", r.content[6:8])[0]
    rcode = flags & 0x000F  # 0 = NOERROR; ancount includes CNAMEs, enough for a smoke test
    return r.status_code, rcode, [f"{ancount} answer records"], len(r.content)


def system_query(name):
    infos = socket.getaddrinfo(name, 443, socket.AF_INET, socket.SOCK_STREAM)
    return None, 0, sorted({i[4][0] for i in infos}), 0


def timed(fn, *args):
    start = time.perf_counter()
    try:
        status, rcode, answers, size = fn(*args)
        error = ""
    except Exception as exc:
        status, rcode, answers, size, error = None, None, [], 0, type(exc).__name__
    return (time.perf_counter() - start) * 1000, status, rcode, answers, size, error


def main():
    rows = []
    for name in DOMAINS:
        methods = {"system": (system_query, name)}
        methods.update({k: (json_query, u, h, name) for k, (u, h) in JSON_ENDPOINTS.items()})
        methods.update({k: (wire_query, u, name) for k, u in WIRE_ENDPOINTS.items()})
        for method, (fn, *args) in methods.items():
            results = []
            for _ in range(RUNS):
                results.append(timed(fn, *args))
                time.sleep(1)
            ok = [r for r in results if not r[5]]
            rows.append({
                "domain": name, "method": method, "route": "proxy" if PROXY and method != "system" else "direct",
                "ok": f"{len(ok)}/{RUNS}",
                "median_ms": round(statistics.median(r[0] for r in ok)) if ok else None,
                "http_status": results[-1][1], "dns_rcode": results[-1][2],
                "answers": results[-1][3], "bytes": results[-1][4], "error": results[-1][5],
            })
            print(f"{name:16} {method:16} {rows[-1]['ok']}  {rows[-1]['median_ms']} ms  {rows[-1]['answers']}")
    out = "doh_results_proxy.json" if PROXY else "doh_results_direct.json"
    with open(out, "w") as f:
        json.dump(rows, f, indent=1)
    print("saved", out)


if __name__ == "__main__":
    main()
Run: pip install "httpx[http2]"; python3 doh_check.py   (through a proxy: PROXY_URL="http://USER__cr.us:[email protected]:823" python3 doh_check.py)
DoH neden başarısız olur veya ağ denetimleriyle çakışır?
Harici DNS; bölünmüş DNS (split DNS), ebeveyn filtrelemesi, captive portal’lar veya VPN yönlendirmesiyle çakışabilir. Katı şifreleme, çözümleyicinin erişilemez olmasını arama hatalarına dönüştürebilir.
Önce başarısız olan katmanı belirleyin: uç nokta söz dizimi, TLS bağlantısı, HTTP yanıtı, DNS yanıtı veya uygulama politikası. Hem genel hem de gerekli iç adları test edin. Mozilla, filtreleme ve kurumsal politika ödünleşimlerini belgeler.
Yetkili yönetim için açık tarayıcı politikalarını ve onaylı çözümleyici yapılandırmasını tercih edin. Yalnızca geleneksel DNS bağlantı noktalarını engellemek, HTTPS tabanlı çözümlemeyi kapsamaz. İlgisiz uygulamaları aksatan kapsamlı HTTPS engellemelerinden kaçının ve tanılama günlüklerini yalnızca test trafiğiyle sınırlı tutun.
Sıkça Sorulan Sorular
DNS over HTTPS nedir?
DNS sorularını ve yanıtlarını şifreli bir HTTPS bağlantısı üzerinden alışveriş etme yöntemidir. Koruma, istemci ile seçilen çözümleyici arasında geçerlidir.
DNS over HTTPS’i açmalı mıyım, kapatmalı mıyım?
Çözümleyiciye güveniyorsanız ve gerekli ağ hizmetleri hâlâ çalışıyorsa açın. Katı hata davranışını yalnızca çözümlemeyi kaybetmek, yedeğe geçmekten daha tercih edilir olduğunda seçin.
DoH, gezintimi ISS’mden gizler mi?
Korunan DNS alışverişinin pasif olarak okunmasını engeller. Doğrudan hedef bağlantıları ve trafik desenleri yine de gezinti hakkında bilgi ortaya çıkarabilir.
DoH, DoT ve DNSSEC’ten nasıl farklıdır?
DoH ve DoT, DNS aktarımını farklı protokol düzenleriyle şifreler. DNSSEC, imzalı DNS verilerini doğrular ve her iki aktarımı da tamamlayabilir.
DoH bir proxy ile çalışır mı ve ana makine adını kim çözümler?
Çalışabilir, ancak çözümlemeyi kimin yaptığını istemci ve proxy yapılandırması belirler. Bir DoH isteğini taşıyan proxy ile bir web sitesi ana makine adını çözümleyen proxy farklı işler yapar.
Tarayıcıdaki asma kilit simgesi DoH’un etkin olduğunu kanıtlar mı?
Hayır. Web sitesi TLS’i ve DNS aktarımı ayrı bağlantılardır; bu yüzden DNS’i uygulama durumu ve tanılamalar üzerinden doğrulayın.
DNS yönlendirmesini proxy kurulumunuzla birlikte kontrol edin
DataImpulse kullanıyorsanız, küçük bir testle hem trafik çıkışını hem de DNS yolunu doğrulayın. DataImpulse bir proxy sağlayıcısıdır; DoH çözümleyicisi, VPN, scraping API’si veya yönetilen unblocker değildir. Doğru bağlantı modelini seçmek için HTTP ve SOCKS5 karşılaştırmasıyla başlayın.
Son güncelleme: 19 Ekim 2026.