
Dalam artikel ini
DNS over HTTPS mengenkripsi kueri dan respons DNS antara klien Anda dan DNS resolver menggunakan HTTPS. Teknologi ini melindungi koneksi tersebut, tetapi tidak membuat penjelajahan menjadi anonim dan tidak menyembunyikan kueri dari resolver.
Keputusan praktisnya adalah di mana resolusi dilakukan, siapa yang dapat mengamatinya, dan apa yang terjadi saat enkripsi gagal. Cuplikan Linux kecil kami menambahkan bukti tentang perilaku endpoint dan kompatibilitas proxy.
Fakta Utama
- DoH mengenkripsi pertukaran DNS antara klien dan resolver HTTPS miliknya.
- Resolver yang dipilih tetap dapat membaca pertanyaan DNS yang dijawabnya.
- DNSSEC mengautentikasi data DNS; DNSSEC tidak mengenkripsi kueri.
- Koneksi HTTPS sebuah situs web tidak membuktikan bahwa pencarian DNS-nya terenkripsi.
- Cuplikan curl kami dengan sepuluh request mengembalikan jawaban untuk kesepuluh kueri.
- Semua 48 kueri DoH melalui proxy dalam cuplikan Python kami mengembalikan jawaban.
Apa itu DNS over HTTPS, dan bagaimana cara kerjanya?
DoH membawa pesan DNS di dalam pertukaran HTTPS. RFC 8484 mendefinisikan protokol antara klien DNS dan resolver HTTPS.
Jalurnya adalah browser atau klien, lalu resolver HTTPS, lalu infrastruktur DNS sesuai kebutuhan. Koneksi terenkripsi berakhir di resolver; koneksi ini tidak otomatis mengenkripsi setiap pertukaran DNS berikutnya.
Format standarnya adalah pesan DNS biner. Request GET mengodekannya dalam parameter dns; request POST membawanya di dalam body. Antarmuka JSON khusus penyedia nyaman untuk pengujian, tetapi tidak dapat saling menggantikan dengan templat DoH pada browser.
Resolver menjawab pencarian nama. Server proxy meneruskan lalu lintas. Pisahkan kedua fungsi tersebut saat mengonfigurasi salah satunya.
Apakah DNS over HTTPS menyembunyikan aktivitas penjelajahan dari ISP Anda?
DoH menyembunyikan isi koneksi DNS tersebut dari pengamat pasif di jalur jaringannya. DoH tidak dapat menyembunyikan semua aktivitas penjelajahan.
Resolver Anda melihat pertanyaan dan alamat sumber yang terhubung kepadanya. ISP Anda masih dapat mengamati alamat IP tujuan dan pola lalu lintas saat koneksi ke situs web berjalan langsung. Pertimbangan privasi dalam RFC 8484 menjelaskan mengapa transportasi terenkripsi tidak menghilangkan kebutuhan untuk memercayai resolver.
Server Name Indication yang tidak terenkripsi juga dapat mengungkap nama host selama penyiapan TLS. ECH melindungi ClientHello bagian dalam, termasuk nama host tersebut, jika berhasil dinegosiasikan; ECH tidak menyembunyikan alamat IP tujuan. Lihat penjelasan ECH dari Mozilla.
Bagaimana perbandingan DoH dengan DoT, DNSSEC, VPN, dan WARP?
DoH dan DoT melindungi transportasi DNS; DNSSEC mengautentikasi data DNS. VPN mengubah jalur lalu lintas yang dibawa melalui terowongannya.
| Teknologi | Tujuan | Batasan |
|---|---|---|
| DoH | DNS over HTTPS | Pertukaran antara klien dan resolver |
| DoT | DNS over TLS, biasanya port TCP 853 | Transportasi DNS |
| DNSSEC | Memvalidasi data DNS yang ditandatangani | Keaslian, bukan kerahasiaan |
| VPN | Menyalurkan lalu lintas jaringan tertentu melalui terowongan | Bergantung pada konfigurasi perutean dan DNS |
Standar yang relevan adalah RFC 7858 untuk DoT dan RFC 4033 untuk DNSSEC. Baik DNSSEC maupun DoH tidak menjanjikan perlindungan menyeluruh terhadap jawaban berbahaya.
Mode WARP yang terdokumentasi membedakan enkripsi khusus DNS dari penyaluran lalu lintas beserta DNS. Untuk perbedaan yang lebih luas, lihat proxy versus VPN dan Smart DNS, proxy, dan VPN.
DoQ adalah transportasi DNS terenkripsi lainnya. RFC 9250 memetakan DNS langsung ke QUIC; ini berbeda dari DoH yang dibawa melalui HTTP/3.
Haruskah Anda mengaktifkan atau menonaktifkan DoH?
Aktifkan DoH jika kebijakan resolver dan perilaku kegagalannya sesuai dengan jaringan Anda. Pastikan DNS organisasi yang diwajibkan, nama lokal, dan pemfilteran tetap berfungsi.
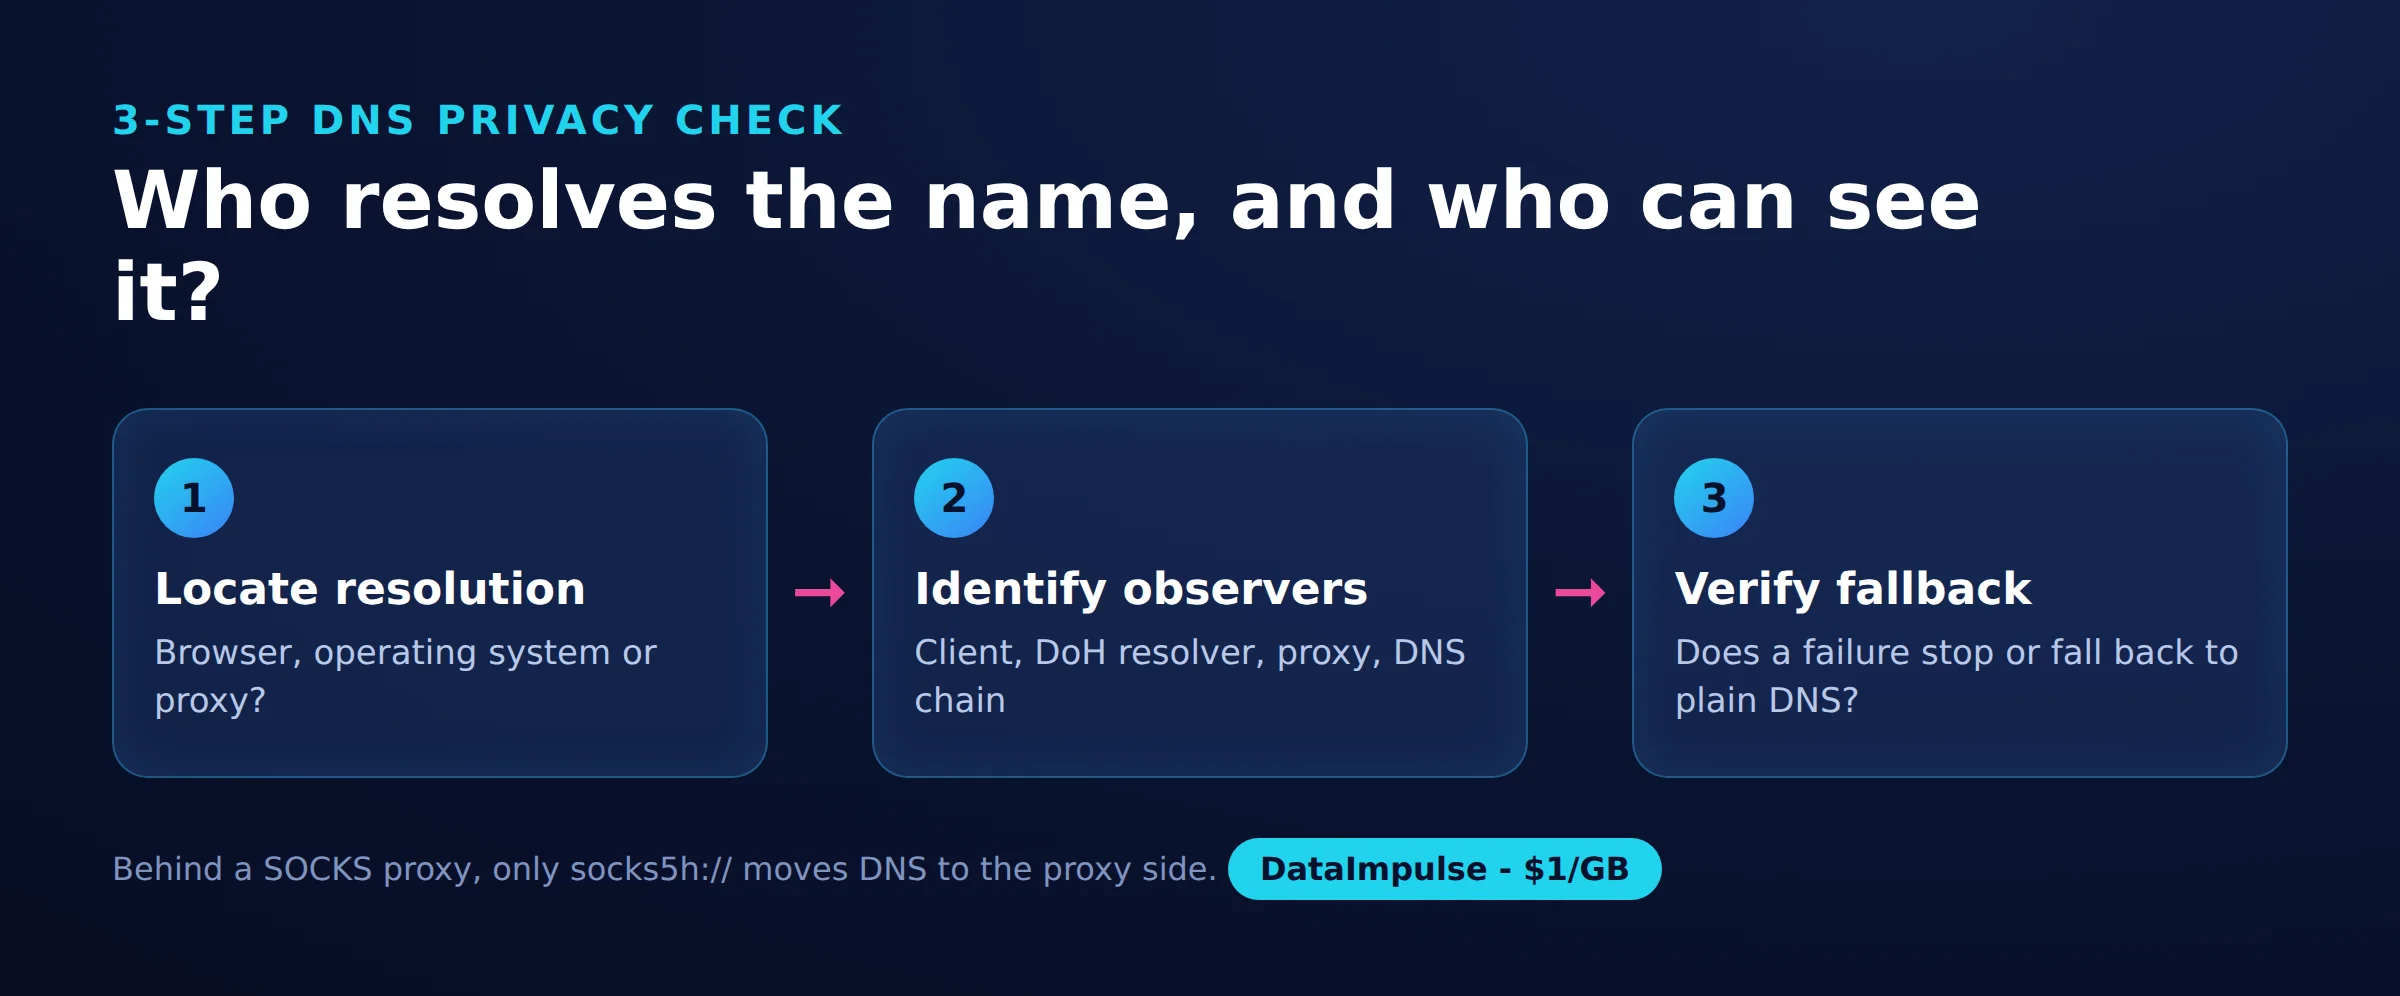
Gunakan pemeriksaan privasi DNS 3 langkah sebelum mengubah pengaturan:
- Langkah 1: Tentukan lokasi resolusi. Identifikasi apakah browser, sistem operasi, atau proxy yang menyelesaikan nama tujuan.
- Langkah 2: Identifikasi pengamat. Telusuri klien, resolver HTTPS, dan infrastruktur DNS; sertakan proxy jika ada.
- Langkah 3: Verifikasi fallback. Periksa apakah kegagalan menghentikan resolusi atau mengizinkan transportasi lain.
| Opsi | Gunakan X saat… | Hindari X saat… |
|---|---|---|
| DoH eksternal | Gunakan DoH eksternal saat kebijakan resolver sesuai dengan kebutuhan Anda. | Hindari DoH eksternal saat nama lokal atau pemfilteran yang diwajibkan gagal berfungsi. |
| DoH ketat | Gunakan DoH ketat saat kegagalan enkripsi harus menghentikan resolusi. | Hindari DoH ketat saat persyaratan jaringan membuatnya tidak dapat digunakan. |
| Fallback otomatis | Gunakan fallback otomatis saat ketersediaan menjadi prioritas. | Hindari fallback otomatis saat fallback ke teks biasa tidak dapat diterima. |
Penyedia dan URL DoH mana yang sebaiknya Anda pilih?
Pilih berdasarkan kebijakan privasi, kebutuhan pemfilteran, dan kompatibilitas klien sebelum membandingkan waktu respons. Sesuaikan format endpoint dengan aplikasinya.
| Penyedia | Endpoint format wire | Antarmuka pengujian JSON |
|---|---|---|
| Cloudflare | https://cloudflare-dns.com/dns-query | Jalur yang sama, header Accept JSON |
| https://dns.google/dns-query | https://dns.google/resolve |
Periksa dokumentasi DoH Cloudflare dan dokumentasi DoH Google. Kolom templat dan kolom endpoint biasa mungkin memerlukan sintaks yang berbeda; jangan menempelkan URL kueri JSON ke salah satunya tanpa memeriksanya terlebih dahulu.
Bandingkan kebijakan privasi resolver Cloudflare dengan kebijakan privasi DNS Google, termasuk pengecualian pencatatan log. Perlakukan pemblokiran malware dan pemfilteran untuk anak sebagai kebutuhan tersendiri: enkripsi saja tidak menyediakan keduanya.
Bagaimana cara mengaktifkan DoH di browser dan sistem operasi?
Konfigurasikan komponen yang benar-benar melakukan pencarian DNS Anda, lalu periksa status aktif dan perilaku fallback-nya. Pengaturan browser dan sistem operasi mencakup jalur yang berbeda.
- Chrome: Buka Setelan, Privasi dan keamanan, Keamanan, lalu Gunakan DNS aman. Tinjau pilihan resolver dan perilaku fallback otomatis dalam panduan setelan keamanan Chrome.
- Firefox: Buka Pengaturan, Privasi dan Keamanan, DNS over HTTPS, lalu Pengaturan lanjutan. Pilih tingkat perlindungan dan periksa statusnya. Perlindungan default dapat melakukan fallback; Perlindungan Maksimum menampilkan peringatan saat resolusi aman gagal, dengan opsi pengecualian. Ikuti petunjuk tingkat perlindungan dari Mozilla.
- Windows 11: Buka koneksi aktif di bagian Network & internet lalu ubah pengaturan DNS-nya. Pilih templat DoH otomatis atau manual dan atur fallback ke teks biasa secara sengaja. Lihat petunjuk pengaturan jaringan dari Microsoft.
- Android: Jangan berasumsi bahwa Private DNS berarti ada kolom URL DoH seperti di browser. Panduan konfigurasi Android dari Google menggunakan nama host penyedia untuk Private DNS.
Microsoft juga mendokumentasikan perbedaan antara mewajibkan dan meminta resolusi terenkripsi dalam panduan klien DNS Windows. Periksa kembali pengoperasiannya setelah berpindah jaringan atau mengaktifkan VPN.
Apakah DoH berfungsi dengan proxy?
DoH dapat melewati proxy, tetapi hal itu tidak menentukan siapa yang menyelesaikan nama host situs web. Mengirim request HTTPS ke resolver dan mendelegasikan resolusi tujuan adalah dua operasi yang terpisah.
Dokumentasi proxy Chromium menjelaskan resolusi tujuan di sisi proxy untuk proxy HTTP dan SOCKS5. Heuristik Mozilla menjelaskan kasus ketika deteksi proxy mencegah aktivasi DoH otomatis; kebijakan DNSOverHTTPS miliknya mengatur fallback secara terpisah. Semua ini adalah perilaku yang bergantung pada konfigurasi.
Manual curl membedakan resolusi SOCKS5 lokal dari resolusi nama host di sisi proxy, dan mendokumentasikan --doh-url. Opsi tersebut tidak memaksa proxy jarak jauh menggunakan resolver pilihan Anda; bahkan resolusi awal untuk server DoH memiliki jalur bootstrap tersendiri.
Cuplikan SOCKS kami menemukan resolver milik hosting pada request langsung dan request socks5://. Dengan socks5h://, dua kali pengujian melaporkan resolver Google di Amerika Serikat atau Kanada. Kedua rute SOCKS menggunakan alamat keluar residential. Lihat HTTP versus SOCKS5 untuk konteks protokolnya.
Oblivious DoH menambahkan pesan DNS terenkripsi dan desain relay tersendiri untuk memisahkan identitas klien dari kueri. Proxy biasa tidak otomatis menjadi ODoH.
Untuk melihat sisi mana yang menyelesaikan DNS di balik proxy SOCKS, pengujian kami menggunakan skrip singkat berikut. Dengan socks5://, pencarian tetap berada pada resolver server kami; dengan socks5h://, pencarian berpindah ke sisi proxy.
"""Who resolves the hostname: socks5:// (your machine) or socks5h:// (the proxy)?

pip install "requests[socks]"
edns.ip-api.com answers with the DNS resolver that looked up its hostname.
"""
import os
import requests

SOCKS = os.environ.get("SOCKS_URL")  # e.g. socks5://USER__cr.us:[email protected]:824
host_part = SOCKS.split("://", 1)[1]

routes = {
    "direct": None,
    "socks5 (local DNS)": "socks5://" + host_part,
    "socks5h (proxy DNS)": "socks5h://" + host_part,
}
for label, proxy in routes.items():
    proxies = {"http": proxy, "https": proxy} if proxy else None
    try:
        dns = requests.get("http://edns.ip-api.com/json", proxies=proxies, timeout=20).json()["dns"]
        print(f"{label:20} resolver: {dns['geo']}")
    except requests.RequestException as exc:
        print(f"{label:20} failed: {type(exc).__name__}")
Bagaimana cara menguji apakah DoH berfungsi?
Periksa keterjangkauan endpoint, jawaban DNS, dan perutean aplikasi secara terpisah. Request HTTPS yang berhasil saja tidak dapat menetapkan konfigurasi browser atau anonimitas.
Dalam pengujian singkat kami pada 19 Oktober 2026, sebuah server Linux di Uni Eropa yang menjalankan Ubuntu 24.04 menggunakan curl 8.5.0 dan Python 3.12 dengan httpx 0.28 dan HTTP/2. Ini adalah cuplikan kecil, bukan tolok ukur: sekitar 130 request DoH ke tiga penyedia, dengan jeda satu detik antar request.
Pada pukul 12:50 UTC, curl mengirim lima kueri A example.com berurutan per endpoint JSON, dengan membuka koneksi baru setiap kali. Request tersebut mengikuti sintaks JSON Google dan sintaks JSON Cloudflare.
| Penyedia | Kueri berhasil | Status DNS dan jawaban | Median body | Median total |
|---|---|---|---|---|
| 5/5 | 0, NOERROR; dua record A | 296 B | 48 ms | |
| Cloudflare | 5/5 | 0, NOERROR; dua record A | 249 B | 44 ms |
Endpoint yang digunakan adalah https://dns.google/resolve?name=example.com&type=A dan https://cloudflare-dns.com/dns-query?name=example.com&type=A, yang terakhir dengan accept: application/dns-json. Angka ini adalah waktu request HTTPS, termasuk penyiapan koneksi, bukan latensi DNS yang berdiri sendiri.
Pengukuran Python menggunakan empat domain, tiga kali percobaan per metode, dan satu klien HTTP/2 yang dapat dipakai ulang per eksekusi. Hasil di bawah ini adalah median dari median per domain. Sumber: doh_check.py, doh_results_direct.json, dan doh_results_proxy.json.
| Metode | Langsung | Proxy HTTP residential |
|---|---|---|
| Resolver sistem | 1 ms | 1 ms, tetap lokal |
| Cloudflare JSON | 14 ms | 271 ms |
| Google JSON | 17 ms | 333 ms |
| Cloudflare wire | 11 ms | 263 ms |
| Quad9 wire | 13 ms | 224 ms |
Setiap metode DoH mengembalikan jawaban pada 12/12 request per rute, termasuk semua 48 request melalui proxy HTTP residential DataImpulse. Waktu 1 ms pada resolver sistem mencerminkan cache lokal, bukan pencarian melalui jaringan. Median satu domain Cloudflare JSON melalui proxy mencapai 1,4 detik.
Percobaan Quad9 JSON mengalami timeout atau mengembalikan HTTP 400. Satu percobaan wire dengan HTTP/1.1 mengembalikan HTTP 505; HTTP/2 berfungsi. Ini adalah hasil yang teramati, bukan persyaratan protokol yang berlaku universal. Jawaban Wikipedia juga berubah antara request langsung dan request melalui proxy, tetapi cuplikan ini tidak dapat memastikan apakah penyebabnya lokasi, perutean resolver, atau caching.
Untuk verifikasi independen, gunakan nama uji yang tidak berbahaya, periksa status aplikasi dan diagnostik jaringan, dan uji perilaku saat terjadi kegagalan pada jaringan yang Anda kelola. Simpan respons mentah secara terpisah: file hasil Python hanya meringkas pengujian dan menyimpan kolom respons terakhir, bukan setiap body respons. Penghitung keberhasilannya mengukur panggilan tanpa pengecualian, jadi periksa juga status HTTP, status DNS, dan jawabannya.
Skrip di bawah ini adalah skrip yang kami gunakan dalam pengujian singkat pada 19 Oktober 2026. Skrip ini mengirim pencarian yang sama ke Cloudflare, Google, dan Quad9 melalui DoH (format JSON dan wire) serta ke resolver sistem, secara langsung dan, jika PROXY_URL diatur, melalui proxy HTTP, lalu mencetak median latensi per endpoint. Skrip ini memerlukan pip install httpx[http2]: Quad9 hanya menjawab melalui HTTP/2.
"""Resolve a few domains over DNS-over-HTTPS and over the system resolver.

pip install "httpx[http2]"   # Quad9 requires HTTP/2 for DoH (RFC 8484, section 5.2)
Optional: PROXY_URL to send the DoH requests through an HTTP proxy (DoH is plain HTTPS).
"""
import base64, json, os, socket, statistics, struct, time
import httpx

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
CLIENT = httpx.Client(http2=True, proxy=PROXY, timeout=10)  # one client = warm HTTPS connections
DOMAINS = ["example.com", "wikipedia.org", "github.com", "dataimpulse.com"]
RUNS = 3

JSON_ENDPOINTS = {
    "cloudflare-json": ("https://cloudflare-dns.com/dns-query", {"accept": "application/dns-json"}),
    "google-json": ("https://dns.google/resolve", {}),
}
WIRE_ENDPOINTS = {  # RFC 8484: binary DNS message, base64url in ?dns=
    "cloudflare-wire": "https://cloudflare-dns.com/dns-query",
    "quad9-wire": "https://dns.quad9.net/dns-query",
}


def json_query(url, headers, name):
    r = CLIENT.get(url, params={"name": name, "type": "A"}, headers=headers)
    data = r.json()
    ips = [a["data"] for a in data.get("Answer", []) if a.get("type") == 1]
    return r.status_code, data.get("Status"), ips, len(r.content)


def build_wire_query(name):
    header = struct.pack(">HHHHHH", 0, 0x0100, 1, 0, 0, 0)  # id 0, recursion desired, 1 question
    qname = b"".join(bytes([len(p)]) + p.encode() for p in name.split(".")) + b"\0"
    return header + qname + struct.pack(">HH", 1, 1)  # type A, class IN


def wire_query(url, name):
    q = base64.urlsafe_b64encode(build_wire_query(name)).rstrip(b"=").decode()
    r = CLIENT.get(url, params={"dns": q}, headers={"accept": "application/dns-message"})
    if r.headers.get("content-type") != "application/dns-message":
        raise ValueError(f"HTTP {r.status_code}, not a DNS message")
    flags, ancount = struct.unpack(">H", r.content[2:4])[0], struct.unpack(">H", r.content[6:8])[0]
    rcode = flags & 0x000F  # 0 = NOERROR; ancount includes CNAMEs, enough for a smoke test
    return r.status_code, rcode, [f"{ancount} answer records"], len(r.content)


def system_query(name):
    infos = socket.getaddrinfo(name, 443, socket.AF_INET, socket.SOCK_STREAM)
    return None, 0, sorted({i[4][0] for i in infos}), 0


def timed(fn, *args):
    start = time.perf_counter()
    try:
        status, rcode, answers, size = fn(*args)
        error = ""
    except Exception as exc:
        status, rcode, answers, size, error = None, None, [], 0, type(exc).__name__
    return (time.perf_counter() - start) * 1000, status, rcode, answers, size, error


def main():
    rows = []
    for name in DOMAINS:
        methods = {"system": (system_query, name)}
        methods.update({k: (json_query, u, h, name) for k, (u, h) in JSON_ENDPOINTS.items()})
        methods.update({k: (wire_query, u, name) for k, u in WIRE_ENDPOINTS.items()})
        for method, (fn, *args) in methods.items():
            results = []
            for _ in range(RUNS):
                results.append(timed(fn, *args))
                time.sleep(1)
            ok = [r for r in results if not r[5]]
            rows.append({
                "domain": name, "method": method, "route": "proxy" if PROXY and method != "system" else "direct",
                "ok": f"{len(ok)}/{RUNS}",
                "median_ms": round(statistics.median(r[0] for r in ok)) if ok else None,
                "http_status": results[-1][1], "dns_rcode": results[-1][2],
                "answers": results[-1][3], "bytes": results[-1][4], "error": results[-1][5],
            })
            print(f"{name:16} {method:16} {rows[-1]['ok']}  {rows[-1]['median_ms']} ms  {rows[-1]['answers']}")
    out = "doh_results_proxy.json" if PROXY else "doh_results_direct.json"
    with open(out, "w") as f:
        json.dump(rows, f, indent=1)
    print("saved", out)


if __name__ == "__main__":
    main()
Run: pip install "httpx[http2]"; python3 doh_check.py   (through a proxy: PROXY_URL="http://USER__cr.us:[email protected]:823" python3 doh_check.py)
Mengapa DoH gagal atau bertentangan dengan kontrol jaringan?
DNS eksternal dapat bertentangan dengan split DNS, pemfilteran untuk anak, captive portal, atau perutean VPN. Enkripsi yang ketat dapat mengubah resolver yang tidak tersedia menjadi kegagalan pencarian.
Pertama, identifikasi lapisan yang gagal: sintaks endpoint, koneksi TLS, respons HTTP, respons DNS, atau kebijakan aplikasi. Uji nama publik maupun nama internal yang diperlukan. Mozilla mendokumentasikan kompromi antara pemfilteran dan kebijakan perusahaan.
Untuk administrasi yang berwenang, pilih kebijakan browser yang eksplisit dan konfigurasi resolver yang disetujui. Memblokir port DNS tradisional saja tidak mencakup resolusi berbasis HTTPS. Hindari pemblokiran HTTPS secara luas yang mengganggu aplikasi lain yang tidak terkait, dan batasi log diagnostik hanya pada lalu lintas pengujian.
Pertanyaan yang Sering Diajukan
Apa itu DNS over HTTPS?
Ini adalah cara bertukar pertanyaan dan jawaban DNS melalui koneksi HTTPS terenkripsi. Perlindungannya berlaku antara klien dan resolver yang dipilih.
Haruskah saya mengaktifkan atau menonaktifkan DNS over HTTPS?
Aktifkan jika Anda memercayai resolver dan layanan jaringan yang diperlukan masih berfungsi. Pilih perilaku kegagalan yang ketat hanya jika kehilangan resolusi lebih baik daripada menggunakan fallback.
Apakah DoH menyembunyikan aktivitas penjelajahan dari ISP saya?
DoH mencegah pembacaan pasif terhadap pertukaran DNS yang dilindungi. Koneksi langsung ke tujuan dan pola lalu lintas masih dapat mengungkap informasi tentang aktivitas penjelajahan.
Apa perbedaan DoH dengan DoT dan DNSSEC?
DoH dan DoT mengenkripsi transportasi DNS dengan susunan protokol yang berbeda. DNSSEC memvalidasi data DNS yang ditandatangani dan dapat melengkapi salah satu transportasi tersebut.
Apakah DoH berfungsi dengan proxy, dan siapa yang menyelesaikan nama host?
DoH dapat berfungsi, tetapi konfigurasi klien dan proxy menentukan pihak yang melakukan resolusi. Proxy yang membawa request DoH dan proxy yang menyelesaikan nama host situs web menjalankan tugas yang berbeda.
Apakah ikon gembok di browser membuktikan DoH aktif?
Tidak. TLS situs web dan transportasi DNS adalah koneksi yang terpisah, jadi verifikasi DNS melalui status aplikasi dan diagnostik.
Periksa perutean DNS bersama pengaturan proxy Anda
Jika Anda menggunakan DataImpulse, verifikasi jalur keluar lalu lintas dan jalur DNS dengan pengujian kecil. DataImpulse adalah penyedia proxy, bukan DoH resolver, VPN, scraping API, atau managed unblocker. Mulailah dengan perbandingan HTTP dan SOCKS5 untuk memilih model koneksi yang tepat.
Terakhir diperbarui: 19 Oktober 2026.