
في هذا المقال
يشير مصطلح curl impersonate إلى استخدام curl-impersonate لمحاكاة سلوك TLS وHTTP/2 الخاص بالمتصفحات عند إرسال طلبات HTTP. وتصف وثائق المشروع الأصلي التغييرات في طبقة النقل التي يقوم عليها هذا الأسلوب، وهي تغييرات لا يحققها تعديل User-Agent وحده.
ابدأ بفحص البصمة، ثم افحص متن الاستجابة الفعلي. وقد أظهر اختبارنا السريع في 16 أكتوبر 2026 فروقًا مفيدة بين العملاء العاديين والطلبات المحاكاة، إلى جانب صفحات منتجات ظلت تعيد صفحات تحدٍّ. وهذه عيّنة صغيرة، وليست اختبار أداء مرجعيًا ولا وعدًا بإمكانية الوصول.
أهم الحقائق
- أظهر كل من Python requests وcurl الخاص بالنظام بصمة JA3 نفسها الخاصة بـ OpenSSL في اختبارنا.
- طابق كل من curl_cffi impersonate=”chrome” وcurl_chrome136 بصمة JA4 وبصمة HTTP/2 الخاصتين بمتصفح Chromium 145 الحقيقي تمامًا.
- عبر بروكسي سكني وUser-Agent نفسيهما، أُعيد توجيه curl العادي إلى صفحة الحظر في Walmart، بينما حصل curl_chrome136 على الصفحة كاملة.
- تتغير JA3 بين إصدارات Chrome لأن المتصفح يوزّع ترتيب امتدادات TLS عشوائيًا؛ أما JA4 فهي الإشارة الأكثر ثباتًا.
- تعالج المحاكاة بصمات TLS وHTTP/2 فقط، ولا تعالج تحديات JavaScript أو التحديات السلوكية.
- يوفّر curl-impersonate v2.2.3 ملفات تنفيذية جاهزة مثل curl_chrome136 وcurl_firefox147.
ما هو curl impersonate، وماذا يحاكي فعليًا؟
curl-impersonate هو إصدار معدّل من curl يستهدف محاكاة سلوك الاتصال الشبيه بالمتصفحات. ويشمل نطاقه مصافحات TLS وإعدادات HTTP/2، ولا يشمل بيئة التنفيذ الكاملة للمتصفح.
يقع المشروع الأصلي ضمن حساب lwthiker، أما الملف التنفيذي الذي اختبرناه فجاء من فرع lexiforest. وتحدد وثائق مشروع هذا الفرع أساسه المبني على BoringSSL المعدّلة. سجّل المستودع والإصدار والملف التعريفي المختار معًا، فاسم الملف التنفيذي المألوف وحده لا يكفي لإثبات المصدر.
تعامل مع المحاكاة على أنها اختيار للطريقة التي يعرّف بها الاتصال نفسه. فالترويسات تصف طلب HTTP، بينما تصف إعدادات النقل جزءًا آخر من العميل. ولا يثبت أي منهما أن إنسانًا هو من أرسل الطلب. كما أن مطابقة بصمات مختارة لا تثبت التكافؤ الكامل مع المتصفح.
في أي سير عمل يعتمد على curl impersonate، حدّد أولًا ما إذا كانت البيانات المطلوبة موجودة أصلًا في استجابة HTTP. فقد احتوت استجابة البحث الناجحة لدينا على JSON مضمّن للمنتجات، بينما ظلت صفحات أخرى مختبرة تعرض تحديات. ويضيف دليل بصمات TLS سياقًا أوسع، لكن فحص الاستجابة هو ما ينبغي أن يوجّه قرارات التنفيذ.
كيف تثبّت curl impersonate وتنفّذ أول طلب؟
اختر الإصدار وملف المنصة بوضوح، ثم شغّل غلاف المتصفح الخاص به على نقطة نهاية لفحص البصمة. استخدم إعداد Linux الذي اختبرناه الإصدار lexiforest v2.2.3 والغلاف curl_chrome136.
الخطوة 1: افتح الإصدار v2.2.3 الرسمي، واختر ملف Linux المطابق لمعمارية جهازك، ثم فك ضغطه. واتبع وثائق التثبيت لمعرفة متطلبات بيئة التشغيل وشهادات CA.
الخطوة 2: أبقِ الغلاف والملفات المساندة له في مكان واحد. كانت بيئتنا Linux مع Ubuntu OpenSSL 3.0.13، وعرّف الملف التنفيذي للمحاكاة نفسه بأنه curl 8.22.0-IMPERSONATE مع BoringSSL. وهذا الفارق مهم عند مقارنته بـ curl الخاص بالنظام.
الخطوة 3: من المجلد الذي فككت فيه الملفات، شغّل أمر فحص البصمة نفسه الذي استخدمناه في عيّنتنا:
# Linux x86_64, prebuilt binaries (v2.2.3 of the maintained lexiforest fork)
curl -sLO https://github.com/lexiforest/curl-impersonate/releases/download/v2.2.3/curl-impersonate-v2.2.3.x86_64-linux-gnu.tar.gz
tar xzf curl-impersonate-v2.2.3.x86_64-linux-gnu.tar.gz
./curl_chrome136 -s https://tls.peet.ws/api/all            # see the fingerprint the server gets

# Through a proxy: curl-impersonate takes the usual curl flags
./curl_chrome136 -s -x "http://USER:[email protected]:823" \
  -o page.html -w "%{http_code} %{size_download}
" "https://www.walmart.com/search?q=air+fryer"
احفظ قيمة JA4 المعادة وإصدار HTTP وبصمة HTTP/2 قبل اختبار أي نقطة نهاية خاصة بتطبيق. وبذلك تحصل على خط أساس لطبقة النقل دون اعتبار استجابة متجر ما اختبارًا للبصمة.
أما على Windows أو macOS، فاستخدم ملفات المنصة وطرق التثبيت الموثقة في الفرع. وتوجّه صفحة الارتباطات فيه إلى تكاملات Python وJavaScript/TypeScript وPHP وRust. تحقق من أي حزمة Nixpkgs أو غلاف Node بالرجوع إلى مصدره الأصلي وإصداره الفعلي؛ فأدلة التثبيت لدينا تغطي Linux فقط.
كيف تحاكي Chrome في Python باستخدام curl_cffi؟
استخدم curl_cffi مع المعامل impersonate وثبّت إصدار الحزمة لضمان إمكانية إعادة التجربة. وقد استخدم تنفيذنا في Python الإصدار curl_cffi 0.15 مع impersonate=”chrome”.
يوثّق دليل البدء السريع الرسمي التثبيت عبر pip وملفات المتصفحات التعريفية وواجهة شبيهة بـ requests. ثبّت الإصدار 0.15 في بيئة معزولة لتكرر اختيار الحزمة نفسه. ويتتبع الاسم المستعار العام chrome أحدث هدف Chrome في المكتبة، لذلك قد يغيّر التحديث معناه.
قبل تشغيل هذه العبارة التي اختبرناها كما هي، عرّف url بوصفه عنوان URL العام للبحث https://www.walmart.com/search?q=air+fryer، وعرّف PROXY بوصفه عنوان URL للبروكسي الخاص بك، محمّلًا بسرية من بيئتك. فالعبارة تعتمد على هذين المتغيرين:
import os
from curl_cffi import requests

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
PROXIES = {"http": PROXY, "https": PROXY} if PROXY else None

# 1. What fingerprint does the server see?
fp = requests.get("https://tls.peet.ws/api/all", impersonate="chrome", timeout=30).json()
print("JA4:", fp["tls"]["ja4"], "| HTTP:", fp["http_version"])

# 2. Same request a browser would make, through a proxy, with a session that keeps cookies
with requests.Session(impersonate="chrome", proxies=PROXIES, timeout=90) as s:
    try:
        r = s.get("https://www.walmart.com/search?q=air+fryer")
    except requests.exceptions.RequestException as exc:   # slow exits happen; retry with a new IP
        raise SystemExit(f"request failed: {exc.__class__.__name__}")
    blocked = "Robot or human" in r.text or "/blocked" in r.url
    print(r.status_code, len(r.content) // 1024, "KB,", "challenge" if blocked else "content",
          "| __NEXT_DATA__ present:", "__NEXT_DATA__" in r.text)
افحص حالة الاستجابة وشيفرة HTML قبل استخراج السجلات. ففي استجابة البحث الناجحة عبر سطر الأوامر، كان مصدر الاستخراج هو JSON المنتجات المضمّن في __NEXT_DATA__. حدّد عنصر السكربت هذا بمحلل HTML، وفك ترميز JSON الخاص به، وتحقق من الحقول المتوقعة قبل قبول الصفحة بوصفها محتوى صالحًا للاستخدام.
يوثّق دليل البدء السريع استخدام Session للحفاظ على ملفات تعريف الارتباط وإعادة استخدام الاتصال. وفي سير العمل متعدد الطلبات، حافظ على اتساق الجلسة والملف التعريفي وموقع الخروج المقصود. وتجنّب الجمع بين ملف تعريفي وترويسات إصدار متصفح عشوائية منسوخة من جهاز لا علاقة له بالموضوع.
مصادقة البروكسي ومصادقة الوجهة أمران منفصلان. استخدم فقط بيانات اعتماد صادرة لخدمتك المصرح بها؛ فهذا المثال على صفحة عامة ولا يحتاج إلى تسجيل دخول إلى الوجهة. ويتناول دليل التحويل من curl إلى Python ترجمة بنية الطلب.
ما الفرق بين بصمتي JA3 وJA4؟
تحافظ JA3 على الترتيب في حقول مختارة من ClientHello، بينما تطبّع JA4 قوائم مختارة قبل التجزئة. وهذا يجعل JA4 مفيدة عندما يتفاوت ترتيب الامتدادات، دون أن تصبح هوية كاملة للعميل.
تصف مواصفة JA3 من Salesforce بصمة مبنية من إصدار TLS وخوارزميات التشفير والامتدادات والمجموعات المدعومة وصيغ النقاط. أما مواصفة JA4 من FoxIO فترتّب خوارزميات التشفير والامتدادات، لكنها تحافظ على ترتيب خوارزميات التوقيع. لا تصف JA4 بأنها تتجاهل كل اختلاف في الترتيب.
في عيّنتنا، تشاركت curl_cffi chrome وPlaywright Chromium 145.0.7632.6 بصمة JA4 التالية t13d1516h2_8daaf6152771_d8a2da3f94cd وبصمة HTTP/2 التالية 52d84b11737d980aef856699f885ca86. واختلفت قيم JA3 بينهما. وطابق الغلاف curl_chrome136 قيمتي JA4 وHTTP/2 نفسيهما.
هذه تطابقات رصدها الخادم عند نقطة القياس، وليست دليلًا على تطابق كل بايت في المصافحة أو على تطابق سلوك التطبيق. اختبر عبر مسار الشبكة المقصود وقارن طبقتي النقل. وفي الأنظمة التي تديرها، افحص الأدلة على جانب الخادم؛ إذ تشرح وثائق البصمات في Cloudflare استخدام هذه الإشارات في تحليل حركة المرور وفي القواعد.
كيف تضبط بروكسيات HTTP وHTTPS وSOCKS؟
اضبط البروكسي بشكل مستقل عن الملف التعريفي للمتصفح. فنمط الوجهة ونمط البروكسي يصفان اتصالين مختلفين، لذلك يمكن لوجهة HTTPS أن تستخدم بروكسي HTTP.
في عبارة Python، يحدد مفتاح القاموس https وجهات HTTPS، وتحدد القيمة نقطة نهاية البروكسي. ويوثّق دليل البدء السريع في curl_cffi أمثلة لبروكسيات HTTP وSOCKS. وقد استخدم المسار الذي قسناه بروكسي HTTP مع مصادقة.
تشرح وثائق بروكسي HTTP في curl نفق CONNECT لوجهات HTTPS. فمن دون اعتراض TLS، ينقل النفق التبادل المشفّر الخاص بالعميل، فيحافظ على ترويسات الوجهة ومصافحة TLS كما هي. ويضيف بروكسي HTTPS تشفير الاتصال بين العميل والبروكسي؛ راجع المرجع الرسمي لخيار البروكسي لمعرفة الأنماط المدعومة وإعدادات المصادقة.
أبقِ أسرار البروكسي خارج السكربتات المشتركة ومخرجات التشخيص. تحقق أولًا من نقطة النهاية والبروتوكول والمنفذ والمصادقة كلًا على حدة، ثم قارن استجابات التطبيق. فإخفاق الاتصال بالبروكسي دليل مختلف عن استرجاع صفحة تحدٍّ بنجاح.
في التسلسلات التي تحتفظ بالحالة، يُفضَّل استخدام نقطة خروج ثابتة أثناء التشخيص. وفكّر في التدوير للطلبات المستقلة والمصرح بها فقط بعد تثبيت خط أساس يعمل. فتغيير IP والملف التعريفي للنقل في آن واحد يجعل تفسير النتيجة أصعب.
يتناول دليل إعداد بروكسي curl عملية الضبط، بينما يساعد اختيار البروكسي لـ curl على تقييم متطلبات المسار. ولا يضمن اختيار المسار ولا المحاكاة القبول.
لماذا يُحظر curl بينما يعمل المتصفح؟
قد يختلف المتصفح وعميل HTTP في عدة طبقات حتى عند طلب URL نفسه. استخدم نموذج تشخيص الطلب ذي الطبقات الأربع لعزل الفرق قبل تغيير الأدوات.
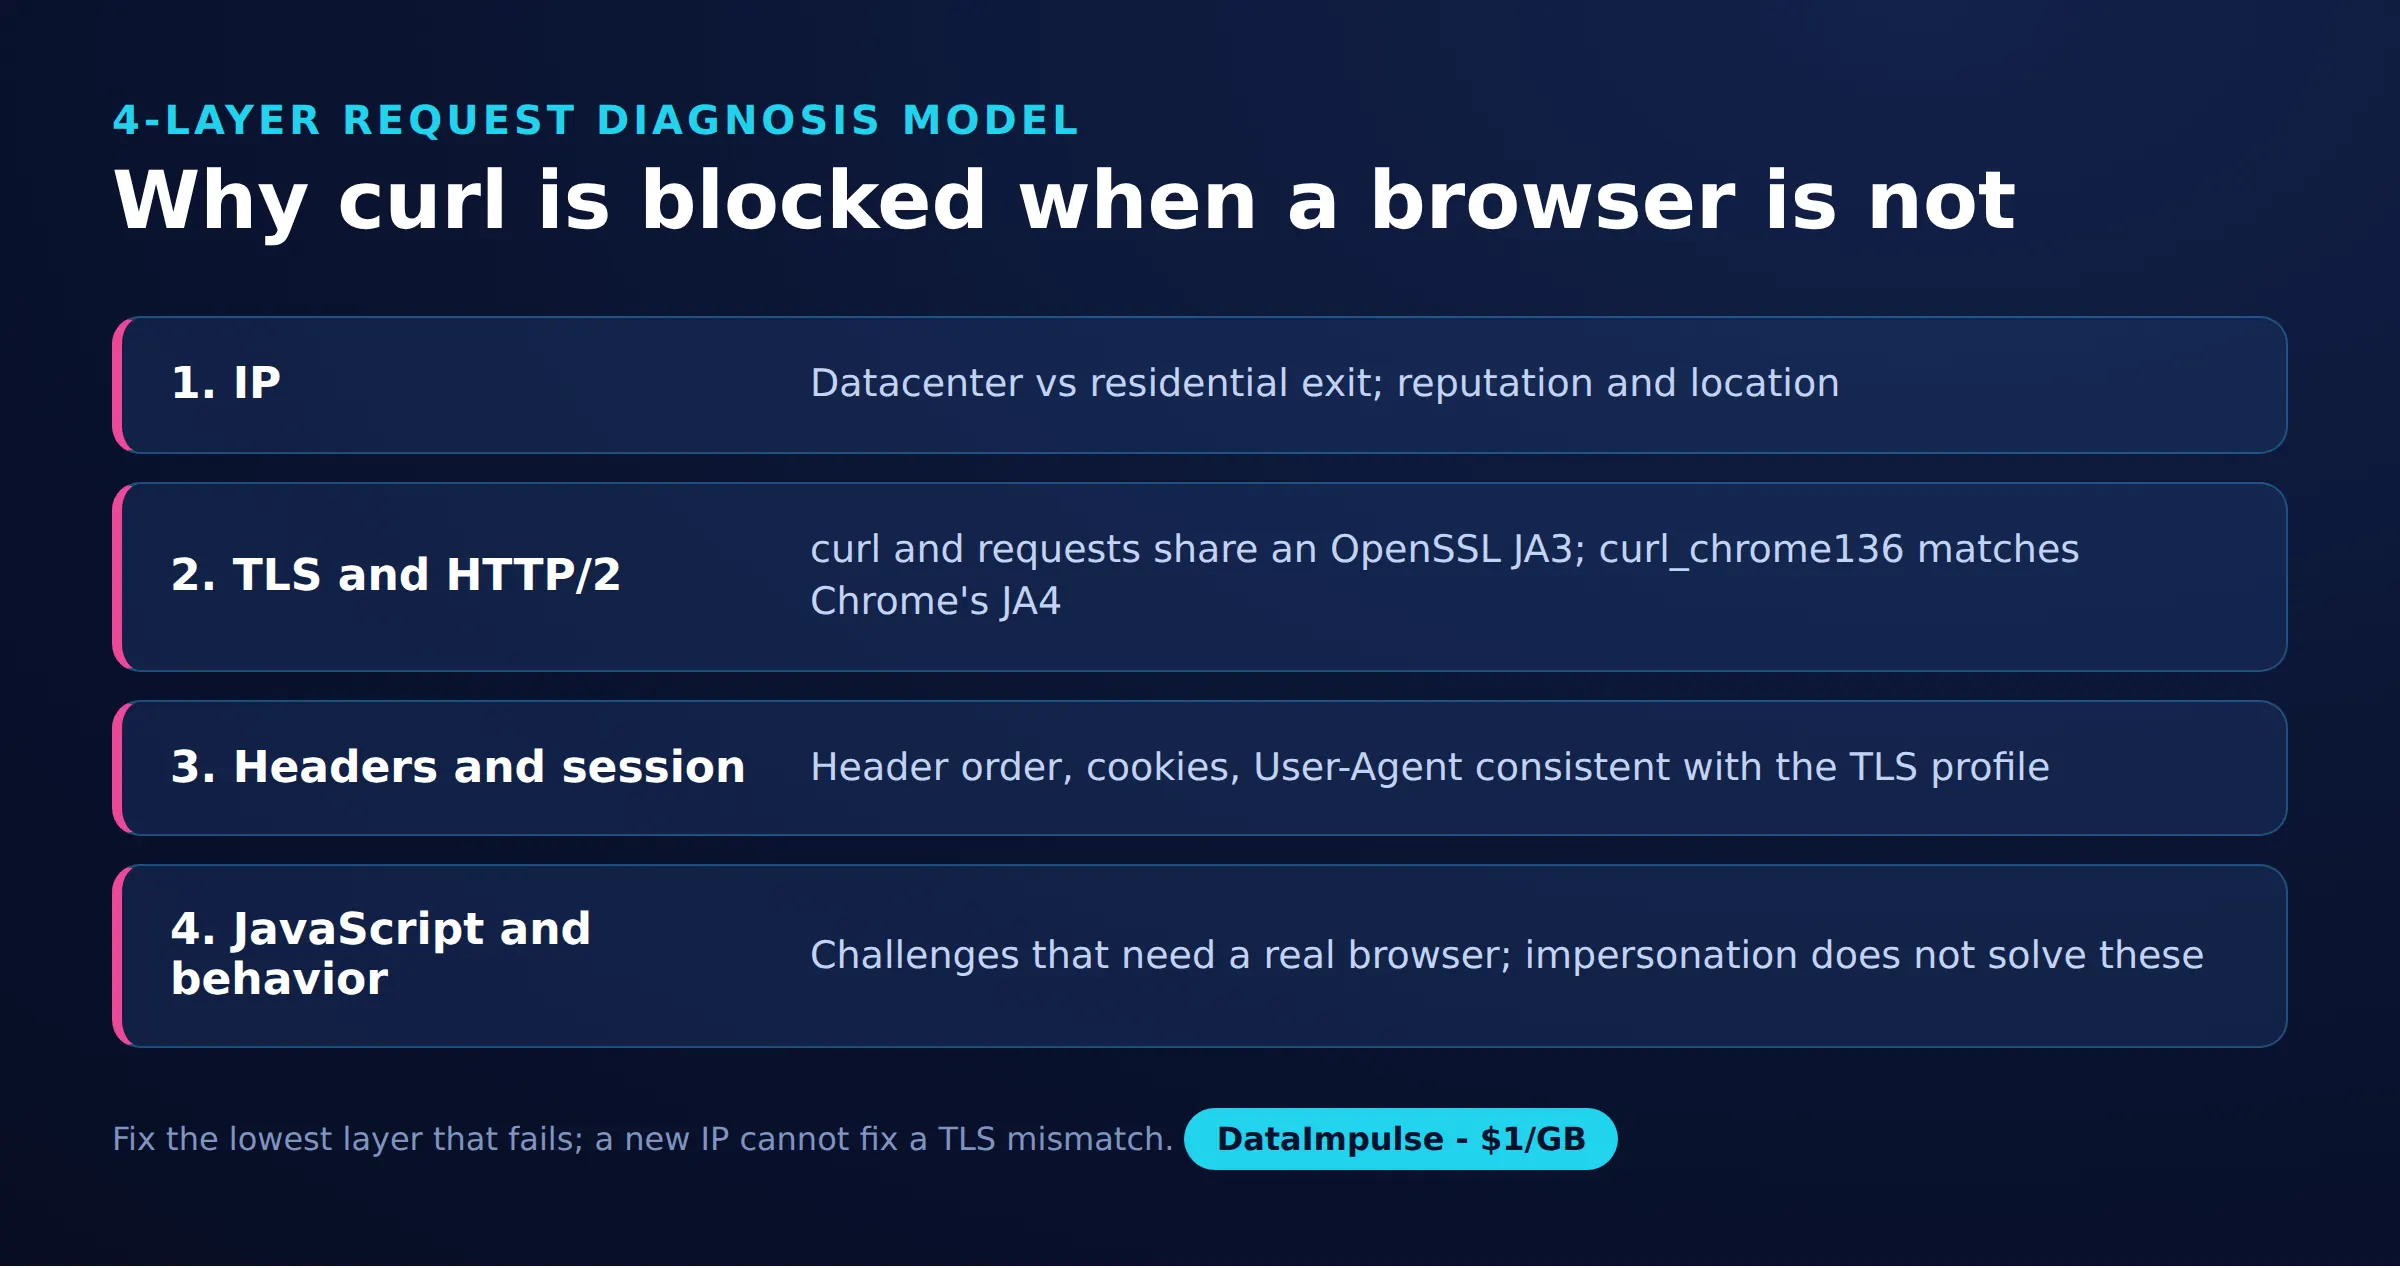
- الطبقة 1: IP والمسار. أبقِ العميل ثابتًا أثناء مقارنة الوصول المباشر بالوصول عبر البروكسي. سجّل الدولة وثبات نقطة الخروج وما إذا كان الإخفاق يحدث قبل وصول استجابة HTTP.
- الطبقة 2: TLS وHTTP/2. أبقِ المسار ثابتًا أثناء مقارنة الطلبات العادية بالطلبات المحاكاة. افحص البصمات التي رصدتها نقطة النهاية بدل الوثوق بسلسلة User-Agent.
- الطبقة 3: الترويسات والجلسة. قارن عمليات إعادة التوجيه وملفات تعريف الارتباط وURL المطلوب وصيغة الاستجابة المتوقعة. افحص المتن: فقد تصاحب حالة HTTP ناجحة استجابة تطبيق غير ناجحة.
- الطبقة 4: JavaScript والسلوك. حدّد ما إذا كانت البيانات تظهر فقط بعد تنفيذ الصفحة أو التفاعل معها. وقد بقيت تحديات صفحات المنتجات لدينا دون حل بعد محاكاة طبقة النقل.
سجّل الحالة ووجهة إعادة التوجيه ونوع المحتوى وحجم الاستجابة وعلامة دالة على المحتوى في كل مقارنة. وتشرح وثائق كتابة سكربتات HTTP في curl فحص الاستجابة وإعادة التوجيه وملفات تعريف الارتباط والتشخيص المفصّل. أزل الأسرار قبل الاحتفاظ بالسجلات.
لا تعامل كل رفض على أنه مشكلة بصمة. فقد يستمر URL خاطئ أو غياب حالة الجلسة أو قاعدة في التطبيق حتى بعد تغيير طبقة النقل. وعلى خدمتك الخاصة، اربط ملاحظات العميل بسجلات الخادم. أما مع الخدمات الخارجية، فتوقف عن تكرار المحاولات أمام التحديات وأعد تقييم مسار الوصول المسموح به.
متى تختار curl-impersonate بدلًا من Playwright أو Selenium؟
اختر محاكاة طبقة النقل عندما تحتوي استجابة HTTP على كل ما تحتاجه المهمة. واختر أتمتة المتصفح عندما يكون العرض أو التفاعل ضروريًا، وقس كلفتها التشغيلية في حمل العمل الخاص بك.
| العميل | استخدمه عندما… | تجنّبه عندما… |
|---|---|---|
| curl القياسي | استخدم curl القياسي عندما يكفي HTTP العادي. | تجنّب curl القياسي عندما يكون لعدم تطابق البصمة الموثّق أثر. |
| curl-impersonate | استخدم curl-impersonate عندما يناسب النقل الشبيه بالمتصفح المهمة. | تجنّب curl-impersonate عندما يكون تنفيذ JavaScript مطلوبًا. |
| Playwright/Selenium | استخدم Playwright/Selenium عندما يكون العرض أو التفاعل ضروريًا. | تجنّب Playwright/Selenium عندما يلبي HTTP البسيط المتطلبات. |
تغطي وثائق الشبكة في Playwright مراقبة طلبات المتصفح؛ وتصف نظرة Selenium العامة أتمتة المتصفح. ويضيف المتصفح عملًا يتعلق بدورة حياة الصفحة وتحميل الموارد. ولم يقس اختبارنا استهلاك المعالج ولا زمن الاستجابة، لذلك لا يثبت أي أفضلية في السرعة أو في التوسع.
ترسل APIRequestContext في Playwright طلبات API ويمكنها مشاركة ملفات تعريف الارتباط مع سياق المتصفح. وهي لا تعادل التنقل في صفحة متصفح؛ فلا تفترض أن مشاركة ملفات تعريف الارتباط تثبت سلوك نقل مطابقًا.
لأتمتة المتصفح حدودها أيضًا. فـ وثائق البيئات المدعومة في Cloudflare تستثني المتصفحات الآلية من الدعم عند حل تحديات بيئة الإنتاج (حتى أكتوبر 2026). وتغيير الأدوات ليس حلًا شاملًا للتحديات.
ماذا أظهر اختبارنا الصغير على الصفحات العامة؟
استرجع اختبارنا السريع في 16 أكتوبر 2026 محتوى البحث باستخدام المحاكاة، بينما تلقت الطلبات العادية تحديات. وأظهرت إخفاقات صفحات المنتجات حدود التعميم انطلاقًا من ذلك النجاح.
المنهج والعيّنة: قارن Andrii بين ثمانية إعدادات للعميل والملف التعريفي عند نقطة فحص TLS: requests 2.x وcurl الخاص بالنظام وأربعة ملفات تعريفية في curl_cffi وPlaywright Chromium وcurl_chrome136. وضمّت عيّنة التطبيق أربع توليفات من عميل ومسار في Python ونتيجتي بحث عبر سطر الأوامر، إضافة إلى فحوص استكشافية لصفحات المنتجات. وهذه ملاحظات مسجّلة، وليست معدلات نجاح من تجارب متكررة.
كانت نقطة فحص البصمة https://tls.peet.ws/api/all. وكانت الملفات التعريفية في Python هي chrome وchrome131 وsafari وfirefox. وتشاركت الطلبات العادية وcurl الخاص بالنظام قيمة JA3 التالية 0149f47eabf9a20d0893e2a44e5a6323، بينما استخدم requests الإصدار HTTP/1.1 واستخدم curl الخاص بالنظام h2. وهذا وحده يبيّن لماذا لا يمكن لتجزئة TLS واحدة أن تلخص الاتصال بأكمله.
| عميل Python | المسار | الحالة | الحجم المسجّل | تصنيف المتن |
|---|---|---|---|---|
| requests | مباشر | 200 | 15 KB | تحدي PerimeterX |
| requests | سكني | 200 | 15 KB | تحدي PerimeterX |
| curl_cffi chrome | مباشر | 200 | 1321 KB | محتوى |
| curl_cffi chrome | سكني | 200 | 1392 KB | محتوى |
استخدمت مقارنة سطر الأوامر بروكسي DataImpulse سكنيًا من الولايات المتحدة وUser-Agent الخاص بـ Chrome نفسيهما. فتلقى curl العادي إعادة توجيه 307 نحو صفحة محظورة عنوانها “Robot or human?”. أما طلب curl_chrome136 فأعاد 200، وحوالي 176 KB نُقلت مضغوطة، وHTML يحتوي على JSON المنتجات في __NEXT_DATA__.
وظلت صفحات منتجات Walmart تتحدى curl_cffi. وأعادت صفحة منتج في Sephora تحديًا سلوكيًا عبر JavaScript من Akamai عند الوصول السكني. وتمنع هذه الإخفاقات تعميم نتيجة صفحة البحث إلى ادعاء عام بشأن أي من الموقعين.
تقدير حركة المرور: بالسعر المعلن لـ البروكسي السكني ابتداءً من $1 لكل غيغابايت، تقابل 176 KB نحو $0.000176 باستخدام الوحدات العشرية. وهذه حركة استجابة توضيحية، وليست تقديرًا لفاتورة: فبايتات الطلبات وإعادة المحاولات وقواعد الفوترة والنقل الآخر قد تغيّر الإجمالي. ولا توجد هنا مكافئة مثبتة بين أحجام Python والنقل المضغوط، لذا لا تقارنها مباشرة برقم سطر الأوامر.
لا تتضمن هذه العيّنة توزيعًا للأزمنة ولا عدد طلبات متكررة ولا عزلًا مضبوطًا لكل فرق في الترويسات. وهي تدعم التحقيق في طبقة النقل، ولا تسمح بنسبة كل فرق في الاستجابة إلى TLS وحدها.
لإعادة هذه العيّنة، سجّل معًا إصدارات الحزم بدقة والغلاف المختار والمسار وتصنيف الاستجابة ووحدات القياس. واحتفظ بحقلين منفصلين للبايتات المنقولة وحجم المتن بعد فك الترميز. وكرر المقارنات في ظروف مضبوطة قبل استخدامها في تخطيط السعة، واعتبر تغيّر قالب الصفحة أو استجابة التحدي سببًا لإعادة التحقق من المحلل.
ما الأذونات والبدائل التي ينبغي التحقق منها؟
تأكد من أن الجمع المقصود مصرّح به قبل تحويل طلب تشخيصي إلى أتمتة مستمرة. فإتاحة الصفحة للعامة ليست دليلًا كافيًا على الإذن بكل استخدام.
راجع شروط الموقع وتعليمات robots وسياسات الوصول المنشورة والالتزامات المعمول بها. اجعل الجمع محدودًا، والتزم بالحدود المعلنة، وتجنّب تكرار المحاولات أمام التحديات. ولا تعِد استخدام بيانات اعتماد تسجيل دخول تخص أطرافًا أخرى، ولا تحاول التحايل على CAPTCHA.
تحقق من وجود API رسمي أو تصدير أو تغذية بيانات أو مجموعة بيانات مرخّصة قبل صيانة تكامل هش مع الصفحات. وقارن تغطية الحقول وحداثة البيانات ومتطلبات المصادقة وإعادة الاستخدام المسموح بها. وعندما يكون الوصول غير واضح، فاطلب مسارًا معتمدًا بدل افتراض أن استجابة ناجحة تحسم المسألة.
الأسئلة الشائعة
ما هو curl-impersonate؟
هو إصدار معدّل من curl يهدف إلى محاكاة مصافحات الشبكة الشبيهة بالمتصفحات. استخدمه للتحقيق في اختلافات طبقة النقل، مع التحقق بشكل منفصل من المحتوى المعاد فعليًا.
لماذا قد يفشل curl بينما ينجح المتصفح؟
قد يختلف الطلبان في المسار أو النقل أو حالة الجلسة أو تنفيذ الصفحة. وفي اختبارنا، احتوت حالة HTTP 200 أحيانًا على تحدٍّ، لذلك كانت الحالة وحدها مؤشر نجاح مضللًا.
كيف تحاكي curl_cffi متصفح Chrome؟
يختار المعامل impersonate فيها ملفًا تعريفيًا لنقل المتصفح. وقد اختار استدعاء Python الذي اختبرناه chrome؛ احتفظ بإصدار الحزمة إلى جانب هذا الاسم المستعار عند توثيق إعادة التجربة.
هل يعمل curl-impersonate مع البروكسيات؟
عمل طلب curl_chrome136 لدينا عبر بروكسي سكني HTTP مع مصادقة. تعامل مع اتصال البروكسي وقبول التطبيق على أنهما فحصان منفصلان، لأن المسار العامل قد يعيد تحديًا مع ذلك.
متى ينبغي أن أستخدم Playwright بدلًا من ذلك؟
اختر سير عمل قائمًا على المتصفح عندما تعتمد النتيجة المطلوبة على تنفيذ الصفحة أو التفاعل معها. تأكد أولًا من أن البيانات المطلوبة غائبة عن الاستجابة الأولية، ولا تعتبر أتمتة المتصفح وصولًا مضمونًا.
هل تثبت مطابقة JA4 أن الطلب صادر من متصفح؟
لا. فقد تشاركت عملاؤنا المحاكون بصمات مختارة مع Chromium، لكن هذه الملاحظة لا تقول شيئًا عن السلوك الكامل للمتصفح ولا عن التصريح بالوصول.
اختبر طبقة الشبكة انطلاقًا من خط أساس واضح
إذا أشار تشخيصك إلى مسار الخروج، فقيّم بروكسيات DataImpulse السكنية مع العميل والملف التعريفي وفحوص المحتوى نفسها. تقدّم DataImpulse بروكسيات فقط، وليست API لتجريف الويب ولا أداة مُدارة لفك الحظر ولا VPN ولا بيانات. ابدأ بنطاق صغير ولا توسّع إلا بعد التأكد من الإذن ومن الحصول على استجابات صالحة للاستخدام.
آخر تحديث: 16 أكتوبر 2026.