
Dalam artikel ini
curl impersonate adalah penggunaan curl-impersonate untuk meniru perilaku TLS dan HTTP/2 browser saat mengirim request HTTP. Dokumentasi proyek aslinya menjelaskan perubahan pada lapisan transport yang melandasi pendekatan ini; mengubah User-Agent saja tidak akan mereproduksinya.
Mulailah dengan pemeriksaan fingerprint, lalu periksa isi respons yang sebenarnya. Uji singkat kami pada 16 Oktober 2026 menemukan perbedaan yang berguna antara klien biasa dan request yang meniru browser, di samping halaman produk yang tetap menampilkan challenge. Ini hanya snapshot kecil, bukan benchmark atau jaminan akses.
Fakta Utama
- Python requests dan curl bawaan sistem menampilkan fingerprint OpenSSL JA3 yang sama dalam pengujian kami.
- curl_cffi impersonate=”chrome” dan curl_chrome136 cocok persis dengan fingerprint JA4 dan HTTP/2 Chromium 145 yang asli.
- Melalui residential proxy dan User-Agent yang sama, curl biasa dialihkan ke halaman blokir Walmart; curl_chrome136 mendapatkan halaman lengkap.
- JA3 berubah di antara build Chrome karena Chrome mengacak urutan ekstensi TLS; JA4 adalah sinyal yang lebih stabil.
- Impersonation memperbaiki fingerprint TLS dan HTTP/2, bukan challenge JavaScript atau perilaku.
- curl-impersonate v2.2.3 menyediakan binary siap pakai seperti curl_chrome136 dan curl_firefox147.
Apa itu curl impersonate, dan apa sebenarnya yang ditirunya?
curl-impersonate adalah build curl yang dimodifikasi dan menargetkan perilaku koneksi menyerupai browser. Cakupannya meliputi handshake TLS dan pengaturan HTTP/2, bukan seluruh lingkungan eksekusi sebuah browser.
Proyek aslinya berada di bawah lwthiker; binary yang kami uji berasal dari fork lexiforest. Dokumentasi proyek fork tersebut menyebutkan fondasi BoringSSL yang telah dipatch. Catat repositori, rilis, dan profil yang dipilih secara bersamaan: nama file eksekusi yang familier saja tidak cukup sebagai bukti asal-usul.
Anggaplah impersonation sebagai cara memilih bagaimana koneksi memperkenalkan dirinya. Header menggambarkan request HTTP, sedangkan pengaturan transport menggambarkan bagian lain dari klien. Keduanya tidak membuktikan bahwa request dimulai oleh manusia. Kecocokan pada fingerprint tertentu tidak dapat membuktikan kesetaraan penuh dengan browser.
Untuk alur kerja curl impersonate, pertama-tama tentukan apakah data yang dibutuhkan sudah ada di respons HTTP. Respons pencarian kami yang berhasil memuat JSON produk yang tertanam; halaman lain yang kami uji tetap menampilkan challenge. Panduan TLS fingerprinting yang lebih luas menambah konteks, tetapi keputusan implementasi sebaiknya didasarkan pada pemeriksaan respons.
Bagaimana cara menginstal curl impersonate dan menjalankan request pertama?
Pilih rilis dan artefak platform secara eksplisit, lalu jalankan wrapper browser-nya terhadap endpoint fingerprint. Setup Linux yang kami uji menggunakan lexiforest v2.2.3 dan wrapper curl_chrome136.
Langkah 1: Buka rilis v2.2.3 resmi, pilih artefak Linux yang sesuai dengan arsitektur Anda, lalu ekstrak. Ikuti dokumentasi instalasi untuk persyaratan runtime dan sertifikat CA.
Langkah 2: Simpan wrapper dan artefak pendukungnya di tempat yang sama. Lingkungan kami adalah Linux dengan Ubuntu OpenSSL 3.0.13; binary impersonation mengidentifikasi dirinya sebagai curl 8.22.0-IMPERSONATE dengan BoringSSL. Perbedaan ini penting saat membandingkannya dengan curl bawaan sistem.
Langkah 3: Dari direktori hasil ekstrak, jalankan perintah fingerprint persis seperti yang digunakan dalam snapshot kami:
# Linux x86_64, prebuilt binaries (v2.2.3 of the maintained lexiforest fork)
curl -sLO https://github.com/lexiforest/curl-impersonate/releases/download/v2.2.3/curl-impersonate-v2.2.3.x86_64-linux-gnu.tar.gz
tar xzf curl-impersonate-v2.2.3.x86_64-linux-gnu.tar.gz
./curl_chrome136 -s https://tls.peet.ws/api/all            # see the fingerprint the server gets

# Through a proxy: curl-impersonate takes the usual curl flags
./curl_chrome136 -s -x "http://USER:[email protected]:823" \
  -o page.html -w "%{http_code} %{size_download}
" "https://www.walmart.com/search?q=air+fryer"
Simpan JA4, versi HTTP, dan fingerprint HTTP/2 yang dikembalikan sebelum menguji endpoint aplikasi. Dengan cara ini Anda memiliki baseline transport tanpa menjadikan respons sebuah peritel sebagai uji fingerprint.
Untuk Windows atau macOS, gunakan artefak platform dan jalur instalasi yang didokumentasikan oleh fork tersebut. Halaman bindings-nya mengarahkan ke integrasi Python, JavaScript/TypeScript, PHP, dan Rust. Verifikasi setiap paket Nixpkgs atau wrapper Node terhadap upstream dan rilis aslinya; bukti instalasi kami hanya mencakup Linux.
Bagaimana cara meniru Chrome di Python dengan curl_cffi?
Gunakan curl_cffi dengan parameter impersonate dan kunci versi paketnya agar hasilnya dapat direproduksi. Implementasi Python kami menggunakan curl_cffi 0.15 dengan impersonate=”chrome”.
Quick start resmi mendokumentasikan instalasi melalui pip, profil browser, dan antarmuka yang mirip requests. Instal versi 0.15 di lingkungan terisolasi untuk mereproduksi pilihan paket kami. Alias chrome yang generik mengikuti target Chrome terbaru di pustaka tersebut, sehingga sebuah pembaruan dapat mengubah artinya.
Sebelum menjalankan pernyataan yang telah diuji ini, definisikan url sebagai URL pencarian publik https://www.walmart.com/search?q=air+fryer dan PROXY sebagai URL proxy milik Anda sendiri, yang dimuat secara privat dari environment Anda. Pernyataan tersebut bergantung pada dua variabel itu:
import os
from curl_cffi import requests

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
PROXIES = {"http": PROXY, "https": PROXY} if PROXY else None

# 1. What fingerprint does the server see?
fp = requests.get("https://tls.peet.ws/api/all", impersonate="chrome", timeout=30).json()
print("JA4:", fp["tls"]["ja4"], "| HTTP:", fp["http_version"])

# 2. Same request a browser would make, through a proxy, with a session that keeps cookies
with requests.Session(impersonate="chrome", proxies=PROXIES, timeout=90) as s:
    try:
        r = s.get("https://www.walmart.com/search?q=air+fryer")
    except requests.exceptions.RequestException as exc:   # slow exits happen; retry with a new IP
        raise SystemExit(f"request failed: {exc.__class__.__name__}")
    blocked = "Robot or human" in r.text or "/blocked" in r.url
    print(r.status_code, len(r.content) // 1024, "KB,", "challenge" if blocked else "content",
          "| __NEXT_DATA__ present:", "__NEXT_DATA__" in r.text)
Periksa status respons dan HTML sebelum mengekstrak data. Pada respons pencarian CLI kami yang berhasil, sumber ekstraksinya adalah JSON produk __NEXT_DATA__ yang tertanam. Temukan elemen script tersebut dengan parser HTML, dekode JSON-nya, dan validasi kolom yang diharapkan sebelum menerima halaman itu sebagai konten yang dapat digunakan.
Quick start mendokumentasikan Session untuk persistensi cookie dan penggunaan ulang koneksi. Untuk alur kerja dengan banyak request, jaga agar session, profil, dan lokasi exit yang dituju tetap konsisten. Hindari menggabungkan sebuah profil dengan header versi browser sembarangan yang disalin dari mesin lain yang tidak berkaitan.
Autentikasi proxy dan autentikasi tujuan adalah dua hal yang terpisah. Gunakan hanya kredensial yang diterbitkan untuk layanan Anda sendiri yang sah; contoh halaman publik ini tidak memerlukan login ke tujuan. Panduan curl ke Python kami membahas cara menerjemahkan struktur request.
Apa perbedaan fingerprint JA3 dan JA4?
JA3 mempertahankan urutan pada kolom ClientHello tertentu, sedangkan JA4 menormalkan daftar tertentu sebelum di-hash. Hal ini membuat JA4 berguna ketika urutan ekstensi bervariasi, tanpa menjadikannya identitas klien yang lengkap.
Spesifikasi JA3 dari Salesforce menjelaskan fingerprint yang dibangun dari versi TLS, cipher, ekstensi, supported groups, dan point format. Spesifikasi JA4 dari FoxIO mengurutkan cipher dan ekstensi, tetapi mempertahankan urutan signature-algorithm. Jangan menggambarkan JA4 sebagai mengabaikan setiap perbedaan urutan.
Dalam snapshot kami, curl_cffi chrome dan Playwright Chromium 145.0.7632.6 memiliki JA4 t13d1516h2_8daaf6152771_d8a2da3f94cd dan fingerprint HTTP/2 52d84b11737d980aef856699f885ca86 yang sama. Nilai JA3 keduanya berbeda. Wrapper curl_chrome136 cocok dengan nilai JA4 dan HTTP/2 yang sama tersebut.
Ini adalah kecocokan yang diamati server pada endpoint pengukuran, bukan bukti bahwa setiap byte handshake atau perilaku aplikasi cocok. Uji melalui jalur jaringan yang dituju dan bandingkan kedua lapisan transport. Untuk sistem yang Anda kelola sendiri, periksa bukti di sisi server; dokumentasi fingerprint Cloudflare menjelaskan penggunaan sinyal-sinyal ini dalam analisis lalu lintas dan aturan.
Bagaimana cara mengonfigurasi proxy HTTP, HTTPS, dan SOCKS?
Atur proxy secara terpisah dari profil browser. Skema tujuan dan skema proxy menggambarkan dua koneksi yang berbeda, sehingga tujuan HTTPS dapat menggunakan proxy HTTP.
Dalam pernyataan Python, kunci dictionary https memilih tujuan HTTPS; nilainya menunjukkan endpoint proxy. Quick start curl_cffi mendokumentasikan contoh proxy HTTP dan SOCKS. Jalur yang kami ukur menggunakan proxy HTTP dengan autentikasi.
Dokumentasi proxy HTTP curl menjelaskan tunneling CONNECT untuk tujuan HTTPS. Tanpa intersepsi TLS, tunnel membawa pertukaran terenkripsi milik klien, sehingga header yang menghadap tujuan dan handshake TLS-nya tetap terjaga. Proxy HTTPS juga mengenkripsi koneksi dari klien ke proxy; lihat referensi opsi proxy resmi untuk skema dan pengaturan autentikasi yang didukung.
Simpan rahasia proxy di luar skrip yang dibagikan dan keluaran diagnostik. Verifikasi terlebih dahulu endpoint, protokol, port, dan autentikasi secara mandiri; baru kemudian bandingkan respons aplikasi. Kegagalan koneksi proxy merupakan bukti yang berbeda dari halaman challenge yang berhasil diambil.
Untuk rangkaian request yang bergantung pada state, pilih exit yang stabil selama diagnosis. Pertimbangkan rotasi hanya untuk request independen yang sah setelah baseline yang berfungsi terbentuk. Mengubah IP dan profil transport secara bersamaan membuat hasilnya lebih sulit dijelaskan.
Panduan setup proxy curl kami membahas konfigurasi, sedangkan pemilihan proxy untuk curl membantu mengevaluasi kebutuhan jalur. Baik pemilihan jalur maupun impersonation tidak menjamin request diterima.
Mengapa curl tetap diblokir padahal browser berhasil?
Browser dan klien HTTP dapat berbeda pada beberapa lapisan meskipun meminta URL yang sama. Gunakan model diagnosis request 4 lapisan untuk mengisolasi perbedaannya sebelum mengganti alat.
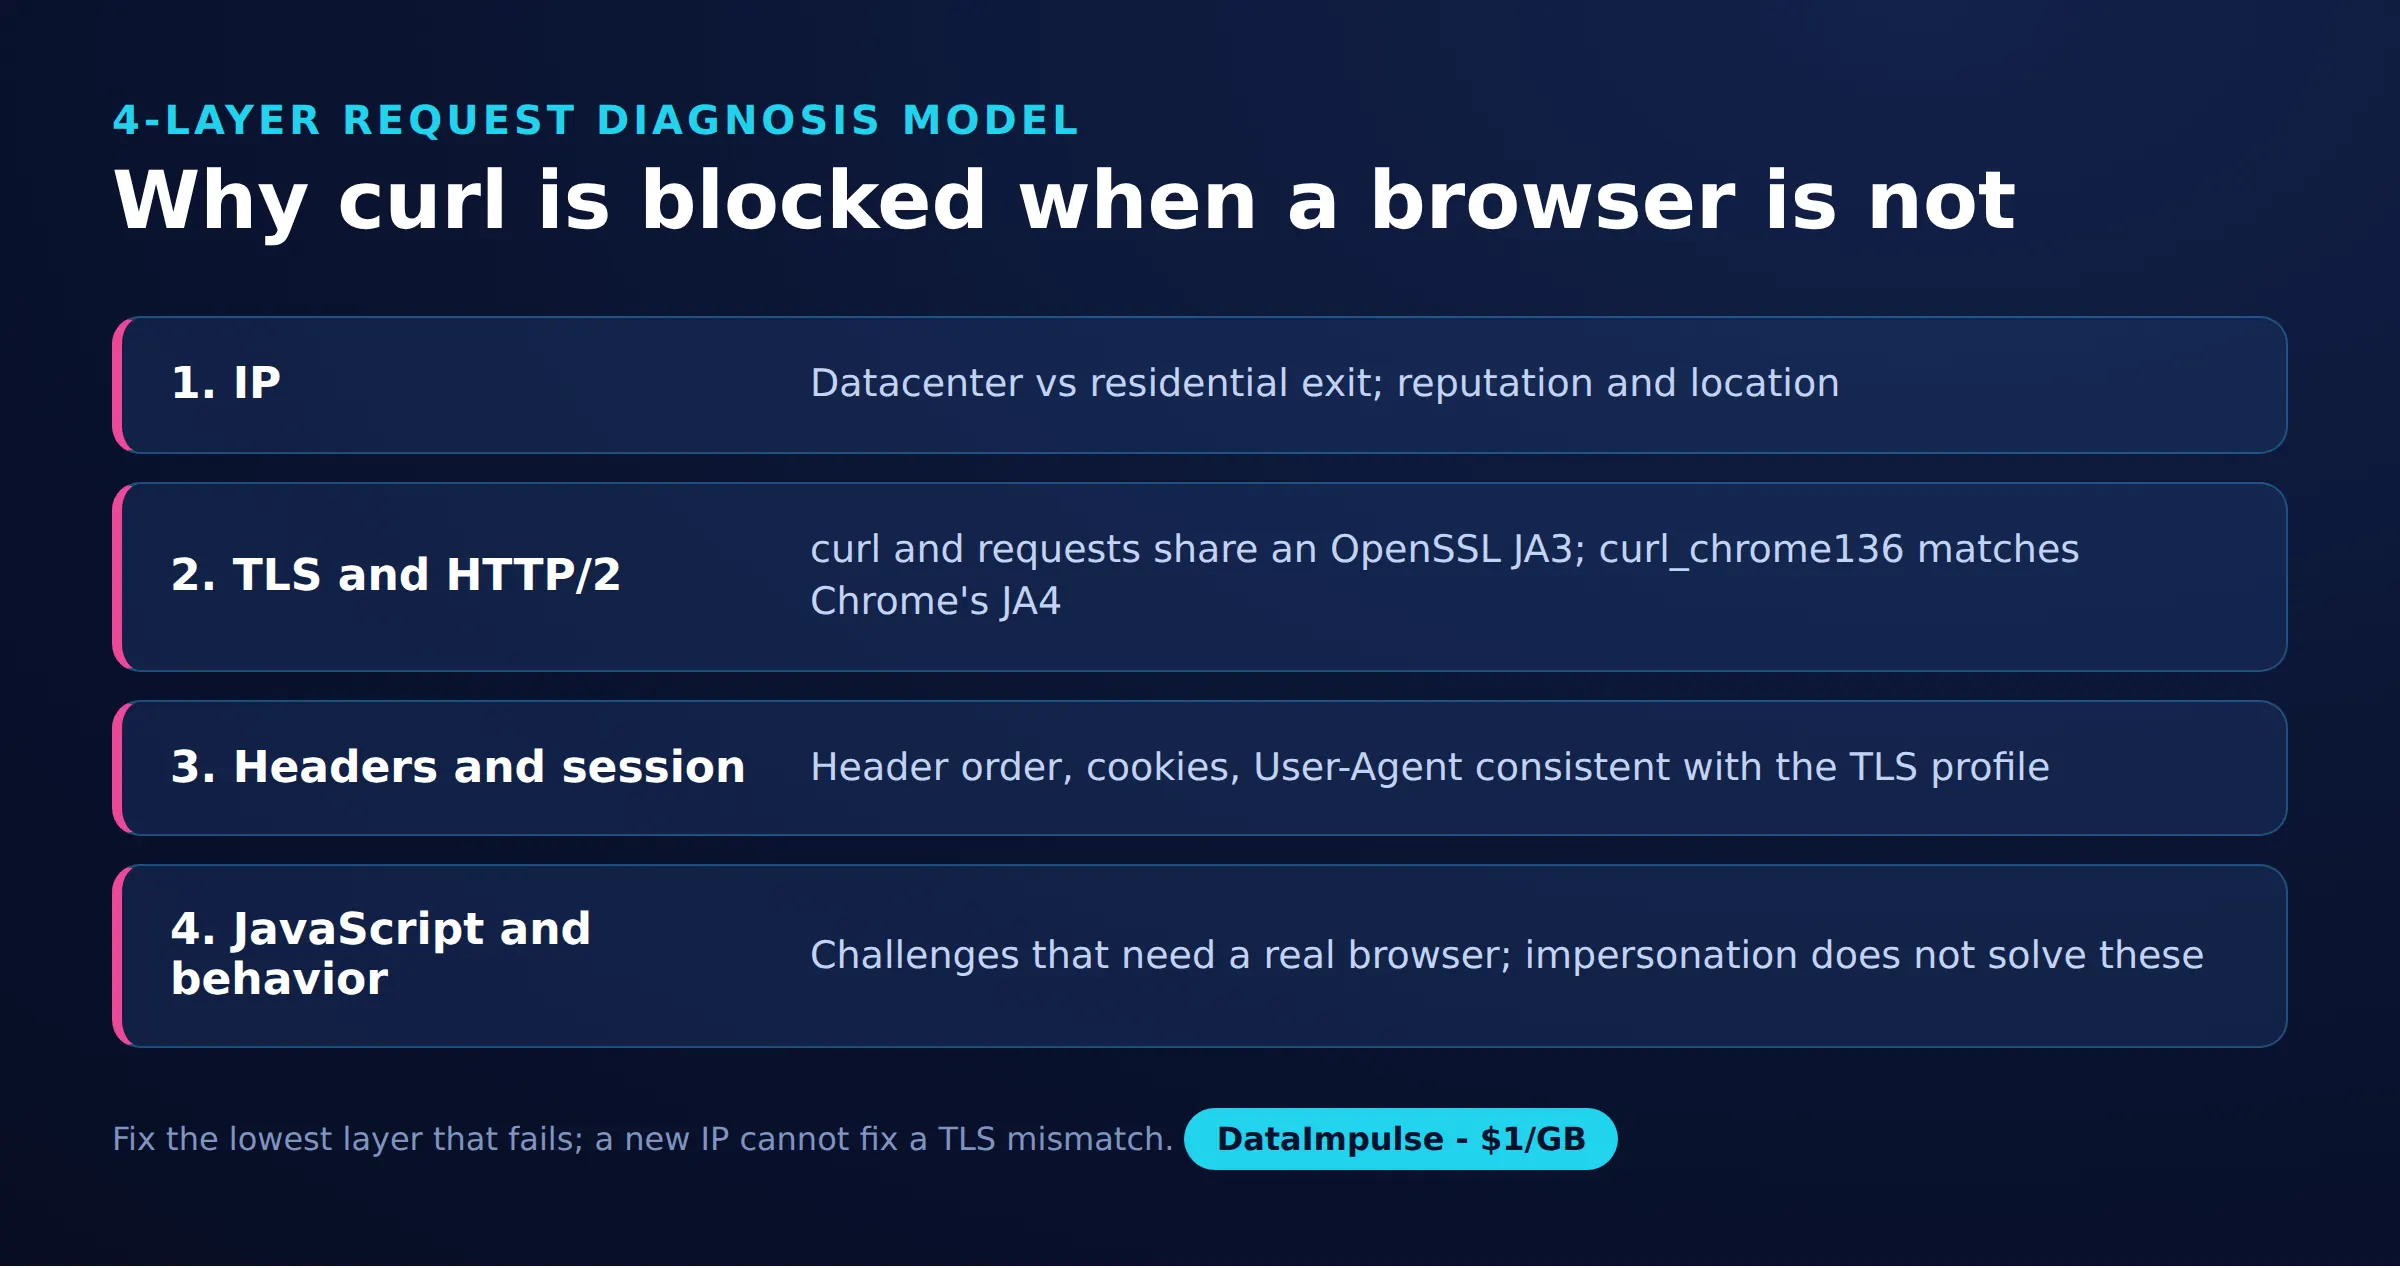
- Lapisan 1: IP dan jalur. Pertahankan klien yang sama sambil membandingkan akses langsung dan akses melalui proxy. Catat negara, stabilitas exit, dan apakah kegagalan terjadi sebelum respons HTTP diterima.
- Lapisan 2: TLS dan HTTP/2. Pertahankan jalur yang sama sambil membandingkan request biasa dan request yang meniru browser. Periksa fingerprint yang diamati endpoint, jangan hanya memercayai string User-Agent.
- Lapisan 3: Header dan session. Bandingkan redirect, cookie, URL yang diminta, dan format respons yang diharapkan. Periksa isi respons: status HTTP yang berhasil dapat disertai respons aplikasi yang gagal.
- Lapisan 4: JavaScript dan perilaku. Tentukan apakah data baru muncul setelah halaman dieksekusi atau setelah ada interaksi. Challenge pada halaman produk kami tetap tidak terselesaikan setelah transport ditiru.
Catat status, tujuan redirect, tipe konten, ukuran respons, dan penanda konten pada setiap perbandingan. Dokumentasi HTTP scripting curl menjelaskan pemeriksaan respons, redirect, cookie, dan diagnostik verbose. Hapus rahasia sebelum menyimpan log.
Jangan menganggap setiap penolakan sebagai masalah fingerprint. URL yang salah, state session yang hilang, atau aturan aplikasi dapat tetap berlaku meskipun transport diubah. Pada layanan milik Anda sendiri, korelasikan pengamatan klien dengan log server. Untuk layanan eksternal, hentikan percobaan ulang terhadap challenge dan kaji kembali jalur akses yang diizinkan.
Kapan sebaiknya memilih curl-impersonate dibandingkan Playwright atau Selenium?
Pilih transport impersonation ketika respons HTTP sudah memuat semua yang dibutuhkan tugas Anda. Pilih otomatisasi browser ketika rendering atau interaksi mutlak diperlukan, dan ukur biaya operasionalnya pada beban kerja Anda sendiri.
| Klien | Gunakan X ketika… | Hindari X ketika… |
|---|---|---|
| curl standar | Gunakan curl standar ketika HTTP biasa sudah cukup. | Hindari curl standar ketika ketidakcocokan fingerprint yang telah diverifikasi berpengaruh. |
| curl-impersonate | Gunakan curl-impersonate ketika transport menyerupai browser sesuai dengan tugas. | Hindari curl-impersonate ketika eksekusi JavaScript diperlukan. |
| Playwright/Selenium | Gunakan Playwright/Selenium ketika rendering atau interaksi mutlak diperlukan. | Hindari Playwright/Selenium ketika HTTP sederhana sudah memenuhi kebutuhan. |
Dokumentasi jaringan Playwright membahas pengamatan request browser; ikhtisar Selenium menjelaskan otomatisasi browser. Browser membawa beban siklus hidup halaman dan pemuatan resource. Uji kami tidak mengukur CPU maupun latensi, sehingga tidak menetapkan keunggulan kecepatan atau skalabilitas apa pun.
APIRequestContext milik Playwright mengirim request API dan dapat berbagi cookie dengan konteks browser. Ini tidak setara dengan menavigasi halaman browser; jangan berasumsi bahwa berbagi cookie menghasilkan perilaku transport yang identik.
Otomatisasi browser juga memiliki keterbatasan. Dokumentasi lingkungan yang didukung Cloudflare mengecualikan browser otomatis dari dukungan untuk menyelesaikan challenge di lingkungan produksi (per Oktober 2026). Berganti alat bukan solusi universal untuk challenge.
Apa yang ditunjukkan uji halaman publik kecil kami?
Uji singkat kami pada 16 Oktober 2026 berhasil mengambil konten pencarian dengan impersonation, sementara request biasa menerima challenge. Kegagalan pada halaman produk menunjukkan batas untuk menggeneralisasi dari keberhasilan tersebut.
Metode dan sampel: Andrii membandingkan delapan konfigurasi klien/profil pada endpoint inspeksi TLS: requests 2.x, curl bawaan sistem, empat profil curl_cffi, Playwright Chromium, dan curl_chrome136. Sampel aplikasi terdiri dari empat kombinasi klien/jalur Python dan dua hasil pencarian CLI, ditambah pemeriksaan eksploratif pada halaman produk. Ini adalah pengamatan yang dicatat, bukan tingkat keberhasilan dari percobaan berulang.
Endpoint fingerprint-nya adalah https://tls.peet.ws/api/all. Profil Python-nya adalah chrome, chrome131, safari, dan firefox. Request biasa dan curl bawaan sistem memiliki JA3 yang sama, yaitu 0149f47eabf9a20d0893e2a44e5a6323, sementara requests menggunakan HTTP/1.1 dan curl bawaan sistem menggunakan h2. Hal ini saja sudah menunjukkan mengapa satu hash TLS tidak dapat merangkum seluruh koneksi.
| Klien Python | Jalur | Status | Ukuran tercatat | Klasifikasi isi |
|---|---|---|---|---|
| requests | Langsung | 200 | 15 KB | Challenge PerimeterX |
| requests | Residential | 200 | 15 KB | Challenge PerimeterX |
| curl_cffi chrome | Langsung | 200 | 1321 KB | Konten |
| curl_cffi chrome | Residential | 200 | 1392 KB | Konten |
Perbandingan CLI menggunakan residential proxy US DataImpulse dan User-Agent Chrome yang sama. curl biasa menerima redirect 307 menuju halaman blokir berlabel “Robot or human?” Request curl_chrome136 mengembalikan 200, sekitar 176 KB ditransfer dalam keadaan terkompresi, dan HTML yang memuat JSON produk __NEXT_DATA__.
Halaman produk Walmart tetap memberi challenge pada curl_cffi. Halaman produk Sephora mengembalikan challenge JavaScript/perilaku Akamai melalui akses residential. Kegagalan ini mencegah hasil pada halaman pencarian diperluas menjadi klaim umum untuk kedua situs.
Perkiraan lalu lintas: Dengan harga awal residential yang diiklankan sebesar $1 per GB, 176 KB setara dengan sekitar $0,000176 menggunakan satuan desimal. Ini adalah ilustrasi lalu lintas respons, bukan perkiraan tagihan: byte request, percobaan ulang, aturan penagihan, dan transfer lainnya dapat mengubah totalnya. Ukuran pada Python tidak memiliki kesetaraan transfer terkompresi yang terbukti di sini, jadi jangan membandingkannya langsung dengan angka CLI.
Snapshot ini tidak memiliki distribusi waktu, jumlah request berulang, atau isolasi terkontrol untuk setiap perbedaan header. Snapshot ini mendukung penyelidikan transport, bukan mengaitkan setiap perbedaan respons hanya pada TLS.
Untuk mengulang snapshot ini, catat versi paket yang tepat, wrapper yang dipilih, jalur, klasifikasi respons, dan satuan pengukuran secara bersamaan. Pisahkan kolom untuk byte yang ditransfer dan ukuran isi yang sudah didekode. Ulangi perbandingan dalam kondisi terkontrol sebelum menggunakannya untuk perencanaan kapasitas, dan anggap perubahan template halaman atau respons challenge sebagai alasan untuk memvalidasi ulang parser.
Izin dan alternatif apa yang perlu Anda periksa?
Pastikan bahwa pengumpulan data yang dituju memang diizinkan sebelum mengubah request diagnostik menjadi otomatisasi berkelanjutan. Aksesibilitas publik bukan bukti izin yang memadai untuk setiap penggunaan.
Tinjau ketentuan situs, instruksi robots, kebijakan akses yang dipublikasikan, dan kewajiban yang berlaku. Jaga agar pengumpulan tetap terbatas, hormati batasan yang dinyatakan, dan hindari percobaan ulang berulang terhadap challenge. Jangan menggunakan ulang kredensial login pihak ketiga atau mencoba mengakali CAPTCHA.
Periksa apakah tersedia API resmi, ekspor, feed, atau dataset berlisensi sebelum memelihara integrasi halaman yang rapuh. Bandingkan cakupan kolom, kesegaran data, persyaratan autentikasi, dan penggunaan ulang yang diizinkan. Ketika akses tidak jelas, carilah jalur yang disetujui, jangan berasumsi bahwa respons yang berhasil menyelesaikan pertanyaannya.
Pertanyaan yang Sering Diajukan
Apa itu curl-impersonate?
Ini adalah build curl yang dimodifikasi dan ditujukan untuk handshake jaringan yang menyerupai browser. Gunakan untuk menyelidiki perbedaan transport, sambil memvalidasi isi yang benar-benar dikembalikan secara terpisah.
Mengapa curl bisa gagal padahal browser berhasil?
Kedua request mungkin berbeda dalam jalur, transport, state session, atau eksekusi halaman. Dalam uji kami, HTTP 200 kadang berisi challenge, sehingga status saja merupakan pemeriksaan keberhasilan yang menyesatkan.
Bagaimana curl_cffi meniru Chrome?
Parameter impersonate-nya memilih profil transport browser. Pemanggilan Python yang kami uji memilih chrome; simpan versi paket bersama alias tersebut saat mendokumentasikan reproduksi.
Apakah curl-impersonate berfungsi dengan proxy?
Request curl_chrome136 kami berfungsi melalui residential proxy HTTP dengan autentikasi. Perlakukan konektivitas proxy dan penerimaan aplikasi sebagai dua pemeriksaan terpisah, karena jalur yang berfungsi tetap dapat mengembalikan challenge.
Kapan sebaiknya saya menggunakan Playwright?
Pilih alur kerja browser ketika hasil yang dibutuhkan bergantung pada eksekusi halaman atau interaksi. Pastikan dahulu bahwa data yang diinginkan tidak ada di respons awal, dan jangan menganggap otomatisasi browser sebagai akses yang terjamin.
Apakah JA4 yang cocok membuktikan bahwa request berasal dari browser?
Tidak. Klien kami yang meniru browser memiliki fingerprint tertentu yang sama dengan Chromium, tetapi pengamatan itu tidak mengatakan apa pun tentang perilaku browser yang utuh atau soal izin.
Uji lapisan jaringan dengan baseline yang jelas
Jika diagnosis Anda mengarah ke jalur exit, evaluasi residential proxy DataImpulse dengan klien, profil, dan pemeriksaan konten yang sama. DataImpulse menyediakan proxy, bukan scraping API, unblocker terkelola, VPN, atau data. Mulailah dari skala kecil dan perluas hanya setelah memastikan izin dan respons yang dapat digunakan.
Terakhir diperbarui: 16 Oktober 2026.