
이 글의 내용
curl impersonate는 curl-impersonate를 사용해 HTTP 요청을 보낼 때 브라우저의 TLS 및 HTTP/2 동작을 모방하는 방식을 가리킵니다. 원본 프로젝트 문서에는 이 방식의 바탕이 되는 전송 계층 변경 사항이 설명되어 있으며, User-Agent만 바꾸어서는 이를 재현할 수 없습니다.
먼저 핑거프린트를 확인한 뒤 실제 응답 본문을 점검하는 순서로 진행하십시오. 2026년 10월 16일에 진행한 간단한 테스트에서는 일반 클라이언트와 임퍼소네이션 요청 사이에 의미 있는 차이가 나타났으며, 챌린지가 그대로 반환된 상품 페이지도 있었습니다. 이는 소규모 스냅샷일 뿐이며 벤치마크나 접근 보장이 아닙니다.
핵심 요약
- 테스트에서 Python requests와 시스템 curl은 동일한 OpenSSL JA3 핑거프린트를 보였습니다.
- curl_cffi impersonate=”chrome”와 curl_chrome136은 실제 Chromium 145의 JA4 및 HTTP/2 핑거프린트와 정확히 일치했습니다.
- 동일한 레지덴셜 프록시(residential proxy)와 User-Agent를 사용했을 때 일반 curl은 Walmart의 차단 페이지로 리디렉션되었고, curl_chrome136은 전체 페이지를 받았습니다.
- Chrome은 TLS 확장 순서를 무작위로 바꾸기 때문에 Chrome 빌드마다 JA3가 달라지며, JA4가 더 안정적인 신호입니다.
- 임퍼소네이션은 TLS와 HTTP/2 핑거프린트를 맞춰 줄 뿐, JavaScript 챌린지나 행동 기반 챌린지는 해결하지 못합니다.
- curl-impersonate v2.2.3에는 curl_chrome136, curl_firefox147 같은 바로 사용할 수 있는 바이너리가 포함되어 있습니다.
curl impersonate란 무엇이며 실제로 무엇을 모방합니까?
curl-impersonate는 브라우저와 유사한 연결 동작을 목표로 수정한 curl 빌드입니다. 모방 범위는 TLS 핸드셰이크와 HTTP/2 설정이며, 브라우저의 전체 실행 환경은 포함하지 않습니다.
원본 프로젝트는 lwthiker 아래에 있고, 테스트에 사용한 바이너리는 lexiforest 포크에서 가져왔습니다. 포크의 프로젝트 문서에는 패치된 BoringSSL을 기반으로 한다고 명시되어 있습니다. 저장소, 릴리스, 선택한 프로필을 함께 기록해 두십시오. 익숙한 실행 파일 이름만으로는 출처를 충분히 증명할 수 없습니다.
임퍼소네이션은 연결이 자신을 어떻게 소개할지 선택하는 일이라고 이해하면 쉽습니다. 헤더는 HTTP 요청을 설명하고, 전송 설정은 클라이언트의 또 다른 부분을 설명합니다. 어느 쪽도 사람이 요청을 보냈다는 사실을 증명하지 않습니다. 일부 핑거프린트가 일치한다고 해서 브라우저와 완전히 같다고 할 수는 없습니다.
curl impersonate 워크플로를 시작하기 전에, 필요한 데이터가 이미 HTTP 응답에 들어 있는지부터 확인하십시오. 테스트에서 성공한 검색 응답에는 상품 JSON이 포함되어 있었고, 다른 테스트 페이지에서는 여전히 챌린지가 나타났습니다. 더 넓은 맥락은 TLS 핑거프린팅 가이드에서 확인할 수 있지만, 구현 결정은 응답을 직접 점검한 결과에 따라야 합니다.
curl impersonate는 어떻게 설치하고 첫 요청은 어떻게 실행합니까?
릴리스와 플랫폼별 아티팩트를 명시적으로 선택한 다음, 해당 브라우저 래퍼를 핑거프린트 확인 엔드포인트에 대해 실행하십시오. 테스트한 Linux 환경에서는 lexiforest v2.2.3과 curl_chrome136 래퍼를 사용했습니다.
1단계: 공식 v2.2.3 릴리스를 열고 사용 중인 아키텍처에 맞는 Linux 아티팩트를 선택해 압축을 해제합니다. 런타임 및 CA 인증서 요구 사항은 설치 문서를 참고하십시오.
2단계: 래퍼와 관련 아티팩트를 같은 위치에 두십시오. 테스트 환경은 Ubuntu OpenSSL 3.0.13이 설치된 Linux였으며, 임퍼소네이션 바이너리는 BoringSSL을 사용하는 curl 8.22.0-IMPERSONATE로 표시되었습니다. 시스템 curl과 비교할 때 이 차이가 중요합니다.
3단계: 압축을 푼 디렉터리에서 스냅샷에 사용한 핑거프린트 확인 명령을 그대로 실행합니다.
# Linux x86_64, prebuilt binaries (v2.2.3 of the maintained lexiforest fork)
curl -sLO https://github.com/lexiforest/curl-impersonate/releases/download/v2.2.3/curl-impersonate-v2.2.3.x86_64-linux-gnu.tar.gz
tar xzf curl-impersonate-v2.2.3.x86_64-linux-gnu.tar.gz
./curl_chrome136 -s https://tls.peet.ws/api/all            # see the fingerprint the server gets

# Through a proxy: curl-impersonate takes the usual curl flags
./curl_chrome136 -s -x "http://USER:[email protected]:823" \
  -o page.html -w "%{http_code} %{size_download}
" "https://www.walmart.com/search?q=air+fryer"
애플리케이션 엔드포인트를 테스트하기 전에 반환된 JA4, HTTP 버전, HTTP/2 핑거프린트를 저장해 두십시오. 이렇게 하면 리테일러의 응답을 핑거프린트 테스트로 오인하지 않고 전송 계층의 기준값을 확보할 수 있습니다.
Windows나 macOS에서는 포크가 문서화한 플랫폼별 아티팩트와 설치 경로를 사용하십시오. 바인딩 페이지에서 Python, JavaScript/TypeScript, PHP, Rust 연동 방법을 확인할 수 있습니다. Nixpkgs 패키지나 Node 래퍼를 사용한다면 실제 업스트림과 릴리스를 반드시 확인하십시오. 이번 설치 검증은 Linux에서만 이루어졌습니다.
curl_cffi로 Python에서 Chrome을 모방하려면 어떻게 합니까?
impersonate 파라미터와 함께 curl_cffi를 사용하고, 재현성을 위해 패키지 버전을 고정하십시오. 테스트한 Python 구현에서는 curl_cffi 0.15와 impersonate=”chrome”을 사용했습니다.
공식 퀵 스타트에는 pip 설치, 브라우저 프로필, requests와 비슷한 인터페이스가 설명되어 있습니다. 같은 패키지 구성을 재현하려면 격리된 환경에 0.15 버전을 설치하십시오. 일반 chrome 별칭은 라이브러리의 최신 Chrome 대상을 따라가므로, 업그레이드하면 그 의미가 달라질 수 있습니다.
아래 테스트 구문을 실행하기 전에 url은 공개 검색 URL인 https://www.walmart.com/search?q=air+fryer로, PROXY는 환경 변수에서 비공개로 불러온 본인의 프록시 URL로 정의하십시오. 이 구문은 두 변수에 의존합니다.
import os
from curl_cffi import requests

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
PROXIES = {"http": PROXY, "https": PROXY} if PROXY else None

# 1. What fingerprint does the server see?
fp = requests.get("https://tls.peet.ws/api/all", impersonate="chrome", timeout=30).json()
print("JA4:", fp["tls"]["ja4"], "| HTTP:", fp["http_version"])

# 2. Same request a browser would make, through a proxy, with a session that keeps cookies
with requests.Session(impersonate="chrome", proxies=PROXIES, timeout=90) as s:
    try:
        r = s.get("https://www.walmart.com/search?q=air+fryer")
    except requests.exceptions.RequestException as exc:   # slow exits happen; retry with a new IP
        raise SystemExit(f"request failed: {exc.__class__.__name__}")
    blocked = "Robot or human" in r.text or "/blocked" in r.url
    print(r.status_code, len(r.content) // 1024, "KB,", "challenge" if blocked else "content",
          "| __NEXT_DATA__ present:", "__NEXT_DATA__" in r.text)
레코드를 추출하기 전에 응답 상태와 HTML을 점검하십시오. 성공한 CLI 검색 응답에서 데이터 추출 대상은 내장된 __NEXT_DATA__ 상품 JSON이었습니다. HTML 파서로 해당 script 요소를 찾아 JSON을 디코딩하고, 예상한 필드가 있는지 검증한 뒤에 사용 가능한 콘텐츠로 인정하십시오.
퀵 스타트에는 쿠키 유지와 연결 재사용을 위한 Session이 설명되어 있습니다. 여러 요청으로 이어지는 작업 흐름에서는 세션, 프로필, 의도한 출구 위치를 일관되게 유지하십시오. 관련 없는 다른 기기에서 복사한 임의의 브라우저 버전 헤더를 프로필과 섞어 쓰는 것은 피하십시오.
프록시 인증과 대상 사이트 인증은 별개의 문제입니다. 본인이 승인받은 서비스를 위해 발급된 자격 증명만 사용하십시오. 이 공개 페이지 예제는 대상 사이트 로그인이 필요하지 않습니다. 요청 구조를 변환하는 방법은 curl을 Python으로 변환하는 가이드에서 다룹니다.
JA3와 JA4 핑거프린트는 어떻게 다릅니까?
JA3는 ClientHello의 일부 필드 순서를 그대로 반영하는 반면, JA4는 해시하기 전에 일부 목록을 정규화합니다. 그래서 확장 순서가 바뀌는 경우에는 JA4가 유용하지만, 클라이언트를 완전히 식별하는 수단은 아닙니다.
Salesforce JA3 사양은 TLS 버전, 암호 스위트, 확장, 지원 그룹, 포인트 형식으로 핑거프린트를 만든다고 설명합니다. FoxIO의 JA4 사양은 암호 스위트와 확장을 정렬하지만 서명 알고리즘의 순서는 유지합니다. JA4가 모든 순서 차이를 무시한다고 설명해서는 안 됩니다.
스냅샷에서 curl_cffi chrome과 Playwright Chromium 145.0.7632.6은 JA4 t13d1516h2_8daaf6152771_d8a2da3f94cd와 HTTP/2 핑거프린트 52d84b11737d980aef856699f885ca86을 공유했습니다. 두 클라이언트의 JA3 값은 서로 달랐습니다. curl_chrome136 래퍼도 동일한 JA4 및 HTTP/2 값과 일치했습니다.
이는 측정 엔드포인트에서 서버가 관찰한 일치일 뿐, 모든 핸드셰이크 바이트나 애플리케이션 동작이 일치한다는 증거는 아닙니다. 실제로 사용할 네트워크 경로에서 테스트하고 두 전송 계층을 모두 비교하십시오. 직접 운영하는 시스템이라면 서버 측 증거를 점검하십시오. Cloudflare의 핑거프린트 문서에는 이러한 신호를 트래픽 분석과 규칙에 활용하는 방법이 나와 있습니다.
HTTP, HTTPS, SOCKS 프록시는 어떻게 설정합니까?
프록시는 브라우저 프로필과 별개로 설정하십시오. 대상 스킴과 프록시 스킴은 서로 다른 연결을 나타내므로, HTTPS 대상에도 HTTP 프록시를 사용할 수 있습니다.
Python 구문에서 https 딕셔너리 키는 HTTPS 대상을 선택하고, 값은 프록시 엔드포인트를 지정합니다. curl_cffi 퀵 스타트에는 HTTP 및 SOCKS 프록시 예제가 있습니다. 이번 측정 경로에서는 인증이 적용된 HTTP 프록시를 사용했습니다.
curl의 HTTP 프록시 문서는 HTTPS 대상에 대한 CONNECT 터널링을 설명합니다. TLS 가로채기가 없다면 터널은 클라이언트의 암호화된 통신을 그대로 전달하므로, 대상 서버를 향한 헤더와 TLS 핸드셰이크가 유지됩니다. HTTPS 프록시는 여기에 더해 클라이언트와 프록시 사이의 연결도 암호화합니다. 지원되는 스킴과 인증 설정은 공식 프록시 옵션 레퍼런스를 참고하십시오.
프록시 비밀 정보는 공유 스크립트와 진단 출력에 남기지 마십시오. 먼저 엔드포인트, 프로토콜, 포트, 인증을 각각 확인한 다음 애플리케이션 응답을 비교하십시오. 프록시 연결 실패와 챌린지 페이지를 정상적으로 받아 온 경우는 서로 다른 증거입니다.
상태를 유지해야 하는 요청 시퀀스를 진단할 때는 안정적인 출구를 사용하는 편이 좋습니다. 로테이션은 정상 작동하는 기준값을 확보한 뒤, 서로 독립적이고 승인된 요청에 한해 고려하십시오. IP와 전송 프로필을 동시에 바꾸면 결과를 설명하기가 더 어려워집니다.
curl 프록시 설정 가이드에서 구성 방법을, curl용 프록시 선택 가이드에서 경로 요구 사항을 평가하는 방법을 확인할 수 있습니다. 경로 선택이나 임퍼소네이션 모두 수락을 보장하지는 않습니다.
브라우저는 되는데 curl은 왜 계속 차단됩니까?
같은 URL을 요청하더라도 브라우저와 HTTP 클라이언트는 여러 계층에서 서로 다를 수 있습니다. 도구를 바꾸기 전에 4계층 요청 진단 모델로 차이가 생기는 지점을 먼저 가려내십시오.
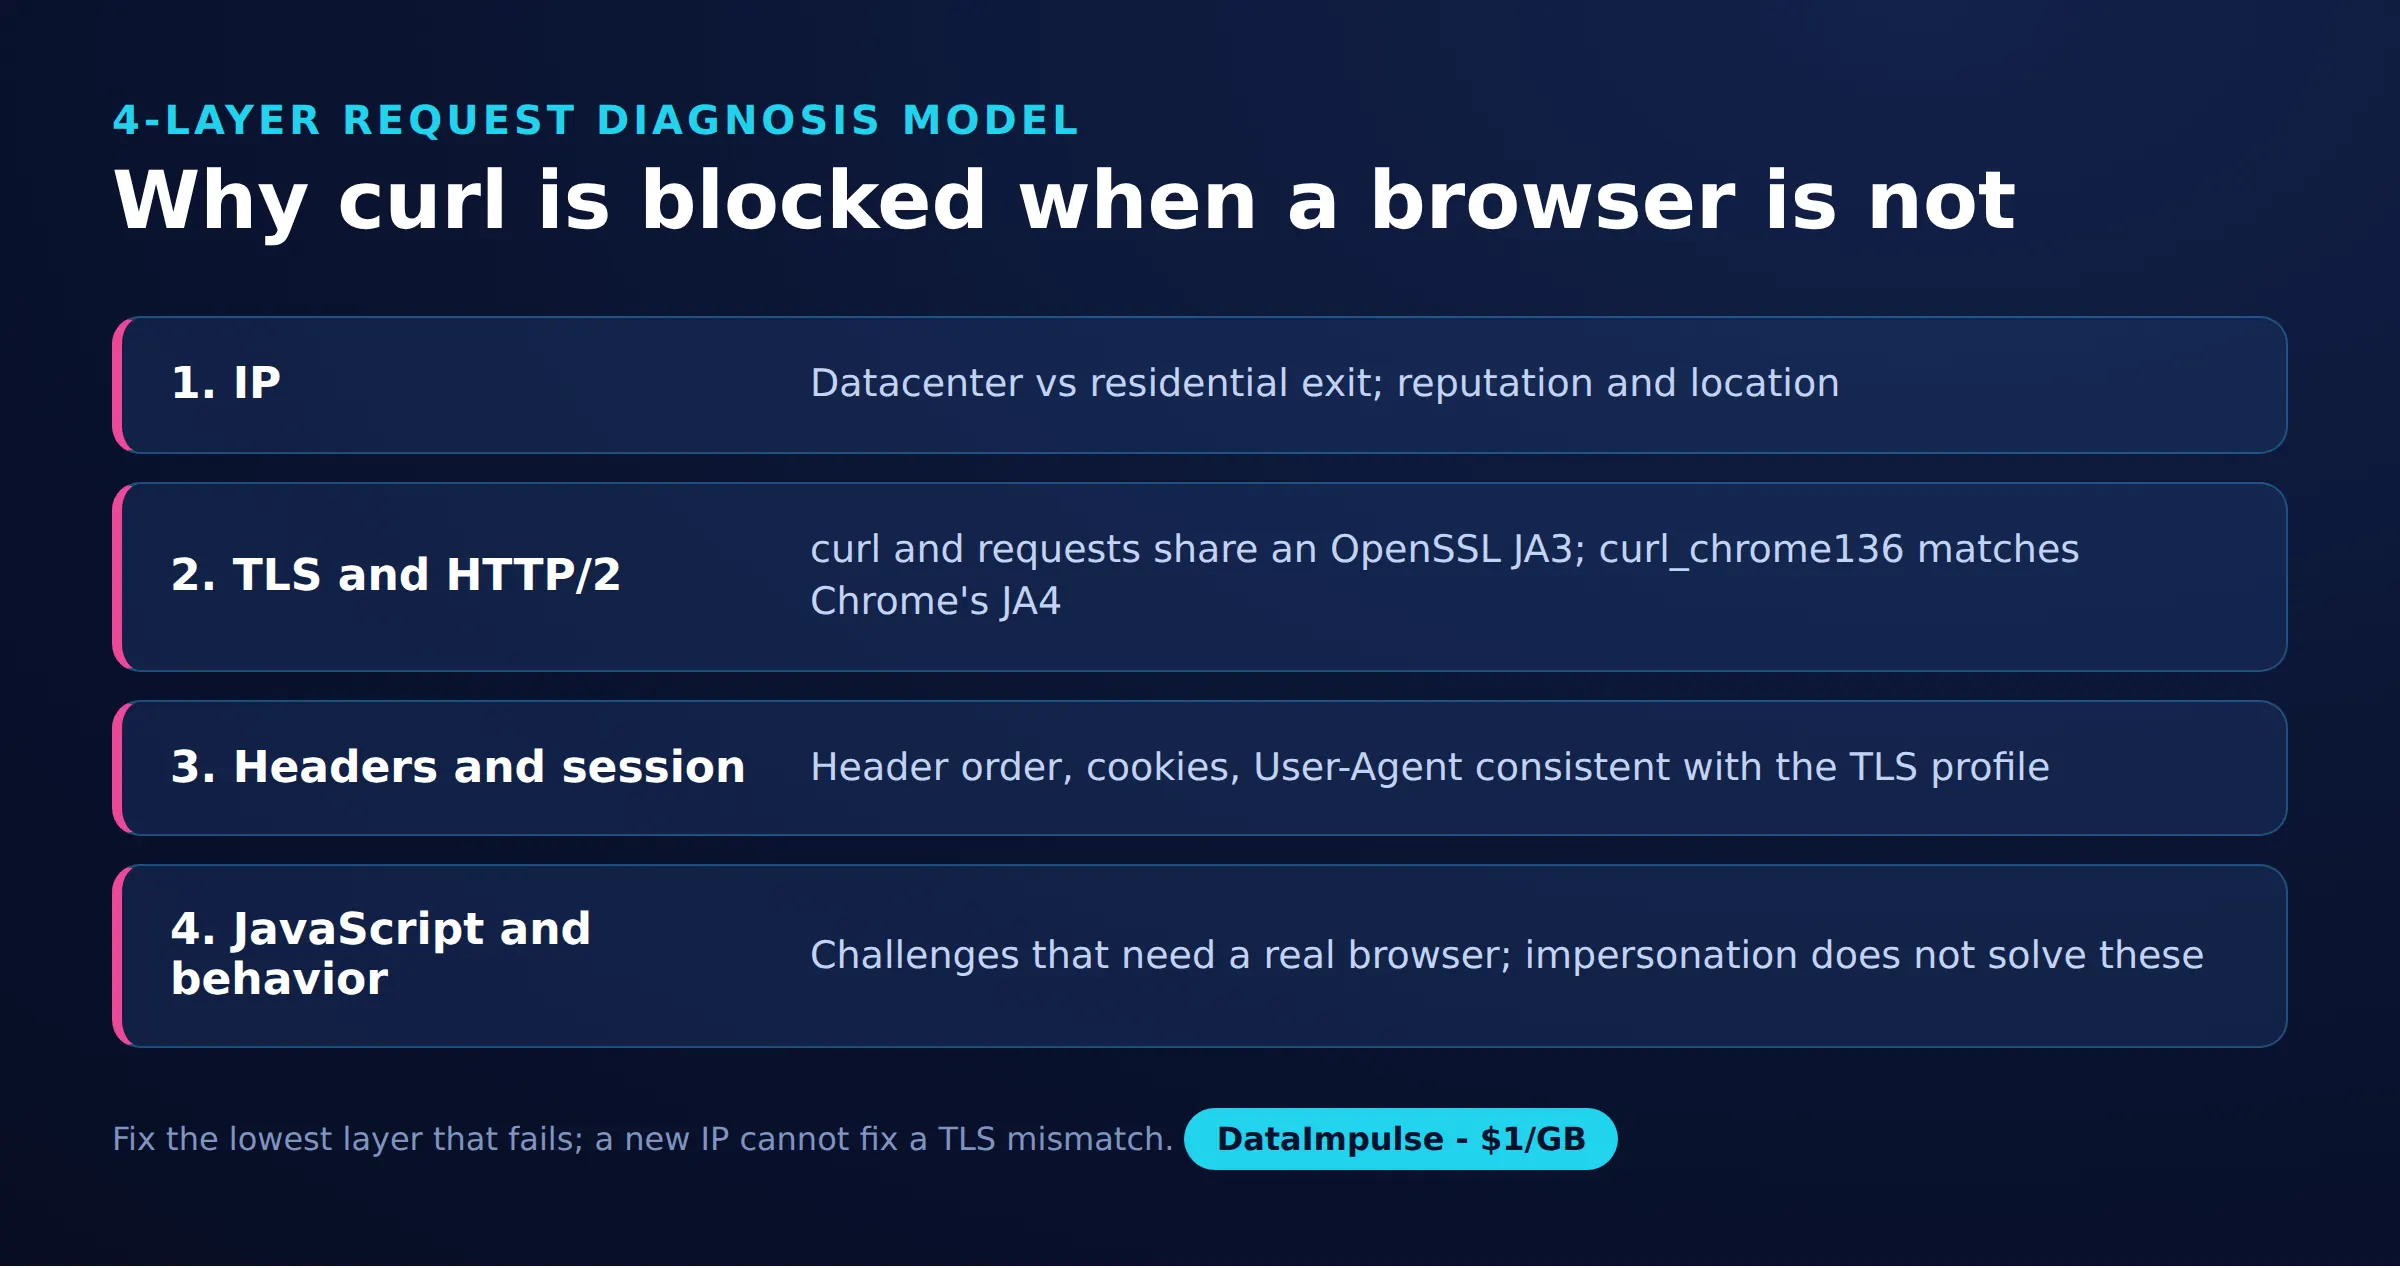
- 1계층: IP와 경로. 클라이언트를 고정한 채 직접 접속과 프록시 접속을 비교하십시오. 국가, 출구 안정성, HTTP 응답이 도착하기 전에 실패가 발생하는지 여부를 기록하십시오.
- 2계층: TLS와 HTTP/2. 경로를 고정한 채 일반 요청과 임퍼소네이션 요청을 비교하십시오. User-Agent 문자열을 믿지 말고 엔드포인트에서 관찰된 핑거프린트를 확인하십시오.
- 3계층: 헤더와 세션. 리디렉션, 쿠키, 요청한 URL, 기대하는 응답 형식을 비교하십시오. 본문을 점검해야 합니다. HTTP 상태가 성공이어도 애플리케이션 응답은 실패일 수 있습니다.
- 4계층: JavaScript와 행동. 데이터가 페이지 실행이나 상호작용 후에만 나타나는지 판단하십시오. 테스트한 상품 페이지의 챌린지는 전송 계층 임퍼소네이션 이후에도 해결되지 않았습니다.
비교할 때마다 상태 코드, 리디렉션 대상, 콘텐츠 유형, 응답 크기, 콘텐츠 마커를 기록하십시오. curl의 HTTP 스크립팅 문서에는 응답 점검, 리디렉션, 쿠키, 상세 진단 방법이 설명되어 있습니다. 로그를 보관하기 전에 비밀 정보를 제거하십시오.
모든 거부를 핑거프린트 문제로 단정하지 마십시오. 잘못된 URL, 누락된 세션 상태, 애플리케이션 규칙은 전송 계층을 바꿔도 그대로 남을 수 있습니다. 직접 운영하는 서비스라면 클라이언트 관찰 결과를 서버 로그와 대조하십시오. 외부 서비스라면 챌린지에 대한 반복 재시도를 중단하고 허용된 접근 경로를 다시 검토하십시오.
Playwright나 Selenium 대신 curl-impersonate를 선택해야 하는 경우는 언제입니까?
작업에 필요한 모든 것이 HTTP 응답에 들어 있다면 전송 계층 임퍼소네이션을 선택하십시오. 렌더링이나 상호작용이 필수라면 브라우저 자동화를 선택하되, 그 운영 비용은 실제 워크로드에서 직접 측정하십시오.
| 클라이언트 | X를 사용하는 경우 | X를 피해야 하는 경우 |
|---|---|---|
| 표준 curl | 일반적인 HTTP로 충분하면 표준 curl을 사용합니다. | 검증된 핑거프린트 불일치가 문제가 된다면 표준 curl은 피합니다. |
| curl-impersonate | 브라우저와 유사한 전송 방식이 작업에 맞으면 curl-impersonate를 사용합니다. | JavaScript 실행이 필요하면 curl-impersonate는 피합니다. |
| Playwright/Selenium | 렌더링이나 상호작용이 필수라면 Playwright/Selenium을 사용합니다. | 단순한 HTTP로 요구 사항을 충족한다면 Playwright/Selenium은 피합니다. |
Playwright의 네트워크 문서는 브라우저 요청을 관찰하는 방법을, Selenium 개요는 브라우저 자동화를 설명합니다. 브라우저를 사용하면 페이지 수명 주기와 리소스 로딩 작업이 추가됩니다. 이번 테스트는 CPU와 지연 시간을 측정하지 않았으므로 속도나 확장성의 이점을 입증하지 않습니다.
Playwright의 APIRequestContext는 API 요청을 보내며 브라우저 컨텍스트와 쿠키를 공유할 수 있습니다. 이는 브라우저 페이지를 탐색하는 것과 같지 않으므로, 쿠키를 공유한다고 해서 전송 동작까지 동일하다고 가정해서는 안 됩니다.
브라우저 자동화에도 한계가 있습니다. Cloudflare의 지원 환경 문서는 운영 환경 챌린지를 해결하기 위한 지원 대상에서 자동화된 브라우저를 제외하고 있습니다(2026년 10월 기준). 도구를 바꾼다고 해서 모든 챌린지가 해결되는 것은 아닙니다.
소규모 공개 페이지 테스트에서는 어떤 결과가 나왔습니까?
2026년 10월 16일에 진행한 간단한 테스트에서 임퍼소네이션 요청은 검색 콘텐츠를 가져왔고, 일반 요청은 챌린지를 받았습니다. 상품 페이지에서는 실패가 나타났으므로, 이 성공을 일반화하는 데는 한계가 있습니다.
방법과 표본: Andrii는 TLS 확인 엔드포인트에서 여덟 가지 클라이언트/프로필 구성을 비교했습니다. requests 2.x, 시스템 curl, curl_cffi 프로필 네 가지, Playwright Chromium, curl_chrome136이 그 대상입니다. 애플리케이션 표본은 Python 클라이언트/경로 조합 네 가지와 CLI 검색 결과 두 가지, 그리고 탐색적인 상품 페이지 확인으로 구성되었습니다. 이는 기록된 관찰 결과이며, 반복 시도로 얻은 성공률이 아닙니다.
핑거프린트 엔드포인트는 https://tls.peet.ws/api/all이었습니다. Python 프로필은 chrome, chrome131, safari, firefox였습니다. 일반 requests와 시스템 curl은 JA3 0149f47eabf9a20d0893e2a44e5a6323을 공유했지만, requests는 HTTP/1.1을, 시스템 curl은 h2를 사용했습니다. 이것만 보아도 하나의 TLS 해시로 연결 전체를 요약할 수 없는 이유를 알 수 있습니다.
| Python 클라이언트 | 경로 | 상태 | 기록된 크기 | 본문 분류 |
|---|---|---|---|---|
| requests | 직접 | 200 | 15 KB | PerimeterX 챌린지 |
| requests | 레지덴셜 | 200 | 15 KB | PerimeterX 챌린지 |
| curl_cffi chrome | 직접 | 200 | 1321 KB | 콘텐츠 |
| curl_cffi chrome | 레지덴셜 | 200 | 1392 KB | 콘텐츠 |
CLI 비교에서는 동일한 DataImpulse 미국 레지덴셜 프록시와 Chrome User-Agent를 사용했습니다. 일반 curl은 “Robot or human?”이라는 문구가 표시된 차단 페이지로 향하는 307 리디렉션을 받았습니다. curl_chrome136 요청은 200을 반환했고, 압축 상태로 약 176 KB가 전송되었으며, __NEXT_DATA__ 상품 JSON이 포함된 HTML을 받았습니다.
Walmart 상품 페이지에서는 curl_cffi도 여전히 챌린지를 받았습니다. Sephora 상품 페이지는 레지덴셜 접속으로도 Akamai의 JavaScript/행동 기반 챌린지를 반환했습니다. 이러한 실패 때문에 검색 페이지의 결과를 어느 사이트에 대한 일반적인 주장으로도 확대할 수 없습니다.
트래픽 추정: 공지된 레지덴셜 시작 가격 $1/GB 기준으로, 10진수 단위를 적용하면 176 KB는 약 $0.000176에 해당합니다. 이는 응답 트래픽을 예로 든 것이며 청구 금액 추정이 아닙니다. 요청 바이트, 재시도, 과금 규칙, 기타 전송량에 따라 총액은 달라질 수 있습니다. Python 크기는 압축 전송량과의 대응 관계가 확인되지 않았으므로 CLI 수치와 직접 비교하지 마십시오.
이 스냅샷에는 응답 시간 분포, 반복 요청 횟수, 모든 헤더 차이에 대한 통제된 분리 실험이 없습니다. 이 결과는 전송 계층을 조사할 근거는 되지만, 응답 차이를 모두 TLS 탓으로 돌릴 근거는 되지 않습니다.
이 스냅샷을 다시 재현하려면 정확한 패키지 버전, 선택한 래퍼, 경로, 응답 분류, 측정 단위를 함께 기록하십시오. 전송된 바이트와 디코딩된 본문 크기는 별도 필드로 보관하십시오. 용량 계획에 활용하기 전에 통제된 조건에서 비교를 반복하고, 페이지 템플릿이나 챌린지 응답이 바뀌면 파서를 다시 검증하십시오.
어떤 허가와 대안을 확인해야 합니까?
진단용 요청을 지속적인 자동화로 전환하기 전에, 의도한 수집이 승인된 것인지 확인하십시오. 공개적으로 접근할 수 있다는 사실만으로는 모든 용도에 대한 허가를 뒷받침하는 충분한 증거가 되지 않습니다.
사이트의 이용 약관, robots 지침, 공개된 접근 정책, 적용되는 의무 사항을 검토하십시오. 수집 범위는 좁게 유지하고, 명시된 제한을 존중하며, 챌린지에 대한 반복 재시도는 피하십시오. 제3자의 로그인 자격 증명을 재사용하거나 CAPTCHA를 회피하려고 시도하지 마십시오.
취약한 페이지 연동을 유지하기 전에 공식 API, 내보내기, 피드, 라이선스 데이터셋이 있는지 확인하십시오. 필드 범위, 최신성, 인증 요구 사항, 허용된 재사용 범위를 비교하십시오. 접근 권한이 불분명하다면, 응답이 성공했다고 해서 문제가 해결되었다고 가정하지 말고 승인된 경로를 찾으십시오.
자주 묻는 질문
curl-impersonate란 무엇입니까?
브라우저와 유사한 네트워크 핸드셰이크를 목표로 수정한 curl 빌드입니다. 전송 계층의 차이를 조사하는 데 사용하되, 실제로 반환된 콘텐츠는 별도로 검증하십시오.
브라우저는 되는데 curl은 왜 실패할 수 있습니까?
두 요청은 경로, 전송 방식, 세션 상태, 페이지 실행 여부에서 서로 다를 수 있습니다. 이번 테스트에서는 HTTP 200에 챌린지가 담겨 있는 경우도 있었으므로, 상태 코드만으로 성공을 판단하는 것은 오해를 부를 수 있었습니다.
curl_cffi는 어떻게 Chrome을 모방합니까?
impersonate 파라미터로 브라우저 전송 프로필을 선택합니다. 테스트한 Python 호출은 chrome을 선택했으며, 재현 과정을 문서화할 때는 이 별칭과 함께 패키지 버전도 보관하십시오.
curl-impersonate는 프록시와 함께 작동합니까?
curl_chrome136 요청은 인증이 적용된 HTTP 레지덴셜 프록시를 통해 작동했습니다. 프록시 연결 여부와 애플리케이션의 수락 여부는 별개로 확인하십시오. 경로가 정상 작동해도 챌린지가 반환될 수 있습니다.
Playwright는 언제 대신 사용해야 합니까?
필요한 결과가 페이지 실행이나 상호작용에 달려 있다면 브라우저 워크플로를 선택하십시오. 먼저 원하는 데이터가 초기 응답에 없다는 점을 확인하고, 브라우저 자동화를 접근 보장 수단으로 여기지 마십시오.
JA4가 일치하면 요청이 브라우저라는 증거가 됩니까?
아닙니다. 임퍼소네이션 클라이언트는 Chromium과 일부 핑거프린트를 공유했지만, 이 관찰만으로는 브라우저의 전체 동작이나 권한 여부를 알 수 없습니다.
명확한 기준값으로 네트워크 계층을 테스트하십시오
진단 결과가 출구 경로를 가리킨다면, 동일한 클라이언트, 프로필, 콘텐츠 검증 방식으로 DataImpulse 레지덴셜 프록시를 평가해 보십시오. DataImpulse는 프록시를 제공하며, 스크래핑 API, 관리형 언블로커, VPN, 데이터는 제공하지 않습니다. 소규모로 시작하고, 허가 여부와 사용 가능한 응답을 모두 확인한 뒤에 확장하십시오.
최종 업데이트: 2026년 10월 16일.