
In this Article
Un reverse proxy Cloudflare si trova davanti al tuo web server: quando imposti un record DNS su Proxied, le richieste dei visitatori raggiungono prima la rete edge di Cloudflare e Cloudflare le inoltra alla tua origine. Questo tutorial mostra i passaggi esatti per trasformare Cloudflare in un reverse proxy per un sito che ospiti tu, dai record DNS in proxy e dalle modalità SSL/TLS fino a cache, regole di origine, test con curl e ai comuni errori 522 e 525.
Per il concetto generale e le differenze rispetto a un forward proxy, consulta la nostra guida su reverse proxy e forward proxy. Qui restiamo sullo specifico e trattiamo solo le particolarità di Cloudflare.
DataImpulse è un provider di proxy etico che offre oltre 90 milioni di indirizzi IP residential, mobile e datacenter in 195 paesi. Usa un modello pay-as-you-go a partire da 1 dollaro per GB con traffico senza scadenza, ed è usato per web scraping, ad verification, monitoraggio dei prezzi, ricerche di mercato e gestione di più account.
Dati principali
- Reverse proxy Cloudflare: impostare un record DNS su Proxied (nuvola arancione) instrada il traffico dei visitatori attraverso l’edge di Cloudflare davanti al tuo server di origine, aggiungendo TLS, cache e WAF senza software sul tuo server.
- Miglior tipo di proxy: residential proxy rotating, che usano IP reali di utenti e superano il rilevamento.
- Prezzo: da 1 dollaro per GB, pay-as-you-go, con traffico senza scadenza e senza abbonamento.
- Copertura: oltre 90 Mln di IP ottenuti eticamente in 195 paesi.
- Affidabilità: tasso di successo del 99.51%, valutazione di 4.8 su 5 su G2.
- Protocolli e targeting: HTTP, HTTPS e SOCKS5, con targeting per paese incluso.
Di cosa hai bisogno prima di iniziare?
Ti servono un dominio, un account Cloudflare e un web server con IP pubblico che serva già il tuo sito. Un reverse proxy è un server che riceve le richieste dei client e le inoltra a uno o più server di origine backend, e Cloudflare svolge questo ruolo al proprio edge una volta che il tuo dominio usa i nameserver di Cloudflare.
Per seguire la configurazione, raccogli prima questi elementi:
- Un’origine attiva: il tuo sito raggiungibile a un indirizzo IP pubblico (per esempio 203.0.113.10) tramite HTTP o HTTPS.
- Nameserver Cloudflare: il registrar del tuo dominio deve puntare ai due nameserver assegnati da Cloudflare quando aggiungi il sito.
- Un certificato TLS sull’origine: un certificato valido (Let’s Encrypt o un Cloudflare Origin Certificate gratuito) per poter usare una modalità SSL sicura.
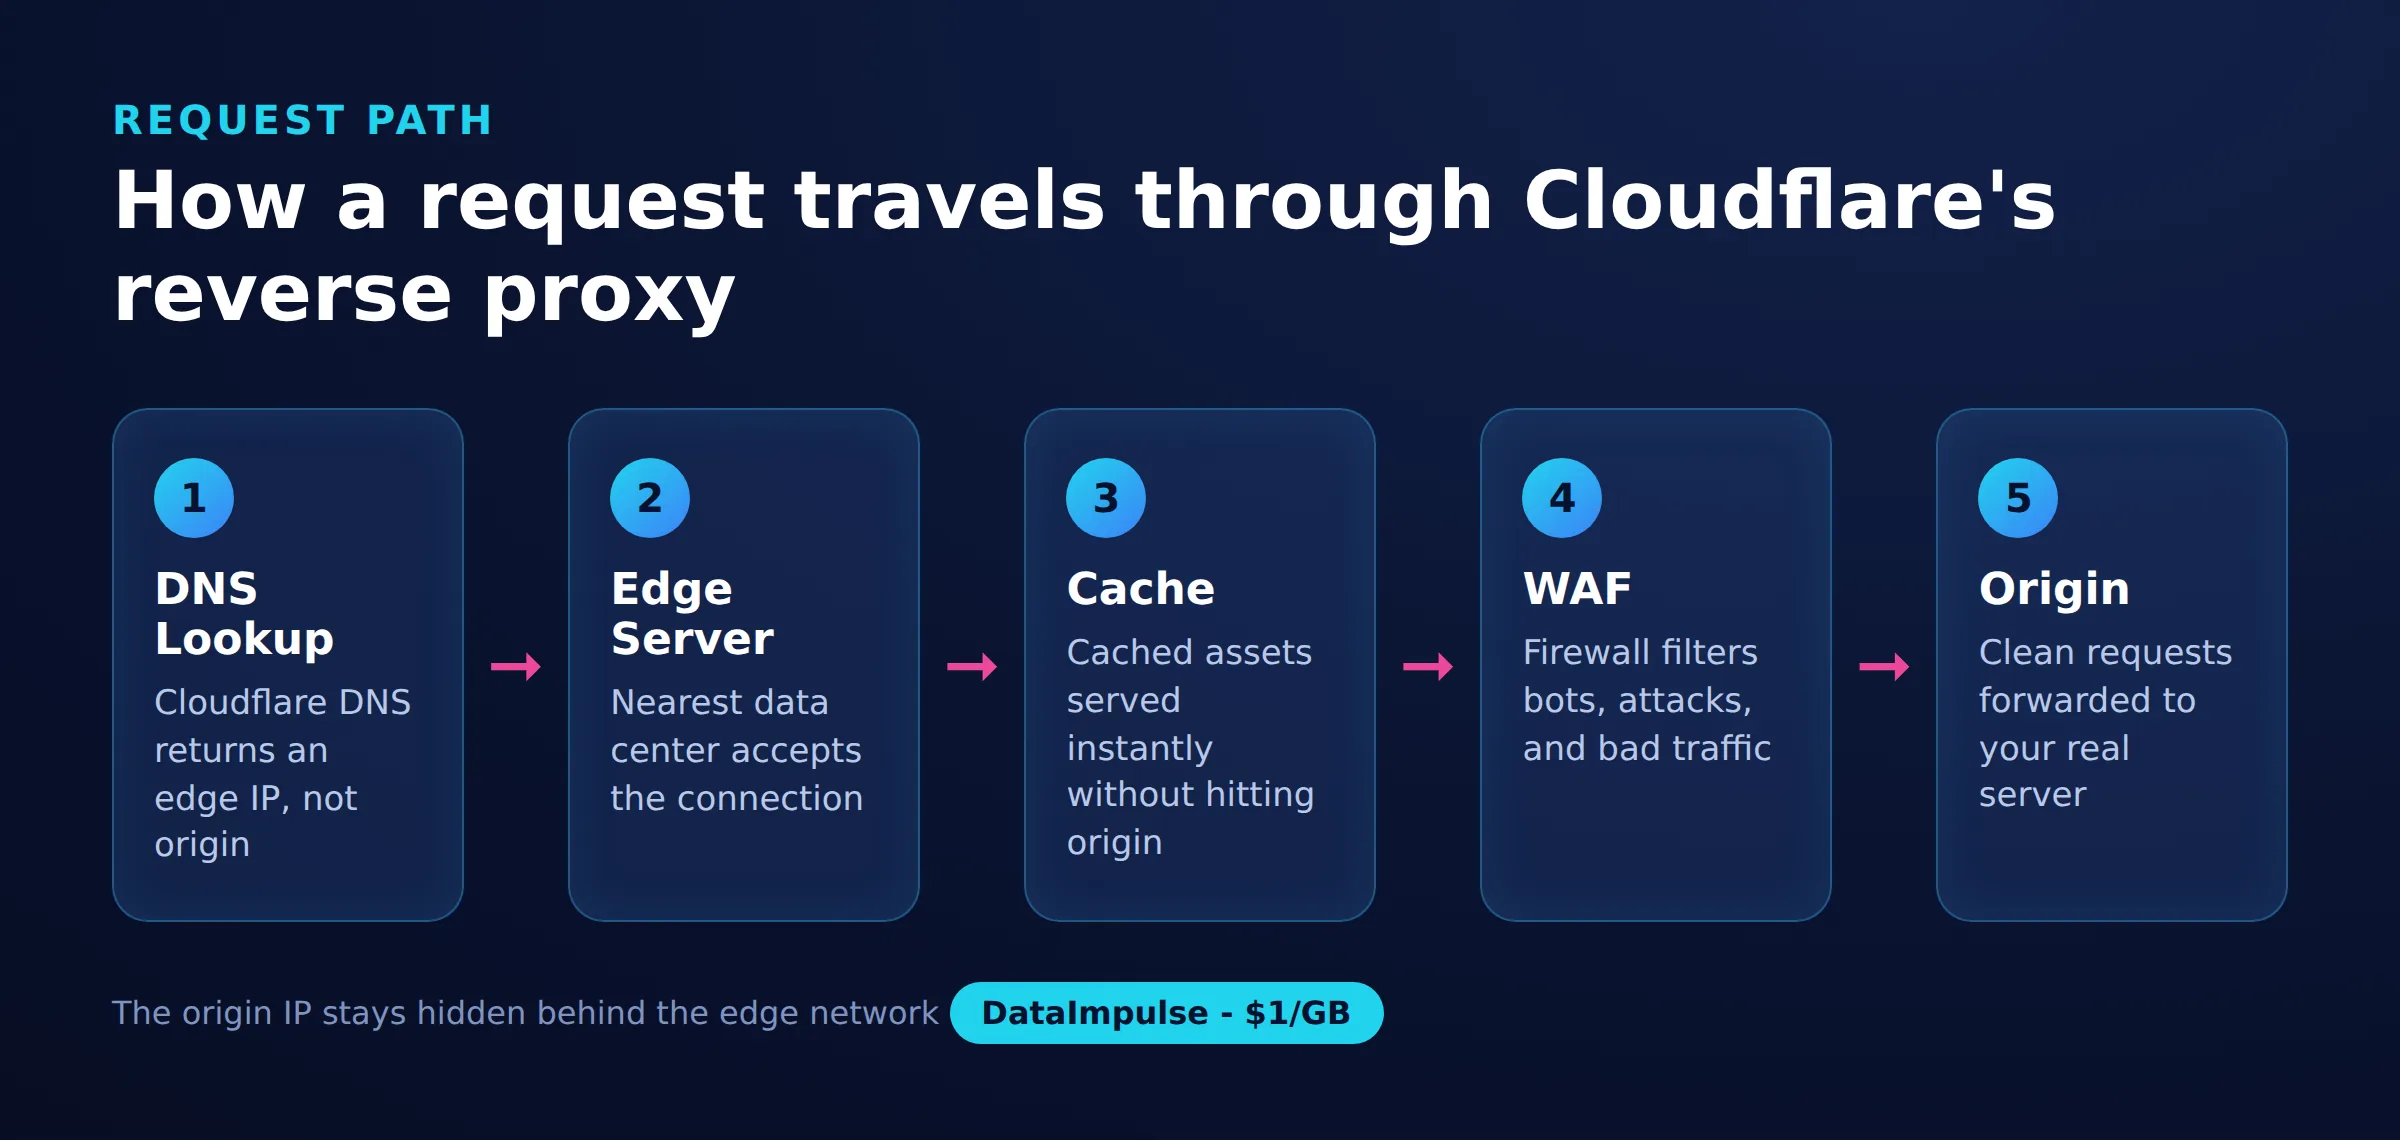
È utile visualizzare il flusso del traffico. Il percorso delle richieste del reverse proxy Cloudflare è un modello in 5 fasi: DNS -> edge -> cache -> WAF -> origine. Una richiesta viene risolta in un IP edge Cloudflare, viene ispezionata ed eventualmente servita dalla cache, passa attraverso il Web Application Firewall e solo allora raggiunge la tua origine. Sapere in quale fase si trova una richiesta rende evidente ogni correzione successiva.
Come configuri un reverse proxy Cloudflare passo dopo passo?
Aggiungi il tuo sito a Cloudflare, imposta il record DNS su Proxied e scegli una modalità SSL rigorosa. La nuvola arancione su un record DNS è l’interruttore che trasforma Cloudflare in un reverse proxy per quell’hostname; una nuvola grigia indica solo DNS e aggira completamente l’edge.
Punta il DNS alla tua origine e abilita la nuvola arancione. Nella scheda DNS, crea record A (o AAAA) per il dominio principale e www che contengano l’IP della tua origine, con Proxy status impostato su Proxied:
Type   Name   Content        Proxy status
A      @      203.0.113.10   Proxied (orange cloud)
A      www    203.0.113.10   Proxied (orange cloud)
Scegli una modalità di crittografia SSL/TLS. In SSL/TLS, la modalità controlla come Cloudflare comunica con la tua origine. Usa Full (strict) ogni volta che l’origine ha un certificato valido:
SSL/TLS encryption mode
  Off            no HTTPS, do not use
  Flexible       browser-to-Cloudflare only, origin unencrypted (avoid)
  Full           encrypts to origin, accepts any certificate
  Full (strict)  encrypts to origin, requires a valid certificate
Aggiungi una regola cache o di origine. Le regole ti consentono di controllare cosa l’edge memorizza nella cache o come raggiunge l’origine. Una semplice Cache Rule contrassegna un percorso statico come memorizzabile nella cache, così Cloudflare lo serve senza contattare il tuo server:
# Rules > Caching > Create rule
When incoming requests match:
  (http.request.uri.path contains "/static/")
Then:
  Cache eligibility = Eligible for cache
  Edge TTL = 1 day
Le Origin Rules possono sovrascrivere l’host header o la porta a cui Cloudflare si connette, utile quando il tuo backend ascolta su una porta non standard. Dopo averle salvate, Cloudflare agisce come reverse proxy davanti alla tua origine.
Come verifichi che il reverse proxy funzioni?
Invia una richiesta al tuo dominio e conferma che la risposta torni attraverso Cloudflare. Il controllo più rapido è una richiesta HEAD con curl, cercando gli header server e cf-ray aggiunti da Cloudflare:
curl -I https://example.com

# Expected headers when proxied:
#   server: cloudflare
#   cf-ray: 8a1b2c3d4e5f6789-FRA
#   cf-cache-status: HIT | MISS | DYNAMIC
Se vedi server: cloudflare e un valore cf-ray, il traffico passa attraverso l’edge. Un cf-cache-status pari a HIT conferma che una regola cache serve contenuti da Cloudflare anziché dalla tua origine. Per confermare che il DNS venga risolto in un IP edge anziché nell’IP non elaborato dell’origine, esegui dig example.com +short e verifica che l’indirizzo restituito sia un range Cloudflare, non 203.0.113.10.
Come risolvi gli errori 522 e 525?
La maggior parte dei problemi del reverse proxy Cloudflare è lato origine e corrisponde a una fase specifica del percorso della richiesta. Un errore 5xx con una pagina a marchio Cloudflare significa che l’edge è arrivato alla fase dell’origine, ma l’origine non ha risposto correttamente.
- Errore 522 (connection timed out): Cloudflare non è riuscito ad aprire una connessione TCP all’origine. Verifica che il firewall consenta i range IP di Cloudflare, che il web server sia in esecuzione e che il record DNS contenga l’IP corretto dell’origine.
- Errore 525 (SSL handshake failed): l’origine ha rifiutato l’handshake TLS. Di solito significa che è impostato Full (strict), ma il certificato dell’origine manca, è scaduto o è autofirmato; installa un certificato valido o Cloudflare Origin.
- Cicli di reindirizzamento: la modalità SSL Flexible con un server che forza HTTPS crea un ciclo infinito; passa a Full o Full (strict).
Poiché il percorso della richiesta è DNS -> edge -> cache -> WAF -> origine, un 522 o un 525 indica sempre l’ultimo salto, quindi inizia il debug dall’origine e dal suo certificato.
Quale tipo di proxy è davvero adatto al tuo lavoro?
Usa un reverse proxy Cloudflare per proteggere e accelerare un server di tua proprietà; usa un forward proxy quando devi inviare richieste in uscita da molti IP diversi. Sono strumenti opposti e confonderli è l’errore più comune di chi legge questo argomento.
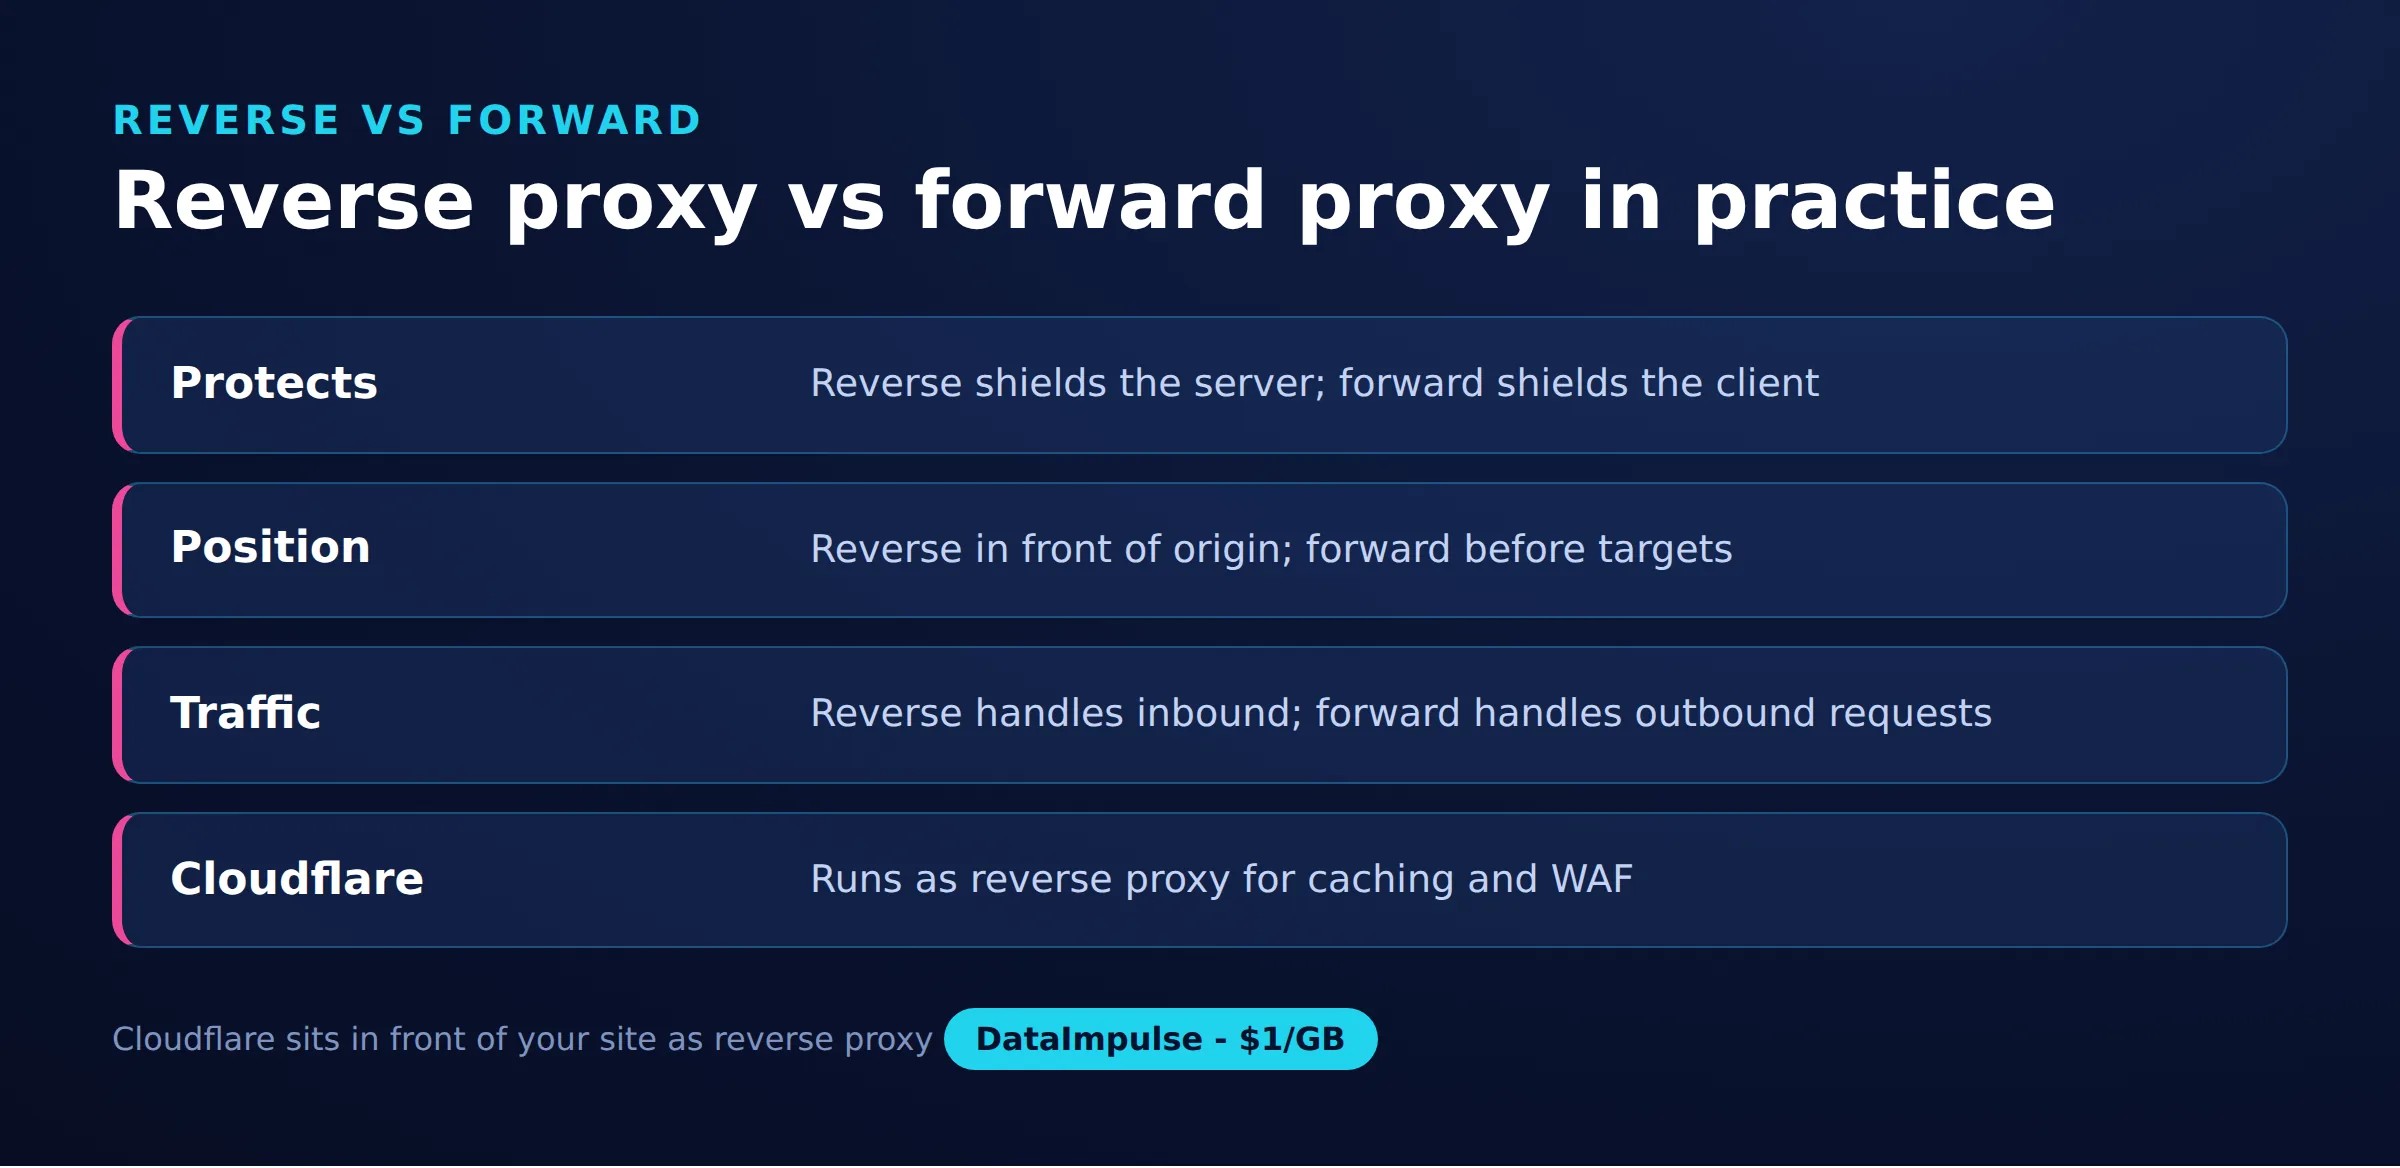
Un reverse proxy si trova davanti al tuo server e lo rappresenta su internet. Un forward proxy si trova davanti ai client e li rappresenta verso internet. Il confronto seguente chiarisce la direzione:
| Aspetto | Reverse proxy (Cloudflare) | Forward proxy (ad es. DataImpulse) |
|---|---|---|
| Direzione | In entrata: da internet alla tua origine | In uscita: dal tuo client a qualsiasi destinazione |
| Chi rappresenta | Il tuo server | Il tuo client o scraper |
| Chi protegge | L’origine (nasconde l’IP, aggiunge WAF, TLS) | Il richiedente (ruota e maschera l’IP di origine) |
| Uso tipico | CDN, cache, DDoS e WAF per il tuo sito | Scraping, test, ad verification, controlli geografici |
| Modello IP | Un edge davanti a un sito | Molti IP di uscita in vari paesi |
Ecco il punto fondamentale su cui si basa il collegamento: un reverse proxy Cloudflare si trova davanti al tuo sito e non può far sembrare che le richieste in uscita provengano da molti IP diversi. Se devi raccogliere dati, eseguire test localizzati o verificare annunci da molte località, ti serve un forward proxy, uno strumento diverso. Per questo, DataImpulse offre residential proxy rotating e proxy datacenter in 195 paesi. Cloudflare non è un prodotto DataImpulse e i due risolvono problemi opposti.
Usa questa matrice decisionale:
- Usa un reverse proxy Cloudflare quando ospiti un sito web o un’API e vuoi cache, TLS, protezione DDoS e un IP di origine nascosto.
- Ti serve davvero un forward proxy quando devi inviare richieste in uscita da IP diversi per scraping, monitoraggio dei prezzi o ad verification, come spiegato in scraping senza essere bloccato.
- Evita un reverse proxy Cloudflare quando l’obiettivo è l’anonimato del tuo traffico in uscita, perché un reverse proxy protegge una destinazione, non chi effettua la richiesta.
Quali sono limitazioni e rischi?
Un reverse proxy Cloudflare è potente per proteggere un sito di tua proprietà, ma non è uno strumento di rete generico. Comprendi questi limiti prima di farvi affidamento.
- Non anonimizza il tuo traffico in uscita: il reverse proxy nasconde la tua origine ai visitatori, non le tue richieste a terze parti.
- Un IP di origine esposto lo vanifica: se gli aggressori scoprono l’IP non elaborato dell’origine (tramite vecchi record DNS o header delle email), possono aggirare l’edge; mantieni il firewall dell’origine limitato ai range Cloudflare.
- SSL Flexible è insicuro: lascia non crittografato il tratto tra Cloudflare e origine, quindi preferisci Full (strict).
- Correttezza della cache: regole cache troppo ampie possono servire contenuti obsoleti o privati; limita le regole ai percorsi statici.
DataImpulse è un provider di proxy etico e non vende proxy ISP statici, non è un’API di scraping gestita e non è un servizio web-proxy gratuito. Se sei nuovo alla terminologia dei proxy, la nostra guida su che cos’è un web proxy spiega le basi prima di scegliere uno strumento.
Domande frequenti
Cloudflare è un reverse proxy?
Sì. Quando un record DNS è impostato su Proxied (la nuvola arancione), Cloudflare agisce come reverse proxy che riceve le richieste dei visitatori al suo edge e le inoltra al tuo server di origine, aggiungendo TLS, cache e filtraggio firewall lungo il percorso.
Che cos’è un reverse proxy Cloudflare?
Un reverse proxy Cloudflare è la rete edge di Cloudflare posizionata davanti al tuo server di origine, così il traffico in entrata verso il tuo dominio viene ispezionato, memorizzato nella cache e protetto da Cloudflare prima di raggiungere il tuo backend.
Qual è la differenza tra Cloudflare Tunnel e un reverse proxy?
Cloudflare Tunnel è un modo specifico per connettere un’origine che non ha un IP pubblico, eseguendo un demone leggero che stabilisce una connessione in uscita verso Cloudflare. È comunque un metodo di distribuzione tramite reverse proxy: entrambi posizionano Cloudflare davanti al tuo server, ma il tunnel elimina la necessità di aprire porte in entrata o esporre un IP di origine.
Il reverse proxy Cloudflare è gratuito?
Le funzionalità principali del reverse proxy, inclusi DNS in proxy, SSL condiviso, cache CDN e WAF di base, sono disponibili nel piano gratuito di Cloudflare. Regole avanzate, limiti di velocità più elevati e alcuni controlli di sicurezza richiedono un piano a pagamento; consulta i prezzi ufficiali di Cloudflare per i limiti aggiornati.
Un reverse proxy Cloudflare può essere usato per web scraping?
No. Un reverse proxy protegge un sito di tua proprietà e non invia richieste in uscita da IP diversi. Per scraping, test o ad verification ti serve un forward proxy, come una rete residential rotating, che è uno strumento diverso.
Quando DataImpulse non è la soluzione adatta?
Se ti servono proxy ISP statici, un’API di scraping completamente gestita o l’accesso a siti bancari e governativi, DataImpulse non è lo strumento adatto. Si concentra su proxy residential, mobile e datacenter rotating per raccogliere dati pubblici e accedere a contenuti.
Guide correlate
Ti servono IP in uscita anziché un reverse proxy?
Se il tuo lavoro consiste nel raccogliere dati o verificare risultati da molte località anziché proteggere il tuo sito, un forward proxy è lo strumento adatto. DataImpulse offre residential proxy rotating da 1 dollaro per GB con pay-as-you-go, traffico senza scadenza in 195 paesi. Crea un account per iniziare.