
Bu makalede
curl impersonate, HTTP istekleri yaparken tarayıcının TLS ve HTTP/2 davranışını taklit etmek için curl-impersonate kullanmak anlamına gelir. Orijinal projenin belgeleri bu yaklaşımın arkasındaki aktarım katmanı değişikliklerini açıklar; yalnızca User-Agent değiştirmek bu değişiklikleri yeniden üretmez.
Önce bir parmak izi kontrolüyle başlayın, ardından gerçek yanıt gövdesini inceleyin. 16 Ekim 2026’daki kısa denememiz, sıradan istemciler ile taklit edilen istekler arasında işe yarar farklar buldu. Aynı denemede hâlâ doğrulama sayfası (challenge) döndüren ürün sayfaları da vardı. Bu küçük bir örnek çalışmadır; kıyaslama (benchmark) ya da erişim vaadi değildir.
Önemli Bilgiler
- Python requests ve sistem curl’ü, testimizde aynı OpenSSL JA3 parmak izini sundu.
- curl_cffi impersonate=”chrome” ve curl_chrome136, gerçek Chromium 145’in JA4 ve HTTP/2 parmak iziyle birebir eşleşti.
- Aynı residential proxy ve User-Agent üzerinden düz curl, Walmart’ın engelleme sayfasına yönlendirildi; curl_chrome136 ise sayfanın tamamını aldı.
- Chrome TLS uzantı sırasını rastgele değiştirdiği için JA3 Chrome sürümleri arasında değişir; JA4 daha kararlı bir sinyaldir.
- Taklit, TLS ve HTTP/2 parmak izlerini düzeltir; JavaScript veya davranışsal doğrulamaları çözmez.
- curl-impersonate v2.2.3, curl_chrome136 ve curl_firefox147 gibi hazır ikili dosyalarla birlikte gelir.
curl impersonate nedir ve tam olarak neyi taklit eder?
curl-impersonate, tarayıcı benzeri bağlantı davranışını hedefleyen, değiştirilmiş bir curl derlemesidir. Kapsamı TLS el sıkışmalarını ve HTTP/2 ayarlarını içerir; bir tarayıcının tüm çalışma ortamını kapsamaz.
Orijinal proje lwthiker altında yer alır; test ettiğimiz ikili dosya ise lexiforest fork’undan geldi. Fork’un proje belgeleri, yamalı BoringSSL temelini belirtir. Depoyu, sürümü ve seçilen profili birlikte kaydedin: tanıdık bir çalıştırılabilir dosya adı tek başına yeterli bir kaynak bilgisi değildir.
Taklidi, bağlantının kendini nasıl tanıttığını seçmek olarak düşünün. Başlıklar HTTP isteğini, aktarım ayarları ise istemcinin başka bir yönünü tanımlar. Hiçbiri isteği bir insanın başlattığını kanıtlamaz. Seçili parmak izlerinin eşleşmesi, tarayıcıyla tam denkliği kanıtlayamaz.
Bir curl impersonate iş akışında önce, gereken verinin HTTP yanıtında zaten bulunup bulunmadığını belirleyin. Başarılı arama yanıtımız gömülü ürün JSON’u içeriyordu; test ettiğimiz diğer sayfalar ise hâlâ doğrulama sayfası gösterdi. Daha kapsamlı TLS parmak izi rehberi bağlam sağlar, ancak uygulama kararlarını yanıt incelemesi belirlemelidir.
curl impersonate nasıl kurulur ve ilk istek nasıl çalıştırılır?
Sürümü ve platform paketini açıkça seçin, ardından tarayıcı sarmalayıcısını (wrapper) bir parmak izi uç noktasına karşı çalıştırın. Test ettiğimiz Linux kurulumunda lexiforest v2.2.3 ve curl_chrome136 sarmalayıcısı kullanıldı.
Adım 1: Resmi v2.2.3 sürümünü açın, mimarinize uygun Linux paketini seçin ve arşivden çıkarın. Çalışma zamanı ve CA sertifikası gereksinimleri için kurulum belgelerini izleyin.
Adım 2: Sarmalayıcıyı ve destekleyici dosyalarını birlikte tutun. Ortamımız Ubuntu OpenSSL 3.0.13 yüklü bir Linux’tu; taklit ikili dosyası kendini BoringSSL’li curl 8.22.0-IMPERSONATE olarak tanıttı. Sistem curl’ü ile karşılaştırırken bu fark önemlidir.
Adım 3: Çıkarılan dizinden, örneğimizde kullanılan parmak izi komutunun aynısını çalıştırın:
# Linux x86_64, prebuilt binaries (v2.2.3 of the maintained lexiforest fork)
curl -sLO https://github.com/lexiforest/curl-impersonate/releases/download/v2.2.3/curl-impersonate-v2.2.3.x86_64-linux-gnu.tar.gz
tar xzf curl-impersonate-v2.2.3.x86_64-linux-gnu.tar.gz
./curl_chrome136 -s https://tls.peet.ws/api/all            # see the fingerprint the server gets

# Through a proxy: curl-impersonate takes the usual curl flags
./curl_chrome136 -s -x "http://USER:[email protected]:823" \
  -o page.html -w "%{http_code} %{size_download}
" "https://www.walmart.com/search?q=air+fryer"
Bir uygulama uç noktasını test etmeden önce dönen JA4’ü, HTTP sürümünü ve HTTP/2 parmak izini kaydedin. Bu, bir perakendecinin yanıtını parmak izi testi saymadan bir aktarım katmanı referansı oluşturur.
Windows veya macOS için fork’un belgelediği platform paketlerini ve kurulum yollarını kullanın. Bindings sayfası, Python, JavaScript/TypeScript, PHP ve Rust entegrasyonlarına yönlendirir. Herhangi bir Nixpkgs paketini veya Node sarmalayıcısını gerçek upstream kaynağına ve sürümüne göre doğrulayın; kurulum kanıtımız yalnızca Linux’u kapsar.
curl_cffi ile Python’da Chrome nasıl taklit edilir?
curl_cffi’yi impersonate parametresiyle kullanın ve tekrarlanabilirlik için paket sürümünü sabitleyin. Python uygulamamızda curl_cffi 0.15 ve impersonate=”chrome” kullanıldı.
Resmi hızlı başlangıç, pip ile kurulumu, tarayıcı profillerini ve requests benzeri bir arayüzü belgeler. Paket seçimimizi yeniden üretmek için 0.15 sürümünü yalıtılmış bir ortamda kurun. Genel chrome takma adı kütüphanenin güncel Chrome hedefini izler; bu yüzden bir güncelleme anlamını değiştirebilir.
Test ettiğimiz bu ifadeyi çalıştırmadan önce url değişkenini herkese açık arama URL’si https://www.walmart.com/search?q=air+fryer olarak, PROXY değişkenini ise ortamınızdan gizli biçimde yüklenen kendi proxy URL’niz olarak tanımlayın. İfade bu iki değişkene bağlıdır:
import os
from curl_cffi import requests

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
PROXIES = {"http": PROXY, "https": PROXY} if PROXY else None

# 1. What fingerprint does the server see?
fp = requests.get("https://tls.peet.ws/api/all", impersonate="chrome", timeout=30).json()
print("JA4:", fp["tls"]["ja4"], "| HTTP:", fp["http_version"])

# 2. Same request a browser would make, through a proxy, with a session that keeps cookies
with requests.Session(impersonate="chrome", proxies=PROXIES, timeout=90) as s:
    try:
        r = s.get("https://www.walmart.com/search?q=air+fryer")
    except requests.exceptions.RequestException as exc:   # slow exits happen; retry with a new IP
        raise SystemExit(f"request failed: {exc.__class__.__name__}")
    blocked = "Robot or human" in r.text or "/blocked" in r.url
    print(r.status_code, len(r.content) // 1024, "KB,", "challenge" if blocked else "content",
          "| __NEXT_DATA__ present:", "__NEXT_DATA__" in r.text)
Kayıtları çıkarmadan önce yanıt durumunu ve HTML’i inceleyin. Başarılı CLI arama yanıtımızda veri kaynağı, gömülü __NEXT_DATA__ ürün JSON’uydu. Bu script öğesini bir HTML ayrıştırıcıyla bulun, JSON’unu çözün ve sayfayı kullanılabilir içerik olarak kabul etmeden önce beklenen alanları doğrulayın.
Hızlı başlangıç, çerezlerin korunması ve bağlantının yeniden kullanımı için Session’ı belgeler. Çok istekli bir iş akışında oturumu, profili ve hedeflenen çıkış konumunu tutarlı tutun. Bir profili, alakasız bir makineden kopyalanmış rastgele tarayıcı sürümü başlıklarıyla birleştirmekten kaçının.
Proxy kimlik doğrulaması ile hedef site kimlik doğrulaması ayrı konulardır. Yalnızca kendi yetkili hizmetiniz için verilmiş kimlik bilgilerini kullanın; herkese açık sayfa içeren bu örnek hedefte oturum açmayı gerektirmez. curl’den Python’a rehberimiz, istek yapısının çevrilmesini ele alır.
JA3 ve JA4 parmak izleri nasıl farklılaşır?
JA3, ClientHello’nun seçili alanlarındaki sırayı korurken JA4, seçili listeleri özetlemeden (hash) önce normalleştirir. Bu, uzantı sırası değiştiğinde JA4’ü yararlı kılar; ancak onu eksiksiz bir istemci kimliği yapmaz.
Salesforce JA3 belirtimi, TLS sürümünden, şifrelerden, uzantılardan, desteklenen gruplardan ve nokta biçimlerinden oluşan bir parmak izini tanımlar. FoxIO’nun JA4 belirtimi şifreleri ve uzantıları sıralar, ancak imza algoritması sırasını korur. JA4’ü her sıra farkını yok sayan bir yöntem olarak tanımlamayın.
Örneğimizde curl_cffi chrome ve Playwright Chromium 145.0.7632.6, JA4 t13d1516h2_8daaf6152771_d8a2da3f94cd ve HTTP/2 parmak izi 52d84b11737d980aef856699f885ca86 değerlerini paylaştı. JA3 değerleri farklıydı. curl_chrome136 sarmalayıcısı da aynı JA4 ve HTTP/2 değerleriyle eşleşti.
Bunlar ölçüm uç noktasında sunucunun gözlemlediği eşleşmelerdir; her el sıkışma baytının veya uygulama davranışının eşleştiğinin kanıtı değildir. Hedeflediğiniz ağ yolu üzerinden test edin ve her iki aktarım katmanını da karşılaştırın. Kendi işlettiğiniz sistemlerde sunucu tarafındaki kanıtları inceleyin; Cloudflare’in parmak izi belgeleri, bu sinyallerin trafik analizinde ve kurallarda nasıl kullanıldığını açıklar.
HTTP, HTTPS ve SOCKS proxy’leri nasıl yapılandırılır?
Proxy’yi tarayıcı profilinden bağımsız olarak ayarlayın. Hedef şeması ile proxy şeması farklı bağlantıları tanımlar; bu nedenle bir HTTPS hedefi, HTTP proxy kullanabilir.
Python ifadesinde https sözlük anahtarı HTTPS hedeflerini seçer; değer ise proxy uç noktasını belirtir. curl_cffi hızlı başlangıcı HTTP ve SOCKS proxy örneklerini belgeler. Ölçtüğümüz yolda kimlik doğrulamalı bir HTTP proxy kullanıldı.
curl’ün HTTP proxy belgeleri, HTTPS hedefleri için CONNECT tünellemesini açıklar. TLS müdahalesi olmadığında tünel, istemcinin şifreli alışverişini taşır; hedefe dönük başlıklar ve TLS el sıkışması korunur. Bir HTTPS proxy ayrıca istemci ile proxy arasındaki bağlantıyı da şifreler; desteklenen şemalar ve kimlik doğrulama ayarları için resmi proxy seçeneği referansına bakın.
Proxy sırlarını paylaşılan scriptlerin ve tanılama çıktılarının dışında tutun. Önce uç noktayı, protokolü, bağlantı noktasını ve kimlik doğrulamayı ayrı ayrı doğrulayın; ardından uygulama yanıtlarını karşılaştırın. Proxy bağlantı hatası, başarıyla alınmış bir doğrulama sayfasından farklı bir kanıttır.
Durum bilgisi taşıyan dizilerde, teşhis sırasında kararlı bir çıkış tercih edin. Rotasyonu ancak çalışan bir referans oluşturduktan sonra, bağımsız ve yetkili istekler için düşünün. IP’yi ve aktarım profilini aynı anda değiştirmek, sonucu açıklamayı zorlaştırır.
curl proxy kurulum rehberimiz yapılandırmayı ele alırken, curl için proxy seçimi yol gereksinimlerini değerlendirmenize yardımcı olur. Ne yol seçimi ne de taklit, kabul edileceğinizi garanti eder.
Tarayıcı çalışırken curl neden hâlâ engelleniyor?
Bir tarayıcı ile bir HTTP istemcisi, aynı URL’yi istese bile birkaç katmanda farklılaşabilir. Araç değiştirmeden önce farkı yalıtmak için 4 katmanlı istek teşhis modelini kullanın.
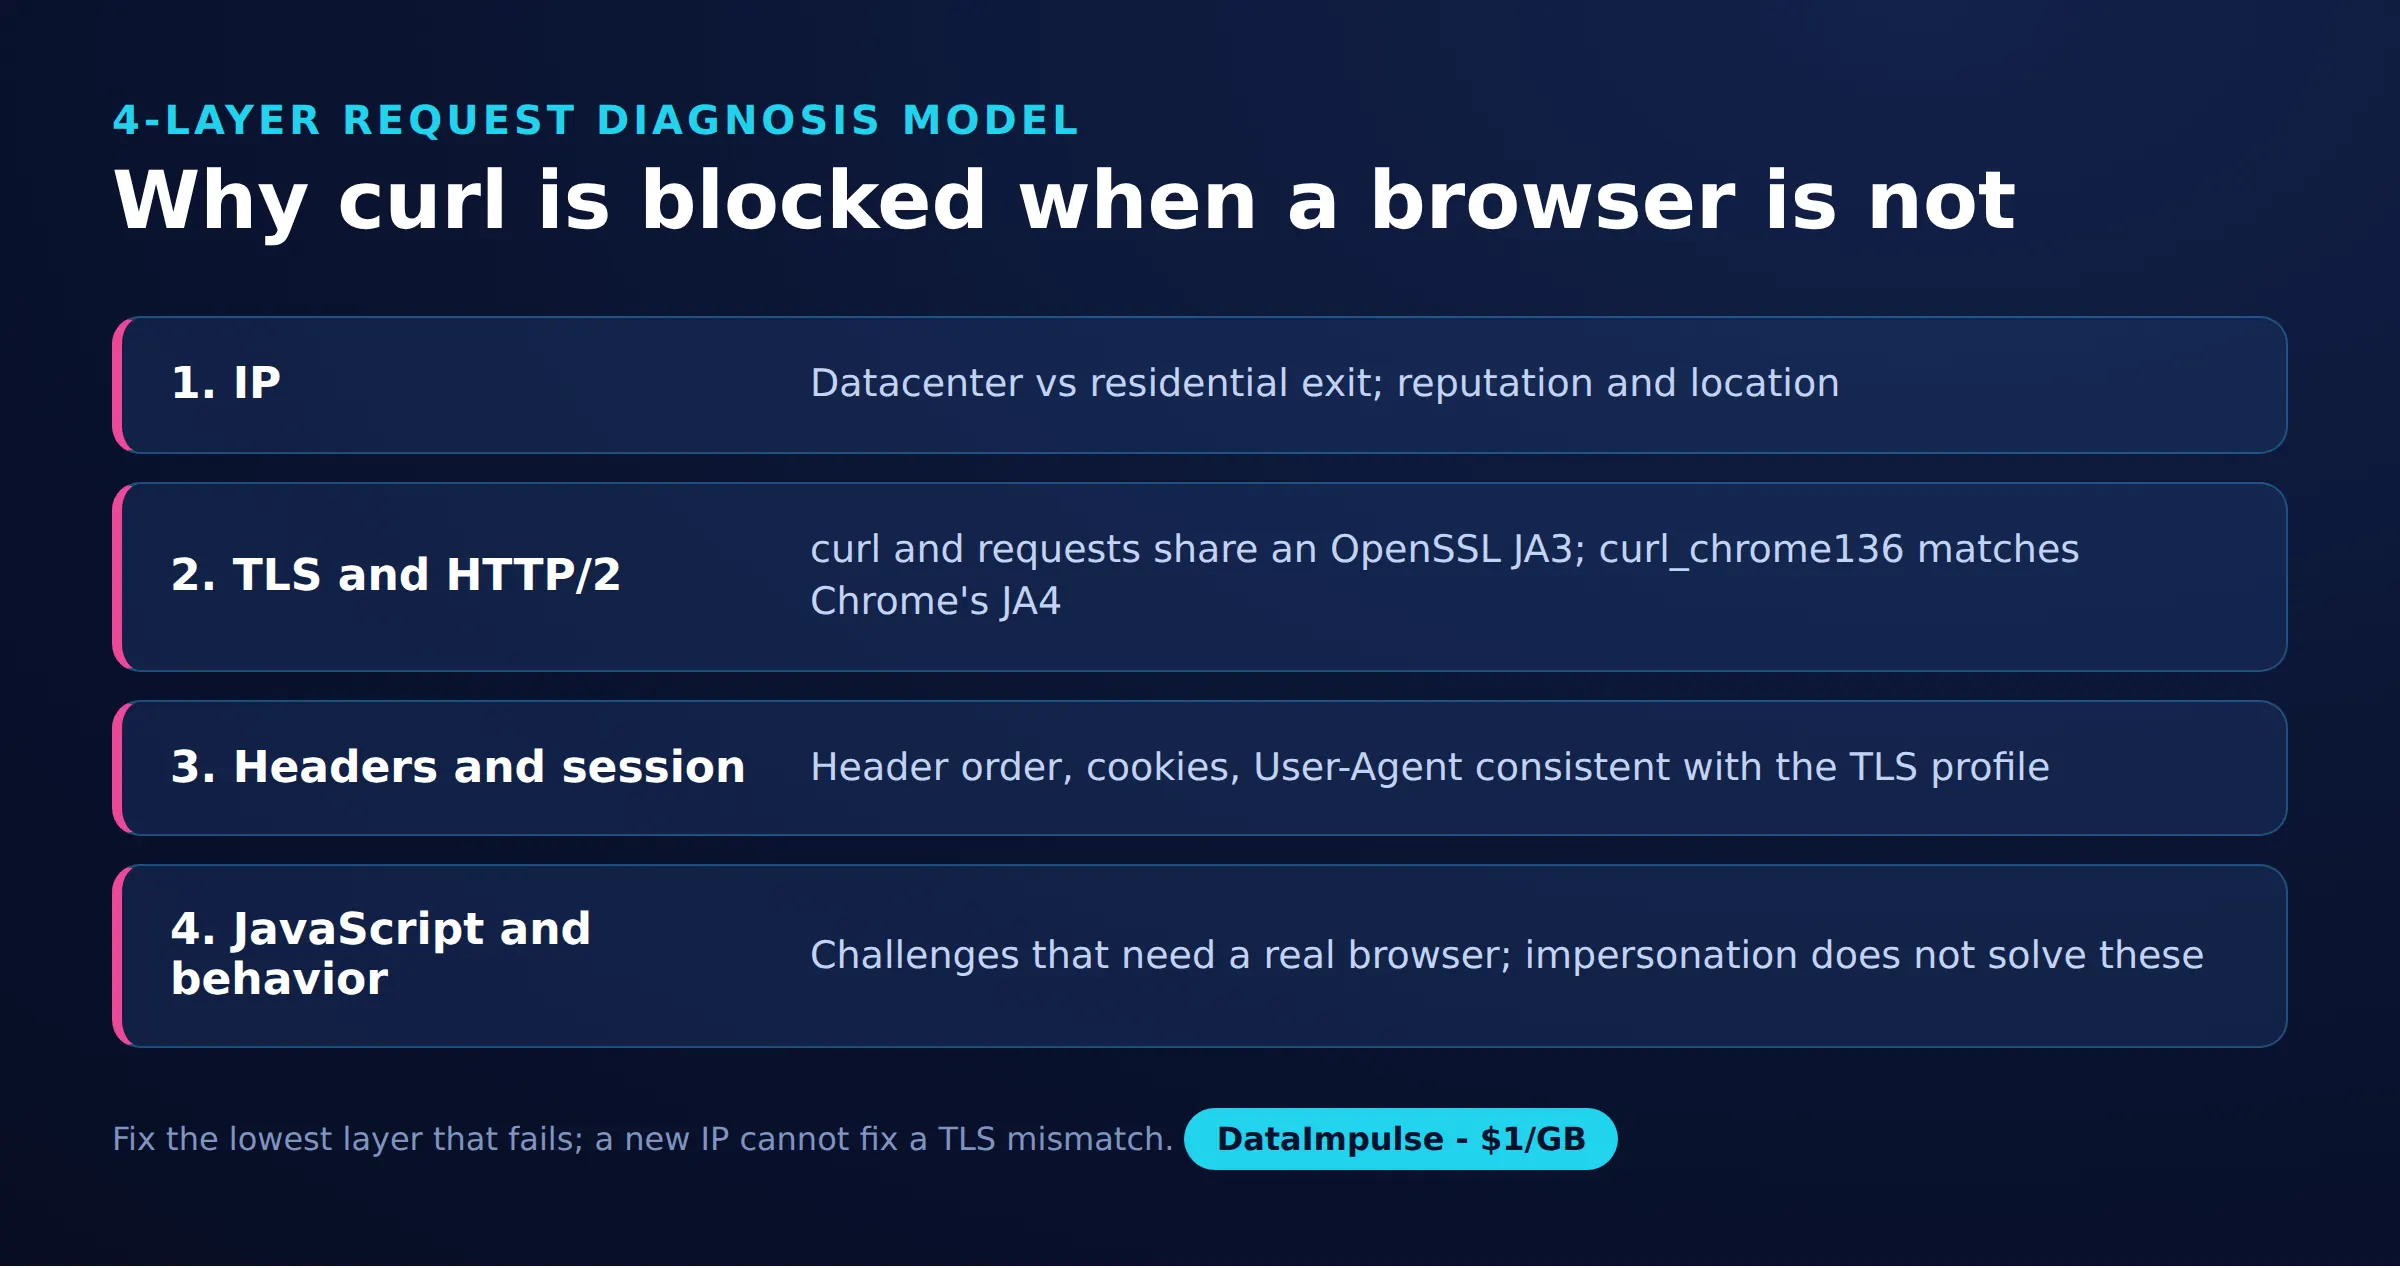
- Katman 1: IP ve yol. Doğrudan erişim ile proxy erişimini karşılaştırırken istemciyi sabit tutun. Ülkeyi, çıkış kararlılığını ve hatanın bir HTTP yanıtı gelmeden önce oluşup oluşmadığını kaydedin.
- Katman 2: TLS ve HTTP/2. Sıradan ve taklit edilen istekleri karşılaştırırken yolu sabit tutun. User-Agent dizesine güvenmek yerine uç noktanın gözlemlediği parmak izlerini kontrol edin.
- Katman 3: Başlıklar ve oturum. Yönlendirmeleri, çerezleri, istenen URL’yi ve beklenen yanıt biçimini karşılaştırın. Gövdeyi inceleyin: başarılı bir HTTP durumu, başarısız bir uygulama yanıtıyla birlikte gelebilir.
- Katman 4: JavaScript ve davranış. Verinin yalnızca sayfa çalıştırıldıktan veya etkileşimden sonra görünüp görünmediğini belirleyin. Ürün sayfalarındaki doğrulamalar, aktarım katmanı taklidinden sonra da çözülmedi.
Her karşılaştırma için durumu, yönlendirme hedefini, içerik türünü, yanıt boyutunu ve bir içerik işaretçisini kaydedin. curl’ün HTTP scripting belgeleri, yanıt incelemesini, yönlendirmeleri, çerezleri ve ayrıntılı tanılamayı açıklar. Günlükleri saklamadan önce sırları kaldırın.
Her reddi bir parmak izi sorunu olarak görmeyin. Yanlış bir URL, eksik oturum durumu veya bir uygulama kuralı, aktarım katmanı değişikliğinden sonra da devam edebilir. Kendi hizmetinizde istemci gözlemlerini sunucu günlükleriyle ilişkilendirin. Harici hizmetlerde tekrarlanan doğrulama denemelerini durdurun ve izin verilen erişim yolunu yeniden değerlendirin.
curl-impersonate’i ne zaman Playwright veya Selenium’a tercih etmelisiniz?
Görevin ihtiyaç duyduğu her şey bir HTTP yanıtında yer alıyorsa aktarım katmanı taklidini seçin. Sayfanın işlenmesi (render) veya etkileşim şart ise tarayıcı otomasyonunu seçin ve işletme maliyetini kendi iş yükünüzde ölçün.
| İstemci | X şu durumlarda kullanın… | X şu durumlarda kullanmayın… |
|---|---|---|
| Standart curl | Sıradan HTTP yeterliyse standart curl kullanın. | Doğrulanmış bir parmak izi uyuşmazlığı önemliyse standart curl kullanmayın. |
| curl-impersonate | Tarayıcı benzeri aktarım göreve uyuyorsa curl-impersonate kullanın. | JavaScript çalıştırmak gerekiyorsa curl-impersonate kullanmayın. |
| Playwright/Selenium | Sayfanın işlenmesi veya etkileşim şart ise Playwright/Selenium kullanın. | Basit HTTP gereksinimleri karşılıyorsa Playwright/Selenium kullanmayın. |
Playwright’ın ağ belgeleri tarayıcı isteklerinin izlenmesini ele alır; Selenium’un genel bakışı ise tarayıcı otomasyonunu anlatır. Bir tarayıcı, sayfa yaşam döngüsü ve kaynak yükleme işi getirir. Denememizde ne CPU ne de gecikme ölçüldü; dolayısıyla hız veya ölçeklenme avantajı olduğunu göstermez.
Playwright’ın APIRequestContext bileşeni API istekleri gönderir ve çerezleri bir tarayıcı bağlamıyla paylaşabilir. Bu, bir tarayıcı sayfasında gezinmeye eşdeğer değildir; çerez paylaşımının aynı aktarım davranışını sağladığını varsaymayın.
Tarayıcı otomasyonunun da sınırları vardır. Cloudflare’in desteklenen ortamlar belgeleri, otomatik tarayıcıları üretim ortamındaki doğrulamaların çözümü için desteklenenlerin dışında tutar (Ekim 2026 itibarıyla). Araç değiştirmek, herkes için geçerli bir doğrulama çözümü değildir.
Küçük herkese açık sayfa testimiz ne gösterdi?
16 Ekim 2026’daki kısa denememizde taklit sayesinde arama içeriği alındı; sıradan istekler ise doğrulama sayfası aldı. Ürün sayfalarındaki başarısızlıklar, bu başarıdan genelleme yapmanın sınırını gösterdi.
Yöntem ve örneklem: Andrii, TLS inceleme uç noktasında sekiz istemci/profil yapılandırmasını karşılaştırdı: requests 2.x, sistem curl’ü, dört curl_cffi profili, Playwright Chromium ve curl_chrome136. Uygulama örneklemi dört Python istemci/yol kombinasyonundan ve iki CLI arama sonucundan, ayrıca keşif amaçlı ürün sayfası kontrollerinden oluştu. Bunlar kaydedilmiş gözlemlerdir; tekrarlı denemelerden elde edilen başarı oranları değildir.
Parmak izi uç noktası https://tls.peet.ws/api/all idi. Python profilleri chrome, chrome131, safari ve firefox’tu. Sıradan requests ve sistem curl’ü JA3 0149f47eabf9a20d0893e2a44e5a6323 değerini paylaştı; requests HTTP/1.1, sistem curl’ü ise h2 kullandı. Tek bir TLS özetinin tüm bağlantıyı özetleyemeyeceğini göstermek için bu bile yeterlidir.
| Python istemcisi | Yol | Durum | Kaydedilen boyut | Gövde sınıflandırması |
|---|---|---|---|---|
| requests | Doğrudan | 200 | 15 KB | PerimeterX doğrulaması |
| requests | Residential | 200 | 15 KB | PerimeterX doğrulaması |
| curl_cffi chrome | Doğrudan | 200 | 1321 KB | İçerik |
| curl_cffi chrome | Residential | 200 | 1392 KB | İçerik |
CLI karşılaştırmasında aynı DataImpulse US residential proxy ve Chrome User-Agent kullanıldı. Düz curl, “Robot or human?” etiketli bir engelleme sayfasına doğru 307 yönlendirmesi aldı. curl_chrome136 isteği ise 200 döndürdü; sıkıştırılmış olarak yaklaşık 176 KB aktarıldı ve HTML, __NEXT_DATA__ ürün JSON’unu içeriyordu.
Walmart ürün sayfaları curl_cffi’ye hâlâ doğrulama sayfası gösterdi. Bir Sephora ürün sayfası, residential erişim üzerinden Akamai JavaScript/davranışsal doğrulaması döndürdü. Bu başarısızlıklar, arama sayfası sonucunu her iki site için de genel bir iddiaya dönüştürmeyi engeller.
Trafik tahmini: Duyurulan residential başlangıç fiyatı olan GB başına $1 üzerinden, ondalık birimler kullanıldığında 176 KB yaklaşık $0,000176 eder. Bu, örnek niteliğinde yanıt trafiğidir; fatura tahmini değildir: istek baytları, yeniden denemeler, faturalandırma kuralları ve diğer aktarımlar toplamı değiştirebilir. Python boyutları için burada sıkıştırılmış aktarım eşdeğerliği belirlenmediğinden, bunları CLI rakamıyla doğrudan karşılaştırmayın.
Bu örnekte zamanlama dağılımı, tekrarlı istek sayısı veya her başlık farkının kontrollü yalıtımı yoktur. Sonuç, aktarım katmanının araştırılmasını destekler; her yanıt farkını yalnızca TLS’e atfetmeyi desteklemez.
Bu denemeyi tekrarlamak için tam paket sürümlerini, seçilen sarmalayıcıyı, yolu, yanıt sınıflandırmasını ve ölçüm birimlerini birlikte kaydedin. Aktarılan baytlar ile çözülmüş gövde boyutu için ayrı alanlar tutun. Kapasite planlamasında kullanmadan önce karşılaştırmaları kontrollü koşullarda tekrarlayın ve değişen bir sayfa şablonunu ya da doğrulama yanıtını ayrıştırıcıyı yeniden doğrulamak için bir neden sayın.
Hangi izinleri ve alternatifleri kontrol etmelisiniz?
Bir tanılama isteğini sürekli otomasyona dönüştürmeden önce hedeflenen veri toplamanın yetkili olduğunu doğrulayın. Herkese açık erişilebilirlik, her kullanım için iznin yeterli kanıtı değildir.
Sitenin şartlarını, robots yönergelerini, yayımlanmış erişim politikalarını ve geçerli yükümlülükleri gözden geçirin. Veri toplamayı dar tutun, belirtilen sınırlara uyun ve doğrulama sayfalarına karşı tekrarlanan denemelerden kaçının. Üçüncü tarafların oturum açma bilgilerini yeniden kullanmayın ve CAPTCHA’yı aşmaya çalışmayın.
Kırılgan bir sayfa entegrasyonunu sürdürmeden önce resmi bir API, dışa aktarım, besleme (feed) veya lisanslı bir veri seti olup olmadığına bakın. Alan kapsamını, güncelliği, kimlik doğrulama gereksinimlerini ve izin verilen yeniden kullanımı karşılaştırın. Erişim belirsizse, başarılı bir yanıtın soruyu çözdüğünü varsaymak yerine onaylı bir yol arayın.
Sıkça Sorulan Sorular
curl-impersonate nedir?
Tarayıcı benzeri ağ el sıkışmalarını hedefleyen, değiştirilmiş bir curl derlemesidir. Aktarım katmanı farklarını araştırmak için kullanın; dönen gerçek içeriği ise ayrıca doğrulayın.
Tarayıcı başarılı olurken curl neden başarısız olabilir?
İki istek; yol, aktarım katmanı, oturum durumu veya sayfanın çalıştırılması bakımından farklılaşabilir. Denememizde HTTP 200 bazen bir doğrulama sayfası içeriyordu; bu yüzden yalnızca durum kodu, yanıltıcı bir başarı ölçütüydü.
curl_cffi, Chrome’u nasıl taklit eder?
impersonate parametresi bir tarayıcı aktarım profili seçer. Test ettiğimiz Python çağrısı chrome’u seçti; bir denemeyi belgelerken bu takma adın yanında paket sürümünü de saklayın.
curl-impersonate proxy’lerle çalışır mı?
curl_chrome136 isteğimiz, kimlik doğrulamalı bir HTTP residential proxy üzerinden çalıştı. Proxy bağlantısını ve uygulamanın isteği kabul etmesini ayrı kontroller olarak ele alın; çünkü çalışan bir yol yine de doğrulama sayfası döndürebilir.
Ne zaman bunun yerine Playwright kullanmalıyım?
Gereken sonuç sayfanın çalıştırılmasına veya etkileşime bağlıysa bir tarayıcı iş akışını seçin. Önce istenen verinin ilk yanıtta bulunmadığını doğrulayın ve tarayıcı otomasyonunu garantili erişim olarak görmeyin.
JA4’ün eşleşmesi bir isteğin tarayıcı olduğunu kanıtlar mı?
Hayır. Taklit edilen istemcilerimiz Chromium ile seçili parmak izlerini paylaştı, ancak bu gözlem tam tarayıcı davranışı ya da yetkilendirme hakkında hiçbir şey söylemez.
Ağ katmanını net bir referansla test edin
Teşhisiniz çıkış yolunu işaret ediyorsa, DataImpulse residential proxy’lerini aynı istemci, profil ve içerik kontrolleriyle değerlendirin. DataImpulse proxy sağlar; scraping API’si, yönetilen engel aşıcı (unblocker), VPN veya veri sağlamaz. Küçük başlayın ve yalnızca hem iznin hem de kullanılabilir yanıtların doğrulanmasından sonra genişletin.
Son güncelleme: 16 Ekim 2026.