
اس مضمون میں
curl impersonate سے مراد HTTP درخواستیں بھیجتے وقت براؤزر کے TLS اور HTTP/2 رویے کی نقل کے لیے curl-impersonate کا استعمال ہے۔ اصل پروجیکٹ کی دستاویزات ان ٹرانسپورٹ تبدیلیوں کو بیان کرتی ہیں جن پر یہ طریقہ مبنی ہے؛ صرف User-Agent بدلنے سے وہ تبدیلیاں حاصل نہیں ہوتیں۔
پہلے فنگر پرنٹ کی جانچ کریں، پھر اصل رسپانس باڈی کا معائنہ کریں۔ 16 اکتوبر 2026 کو ہمارے مختصر ٹیسٹ میں عام کلائنٹس اور impersonate کی گئی درخواستوں کے درمیان کارآمد فرق سامنے آئے، جبکہ کچھ پروڈکٹ پیجز پھر بھی چیلنج واپس کرتے رہے۔ یہ ایک چھوٹا سنیپ شاٹ ہے، کوئی بینچ مارک نہیں اور نہ ہی رسائی کی ضمانت۔
اہم حقائق
- ہمارے ٹیسٹ میں Python requests اور سسٹم curl نے ایک ہی OpenSSL JA3 فنگر پرنٹ پیش کیا۔
- curl_cffi impersonate=”chrome” اور curl_chrome136 حقیقی Chromium 145 کے JA4 اور HTTP/2 فنگر پرنٹ سے بالکل مطابق نکلے۔
- ایک ہی رہائشی پراکسی اور User-Agent کے ساتھ سادہ curl کو Walmart کے بلاک پیج پر ری ڈائریکٹ کر دیا گیا؛ curl_chrome136 کو مکمل صفحہ ملا۔
- Chrome کے مختلف بلڈز کے درمیان JA3 بدل جاتا ہے کیونکہ Chrome TLS ایکسٹینشن کی ترتیب کو بے ترتیب کرتا ہے؛ JA4 زیادہ مستحکم اشارہ ہے۔
- Impersonation صرف TLS اور HTTP/2 فنگر پرنٹس درست کرتی ہے، JavaScript یا رویے پر مبنی چیلنجز کو نہیں۔
- curl-impersonate v2.2.3 کے ساتھ curl_chrome136 اور curl_firefox147 جیسی تیار بائنریز آتی ہیں۔
curl impersonate کیا ہے اور یہ دراصل کس چیز کی نقل کرتا ہے؟
curl-impersonate ایک ترمیم شدہ curl بلڈ ہے جس کا ہدف براؤزر جیسا کنکشن رویہ ہے۔ اس کے دائرے میں TLS ہینڈ شیکس اور HTTP/2 سیٹنگز شامل ہیں، نہ کہ براؤزر کا مکمل ایگزیکیوشن ماحول۔
اصل پروجیکٹ lwthiker کے تحت ہے؛ ہماری آزمائی گئی بائنری lexiforest فورک سے آئی تھی۔ فورک کی پروجیکٹ دستاویزات اس کی پیچ شدہ BoringSSL بنیاد کی نشاندہی کرتی ہیں۔ ریپوزٹری، ریلیز اور منتخب پروفائل کو ایک ساتھ ریکارڈ کریں: صرف جانا پہچانا ایگزیکیوٹیبل نام کافی ماخذی ثبوت نہیں ہے۔
Impersonation کو یوں سمجھیں کہ آپ منتخب کرتے ہیں کنکشن اپنا تعارف کس طرح کراتا ہے۔ ہیڈرز HTTP درخواست کو بیان کرتے ہیں، جبکہ ٹرانسپورٹ سیٹنگز کلائنٹ کے ایک اور حصے کو بیان کرتی ہیں۔ ان میں سے کوئی بھی یہ ثابت نہیں کرتا کہ درخواست کسی انسان نے شروع کی۔ منتخب فنگر پرنٹس کا ملنا مکمل براؤزر مماثلت ثابت نہیں کر سکتا۔
curl impersonate کے ورک فلو میں پہلے یہ طے کریں کہ مطلوبہ ڈیٹا HTTP رسپانس میں پہلے سے موجود ہے یا نہیں۔ ہمارے کامیاب سرچ رسپانس میں ایمبیڈڈ پروڈکٹ JSON موجود تھا؛ دیگر آزمائے گئے صفحات پر پھر بھی چیلنجز آئے۔ وسیع تر TLS فنگر پرنٹنگ گائیڈ مزید سیاق فراہم کرتی ہے، لیکن عمل درآمد کے فیصلے رسپانس کے معائنے پر مبنی ہونے چاہئیں۔
curl impersonate کیسے انسٹال کریں اور پہلی درخواست کیسے چلائیں؟
ریلیز اور پلیٹ فارم کا آرٹیفیکٹ واضح طور پر منتخب کریں، پھر اس کا براؤزر ریپر کسی فنگر پرنٹ اینڈ پوائنٹ پر چلائیں۔ ہمارے آزمائے گئے Linux سیٹ اپ میں lexiforest v2.2.3 اور curl_chrome136 ریپر استعمال ہوا۔
مرحلہ 1: سرکاری v2.2.3 ریلیز کھولیں، اپنے آرکیٹیکچر سے مطابقت رکھنے والا Linux آرٹیفیکٹ منتخب کریں اور اسے ایکسٹریکٹ کریں۔ رن ٹائم اور CA سرٹیفکیٹ کی ضروریات کے لیے تنصیب کی دستاویزات دیکھیں۔
مرحلہ 2: ریپر اور اس کے معاون آرٹیفیکٹس کو ایک ہی جگہ رکھیں۔ ہمارا ماحول Ubuntu OpenSSL 3.0.13 کے ساتھ Linux تھا؛ impersonation بائنری نے خود کو BoringSSL کے ساتھ curl 8.22.0-IMPERSONATE کے طور پر ظاہر کیا۔ سسٹم curl سے موازنہ کرتے وقت یہ فرق اہم ہے۔
مرحلہ 3: ایکسٹریکٹ کی گئی ڈائریکٹری سے وہی فنگر پرنٹ کمانڈ چلائیں جو ہمارے سنیپ شاٹ میں استعمال ہوئی:
# Linux x86_64, prebuilt binaries (v2.2.3 of the maintained lexiforest fork)
curl -sLO https://github.com/lexiforest/curl-impersonate/releases/download/v2.2.3/curl-impersonate-v2.2.3.x86_64-linux-gnu.tar.gz
tar xzf curl-impersonate-v2.2.3.x86_64-linux-gnu.tar.gz
./curl_chrome136 -s https://tls.peet.ws/api/all            # see the fingerprint the server gets

# Through a proxy: curl-impersonate takes the usual curl flags
./curl_chrome136 -s -x "http://USER:[email protected]:823" \
  -o page.html -w "%{http_code} %{size_download}
" "https://www.walmart.com/search?q=air+fryer"
کسی ایپلیکیشن اینڈ پوائنٹ کو آزمانے سے پہلے واپس آنے والا JA4، HTTP ورژن اور HTTP/2 فنگر پرنٹ محفوظ کر لیں۔ اس سے ایک ٹرانسپورٹ بیس لائن بنتی ہے، اور کسی ریٹیلر کے رسپانس کو فنگر پرنٹ ٹیسٹ نہیں سمجھنا پڑتا۔
Windows یا macOS کے لیے فورک کے دستاویزی پلیٹ فارم آرٹیفیکٹس اور تنصیب کے طریقے استعمال کریں۔ اس کا بائنڈنگز پیج Python، JavaScript/TypeScript، PHP اور Rust انٹیگریشنز کی طرف رہنمائی کرتا ہے۔ کسی بھی Nixpkgs پیکیج یا Node ریپر کو اس کے اصل اپ اسٹریم اور ریلیز کے مقابل پرکھیں؛ ہماری تنصیب کا ثبوت صرف Linux تک محدود ہے۔
curl_cffi کے ساتھ Python میں Chrome کی impersonation کیسے کریں؟
impersonate پیرامیٹر کے ساتھ curl_cffi استعمال کریں اور دوبارہ حاصل ہونے والے نتائج کے لیے پیکیج کا ورژن پن کر دیں۔ ہمارے Python عمل درآمد میں impersonate=”chrome” کے ساتھ curl_cffi 0.15 استعمال ہوا۔
سرکاری کوئیک اسٹارٹ میں pip کے ذریعے تنصیب، براؤزر پروفائلز اور requests جیسا انٹرفیس بیان کیا گیا ہے۔ ہمارا پیکیج انتخاب دہرانے کے لیے ورژن 0.15 کو الگ تھلگ ماحول میں انسٹال کریں۔ عمومی chrome عرف لائبریری کے موجودہ Chrome ہدف کو فالو کرتا ہے، اس لیے اپ گریڈ سے اس کا مطلب بدل سکتا ہے۔
یہ بالکل آزمایا گیا اسٹیٹمنٹ چلانے سے پہلے url کو عوامی سرچ URL https://www.walmart.com/search?q=air+fryer اور PROXY کو اپنی پراکسی URL کے طور پر متعین کریں، جو آپ کے ماحول سے نجی طور پر لوڈ ہو۔ اسٹیٹمنٹ ان دونوں متغیرات پر منحصر ہے:
import os
from curl_cffi import requests

PROXY = os.environ.get("PROXY_URL")  # e.g. http://USER__cr.us:[email protected]:823
PROXIES = {"http": PROXY, "https": PROXY} if PROXY else None

# 1. What fingerprint does the server see?
fp = requests.get("https://tls.peet.ws/api/all", impersonate="chrome", timeout=30).json()
print("JA4:", fp["tls"]["ja4"], "| HTTP:", fp["http_version"])

# 2. Same request a browser would make, through a proxy, with a session that keeps cookies
with requests.Session(impersonate="chrome", proxies=PROXIES, timeout=90) as s:
    try:
        r = s.get("https://www.walmart.com/search?q=air+fryer")
    except requests.exceptions.RequestException as exc:   # slow exits happen; retry with a new IP
        raise SystemExit(f"request failed: {exc.__class__.__name__}")
    blocked = "Robot or human" in r.text or "/blocked" in r.url
    print(r.status_code, len(r.content) // 1024, "KB,", "challenge" if blocked else "content",
          "| __NEXT_DATA__ present:", "__NEXT_DATA__" in r.text)
ریکارڈز نکالنے سے پہلے رسپانس اسٹیٹس اور HTML کا معائنہ کریں۔ ہمارے کامیاب CLI سرچ رسپانس میں ڈیٹا نکالنے کا ماخذ ایمبیڈڈ __NEXT_DATA__ پروڈکٹ JSON تھا۔ اس اسکرپٹ ایلیمنٹ کو HTML پارسر سے تلاش کریں، اس کا JSON ڈی کوڈ کریں، اور صفحے کو قابل استعمال مواد ماننے سے پہلے متوقع فیلڈز کی توثیق کریں۔
کوئیک اسٹارٹ میں کوکی کے تسلسل اور کنکشن کے دوبارہ استعمال کے لیے Session کا ذکر ہے۔ کئی درخواستوں والے ورک فلو میں سیشن، پروفائل اور مطلوبہ ایگزٹ لوکیشن کو یکساں رکھیں۔ کسی غیر متعلقہ مشین سے کاپی کیے گئے من مانے براؤزر ورژن ہیڈرز کو پروفائل کے ساتھ ملانے سے گریز کریں۔
پراکسی کی تصدیق اور منزل کی تصدیق الگ معاملات ہیں۔ صرف وہی اسناد استعمال کریں جو آپ کی اپنی مجاز سروس کے لیے جاری ہوئی ہوں؛ اس عوامی صفحے کی مثال میں منزل پر لاگ اِن کی ضرورت نہیں۔ ہماری curl سے Python گائیڈ درخواست کی ساخت کو منتقل کرنے کا طریقہ بتاتی ہے۔
JA3 اور JA4 فنگر پرنٹس میں کیا فرق ہے؟
JA3 ClientHello کے منتخب فیلڈز کی ترتیب کو برقرار رکھتا ہے، جبکہ JA4 ہیش کرنے سے پہلے منتخب فہرستوں کو نارملائز کرتا ہے۔ اس لیے ایکسٹینشن کی ترتیب بدلنے پر JA4 کارآمد رہتا ہے، مگر یہ کلائنٹ کی مکمل شناخت نہیں بن جاتا۔
Salesforce کی JA3 تفصیل ایک ایسے فنگر پرنٹ کو بیان کرتی ہے جو TLS ورژن، سائفرز، ایکسٹینشنز، سپورٹڈ گروپس اور پوائنٹ فارمیٹس سے بنتا ہے۔ FoxIO کی JA4 تفصیل سائفرز اور ایکسٹینشنز کو ترتیب دیتی ہے، لیکن سگنیچر الگورتھم کی ترتیب برقرار رکھتی ہے۔ JA4 کو یوں بیان نہ کریں کہ وہ ہر ترتیب کے فرق کو نظر انداز کرتا ہے۔
ہمارے سنیپ شاٹ میں curl_cffi chrome اور Playwright Chromium 145.0.7632.6 نے JA4 t13d1516h2_8daaf6152771_d8a2da3f94cd اور HTTP/2 فنگر پرنٹ 52d84b11737d980aef856699f885ca86 شیئر کیا۔ ان کی JA3 قدریں مختلف تھیں۔ curl_chrome136 ریپر انہی JA4 اور HTTP/2 قدروں سے مطابق نکلا۔
یہ پیمائشی اینڈ پوائنٹ پر سرور کی دیکھی ہوئی مماثلتیں ہیں، اس بات کا ثبوت نہیں کہ ہر ہینڈ شیک بائٹ یا ایپلیکیشن رویہ مطابق تھا۔ مطلوبہ نیٹ ورک روٹ سے ٹیسٹ کریں اور دونوں ٹرانسپورٹ لیئرز کا موازنہ کریں۔ اپنے زیر انتظام سسٹمز کے لیے سرور سائیڈ شواہد کا معائنہ کریں؛ Cloudflare کی فنگر پرنٹ دستاویزات ٹریفک کے تجزیے اور قواعد میں ان اشاروں کے استعمال کی وضاحت کرتی ہیں۔
HTTP، HTTPS اور SOCKS پراکسیز کیسے ترتیب دیں؟
پراکسی کو براؤزر پروفائل سے الگ ترتیب دیں۔ منزل کی اسکیم اور پراکسی کی اسکیم دو مختلف کنکشنز کو بیان کرتی ہیں، اس لیے HTTPS منزل کے لیے HTTP پراکسی استعمال ہو سکتی ہے۔
Python اسٹیٹمنٹ میں https ڈکشنری کی کلید HTTPS منزلوں کو منتخب کرتی ہے؛ ویلیو پراکسی اینڈ پوائنٹ کی نشاندہی کرتی ہے۔ curl_cffi کوئیک اسٹارٹ میں HTTP اور SOCKS پراکسی کی مثالیں موجود ہیں۔ ہمارا ناپا گیا روٹ تصدیق کے ساتھ HTTP پراکسی پر مبنی تھا۔
curl کی HTTP پراکسی دستاویزات HTTPS منزلوں کے لیے CONNECT ٹنلنگ کی وضاحت کرتی ہیں۔ TLS انٹرسیپشن کے بغیر ٹنل کلائنٹ کا انکرپٹڈ تبادلہ لے جاتی ہے، جس سے اس کے منزل کی طرف جانے والے ہیڈرز اور TLS ہینڈ شیک برقرار رہتے ہیں۔ HTTPS پراکسی اس کے علاوہ کلائنٹ سے پراکسی تک کے کنکشن کو بھی انکرپٹ کرتی ہے؛ معاون اسکیمز اور تصدیقی سیٹنگز کے لیے پراکسی آپشن کا سرکاری حوالہ دیکھیں۔
پراکسی کے خفیہ کوڈز کو مشترکہ اسکرپٹس اور تشخیصی آؤٹ پٹ سے باہر رکھیں۔ پہلے اینڈ پوائنٹ، پروٹوکول، پورٹ اور تصدیق کو الگ سے جانچیں؛ پھر ایپلیکیشن رسپانسز کا موازنہ کریں۔ پراکسی کنکشن کی ناکامی اور کامیابی سے حاصل کیے گئے چیلنج پیج کے شواہد ایک دوسرے سے مختلف ہیں۔
تسلسل والی درخواستوں کے لیے تشخیص کے دوران مستحکم ایگزٹ کو ترجیح دیں۔ متغیر روٹیشن پر صرف مجاز اور خود مختار درخواستوں کے لیے اور بیس لائن کام کرنے کے بعد غور کریں۔ IP اور ٹرانسپورٹ پروفائل کو بیک وقت بدلنے سے نتیجے کی وضاحت مشکل ہو جاتی ہے۔
ہماری curl پراکسی سیٹ اپ گائیڈ ترتیب کو بیان کرتی ہے، جبکہ curl کے لیے پراکسی کا انتخاب روٹ کی ضروریات جانچنے میں مدد دیتا ہے۔ نہ روٹ کا انتخاب اور نہ ہی impersonation قبولیت کی ضمانت دیتی ہے۔
براؤزر چلنے کے باوجود curl پھر بھی بلاک کیوں ہوتا ہے؟
ایک ہی URL مانگنے کے باوجود براؤزر اور HTTP کلائنٹ کئی تہوں پر مختلف ہو سکتے ہیں۔ ٹولز بدلنے سے پہلے فرق الگ کرنے کے لیے 4 تہوں والا درخواست تشخیصی ماڈل استعمال کریں۔
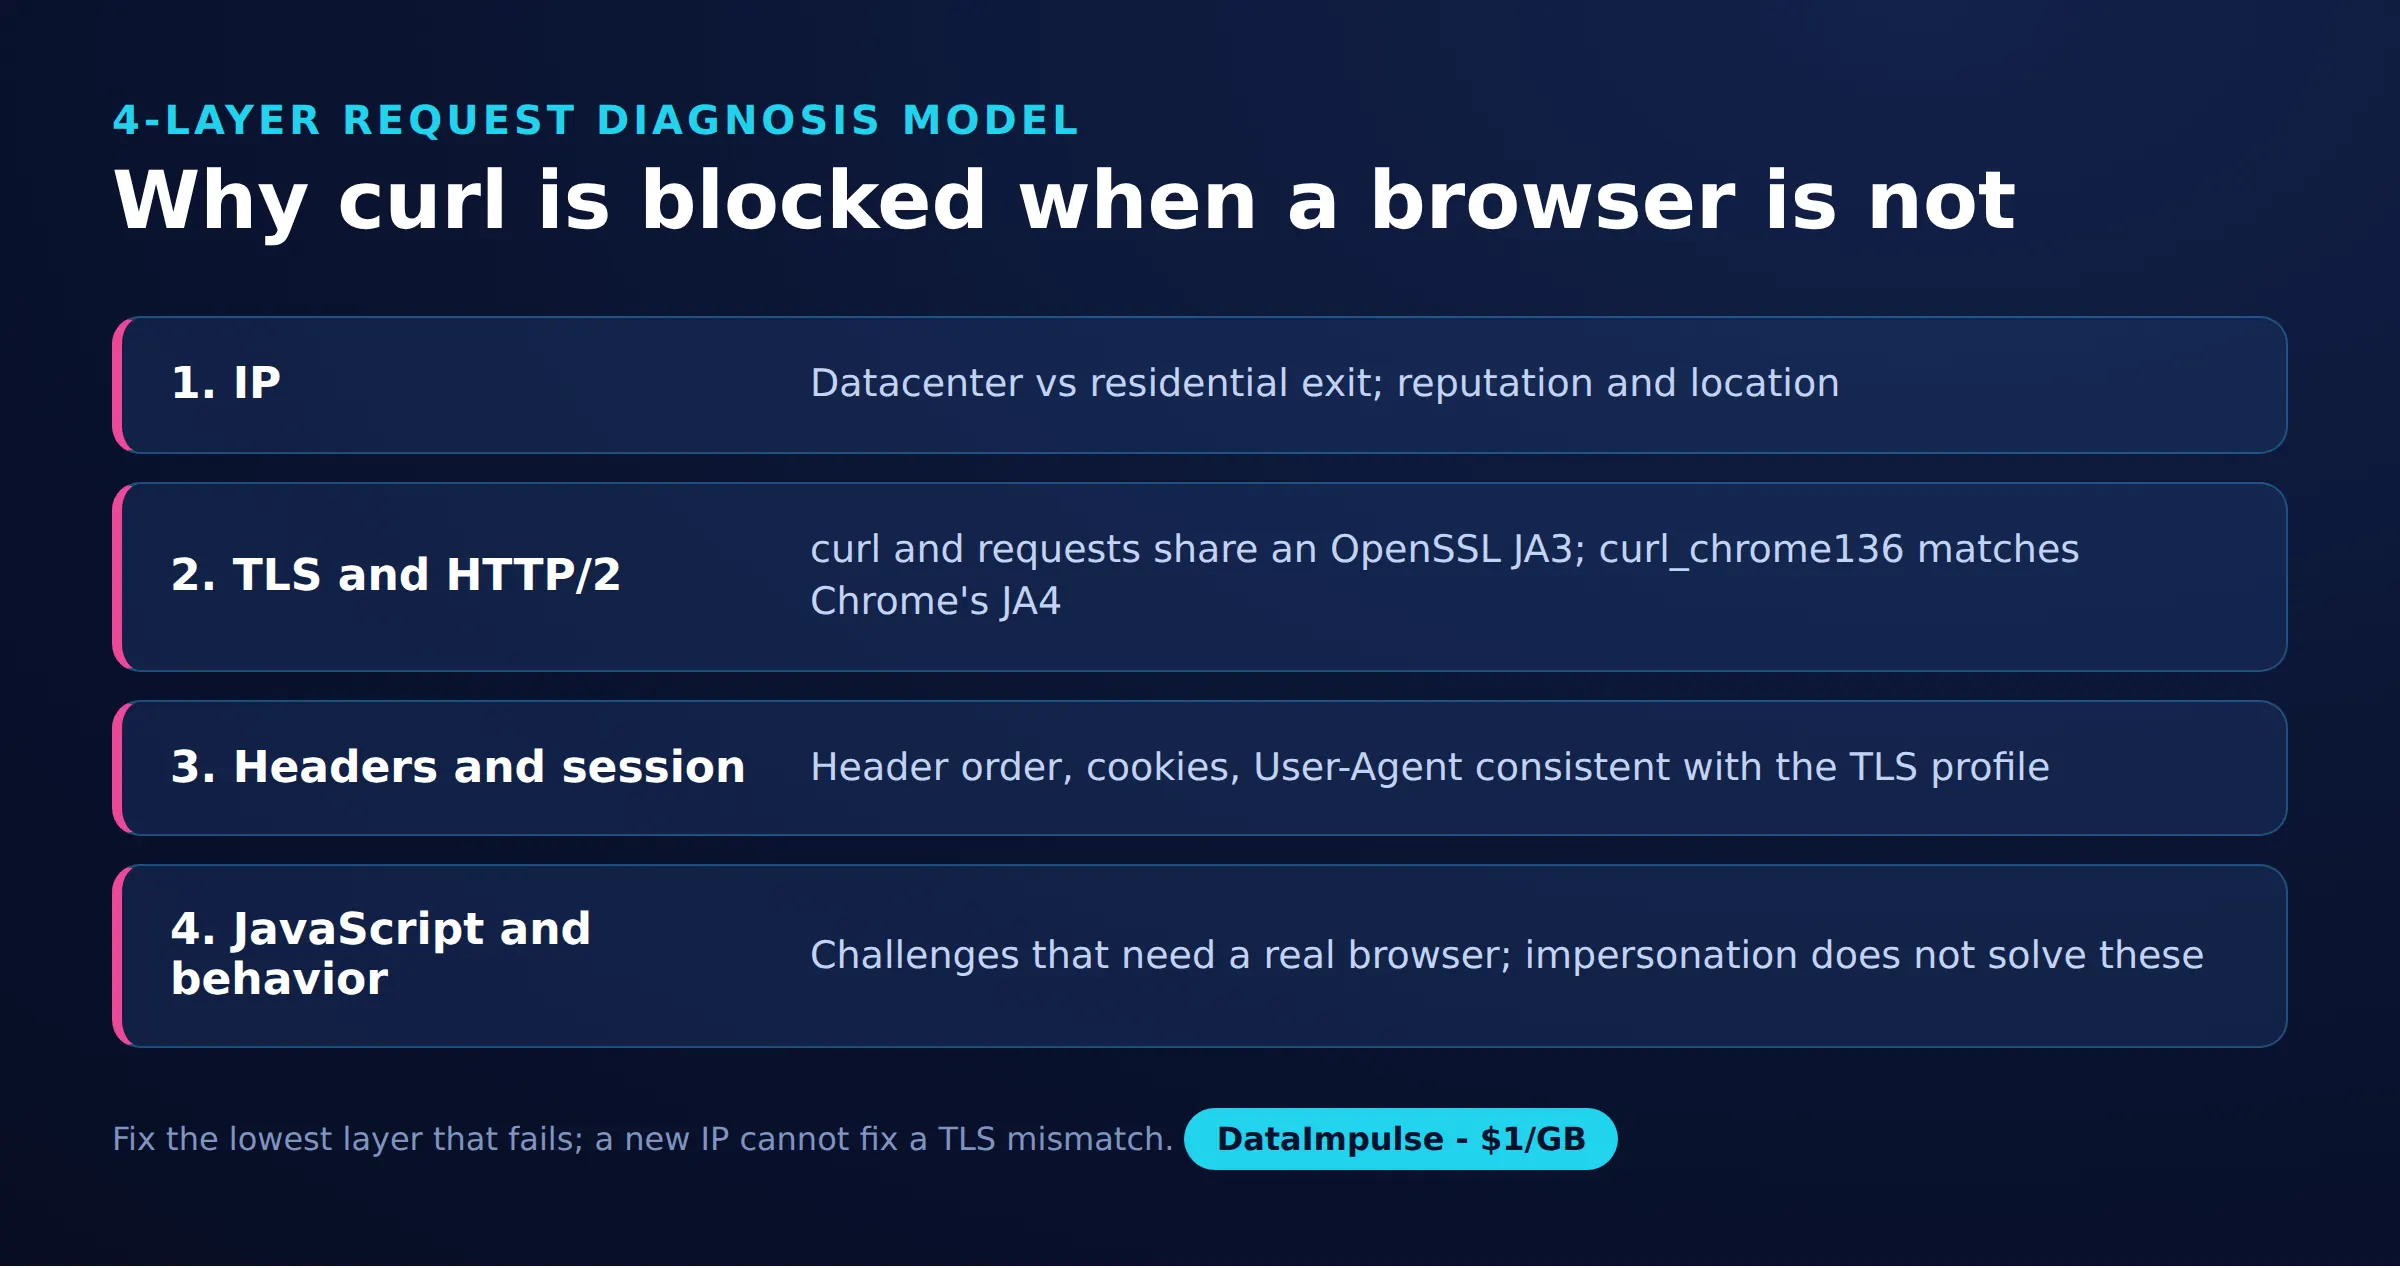
- پہلی تہہ: IP اور روٹ۔ براہ راست اور پراکسی رسائی کا موازنہ کرتے وقت کلائنٹ کو یکساں رکھیں۔ ملک، ایگزٹ کا استحکام، اور یہ ریکارڈ کریں کہ ناکامی HTTP رسپانس آنے سے پہلے ہوتی ہے یا نہیں۔
- دوسری تہہ: TLS اور HTTP/2۔ عام اور impersonate کی گئی درخواستوں کا موازنہ کرتے وقت روٹ کو یکساں رکھیں۔ User-Agent اسٹرنگ پر بھروسا کرنے کے بجائے اینڈ پوائنٹ کے مشاہدہ کردہ فنگر پرنٹس دیکھیں۔
- تیسری تہہ: ہیڈرز اور سیشن۔ ری ڈائریکٹس، کوکیز، درخواست کردہ URL اور متوقع رسپانس فارمیٹ کا موازنہ کریں۔ باڈی کا معائنہ کریں: کامیاب HTTP اسٹیٹس کے ساتھ ناکام ایپلیکیشن رسپانس بھی آ سکتا ہے۔
- چوتھی تہہ: JavaScript اور رویہ۔ دیکھیں کہ ڈیٹا صرف صفحہ چلنے یا تعامل کے بعد ظاہر ہوتا ہے یا نہیں۔ ہمارے پروڈکٹ پیج کے چیلنجز ٹرانسپورٹ impersonation کے بعد بھی حل نہیں ہوئے۔
ہر موازنے کے لیے اسٹیٹس، ری ڈائریکٹ کی منزل، کنٹینٹ ٹائپ، رسپانس کا سائز اور ایک کنٹینٹ مارکر ریکارڈ کریں۔ curl کی HTTP اسکرپٹنگ دستاویزات رسپانس کے معائنے، ری ڈائریکٹس، کوکیز اور تفصیلی تشخیص کی وضاحت کرتی ہیں۔ لاگز محفوظ کرنے سے پہلے خفیہ معلومات ہٹا دیں۔
ہر انکار کو فنگر پرنٹ کا مسئلہ نہ سمجھیں۔ غلط URL، سیشن اسٹیٹ کی کمی یا ایپلیکیشن کا کوئی اصول ٹرانسپورٹ بدلنے کے بعد بھی برقرار رہ سکتا ہے۔ اپنی سروس پر کلائنٹ کے مشاہدات کو سرور لاگز سے ملا کر دیکھیں۔ بیرونی سروسز کے لیے چیلنجز پر بار بار کوشش روک دیں اور اجازت یافتہ رسائی کے راستے پر نظر ثانی کریں۔
curl-impersonate کو Playwright یا Selenium پر کب ترجیح دیں؟
جب HTTP رسپانس میں کام کی ہر ضروری چیز موجود ہو تو ٹرانسپورٹ impersonation چنیں۔ جب رینڈرنگ یا تعامل ناگزیر ہو تو براؤزر آٹومیشن چنیں، اور اپنے ورک لوڈ میں اس کی عملی لاگت خود ناپیں۔
| کلائنٹ | کب استعمال کریں | کب استعمال نہ کریں |
|---|---|---|
| معیاری curl | جب عام HTTP کافی ہو تو معیاری curl استعمال کریں۔ | جب تصدیق شدہ فنگر پرنٹ کی عدم مطابقت اہم ہو تو معیاری curl سے گریز کریں۔ |
| curl-impersonate | جب براؤزر جیسی ٹرانسپورٹ کام کے لیے موزوں ہو تو curl-impersonate استعمال کریں۔ | جب JavaScript کا چلنا ضروری ہو تو curl-impersonate سے گریز کریں۔ |
| Playwright/Selenium | جب رینڈرنگ یا تعامل ناگزیر ہو تو Playwright/Selenium استعمال کریں۔ | جب سادہ HTTP سے ضروریات پوری ہو جائیں تو Playwright/Selenium سے گریز کریں۔ |
Playwright کی نیٹ ورک دستاویزات براؤزر درخواستوں کے مشاہدے کا احاطہ کرتی ہیں؛ Selenium کا تعارف براؤزر آٹومیشن کو بیان کرتا ہے۔ براؤزر کے ساتھ صفحے کے لائف سائیکل اور وسائل لوڈ کرنے کا کام بھی آتا ہے۔ ہمارے ٹیسٹ میں نہ CPU ناپا گیا نہ تاخیر، اس لیے اس سے رفتار یا اسکیلنگ کی کوئی برتری ثابت نہیں ہوتی۔
Playwright کا APIRequestContext API درخواستیں بھیجتا ہے اور براؤزر کانٹیکسٹ کے ساتھ کوکیز شیئر کر سکتا ہے۔ یہ براؤزر پیج پر نیویگیٹ کرنے کے برابر نہیں؛ یہ نہ سمجھیں کہ کوکیز کا اشتراک یکساں ٹرانسپورٹ رویے کا ثبوت ہے۔
براؤزر آٹومیشن کی بھی حدود ہیں۔ Cloudflare کی معاون ماحول کی دستاویزات پروڈکشن چیلنجز حل کرنے کے لیے خودکار براؤزرز کو معاونت سے خارج کرتی ہیں (اکتوبر 2026 تک)۔ ٹول بدلنا ہر چیلنج کا عمومی حل نہیں ہے۔
ہمارے عوامی صفحات کے چھوٹے ٹیسٹ سے کیا سامنے آیا؟
16 اکتوبر 2026 کے ہمارے مختصر ٹیسٹ میں impersonation کے ساتھ سرچ کا مواد حاصل ہو گیا، جبکہ عام درخواستوں کو چیلنجز ملے۔ پروڈکٹ پیجز کی ناکامیوں نے ظاہر کیا کہ اس کامیابی کو عام کرنے کی حد کیا ہے۔
طریقہ کار اور نمونہ: Andrii نے TLS معائنہ اینڈ پوائنٹ پر آٹھ کلائنٹ/پروفائل کنفیگریشنز کا موازنہ کیا: requests 2.x، سسٹم curl، چار curl_cffi پروفائلز، Playwright Chromium اور curl_chrome136۔ ایپلیکیشن نمونے میں Python کلائنٹ/روٹ کے چار امتزاج اور دو CLI سرچ نتائج شامل تھے، ساتھ پروڈکٹ پیجز کی ابتدائی جانچیں۔ یہ ریکارڈ شدہ مشاہدات ہیں، بار بار کے تجربات کی کامیابی کی شرحیں نہیں۔
فنگر پرنٹ اینڈ پوائنٹ https://tls.peet.ws/api/all تھا۔ Python پروفائلز chrome، chrome131، safari اور firefox تھے۔ عام requests اور سسٹم curl نے JA3 0149f47eabf9a20d0893e2a44e5a6323 شیئر کیا، جبکہ requests نے HTTP/1.1 اور سسٹم curl نے h2 استعمال کیا۔ یہی بات بتاتی ہے کہ ایک TLS ہیش پورے کنکشن کا خلاصہ کیوں نہیں بن سکتا۔
| Python کلائنٹ | روٹ | اسٹیٹس | ریکارڈ شدہ سائز | باڈی کی درجہ بندی |
|---|---|---|---|---|
| requests | براہ راست | 200 | 15 KB | PerimeterX چیلنج |
| requests | رہائشی | 200 | 15 KB | PerimeterX چیلنج |
| curl_cffi chrome | براہ راست | 200 | 1321 KB | مواد |
| curl_cffi chrome | رہائشی | 200 | 1392 KB | مواد |
CLI موازنے میں وہی DataImpulse کی امریکی رہائشی پراکسی اور Chrome User-Agent استعمال ہوا۔ سادہ curl کو “روبوٹ یا انسان؟” کے لیبل والے بلاک شدہ صفحے کی طرف 307 ری ڈائریکٹ ملا۔ curl_chrome136 کی درخواست نے 200 واپس کیا، تقریباً 176 KB کمپریسڈ حالت میں منتقل ہوئے، اور HTML میں __NEXT_DATA__ پروڈکٹ JSON موجود تھا۔
Walmart کے پروڈکٹ پیجز نے پھر بھی curl_cffi کو چیلنج کیا۔ Sephora کے ایک پروڈکٹ پیج نے رہائشی رسائی کے باوجود Akamai کا JavaScript/رویے پر مبنی چیلنج واپس کیا۔ ان ناکامیوں کی وجہ سے سرچ پیج کے نتیجے کو کسی بھی سائٹ کے بارے میں عمومی دعوے میں نہیں بدلا جا سکتا۔
ٹریفک کا تخمینہ: اعلان کردہ رہائشی پراکسی کی ابتدائی قیمت 1 ڈالر فی GB پر، اعشاری اکائیاں لیں تو 176 KB تقریباً 0.000176 ڈالر کے برابر بنتا ہے۔ یہ رسپانس ٹریفک کی مثالی صورت ہے، انوائس کا تخمینہ نہیں: درخواست کے بائٹس، دوبارہ کوششیں، بلنگ کے قواعد اور دیگر منتقلیاں کل رقم بدل سکتی ہیں۔ یہاں Python سائزز کی کمپریسڈ منتقلی کے ساتھ کوئی طے شدہ مماثلت نہیں ہے، اس لیے ان کا CLI کے اعداد و شمار سے براہ راست موازنہ نہ کریں۔
اس سنیپ شاٹ میں وقت کی تقسیم، بار بار کی درخواستوں کی تعداد، یا ہر ہیڈر کے فرق کی کنٹرولڈ علیحدگی موجود نہیں۔ یہ ٹرانسپورٹ کی چھان بین کی تائید کرتا ہے، ہر رسپانس کے فرق کو اکیلے TLS کے سر ڈالنے کی نہیں۔
اس سنیپ شاٹ کو دہرانے کے لیے پیکیج ورژنز، منتخب ریپر، روٹ، رسپانس کی درجہ بندی اور پیمائش کی اکائیاں ایک ساتھ ریکارڈ کریں۔ منتقل شدہ بائٹس اور ڈی کوڈ شدہ باڈی کے سائز کے لیے الگ فیلڈز رکھیں۔ صلاحیت کی منصوبہ بندی میں استعمال سے پہلے موازنے کنٹرولڈ حالات میں دہرائیں، اور صفحے کا ٹیمپلیٹ یا چیلنج رسپانس بدلنے کو پارسر کی دوبارہ توثیق کی وجہ سمجھیں۔
کن اجازتوں اور متبادلات کی جانچ کرنی چاہیے؟
تشخیصی درخواست کو مستقل آٹومیشن بنانے سے پہلے تصدیق کریں کہ مطلوبہ ڈیٹا اکٹھا کرنے کی اجازت ہے۔ عوامی طور پر قابل رسائی ہونا ہر استعمال کی اجازت کا کافی ثبوت نہیں ہے۔
سائٹ کی شرائط، robots ہدایات، شائع شدہ رسائی کی پالیسیوں اور لاگو ذمہ داریوں کا جائزہ لیں۔ ڈیٹا اکٹھا کرنے کو محدود رکھیں، بیان کردہ حدود کا احترام کریں، اور چیلنجز کے مقابل بار بار کوشش سے بچیں۔ تیسرے فریق کی لاگ اِن اسناد دوبارہ استعمال نہ کریں اور CAPTCHA کو بائی پاس کرنے کی کوشش نہ کریں۔
کسی نازک صفحاتی انٹیگریشن کو برقرار رکھنے سے پہلے دیکھ لیں کہ کوئی سرکاری API، ایکسپورٹ، فیڈ یا لائسنس یافتہ ڈیٹا سیٹ موجود ہے یا نہیں۔ فیلڈ کوریج، تازگی، تصدیق کی ضروریات اور دوبارہ استعمال کی اجازت کا موازنہ کریں۔ جب رسائی واضح نہ ہو تو یہ فرض کرنے کے بجائے کہ کامیاب رسپانس سوال حل کر دیتا ہے، منظور شدہ راستہ تلاش کریں۔
اکثر پوچھے جانے والے سوالات
curl-impersonate کیا ہے؟
یہ ایک ترمیم شدہ curl بلڈ ہے جس کا ہدف براؤزر جیسے نیٹ ورک ہینڈ شیکس ہیں۔ اسے ٹرانسپورٹ کے فرق جانچنے کے لیے استعمال کریں، اور واپس آنے والے اصل مواد کی توثیق الگ سے کریں۔
براؤزر کامیاب ہو تو curl ناکام کیوں ہو سکتا ہے؟
دونوں درخواستیں روٹ، ٹرانسپورٹ، سیشن اسٹیٹ یا صفحے کے چلنے میں مختلف ہو سکتی ہیں۔ ہمارے ٹیسٹ میں HTTP 200 کبھی کبھی چیلنج پر مشتمل تھا، اس لیے صرف اسٹیٹس کامیابی کی گمراہ کن جانچ ثابت ہوا۔
curl_cffi، Chrome کی impersonation کیسے کرتا ہے؟
اس کا impersonate پیرامیٹر براؤزر کا ٹرانسپورٹ پروفائل منتخب کرتا ہے۔ ہماری آزمائی گئی Python کال نے chrome منتخب کیا؛ نتیجہ دہرانے کی دستاویز بناتے وقت اس عرف کے ساتھ پیکیج کا ورژن بھی محفوظ رکھیں۔
کیا curl-impersonate پراکسیز کے ساتھ کام کرتا ہے؟
ہماری curl_chrome136 درخواست تصدیق شدہ HTTP رہائشی پراکسی کے ذریعے کامیابی سے چلی۔ پراکسی کنکشن اور ایپلیکیشن کی قبولیت کو الگ جانچیں، کیونکہ کام کرتا ہوا روٹ بھی چیلنج واپس کر سکتا ہے۔
مجھے Playwright کب استعمال کرنا چاہیے؟
جب مطلوبہ نتیجہ صفحے کے چلنے یا تعامل پر منحصر ہو تو براؤزر ورک فلو چنیں۔ پہلے تصدیق کریں کہ مطلوبہ ڈیٹا ابتدائی رسپانس میں موجود نہیں، اور براؤزر آٹومیشن کو یقینی رسائی نہ سمجھیں۔
کیا JA4 کا مطابقت رکھنا ثابت کرتا ہے کہ درخواست براؤزر کی ہے؟
نہیں۔ ہمارے impersonate کیے گئے کلائنٹس نے Chromium کے ساتھ منتخب فنگر پرنٹس شیئر کیے، لیکن یہ مشاہدہ مکمل براؤزر رویے یا اجازت کے بارے میں کچھ نہیں بتاتا۔
واضح بیس لائن کے ساتھ نیٹ ورک لیئر کو آزمائیں
اگر آپ کی تشخیص ایگزٹ روٹ کی طرف اشارہ کرتی ہے تو اسی کلائنٹ، پروفائل اور مواد کی جانچوں کے ساتھ DataImpulse کی رہائشی پراکسیز کا جائزہ لیں۔ DataImpulse پراکسیز فراہم کرتا ہے، اسکریپنگ API، منیجڈ ان بلاکر، VPN یا ڈیٹا نہیں۔ چھوٹے پیمانے سے شروع کریں اور اجازت اور قابل استعمال رسپانسز دونوں کی تصدیق کے بعد ہی دائرہ بڑھائیں۔
آخری اپ ڈیٹ: 16 اکتوبر 2026۔